 Cams Support Hub
イノベーションよりも統合が重要な理由
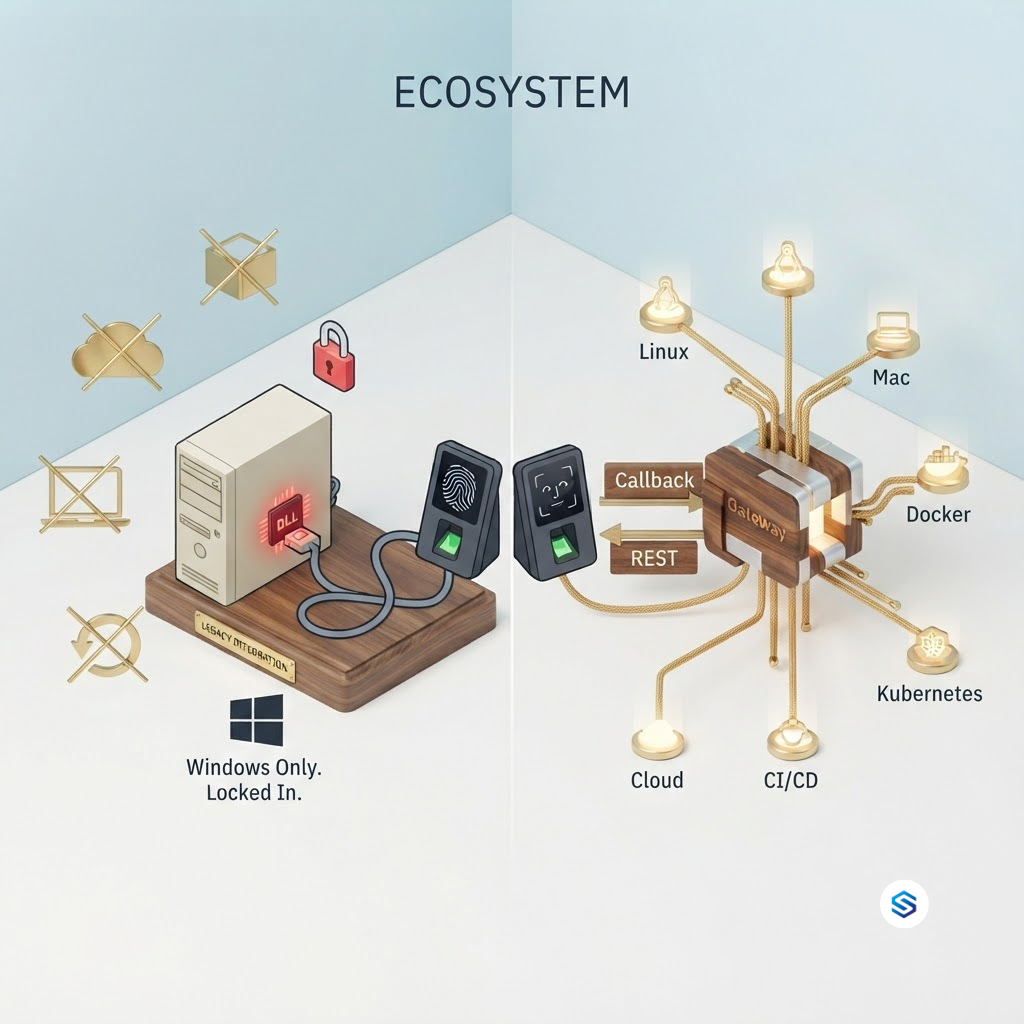
生体認証ハードウェア業界では、6か月ごとに新しいデバイスが発表されています。処理速度の向上、より優れた生体検知、認証精度の向上、1秒未満での認識。製品の発表のたびに、企業環境における生体認証による本人確認の根本的な課題を解決すると謳われています。しかし、過去10年にわたって生体認証ハードウェアを導入してきた組織を訪ねると、どこも同じ状況にあります。すべての入口にデバイスが設置され、IT室のどこかで独自SDKを動かす専用のWindowsマシンがあり、勤怠データは誰かが金曜日にHRに電子メールで送るスプレッドシートに流れ込み、HRMSはそのいずれもリアルタイムでは把握していません。ハードウェアは動いていました。統合は一度もできていなかったのです。これが本当の問題です。
一文で示す本稿の主張
認識精度99.9パーセントの生体認証デバイスであっても、そのデータをHRMSへリアルタイムで送信できなければ、紙の出勤簿とまったく同じ業務上の価値しか生みません。あらゆる業界において生体認証の普及を妨げているボトルネックは、センサーの品質、アルゴリズムの精度、デバイスの耐久性ではありません。デバイスと、業務を支えるシステムとの間に、信頼性が高く標準化された統合レイヤーが存在しないことなのです。
イノベーションはデバイスを改善します。統合は、そのデバイスが業務にとって実際に役立つかどうかを左右します。両者は互いに競合する優先事項ではありません。しかし、予算や導入に充てられる人員が限られている場合、既存のデバイスを真に有用なものにする統合レイヤーではなく、より新しいデバイスへの投資を選ぶことは、企業のテクノロジー投資において最も一貫して高くつく判断の一つです。
ハードウェアの墓場:高価なデバイスが価値を生まない理由
企業インフラの管理を5年以上続けてきたITチームであれば、同じような話を経験しているはずです。組織は生体認証デバイスを購入しました。デバイスは設置され、デバイスレベルでは動作していました。指紋はスキャンされ、顔は認識され、ドアは開閉しました。しかし、それらのデバイスが取得したデータは、給与システム、HRMS、入退室管理データベース、ERPに確実に届くことはありませんでした。誰かがスプレッドシートを管理し、誰かが時折CSVを書き出していました。やがて誰もそのデータを信用しなくなり、組織は手作業のプロセスに逆戻りしました。その間もデバイスはスキャンを続け、どこにも役立たないデータを生み出し続けていたのです。
これはハードウェアの失敗ではありません。統合の失敗です。デバイスは、設計どおりの役割を正しく果たしていました。欠けていたのは、デバイスが取得した情報と、それに基づいて動く必要があるシステムとの間をつなぐ、標準化され信頼できる経路でした。
$14,860が遊休状態
この墓場の問題は、時間の経過とともに深刻化します。ハードウェアを更新するたびに、価値を生んでいなかったデバイスが、同じ統合のギャップを抱えた新しいデバイスに置き換えられます。組織はイノベーションに二重の費用を払ってきましたが、根本的な問題である信頼できる統合レイヤーの欠如は解消されないままです。新しいデバイスはより速くスキャンします。しかし、データは依然として給与システムに届かないのです。
新しい生体認証デバイスを技術仕様だけで評価する前に、ひとつの質問をしてください。このデバイスが取得したデータは、チームが構築・保守しなければならないカスタム統合を介さずに、どのようにしてHRMS、ERP、給与システムへリアルタイムで届くのか。ベンダーがその質問に対して、具体的で文書化されたAPIベースの仕組みで答えられない場合、そのデバイスは認証精度に関係なく墓場に加わることになります。
お客様の業務システムにはすでにロジックがあります。デバイスからはそこに届きません。
生体認証ハードウェア業界があまり認めないことがあります。生体認証の勤怠データを有用なものにするビジネスロジックは、生体認証デバイスの中にはありません。それは、組織がすでに運用しているシステムの中にあります。HRMSは、どの従業員がどのシフトに割り当てられているかを把握しています。給与システムは、各雇用契約の残業時間の基準を把握しています。ERPは、各役割にどのアクセス権限を与えるべきかを把握しています。ワークフロー自動化基盤は、新しい従業員が入社したときに何をすべきかを把握しています。
生体認証デバイスの役割は、限定的かつ明確です。提示された生体情報の持ち主が本人であることを確認し、その認証が行われた時刻と場所を記録することです。認証の後に起こることは、すべて、つまりシフトの割り当て、残業計算、アクセス権の付与、保護者への通知、給与記録は、業務システムに属します。デバイスに属するものではありません。
“生体認証デバイスは事実を記録します。この人物がこの時刻にここにいた、という事実です。業務システムは、その事実を判断へと変換します。統合レイヤーとは、事実と判断をつなぐ仕組みなのです。”
統合のギャップが見た目より大きい理由
生体認証データをHRMSに届ける必要があることは、ほとんどの組織が理解しています。しかし、適切に統合された環境で生体認証イベントを受け取るべきシステムの全体像を理解している組織は少数です。生体認証の勤怠データは、給与計算への入力であるだけではありません。人員計画、コンプライアンス報告、安全管理、アクセスポリシーの運用、AIを活用したスケジューリング、自動化された入社・退社のワークフローへの入力でもあります。
| システム | 生体認証データがリアルタイムで届く頻度 | 現状の典型値 | ||
|---|---|---|---|---|
| HRMS |
|
92% | ||
| 給与計算 |
|
88% | ||
| ERP |
|
71% | ||
| n8n および Zapier |
|
65% | ||
| AIエージェント(MCP) |
|
12% | ||
| 安全ダッシュボード |
|
18% |
典型的な生体認証導入事例に基づく例示です。バーが短いほど、そのシステムが生体認証データのリアルタイム連携をほとんど行っていないことを意味し、最も大きな価値が取りこぼされている箇所です。
ギャップが最も大きいのは、AIおよび自動化のレイヤーです。ClaudeやGemini、ChatGPTといったMCP対応プラットフォーム上に構築されたAIエージェントは、生体認証の運用を統括できるようになりました。ただし、生体認証システムがMCPサーバーを公開している場合に限ります。レガシーな生体認証システムでこれを実現しているものはほとんどありません。AIを活用した勤怠管理が生み出せる価値は、AI機能が存在しないことではなく、統合のギャップによって完全に阻まれています。
生体認証イベントがリアルタイムでHRMSに届くと、HRMSは独自のロジックを即座に実行できます。自動化基盤に届けば、n8nは新しい従業員が初めてスキャンした瞬間にオンボーディングのワークフローを開始できます。MCPサーバーを通じてAIエージェントに届けば、ClaudeやChatGPTは自然言語を使って生体認証データの照会、レポートの作成、アクセス管理の操作を実行できます。デバイスは変わっていません。変わったのは統合であり、そこから生まれる価値はまったく異なるものになります。
カスタムの生体認証統合が最終的に壊れる理由
多くの組織は、統合のギャップに対して、その周囲に独自の仕組みを構築することで対応しています。エンジニアが、メーカー提供のSDKをラップするラッパーの作成を任されます。そのラッパーは、SDKの関数呼び出しを、HRMSが利用できる形式に変換します。開発環境では動作します。テストでも動作します。本番に移行し、6か月間は問題なく動きます。その後、次の3つのいずれかが起こります。デバイスのファームウェアが更新され、バイナリのパケット形式が変わる。SDKが更新され、ラッパーが動かなくなる。あるいは、ラッパーを書いたエンジニアが退職する。
その時点で、組織はカスタム統合が橋ではなかったことに気づきます。それは、ひとりの人物だけが知っている知識への単一障害点的な依存でした。保守するには、誰も文書化していない独自のバイナリプロトコルを理解し、チームの他の誰も扱ったことのないWindows DLLとやり取りし、SDKが全く異なる統合の文脈のために設計されていたため、意味のあるエラーメッセージを出さない障害をデバッグする必要があります。
統合の負債が積み重なることによるコスト
カスタムの生体認証統合は、ほかのどの種類の企業向け統合よりも速く技術的負債を蓄積します。その理由は、依存する基盤プロトコルが安定性を前提に設計されていないからです。バージョン管理が保証されたAPIは、何年にもわたって信頼して利用できます。一方、ハードウェアメーカーが維持する独自のバイナリプロトコルは、SDKを製品ではなく配布上の便宜として扱っている場合が多く、そのような保証は一切ありません。ファームウェアのリリースはすべて、統合が壊れる可能性を含みます。SDKの更新はすべて、互換性を壊す変更になりえます。負債は、故障によって表面化するまで静かに積み重なり、たいてい最悪のタイミングで表に出てきます。
従業員500名規模の組織で、カスタムの生体認証統合が壊れると、直ちに勤怠データが給与システムに届かなくなります。手作業による突き合わせが始まります。最初に統合を構築したエンジニアに連絡が入ります。そのエンジニアが退職している場合、新しいエンジニアが、一度も見たことのないコードを、一度も扱ったことのないプロトコルに照らして、リバースエンジニアリングするよう求められます。この障害によるコストは、エンジニアリングの工数、給与の突き合わせ作業の工数、業務の混乱を合計すると、適切に設計された統合基盤の年間費用を何倍も上回るのが常です。
統合された生体認証APIのネットワーク効果
ネットワーク効果は、通常、ソーシャルプラットフォームの文脈で語られます。利用者が増えるほど、既存のすべての利用者にとってプラットフォームの価値が高まるというものです。生体認証の統合にも似た力学が働きますが、ここでのネットワークは利用者ではなく接続です。統合された生体認証APIに接続するシステムが増えるたびに、すでに確立されている他のすべての接続の価値が掛け算的に高まります。
生体認証デバイスが標準APIを介してHRMSに接続されると、HRMSはリアルタイムの従業員の在籍状況を把握できるようになります。これが1つ目の接続です。同じAPIを給与システムにも接続すると、給与システムは手入力を必要とせず、検証済みでリアルタイムの勤怠記録を持てるようになります。これが2つ目の接続です。さらにAPIをn8nのワークフロー自動化基盤に接続すると、すべての生体認証イベントがワークフローをトリガーできるようになります。新入社員の初回スキャンが、その人のオンボーディングの手順を開始させるのです。これが3つ目の接続です。接続が増えるたびに、その接続自体だけでなく、ネットワーク内の既存のすべてのシステムの価値が高まります。
生体認証統合におけるネットワーク効果で最も強力な側面は、最後の行にあります。統合APIゲートウェイに新しいデバイスブランドを追加すると、すでに接続されているすべてのシステムは、統合作業を一切行うことなく、その新しいブランドのデータに即座にアクセスできるようになります。すでにZKTecoのデータを学生情報システムに統合している大学は、新しいキャンパスの建物にSuprema製デバイスを追加できます。すると、学生情報システムは、既存のデバイスから受け取っているものと同じJSONペイロードを、新しいデバイスからも受け取ります。追加の統合作業はゼロ。追加のカバレッジは完全です。
統合生体認証APIを導入している組織は、特定のデバイスブランドに縛られることがありません。より優れたデバイスが市場に登場した際には、統合がすでに解決済みであるため、生体認証の性能だけで評価できます。統合レイヤーを持たない組織は、新しいデバイスを、一部は技術的な優劣で、一部はさらに別の統合を構築する費用と複雑さで評価することになります。統合された組織は、ハードウェアの判断において、スピードとコストの両面で競争上の優位性を持ちます。
競争優位としての統合:生体認証が本当に機能するとき何が変わるか
生体認証の統合問題を解決した組織は、解決できていない組織より効率的であるというだけではありません。それらは、まったく異なる水準の能力を持って運用しています。その違いは段階的なものではありません。生体認証を、ローカルな勤怠記録機能として使うのか、組織内のあらゆるインテリジェントなシステムに情報を供給するリアルタイムのデータレイヤーとして使うのかという違いです。
生体認証データがリアルタイムで業務システムに届くと、それらのシステムはより速く、より良い判断ができます。08:15の時点で生徒がスキャンしていないことを把握している学校管理システムは、最初の授業が始まる前に、設定された欠席通知を自ら送信できます。各シフトが終了した瞬間に検証済みの勤務記録を受け取る給与システムには、月次の突き合わせ作業が不要です。GPS座標と紐づけられた生体認証で本人確認された運転手のスキャンを受け取る車両管理システムは、すべての保険請求とコンプライアンス監査に対して、反論の余地のない記録を持つことができます。これらの機能はいずれも新しいハードウェアを必要としません。必要なのは統合です。
統合が正しく機能したときに組織が得られるもの
- 意思決定のスピード:以前は日次や週次の終わりに勤怠データを待っていた業務上の意思決定が、今ではリアルタイムで行われます。午前9時5分に人員の不足をリアルタイムで把握した製造責任者は、シフトが乱れる前に人員配置の判断を下せます。同じ責任者が昨日のレポートを見ても、そのタイミングはすでに過ぎているため、何も判断できません。
- 監査における信頼性:適切に統合されたシステムでは、すべての生体認証イベントが、受け取った業務システム内にタイムスタンプ付きの改ざん不可能な記録を生成します。給与監査、コンプライアンスチェック、保険請求、法的紛争のいずれにおいても、自己申告による手入力の記録ではなく、検証済みでシステムが生成した記録を利用できます。
- 自動化のスケーラビリティ:生体認証イベントによってトリガーされるワークフローは、追加費用なしに、どれだけの従業員数や拠点数にも拡張できます。新しい従業員が初めてスキャンしたときに開始される自動オンボーディングのワークフローは、組織の従業員が50名であっても50,000名であっても同じように機能します。
- AIエージェントの能力:生体認証のMCPサーバーに接続されたAIエージェントは、リアルタイムの生体認証データに対して自然言語によるクエリを実行し、アクセス管理の操作を行い、人手によるデータ準備なしで人員に関するインサイトを生成できます。この能力は完全に統合に依存しています。統合がなければ、AIが生体認証データにアクセスすることもできません。
- ハードウェアの柔軟性:統合レイヤーが標準化され、デバイスに依存しない形で構成されていれば、ハードウェアの判断は生体認証の性能だけで行われます。組織は、統合への投資のためにブランドに縛られることがありません。厨房では顔認証、オフィスのデスクでは指紋、車両の積み込み場では カードによる認証など、状況に応じて最適なハードウェアを、すべて一つのAPIを通じて採用できます。
“イノベーションは、より優れたデバイスを生み出します。統合は、より優れた成果を生み出します。この違いを理解している組織こそが、生体認証への投資から実際にリターンを得ている組織です。”
統合成熟度のスペクトラム
生体認証の統合の成熟度は、明確なスペクトラム上に位置づけられます。最も低いレベルでは、デバイスは設置されていますが、データは手作業で取得されます。次のレベルでは、データは自動的に流れますが、日次のエクスポートによるバッチ処理です。3つ目のレベルでは、リアルタイムのコールバックイベントが1つまたは2つの基幹システムに届きます。最も高いレベルでは、統合APIレイヤーがすべての関連する業務システムに同時にデータを供給し、ワークフローの自動化を可能にし、MCPを通じたAIエージェントのアクセスを支援し、既存の統合を再構築することなく、新しいデバイスや新しいシステムを追加できるようにします。
ほとんどの組織は、レベル1か2にあります。レベル2からレベル3や4へ移行するために必要な投資は、主にハードウェアではありません。統合レイヤーです。レベル4を支えられるハードウェアは、ほとんどの組織にすでに存在しています。すでに設置されており、すでにスキャンを行っています。そこで生成されるデータが、それを価値あるものにできるシステムに届いていないだけなのです。
結論:イノベーションを買うのをやめ、統合に投資を始めましょう
これは、より優れた生体認証ハードウェアに反対する主張ではありません。認証精度、速度、入力方式の多様性の向上は、確かに価値があります。しかし、それらの改善によって生まれるデータが、それを利用するシステムに届くときにのみ価値を持ちます。認証精度が0.1パーセント向上しても、勤怠記録が週末のスプレッドシートで届くのであれば何の意味もありません。新しいデバイスブランドを追加しても、それを接続するためにゼロから統合を構築する必要があるなら、何の価値も加わりません。
生体認証への投資から真の価値を引き出している組織は、統合を最初に解決した組織です。それらの組織の既存のデバイスは、数年前に導入されたものであっても、競合他社の施設で接続されずに置かれている最新のハードウェアよりも多くの業務上の価値を生み出しています。統合は、生体認証導入の地味な部分ではありません。投資が機能するかどうかそのものを決める部分です。
Cams Biometrics Gatewayは、生体認証業界が20年にわたって必要としてきた統合レイヤーです。ZKTeco、Hikvision、Suprema、Anviz、Morpho/IDEMIA、Virdi、Mantra、Nitgen、Realtime、Biomax、Secugen、eSSL、Matrixなどのデバイスを、ひとつの統合APIで接続します。コールバックAPIは、生体認証イベントが発生した瞬間に、HRMS、給与システム、ERP、n8n、Zapier、またはWebhookに対応する任意のシステムへリアルタイムで配信します。RESTful APIにより、業務システムは任意の数の拠点にあるデバイスへ指示を送信できます。MCPサーバーは、ClaudeやGemini、ChatGPTに対して、自然言語による生体認証の運用への直接アクセスを提供します。AES-256暗号化は、転送中のすべてのイベントを保護します。そして、カスタムSDK統合とは異なり、Gatewayはファームウェアの更新やブランド固有のプロトコルの変更を内部で吸収するため、ハードウェアが変わってもお客様の統合が壊れることはありません。
ハードウェアはすでにお客様の施設に設置されています。データはすでに取得されています。問題は、そのデータがビジネス上の優位性へと変えられるシステムに届いているかどうかです。統合のギャップを解消することについての完全な統合アーキテクチャの詳細は、CamsBiometrics.comでご確認いただけます。