 Cams Support Hub
ベンダーのSDKはWindowsでしか動かないのか?AI時代になっても?
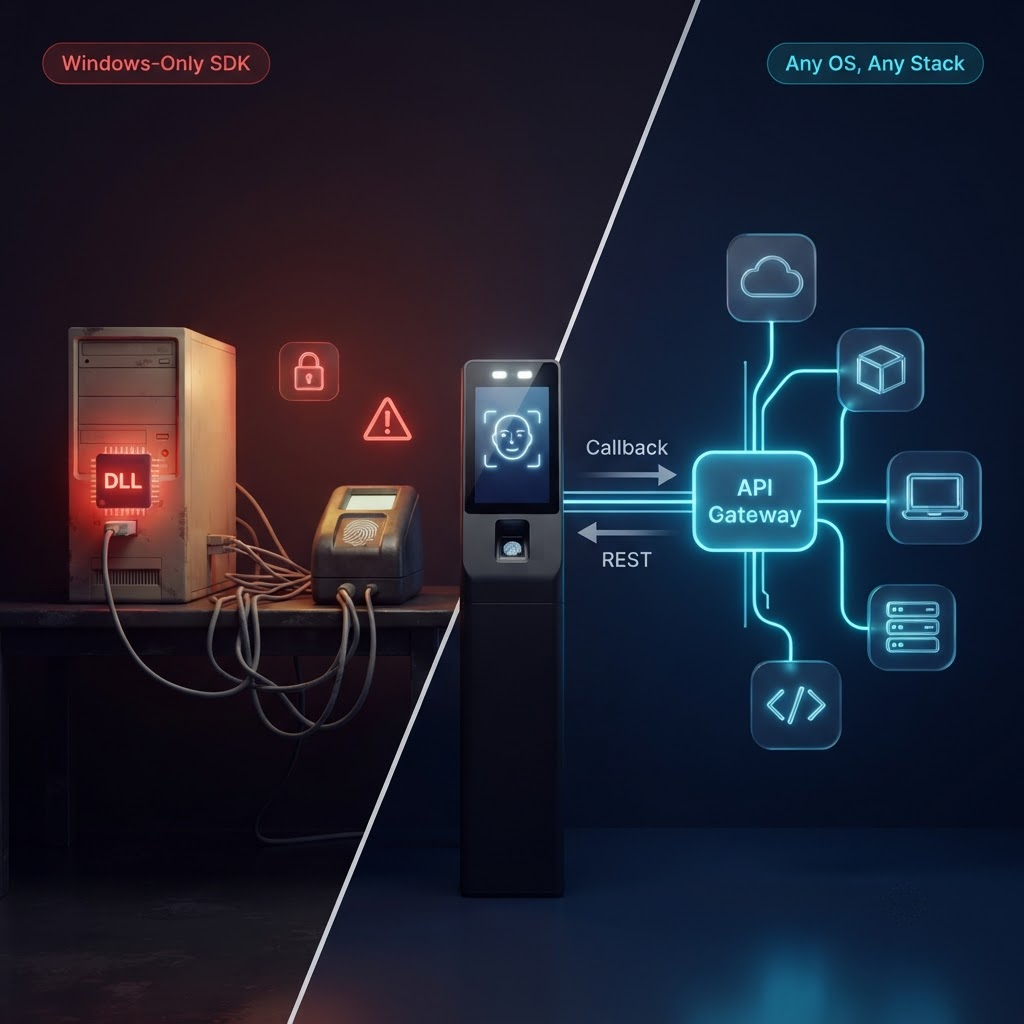
この記事をお読みの時点で、チーム内ではすでに同じ声が上がっているかもしれません。生体認証ハードウェアは問題なく動作しています。デバイスは本来の役割どおりに機能しています。しかし、メーカーが通信用に配布しているSDKは、コンパイル済みのWindows DLLであり、特定のVisual C++ランタイムを必要とし、Dockerコンテナ内では動作せず、開発者はMacまたはLinuxを使用しています。問題はデバイスではなく、SDKにあります。本記事では、なぜそのような状況になるのか、チームが試みた回避策がなぜ最終的にすべて失敗するのか、そして代替となるアーキテクチャがどのようなものかを詳しく説明します。
不満はどのエンジニアリングチームでも共通している
具体的な内容は異なりますが、そのパターンは常に同じです。組織が生体認証ハードウェアを導入し、プロジェクトの後半になってSDKの制約に気づき、本来存在すべきでない問題を回避するために多大なエンジニアリング時間を費やします。実際にこうした不満がどのような言葉で語られるかは、次のとおりです。
生体認証SDKがWindows専用である本当の理由
生体認証ハードウェアとの通信は非常に複雑なため、Windows固有のシステムAPIが必要なのだろうと考えたくなるかもしれません。しかし、それは事実ではありません。生体認証SDKがWindows専用である本当の理由は、もっと単純で、もっと歯がゆいものです。SDKが最初に開発された環境がWindowsであり、その後その環境を変えるための投資が誰によっても行われなかったというだけのことです。
ほとんどの生体認証デバイス用SDKは、2000年代初頭にCまたはC++で書かれ、当時の主流であった企業向けデスクトップOSのWindowsを対象としていました。コンパイルの成果物はDLL(Dynamic Link Library)で、これはWindows固有のバイナリ形式です。デバイスへのTCP接続を開き、バイナリパケット形式をデコードし、構造化されたデータを返す通信ロジックが、このDLLにコンパイルされて顧客に配布されていました。
当時、これは合理的な判断でした。企業向けソフトウェアはWindowsで動作し、サーバーもWindowsで動き、開発者もWindowsを使っていました。DLL形式は、そのエコシステムにおける再利用可能なコンパイル済みコードの標準的な配布手段でした。その文脈において、この選択が間違っていたことは何もありません。
問題は、状況が完全に変わったにもかかわらず、SDKが変わらなかったことです。Linuxが主流のサーバーOSになり、Macが主流の開発者用ワークステーションになりました。Dockerコンテナが標準的なデプロイ単位となり、クラウドネイティブなインフラがオンプレミスのWindowsサーバーに取って代わりました。しかし生体認証SDKはWindows DLLのままでした。クロスプラットフォームで配布するために書き直すには多大なエンジニアリング投資が必要であり、ハードウェアメーカーにはそれを行う商業的な動機がほとんどないからです。
“このSDKは、LinuxやMacを敵視するように設計されたわけではありません。LinuxやMacが企業向けソフトウェアの動作環境ではなかった時代のために設計されたのです。その時代はもう存在しません。SDKだけが取り残されたのです。”
Windows専用SDKが現代のスタックで妨げること
Windows専用SDKの影響は、現代の開発・デプロイ環境のあらゆる層に波及します。以下の各ブロッカーは、現在の世代のソフトウェアスタックに生体認証ハードウェアを統合しようとする際に、エンジニアリングチームが実際に直面する制約を表しています。
チームが構築する回避策と、それらがすべて最終的に失敗する理由
Windows専用SDKと現代のスタックに直面したエンジニアリングチームは、回避策を構築します。各回避策は目の前の問題を解決しますが、後で別の問題を引き起こす新たな構造的依存関係を生み出します。
どの回避策も、Windows DLLを固定された制約として受け入れ、その周囲に構築しています。どれもこの制約を取り除くわけではありません。いずれも複雑さを増し、保守の対象を増やし、新たな障害のパターンを追加します。正しい解決策は、より良い回避策を作ることではありません。DLLへの依存を完全に取り除くことです。
代替アーキテクチャの姿
Windows DLLが存在するのは、デバイスメーカーが、独自のバイナリプロトコルそのものを公開することなく、開発者がデバイスと通信する手段を提供する必要があったからです。DLLは、バイナリの通信形式と開発者のコードとの間にある抽象化レイヤーです。
その抽象化レイヤーは、DLLである必要はありません。JSONを話すHTTPサーバーにすることができます。サーバーは片側でバイナリプロトコルを処理し、もう片側でAPIを公開します。開発者は、あらゆるプラットフォーム、あらゆる言語、あらゆるコンテナ、あらゆるCI/CDパイプライン、そしてOSに関係なくあらゆる開発者のノートPCで動作する標準的なHTTPクライアントライブラリを使って、APIを呼び出します。
特定のマシンにインストールされたWindows DLL。言語固有のFFIまたはラッパーを使って呼び出す。OSとランタイムのバージョンに依存する。コンテナ化できない。CIでテストできない。OSの更新で壊れる。デバイスブランドごとに個別のSDKが必要。
用途の異なる2種類のAPI。Callback APIは、デバイスからのリアルタイムイベントをゼロレイテンシでサーバーにプッシュします。RESTful APIは、サーバーからデバイスへのコマンドを受け付け、実行時間は約15秒です。どちらも、任意でAES-256暗号化を使用するJSON over HTTP/HTTPSを利用します。任意の言語、任意のOSで動作し、完全にコンテナ化でき、任意のCI環境でテストできます。
どちらのAPIタイプも、デバイスの変更を必要としません。デバイスは引き続き独自のバイナリプロトコルで通信します。Biometric Gatewayはデバイスとお使いのアプリケーションの間に位置し、プロトコル変換をすべて内部で処理します。そのプロトコルエンジンは、安全な認証処理、データ取引のログ記録、プロトコル変換、そしてデバイスが一時的に到達できない場合のオフラインキャッシュとキューを管理します。標準化APIレイヤーは、対応するすべてのデバイスブランドにわたって、ID管理、AIおよびMCP連携、コールバックの配信、RESTfulコマンドのルーティング、データの正規化を処理します。
開発チームにとって何が変わるか
SDKがAPIに置き換えられると、開発ワークフローにおける実際の変化は大きなものになります。それらは段階的な改善ではありません。チームが当たり前として受け入れてきた摩擦の種類を、丸ごと取り除くものです。
2種類のAPI:開発者が実際に書くもの
対比を具体的にするために、2種類のAPIが実際にどのように動作するかを示します。RESTful APIは、サーバーがデバイスにコマンドを送信するために呼び出します。Callback APIはその逆で、Gatewayがリアルタイムイベントをプッシュするためにサーバーを呼び出します。開発者は、一方の受信側と、もう一方の呼び出し側を書きます。どちらもJSON over HTTP/HTTPSを使用します。DLL、Windowsマシン、SDKのインストールは一切必要ありません。
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckOut",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
{ "status": "done" }
API呼び出しは、任意の言語の任意のHTTPライブラリで行えます。Pythonのrequests、Nodeのfetch、Goのnet/http、シェルスクリプト内のcURLなどです。Macのノートパソコン、LinuxのCIランナー、Kubernetes上のDockerコンテナ、サーバーレス関数のいずれでも、同じように動作します。Callback APIのペイロードは、サーバーが公開しているどのWebhookエンドポイントにも届きます。どのデバイスブランドや入力タイプがイベントを生成したかに関係なく、常に同じJSON形式です。指紋、顔認証、手のひら静脈、RFIDカード、PIN、QRコード、バーコード。サーバーが受け取る構造は常に同じです。DLLは不要。ランタイムへの依存なし。Windowsの要件なし。管理すべきライセンスファイルもありません。
来週チームに加わる開発者は、リポジトリをクローンし、環境ファイルにGatewayの認証情報を追加するだけで、席に着いてから数分以内に生体認証デバイスへの最初の呼び出しを成功させられます。RESTful APIでは標準的なHTTP POSTを書きます。Callback APIでは標準的なHTTPの受信処理を書きます。Windowsマシン、SDKインストーラー、ベンダーのライセンスキー、バイナリのデバイスプロトコルに関する知識は、いずれも必要ありません。スタック内の他のJSONサービスと連携するのとまったく同じように、Gatewayと連携できます。
よくある質問
結論:SDKの問題には明快な解決策がある
Windows専用の生体認証SDKは、エンジニアリングチームが永遠に回避し続けなければならない事実ではありません。それは、20年前に別のインフラ環境で行われた配布上の決定の結果です。その決定は、バイナリプロトコルの複雑さを吸収し、標準的なAPIを通じてデバイスを公開するゲートウェイによって置き換えることができます。
その移行が行われると、専用のWindows VMは廃止されます。CI/CDパイプラインは生体認証の連携をテストできるようになります。新しい開発者は、数分でローカル環境を設定できます。Dockerコンテナは特別な設定なしで動作します。Macの開発者は、SDKライセンスがインストールされたオフィス内の唯一のマシンにリモート接続する必要がなくなります。これらは小さな生活の質の改善ではありません。何年にもわたってエンジニアリングチームの時間と忍耐を消耗させてきた、構造的な制約の除去です。
Cams Biometrics GatewayはWindows SDKを完全に置き換えます。Cams、ZKTeco、Suprema、Hikvision、Anviz、Morpho/IDEMIA、Virdi、Mantra、Nitgen、Realtime、Biomax、Secugen、eSSL、Matrixなど、多数の生体認証デバイスに、それぞれのネイティブプロトコルを使って接続します。インフラのどこにもSDKのインストールは不要です。2種類のAPIタイプにわたって38の操作を公開しています。デバイスのリアルタイムイベントをゼロレイテンシでサーバーにプッシュするCallback APIと、サーバーからデバイスへのコマンドを受け付けるRESTful APIです。すべての通信は、任意でAES-256暗号化を使用するJSON over HTTP/HTTPSです。ネイティブのMCP統合により、Claude、Gemini、ChatGPTが生体認証操作を直接呼び出せます。オフラインキャッシュとキューが、接続の中断を自動的に処理します。Gatewayは、スタックがLinux、Mac、Windows、Docker、Kubernetes、サーバーレス関数のいずれで動作していても、同じように動作します。DLLなし。Visual C++ Redistributableなし。専用のWindowsマシンなし。ライセンスファイルなし。既存のSDK連携の移行に関する詳細は、CamsBiometrics.comで完全なAPIをご確認ください。