 Cams Support Hub
Webhooks vs. Polling: Wie Echtzeit-Biometriedaten Ihren Server erreichen sollten
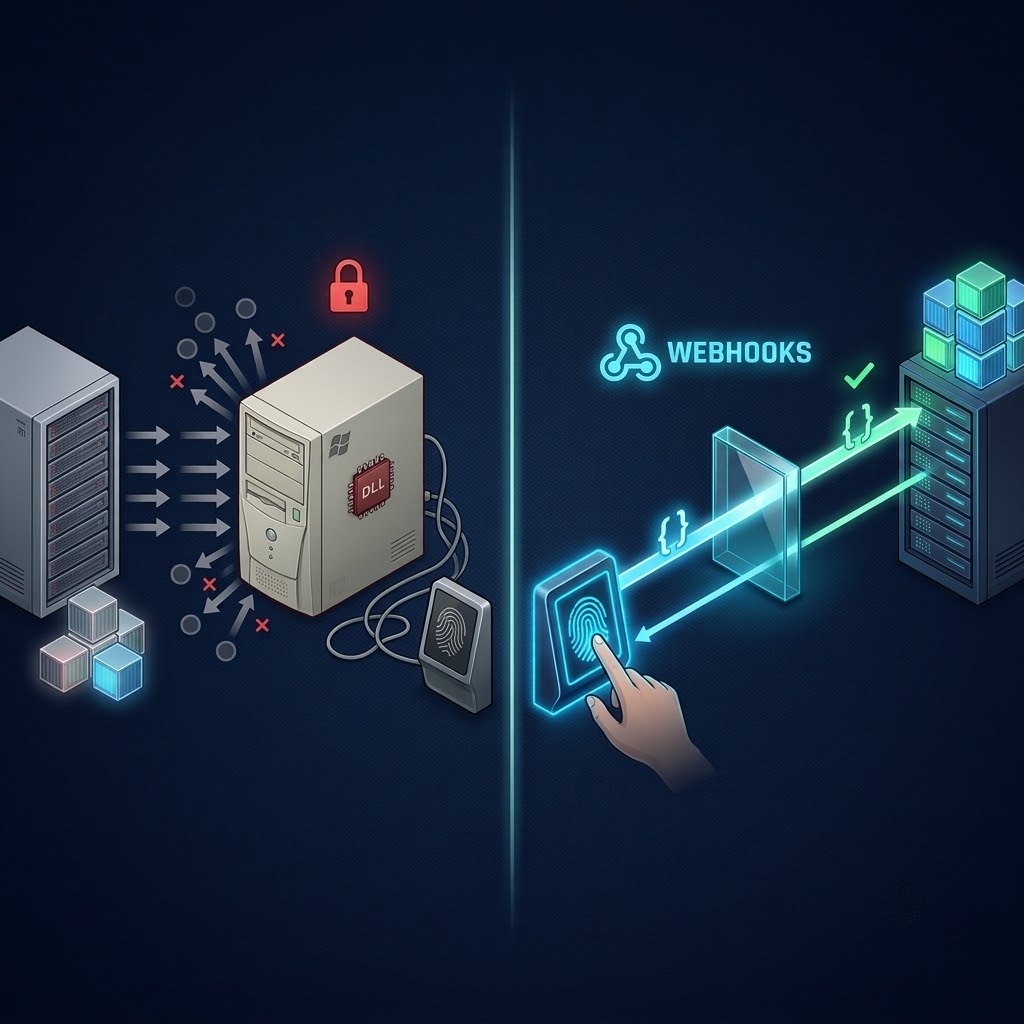
Jede Biometrie-Integration muss eine grundlegende Frage beantworten: Wie wird ein Scan am Eingang zu einem Datensatz in Ihrem System? Dafür gibt es zwei Möglichkeiten. Ihr Server kann das Gerät laufend fragen, ob etwas Neues passiert ist. Das ist Polling. Oder das System teilt Ihrem Server sofort mit, wenn etwas passiert. Das ist ein Webhook. Bei biometrischen Anwesenheits- und Zutrittsdaten beeinflusst die Wahl zwischen Webhooks und Polling, wie aktuell Ihre Daten sind, wie stark Geräte und Netzwerke belastet werden und wie zuverlässig Ihre Datensätze sind. Dieser Leitfaden erklärt beide Ansätze in verständlichen Worten, zeigt, warum Webhooks für Biometriedaten die bessere Standardlösung sind, beschreibt, wie Sie einen zuverlässigen Webhook-Empfänger aufbauen, und erläutert, wo Polling weiterhin seinen Platz hat.
01 · Pull vs. Push
Zwei Wege, wie Daten übertragen werden können
Stellen Sie sich vor, Sie warten auf ein wichtiges Paket. Sie könnten alle fünf Minuten zur Haustür gehen, um zu prüfen, ob es angekommen ist. Oder Sie warten, bis es klingelt. Beides bringt Ihnen das Paket. Der erste Weg kostet aber viele unnötige Gänge und Sie erfahren trotzdem bis zu fünf Minuten zu spät davon. Der zweite Weg zeigt Ihnen die Ankunft im selben Moment an.
Genau das ist der Unterschied zwischen Polling und Webhooks.
Polling: Ihr Server fragt immer wieder nach
|
Ihr Server Fragt: Gibt es neue Scans seit dem letzten Mal? |
→ |
Gerät oder System Antwortet: Nichts Neues |
→ |
Warten Pause für das Polling-Intervall |
→ |
Wiederholen Erneut fragen, immer wieder, den ganzen Tag |
Webhook: Das System informiert Ihren Server
|
Mitarbeiter scannt Ein verifizierter Fingerabdruck, Gesichts- oder Kartenscan |
→ |
Gateway Sendet das Ereignis sofort an Ihre Webhook-URL |
→ |
Ihr Server Empfängt das Ereignis und antwortet mit „done“ |
→ |
Fertig Keine Wartezeit und keine verschwendeten Anfragen |
| Polling | Webhooks | |
|---|---|---|
| Wer beginnt die Kommunikation | Ihr Server | Das System mit den Daten |
| Wann Daten eintreffen | Bei der nächsten Abfrage, bis zu einem vollen Intervall verspätet | Sofort nach dem Scan |
| Anfragen, wenn nichts passiert | Laufend, die meisten davon leer | Keine |
| Belastung von Geräten und Netzwerk | Konstant, unabhängig von der Aktivität | Nur wenn es etwas zu senden gibt |
| Aufwand für Sie | Nachverfolgen, was bereits abgerufen wurde | Empfangen und Bestätigen von Ereignissen |
02 · Die versteckten Kosten
Warum Polling bei Biometriedaten an Grenzen stößt
Polling eignet sich für Daten, die sich langsam ändern, oder wenn eine Verzögerung keine Rolle spielt. Biometrische Anwesenheits- und Zutrittsdaten sind das Gegenteil. Sie entstehen in kurzen, intensiven Schüben zu Schichtbeginn und Schichtende, sind den Rest der Zeit eher ruhig und werden oft sofort benötigt.
Die Verzögerung ist systembedingt
Beim Polling entspricht die maximale Verzögerung immer dem Polling-Intervall. Ein Scan, der eine Sekunde nach einer Abfrage erfolgt, wartet das gesamte Intervall, bevor Ihr Server ihn sieht.
| Polling-Intervall | Maximale Verzögerung, bis Ihr System es weiß | Ausreichend für |
|---|---|---|
| Alle 24 Stunden | Bis zu einem ganzen Tag | Nur monatliche Lohnabrechnung |
| Stündlich | Bis zu 60 Minuten | Tägliche Berichte |
| Alle 5 Minuten | Bis zu 5 Minuten | Die meisten Dashboards, nicht Alarme |
| Jede Minute | Bis zu 60 Sekunden | Nahezu Echtzeit, aber mit hohem Anfrageaufwand |
| Webhook | Keine Polling-Verzögerung | Live-Dashboards, Benachrichtigungen und Automatisierungen |
Die meisten Anfragen sind verschwendet
Um der Echtzeit näherzukommen, müssen Sie öfter abfragen. Die meisten dieser Anfragen liefern jedoch nichts zurück. Wenn Sie ein Gerät jede Minute abfragen, ergeben sich 1.440 Anfragen pro Gerät und Tag. Bei 50 Geräten sind das 72.000 Anfragen am Tag, die meisten davon mit der Frage, deren Antwort „nichts Neues“ lautet. Jede dieser Anfragen belegt Netzwerkkapazität und Rechenzeit im Gerät.
Die Nachverfolgung wird anfällig
Eine Polling-Integration muss sich merken, was bereits abgerufen wurde. Meist geschieht dies, indem sie die Zeit oder Position des letzten gesehenen Datensatzes speichert. Ist diese Markierung falsch, etwa nach einem Neustart, bei einer Zeitabweichung zwischen Server und Gerät oder bei Datensätzen, die gespeichert wurden, während ein Gerät offline war, übersieht die Integration Scans oder importiert sie doppelt. Diese Probleme bleiben lange unbemerkt und fallen oft erst bei einer Streitigkeit über die Lohnabrechnung auf.
Mit jedem Standort wird es schwieriger
Bei einem einzelnen Gerät ist Polling noch beherrschbar. Bei Dutzenden Geräten an mehreren Standorten und von verschiedenen Marken, jeweils mit eigener Verbindung, eigenem Intervall und eigener Markierung für den letzten Abruf, wird Polling zu einer eigenen Aufgabe für Zeitplanung und Überwachung.
|
Polling stellt tausendfach am Tag dieselbe Frage, um die wenigen Momente zu erfassen, die wichtig sind. Webhooks melden sich nur, wenn tatsächlich etwas passiert ist. |
03 · Push-Übertragung mit Cams
So funktionieren biometrische Webhooks
Mit dem Cams Biometrics Gateway heißt die Webhook-Übertragung Callback API. Sie hinterlegen im Gateway eine URL auf Ihrem Server, und jeder verifizierte Scan wird im Moment seines Auftretens an diese URL gesendet. Callback-Ereignisse werden für Geräte mit Native Push ohne Latenz zugestellt.
Was Ihr Server empfängt
|
Callback API, Anfrage, die das Gateway an Ihre Webhook-URL sendet {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
| Feld | Was es Ihrem Server mitteilt |
|---|---|
| OperationID | Eine eindeutige Referenz für dieses Ereignis |
| LabelName | Der Name des Standorts oder der Tür, dem das Gerät zugeordnet ist |
| SerialNumber | Das konkrete Gerät, das den Scan erfasst hat |
| Type | Ob es sich um ein Ein- oder Ausstempeln handelte |
| InputType | Wie sich die Person verifiziert hat: Fingerabdruck, Gesicht, Karte, PIN usw. |
| UserId | Wer gescannt hat, passend zur ID in Ihrem HR-System |
| LogTime | Wann der Scan am Gerät stattfand, mit Zeitzonenversatz |
| AuthToken | Das Token, mit dem Ihr Server bestätigt, dass die Anfrage echt ist |
| Time | Der Zeitstempel der Nachricht selbst, in GMT |
Was Ihr Server zurücksenden muss
Sobald Ihr Server das Ereignis empfangen hat, antwortet er mit einer kurzen Bestätigung. Damit teilt er dem Gateway mit, dass das Ereignis sicher angekommen ist.
|
Callback API, Antwort, die Ihr Webhook zurückgeben muss { "status": "done" }
|
|
Push, auch wenn das Gerät es nicht kann Nicht jedes Gerät kann Daten selbstständig übertragen. Manche älteren oder nicht verifizierten Geräte speichern Anwesenheitsdaten nur in einer lokalen Datenbank oder Datei. Mit Cams Hybrid Push kann das Gateway aus dieser Datenbank lesen (DB Pull) oder diese Datei überwachen (File Processing) und dennoch neue Anwesenheitsdaten an Ihre Callback-URL zustellen. Ihr Server erhält in beiden Fällen Push-Übertragung, auch wenn das darunterliegende Gerät normalerweise abgefragt werden müsste. |
04 · Bewährte Methoden
Aufbau eines zuverlässigen Webhook-Empfängers
Ein Webhook-Empfänger ist einfach aufzubauen. Ein paar bewährte Methoden entscheiden jedoch darüber, ob er nur im Test funktioniert oder über Jahre hinweg zuverlässig im täglichen Betrieb läuft.
| Methode | Was zu tun ist | Warum es wichtig ist |
|---|---|---|
| Zuerst bestätigen | Antworten Sie mit dem Status „done“, sobald das Ereignis empfangen wurde, und führen Sie langsamere Arbeiten danach aus | Hält die Anfrage des Gateways kurz, auch wenn nachgelagerte Systeme langsam sind |
| Arbeit einreihen | Legen Sie jedes empfangene Ereignis in eine Warteschlange oder Tabelle und verarbeiten Sie es separat | Bewältigt Spitzen zu Schichtbeginn, ohne Ereignisse zu verlieren |
| AuthToken prüfen | Prüfen Sie das Token bei jeder Anfrage, bevor Sie den Daten vertrauen | Verhindert, dass Unbefugte gefälschte Anwesenheitsdaten an Ihre URL senden |
| HTTPS verwenden | Stellen Sie Ihren Webhook nur über HTTPS bereit, optional mit AES-256-Verschlüsselung durch das Gateway | Anwesenheitsdaten sind personenbezogene Daten und müssen während der Übertragung geschützt werden |
| Idempotent gestalten | Verwenden Sie OperationID, um bereits verarbeitete Ereignisse zu erkennen und zu ignorieren | Eine wiederholte Zustellung wird nie zu einem doppelten Anwesenheitsdatensatz |
| LogTime für die Anwesenheit verwenden | Erfassen Sie die Anwesenheit anhand von LogTime und nicht anhand der Zeit, zu der Ihr Server das Ereignis empfangen hat | Ereignisse, die während eines Ausfalls gespeichert wurden, kommen später an, behalten aber ihren tatsächlichen Scan-Zeitpunkt |
| Nach LogTime sortieren | Ordnen Sie Ereignisse nach LogTime, bevor Sie Stunden berechnen | Zwischengespeicherte Ereignisse können nach einem Verbindungsabbruch in falscher Reihenfolge eintreffen |
| Alles protokollieren | Führen Sie ein Protokoll über jedes empfangene Ereignis und jede gesendete Antwort | Erleichtert Fehlersuche und Prüfungen |
|
Auf Spitzen statt Durchschnittswerte auslegen Ein Standort mit 300 Mitarbeitern erhält den größten Teil des Tages fast keine Ereignisse und dann 300 Ereignisse innerhalb von zehn Minuten beim Schichtwechsel. Dimensionieren Sie Ihren Empfänger für diese Spitze. Schnelles Bestätigen und das Einreihen der Arbeit ist der einfachste Weg, damit umzugehen. |
Wo der Webhook liegen kann
Ihr Webhook benötigt eine öffentliche HTTPS-Adresse, die das Gateway erreichen kann. Das kann ein Endpunkt in Ihrer eigenen Anwendung sein, eine kleine Cloud-Funktion oder ein eingehender Webhook in einem Automatisierungswerkzeug wie n8n oder Make. Ihre Geräte selbst benötigen keine öffentliche IP-Adresse. Standorte hinter Firewalls können über den Hybrid Connector mit dem Gateway verbunden werden, der mit einer ausgehenden Verbindung arbeitet.
|
Ihr System entscheidet, was als Nächstes passiert Das Gateway liefert verifizierte Ereignisse und wartet auf Ihre Bestätigung. Was danach geschieht, etwa das Schreiben in Ihr HRMS, die Aktualisierung eines Dashboards, das Versenden einer Benachrichtigung über ein verspätetes Erscheinen oder das Starten eines Workflows, entscheiden Ihre eigene Software und Ihre Regeln. |
05 · Beides gemeinsam nutzen
Wo Polling weiterhin seinen Platz hat
Für Live-Biometriedaten sollten Webhooks der Standard sein. Das Abrufen von Daten auf Anfrage hat jedoch weiterhin nützliche, klar umrissene Aufgaben. Die leistungsfähigsten Integrationen nutzen Webhooks für die Echtzeit-Übertragung und gelegentliche Abrufe auf Anforderung zur Prüfung und Wiederherstellung.
| Situation | Beste Vorgehensweise | Warum |
|---|---|---|
| Live-Anwesenheit, Dashboards, Benachrichtigungen | Webhooks (Callback API) | Die Daten treffen im Moment des Scans ein |
| Ihr Server war eine Zeit lang offline | Logs auf Anforderung abrufen | Lücken schließen und bestätigen, dass nichts verloren gegangen ist |
| Nächtlicher oder wöchentlicher Abgleich | Logs nach Zeitplan abrufen | Als Sicherheitsnetz mit dem abgleichen, was Webhooks geliefert haben |
| Neue Integration einrichten | Historische Logs einmalig abrufen | Vorhandene Historie importieren, bevor Webhooks übernehmen |
| Prüfung eines bestimmten Zeitraums | Logs für diesen Zeitraum abrufen | Erstellt einen vollständigen Datensatz zur Prüfung |
Für diese Aufgaben umfasst die Cams RESTful API Operationen zum Laden von Logs von Geräten. Wenn man sie gelegentlich und gezielt einsetzt, ergänzt das Abrufen von Logs die Webhooks, anstatt mit ihnen zu konkurrieren. Der Unterschied liegt in der Absicht: Sie rufen ab, wenn Sie einen Grund dafür haben, anstatt jede Minute vorsorglich nachzufragen.
Häufig gestellte Fragen
|
Ist Polling bei Biometriedaten jemals besser als Webhooks? Polling kann einfacher sein, wenn Ihr System überhaupt keinen öffentlichen Endpunkt bereitstellen kann, oder bei einmaligen historischen Importen. Für laufende Anwesenheits- und Zutrittsdaten sind Webhooks schneller, schonen Geräte und Netzwerke und lassen sich standortübergreifend einfacher skalieren. |
|
Was passiert mit Scans, wenn mein Webhook-Server ausgefallen ist? Ist Ihr Webhook-Server nicht erreichbar, werden die Anwesenheitsdaten in der Cams-Warteschlange gespeichert. Sobald Ihr Server wieder online ist, werden die eingereihten Datensätze automatisch an Ihren Server übertragen. Die Warteschlange wird automatisch alle 3 Stunden neu gestartet. Sie können sie außerdem jederzeit manuell über das Cams Portal neu starten. So wird sichergestellt, dass Anwesenheitsdatensätze nicht wegen eines vorübergehenden Serverausfalls verloren gehen. |
|
Benötigen meine biometrischen Geräte eine öffentliche IP-Adresse, damit Webhooks funktionieren? Nein. Ihre Webhook-URL muss vom Gateway erreichbar sein, Ihre Geräte dagegen nicht. Standorte ohne öffentliche IP-Adresse können sich über den Hybrid Connector verbinden, der eine ausgehende Verbindung nutzt. |
|
Kann ich Webhooks in n8n, Make oder Zapier empfangen? Ja. Jedes Tool, das einen eingehenden Webhook empfangen kann, kann auch Cams-Callback-Ereignisse empfangen. n8n und Make können die erforderliche done-Bestätigung auch direkt zurücksenden. Bei Zapier ist davor unter Umständen ein kleines Relais nötig, das diese Antwort sendet. |
|
Warum unterscheiden sich LogTime und Time im Payload? LogTime ist der Zeitpunkt, zu dem die Person tatsächlich gescannt hat, erfasst mit dem Zeitzonenversatz des Geräts. Time ist der Zeitstempel der Nachricht selbst, in GMT. War ein Gerät offline, kann die Nachricht deutlich nach dem Scan gesendet werden. Verwenden Sie für die Anwesenheit immer LogTime. |
Fazit: Lassen Sie es klingeln
Polling war sinnvoll, als Biometriegeräte nur auf Anforderung ausgelesen werden konnten und niemand erwartete, dass Anwesenheitsdaten live verfügbar sind. Heute funktionieren HR-Dashboards, Lohnabrechnungssysteme, Automatisierungstools und KI-Assistenten am besten mit Daten, sobald sie entstehen. Ein Gerät tausendfach am Tag dieselbe Frage zu stellen, ist ein langsamer und verschwenderischer Weg dorthin.
Webhooks machen jeden verifizierten Scan zu einem Ereignis, das Ihre Systeme sofort empfangen, ohne verschwendete Anfragen und ohne fragile Nachverfolgung dessen, was bereits abgerufen wurde. Setzen Sie das bedarfsgesteuerte Abrufen von Logs für das ein, was es am besten kann, nämlich Lücken zu schließen und die Vollständigkeit zu prüfen, und lassen Sie Webhooks alles Übrige übernehmen.
Das Cams Biometrics Gateway basiert auf Push-Übertragung. Seine Callback API sendet jeden verifizierten Scan in Echtzeit an Ihren Webhook, von Geräten aus mehr als 15 Marken, und zwar in einem einheitlichen JSON-Format. Hybrid-Push-Modi liefern Push-Ereignisse auch von Geräten, die nicht selbstständig pushen können, und die RESTful API bietet bedarfsgesteuerte Operationen, etwa das Laden von Logs für den Abgleich. Die gesamte Kommunikation läuft über HTTP/HTTPS mit Validierung des Auth-Tokens und optionaler AES-256-Verschlüsselung. Entdecken Sie die Plattform unter CamsBiometrics.com und lesen Sie die vollständige Dokumentation zur Callback API unter developer.camsbiometrics.com.