 Cams Support Hub
وبهوک در برابر پولینگ: چگونه دادههای بیومتریک بلادرنگ باید به سرور شما برسند
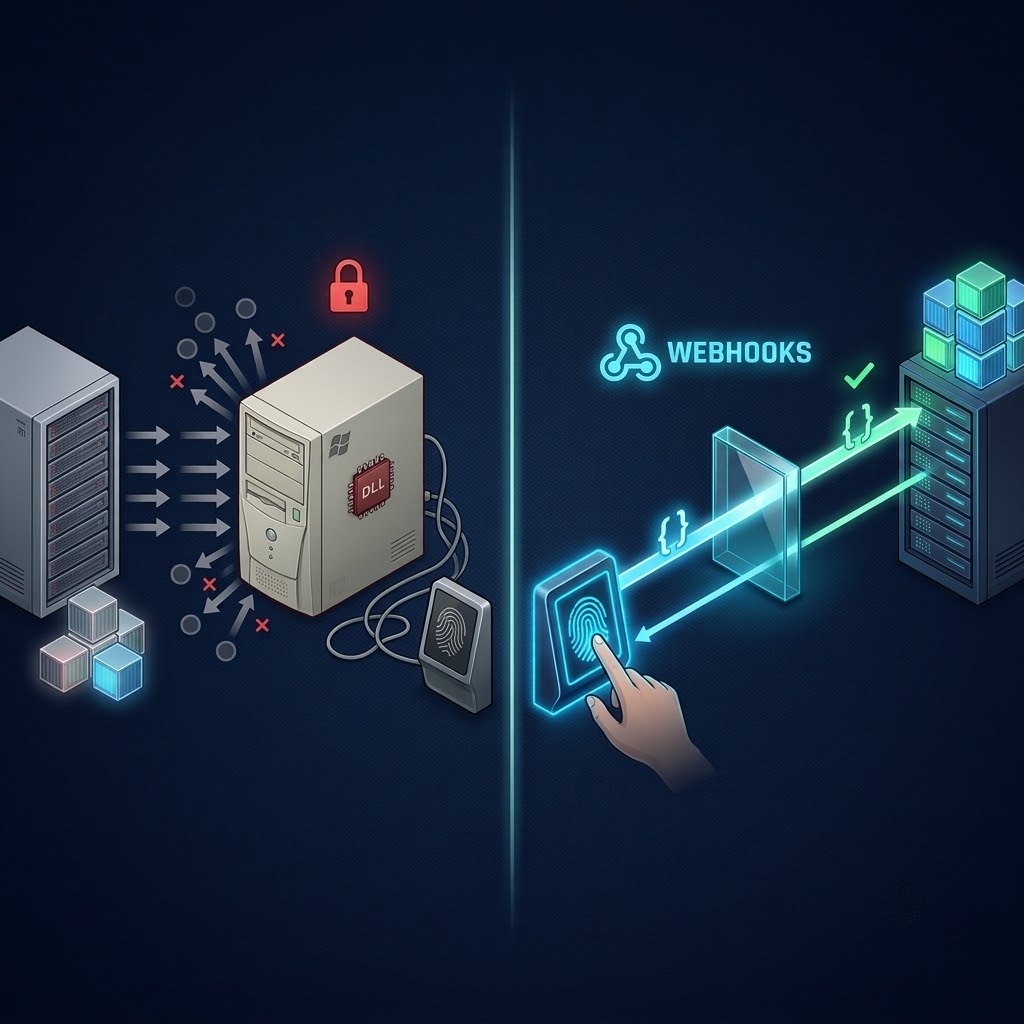
هر یکپارچهسازی بیومتریک باید به یک پرسش اساسی پاسخ دهد: چگونه یک اسکن در ورودی، به رکوردی در سیستم شما تبدیل میشود؟ دو روش برای این کار وجود دارد. سرور شما میتواند مدام از دستگاه بپرسد که آیا چیز جدیدی رخ داده است؛ این روش پولینگ است. یا سیستم میتواند لحظهای که اتفاقی میافتد، به سرور شما اطلاع دهد؛ این روش وبهوک است. برای دادههای حضور و غیاب و کنترل دسترسی بیومتریک، انتخاب بین وبهوک و پولینگ بر تازگی دادهها، میزان بار واردشده به دستگاهها و شبکه، و قابلاتکا بودن رکوردهای شما تأثیر میگذارد. این راهنما هر دو رویکرد را به زبان ساده توضیح میدهد، نشان میدهد چرا وبهوک برای دادههای بیومتریک گزینه بهتری بهعنوان پیشفرض است، نحوه ساخت یک دریافتکننده قابلاعتماد برای وبهوک را شرح میدهد، و توضیح میدهد که پولینگ هنوز در کجا جایگاه دارد.
01 · دریافت در برابر ارسال
دو روش برای جابهجایی داده
تصور کنید منتظر یک بسته مهم هستید. میتوانید هر پنج دقیقه تا درِ ورودی بروید تا ببینید بسته رسیده است یا نه. یا میتوانید منتظر زنگ در بمانید. هر دو روش بسته را به دست شما میرساند. روش اول وقت زیادی را تلف میکند و باز هم ممکن است تا پنج دقیقه دیرتر متوجه شوید. روش دوم لحظهای که بسته میرسد به شما خبر میدهد.
این تفاوت میان پولینگ و وبهوک است.
پولینگ: سرور شما مدام میپرسد
|
سرور شما میپرسد: از دفعه قبل تاکنون اسکن جدیدی هست؟ |
→ |
دستگاه یا سیستم پاسخ میدهد: چیز جدیدی نیست |
→ |
انتظار به اندازه فاصله پولینگ صبر میکند |
→ |
تکرار دوباره و دوباره میپرسد، تمام روز |
وبهوک: سیستم به سرور شما خبر میدهد
|
اسکن کارمند یک اسکن تأییدشده اثر انگشت، چهره یا کارت |
→ |
Gateway رویداد را بلافاصله به URL وبهوک شما میفرستد |
→ |
سرور شما رویداد را دریافت میکند و پاسخ «done» میدهد |
→ |
Done بدون انتظار و بدون درخواستهای هدررفته |
| پولینگ | وبهوک | |
|---|---|---|
| چه کسی گفتگو را آغاز میکند | سرور شما | سیستمی که داده را دارد |
| زمان رسیدن داده | در پولینگ بعدی، تا یک فاصله کامل دیرتر | بلافاصله پس از اسکن |
| درخواستها وقتی هیچ اتفاقی نمیافتد | مداوم، و بیشترشان خالی | هیچ |
| بار وارد بر دستگاهها و شبکه | ثابت، صرفنظر از فعالیت | فقط وقتی چیزی برای ارسال وجود دارد |
| پیچیدگی برای شما | پیگیری آنچه از قبل دریافت کردهاید | دریافت و تأیید رویدادها |
02 · هزینههای پنهان
چرا پولینگ با دادههای بیومتریک مشکل دارد
پولینگ برای دادههایی که بهآرامی تغییر میکنند یا برای آنها تأخیر اهمیتی ندارد، کارایی دارد. دادههای حضور و غیاب و کنترل دسترسی بیومتریک برعکس هستند. این دادهها در انفجارهای کوتاهمدت در شروع و پایان شیفت تولید میشوند، بیشتر بقیه زمان آراماند و اغلب باید فوراً در دسترس باشند.
تأخیر از پیش در ساختار وجود دارد
در پولینگ، بدترین تأخیر همیشه برابر با فاصله پولینگ شماست. اسکنی که یک ثانیه پس از یک پولینگ انجام شود، تا پایان کل فاصله منتظر میماند تا سرور شما آن را ببیند.
| فاصله پولینگ | بدترین تأخیر تا آگاهی سیستم شما | مناسب برای |
|---|---|---|
| هر ۲۴ ساعت | تا یک روز کامل | فقط حقوق ماهانه |
| هر ساعت | تا ۶۰ دقیقه | گزارشهای روزانه |
| هر ۵ دقیقه | تا ۵ دقیقه | بیشتر داشبوردها، نه هشدارها |
| هر دقیقه | تا ۶۰ ثانیه | نزدیک به بلادرنگ، با هزینه درخواست بالا |
| وبهوک | بدون تأخیر پولینگ | داشبوردهای زنده، اعلانها و خودکارسازیها |
بیشتر درخواستها هدر میروند
برای نزدیکتر شدن به زمان واقعی، باید بیشتر پولینگ کنید. اما بیشتر این درخواستها چیزی برنمیگردانند. پولینگ یک دستگاه در هر دقیقه یعنی ۱٬۴۴۰ درخواست برای هر دستگاه در روز. برای ۵۰ دستگاه، این یعنی ۷۲٬۰۰۰ درخواست در روز، که بیشترشان سوالی میپرسند که پاسخش «چیز جدیدی نیست» است. هر یک از این درخواستها ظرفیت شبکه و زمان پردازش دستگاه را مصرف میکند.
پیگیری وضعیت شکننده میشود
یک یکپارچهسازی پولینگ باید آنچه را قبلاً دریافت کرده به یاد بسپارد، معمولاً با ذخیره زمان یا موقعیت آخرین رکوردی که دیده است. اگر این نشانگر اشتباه باشد، بهدلیل راهاندازی مجدد، اختلاف ساعت بین سرور و دستگاه، یا رکوردهایی که در زمان آفلاین بودن دستگاه ذخیره شدهاند، یکپارچهسازی یا اسکنها را از دست میدهد یا آنها را دو بار وارد میکند. این مشکلات بیسروصدا هستند و اغلب تنها در جریان یک اختلاف حقوقی آشکار میشوند.
با هر سایت دشوارتر میشود
با یک دستگاه، پولینگ قابلمدیریت است. با دهها دستگاه در چند سایت و برند، که هرکدام اتصال، فاصله و نشانگر آخرین دریافت خودشان را دارند، پولینگ خودش به یک کار مستقل برنامهریزی و پایش تبدیل میشود.
|
پولینگ همان پرسش را هزاران بار در روز میپرسد تا چند لحظه مهم را پیدا کند. وبهوک فقط زمانی صحبت میکند که واقعاً اتفاقی افتاده باشد. |
03 · تحویل Push با Cams
نحوه کار وبهوکهای بیومتریک
در Cams Biometrics Gateway، تحویل وبهوک Callback API نام دارد. شما یک URL روی سرور خود به Gateway میدهید و هر اسکن تأییدشده همان لحظه به آن URL ارسال میشود. رویدادهای Callback برای دستگاههایی که از Native Push استفاده میکنند، با تأخیر صفر تحویل داده میشوند.
آنچه سرور شما دریافت میکند
|
Callback API، درخواستی که Gateway به URL وبهوک شما ارسال میکند {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
| فیلد | آنچه به سرور شما میگوید |
|---|---|
| OperationID | یک شناسه یکتا برای این رویداد |
| LabelName | نام سایت یا درِ اختصاصیافته به دستگاه |
| SerialNumber | دستگاه مشخصی که اسکن را ثبت کرده است |
| Type | اینکه این رویداد ورود بوده یا خروج |
| InputType | نحوه تأیید هویت فرد: اثر انگشت، چهره، کارت، رمز عبور و غیره |
| UserId | اسکنکننده، با شناسه مطابق سیستم منابع انسانی شما |
| LogTime | زمان وقوع اسکن روی دستگاه، همراه با اختلاف منطقه زمانی آن |
| AuthToken | توکنی که سرور شما برای تأیید اصالت درخواست استفاده میکند |
| Time | زماننمای خود پیام، به GMT |
آنچه سرور شما باید برگرداند
وقتی سرور شما رویداد را دریافت کرد، یک تأیید کوتاه برمیگرداند. این پاسخ به Gateway میگوید که رویداد با موفقیت رسیده است.
|
Callback API، پاسخی که وبهوک شما باید برگرداند { "status": "done" }
|
|
Push، حتی وقتی دستگاه نمیتواند همه دستگاهها بهتنهایی نمیتوانند داده را push کنند. برخی از دستگاههای قدیمیتر یا غیرتأییدشده، حضور و غیاب را فقط در یک پایگاه داده محلی یا یک فایل ذخیره میکنند. با Cams Hybrid Push، Gateway میتواند از آن پایگاه داده بخواند (DB Pull) یا آن فایل را پایش کند (File Processing) و همچنان رکوردهای جدید حضور و غیاب را به Callback URL شما تحویل دهد. در هر صورت سرور شما تحویل Push را دریافت میکند، حتی اگر دستگاه پایه معمولاً نیاز به پولینگ داشته باشد. |
04 · بهترین شیوهها
ساخت یک دریافتکننده قابلاعتماد وبهوک
ساختن یک دریافتکننده وبهوک ساده است، اما چند شیوه مشخص تفاوت میان چیزی را که در آزمایش کار میکند و چیزی را که سالها هر روز کار میکند، رقم میزند.
| شیوه | چه کاری انجام دهید | چرا اهمیت دارد |
|---|---|---|
| ابتدا تأیید کنید | به محض دریافت رویداد، با وضعیت done پاسخ دهید و کارهای کندتر را بعداً انجام دهید | درخواست Gateway را کوتاه نگه میدارد، حتی اگر سیستمهای پاییندستی شما کند باشند |
| کار را در صف قرار دهید | هر رویداد دریافتی را در یک صف یا جدول قرار دهید و جداگانه پردازش کنید | انفجارهای داده در شروع شیفت را بدون از دست دادن رویداد مدیریت میکند |
| AuthToken را اعتبارسنجی کنید | پیش از اعتماد به داده، توکن را در هر درخواست بررسی کنید | مانع میشود کسی دیگر حضور و غیاب جعلی به URL شما ارسال کند |
| از HTTPS استفاده کنید | وبهوک خود را فقط از طریق HTTPS در دسترس قرار دهید، با رمزنگاری اختیاری AES-256 از Gateway | دادههای حضور و غیاب، داده شخصی هستند و باید در حین انتقال محافظت شوند |
| آن را idempotent کنید | از OperationID برای تشخیص و نادیده گرفتن رویدادهایی که قبلاً پردازش کردهاید استفاده کنید | ارسال تکراری هرگز به یک رکورد حضور و غیاب تکراری تبدیل نمیشود |
| برای حضور و غیاب به LogTime اعتماد کنید | حضور را با استفاده از LogTime ثبت کنید، نه با زمانی که سرور شما رویداد را دریافت کرده است | رویدادهایی که در زمان قطعی ذخیره شدهاند دیرتر میرسند، اما زمان واقعی اسکن خود را حفظ میکنند |
| بر اساس LogTime مرتب کنید | پیش از محاسبه ساعت کار، رویدادها را بر اساس LogTime مرتب کنید | رویدادهای ذخیرهشده پس از قطع اتصال ممکن است نامرتب برسند |
| همه چیز را ثبت کنید | از هر رویداد دریافتی و هر پاسخ ارسالی سابقه نگه دارید | عیبیابی و حسابرسی را ساده میکند |
|
برای انفجارها برنامهریزی کنید، نه میانگینها یک سایت با ۳۰۰ کارمند ممکن است بیشتر روز تقریباً هیچ دادهای دریافت نکند، سپس ۳۰۰ رویداد در ده دقیقه در زمان تعویض شیفت برسد. دریافتکننده خود را برای آن اوج طراحی کنید. سریع تأیید کردن و قرار دادن کار در صف، سادهترین راه برای مدیریت آن است. |
وبهوک کجا میتواند قرار گیرد
وبهوک شما به یک نشانی HTTPS عمومی نیاز دارد که Gateway بتواند به آن برسد. این نشانی میتواند یک endpoint در برنامه خود شما، یک تابع ابری کوچک، یا یک incoming webhook در ابزار خودکارسازی مانند n8n یا Make باشد. خود دستگاهها نیازی به IP عمومی ندارند. سایتهایی که پشت فایروال هستند میتوانند از طریق Hybrid Connector به Gateway متصل شوند، که از یک اتصال خروجی کار میکند.
|
سیستم شما تصمیم میگیرد بعد چه اتفاقی بیفتد Gateway رویدادهای تأییدشده را تحویل میدهد و منتظر تأیید شما میماند. آنچه پس از آن رخ میدهد، مانند نوشتن در HRMS شما، بهروزرسانی یک داشبورد، ارسال اعلان تأخیر ورود، یا شروع یک گردش کار، توسط نرمافزار و قوانین خودتان تعیین میشود. |
05 · استفاده همزمان از هر دو
جایی که پولینگ هنوز جایگاه دارد
برای دادههای بیومتریک زنده، وبهوک باید گزینه پیشفرض باشد. اما دریافت داده بر اساس درخواست هنوز کارهای مفید و مشخصی دارد. قویترین یکپارچهسازیها از وبهوک برای تحویل بلادرنگ و از دریافتهای درخواستی گاهبهگاه برای بررسی و بازیابی استفاده میکنند.
| موقعیت | بهترین رویکرد | چرا |
|---|---|---|
| حضور و غیاب زنده، داشبوردها، اعلانها | وبهوک (Callback API) | داده لحظهای که اسکن انجام میشود میرسد |
| سرور شما برای مدتی خاموش بوده است | دریافت لاگها بر اساس درخواست | هر شکاف را پر میکند و تأیید میکند که چیزی از دست نرفته است |
| تطبیق شبانه یا هفتگی | دریافت لاگها بر اساس زمانبندی | مقایسه با آنچه وبهوک تحویل داده، بهعنوان شبکه ایمنی |
| راهاندازی یک یکپارچهسازی جدید | یکبار دریافت لاگهای تاریخی | تاریخچه موجود را پیش از آنکه وبهوکها کار را بر عهده بگیرند وارد کنید |
| حسابرسی یک بازه زمانی مشخص | دریافت لاگهای آن بازه | تهیه یک سابقه کامل برای بررسی |
برای این کارها، Cams RESTful API شامل عملیاتی برای بارگذاری لاگها از دستگاهها است. استفاده از دریافت لاگها بهصورت گاهبهگاه و هدفمند، مکمل وبهوکها است و با آنها رقابت نمیکند. تفاوت در هدف است: شما وقتی دلیلی دارید لاگها را دریافت میکنید، نه اینکه هر دقیقه فقط برای احتیاط بپرسید.
پرسشهای متداول
|
آیا پولینگ تا به حال برای دادههای بیومتریک بهتر از وبهوک بوده است؟ پولینگ زمانی سادهتر میتواند باشد که سیستم شما اصلاً نتواند هیچ endpoint عمومی در معرض قرار دهد، یا برای واردات یکباره تاریخچه. برای دادههای مداوم حضور و غیاب و کنترل دسترسی، وبهوک سریعتر است، بار کمتری روی دستگاهها و شبکه ایجاد میکند و مقیاسپذیری آن در چند سایت آسانتر است. |
|
اگر سرور وبهوک من از کار بیفتد، برای اسکنها چه اتفاقی میافتد؟ اگر سرور وبهوک شما از کار بیفتد، دادههای حضور و غیاب در صف Cams ذخیره میشوند. وقتی سرور شما دوباره آنلاین شود، رکوردهای صفشده بهطور خودکار به سرور شما ارسال خواهند شد. صف هر ۳ ساعت یکبار بهطور خودکار دوباره راهاندازی میشود و در هر زمان میتوانید آن را از طریق Cams Portal بهصورت دستی نیز دوباره راهاندازی کنید. این کار تضمین میکند که رکوردهای حضور و غیاب به دلیل قطعی موقت سرور از دست نروند. |
|
آیا دستگاههای بیومتریک من برای کارکرد وبهوک نیاز به IP عمومی دارند؟ خیر. URL وبهوک شما باید برای Gateway قابل دسترسی باشد، اما دستگاههای شما نیازی به این کار ندارند. سایتهایی که IP عمومی ندارند میتوانند از طریق Hybrid Connector متصل شوند، که از یک اتصال خروجی استفاده میکند. |
|
آیا میتوانم وبهوکها را در n8n، Make یا Zapier دریافت کنم؟ بله. هر ابزاری که بتواند یک وبهوک ورودی را دریافت کند، میتواند رویدادهای Cams Callback را هم دریافت کند. n8n و Make میتوانند پاسخ مورد نیاز done را مستقیماً برگردانند. Zapier ممکن است برای ارسال آن پاسخ به یک رله کوچک در جلوی خود نیاز داشته باشد. |
|
چرا LogTime و Time در محتوای داده با هم فرق دارند؟ LogTime زمانی است که فرد واقعاً اسکن کرده، همراه با اختلاف منطقه زمانی دستگاه ثبت شده است. Time زماننمای خود پیام است، به GMT. اگر دستگاه آفلاین بوده باشد، ممکن است پیام خیلی بعد از اسکن ارسال شود. برای حضور و غیاب همیشه از LogTime استفاده کنید. |
نتیجهگیری: بگذارید زنگ در به صدا درآید
پولینگ زمانی منطقی بود که دستگاههای بیومتریک فقط با درخواست قابل خواندن بودند و کسی انتظار نداشت دادههای حضور و غیاب زنده باشند. امروز، داشبوردهای منابع انسانی، سیستمهای حقوق و دستمزد، ابزارهای خودکارسازی و دستیارهای هوش مصنوعی همگی بهترین عملکرد را با دادهای دارند که لحظهای که به وجود میآید در دسترس باشد. پرسیدن یک پرسش مشابه از یک دستگاه هزاران بار در روز، راهی کند و پرهزینه برای رسیدن به این هدف است.
وبهوکها هر اسکن تأییدشده را به رویدادی تبدیل میکنند که سیستمهای شما بلافاصله دریافت میکنند، بدون درخواستهای هدررفته و بدون پیگیری شکننده آنچه قبلاً دریافت شده است. دریافت لاگ بر اساس درخواست را برای کاری که بهترین کار را انجام میدهد نگه دارید، یعنی پر کردن شکافها و بررسی کامل بودن دادهها، و بقیه کارها را به وبهوکها بسپارید.
Cams Biometrics Gateway بر پایه تحویل Push ساخته شده است. Callback API آن هر اسکن تأییدشده را بهصورت بلادرنگ به وبهوک شما ارسال میکند، از دستگاههای بیش از ۱۵ برند، در یک قالب یکنواخت JSON. حالتهای Hybrid Push رویدادهای Push را حتی از دستگاههایی که بهتنهایی نمیتوانند push کنند تحویل میدهند، و RESTful API عملیات درخواستی مانند بارگذاری لاگها برای تطبیق را فراهم میکند. تمام ارتباطات از طریق HTTP/HTTPS با اعتبارسنجی توکن احراز هویت و رمزنگاری اختیاری AES-256 انجام میشود. پلتفرم را در CamsBiometrics.com بررسی کنید و مستندات کامل Callback API را در developer.camsbiometrics.com بخوانید.