 Cams Support Hub
AIエージェントが業界横断で生体認証によるアクセス制御を運用する仕組み
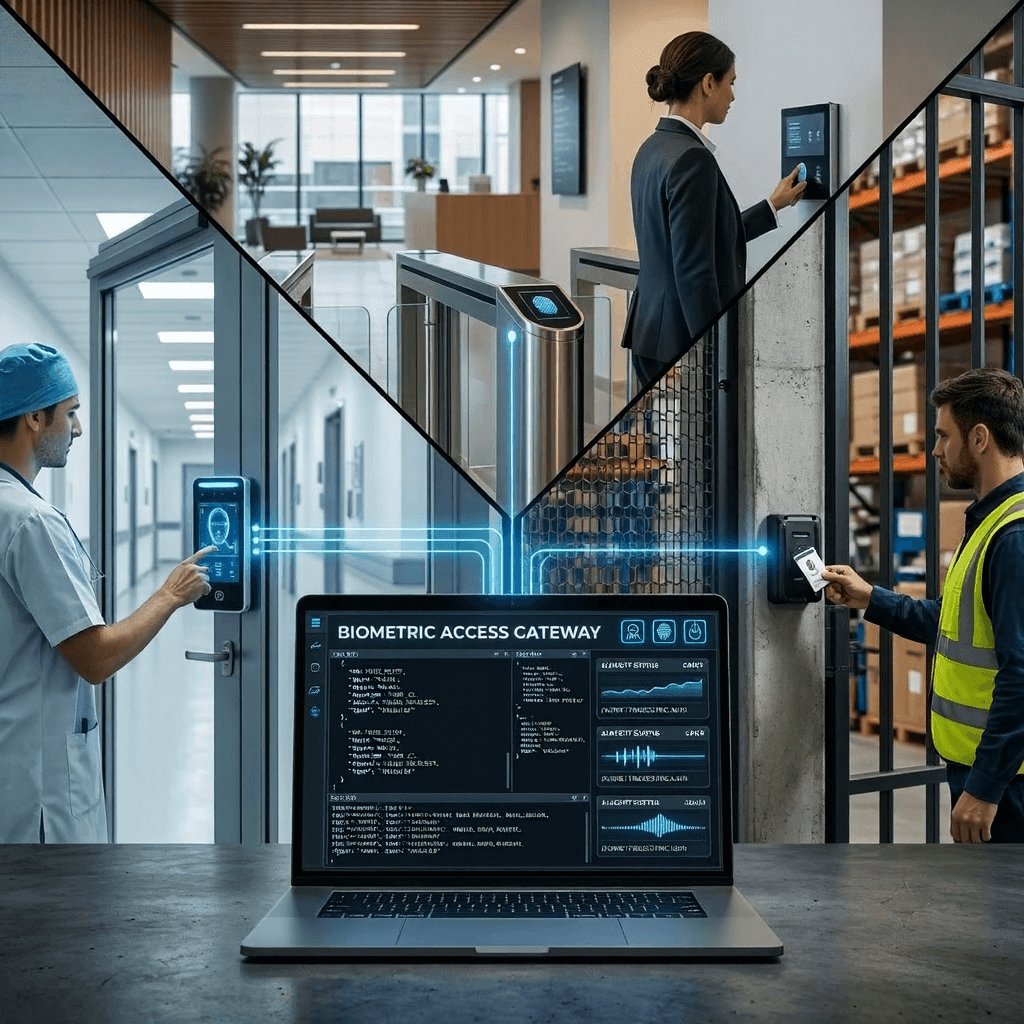
JSONの呼び出しは1回。対応するデバイスブランドは15以上。SDKは不要です。現在、オフィス、病院、倉庫、学校、施設など世界中の現場でこれが実際に行われています。本記事では、ChatGPT、Gemini、Claude、その他のMCP対応モデルなど、あらゆるAIエージェントが Cams Biometrics Gateway を通じて指紋リーダー、顔認証カメラ、RFIDターミナルに直接接続する仕組みと、それが物理セキュリティand人員管理の将来にもたらす意味を解説します。
AIエージェントが生体認証アクセス制御を運用するとはどういうことか
アクセス制御は、従来、人が管理する業務でした。セキュリティ管理者が権限を付与し、人事担当者は退職者の権限を取り消します。IT部門はコンプライアンス監査のためにアクセスログを取得します。これらの作業はいずれも、担当者がシステムにログインし、画面を操作し、意図的に処理を行う必要があります。
AIエージェントが生体認証アクセス制御を運用すると言う場合、それは具体的かつ技術的に正確な意味を持ちます。ChatGPT、Gemini、Claude、その他のMCP対応モデルを含むあらゆるAIエージェントは、人が操作や完了を指示しなくても、単一のAPIを通じて、これらの作業をすべて自律的に実行できます。新規スタッフの登録、退職者のアクセス権の取り消し、30日分のアクセスログの取得、異常の検知などが可能です。これらはすべて、AIエージェントと Cams Biometrics Gateway の間の構造化された対話を通じて、HTTPS上のJSONのみを使って行われます。
アクセス制御とは、施設内の特定のエリアにだれが入場できるか、いつ入場できるか、そして権限のない人物が入場を試みたときに何が起こるかを決定するシステムと手続きを指します。一般的な職場では、通常、入口に設置された生体認証デバイスが本人確認を行い、ドアやゲートを解錠します。
その背後にある技術スタックの理解
Claude AIが物理的な生体認証デバイスをどのように管理するかを理解するには、それを可能にする3つの技術レイヤーを把握するのが有効です。各レイヤーには固有の役割があり、それらが組み合わさって完全で自律的なアクセス制御システムを構成します。
Model Context Protocol(MCP)は、AIエージェントが外部ツールを一貫した構造化された方法で検出し、利用できるようにする標準規格です。AI機能のための汎用プラグソケットのようなものと考えてください。Cams Biometrics Gateway は自身をMCPサーバーとして登録します。これにより、ChatGPT、Gemini、Claudeなどを含むMCP対応のAIエージェントは、Gatewayを見つけ、その機能を理解し、他の接続済みツールを呼び出すのと同じように、カスタム連携コードを必要とせずに操作を呼び出すことができます。
実際の場面:現場での具体的な姿
抽象的な説明には限界があります。ここでは、新入社員が人事担当者に話しかけた瞬間から、監査ログが自動的に記録されるまでの、登録プロセスの具体例を紹介します。
新入社員が初出勤のために職場に到着します。その人は人事担当者のところへ行って自己紹介し、アクセス制御システムに登録する必要があると説明します。人事担当者はAIエージェントとの会話を開始し、次のように伝えるだけです。「この新入社員を登録し、適切なアクセスレベルを割り当ててください。」MCPを介して Cams Biometrics Gateway に接続されたAIエージェントは、そこから処理を引き継ぎます。ユーザーレコードを作成し、正しい生体認証端末に登録リクエストを送信し、アクセスレベルを割り当て、処理を確認するタイムスタンプ付きの監査ログを記録します。人事担当者はデバイスに触れず、ソフトウェアにログインせず、設定を1つも手動で行いません。必要なのは指示1つだけで、残りはすべて処理されます。
これがB2Aワークフローの重要な特徴です。この場合の人間、つまり人事担当者は、指示を出すことで主導権を保ちます。技術的な実行はすべてAIエージェントが担当します。どのメーカーのデバイスが設置されているか、どのプロトコルを使用しているか、デバイス管理画面をどう操作するかを、誰も知る必要はありません。AIエージェントがそれを把握し、Cams Biometrics Gateway がそれ以外のすべてを処理します。
AIエージェントが生体認証デバイスでできること
Cams Biometrics Gateway を通じて、あらゆるAIエージェントは、本来であれば人の管理が必要となる、アクセス制御と勤怠管理の全機能を実行できるようになります。各機能が実際に何を意味するかは次のとおりです。
新規従業員の登録
新しい従業員や契約社員が加わると、AIエージェントは、人事システムのイベント、スケジュールされたオンボーディングワークフロー、または管理者からの直接の指示をきっかけに、生体認証の登録プロセスを自動的に開始し、完了させることができます。従業員の指紋や顔データは取得され、その従業員の記録、アクセスレベル、シフトスケジュールに紐づけられます。デバイスを人が操作する必要はありません。
アクセスログの取得
コンプライアンス監査、インシデント調査、勤怠レポートにはすべて、過去の入退室記録へのアクセスが必要です。AIエージェントは、全拠点のいずれかのデバイスまたは複数のデバイスの組み合わせから、30日分、または任意に指定した期間のアクセスログを取得し、構造化された分析可能なデータとして返すことができます。管理者が手作業で集計すると数時間かかる作業も、Claudeなら数秒で完了します。
アクセス権の即時取り消し
従業員が解雇された場合、そのアクセス権はただちに取り消されるべきです。従来のシステムでは、その従業員が登録されていたすべてのデバイスを、多くの場合は複数の拠点にまたがって、誰かが忘れずに更新する必要がありました。AIエージェントは、指示を受け取った瞬間に、接続されているすべてのデバイスでアクセス権を同時に取り消すことができます。取り消しがいつ行われ、どのデバイスが更新されたかについての完全な監査証跡も残ります。
異常の検知と対応
Claudeはアクセスパターンを継続的に監視します。繰り返される認証失敗、通常とは異なる時間帯のアクセス、同じ認証情報が現実的にあり得ない時間内に離れた2か所で使用されたケースなど、これらはすべて、AIエージェントが検知し、フラグを立て、自動的に対応できる異常です。人がレポートの中のパターンに気づくのを待つ必要はありません。
“物理セキュリティの未来は、管理者を増やすことではありません。それは、勤務を終えることがなく、異常を見逃さず、退職者のアクセス権の取り消しを忘れることもない、より賢いAIエージェントです。病院、倉庫、学校、企業オフィスのいずれを運営している場合でも同じです。”
これを可能にするJSONの役割
AIエージェントと Cams Biometrics Gateway の間のすべてのやり取りは、HTTPS上のJSONを通じて行われます。これが重要な理由を理解するには、JSONとは何か、そしてAIエージェントがなぜそれに依存しているのかを把握する必要があります。
JSONはJavaScript Object Notationの略です。キーと値のペアを使って情報を構造化する、軽量で人が読みやすいデータ形式です。現代のWeb APIの共通言語であり、AI言語モデルが確実に読み取り、生成し、推論できる唯一の形式です。
AIエージェントが新規従業員を登録する必要がある場合、ソフトウェアの画面を開いたりメニューをクリックしたりはしません。操作内容を記述したJSONオブジェクトを作成し、Gatewayに送信します。Gatewayは物理デバイス上で操作を実行し、結果を確認するJSONレスポンスを返します。
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Claudeの視点から見ると、登録プロセスの全体はこのやり取りだけです。SDKもカスタム連携スクリプトもベンダーのソフトウェアも不要です。安全なHTTPS接続を通じて、構造化されたリクエストと構造化されたレスポンスがあるだけです。
Gatewayが物理デバイスに接続する仕組み
Cams Biometrics Gateway が解決する課題は、根本的なものです。異なるメーカーの物理的な生体認証デバイスは、まったく異なる技術言語を話します。ZKTeco端末は独自のプロトコルを使用します。Hikvisionのデバイスは別のプロトコルを使用します。Supremaのリーダーは3つ目のプロトコルを使用します。これらはいずれも、AIエージェントが利用することを想定して設計されていません。
Gatewayは汎用翻訳装置として機能します。各デバイスの固有プロトコル(ICLOCK、TCP/IPプッシュ、バイナリSDKプロトコル、その他の形式)を使って接続し、すべてのデバイス操作を単一の標準化されたJSON APIを通じて公開します。AIエージェントの視点では、すべてのデバイスは同一です。同じJSON呼び出しが、対応するすべてのブランドで同じように機能します。そのため、ChatGPT、Gemini、Claudeのいずれを使用していても、AIエージェントは、どのハードウェアと通信しているかを知る必要も気にする必要もありません。
病院、ホテル、企業オフィス、学校、製造施設を問わず、ほとんどの組織は、全拠点で単一のデバイスブランドを使用していません。拠点が異なり、入口が異なり、既存の設備も異なるため、ハードウェアが混在するのが例外ではなく通常の状態です。Cams Gatewayは、この混在環境を単一の統合APIとして扱います。つまり、物理的にどのハードウェアが設置されていても、AIエージェントは同じインターフェースですべてのデバイスを管理できます。
Claude AIが利用できる操作の全体像
Cams Biometrics Gateway は、生体認証アクセス制御管理のライフサイクル全体を網羅する操作を公開しています。これらはすべて、単一のJSONリクエストを通じて、あらゆるAIエージェントから呼び出すことができます。
すべての操作は、基盤となるデバイスのブランドに関係なく同じように動作します。端末がZKTeco、Suprema、Hikvision、Anvizのいずれのデバイスであっても、JSONの呼び出しは同じです。Cams Gatewayがデバイス固有の変換を裏側で処理するため、AIエージェントは、どのハードウェアと通信しているかを知る必要も気にする必要もありません。
Claude AIがGatewayに接続する仕組み:MCPフローの解説
Model Context Protocolにより、あらゆるAIエージェントと Cams Biometrics Gateway の間の接続がシームレスかつ標準化されます。ここでは、その接続がどのように確立され、実際にどのように機能するかを説明します。
従来のアクセス制御とAIによる管理の比較
B2Aの紹介:Business to AI、新しい運用モデル
B2A(Business to AI)は、AIエージェントが運用者となるモデルである
長年にわたり、物理セキュリティのインフラは、ソフトウェアを使う人によって管理されてきました。ソフトウェアは人が操作するツールでした。このモデルでは、人が常に主要な行為者であり、ソフトウェアは常に手段です。
Cams Biometricsは、Business-to-AI(B2A)と呼ぶ別のモデルを定義しています。B2Aでは、AIエージェントはデバイスを管理するために人が使うツールではありません。AIエージェントこそが運用者です。文脈を受け取り、判断し、デバイス操作を呼び出し、応答を解釈し、結果を記録します。これらすべてを自律的に行います。人の役割は、管理から監督へと移行します。
この変化は、実務上、大きな意味を持ちます。B2Aの生体認証システムには営業時間がありません。アクセス権の取り消しを忘れることもありません。コンプライアンス監査の実施を促される必要もありません。異常を監視するための専任の管理者も不要です。これらの機能は、AIエージェントの運用の自然な一部として、継続的に行われます。
AIが管理するシステムにおけるデータセキュリティとコンプライアンス
AIエージェントが生体データを自律的に管理する場合、データ保護が中心的な課題になります。Cams Biometrics Gateway を通じてAIエージェントが実行するすべての操作は、プラットフォーム全体を支える、同じ厳格なデータ保護の原則に従います。
- GDPR(EU):すべての生体データは、データ最小化の原則に基づいて取り扱われます。Gateway経由で接続されたAIエージェントは、特定の各操作に必要な範囲を超えてデータを保存または移転しません。
- CCPAおよびCPRA(カリフォルニア州):Cams Biometrics、またはGateway経由で稼働する接続済みのAIエージェントによって、個人データが収集、販売、またはプロファイリングに利用されることはありません。
- LGPD(ブラジル):すべての処理は、ブラジルのデータ保護法に基づく適法な処理根拠と透明性の要件に沿っています。
- PDPA(シンガポール、マレーシア、タイ):同意に基づく処理の原則を維持しています。AIが開始したすべての操作は、正当性の記録とともに記録されます。
- ISO 27001に準拠した管理策:通信時の暗号化、アクセス制御、セキュリティ対応の実践は、Gatewayプラットフォーム全体でISO 27001のガイドラインを反映しています。
Claude AIがCams Gateway経由で行うすべての操作は、何が行われたか、何がきっかけとなったか、どのデータにアクセスされたかを含む完全な記録とともに記録されます。説明のつかない自動操作は存在しません。自動で行われたすべての生体認証イベントには、手作業による集計なしでコンプライアンス要件を満たす、完全で検証可能な監査証跡があります。
あらゆるAIエージェントと物理生体認証デバイスをつなぐ汎用ブリッジ
Cams Biometrics Gatewayは、世界初のB2A生体認証プラットフォームであり、AIエージェントによる利用を前提に構築されています。ChatGPT、Gemini、Claude、その他のMCP対応モデルのいずれを使用している場合でも対応します。API は1つ。デバイスブランドは15以上。操作は38種類。SDKは不要。グローバルなデータ保護基準にも完全に準拠しています。
よくある質問
結論:どのAIエージェントを選んでも、それが運用者である
物理的なアクセス制御の歴史の大部分において、セキュリティシステムの対応速度は、それを管理する人の対応速度に依存していました。退職後も、誰も削除し忘れたために、従業員が何日もデバイスに登録されたままになることがありました。コンプライアンス監査の準備に1週間かかることもありました。複数のシステムからアクセスログを手作業で集計する必要があったためです。
Cams Biometrics GatewayとAIエージェントは、その世界を置き換えつつあります。管理者を増やすことでも、ダッシュボードを増やすことでもありません。常に存在し、常に注意を払い、必要な瞬間に常に行動できるAIエージェントによってです。
JSONの呼び出しは1回。デバイスブランドは15以上。操作は38種類。SDKは不要。これが実際のB2Aの姿であり、組織がすでに使用しているAIエージェントがどれであっても、オフィス、病院、倉庫、学校、施設などで、世界中で今まさに稼働しています。