 Cams Support Hub
Akhir Dukungan Perangkat Biometrik: Langkah Selanjutnya
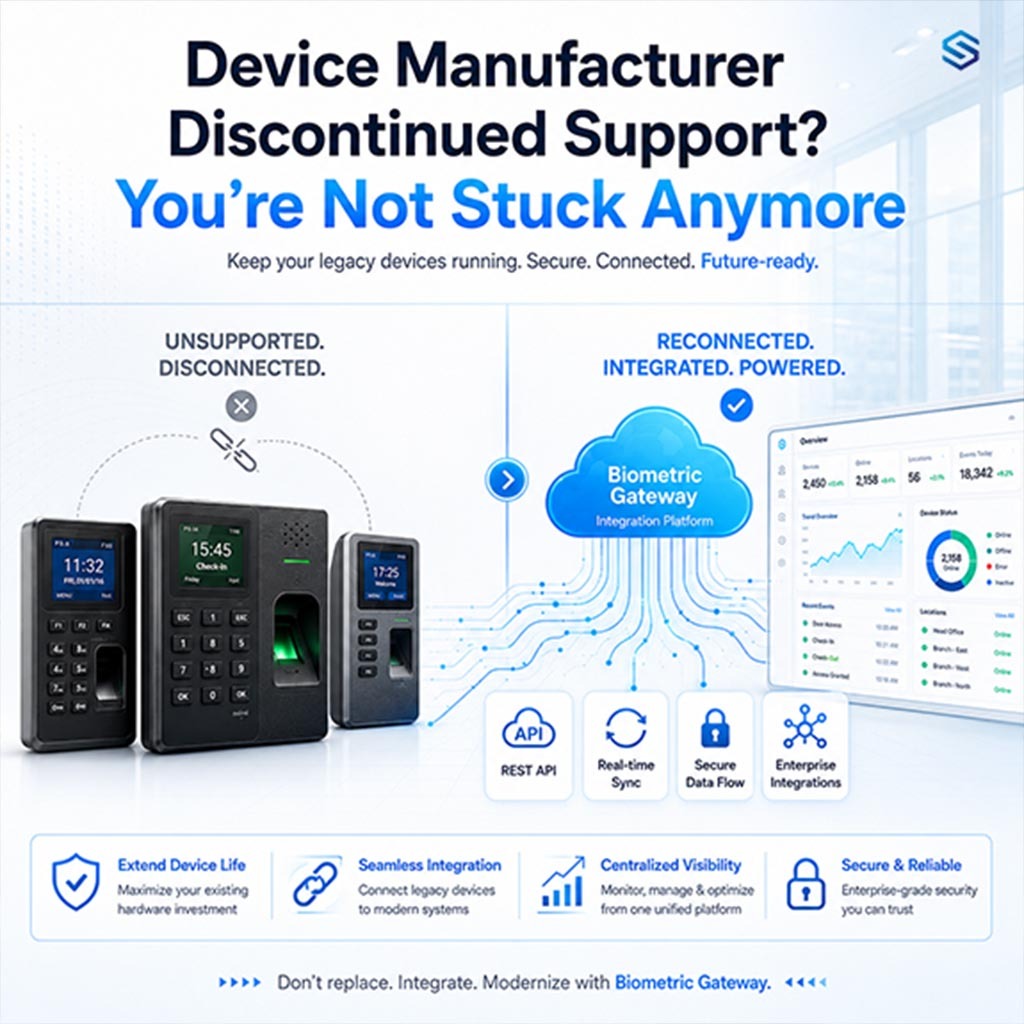
Ribuan bisnis mengandalkan pemindai sidik jari, terminal pengenalan wajah, dan perangkat keras kontrol akses yang akan mencapai akhir masa pakainya tahun ini. Ketika produsen berhenti mendukung, data absensi, akses pintu, dan data tenaga kerja Anda tidak harus ditinggalkan. Berikut adalah panduan praktis Anda.
Apa Arti “Dukungan Dihentikan” bagi Sistem Biometrik Anda
Ketika produsen perangkat biometrik mengumumkan akhir masa pakai (EOL) atau akhir dukungan (EOS), itu bukan tombol pemutus. Pembaca sidik jari atau terminal pengenalan wajah Anda tetap berfungsi pada hari pertama. Yang berhenti adalah segala sesuatu yang menjaganya tetap aman dan berfungsi dalam jangka panjang: pembaruan firmware, pembaruan keamanan, perbaikan kompatibilitas SDK, dan dukungan teknis vendor.
Bagi bisnis yang menjalankan sistem waktu dan absensi, kontrol akses pintu, atau manajemen tamu pada perangkat ini, hal tersebut sangat penting. Perangkat biometrik menyimpan atau memproses data identitas yang sensitif. Kerentanan yang tidak ditambal pada perangkat tersebut tidak hanya memengaruhi perangkat kerasnya, tetapi juga dapat membahayakan sistem SDM, integrasi penggajian, dan area fisik Anda.
Ketahui perbedaannya:
Akhir penjualan berarti produsen berhenti menjual produk. Akhir dukungan adalah yang paling krusial, yaitu saat pembaruan firmware dan patch keamanan benar-benar berhenti. Perangkat Anda mungkin masih tersedia di pasar abu-abu jauh setelah dukungan berakhir.
Risiko Nyata dari Menjalankan Perangkat Keras Biometrik EOL
Tetap menggunakan perangkat keras biometrik yang sudah dihentikan bukan sekadar gangguan teknologi. Hal ini menimbulkan risiko yang saling memperparah di bidang keamanan, kepatuhan, dan operasional.
1. Kerentanan Keamanan
Firmware yang tidak ditambal membuat data biometrik terpapar eksploitasi yang sudah diketahui. Tanpa patch, celah tersebut akan terbuka secara permanen.
2. Kegagalan Kepatuhan
GDPR dan peraturan khusus sektor mensyaratkan sistem yang didukung dan aman untuk pemrosesan data biometrik.
3. Gangguan Integrasi
Perangkat lunak SDM baru, platform penggajian, dan pembaruan OS mungkin berhenti berkomunikasi dengan SDK perangkat yang tidak didukung.
4. Tidak Ada Dukungan Teknis
Ketika terjadi kerusakan, tidak ada vendor yang bisa dihubungi. Tim Anda menanggung seluruh risiko pemecahan masalah.
5. Celah Akses Fisik
Kerentanan kontrol akses dapat berubah menjadi risiko keamanan fisik, bukan hanya masalah TI.
6. Penurunan Kualitas Perangkat Keras
Suku cadang pengganti, sensor, dan periferal semakin sulit didapat seiring bertambahnya usia perangkat.
“Perangkat biometrik yang menyimpan templat sidik jari atau data wajah tanpa patch keamanan aktif bukan hanya risiko teknologi, melainkan juga kewajiban perlindungan data. Regulator tidak menerima ‘produsen berhenti mendukungnya’ sebagai pembelaan.”
Pilihan Anda Ketika Dukungan Perangkat Biometrik Berakhir
Berikut adalah rincian jalur yang tersedia bagi Anda, mulai dari memperoleh waktu tambahan hingga migrasi penuh yang bersih.
1. Migrasi ke Sistem Biometrik yang Didukung (Direkomendasikan)
Ini adalah jawaban jangka panjang yang paling bersih. Gantikan perangkat EOL dengan perangkat yang didukung secara aktif, idealnya bersama penyedia yang dapat memigrasikan data pendaftaran karyawan Anda yang ada, dengan mempertahankan templat, catatan pengguna, dan konfigurasi akses tanpa harus memulai dari awal.
Keamanan jangka panjang terbaik/ Kepatuhan penuh/ Gangguan minimal dengan perencanaan
2. Kontrak Dukungan Diperpanjang
Beberapa produsen atau pihak ketiga spesialis menawarkan periode dukungan diperpanjang berbayar. Ini memberi Anda waktu, biasanya 1–2 tahun tambahan patch keamanan, tetapi dengan biaya premium, dan tidak mengatasi lintasan akhir masa pakai perangkat keras yang mendasarinya.
Jembatan jangka pendek/ Biaya lebih tinggi/ Kepatuhan terbatas
3. Isolasi Jaringan (Hanya Solusi Sementara)
Untuk perangkat yang belum dapat segera diganti, mengisolasinya dari jaringan eksternal akan mengurangi paparan. Caranya adalah dengan menempatkannya pada VLAN tersegmentasi, menghapus akses internet, dan menambahkan pemantauan yang lebih ketat. Diakui oleh NIST dan ISO 27001 sebagai kontrol kompensasi, tetapi bukan perbaikan permanen.
Hanya sementara/ Membutuhkan keahlian TI/ Tidak memenuhi kepatuhan secara mandiri
4. Penggantian Bertahap yang Terencana
Jika Anda memiliki 50+ perangkat atau beberapa lokasi, peralihan penuh mungkin tidak praktis. Penggantian bertahap, dengan perangkat berisiko tertinggi atau lalu lintas tertinggi terlebih dahulu, memungkinkan Anda menyebarkan biaya dan gangguan dalam jendela terstruktur 3–12 bulan.
Dapat diskalakan/ Ritme yang ramah anggaran/ Ramah multi-lokasi
Jangan menunggu kejadian kegagalan
Kesalahan paling umum yang dilakukan organisasi adalah menganggap EOL sebagai masalah di masa depan. Pada saat pelanggaran atau audit kepatuhan memaksa tindakan, pilihan sudah terbatas dan biaya melonjak. Mulailah merencanakan begitu produsen Anda mengumumkan tanggal akhir dukungan.
Bagaimana Cams Biometrics membantu?
Kami Menangani Transisinya, Jadi Anda Tidak Perlu Memulai dari Nol
Ketika produsen perangkat biometrik yang ada berhenti mendukung, Cams Biometrics hadir. Tim kami telah memigrasikan ratusan lokasi dari perangkat keras yang dihentikan, termasuk perangkat dari produsen seperti ZKTeco, Suprema, Hikvision, dan lainnya, tanpa kehilangan data.
Migrasi penuh templat karyawan
Transfer tingkat akses dan jadwal
Integrasi perangkat lunak penggajian & SDM
Dukungan peluncuran multi-lokasi
Penanganan yang sesuai GDPR
Instalasi di lokasi maupun jarak jauh
Pelestarian riwayat absensi Pembaruan firmware dan dukungan berkelanjutan
Langkah demi Langkah: Menyusun Rencana Respons EOL Anda
Baik Anda memiliki empat minggu maupun empat bulan, berikut adalah kerangka kerja yang terbukti untuk menangani akhir dukungan perangkat biometrik tanpa gangguan.
1. Audit setiap perangkat biometrik di lingkungan Anda
Catat setiap pembaca, terminal, dan pengontrol, beserta modelnya, versi firmware, lokasinya, dan sistem apa saja yang terhubung (penggajian, perangkat lunak akses, platform SDM). Anda tidak dapat merencanakan migrasi tanpa mengetahui cakupan lengkapnya.
2. Pastikan tanggal akhir dukungan yang tepat
Periksa halaman siklus hidup produk resmi dari produsen. Perhatikan perbedaan antara akhir penjualan dan akhir dukungan. Yang terakhir inilah yang memicu jadwal perencanaan Anda.
3. Prioritaskan perangkat berdasarkan tingkat risiko
Pembaca sidik jari yang mengontrol akses ke ruang server lebih diprioritaskan daripada terminal absen di ruang istirahat. Lakukan triase berdasarkan sensitivitas data, risiko akses fisik, dan tingkat kekritisan integrasi.
4. Terapkan kontrol sementara pada perangkat berisiko tinggi segera
Selama rencana migrasi penuh disusun, isolasi perangkat yang paling terpapar. Batasi akses jaringan, tingkatkan pencatatan audit, dan dokumentasikan kontrol yang telah diterapkan untuk catatan kepatuhan.
5. Pilih perangkat keras pengganti dan mitra migrasi Anda
Tidak semua perangkat keras biometrik setara, dan tidak semua pemasok dapat memigrasikan data Anda yang ada. Pastikan penyedia pilihan Anda dapat mentransfer templat pendaftaran karyawan, konfigurasi akses, dan riwayat absensi sebelum Anda berkomitmen.
6. Rencanakan peluncuran per lokasi atau per perangkat
Untuk organisasi dengan banyak lokasi, peluncuran bertahap meminimalkan gangguan. Tentukan jadwal yang jelas, komunikasikan perubahan kepada staf, dan jalankan sistem paralel secara singkat jika memungkinkan untuk menangkap masalah lebih awal.
7. Dokumentasikan semuanya untuk kepatuhan
Catat perangkat mana yang terdampak, kapan dukungan berakhir, kontrol sementara apa yang diterapkan, dan kapan penggantian selesai. Jika Anda suatu saat diaudit, jejak dokumen ini adalah perlindungan Anda.
Kepatuhan dan Data Biometrik: Apa Kata Hukum
Data biometrik, seperti sidik jari, geometri wajah, dan pola iris, diklasifikasikan sebagai data kategori khusus berdasarkan GDPR. Memprosesnya pada perangkat keras yang tidak didukung dan tidak ditambal menciptakan paparan regulasi yang langsung.
- GDPR (UE): Minimisasi data, transmisi yang aman, dan tidak ada penyimpanan data yang tidak sah.
- CCPA/CPRA (California): Tidak ada pengumpulan, penjualan, atau pembuatan profil data pribadi oleh Cams Biometrics.
- LGPD (Brasil): Kepatuhan terhadap prinsip pemrosesan yang sah dan minimisasi data.
- PDPA (Singapura, Malaysia, Thailand): Keselarasan dengan pemrosesan berbasis persetujuan dan transparansi.
- Kontrol selaras ISO 27001: Meskipun tidak tersertifikasi secara formal, praktik kami mencerminkan pedoman ISO 27001 terkait enkripsi, kontrol akses, dan kesiapan keamanan.
Catatan regulasi:
Jika terjadi pelanggaran data yang melibatkan data biometrik yang diproses pada perangkat EOL, regulator akan memeriksa apakah Anda telah mengambil langkah yang wajar setelah dukungan berakhir. “Kami tidak tahu” dan “kami sedang berencana untuk bermigrasi” bukanlah pembelaan yang memadai. Yang berlaku adalah tindakan yang terdokumentasi.
Pertanyaan yang Sering Diajukan
1. Apakah perangkat kami akan berhenti berfungsi pada tanggal akhir dukungan?
Tidak, akhir dukungan bukan berarti penghentian. Perangkat biometrik Anda akan terus beroperasi seperti sebelumnya. Yang berhenti adalah produsen merilis pembaruan firmware, patch keamanan, atau memberikan bantuan teknis. Risikonya meningkat seiring waktu karena kerentanan baru muncul tanpa tersedianya patch.
2. Dapatkah Cams Biometrics memigrasikan data sidik jari karyawan kami yang sudah ada?
Dalam sebagian besar kasus, ya. Tim kami berspesialisasi dalam memigrasikan templat biometrik, catatan pengguna, tingkat akses, dan riwayat absensi dari perangkat yang dihentikan, termasuk model dari ZKTeco, Suprema, Hikvision, Anviz, dan lainnya. Hubungi kami dengan model perangkat Anda dan kami akan mengonfirmasi kompatibilitasnya sebelum Anda berkomitmen.
3. Berapa lama waktu yang dibutuhkan untuk migrasi sistem biometrik yang khas?
Untuk satu lokasi dengan hingga 20 perangkat, migrasi terencana biasanya memakan waktu 2–5 hari kerja, termasuk transfer data pendaftaran dan pengujian integrasi. Peluncuran multi-lokasi dirancang secara individual berdasarkan jumlah lokasi, perangkat, dan kompleksitas integrasi.
4. Apakah ilegal tetap menggunakan perangkat biometrik EOL?
Tidak secara inheren. Namun, bagi organisasi di industri yang diatur atau yang memproses data sensitif berdasarkan GDPR, menjalankan perangkat keras biometrik yang tidak didukung tanpa kontrol kompensasi menciptakan paparan kepatuhan. Konsultasikan dengan tim hukum atau kepatuhan Anda mengenai kerangka regulasi spesifik yang berlaku bagi organisasi Anda.
5. Kami memiliki 200+ perangkat di berbagai cabang. Dari mana kami harus mulai?
Mulailah dengan audit berbasis tingkat risiko: identifikasi perangkat dengan paparan tertinggi terlebih dahulu (akses ruang server, terminal penggajian, area eksekutif) dan prioritaskan penggantiannya lebih awal. Cams Biometrics dapat membantu audit dan menyusun rencana migrasi bertahap yang sesuai dengan anggaran dan jadwal operasional Anda.
Kesimpulan: Akhir Dukungan adalah Sinyal, Bertindaklah Lebih Awal
Produsen yang mengakhiri dukungan untuk perangkat keras biometrik Anda bukanlah bencana. Namun, itu adalah tenggat waktu, dan semakin awal Anda memperlakukannya demikian, semakin besar kendali Anda atas apa yang terjadi selanjutnya.
Baik tantangan Anda berupa beberapa pembaca sidik jari di satu kantor maupun 500 terminal kontrol akses di seluruh operasi nasional, prinsip yang sama berlaku: transisi yang terencana itu cepat, lancar, dan hemat biaya. Transisi yang reaktif tidak.
Cams Biometrics hadir tepat untuk membuat transisi ini sederhana. Kami menyediakan perangkat keras, keahlian migrasi, pengetahuan kepatuhan, dan dukungan berkelanjutan yang menjaga manajemen tenaga kerja dan infrastruktur keamanan fisik Anda tetap berjalan, jauh setelah produsen lain meninggalkannya.