 Cams Support Hub
Biyometrik Cihazda Destek Sonu: Bundan Sonra Ne Yapmalı
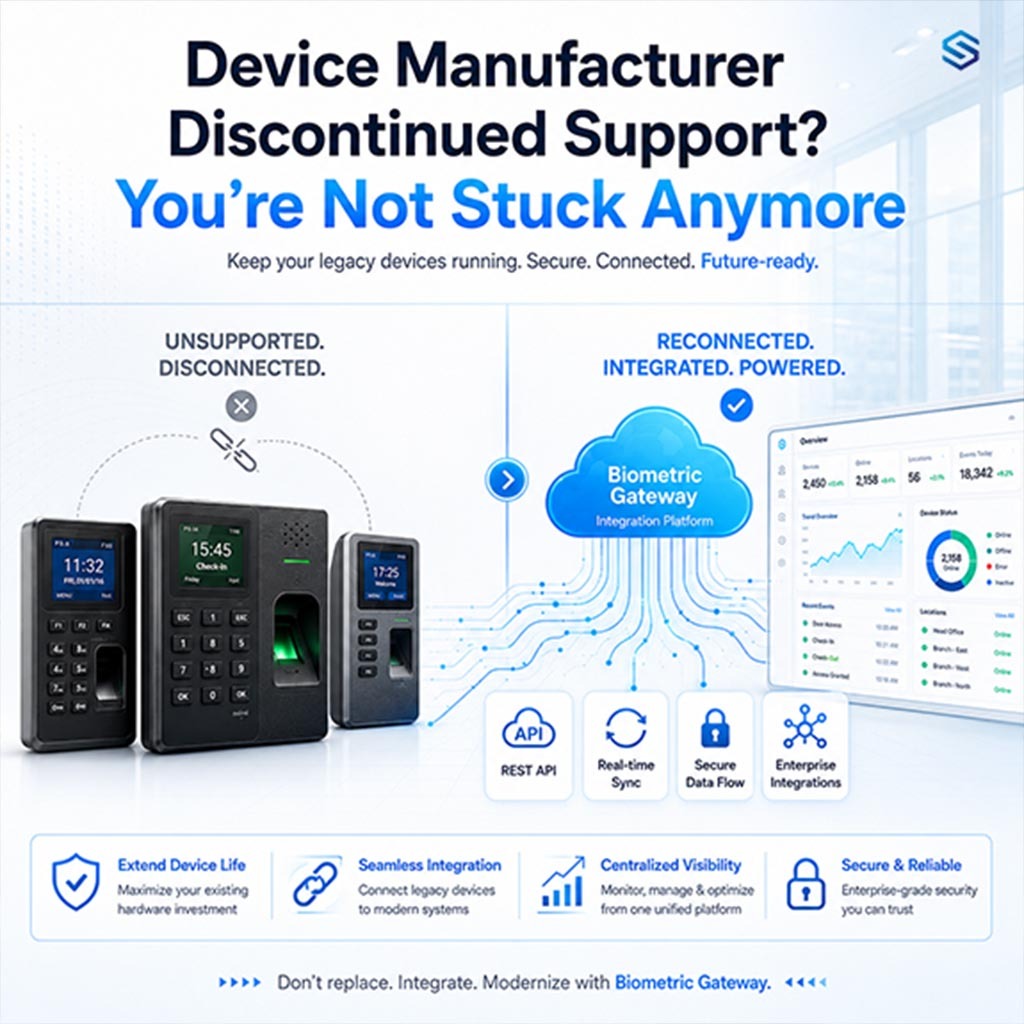
Bu yıl ömrünü tamamlayacak parmak izi okuyucuları, yüz tanıma terminalleri ve geçiş kontrol donanımlarına binlerce işletme güveniyor. Üretici desteği sonlandırdığında yoklama kayıtlarınızın, kapı geçiş verilerinizin ve personel verilerinizin geride kalması gerekmez. İşte pratik yol haritanız.
“Desteğin Sonlandırılması” Biyometrik Sisteminiz İçin Ne Anlama Geliyor?
Bir biyometrik cihaz üreticisi ürün ömrünün sonunu (EOL) veya destek sonunu (EOS) duyurduğunda bu, bir kapatma düğmesi değildir; parmak izi okuyucunuz veya yüz tanıma terminaliniz ilk günkü gibi çalışmaya devam eder. Sonlanan şey, cihazı zaman içinde güvenli ve işlevsel tutan unsurlardır: yazılım güncellemeleri, güvenlik yamaları, SDK uyumluluk düzeltmeleri ve üreticinin teknik desteği.
Bu cihazlar üzerinde zaman ve yoklama sistemleri, kapı geçiş kontrolü veya ziyaretçi yönetimi çalıştıran işletmeler için bu durum son derece önemlidir. Biyometrik bir cihaz hassas kimlik verilerini saklar veya işler. Bu cihazdaki yamalanmamış bir güvenlik açığı yalnızca donanımı etkilemez; İK sistemlerinizi, bordro entegrasyonunuzu ve fiziksel tesislerinizi de riske atabilir.
Farkı bilin:
Satış sonu, üreticinin ürünü satmayı bıraktığı anlamına gelir. Destek sonu ise kritik olanıdır; yazılım güncellemelerinin ve güvenlik yamalarının tamamen durduğu andır. Destek sona erdikten çok sonra bile cihazınız gri pazarda bulunabilir.
Ömrü Tamamlanmış Biyometrik Donanım Kullanmanın Gerçek Riskleri
Ürünü sonlandırılmış biyometrik donanımda kullanmaya devam etmek yalnızca bir teknoloji sorunu değildir; güvenlik, uyumluluk ve operasyon alanlarında birbirini büyüten riskler yaratır.
1. Güvenlik Açıkları
Yamalanmamış yazılım, biyometrik verileri bilinen saldırılara açık bırakır. Yama olmadığında bu açık kalıcı olarak kapalı kalmaz.
2. Uyumluluk Başarısızlıkları
GDPR ve sektöre özgü düzenlemeler, biyometrik veri işlemek için desteklenen ve güvenli sistemler gerektirir.
3. Entegrasyon Kopuşları
Yeni İK yazılımları, bordro platformları ve işletim sistemi güncellemeleri, desteklenmeyen cihaz SDK’larıyla iletişim kurmayı durdurabilir.
4. Teknik Destek Yokluğu
Bir sorun çıktığında aranacak bir üretici yoktur. Tüm sorun giderme riski ekibinizin üzerinde kalır.
5. Fiziksel Erişim Boşlukları
Geçiş kontrolündeki güvenlik açıkları, yalnızca BT sorunları olmaktan çıkıp fiziksel güvenlik risklerine dönüşebilir.
6. Donanım Yıpranması
Cihaz yaşlandıkça yedek parçalar, sensörler ve çevre birimleri bulmak giderek zorlaşır.
“Aktif güvenlik yamaları olmadan parmak izi şablonlarını veya yüz verilerini saklayan bir biyometrik cihaz, yalnızca bir teknoloji riski değil, bir veri koruma yükümlülüğüdür. Düzenleyici kurumlar, ‘üretici desteği sonlandırdı’ ifadesini savunma olarak kabul etmez.”
Biyometrik Cihaz Desteği Sona Erdiğinde Seçenekleriniz
Daha fazla zaman kazanmaktan tam ve temiz bir geçişe kadar mevcut yolların net bir dökümü aşağıdadır.
1. Desteklenen Bir Biyometrik Sisteme Geçin (Önerilen)
Uzun vadede en temiz çözüm budur. Ömrü tamamlanmış donanımı, aktif olarak desteklenen cihazlarla değiştirin; ideal olarak mevcut çalışan kayıt verilerinizi, şablonları, kullanıcı kayıtlarını ve geçiş yapılandırmalarını tamamen yeniden başlatmadan aktarabilen bir sağlayıcıyla çalışın.
Uzun vadede en iyi güvenlik / Tam uyumluluk / Planlamayla minimum aksama
2. Genişletilmiş Destek Sözleşmesi
Bazı üreticiler veya uzman üçüncü taraflar ücretli genişletilmiş destek süreleri sunar. Bu size zaman kazandırır; genellikle 1–2 yıl ek güvenlik yaması sağlar. Ancak bedeli yüksektir ve donanımın altta yatan ürün ömrü sürecini çözmez.
Kısa vadeli geçici çözüm / Yüksek maliyet / Uyumluluk açısından sınırlı
3. Ağ İzolasyonu (Yalnızca Geçici Önlem)
Hemen değiştirilemeyen cihazlar için, bunları dış ağlardan izole etmek maruz kalmayı azaltır. Bu; cihazları bölümlendirilmiş bir VLAN’a yerleştirmek, internet erişimini kaldırmak ve gelişmiş izleme eklemek anlamına gelir. NIST ve ISO 27001 tarafından telafi edici bir kontrol olarak kabul edilir, ancak kalıcı bir çözüm değildir.
Yalnızca geçici / BT uzmanlığı gerektirir / Tek başına uyumlu değildir
4. Planlı Aşamalı Değişim
50’den fazla cihazınız veya birden fazla siteniz varsa, tek seferde tam geçiş pratik olmayabilir. En yüksek riskli veya en yoğun kullanılan cihazlardan başlayarak yapılan aşamalı değişim, maliyeti ve aksamayı yapılandırılmış 3–12 aylık bir süreye yayar.
Ölçeklenebilir / Bütçe dostu tempo / Çok siteli yapıya uygun
Bir arıza olayını beklemeyin
Kuruluşların yaptığı en yaygın hata, ürün ömrü sonunu gelecekteki bir sorun gibi görmektir. Bir ihlal veya uyumluluk denetimi harekete geçmeyi zorunlu kıldığında seçenekler sınırlanır ve maliyetler artar. Üreticiniz bir destek sonu tarihi duyurur duyurmaz planlamaya başlayın.
Cams Biometrics nasıl yardımcı olur?
Geçişi Biz Yönetiyoruz, Sıfırdan Başlamanız Gerekmez
Mevcut biyometrik cihaz üreticiniz desteği sonlandırdığında Cams Biometrics devreye girer. Ekibimiz, ZKTeco, Suprema, Hikvision ve diğer üreticilerin cihazları dahil olmak üzere ömrü tamamlanmış donanımdan yüzlerce siteyi veri kaybı olmadan taşımıştır.
Tüm çalışan şablonlarının aktarımı
Erişim seviyesi ve çalışma planı aktarımı
Bordro ve İK yazılımı entegrasyonu
Çok siteli kurulum desteği
GDPR’ye uygun veri işleme
Yerinde ve uzaktan kurulum
Yoklama geçmişinin korunması Sürekli yazılım ve destek
Destek Temsilcimizle Görüşün →
Adım Adım: EOL Müdahale Planınızı Oluşturma
Dört haftanız da olsa dört ayınız da olsa, biyometrik cihaz destek sonunu aksama olmadan yönetmek için kanıtlanmış bir çerçeve aşağıdadır.
1. Ortamınızdaki her biyometrik cihazı denetleyin
Her okuyucuyu, terminali ve denetleyiciyi; modelini, yazılım sürümünü, konumunu ve bağlı olduğu sistemleri (bordro, geçiş yazılımı, İK platformları) listeleyin. Tam kapsamı bilmeden bir geçiş planlayamazsınız.
2. Kesin destek sonu tarihini doğrulayın
Üreticinin resmi ürün yaşam döngüsü sayfasını kontrol edin. Satış sonu ile destek sonu arasındaki farka dikkat edin; planlama saatini başlatan ikincisidir.
3. Cihazları risk düzeyine göre önceliklendirin
Bir sunucu odasına erişimi kontrol eden parmak izi okuyucu, dinlenme odasındaki bir giriş-çıkış terminalinden daha yüksek önceliklidir. Veri hassasiyeti, fiziksel erişim riski ve entegrasyon kritikliğine göre önceliklendirme yapın.
4. Yüksek riskli cihazlara hemen geçici kontroller uygulayın
Tam geçiş planı hazırlanırken en açıkta olan cihazları izole edin. Ağ erişimini kısıtlayın, denetim kayıtlarını artırın ve uyumluluk kayıtları için uyguladığınız kontrolleri belgeleyin.
5. Yeni donanımınızı ve geçiş ortağınızı seçin
Tüm biyometrik donanımlar eşit değildir ve her tedarikçi mevcut verilerinizi aktaramaz. Karar vermeden önce seçtiğiniz sağlayıcının çalışan kayıt şablonlarını, erişim yapılandırmalarını ve yoklama geçmişini aktarabildiğini doğrulayın.
6. Geçişi site site veya cihaz cihaz planlayın
Birden fazla lokasyonu olan kuruluşlar için aşamalı geçiş aksamayı en aza indirir. Net bir takvim belirleyin, değişiklikleri personele bildirin ve mümkün olduğunda sorunları erken yakalamak için sistemleri kısa süreliğine paralel çalıştırın.
7. Uyumluluk için her şeyi belgeleyin
Hangi cihazların etkilendiğini, desteğin ne zaman sona erdiğini, hangi geçici kontrollerin uygulandığını ve değişimlerin ne zaman tamamlandığını kaydedin. Bir denetime tabi tutulursanız, bu yazılı kayıtlar sizi koruyacaktır.
Uyumluluk ve Biyometrik Veriler: Yasalar Ne Diyor?
Parmak izleri, yüz geometrisi, iris desenleri gibi biyometrik veriler GDPR kapsamında özel kategori veri olarak sınıflandırılır. Bu verilerin desteklenmeyen ve yamalanmamış donanımda işlenmesi doğrudan bir düzenleyici risk yaratır.
- GDPR (AB): Veri en aza indirgeme, güvenli iletim ve yetkisiz veri saklamanın olmaması.
- CCPA/CPRA (Kaliforniya): Cams Biometrics tarafından kişisel veri toplanmaması, satılmaması veya profillenmemesi.
- LGPD (Brezilya): Hukuka uygun işleme ve veri en aza indirgeme ilkelerine uyum.
- PDPA (Singapur, Malezya, Tayland): Rızaya dayalı işleme ve şeffaflık ilkelerine uyum.
- ISO 27001 ile uyumlu kontroller: Resmi olarak sertifikalı olmasak da uygulamalarımız; şifreleme, erişim kontrolü ve güvenlik hazırlığı konularında ISO 27001 yönergelerini yansıtır.
Düzenleyici not:
Ömrü tamamlanmış donanımda işlenen biyometrik verileri içeren bir veri ihlali durumunda, düzenleyici kurumlar destek sonunun ardından makul adımlar atılıp atılmadığını inceleyecektir. “Bilmiyorduk” ve “geçiş yapmayı planlıyorduk” ifadeleri savunma değildir; belgelenmiş eylem ise savunmadır.
Sık Sorulan Sorular
1. Cihazlarımız destek sonu tarihinde çalışmayı durduracak mı?
Hayır, destek sonu bir kapanma anlamına gelmez. Biyometrik cihazlarınız önceki gibi çalışmaya devam edecektir. Sona eren şey, üreticinin yazılım güncellemeleri, güvenlik yamaları yayınlaması veya teknik yardım sağlamasıdır. Yeni güvenlik açıkları ortaya çıktıkça ve yama bulunmadıkça risk zamanla artar.
2. Cams Biometrics mevcut çalışan parmak izi verilerimizi aktarabilir mi?
Çoğu durumda evet. Ekibimiz, ömrü tamamlanmış cihazlardan biyometrik şablonların, kullanıcı kayıtlarının, erişim seviyelerinin ve yoklama geçmişinin aktarımında uzmandır; ZKTeco, Suprema, Hikvision, Anviz ve diğer modeller dahildir. Cihaz modelinizle bize ulaşın, herhangi bir taahhütte bulunmadan önce uyumluluğu doğrulayalım.
3. Tipik bir biyometrik sistem geçişi ne kadar sürer?
En fazla 20 cihazı olan tek bir site için planlı bir geçiş genellikle kayıt verisi aktarımı ve entegrasyon testi dahil 2–5 iş günü sürer. Çok siteli kurulumlar, lokasyon sayısı, cihaz sayısı ve entegrasyon karmaşıklığına göre ayrı ayrı kapsamlandırılır.
4. Ömrü tamamlanmış bir biyometrik cihazı kullanmaya devam etmek yasa dışı mı?
Doğası gereği değil, ancak düzenlemeye tabi sektörlerde faaliyet gösteren veya GDPR kapsamında hassas veri işleyen kuruluşlar için, telafi edici kontroller olmadan desteklenmeyen biyometrik donanım kullanmak uyumluluk riski yaratır. Ssizin için geçerli olan belirli düzenleyici çerçeve konusunda hukuk veya uyumluluk ekibinize danışın.
5. Birden fazla şubede 200’den fazla cihazımız var. Nereden başlamalıyız?
Risk düzeylerine göre kademelendirilmiş bir denetimle başlayın: önce en yüksek maruziyetli cihazları belirleyin (sunucu odası erişimi, bordro terminalleri, yönetici alanları) ve bunların erken değişimine öncelik verin. Cams Biometrics, denetim konusunda yardımcı olabilir ve bütçenize ve operasyonel zaman çizelgenize uygun aşamalı bir geçiş planı hazırlayabilir.
Sonuç: Destek Sonu Bir Uyarıdır, Erken Harekete Geçin
Üreticinin biyometrik donanımınız için desteği sonlandırması bir felaket değildir. Ancak bir son tarihtir ve bunu ne kadar erken ele alırsanız, sonrasında olacaklar üzerinde o kadar fazla kontrole sahip olursunuz.
Sorununuz tek bir ofisteki birkaç parmak izi okuyucu olsun ya da ulusal bir operasyondaki 500 geçiş kontrol terminali olsun, aynı ilke geçerlidir: planlı geçişler hızlı, sorunsuz ve maliyet etkindir. Acil müdahaleler ise öyle değildir.
Cams Biometrics, bu geçişi basit hale getirmek için vardır. Diğer üreticiler desteği sonlandırdıktan sonra bile, personel yönetiminizi ve fiziksel güvenlik altyapınızı çalışır durumda tutan donanımı, geçiş uzmanlığını, uyumluluk bilgisini ve sürekli desteği sizin için sağlarız.