 Cams Support Hub
Die Verschmelzung von Zutrittskontrolle und Zeiterfassung
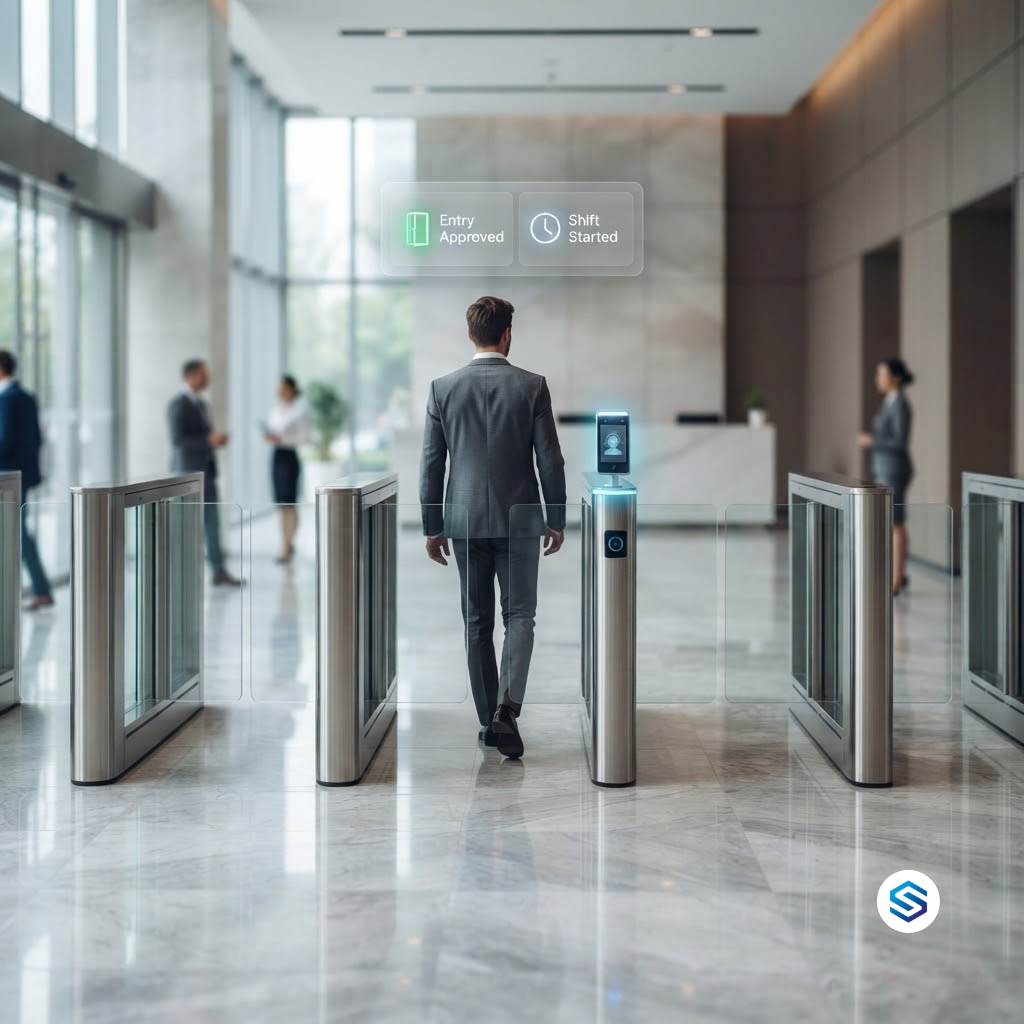
In den meisten Organisationen sind Tür und Zeiterfassung zwei verschiedene Systeme. Die Sicherheitsabteilung verantwortet die Zutrittskontrolle, die Personalabteilung die Zeiterfassung. Jedes System hat eigene Geräte, einen eigenen Registrierungsprozess, eine eigene Datenbank und eine eigene Vorstellung davon, wer sich im Gebäude befindet. Dabei beantworten beide im Grunde dieselbe Frage: Wer ist diese Person, und wo befindet sie sich gerade? Ein einziger biometrischer Scan kann beides gleichzeitig beantworten. Dieser Artikel erläutert, warum Zutrittskontrolle und Zeiterfassung zusammenwachsen, was Organisationen verlieren, wenn sie beides getrennt halten, und wie Cams Biometrics ein einzelnes verifiziertes Identitätsereignis sowohl in eine Zutrittsentscheidung als auch in einen Zeiterfassungseintrag umwandelt.
01 · Wie die Trennung entstanden ist
Zwei Systeme, zwei Abteilungen, eine Person
Zutrittskontrolle und Zeiterfassung entstanden in unterschiedlichen Bereichen der Organisation. Die Zutrittskontrolle stammt aus dem physischen Schutz: Schlösser, Kartenleser, Drehkreuze und Alarmzentralen, verwaltet von der Gebäudetechnik oder dem Sicherheitsteam. Die Zeiterfassung stammt aus der Lohnabrechnung: Stempelkarten, Zeiterfassungsterminals und Stundenzettel, verwaltet von der Personalabteilung. Jede Abteilung beschaffte die Werkzeuge, die sie benötigte, von den Anbietern, die sie kannte, um ihr eigenes Problem zu lösen.
Das Ergebnis ist in vielen Gebäuden heute: zwei getrennte Geräte in unmittelbarer Nähe desselben Eingangs. Ein Mitarbeiter hält eine Karte an den Leser, um die Tür zu öffnen, und geht dann drei Meter weiter, um seinen Finger auf ein Zeiterfassungsterminal zu legen. Zwei Vorgänge, zwei Geräte, zwei Datenbanken für eine einzige Person, die zur Arbeit kommt. Niemand hat das bewusst so entworfen. Es ist einfach das Ergebnis, wenn zwei Abteilungen sich überschneidende Probleme unabhängig voneinander lösen.
| Zutrittskontrolle | Zeiterfassung | |
|---|---|---|
| Verantwortlich | Sicherheit oder Gebäudetechnik | Personal oder Lohnabrechnung |
| Beantwortete Frage | Darf diese Person durch diese Tür? | Wann hat diese Person die Arbeit begonnen und beendet? |
| Typisches Gerät | Kartenleser, Türcontroller, Drehkreuz | Zeiterfassungsterminal oder Zeiterfassungsgerät |
| Gespeicherte Daten | Türereignisse und Zutrittsberechtigungen | Ein- und Ausstempelzeiten |
| Wer wird erfasst | Alle, die Zutritt benötigen | Alle, die bezahlt werden müssen |
Sehen Sie sich die letzte Zeile an. Die Personen, die in beiden Systemen erfasst sind, sind größtenteils genau dieselben. Genau in dieser Überschneidung beginnen die Kosten der Trennung.
02 · Doppelarbeit, Widersprüche und Lücken
Die versteckten Kosten getrennter Systeme
Getrennte Systeme für Zutrittskontrolle und Zeiterfassung versagen selten offen. Sie versagen leise, durch doppelten Aufwand, Datensätze, die einander widersprechen, und Lücken, die erst dann sichtbar werden, wenn etwas schiefgeht.
Jede Person wird zweimal erfasst
Ein neuer Mitarbeiter wird von der Sicherheitsabteilung im Zutrittskontrollsystem registriert und anschließend von der Personalabteilung im Zeiterfassungssystem erneut erfasst. Werden in beiden Systemen Biometrie-Daten verwendet, werden Fingerabdruck oder Gesicht zweimal aufgenommen und an zwei Orten gespeichert. Jede Änderung, eine neue Rolle, ein neuer Standort, eine Namenskorrektur, muss zweimal von zwei Teams vorgenommen werden, die sich an diesem Tag unter Umständen nicht abstimmen.
Die beiden Systeme widersprechen sich zum selben Tag
Das Türprotokoll zeigt, dass ein Mitarbeiter um 09:12 Uhr eingetreten ist. Das Zeiterfassungssystem zeigt dagegen eine Einstempelung um 08:58 Uhr, weil ein Kollege für ihn gestempelt hat oder weil er zusammen mit einer Gruppe kam und die Tür bereits offen war. Welcher Datensatz stimmt? Bei Lohnstreitigkeiten oder Untersuchungen werden zwei Systeme, die übereinstimmen sollten, zu zwei konkurrierenden Versionen der Ereignisse.
Das Offboarding erfolgt nur in einem der beiden Systeme
Dies ist die gravierendste Lücke. Die Personalabteilung entfernt einen ausscheidenden Mitarbeiter am letzten Arbeitstag aus der Lohnabrechnung und der Zeiterfassung. Seine Zutrittsberechtigungen liegen jedoch in einem anderen System, das von einem anderen Team gepflegt wird, und bleiben aktiv, bis jemand es bemerkt. Ein ehemaliger Mitarbeiter mit funktionierendem Türzugang ist kein Zeiterfassungsproblem. Es ist ein Sicherheitsvorfall, der nur darauf wartet, zu passieren.
|
Getrennte Systeme Zwei Erfassungen für jede Person Biometrische Daten an zwei Orten gespeichert Türprotokolle und Zeiterfassungsdaten können sich widersprechen Offboarding muss zweimal durch zwei Teams erfolgen Zwei Gerätesets zu beschaffen, zu installieren und zu warten Keine einheitliche Antwort darauf, wer sich jetzt im Gebäude befindet |
Zusammengeführtes System Eine Erfassung pro Person Eine kontrollierte Kopie der biometrischen Daten Ein verifiziertes Ereignis liegt beiden Datensätzen zugrunde Eine Offboarding-Aktion entfernt alle Zugänge Ein Gerät pro Eingang übernimmt beide Aufgaben Eine Live-Ansicht darüber, wer das Gebäude betreten und verlassen hat |
|
Hinweis zum Datenschutz Wenn dieselben biometrischen Daten in zwei getrennten Systemen gespeichert werden, verdoppelt sich die Zahl der Stellen, an denen sie gesichert, geprüft und auf Anfrage gelöscht werden müssen. Nach Rahmenwerken wie DSGVO, CCPA/CPRA, LGPD und PDPA ist Datenminimierung ein zentraler Grundsatz. Ein zusammengeführtes System für Zutrittskontrolle und Zeiterfassung ist nicht nur effizienter. Es reduziert zudem die Zahl der Orte, an denen sensible biometrische Daten gespeichert sind. |
03 · Was Zusammenführung tatsächlich bedeutet
Eine Identität, ein Ereignis, zwei Ergebnisse
Zusammenführung bedeutet nicht, das Sicherheitsteam in die Personalabteilung einzugliedern oder einen Bereich zu zwingen, die Kontrolle über seine Regeln abzugeben. Sie bedeutet zu erkennen, dass das zentrale Ereignis, auf das beide Systeme angewiesen sind, dasselbe ist: eine verifizierte Person, die sich zu einem bestimmten Zeitpunkt an einem bestimmten Ort ausweist. Erfassen Sie dieses Ereignis einmal, verifizieren Sie es biometrisch und lassen Sie jedes System es für seinen eigenen Zweck nutzen.
|
1. Verifizierter Scan Ein Mitarbeiter scannt am Eingangsterminal einen Fingerabdruck, sein Gesicht oder seine Handfläche. Das Gerät verifiziert, wer er ist. |
→ |
2. Zutrittsergebnis Die Tür öffnet sich für eine gültige, erfasste Person. Die Zutrittslogik bleibt beim Gerät oder bei Ihrem Server. |
→ |
3. Zeiterfassungsergebnis Dasselbe verifizierte Ereignis wird an Ihr HRMS oder ERP übertragen und wird dort zu einem Einstempelungseintrag. |
Das Schlüsselwort ist dasselbe. Der Zutrittsdatensatz und der Zeiterfassungsdatensatz sind keine zwei Lesarten, die voneinander abweichen könnten. Sie sind zwei Verwendungen eines einzigen verifizierten Ereignisses. Wenn sich die Tür für jemanden geöffnet hat, weiß das Zeiterfassungssystem genau, wer, wann und wo, denn es hat genau das Ereignis erhalten, das die Tür geöffnet hat.
|
Die Zutrittskontrolle fragt: Darf diese Person eintreten? Die Zeiterfassung fragt: Wann hat diese Person ihre Arbeit begonnen? Ein verifizierter biometrischer Scan beantwortet beide Fragen im selben Moment. |
Ihre Software entscheidet, was als Arbeitszeit zählt
Nicht jeder Türscan sollte als Einstempelung zählen. Ein Scan am Haupteingang sollte dies wahrscheinlich tun. Ein Scan an der Serverraumtür sollte dies wahrscheinlich nicht. In einer zusammengeführten Lösung trifft jedes biometrische Ereignis mit einem LabelName ein, der den Gerätestandort identifiziert. Ihr HRMS oder ERP wendet eigene Regeln an, um festzulegen, welche Standorte als Arbeitszeit gelten, welche nur Zutrittsereignisse sind und wie der erste und der letzte Scan des Tages zu behandeln sind. Die biometrische Ebene liefert das verifizierte Ereignis. Ihre Software entscheidet, was es bedeutet.
04 · Anwendungsfälle
Wo ein zusammengeführtes System Neues möglich macht
Sobald Zutritt und Zeiterfassung auf denselben verifizierten Ereignissen basieren, können Organisationen Dinge tun, die mit zwei getrennten Systemen schwierig oder unmöglich wären. Die folgende Tabelle zeigt die wertvollsten Anwendungsfälle und worauf jeder von ihnen angewiesen ist.
| Anwendungsfall | Was möglich wird | Worauf es angewiesen ist |
|---|---|---|
| Zonenbasierte Zeiterfassung | Erfahren, wie lange Mitarbeiter in einem Labor, Lager oder Reinraum verbracht haben, nicht nur im Gebäude | Scans an Zonen-Ein- und -Ausgängen, jeweils mit eigenem LabelName |
| Notfall-Personenzählung | Ihre Software kann bei einer Evakuierung auflisten, wer das Gebäude betreten, aber noch nicht verlassen hat | Ein- und Ausgangsscans, die in einem System zusammenlaufen |
| Fremdfirmenkontrolle | Fremdfirmen erhalten nur an ihren geplanten Tagen Zutritt, und ihre Anwesenheitszeiten vor Ort werden erfasst | Zeitlich begrenzte Erfassung, verwaltet über eine einzige API |
| Regeln für eingeschränkte Bereiche | Ihr Server kann den Zutritt anhand von Live-Bedingungen genehmigen oder ablehnen, etwa der Belegung eines Raums oder dem Schichtstatus | Server Approval, bei dem das Gerät Ihren Server fragt, bevor der Zutritt gewährt wird |
| Sofortiges Offboarding | Eine Aktion in der Personalabteilung entfernt die Person von jeder Tür und jedem Zeiterfassungsgerät | Ein einziger Benutzerdatensatz steuert beide Systeme |
| Prüfung und Untersuchungen | Eine Zeitleiste darüber, wo sich eine Person wann befand, auf Basis verifizierter Ereignisse | Eine einzige Quelle der Wahrheit statt zweier Protokolle |
Server Approval: Ihre Geschäftsregeln entscheiden über den Zutritt
Einige Zutrittsentscheidungen kann das Gerät nicht allein treffen, weil sie von Informationen abhängen, die nur Ihre Geschäftssysteme haben. Ist diese Person heute eingeplant? Ist der Raum bereits belegt? Ist ihre Sicherheitszertifizierung abgelaufen? Mit Server Approval verifiziert das Gerät die Identität der Person und fragt anschließend Ihren Server, ob sie eingelassen werden soll. Ihr Server prüft seine eigenen Regeln und antwortet, ob der Zutritt genehmigt oder abgelehnt wird.
Dies ist Zusammenführung in ihrer vollständigsten Form. Zeiterfassungsdaten und Geschäftsregeln aus Ihrer Software bestimmen direkt die Zutrittsentscheidungen an der Tür, in Echtzeit. Eine Regel, dass sich in einem Hochsicherheitsraum jeweils nur eine Person aufhalten darf, kann beispielsweise dadurch durchgesetzt werden, dass Ihr Server prüft, ob der Raum bereits belegt ist, bevor er den nächsten Zutritt genehmigt.
|
Biometrie verifiziert Personen, nicht Türen Ein biometrischer Scan belegt, wer gescannt hat. Allein verhindert er jedoch nicht, dass eine zweite Person einer Person durch eine offene Tür folgt. Wo Nachfolgen ein Problem ist, kombinieren Sie zusammengeführte Biometrie mit physischen Kontrollen wie Drehkreuzen oder Vereinzelungsanlagen und nutzen Sie Server-Approval-Regeln für Bereiche, in denen sich jeweils nur eine Person aufhalten darf. |
05 · Die Cams-Lösung
Wie Cams Gateway Zutritt und Zeiterfassung zusammenbringt
Cams Biometrics Gateway ist die Ebene, die zusammengeführte Zutrittskontrolle und Zeiterfassung über beliebig viele Türen, Standorte und Gerätemarken hinweg praktikabel macht. Es verbindet sich mit Ihren biometrischen Geräten, verifiziert Identitätsereignisse und liefert sie an die Geschäftssysteme, die sie benötigen, während es diesen Systemen im Gegenzug erlaubt, die Geräte zu verwalten.
| Funktion | Wie sie die Zusammenführung unterstützt |
|---|---|
| Callback API | Überträgt jeden verifizierten Scan in Echtzeit an Ihr HRMS, ERP oder Ihre Sicherheitssoftware, ohne Verzögerung |
| RESTful API | Ermöglicht Ihrem Personalsystem, Benutzer an allen Türen und Zeiterfassungsgeräten hinzuzufügen, zu aktualisieren und zu entfernen, wobei Befehle in etwa 15 Sekunden ausgeführt werden |
| Server Approval | Ermöglicht Ihrem Server, den Zutritt auf Grundlage Ihrer eigenen Geschäftsregeln zu genehmigen oder abzulehnen |
| LabelName und SerialNumber | Identifizieren genau die Tür, die Zone oder den Standort, von dem jedes Ereignis stammt |
| Unterstützung mehrerer Marken | Verbindet über 15 Gerätemarken über eine einzige API, sodass gemischte Hardware weiterhin wie ein System funktioniert |
| Mehrere Eingabearten | Fingerabdruck, Gesichtserkennung, Handvenen, RFID-Karte, PIN sowie QR-Code oder Barcode, alle im selben Ereignisformat |
| Offline-Cache und Warteschlange | Sichert Ereignisse bei Verbindungsunterbrechungen und liefert sie aus, sobald die Verbindung wiederhergestellt ist |
| MCP-Integration | Ermöglicht KI-Agenten wie Claude, Gemini und ChatGPT, mit Zutritts- und Zeiterfassungsprozessen zu arbeiten |
Eine Erfassung, überall nutzbar
Wenn ein neuer Mitarbeiter eintritt, sendet Ihr Personalsystem einen einzigen RESTful-API-Aufruf an Cams Gateway. Diese Person wird den Geräten hinzugefügt, die sie benötigt, ob diese Geräte Türen steuern, Zeiten erfassen oder beides. Gruppieren Sie Geräte im Cams-Webportal, und derselbe Benutzerdatensatz kann auf alle Geräte der Gruppe synchronisiert werden.
|
RESTful API, Ihr Personalsystem legt einen neuen Benutzer an {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, Antwort des Gateways {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Ein Ereignis, zugestellt an die Systeme, die es brauchen
Wenn dieser Mitarbeiter am Eingang scannt, sendet das Gateway ein Callback-Ereignis an Ihren konfigurierten Endpunkt. Dieselbe Nutzdatenstruktur kommt unabhängig davon an, welche Gerätemarke oder Eingabeart das Ereignis erfasst hat.
|
Callback API, vom Gateway an Ihren Server gesendete Anfrage {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, Antwort, die Ihr Server zurückgeben muss { "status": "done" }
|
Ihre Software liest UserId, um die Person zu identifizieren, LabelName, um zu wissen, welche Tür oder Zone genutzt wurde, Type, um zu wissen, ob es sich um eine Einstempelung oder Ausstempelung handelte, und LogTime für den verifizierten Zeitstempel. Aus diesem einzelnen Ereignis kann Ihr HRMS die Arbeitszeit erfassen und Ihre Sicherheitssoftware den Zutritt protokollieren, beides aus derselben verifizierten Quelle.
|
Wo Warnmeldungen und Entscheidungen hingehören Cams Gateway liefert verifizierte Identitätsereignisse und fragt mit Server Approval Ihren Server nach Zutrittsentscheidungen. Hinweise auf verspätetes Erscheinen, Überstundenkennzeichen, Belegungswarnungen und Evakuierungslisten werden alle von Ihrer eigenen Software erstellt, auf Basis der Daten, die das Gateway liefert. Ihre Regeln bleiben in Ihren Systemen. Das Gateway stellt sicher, dass diese Regeln mit verifizierten Daten arbeiten. |
Häufig gestellte Fragen
|
Müssen wir unsere vorhandenen Geräte für Zutrittskontrolle und Zeiterfassung ersetzen? Nicht unbedingt. Cams-Geräte sowie Geräte, die unter developer.camsbiometrics.com verifiziert sind, verbinden sich über Native Push mit vollständiger API-Unterstützung. Nicht verifizierte Geräte verbinden sich über einen Hybrid-Push-Modus, den Sie passend zu Ihrer Umgebung wählen. Einige API-Funktionen hängen von Gerätemodell und Firmware ab. Bestätigen Sie daher Ihre konkrete Hardware mit dem Cams-Team, bevor Sie einen Rollout planen. |
|
Können Sicherheit und Personalabteilung weiterhin ihre eigenen Regeln behalten? Ja. Die Zusammenführung findet auf der Ebene von Identität und Ereignis statt, nicht auf der Ebene der Regeln. Die Personalabteilung kann ihre Schicht- und Lohnregeln im HRMS behalten, und die Sicherheitsabteilung kann ihre Zutrittsrichtlinien in ihrem eigenen System belassen. Beide arbeiten einfach mit denselben verifizierten Ereignissen. |
|
Zählt jeder Türscan als Arbeitszeit? Nur, wenn Ihre Software entsprechend eingerichtet ist. Jedes Ereignis trägt einen LabelName für den Gerätestandort, sodass Ihr HRMS oder ERP entscheidet, welche Türen als Arbeitszeit zählen und welche nur als Zutrittsereignisse behandelt werden. |
|
Was passiert, wenn ein Standort seine Internetverbindung verliert? Die Geräte arbeiten lokal weiter, und der Offline-Cache und die Warteschlange des Gateways speichern Ereignisse während Unterbrechungen. Sobald die Verbindung wiederhergestellt ist, werden Ereignisse mit ihren ursprünglichen Zeitstempeln übertragen, sodass sowohl Zutrittsprotokolle als auch Zeiterfassungsdaten vollständig bleiben. |
|
Wie werden biometrische Daten in einem zusammengeführten System geschützt? Die gesamte Kommunikation erfolgt als JSON über HTTP/HTTPS mit Validierung des Auth-Tokens sowie optional mit AES-256-Verschlüsselung. Die Zusammenführung zweier Systeme bedeutet außerdem weniger Kopien biometrischer Daten, die geschützt werden müssen. Cams-Abläufe sind an DSGVO, CCPA/CPRA, LGPD und PDPA sowie an den Praktiken nach ISO 27001 ausgerichtet. |
Fazit: Eine Person, eine Identität, ein System
Zutrittskontrolle und Zeiterfassung waren nie wirklich getrennte Probleme. Es war dasselbe Problem, das zwei Abteilungen verantworteten. Eine Trennung bedeutet, jede Person zweimal zu erfassen, biometrische Daten zweimal zu speichern, Datensätze abzugleichen, die einander widersprechen, und darauf zu hoffen, dass das Offboarding rechtzeitig an beiden Stellen erfolgt.
Wenn Sie beides auf ein einziges verifiziertes Identitätsereignis zusammenführen, lösen Sie all dies auf einmal. Eine Erfassung. Ein Scan. Eine Zeitleiste. Zwei Ergebnisse: eine Tür, die sich für die richtige Person öffnet, und ein Zeiterfassungseintrag, der widerspiegelt, was tatsächlich geschehen ist.
Cams Biometrics Gateway ist genau dafür gebaut. Es verbindet biometrische Geräte von mehr als 15 Marken, darunter Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen und Matrix, über eine einzige API. Die Callback API liefert verifizierte Ereignisse in Echtzeit an Ihr HRMS, ERP und Ihre Sicherheitssysteme. Die RESTful API sorgt dafür, dass eine einzige Erfassung alle Türen und alle Zeiterfassungsgeräte steuert. Server Approval lässt Ihre eigenen Geschäftsregeln entscheiden, wer eintritt. Alles läuft über JSON über HTTP/HTTPS, mit optionaler AES-256-Verschlüsselung und ohne SDK-Installation. Erfahren Sie mehr über die API unter CamsBiometrics.com darüber, wie Sie Zutrittskontrolle und Zeiterfassung zusammenführen können.