 Cams Support Hub
एक्सेस कंट्रोल और अटेंडेंस ट्रैकिंग का अभिसरण
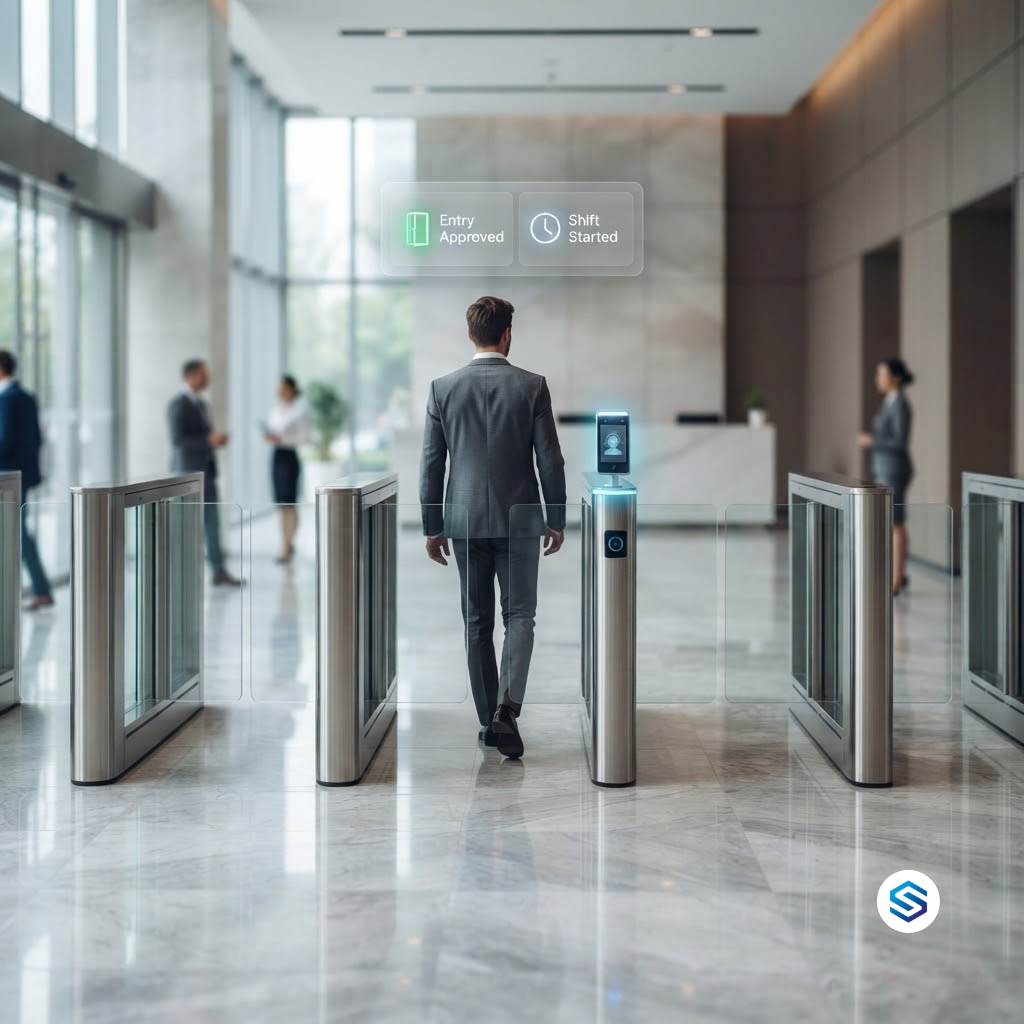
ज़्यादातर संगठनों में दरवाज़ा और टाइम क्लॉक दो अलग-अलग सिस्टम होते हैं। एक्सेस कंट्रोल सुरक्षा विभाग के पास होता है। अटेंडेंस ट्रैकिंग HR के पास होती है। दोनों के अपने डिवाइस, अपनी एनरोलमेंट प्रक्रिया, अपना डेटाबेस और यह तय करने का अपना तरीका होता है कि इमारत में कौन है। फिर भी दोनों एक ही सवाल के अलग-अलग रूप का जवाब दे रहे होते हैं: यह व्यक्ति कौन है, और अभी वह कहाँ है? एक ही बायोमेट्रिक स्कैन दोनों सवालों का एक साथ जवाब दे सकता है। यह लेख बताता है कि एक्सेस कंट्रोल और अटेंडेंस ट्रैकिंग एक साथ क्यों आ रहे हैं, इन्हें अलग रखने से संगठनों को क्या नुकसान होता है, और Cams Biometrics किस तरह एक सत्यापित पहचान इवेंट को एक्सेस निर्णय और अटेंडेंस रिकॉर्ड, दोनों में बदल देता है।
01 · विभाजन कैसे हुआ
दो सिस्टम, दो विभाग, एक ही व्यक्ति
एक्सेस कंट्रोल और अटेंडेंस ट्रैकिंग संगठन के अलग-अलग हिस्सों में विकसित हुए। एक्सेस कंट्रोल भौतिक सुरक्षा से आया: ताले, कार्ड रीडर, टर्नस्टाइल और अलार्म पैनल, जिन्हें फैसिलिटी या सुरक्षा टीम संभालती है। अटेंडेंस ट्रैकिंग पेरोल से आई: पंच कार्ड, टाइम क्लॉक और टाइमशीट, जिन्हें HR संभालता है। हर विभाग ने अपनी समस्या हल करने के लिए, अपने जाने-पहचाने विक्रेताओं से, ज़रूरी उपकरण खरीदे।
आज कई इमारतों में इसका नतीजा यह है कि एक ही प्रवेश द्वार के पास दो अलग डिवाइस लगे होते हैं। कर्मचारी दरवाज़ा खोलने के लिए कार्ड स्वाइप करता है, फिर तीन मीटर चलकर टाइम क्लॉक पर उंगली रखता है। काम पर आने वाले एक ही व्यक्ति के लिए दो क्रियाएँ, दो डिवाइस और दो डेटाबेस। यह जानबूझकर ऐसा डिज़ाइन नहीं किया गया था। जब दो विभाग आपस में आंशिक रूप से overlap करने वाली समस्याएँ स्वतंत्र रूप से हल करते हैं, तो बस यही होता है।
| एक्सेस कंट्रोल | अटेंडेंस ट्रैकिंग | |
|---|---|---|
| किसके पास है | सुरक्षा या फैसिलिटी | HR या पेरोल |
| यह किस सवाल का जवाब देता है | क्या इस व्यक्ति को इस दरवाज़े से गुज़रने दिया जाना चाहिए? | इस व्यक्ति ने काम कब शुरू और खत्म किया? |
| सामान्य डिवाइस | कार्ड रीडर, डोर कंट्रोलर, टर्नस्टाइल | टाइम क्लॉक या अटेंडेंस टर्मिनल |
| जो डेटा रखता है | दरवाज़े के इवेंट और एक्सेस अनुमतियाँ | चेक-इन और चेक-आउट का समय |
| किसका एनरोलमेंट होता है | हर वह व्यक्ति जिसे प्रवेश करना है | हर वह व्यक्ति जिसे भुगतान करना है |
आख़िरी पंक्ति को देखिए। दोनों सिस्टम में एनरोल किए गए लोग ज़्यादातर बिल्कुल वही लोग होते हैं। यही overlap अलग रखने की लागत की शुरुआत है।
02 · दोहराव, टकराव और कमियाँ
अलग-अलग चलाने की छिपी हुई लागत
एक्सेस कंट्रोल और टाइम अटेंडेंस को अलग-अलग सिस्टम के रूप में चलाना शायद ही कभी ज़ोर से विफल होता है। यह चुपचाप विफल होता है: दोहराए गए प्रयासों से, ऐसे रिकॉर्ड से जो एक-दूसरे से मेल नहीं खाते, और ऐसी कमियों से जो तभी दिखती हैं जब कुछ गलत हो जाता है।
हर व्यक्ति दो बार एनरोल होता है
किसी नए कर्मचारी को सुरक्षा विभाग एक्सेस कंट्रोल सिस्टम में दर्ज करता है, फिर HR उसे अटेंडेंस सिस्टम में दोबारा दर्ज करता है। अगर दोनों में बायोमेट्रिक्स का इस्तेमाल होता है, तो उसकी उंगली या चेहरा दो बार कैप्चर होता है और दो जगह स्टोर होता है। हर बदलाव, नई भूमिका, नई साइट, नाम में सुधार, दो टीमों द्वारा दो बार करना पड़ता है, और हो सकता है उस दिन उनकी आपस में बात भी न हुई हो।
दोनों सिस्टम एक ही दिन के बारे में अलग बातें कहते हैं
दरवाज़े के लॉग में दिखता है कि कर्मचारी 09:12 पर अंदर आया। अटेंडेंस सिस्टम में 08:58 पर चेक-इन दिखता है, क्योंकि किसी सहकर्मी ने उसकी ओर से क्लॉक-इन किया, या वह समूह के साथ आया और दरवाज़ा पहले से खुला था। कौन सा रिकॉर्ड सही है? जब पेरोल विवाद या जाँच होती है, तो दो सिस्टम जो एक-दूसरे से मेल खाने चाहिए थे, घटनाओं के दो प्रतिस्पर्धी संस्करण बन जाते हैं।
ऑफबोर्डिंग एक सिस्टम में होती है, दूसरे में नहीं
यह सबसे गंभीर कमी है। HR जाने वाले कर्मचारी को उसके आख़िरी दिन पेरोल और अटेंडेंस से हटा देता है। उसकी एक्सेस अनुमतियाँ एक अलग सिस्टम में रहती हैं, जिसे एक अलग टीम संभालती है, और जब तक कोई इस पर ध्यान नहीं देता, तब तक वे सक्रिय रहती हैं। किसी पूर्व कर्मचारी के पास दरवाज़े की काम करती एक्सेस होना अटेंडेंस की समस्या नहीं है। यह एक सुरक्षा घटना है जो होने का इंतज़ार कर रही है।
|
अलग-अलग सिस्टम हर व्यक्ति के लिए दो एनरोलमेंट बायोमेट्रिक डेटा दो जगह स्टोर होता है दरवाज़े के लॉग और अटेंडेंस रिकॉर्ड आपस में टकरा सकते हैं ऑफबोर्डिंग दो टीमों द्वारा दो बार करनी पड़ती है डिवाइसों के दो सेट खरीदने, लगाने और रखरखाव करने पड़ते हैं इस समय इमारत में कौन है, इसका कोई एक जवाब नहीं |
संयुक्त सिस्टम हर व्यक्ति के लिए एक एनरोलमेंट बायोमेट्रिक डेटा की एक नियंत्रित प्रति दोनों रिकॉर्डों के पीछे एक ही सत्यापित इवेंट एक ऑफबोर्डिंग कार्रवाई सभी एक्सेस हटा देती है हर एंट्री पॉइंट का एक डिवाइस दोनों काम करता है कौन अंदर गया और कौन बाहर निकला, इसका लाइव दृश्य |
|
डेटा सुरक्षा पर एक नोट एक ही बायोमेट्रिक डेटा को दो अलग सिस्टम में स्टोर करने से उन जगहों की संख्या दोगुनी हो जाती है जहाँ उसे सुरक्षित रखना, ऑडिट करना और अनुरोध पर मिटाना पड़ता है। GDPR, CCPA/CPRA, LGPD और PDPA जैसे ढाँचों के तहत डेटा न्यूनीकरण (data minimisation) एक मूल सिद्धांत है। एक संयुक्त एक्सेस कंट्रोल और अटेंडेंस सिस्टम सिर्फ़ ज़्यादा कुशल नहीं है। यह उन जगहों की संख्या भी घटाता है जहाँ संवेदनशील बायोमेट्रिक डेटा रहता है। |
03 · अभिसरण का वास्तविक अर्थ
एक पहचान, एक इवेंट, दो नतीजे
अभिसरण का मतलब सुरक्षा टीम को HR में मिलाना या किसी एक विभाग को उसके नियमों पर नियंत्रण छोड़ने के लिए मजबूर करना नहीं है। इसका मतलब है यह पहचानना कि दोनों सिस्टम जिस मूल इवेंट पर निर्भर हैं, वह एक ही है: एक सत्यापित व्यक्ति का किसी खास बिंदु पर, किसी खास समय पर खुद को प्रस्तुत करना। इस इवेंट को एक बार कैप्चर करें, बायोमेट्रिक रूप से सत्यापित करें, और हर सिस्टम को उसे अपने उद्देश्य के लिए इस्तेमाल करने दें।
|
1. सत्यापित स्कैन कर्मचारी प्रवेश टर्मिनल पर फिंगरप्रिंट, चेहरा या हथेली स्कैन करता है। डिवाइस सत्यापित करता है कि वह कौन है। |
→ |
2. एक्सेस परिणाम वैध, एनरोल किए गए व्यक्ति के लिए दरवाज़ा खुलता है। एक्सेस का तर्क डिवाइस या आपके सर्वर के पास रहता है। |
→ |
3. अटेंडेंस परिणाम वही सत्यापित इवेंट आपके HRMS या ERP में भेजा जाता है, जहाँ वह चेक-इन रिकॉर्ड बन जाता है। |
मुख्य शब्द है एक ही। एक्सेस रिकॉर्ड और अटेंडेंस रिकॉर्ड दो ऐसे पाठ नहीं हैं जो आपस में असहमत हो सकते हैं। वे एक ही सत्यापित इवेंट के दो उपयोग हैं। अगर किसी के लिए दरवाज़ा खुला, तो अटेंडेंस सिस्टम को ठीक-ठीक पता है कि कौन, कब और कहाँ, क्योंकि उसे वही इवेंट मिला जिसने दरवाज़ा खोला।
|
एक्सेस कंट्रोल पूछता है: क्या इस व्यक्ति को प्रवेश करने दिया जाए? अटेंडेंस पूछता है: यह व्यक्ति कब पहुँचा? एक सत्यापित बायोमेट्रिक स्कैन दोनों सवालों का जवाब एक ही पल में देता है। |
आपका सॉफ़्टवेयर तय करता है कि क्या अटेंडेंस गिना जाएगा
हर दरवाज़ा स्कैन चेक-इन नहीं गिना जाना चाहिए। मुख्य प्रवेश पर स्कैन शायद गिना जाना चाहिए। सर्वर रूम के दरवाज़े पर स्कैन शायद नहीं। संयुक्त सेटअप में, हर बायोमेट्रिक इवेंट एक LabelName के साथ आता है जो डिवाइस के स्थान की पहचान करता है। आपका HRMS या ERP तय करता है कि कौन से स्थान अटेंडेंस में गिने जाते हैं, कौन से केवल एक्सेस इवेंट हैं, और दिन के पहले और आख़िरी स्कैन के साथ कैसा व्यवहार करना है। बायोमेट्रिक परत सत्यापित इवेंट देती है। आपका सॉफ़्टवेयर तय करता है कि उसका अर्थ क्या है।
04 · उपयोग के मामले
जहाँ संयुक्त सिस्टम संभव चीज़ें बदल देता है
जब एक्सेस और अटेंडेंस एक ही सत्यापित इवेंट पर चलते हैं, तो संगठन ऐसे काम कर सकते हैं जो दो अलग-अलग सिस्टम के साथ कठिन या असंभव हैं। नीचे दी गई तालिका सबसे उपयोगी उपयोग के मामले और हर एक किस पर निर्भर करता है, यह दिखाती है।
| उपयोग का मामला | क्या संभव हो जाता है | यह किस पर निर्भर है |
|---|---|---|
| ज़ोन-आधारित समय ट्रैकिंग | जानें कि स्टाफ़ ने लैब, गोदाम या क्लीन रूम में कितना समय बिताया, न कि केवल इमारत में | ज़ोन के प्रवेश और निकास बिंदुओं पर स्कैन, हर एक का अपना LabelName |
| आपातकालीन हेडकाउंट | निकासी की घोषणा होने पर आपका सॉफ़्टवेयर बता सकता है कि कौन अंदर गया है और अभी बाहर नहीं निकला | प्रवेश और निकास, दोनों के स्कैन एक ही सिस्टम में आना |
| ठेकेदार नियंत्रण | ठेकेदारों को केवल उनके निर्धारित दिनों में एक्सेस मिलता है, और साइट पर उनके घंटे दर्ज होते हैं | एक API के माध्यम से प्रबंधित समय-सीमित एनरोलमेंट |
| प्रतिबंधित क्षेत्र के नियम | आपका सर्वर कमरे में मौजूद लोगों की संख्या या शिफ़्ट की स्थिति जैसी लाइव परिस्थितियों के आधार पर प्रवेश को स्वीकृत या अस्वीकृत कर सकता है | Server Approval, जहाँ डिवाइस एक्सेस देने से पहले आपके सर्वर से पूछता है |
| तत्काल ऑफबोर्डिंग | HR में एक कार्रवाई से व्यक्ति को हर दरवाज़े और हर अटेंडेंस डिवाइस से हटा दिया जाता है | दोनों सिस्टम को चलाने वाला एक ही उपयोगकर्ता रिकॉर्ड |
| ऑडिट और जाँच | सत्यापित इवेंट से यह एक समयरेखा कि कोई व्यक्ति कहाँ था और कब था | दो लॉग की जगह सत्य का एक स्रोत |
Server Approval: आपके व्यावसायिक नियम तय करें कि कौन प्रवेश करेगा
कुछ एक्सेस निर्णय अकेले डिवाइस नहीं ले सकता, क्योंकि वे ऐसी जानकारी पर निर्भर होते हैं जो केवल आपके व्यावसायिक सिस्टम के पास होती है। क्या इस व्यक्ति की आज काम के लिए शिफ़्ट है? क्या कमरा पहले से भरा है? क्या उसका सुरक्षा प्रमाणपत्र समाप्त हो गया है? Server Approval के साथ, डिवाइस व्यक्ति की पहचान सत्यापित करता है और फिर आपके सर्वर से पूछता है कि उसे अंदर जाने दिया जाए या नहीं। आपका सर्वर अपने नियम जाँचता है और प्रवेश को स्वीकृत या अस्वीकृत करने का जवाब देता है।
यह अभिसरण का सबसे पूर्ण रूप है। आपके सॉफ़्टवेयर से अटेंडेंस डेटा और व्यावसायिक नियम सीधे दरवाज़े पर, वास्तविक समय में, एक्सेस निर्णयों को आकार देते हैं। उदाहरण के लिए, किसी उच्च-सुरक्षा कमरे में एक समय पर केवल एक व्यक्ति वाला नियम तब लागू किया जा सकता है जब आपका सर्वर अगला प्रवेश स्वीकृत करने से पहले जाँचे कि कमरा पहले से भरा तो नहीं है।
|
बायोमेट्रिक्स लोगों को सत्यापित करते हैं, दरवाज़ों को नहीं बायोमेट्रिक स्कैन यह साबित करता है कि किसने स्कैन किया। यह अकेले यह नहीं रोकता कि उनके पीछे खुले दरवाज़े से कोई दूसरा व्यक्ति न गुज़र जाए। जहाँ टेलगेटिंग मायने रखती है, वहाँ संयुक्त बायोमेट्रिक्स को टर्नस्टाइल या इंटरलॉकिंग दरवाज़ों जैसे भौतिक नियंत्रणों के साथ जोड़ें, और जिन क्षेत्रों में एक समय पर केवल एक व्यक्ति अंदर होना चाहिए, वहाँ Server Approval नियमों का उपयोग करें। |
05 · Cams समाधान
Cams Gateway एक्सेस और अटेंडेंस को कैसे एक साथ लाता है
Cams Biometrics Gateway वह परत है जो किसी भी संख्या के दरवाज़ों, साइटों और डिवाइस ब्रांड में संयुक्त एक्सेस कंट्रोल और अटेंडेंस को व्यावहारिक बनाती है। यह आपके बायोमेट्रिक डिवाइसों से जुड़ता है, पहचान इवेंट सत्यापित करता है, और उन्हें उन व्यावसायिक सिस्टम तक पहुँचाता है जिन्हें उनकी ज़रूरत है, और बदले में उन सिस्टम को डिवाइसों का प्रबंधन करने देता है।
| क्षमता | यह अभिसरण को कैसे समर्थन देती है |
|---|---|
| Callback API | हर सत्यापित स्कैन को वास्तविक समय में, शून्य विलंब के साथ, आपके HRMS, ERP या सुरक्षा सॉफ़्टवेयर तक भेजता है |
| RESTful API | आपके HR सिस्टम को हर दरवाज़े और अटेंडेंस डिवाइस पर उपयोगकर्ता जोड़ने, अपडेट करने और हटाने देता है, जिसके कमांड लगभग 15 सेकंड में चलते हैं |
| Server Approval | आपके अपने व्यावसायिक नियमों के आधार पर आपका सर्वर प्रवेश स्वीकृत या अस्वीकृत कर सकता है |
| LabelName और SerialNumber | ठीक-ठीक पहचानें कि हर इवेंट किस दरवाज़े, ज़ोन या साइट से आया |
| मल्टी-ब्रांड समर्थन | एक API के माध्यम से 15+ डिवाइस ब्रांड जुड़ते हैं, ताकि मिश्रित हार्डवेयर भी एक ही सिस्टम की तरह व्यवहार करे |
| एकाधिक इनपुट प्रकार | फिंगरप्रिंट, चेहरा पहचान, पाम वेन, RFID कार्ड, PIN, और QR या बारकोड, सभी एक ही इवेंट फ़ॉर्मेट में |
| ऑफ़लाइन कैश और कतार | कनेक्टिविटी टूटने के दौरान इवेंट सुरक्षित रखता है और कनेक्शन लौटने पर उन्हें भेजता है |
| MCP इंटीग्रेशन | Claude, Gemini और ChatGPT जैसे AI एजेंटों को एक्सेस और अटेंडेंस संचालन के साथ काम करने देता है |
एक एनरोलमेंट, हर जगह इस्तेमाल
जब कोई नया कर्मचारी जुड़ता है, तो आपका HR सिस्टम Cams Gateway को एक ही RESTful API कॉल करता है। वह व्यक्ति उन डिवाइसों में जोड़ा जाता है जिनकी उसे ज़रूरत है, चाहे वे डिवाइस दरवाज़े नियंत्रित करते हों, अटेंडेंस दर्ज करते हों, या दोनों। Cams वेब पोर्टल में डिवाइसों को समूह में रखें, और वही उपयोगकर्ता रिकॉर्ड समूह के हर डिवाइस में सिंक्रोनाइज़ हो सकता है।
|
RESTful API, आपका HR सिस्टम नया उपयोगकर्ता जोड़ता है {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, Gateway से प्रतिक्रिया {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
एक इवेंट, उन सिस्टम तक पहुँचाया गया जिन्हें इसकी ज़रूरत है
जब वह कर्मचारी प्रवेश पर स्कैन करता है, तो Gateway आपके कॉन्फ़िगर किए गए endpoint पर एक Callback इवेंट भेजता है। किस डिवाइस ब्रांड या इनपुट प्रकार ने उसे रिकॉर्ड किया, इससे कोई फ़र्क नहीं पड़ता, वही payload संरचना आती है।
|
Callback API, Gateway द्वारा आपके सर्वर को भेजा गया अनुरोध {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, आपके सर्वर द्वारा लौटाई जाने वाली प्रतिक्रिया { "status": "done" }
|
आपका सॉफ़्टवेयर व्यक्ति की पहचान के लिए UserId पढ़ता है, यह जानने के लिए कि उसने कौन सा दरवाज़ा या ज़ोन इस्तेमाल किया, LabelName, यह जानने के लिए कि वह चेक-इन था या चेक-आउट, Type, और सत्यापित समय-चिह्न के लिए LogTime। उस एक इवेंट से, आपका HRMS अटेंडेंस दर्ज कर सकता है और आपका सुरक्षा सॉफ़्टवेयर एक्सेस लॉग कर सकता है, दोनों एक ही सत्यापित स्रोत से।
|
अलर्ट और निर्णय कहाँ होने चाहिए Cams Gateway सत्यापित पहचान इवेंट भेजता है और, Server Approval के साथ, प्रवेश से जुड़े निर्णय आपके सर्वर से माँगता है। देर से आने की सूचनाएँ, ओवरटाइम फ़्लैग, कब्ज़ा अलर्ट और निकासी सूचियाँ सभी आपका अपना सॉफ़्टवेयर बनाता है, Gateway द्वारा भेजे गए डेटा का उपयोग करके। आपके नियम आपके सिस्टम में ही रहते हैं। Gateway यह सुनिश्चित करता है कि वे नियम सत्यापित डेटा के साथ काम करें। |
अक्सर पूछे जाने वाले प्रश्न
|
क्या हमें अपने मौजूदा एक्सेस कंट्रोल और अटेंडेंस डिवाइस बदलने की ज़रूरत है? ज़रूरी नहीं। Cams डिवाइस और developer.camsbiometrics.com पर सत्यापित डिवाइस Native Push के माध्यम से पूर्ण API समर्थन के साथ जुड़ते हैं। गैर-सत्यापित डिवाइस आपके वातावरण के अनुसार चुने गए Hybrid Push मोड से जुड़ते हैं। कुछ API सुविधाएँ डिवाइस मॉडल और फ़र्मवेयर पर निर्भर करती हैं, इसलिए रोलआउट की योजना बनाने से पहले अपने विशिष्ट हार्डवेयर की पुष्टि Cams टीम से करें। |
|
क्या सुरक्षा और HR अब भी अपने नियम रख सकते हैं? हाँ। अभिसरण पहचान और इवेंट स्तर पर होता है, नियम स्तर पर नहीं। HR अपने शिफ़्ट और पेरोल नियम HRMS में रख सकता है, और सुरक्षा अपनी एक्सेस नीतियाँ अपने सिस्टम में रख सकती है। दोनों बस एक ही सत्यापित इवेंट से काम करते हैं। |
|
क्या हर दरवाज़ा स्कैन अटेंडेंस में गिना जाएगा? केवल तभी जब आपका सॉफ़्टवेयर उसी तरह सेट किया गया हो। हर इवेंट डिवाइस के स्थान के लिए एक LabelName लेकर आता है, इसलिए आपका HRMS या ERP तय करता है कि कौन से दरवाज़े अटेंडेंस में गिने जाते हैं और कौन से केवल एक्सेस इवेंट माने जाते हैं। |
|
अगर किसी साइट का इंटरनेट कनेक्शन चला जाए तो क्या होता है? डिवाइस स्थानीय रूप से काम करते रहते हैं, और Gateway का ऑफ़लाइन कैश और कतार रुकावट के दौरान इवेंट रखता है। कनेक्शन लौटने पर इवेंट अपने मूल समय-चिह्नों के साथ भेजे जाते हैं, ताकि एक्सेस लॉग और अटेंडेंस रिकॉर्ड दोनों पूरे रहें। |
|
संयुक्त सिस्टम में बायोमेट्रिक डेटा की सुरक्षा कैसे होती है? सारा संचार auth token सत्यापन और वैकल्पिक AES-256 एन्क्रिप्शन के साथ HTTP/HTTPS पर JSON के रूप में होता है। दो सिस्टम को मिलाने का अर्थ है बायोमेट्रिक डेटा की कम प्रतियाँ जिनकी सुरक्षा करनी होती है। Cams के संचालन GDPR, CCPA/CPRA, LGPD और PDPA, तथा ISO 27001 प्रथाओं के अनुरूप हैं। |
निष्कर्ष: एक व्यक्ति, एक पहचान, एक सिस्टम
एक्सेस कंट्रोल और अटेंडेंस ट्रैकिंग कभी सचमुच अलग समस्याएँ नहीं थीं। वे एक ही समस्या थीं, जिसके मालिक दो विभाग थे। इन्हें अलग रखने का मतलब है हर व्यक्ति को दो बार एनरोल करना, बायोमेट्रिक डेटा दो बार स्टोर करना, असहमत रिकॉर्डों का मिलान करना, और उम्मीद करना कि ऑफबोर्डिंग दोनों जगह समय पर हो जाए।
इन्हें एक ही सत्यापित पहचान इवेंट पर मिलाने से यह सब एक साथ ठीक हो जाता है। एक एनरोलमेंट। एक स्कैन। एक समयरेखा। दो नतीजे: सही व्यक्ति के लिए खुलने वाला दरवाज़ा, और ऐसा अटेंडेंस रिकॉर्ड जो वास्तव में जो हुआ उसे दर्शाए।
Cams Biometrics Gateway इसी के लिए बना है। यह 15 से अधिक ब्रांडों के बायोमेट्रिक डिवाइसों को एक API के माध्यम से जोड़ता है, जिनमें Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen और Matrix शामिल हैं। Callback API सत्यापित इवेंट को वास्तविक समय में आपके HRMS, ERP और सुरक्षा सिस्टम तक पहुँचाता है। RESTful API एक ही एनरोलमेंट से हर दरवाज़े और हर अटेंडेंस डिवाइस को नियंत्रित करने देता है। Server Approval आपके अपने व्यावसायिक नियमों को तय करने देता है कि कौन प्रवेश करेगा। यह सब JSON over HTTP/HTTPS पर चलता है, वैकल्पिक AES-256 एन्क्रिप्शन और बिना SDK इंस्टॉलेशन के। अपने एक्सेस कंट्रोल और अटेंडेंस ट्रैकिंग को संयुक्त करने के बारे में API को CamsBiometrics.com पर देखें।