 Cams Support Hub
De samenkomst van toegangscontrole en aanwezigheidsregistratie
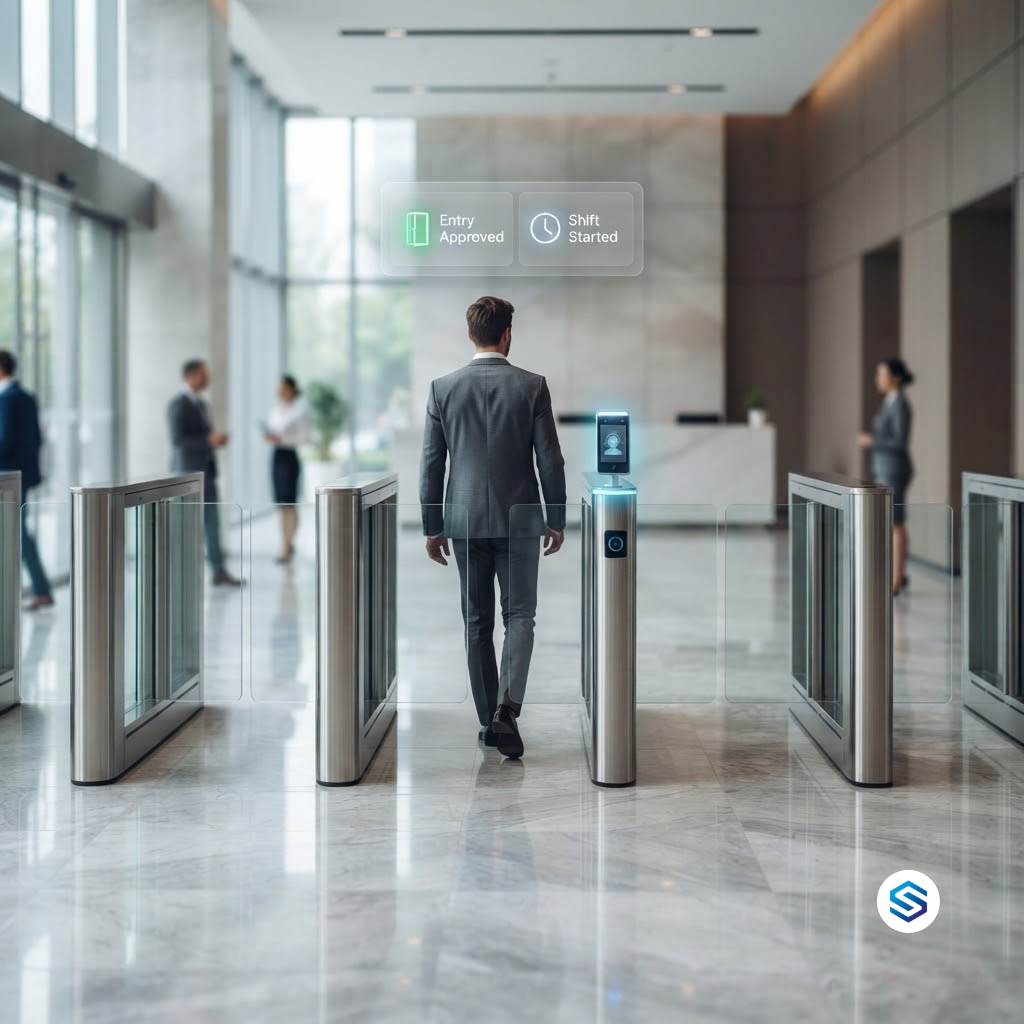
In de meeste organisaties zijn de deur en de tijdklok twee verschillende systemen. Beveiliging beheert de toegangscontrole. HR beheert de aanwezigheidsregistratie. Elk heeft eigen apparaten, een eigen inschrijvingsproces, een eigen database en een eigen beeld van wie zich in het gebouw bevindt. Toch beantwoorden beide dezelfde vraag in verschillende vormen: wie is deze persoon en waar bevindt hij of zij zich nu? Eén biometrische scan kan beide vragen tegelijk beantwoorden. Dit artikel legt uit waarom toegangscontrole en aanwezigheidsregistratie naar elkaar toe groeien, wat organisaties verliezen door ze gescheiden te houden, en hoe Cams Biometrics één geverifieerde identiteitsgebeurtenis omzet in zowel een toegangsbeslissing als een aanwezigheidsregistratie.
01 · Hoe de splitsing ontstond
Twee systemen, twee afdelingen, één persoon
Toegangscontrole en aanwezigheidsregistratie zijn in verschillende delen van de organisatie ontstaan. Toegangscontrole kwam voort uit fysieke beveiliging: sloten, kaartlezers, draaideuren en alarmcentrales, beheerd door facilitair of het beveiligingsteam. Aanwezigheidsregistratie kwam voort uit de salarisadministratie: ponskaarten, tijdklokken en tijdstaten, beheerd door HR. Elke afdeling kocht de hulpmiddelen die zij nodig had, bij leveranciers die zij kende, om haar eigen probleem op te lossen.
Het resultaat in veel gebouwen is vandaag twee afzonderlijke apparaten bij dezelfde ingang. Een medewerker houdt een kaart tegen de lezer om de deur te openen, loopt vervolgens drie meter en drukt een vinger op een tijdklok. Twee handelingen, twee apparaten, twee databases, voor één persoon die op het werk arriveert. Niemand heeft dit bewust zo ontworpen. Het is simpelweg het gevolg van twee afdelingen die overlappende problemen afzonderlijk oplossen.
| Toegangscontrole | Aanwezigheidsregistratie | |
|---|---|---|
| Beheerd door | Beveiliging of facilitair | HR of salarisadministratie |
| Vraag die wordt beantwoord | Mag deze persoon door deze deur? | Wanneer is deze persoon begonnen en gestopt met werken? |
| Typisch apparaat | Kaartlezer, deurcontroller, draaideur | Tijdklok of aanwezigheidsterminal |
| Gegevens die worden bewaard | Deurgebeurtenissen en toegangsrechten | Tijden van in- en uitchecken |
| Wie wordt ingeschreven | Iedereen die toegang nodig heeft | Iedereen die betaald moet worden |
Kijk naar de laatste rij. De personen die in beide systemen zijn ingeschreven, zijn grotendeels exact dezelfde mensen. Die overlap is het punt waar de kosten van de scheiding beginnen.
02 · Dubbel werk, conflicten en hiaten
De verborgen kosten van afzonderlijke systemen
Wanneer toegangscontrole en aanwezigheidsregistratie als afzonderlijke systemen draaien, faalt dat zelden luidruchtig. Het faalt stilletjes, door dubbel werk, registraties die niet met elkaar overeenstemmen, en hiaten die pas zichtbaar worden wanneer er iets misgaat.
Elke persoon wordt tweemaal ingeschreven
Een nieuwe medewerker wordt door de beveiliging in het toegangssysteem geregistreerd en vervolgens door HR opnieuw in het aanwezigheidssysteem. Als er in beide biometrie wordt gebruikt, worden vingerafdruk of gezicht twee keer vastgelegd en op twee plaatsen opgeslagen. Elke wijziging, een nieuwe rol, een nieuwe vestiging, een naamscorrectie, moet twee keer worden doorgevoerd door twee teams die die dag mogelijk niet met elkaar communiceren.
De twee systemen spreken elkaar tegen over dezelfde dag
Het deurlogboek toont dat een medewerker om 09:12 binnenkwam. Het aanwezigheidssysteem toont een inchecken om 08:58, omdat een collega voor hem heeft ingeklokt, of omdat hij met een groep arriveerde en de deur al open stond. Welke registratie klopt? Wanneer er discussies over de salarisadministratie of onderzoeken plaatsvinden, worden twee systemen die met elkaar moeten overeenstemmen, twee concurrerende versies van dezelfde gebeurtenissen.
Offboarding gebeurt in het ene systeem maar niet in het andere
Dit is het ernstigste hiaat. HR verwijdert een vertrekkende medewerker op zijn laatste werkdag uit de salarisadministratie en het aanwezigheidssysteem. Zijn toegangsrechten staan in een ander systeem, beheerd door een ander team, en blijven actief totdat iemand het opmerkt. Een voormalige medewerker met werkende deurtoegang is geen aanwezigheidsprobleem. Het is een beveiligingsincident dat op het punt staat te gebeuren.
|
Afzonderlijke systemen Twee inschrijvingen voor elke persoon Biometrische gegevens op twee plaatsen opgeslagen Deurlogboeken en aanwezigheidsregistraties kunnen conflicteren Offboarding moet twee keer worden uitgevoerd, door twee teams Twee sets apparaten om aan te schaffen, te installeren en te onderhouden Geen eenduidig antwoord op wie zich nu in het gebouw bevindt |
Geïntegreerd systeem Eén inschrijving per persoon Eén gecontroleerde kopie van biometrische gegevens Eén geverifieerde gebeurtenis achter beide registraties Eén offboardingactie verwijdert alle toegang Eén apparaat per toegangspunt vervult beide taken Eén live overzicht van wie is binnengekomen en vertrokken |
|
Een opmerking over gegevensbescherming Dezelfde biometrische gegevens in twee afzonderlijke systemen opslaan, verdubbelt het aantal plaatsen dat beveiligd, gecontroleerd en op verzoek verwijderd moet worden. Onder kaders als de AVG, CCPA/CPRA, LGPD en PDPA is dataminimalisatie een kernprincipe. Een geïntegreerd systeem voor toegangscontrole en aanwezigheidsregistratie is niet alleen efficiënter. Het vermindert het aantal plaatsen waar gevoelige biometrische gegevens zich bevinden. |
03 · Wat samenkomst echt betekent
Eén identiteit, één gebeurtenis, twee uitkomsten
Samenkomst betekent niet dat het beveiligingsteam in HR wordt opgenomen, of dat één afdeling de controle over haar regels moet opgeven. Het betekent erkennen dat de kerngebeurtenis waarop beide systemen steunen dezelfde is: een geverifieerde persoon die zich op een specifiek moment op een specifieke plek aanmeldt. Leg die gebeurtenis één keer vast, verifieer deze biometrisch, en laat elk systeem haar gebruiken voor zijn eigen doel.
|
1. Geverifieerde scan Een medewerker scant een vingerafdruk, gezicht of handpalm op de terminal bij de ingang. Het apparaat verifieert wie hij of zij is. |
→ |
2. Toegangsresultaat De deur gaat open voor een geldige, ingeschreven persoon. De toegangslogica blijft bij het apparaat of bij uw server. |
→ |
3. Aanwezigheidsresultaat Dezelfde geverifieerde gebeurtenis wordt doorgestuurd naar uw HRMS of ERP, waar zij een inchecken wordt. |
Het sleutelwoord is dezelfde. De toegangsregistratie en de aanwezigheidsregistratie zijn niet twee lezingen die van elkaar kunnen afwijken. Het zijn twee toepassingen van één geverifieerde gebeurtenis. Als de deur voor iemand openging, weet het aanwezigheidssysteem precies wie, precies wanneer en precies waar, omdat het precies de gebeurtenis heeft ontvangen die de deur opende.
|
Toegangscontrole vraagt: mag deze persoon binnen? Aanwezigheidsregistratie vraagt: wanneer is deze persoon aangekomen? Een geverifieerde biometrische scan beantwoordt beide vragen op hetzelfde moment. |
Uw software bepaalt wat als aanwezigheid telt
Niet elke deurscan moet als inchecken tellen. Een scan bij de hoofdingang zou dat waarschijnlijk wel moeten doen. Een scan bij de deur van de serverruimte waarschijnlijk niet. In een geïntegreerde opzet komt elke biometrische gebeurtenis binnen met een LabelName die de locatie van het apparaat aangeeft. Uw HRMS of ERP past zijn eigen regels toe om te bepalen welke locaties meetellen voor aanwezigheid, welke alleen toegangsgebeurtenissen zijn, en hoe de eerste en laatste scan van de dag worden behandeld. De biometrische laag levert de geverifieerde gebeurtenis. Uw software bepaalt wat die betekent.
04 · Toepassingen
Waar een geïntegreerd systeem verandert wat mogelijk is
Zodra toegang en aanwezigheid op dezelfde geverifieerde gebeurtenissen draaien, kunnen organisaties dingen doen die met twee losse systemen moeilijk of onmogelijk zijn. De onderstaande tabel toont de meest waardevolle toepassingen en waarvan elk afhankelijk is.
| Toepassing | Wat wordt mogelijk | Waarvan het afhangt |
|---|---|---|
| Tijdregistratie per zone | Weten hoe lang medewerkers in een lab, magazijn of cleanroom hebben doorgebracht, niet alleen in het gebouw | Scans bij in- en uitgangspunten van zones, elk met een eigen LabelName |
| Noodtelling | Uw software kan bij een ontruiming tonen wie is binnengekomen en nog niet is uitgecheckt | Zowel in- als uitscans die naar één systeem stromen |
| Controle van externen | Externen krijgen alleen toegang op hun geplande dagen, en hun uren op locatie worden geregistreerd | Inschrijving met een beperkte geldigheidsduur, beheerd via één API |
| Regels voor beperkte ruimtes | Uw server kan toegang goedkeuren of weigeren op basis van actuele omstandigheden, zoals bezetting van de ruimte of de dienstsituatie | Server Approval, waarbij het apparaat de server vraagt voordat toegang wordt verleend |
| Directe offboarding | Eén actie in HR verwijdert de persoon van elke deur en elk aanwezigheidsapparaat | Eén gebruikersrecord dat beide systemen aanstuurt |
| Audit en onderzoeken | Eén tijdlijn van waar iemand was en wanneer, op basis van geverifieerde gebeurtenissen | Eén bron van waarheid in plaats van twee logboeken |
Server Approval: uw bedrijfsregels laten bepalen wie binnenkomt
Sommige toegangsbeslissingen kan het apparaat niet alleen nemen, omdat ze afhangen van informatie die alleen uw bedrijfssystemen hebben. Is deze persoon vandaag ingeroosterd? Is de ruimte al bezet? Is hun veiligheidscertificaat verlopen? Met Server Approval verifieert het apparaat de identiteit van de persoon en vraagt vervolgens uw server of deze binnen mag. Uw server controleert zijn eigen regels en antwoordt met goedkeuring of weigering van de toegang.
Dit is samenkomst in de meest volledige vorm. Aanwezigheidsgegevens en bedrijfsregels uit uw software bepalen rechtstreeks toegangsbeslissingen bij de deur, in realtime. Een regel van één persoon tegelijk voor een ruimte met hoge beveiliging kan bijvoorbeeld worden afgedwongen doordat uw server controleert of de ruimte al bezet is voordat de volgende toegang wordt goedgekeurd.
|
Biometrie verifieert personen, geen deuren Een biometrische scan bewijst wie er heeft gescand. Op zichzelf voorkomt die niet dat een tweede persoon door een open deur achter hem aan loopt. Waar volgen op de hielen (tailgating) een rol speelt, combineer geïntegreerde biometrie dan met fysieke maatregelen zoals draaideuren of sluisdeuren, en gebruik Server Approval-regels voor ruimtes waar slechts één persoon tegelijk binnen mag zijn. |
05 · De Cams-oplossing
Hoe Cams Gateway toegang en aanwezigheid samenbrengt
Cams Biometrics Gateway is de laag die geïntegreerde toegangscontrole en aanwezigheidsregistratie praktisch maakt, over elk aantal deuren, locaties en apparaatmerken heen. Het verbindt met uw biometrische apparaten, verifieert identiteitsgebeurtenissen en levert die aan de bedrijfssystemen die ze nodig hebben, terwijl die systemen op hun beurt de apparaten kunnen beheren.
| Functie | Hoe het samenkomst ondersteunt |
|---|---|
| Callback API | Stuurt elke geverifieerde scan in realtime door naar uw HRMS, ERP of beveiligingssoftware, zonder vertraging |
| RESTful API | Laat uw HR-systeem gebruikers toevoegen, bijwerken en verwijderen op elke deur en elk aanwezigheidsapparaat, met opdrachten die in ongeveer 15 seconden worden uitgevoerd |
| Server Approval | Laat uw server toegang goedkeuren of weigeren op basis van uw eigen bedrijfsregels |
| LabelName en SerialNumber | Bepalen precies van welke deur, zone of locatie elke gebeurtenis afkomstig is |
| Ondersteuning voor meerdere merken | Verbindt meer dan 15 apparaatmerken via één API, zodat gemengde hardware zich nog steeds als één systeem gedraagt |
| Meerdere invoertypen | Vingerafdruk, gezichtsherkenning, aderpatroon van de handpalm, RFID-kaart, pincode en QR- of barcode, allemaal in hetzelfde gebeurtenisformaat |
| Offline cache en wachtrij | Bewaart gebeurtenissen veilig bij verbindingsonderbrekingen en levert ze af zodra de verbinding terugkeert |
| MCP-integratie | Laat AI-agents zoals Claude, Gemini en ChatGPT werken met toegangs- en aanwezigheidsprocessen |
Eén inschrijving, overal gebruikt
Wanneer een nieuwe medewerker begint, doet uw HR-systeem één RESTful API-aanroep naar Cams Gateway. Die persoon wordt toegevoegd aan de apparaten die hij of zij nodig heeft, of die nu deuren bedienen, aanwezigheid registreren, of beide. Groepeer apparaten in het Cams-webportal, en hetzelfde gebruikersrecord kan worden gesynchroniseerd over elk apparaat in de groep.
|
RESTful API, uw HR-systeem voegt een nieuwe gebruiker toe {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, antwoord van de Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Eén gebeurtenis, geleverd aan de systemen die die nodig hebben
Wanneer die medewerker bij de ingang scant, stuurt de Gateway één Callback-gebeurtenis naar uw geconfigureerde eindpunt. Dezelfde payloadstructuur arriveert ongeacht welk apparaatmerk of invoertype de gebeurtenis heeft vastgelegd.
|
Callback API, verzoek van de Gateway naar uw server {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, antwoord dat uw server moet terugsturen { "status": "done" }
|
Uw software leest UserId om de persoon te identificeren, LabelName om te weten welke deur of zone is gebruikt, Type om te weten of het een inchecken of uitchecken was, en LogTime voor het geverifieerde tijdstempel. Uit die ene gebeurtenis kan uw HRMS de aanwezigheid registreren en kan uw beveiligingssoftware de toegang loggen, beide uit dezelfde geverifieerde bron.
|
Waar meldingen en beslissingen thuishoren Cams Gateway levert geverifieerde identiteitsgebeurtenissen en vraagt via Server Approval uw server om toegangsbeslissingen. Meldingen over te laat komen, markeringen voor overwerk, bezettingswaarschuwingen en ontruimingslijsten worden allemaal geproduceerd door uw eigen software, op basis van de gegevens die de Gateway levert. Uw regels blijven in uw systemen. De Gateway zorgt ervoor dat die regels met geverifieerde gegevens werken. |
Veelgestelde vragen
|
Moeten we onze bestaande apparaten voor toegangscontrole en aanwezigheidsregistratie vervangen? Niet per se. Cams-apparaten en apparaten die zijn geverifieerd op developer.camsbiometrics.com verbinden via Native Push met volledige API-ondersteuning. Niet-geverifieerde apparaten verbinden via een Hybrid Push-modus die u kiest op basis van uw omgeving. Sommige API-functies zijn afhankelijk van het apparaatmodel en de firmware, dus bevestig uw specifieke hardware met het Cams-team voordat u een uitrol plant. |
|
Kunnen beveiliging en HR hun eigen regels blijven hanteren? Ja. Samenkomst vindt plaats op het niveau van identiteit en gebeurtenissen, niet op het niveau van regels. HR kan zijn dienst- en salarisregels in het HRMS behouden, en beveiliging kan zijn toegangsbeleid in het eigen systeem behouden. Beide werken eenvoudigweg met dezelfde geverifieerde gebeurtenissen. |
|
Telt elke deurscan als aanwezigheid? Alleen als uw software zo is ingesteld. Elke gebeurtenis bevat een LabelName voor de locatie van het apparaat, zodat uw HRMS of ERP bepaalt welke deuren meetellen voor aanwezigheid en welke alleen als toegangsgebeurtenissen worden behandeld. |
|
Wat gebeurt er als een locatie de internetverbinding verliest? Apparaten blijven lokaal werken, en de offline cache en wachtrij van de Gateway bewaart gebeurtenissen tijdens onderbrekingen. Wanneer de verbinding terugkeert, worden gebeurtenissen afgeleverd met hun oorspronkelijke tijdstempels, zodat zowel de toegangslogboeken als de aanwezigheidsregistraties compleet blijven. |
|
Hoe worden biometrische gegevens beschermd in een geïntegreerd systeem? Alle communicatie verloopt via JSON over HTTP/HTTPS met validatie van authenticatietokens, en optionele AES-256-versleuteling. Het samenvoegen van twee systemen betekent ook minder kopieën van biometrische gegevens die beschermd moeten worden. Cams-processen zijn afgestemd op de AVG, CCPA/CPRA, LGPD en PDPA, en op ISO 27001-praktijken. |
Conclusie: één persoon, één identiteit, één systeem
Toegangscontrole en aanwezigheidsregistratie waren nooit echt afzonderlijke vraagstukken. Het was hetzelfde vraagstuk, beheerd door twee afdelingen. Ze gescheiden houden betekent elke persoon twee keer inschrijven, biometrische gegevens twee keer opslaan, registraties die niet overeenkomen met elkaar verzoenen, en hopen dat offboarding op beide plaatsen tijdig gebeurt.
Ze samenbrengen op basis van één geverifieerde identiteitsgebeurtenis lost dat allemaal tegelijk op. Eén inschrijving. Eén scan. Eén tijdlijn. Twee uitkomsten: een deur die opengaat voor de juiste persoon, en een aanwezigheidsregistratie die weergeeft wat er daadwerkelijk is gebeurd.
Cams Biometrics Gateway is precies hiervoor gebouwd. Het verbindt biometrische apparaten van meer dan 15 merken, waaronder Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen en Matrix, via één API. De Callback API levert geverifieerde gebeurtenissen in realtime aan uw HRMS, ERP en beveiligingssystemen. De RESTful API zorgt ervoor dat één inschrijving elke deur en elk aanwezigheidsapparaat aanstuurt. Server Approval laat uw eigen bedrijfsregels bepalen wie binnenkomt. Alles draait op JSON over HTTP/HTTPS, met optionele AES-256-versleuteling en zonder SDK-installatie. Ontdek de API op CamsBiometrics.com over het samenbrengen van uw toegangscontrole en aanwezigheidsregistratie.