 Cams Support Hub
Erişim Kontrolü ve Devam Takibinin Yakınsaması
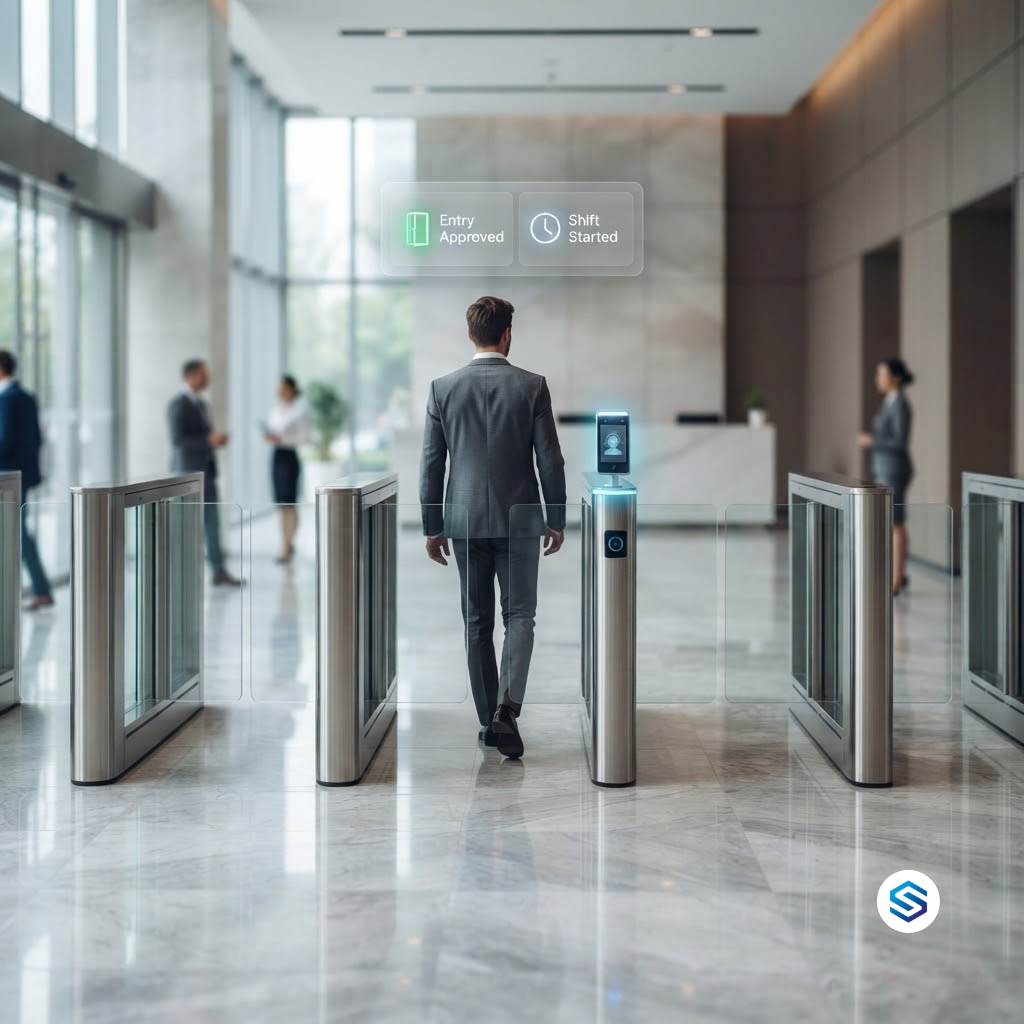
Çoğu kuruluşta kapı ve puantaj saati iki ayrı sistemdir. Güvenlik birimi erişim kontrolünü, İK ise devam takibini yönetir. Her birinin kendi cihazları, kendi kayıt süreci, kendi veritabanı ve binadaki kişilere dair kendi bakış açısı vardır. Yine de ikisi de aynı sorunun farklı biçimlerini yanıtlamaya çalışır: Bu kişi kim ve şu anda nerede? Tek bir biyometrik tarama bu soruların her ikisini de aynı anda yanıtlayabilir. Bu makale, erişim kontrolü ile devam takibinin neden birleştiğini, bu ikisini ayrı tutmanın kuruluşlara neye mal olduğunu ve Cams Biometrics'in tek bir doğrulanmış kimlik olayını nasıl hem bir erişim kararına hem de bir devam kaydına dönüştürdüğünü açıklamaktadır.
01 · Ayrışma Nasıl Gerçekleşti
İki Sistem, İki Birim, Tek Kişi
Erişim kontrolü ve devam takibi, kuruluşun farklı bölümlerinde gelişti. Erişim kontrolü fiziksel güvenlikten doğdu: kilitler, kart okuyucular, turnikeler ve alarm panelleri, tesis yönetimi veya güvenlik ekibi tarafından yönetiliyor. Devam takibi ise bordrodan doğdu: pusula kartları, puantaj saatleri ve puantaj çizelgeleri, İK tarafından yönetiliyor. Her birim, kendi sorununu çözmek için tanıdığı tedarikçilerden ihtiyacı olan araçları satın aldı.
Bugün birçok binada bunun sonucu, aynı girişin yakınına monte edilmiş iki ayrı cihazdır. Çalışan kapıyı açmak için kartını okutur, ardından üç metre yürüyüp puantaj saatine parmağını basar. Aynı kişinin işe gelişi için iki eylem, iki cihaz ve iki veritabanı devreye girer. Bunun bu şekilde tasarlanmasını kimse bilerek istememiştir. Bu, iki birimin örtüşen sorunları birbirinden bağımsız olarak çözmesinin doğal sonucudur.
| Erişim kontrolü | Devam takibi | |
|---|---|---|
| Sahibi | Güvenlik veya tesis yönetimi | İK veya bordro |
| Yanıtladığı soru | Bu kişinin bu kapıdan geçmesine izin verilmeli mi? | Bu kişi işe ne zaman başladı ve ne zaman bitirdi? |
| Tipik cihaz | Kart okuyucu, kapı kontrol ünitesi, turnike | Puantaj saati veya devam terminali |
| Tuttuğu veriler | Kapı olayları ve erişim yetkileri | Giriş ve çıkış saatleri |
| Kayıt edilen kişiler | Girmesi gereken herkes | Ücret alması gereken herkes |
Son satıra bakın. Her iki sistemde kayıtlı olan kişiler büyük ölçüde tamamen aynı kişilerdir. Ayrılığın maliyeti de bu örtüşmede başlar.
02 · Mükerrerlik, Çelişkiler ve Boşluklar
Ayrı Çalıştırmanın Gizli Maliyeti
Erişim kontrolü ile devam takibini ayrı sistemler olarak çalıştırmak nadiren yüksek sesle başarısız olur. Sessizce başarısız olur: mükerrer iş yükü, birbiriyle uyuşmayan kayıtlar ve yalnızca bir şey ters gittiğinde ortaya çıkan boşluklar yoluyla.
Her kişi iki kez kaydediliyor
Yeni bir çalışan önce güvenlik tarafından erişim kontrol sistemine, ardından İK tarafından devam sistemine tekrar kaydedilir. Her iki sistemde de biyometri kullanılıyorsa parmak izi veya yüzü iki kez alınır ve iki farklı yerde saklanır. Her değişiklik, yeni bir rol, yeni bir saha, bir isim düzeltmesi, birbiriyle o gün konuşmamış olabilecek iki ekip tarafından iki kez yapılmak zorundadır.
İki sistem aynı gün hakkında farklı şeyler söylüyor
Kapı kaydı, bir çalışanın 09:12'de girdiğini gösteriyor. Devam sistemi ise 08:58'de giriş gösteriyor; çünkü bir iş arkadaşı onun yerine kart basmış olabilir veya bir grupla birlikte gelmiş ve kapı zaten açıkmış olabilir. Hangi kayıt doğru? Bordro uyuşmazlıkları veya incelemeler ortaya çıktığında, birbiriyle uyuşması gereken iki sistem, olayların birbiriyle yarışan iki versiyonuna dönüşür.
İşten ayrılma işlemi yalnızca bir sistemde yapılıyor
Bu en ciddi boşluktur. İK, ayrılan bir çalışanı son iş gününde bordrodan ve devam sisteminden çıkarır. Erişim yetkileri ise farklı bir ekip tarafından yönetilen başka bir sistemde durur ve biri fark edene kadar aktif kalır. Hâlâ çalışan kapı erişimi olan eski bir çalışan, bir devam sorunu değildir. Gerçekleşmeyi bekleyen bir güvenlik olayıdır.
|
Ayrı sistemler Her kişi için iki kayıt Biyometrik veriler iki yerde saklanıyor Kapı kayıtları ile devam kayıtları çelişebilir İşten çıkarma iki ekip tarafından iki kez yapılmalı Satın alınması, kurulması ve bakımı gereken iki ayrı cihaz seti Şu anda binada kimin olduğuna dair tek bir yanıt yok |
Birleşik sistem Kişi başına tek kayıt Biyometrik verilerin tek ve kontrollü bir kopyası İki kaydın arkasında tek bir doğrulanmış olay Tek bir işten çıkarma işlemi tüm erişimi kaldırır Her giriş noktasında tek bir cihaz her iki işlevi de yerine getirir Kimin girip çıktığına dair canlı tek bir görünüm |
|
Veri koruma hakkında bir not Aynı biyometrik verileri iki ayrı sistemde saklamak, bu verilerin güvence altına alınması, denetlenmesi ve talep üzerine silinmesi gereken yerlerin sayısını ikiye katlar. GDPR, CCPA/CPRA, LGPD ve PDPA gibi çerçeveler altında veri minimizasyonu temel bir ilkedir. Birleşik bir erişim kontrolü ve devam sistemi yalnızca daha verimli değildir. Hassas biyometrik verilerin bulunduğu yerlerin sayısını da azaltır. |
03 · Yakınsama Gerçekte Ne Anlama Geliyor
Tek Kimlik, Tek Olay, İki Sonuç
Yakınsama, güvenlik ekibini İK'ya katmak veya bir birime kurallarının kontrolünden vazgeçmesini dayatmak anlamına gelmez. Her iki sistemin de dayandığı temel olayın aynı olduğunu kabul etmek anlamına gelir: doğrulanmış bir kişinin belirli bir zamanda belirli bir noktada kendini sunması. Bu olayı bir kez yakalayın, biyometrik olarak doğrulayın ve her sistemin onu kendi amacı için kullanmasına izin verin.
|
1. Doğrulanmış tarama Bir çalışan giriş terminalinde parmak izini, yüzünü veya avucunu tarar. Cihaz kim olduğunu doğrular. |
→ |
2. Erişim sonucu Geçerli ve kayıtlı kişi için kapı açılır. Erişim mantığı cihazda veya sunucunuzda kalır. |
→ |
3. Devam sonucu Aynı doğrulanmış olay HRMS veya ERP sisteminize iletilir ve burada bir giriş kaydına dönüşür. |
Anahtar kelime aynı. Erişim kaydı ve devam kaydı, birbiriyle uyuşmayabilecek iki okuma değildir. Bunlar, tek bir doğrulanmış olayın iki kullanımıdır. Kapı birinin geçişine izin verdiyse, devam sistemi bunun tam olarak kim, tam olarak ne zaman ve tam olarak nerede olduğunu bilir; çünkü kapıyı açan olayın kendisini almıştır.
|
Erişim kontrolü şunu sorar: Bu kişi içeri girebilir mi? Devam takibi ise şunu sorar: Bu kişi ne zaman geldi? Doğrulanmış bir biyometrik tarama, bu iki soruya aynı anda yanıt verir. |
Devam sayılan şeyi yazılımınız belirler
Her kapı taraması giriş olarak sayılmamalıdır. Ana girişteki bir tarama muhtemelen sayılmalıdır. Sunucu odasının kapısındaki bir tarama ise muhtemelen sayılmamalıdır. Birleşik bir kurulumda her biyometrik olay, cihazın konumunu belirten bir LabelName ile birlikte gelir. HRMS veya ERP sisteminiz, hangi konumların devama dahil olacağına, hangilerinin yalnızca erişim olayı olacağına ve günün ilk ve son taramasının nasıl ele alınacağına karar vermek için kendi kurallarını uygular. Biyometrik katman doğrulanmış olayı iletir. Ne anlama geldiğine ise yazılımınız karar verir.
04 · Kullanım Senaryoları
Birleşik Bir Sistemin Olanakları Değiştirdiği Alanlar
Erişim ve devam aynı doğrulanmış olaylar üzerinde çalıştığında, kuruluşlar birbirinden kopuk iki sistemle zor veya imkânsız olan işleri yapabilir. Aşağıdaki tablo en değerli kullanım senaryolarını ve her birinin neye bağlı olduğunu göstermektedir.
| Kullanım senaryosu | Neyi mümkün kılar | Neye bağlıdır |
|---|---|---|
| Bölge bazlı zaman takibi | Personelin yalnızca binada değil, laboratuvarda, depoda veya temiz odada ne kadar zaman geçirdiğini bilmek | Her biri kendi LabelName değerine sahip bölge giriş ve çıkış noktalarındaki taramalar |
| Acil durum personel sayımı | Tahliye çağrıldığında, içeri girip henüz çıkmamış kişilerin listesini yazılımınız çıkarabilir | Hem giriş hem çıkış taramalarının tek bir sisteme akması |
| Taşeron kontrolü | Taşeronlar yalnızca planlanmış günlerinde erişim alır ve sahada geçirdikleri saatler kaydedilir | Tek bir API üzerinden yönetilen süreli kayıt |
| Kısıtlı alan kuralları | Sunucunuz, oda doluluğu veya vardiya durumu gibi anlık koşullara göre girişi onaylayabilir veya reddedebilir | Server Approval; cihazın erişim vermeden önce sunucunuza sorduğu yapı |
| Anında işten çıkarma | İK'da tek bir işlem, kişiyi her kapıdan ve her devam cihazından kaldırır | Her iki sistemi yöneten tek bir kullanıcı kaydı |
| Denetim ve incelemeler | Doğrulanmış olaylardan elde edilen, bir kişinin nerede ve ne zaman bulunduğuna dair tek bir zaman çizelgesi | İki kayıt yerine tek bir doğruluk kaynağı |
Server Approval: İş kurallarınızın kimin girebileceğine karar vermesi
Bazı erişim kararları yalnızca cihaz tarafından verilemez, çünkü yalnızca iş sistemlerinizin sahip olduğu bilgilere bağlıdırlar. Bu kişi bugün çalışmak için planlanmış mı? Oda zaten dolu mu? Güvenlik sertifikasının süresi dolmuş mu? Server Approval ile cihaz kişinin kimliğini doğrular ve ardından sunucunuza bu kişiyi içeri alıp almayacağını sorar. Sunucunuz kendi kurallarını kontrol eder ve girişi onaylamak veya reddetmek için yanıt verir.
Bu, yakınsamanın en eksiksiz biçimidir. Yazılımınızdaki devam verileri ve iş kuralları, erişim kararlarını gerçek zamanlı olarak doğrudan kapıda şekillendirir. Örneğin yüksek güvenlikli bir oda için aynı anda yalnızca bir kişi kuralı, sunucunuzun bir sonraki girişi onaylamadan önce odanın dolu olup olmadığını kontrol etmesiyle uygulanabilir.
|
Biyometri kapıları değil, kişileri doğrular Bir biyometrik tarama, kimin taradığını kanıtlar. Ancak tek başına, açık bir kapıdan arkalarından ikinci bir kişinin geçmesini engellemez. Kuyruğa girme (tailgating) riskinin önemli olduğu yerlerde, birleşik biyometriyi turnike veya kilitli kapılar gibi fiziksel kontrollerle eşleştirin ve aynı anda yalnızca bir kişinin içeride olması gereken alanlar için Server Approval kurallarını kullanın. |
05 · Cams Çözümü
Cams Gateway, Erişimi ve Devamı Nasıl Bir Araya Getiriyor
Cams Biometrics Gateway, birleşik erişim kontrolü ve devamı, herhangi bir sayıda kapı, saha ve cihaz markasında uygulanabilir kılan katmandır. Biyometrik cihazlarınıza bağlanır, kimlik olaylarını doğrular ve bunlara ihtiyaç duyan iş sistemlerine iletir; bu sistemlerin de cihazları karşılığında yönetmesine olanak tanır.
| Özellik | Yakınsamayı nasıl destekler |
|---|---|
| Callback API | Her doğrulanmış taramayı HRMS, ERP veya güvenlik yazılımınıza gerçek zamanlı olarak, gecikmesiz iletir |
| RESTful API | İK sisteminizin her kapı ve devam cihazında kullanıcı ekleyip güncellemesine ve kaldırmasına olanak tanır; komutlar yaklaşık 15 saniyede çalışır |
| Server Approval | Sunucunuzun kendi iş kurallarınıza göre girişi onaylamasına veya reddetmesine olanak tanır |
| LabelName ve SerialNumber | Her olayın tam olarak hangi kapıdan, bölgeden veya sahadan geldiğini belirler |
| Çoklu marka desteği | Tek bir API üzerinden 15'ten fazla cihaz markasına bağlanır; böylece karma donanımlar da tek bir sistem gibi çalışır |
| Çoklu giriş türleri | Parmak izi, yüz tanıma, avuç damar, RFID kart, PIN ve QR veya barkod; hepsi aynı olay formatında |
| Çevrimdışı önbellek ve kuyruk | Bağlantı kesintileri sırasında olayları güvende tutar ve bağlantı geri geldiğinde bunları iletir |
| MCP entegrasyonu | Claude, Gemini ve ChatGPT gibi yapay zeka ajanlarının erişim ve devam operasyonlarıyla çalışmasına olanak tanır |
Tek kayıt, her yerde kullanılır
Yeni bir çalışan katıldığında, İK sisteminiz Cams Gateway'e tek bir RESTful API çağrısı yapar. Bu kişi, kapıları kontrol eden, devamı kaydeden veya her ikisini birden yapan ihtiyaç duyduğu cihazlara eklenir. Cams web portalında cihazları gruplandırın; böylece aynı kullanıcı kaydı gruptaki her cihazda senkronize edilebilir.
|
RESTful API, İK sisteminiz yeni bir kullanıcı ekliyor {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, Gateway'den gelen yanıt {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Tek bir olay, ihtiyaç duyan sistemlere iletilir
Bu çalışan girişte taradığında, Gateway yapılandırılmış uç noktanıza tek bir Callback olayı iletir. Kaydı hangi cihaz markası veya giriş türünün yaptığından bağımsız olarak aynı veri yapısı gelir.
|
Callback API, Gateway tarafından sunucunuza gönderilen istek {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, sunucunuzun döndürmesi gereken yanıt { "status": "done" }
|
Yazılımınız kişiyi tanımlamak için UserId'yi, hangi kapı veya bölgeyi kullandığını bilmek için LabelName'i, giriş mi çıkış mı olduğunu bilmek için Type'ı ve doğrulanmış zaman damgası için LogTime'ı okur. Bu tek olaydan, HRMS'iniz devamı kaydedebilir ve güvenlik yazılımınız erişimi kaydedebilir; ikisi de aynı doğrulanmış kaynaktan.
|
Uyarılar ve kararların nerede olması gerektiği Cams Gateway, doğrulanmış kimlik olaylarını iletir ve Server Approval ile erişim kararları için sunucunuza danışır. Geç geliş bildirimleri, fazla mesai işaretleri, doluluk uyarıları ve tahliye listeleri, Gateway'in ilettiği verileri kullanarak kendi yazılımınız tarafından üretilir. Kurallarınız sistemlerinizde kalır. Gateway, bu kuralların doğrulanmış verilerle çalışmasını sağlar. |
Sıkça Sorulan Sorular
|
Mevcut erişim kontrolü ve devam cihazlarımızı değiştirmemiz gerekir mi? Mutlaka değil. Cams cihazları ve developer.camsbiometrics.com üzerinde doğrulanmış cihazlar, tam API desteğiyle Native Push üzerinden bağlanır. Doğrulanmamış cihazlar ise ortamınıza uygun olarak seçeceğiniz bir Hybrid Push modu üzerinden bağlanır. Bazı API özellikleri cihaz modeline ve firmware sürümüne bağlıdır; bu nedenle bir kurulum planlamadan önce belirli donanımınızı Cams ekibiyle doğrulayın. |
|
Güvenlik ve İK kendi kurallarını yine de koruyabilir mi? Evet. Yakınsama kimlik ve olay düzeyinde gerçekleşir, kurallar düzeyinde değil. İK, vardiya ve bordro kurallarını HRMS'te tutabilir; güvenlik de erişim politikalarını kendi sisteminde tutabilir. İkisi de yalnızca aynı doğrulanmış olaylar üzerinden çalışır. |
|
Her kapı taraması devam olarak sayılacak mı? Yalnızca yazılımınız bu şekilde ayarlanmışsa. Her olay, cihaz konumu için bir LabelName taşır; böylece HRMS veya ERP sisteminiz hangi kapıların devama dahil olacağına, hangilerinin yalnızca erişim olayı sayılacağına karar verir. |
|
Bir saha internet bağlantısını kaybederse ne olur? Cihazlar yerel olarak çalışmaya devam eder ve Gateway'in çevrimdışı önbelleği ve kuyruğu kesinti sırasında olayları tutar. Bağlantı geri geldiğinde olaylar özgün zaman damgalarıyla iletilir; böylece hem erişim kayıtları hem de devam kayıtları eksiksiz kalır. |
|
Birleşik bir sistemde biyometrik veriler nasıl korunur? Tüm iletişim, auth token doğrulaması ve isteğe bağlı AES-256 şifrelemesi ile HTTP/HTTPS üzerinden JSON olarak gerçekleşir. İki sistemi birleştirmek, korunması gereken biyometrik veri kopyalarının sayısının da azalması anlamına gelir. Cams operasyonları GDPR, CCPA/CPRA, LGPD ve PDPA ile ve ISO 27001 uygulamalarıyla uyumludur. |
Sonuç: Tek Kişi, Tek Kimlik, Tek Sistem
Erişim kontrolü ve devam takibi hiçbir zaman gerçekten ayrı sorunlar değildi. Aynı sorundu ve iki birim tarafından yönetiliyordu. Bunları ayrı tutmak, her kişiyi iki kez kaydetmek, biyometrik verileri iki kez saklamak, birbiriyle uyuşmayan kayıtları uzlaştırmak ve işten çıkarma işlemlerinin her iki yerde de zamanında yapılmasını ummak anlamına gelir.
Bunları tek bir doğrulanmış kimlik olayında birleştirmek, tüm bu sorunları bir anda çözer. Tek kayıt. Tek tarama. Tek zaman çizelgesi. İki sonuç: doğru kişi için açılan bir kapı ve gerçekte olanı yansıtan bir devam kaydı.
Cams Biometrics Gateway tam olarak bunun için tasarlanmıştır. Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen ve Matrix dahil olmak üzere 15'ten fazla markadan biyometrik cihazlara tek bir API üzerinden bağlanır. Callback API, doğrulanmış olayları HRMS, ERP ve güvenlik sistemlerinize gerçek zamanlı olarak iletir. RESTful API, tek bir kaydın her kapıyı ve her devam cihazını yönetmesini sağlar. Server Approval, kimin içeri gireceğine kendi iş kurallarınızın karar vermesine olanak tanır. Tüm bunlar HTTP/HTTPS üzerinden JSON ile çalışır, isteğe bağlı AES-256 şifreleme içerir ve SDK kurulumu gerektirmez. Erişim kontrolünüzü ve devam takibinizi birleştirmeyle ilgili API'yi CamsBiometrics.com adresinden inceleyin.