 Cams Support Hub
Konvergensi Kontrol Akses dan Pelacakan Kehadiran
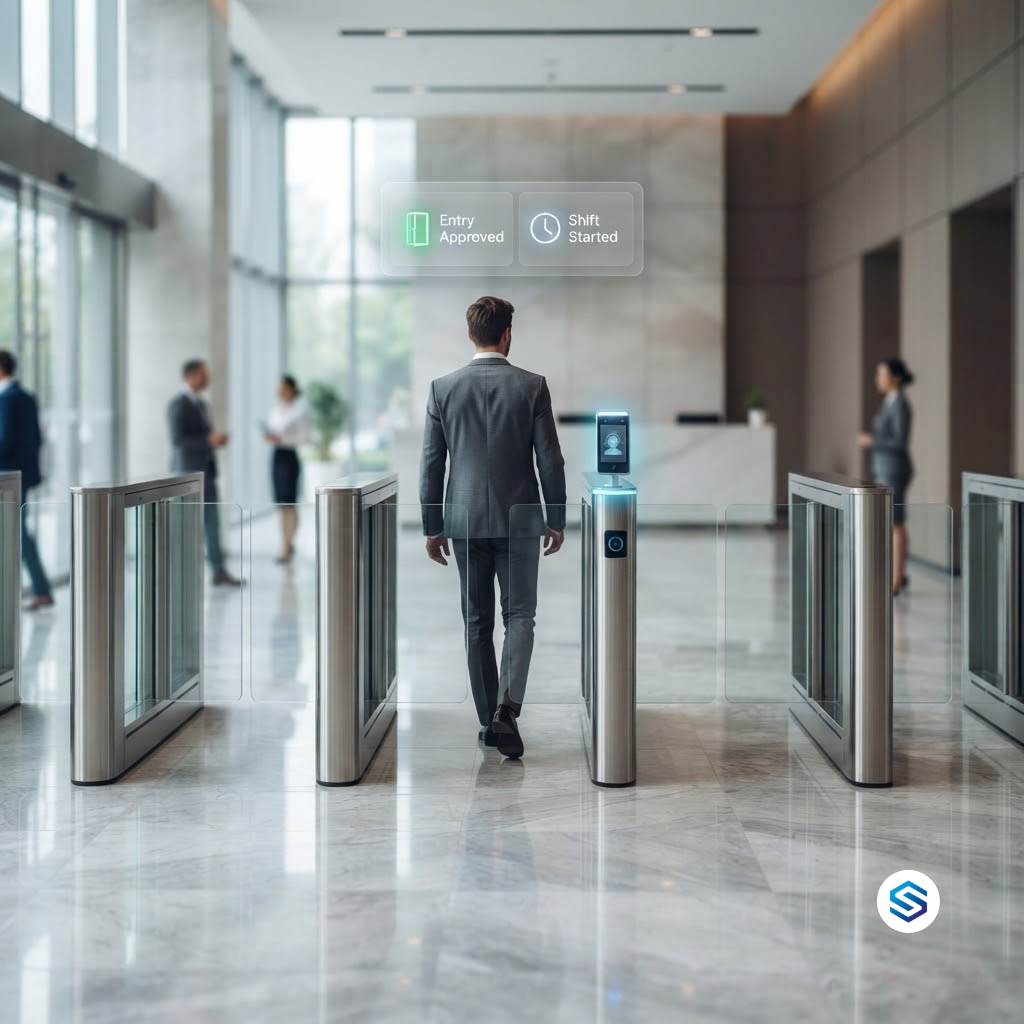
Di sebagian besar organisasi, pintu dan mesin absensi merupakan dua sistem yang berbeda. Bagian keamanan mengelola kontrol akses. Bagian SDM mengelola pelacakan kehadiran. Masing-masing memiliki perangkat sendiri, proses pendaftaran sendiri, basis data sendiri, dan gambaran sendiri tentang siapa yang berada di dalam gedung. Padahal, keduanya menjawab versi dari pertanyaan yang sama: siapa orang ini, dan di mana dia berada saat ini? Satu pemindaian biometrik dapat menjawab keduanya sekaligus. Artikel ini menjelaskan mengapa kontrol akses dan pelacakan kehadiran semakin menyatu, apa yang hilang dari organisasi jika keduanya dipisahkan, dan bagaimana Cams Biometrics mengubah satu peristiwa identitas terverifikasi menjadi keputusan akses sekaligus catatan kehadiran.
01 · Bagaimana Pemisahan Terjadi
Dua Sistem, Dua Departemen, Satu Orang
Kontrol akses dan pelacakan kehadiran berkembang di bagian organisasi yang berbeda. Kontrol akses berasal dari keamanan fisik: kunci, pembaca kartu, turnstile, dan panel alarm, yang dikelola oleh bagian fasilitas atau tim keamanan. Pelacakan kehadiran berasal dari penggajian: kartu absen, mesin absensi, dan lembar waktu kerja, yang dikelola oleh SDM. Setiap departemen membeli alat yang mereka butuhkan, dari vendor yang mereka kenal, untuk menyelesaikan masalahnya sendiri.
Hasilnya, di banyak gedung saat ini, terdapat dua perangkat terpisah yang dipasang di dekat pintu masuk yang sama. Karyawan menempelkan kartu untuk membuka pintu, lalu berjalan tiga meter dan menempelkan jari pada mesin absensi. Dua tindakan, dua perangkat, dua basis data, untuk satu orang yang datang bekerja. Tidak ada yang merancangnya dengan sengaja seperti ini. Kondisi ini terjadi begitu saja ketika dua departemen menyelesaikan masalah yang tumpang tindih secara terpisah.
| Kontrol akses | Pelacakan kehadiran | |
|---|---|---|
| Dimiliki oleh | Keamanan atau fasilitas | SDM atau penggajian |
| Pertanyaan yang dijawab | Bolehkah orang ini melewati pintu ini? | Kapan orang ini mulai dan selesai bekerja? |
| Perangkat umum | Pembaca kartu, pengontrol pintu, turnstile | Mesin absensi atau terminal kehadiran |
| Data yang disimpan | Peristiwa pintu dan izin akses | Waktu check-in dan check-out |
| Siapa yang didaftarkan | Semua orang yang perlu masuk | Semua orang yang perlu dibayar |
Perhatikan baris terakhir. Orang-orang yang terdaftar di kedua sistem sebagian besar adalah orang yang sama. Tumpang tindih inilah yang menjadi awal dari biaya pemisahan.
02 · Duplikasi, Konflik, dan Celah
Biaya Tersembunyi dari Menjalankan Keduanya Secara Terpisah
Menjalankan kontrol akses dan absensi waktu sebagai sistem terpisah jarang gagal secara mencolok. Kegagalannya terjadi diam-diam, melalui pekerjaan yang terduplikasi, catatan yang saling bertentangan, dan celah yang baru terlihat ketika terjadi masalah.
Setiap orang didaftarkan dua kali
Karyawan baru didaftarkan dalam sistem kontrol akses oleh bagian keamanan, lalu didaftarkan lagi dalam sistem kehadiran oleh SDM. Jika biometrik digunakan di keduanya, sidik jari atau wajahnya direkam dua kali dan disimpan di dua tempat. Setiap perubahan, peran baru, lokasi baru, atau koreksi nama, harus dilakukan dua kali oleh dua tim yang mungkin tidak saling berkomunikasi pada hari itu.
Kedua sistem tidak sepakat tentang hari yang sama
Log pintu menunjukkan karyawan masuk pada pukul 09.12. Sistem kehadiran menunjukkan check-in pada pukul 08.58, karena rekan kerjanya melakukan absen untuknya, atau karena ia datang bersama rombongan dan pintu sudah terbuka. Catatan mana yang benar? Ketika terjadi sengketa penggajian atau investigasi, dua sistem yang seharusnya sepakat berubah menjadi dua versi peristiwa yang saling bersaing.
Proses offboarding hanya terjadi di satu sistem, tidak di sistem lainnya
Ini adalah celah yang paling serius. SDM menghapus karyawan yang keluar dari penggajian dan kehadiran pada hari terakhirnya. Izin aksesnya berada di sistem lain, dikelola oleh tim yang berbeda, dan tetap aktif sampai ada yang menyadarinya. Mantan karyawan yang masih memiliki akses pintu bukanlah masalah kehadiran. Itu adalah insiden keamanan yang menunggu terjadi.
|
Sistem terpisah Dua pendaftaran untuk setiap orang Data biometrik disimpan di dua tempat Log pintu dan catatan kehadiran dapat bertentangan Offboarding harus dilakukan dua kali, oleh dua tim Dua set perangkat untuk dibeli, dipasang, dan dipelihara Tidak ada satu jawaban tentang siapa yang ada di dalam gedung saat ini |
Sistem terkonvergensi Satu pendaftaran untuk setiap orang Satu salinan data biometrik yang terkendali Satu peristiwa terverifikasi di balik kedua catatan Satu tindakan offboarding menghapus semua akses Satu perangkat per titik masuk menjalankan kedua fungsi Satu tampilan langsung tentang siapa yang telah masuk dan keluar |
|
Catatan tentang perlindungan data Menyimpan data biometrik yang sama di dua sistem terpisah berarti dua kali lipat jumlah tempat yang harus diamankan, diaudit, dan dihapus atas permintaan. Berdasarkan kerangka kerja seperti GDPR, CCPA/CPRA, LGPD, dan PDPA, minimisasi data merupakan prinsip utama. Sistem kontrol akses dan kehadiran yang terkonvergensi tidak hanya lebih efisien. Sistem ini juga mengurangi jumlah tempat di mana data biometrik yang sensitif disimpan. |
03 · Apa Arti Konvergensi Sebenarnya
Satu Identitas, Satu Peristiwa, Dua Hasil
Konvergensi tidak berarti menggabungkan tim keamanan ke dalam SDM, atau memaksa salah satu departemen melepaskan kendali atas aturannya. Konvergensi berarti menyadari bahwa peristiwa inti yang menjadi dasar kedua sistem adalah sama: seseorang yang terverifikasi menunjukkan dirinya di titik tertentu pada waktu tertentu. Tangkap peristiwa itu sekali, verifikasi secara biometrik, dan biarkan setiap sistem menggunakannya untuk tujuannya sendiri.
|
1. Pemindaian terverifikasi Karyawan memindai sidik jari, wajah, atau telapak tangan di terminal pintu masuk. Perangkat memverifikasi siapa dirinya. |
→ |
2. Hasil akses Pintu terbuka untuk orang yang valid dan terdaftar. Logika akses tetap berada pada perangkat atau server Anda. |
→ |
3. Hasil kehadiran Peristiwa terverifikasi yang sama dikirim ke HRMS atau ERP Anda, lalu menjadi catatan check-in. |
Kata kunci utamanya adalah sama. Catatan akses dan catatan kehadiran bukanlah dua pembacaan yang mungkin berbeda. Keduanya adalah dua penggunaan dari satu peristiwa terverifikasi. Jika pintu terbuka untuk seseorang, sistem kehadiran mengetahui dengan tepat siapa, kapan, dan di mana, karena sistem tersebut menerima peristiwa yang sama yang membuka pintu.
|
Kontrol akses bertanya: bolehkah orang ini masuk? Kehadiran bertanya: kapan orang ini tiba? Pemindaian biometrik yang terverifikasi menjawab kedua pertanyaan itu pada saat yang sama. |
Perangkat lunak Anda menentukan apa yang dihitung sebagai kehadiran
Tidak setiap pemindaian pintu harus dihitung sebagai check-in. Pemindaian di pintu utama mungkin seharusnya dihitung. Pemindaian di pintu ruang server mungkin tidak seharusnya dihitung. Dalam pengaturan yang terkonvergensi, setiap peristiwa biometrik datang dengan LabelName yang mengidentifikasi lokasi perangkat. HRMS atau ERP Anda menerapkan aturannya sendiri untuk memutuskan lokasi mana yang dihitung sebagai kehadiran, mana yang hanya menjadi peristiwa akses, dan bagaimana memperlakukan pemindaian pertama dan terakhir dalam sehari. Lapisan biometrik menyampaikan peristiwa yang terverifikasi. Perangkat lunak Anda menentukan maknanya.
04 · Kasus Penggunaan
Di Mana Sistem Terkonvergensi Mengubah Apa yang Mungkin Dilakukan
Setelah akses dan kehadiran berjalan pada peristiwa terverifikasi yang sama, organisasi dapat melakukan hal-hal yang sulit atau tidak mungkin dilakukan dengan dua sistem yang tidak terhubung. Tabel di bawah ini menunjukkan kasus penggunaan yang paling bernilai, dan apa yang menjadi dasarnya.
| Kasus penggunaan | Yang menjadi mungkin | Yang menjadi dasarnya |
|---|---|---|
| Pelacakan waktu berbasis zona | Mengetahui berapa lama staf berada di laboratorium, gudang, atau ruang bersih, bukan hanya di dalam gedung | Pemindaian di titik masuk dan keluar zona, masing-masing dengan LabelName sendiri |
| Penghitungan jumlah orang saat darurat | Perangkat lunak Anda dapat menampilkan daftar orang yang telah masuk dan belum keluar ketika evakuasi diumumkan | Pemindaian masuk dan keluar yang mengalir ke satu sistem |
| Pengendalian kontraktor | Kontraktor hanya mendapat akses pada hari kerja yang dijadwalkan, dan jam kerja mereka di lokasi tercatat | Pendaftaran dengan batas waktu yang dikelola melalui satu API |
| Aturan area terbatas | Server Anda dapat menyetujui atau menolak masuk berdasarkan kondisi langsung, seperti jumlah orang di ruangan atau status shift | Server Approval, di mana perangkat meminta persetujuan server Anda sebelum memberikan akses |
| Offboarding seketika | Satu tindakan di SDM menghapus orang tersebut dari setiap pintu dan setiap perangkat kehadiran | Satu catatan pengguna yang menggerakkan kedua sistem |
| Audit dan investigasi | Satu linimasa tentang keberadaan seseorang dan waktunya, dari peristiwa yang terverifikasi | Satu sumber kebenaran, bukan dua log |
Server Approval: membiarkan aturan bisnis Anda menentukan siapa yang masuk
Beberapa keputusan akses tidak dapat dibuat oleh perangkat saja, karena bergantung pada informasi yang hanya dimiliki sistem bisnis Anda. Apakah orang ini dijadwalkan bekerja hari ini? Apakah ruangan sudah terisi? Apakah sertifikasi keselamatannya sudah kedaluwarsa? Dengan Server Approval, perangkat memverifikasi identitas orang tersebut lalu meminta server Anda apakah orang itu boleh masuk. Server Anda memeriksa aturannya sendiri dan membalas untuk menyetujui atau menolak masuk.
Ini adalah konvergensi dalam bentuknya yang paling lengkap. Data kehadiran dan aturan bisnis dari perangkat lunak Anda secara langsung membentuk keputusan akses di pintu, secara real time. Misalnya, aturan satu orang dalam satu waktu untuk ruangan berkeamanan tinggi dapat ditegakkan oleh server Anda dengan memeriksa apakah ruangan sudah terisi sebelum menyetujui masuknya orang berikutnya.
|
Biometrik memverifikasi orang, bukan pintu Pemindaian biometrik membuktikan siapa yang melakukan pemindaian. Dengan sendirinya, pemindaian tersebut tidak dapat menghentikan orang kedua yang ikut masuk melalui pintu yang terbuka di belakangnya. Jika risiko tailgating menjadi perhatian, kombinasikan biometrik yang terkonvergensi dengan kontrol fisik seperti turnstile atau pintu interlock, dan gunakan aturan Server Approval untuk area yang hanya boleh diisi satu orang dalam satu waktu. |
05 · Solusi Cams
Bagaimana Cams Gateway Menyatukan Akses dan Kehadiran
Cams Biometrics Gateway adalah lapisan yang membuat kontrol akses dan kehadiran terkonvergensi menjadi praktis di berapa pun jumlah pintu, lokasi, dan merek perangkat. Gateway ini terhubung ke perangkat biometrik Anda, memverifikasi peristiwa identitas, dan mengirimkannya ke sistem bisnis yang membutuhkannya, sekaligus memungkinkan sistem tersebut mengelola perangkat sebagai imbalannya.
| Kemampuan | Bagaimana mendukung konvergensi |
|---|---|
| Callback API | Mengirim setiap pemindaian terverifikasi ke HRMS, ERP, atau perangkat lunak keamanan Anda secara real time, tanpa latensi |
| RESTful API | Memungkinkan sistem SDM Anda menambah, memperbarui, dan menghapus pengguna di setiap pintu dan perangkat kehadiran, dengan perintah yang dieksekusi dalam sekitar 15 detik |
| Server Approval | Memungkinkan server Anda menyetujui atau menolak masuk berdasarkan aturan bisnis Anda sendiri |
| LabelName dan SerialNumber | Mengidentifikasi dengan tepat pintu, zona, atau lokasi asal setiap peristiwa |
| Dukungan multi-merek | Menghubungkan lebih dari 15 merek perangkat melalui satu API, sehingga perangkat campuran tetap berfungsi sebagai satu sistem |
| Beberapa jenis input | Sidik jari, pengenalan wajah, vena telapak tangan, kartu RFID, PIN, dan QR atau barcode, semuanya dalam format peristiwa yang sama |
| Cache dan antrean offline | Menjaga peristiwa tetap aman saat koneksi terputus dan mengirimkannya ketika koneksi kembali |
| Integrasi MCP | Memungkinkan agen AI seperti Claude, Gemini, dan ChatGPT bekerja dengan operasi akses dan kehadiran |
Satu pendaftaran, digunakan di mana saja
Ketika karyawan baru bergabung, sistem HR Anda melakukan satu panggilan RESTful API ke Cams Gateway. Orang tersebut ditambahkan ke perangkat yang dibutuhkannya, baik perangkat itu mengontrol pintu, mencatat kehadiran, atau keduanya. Kelompokkan perangkat di portal web Cams, dan catatan pengguna yang sama dapat disinkronkan ke setiap perangkat dalam kelompok tersebut.
|
RESTful API, sistem HR Anda menambahkan pengguna baru {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, respons dari Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Satu peristiwa, dikirim ke sistem yang membutuhkannya
Ketika karyawan tersebut memindai di pintu masuk, Gateway mengirimkan satu peristiwa Callback ke endpoint yang telah Anda konfigurasi. Struktur payload yang sama diterima terlepas dari merek perangkat atau jenis input yang merekamnya.
|
Callback API, permintaan yang dikirim Gateway ke server Anda {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, respons yang harus dikembalikan server Anda { "status": "done" }
|
Perangkat lunak Anda membaca UserId untuk mengidentifikasi orang tersebut, LabelName untuk mengetahui pintu atau zona yang digunakannya, Type untuk mengetahui apakah itu check-in atau check-out, dan LogTime untuk stempel waktu yang terverifikasi. Dari satu peristiwa tersebut, HRMS Anda dapat mencatat kehadiran dan perangkat lunak keamanan Anda dapat mencatat akses, keduanya berasal dari sumber terverifikasi yang sama.
|
Tempat peringatan dan keputusan berada Cams Gateway mengirimkan peristiwa identitas yang terverifikasi dan, dengan Server Approval, meminta keputusan akses dari server Anda. Pemberitahuan keterlambatan, penanda lembur, peringatan jumlah orang di dalam, dan daftar evakuasi semuanya dihasilkan oleh perangkat lunak Anda sendiri, menggunakan data yang disampaikan Gateway. Aturan Anda tetap berada di sistem Anda. Gateway memastikan aturan tersebut bekerja dengan data yang terverifikasi. |
Pertanyaan yang Sering Diajukan
|
Apakah kami perlu mengganti perangkat kontrol akses dan kehadiran yang sudah ada? Tidak selalu. Perangkat Cams dan perangkat yang diverifikasi di developer.camsbiometrics.com terhubung melalui Native Push dengan dukungan API penuh. Perangkat yang belum diverifikasi terhubung melalui mode Hybrid Push yang dapat Anda pilih sesuai lingkungan Anda. Beberapa fitur API bergantung pada model perangkat dan firmware, jadi pastikan perangkat keras spesifik Anda dengan tim Cams sebelum merencanakan implementasi. |
|
Apakah keamanan dan SDM tetap dapat memiliki aturan mereka sendiri? Ya. Konvergensi terjadi pada tingkat identitas dan peristiwa, bukan pada tingkat aturan. SDM dapat tetap menyimpan aturan shift dan penggajiannya di HRMS, dan keamanan dapat tetap menyimpan kebijakan aksesnya di sistemnya sendiri. Keduanya hanya bekerja dari peristiwa terverifikasi yang sama. |
|
Apakah setiap pemindaian pintu akan dihitung sebagai kehadiran? Hanya jika perangkat lunak Anda diatur demikian. Setiap peristiwa membawa LabelName untuk lokasi perangkat, sehingga HRMS atau ERP Anda memutuskan pintu mana yang dihitung sebagai kehadiran dan mana yang hanya diperlakukan sebagai peristiwa akses. |
|
Apa yang terjadi jika suatu lokasi kehilangan koneksi internet? Perangkat tetap bekerja secara lokal, dan cache serta antrean offline Gateway menyimpan peristiwa selama gangguan. Ketika koneksi kembali, peristiwa dikirim dengan stempel waktu aslinya, sehingga catatan akses dan catatan kehadiran tetap lengkap. |
|
Bagaimana data biometrik dilindungi dalam sistem yang terkonvergensi? Seluruh komunikasi menggunakan JSON melalui HTTP/HTTPS dengan validasi auth token, dan enkripsi AES-256 opsional. Menggabungkan dua sistem juga berarti lebih sedikit salinan data biometrik yang harus dilindungi. Operasi Cams selaras dengan GDPR, CCPA/CPRA, LGPD, dan PDPA, serta praktik ISO 27001. |
Kesimpulan: Satu Orang, Satu Identitas, Satu Sistem
Kontrol akses dan pelacakan kehadiran sebenarnya tidak pernah menjadi masalah yang terpisah. Keduanya adalah masalah yang sama, yang dimiliki oleh dua departemen. Memisahkannya berarti mendaftarkan setiap orang dua kali, menyimpan data biometrik dua kali, mendamaikan catatan yang tidak sesuai, dan berharap offboarding terjadi di kedua tempat tepat waktu.
Menggabungkannya pada satu peristiwa identitas terverifikasi menyelesaikan semua itu sekaligus. Satu pendaftaran. Satu pemindaian. Satu linimasa. Dua hasil: pintu yang terbuka untuk orang yang tepat, dan catatan kehadiran yang mencerminkan apa yang benar-benar terjadi.
Cams Biometrics Gateway dibangun tepat untuk tujuan ini. Gateway ini menghubungkan perangkat biometrik dari lebih dari 15 merek, termasuk Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen, dan Matrix, melalui satu API. Callback API mengirimkan peristiwa terverifikasi ke HRMS, ERP, dan sistem keamanan Anda secara real time. RESTful API memungkinkan satu pendaftaran menggerakkan setiap pintu dan setiap perangkat kehadiran. Server Approval memungkinkan aturan bisnis Anda sendiri menentukan siapa yang masuk. Semuanya berjalan dengan JSON melalui HTTP/HTTPS, dengan enkripsi AES-256 opsional dan tanpa instalasi SDK. Jelajahi API di CamsBiometrics.com untuk mengetahui cara menyatukan kontrol akses dan pelacakan kehadiran Anda.