 Cams Support Hub
Перетин контролю доступу та обліку робочого часу
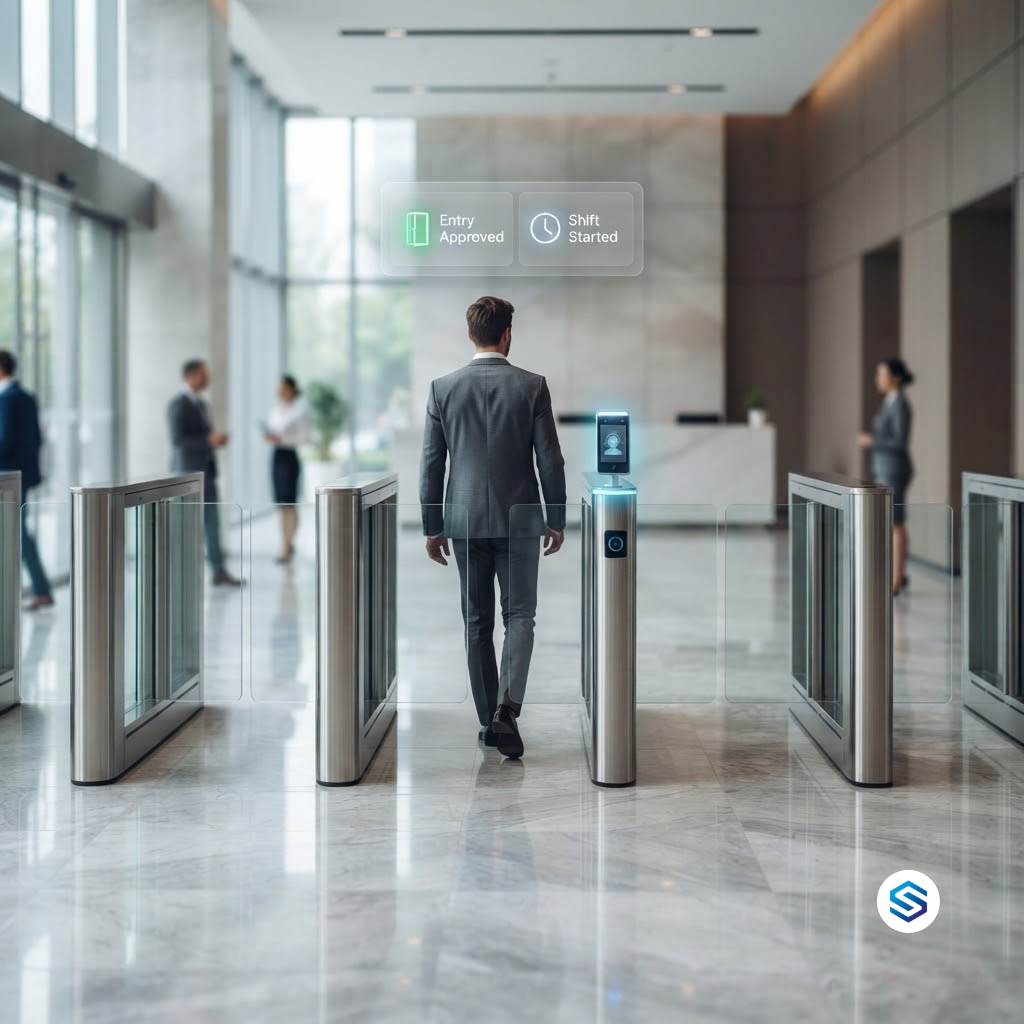
У більшості організацій двері та табельний годинник є двома різними системами. Безпека відповідає за контроль доступу. HR відповідає за облік робочого часу. Кожна система має власні пристрої, власний процес реєстрації, власну базу даних і власне уявлення про те, хто перебуває в будівлі. Водночас обидві відповідають на варіації одного й того самого питання: хто ця людина і де вона перебуває зараз? Один біометричний скан може відповісти на обидва питання одночасно. Ця стаття пояснює, чому контроль доступу та облік робочого часу зближуються, що організації втрачають, якщо тримають їх окремо, і як Cams Biometrics перетворює одну перевірену подію ідентифікації на рішення про доступ і запис про робочий час.
01 · Як сталося розділення
Дві системи, два відділи, одна людина
Контроль доступу та облік робочого часу виникли в різних частинах організації. Контроль доступу прийшов із фізичної безпеки: замки, зчитувачі карток, турнікети та панелі сигналізації, якими керують служба експлуатації або служба безпеки. Облік робочого часу прийшов із розрахунку заробітної плати: перфокарти, табельні годинники та табелі, якими керує HR. Кожен відділ купував інструменти, які йому були потрібні, у знайомих постачальників, щоб вирішити власне завдання.
Результат у багатьох сучасних будівлях такий: два окремі пристрої, встановлені поруч з одним входом. Працівник прикладає картку, щоб відчинити двері, потім проходить три метри і прикладає палець до табельного годинника. Дві дії, два пристрої, дві бази даних для однієї людини, яка прийшла на роботу. Ніхто не проєктував це навмисно. Це просто те, що відбувається, коли два відділи незалежно вирішують частково перекривні завдання.
| Контроль доступу | Облік робочого часу | |
|---|---|---|
| Належить | Службі безпеки або експлуатації | HR або розрахунку зарплати |
| На яке питання відповідає | Чи можна цій людині пройти через ці двері? | Коли ця людина почала і закінчила роботу? |
| Типовий пристрій | Зчитувач карток, контролер дверей, турнікет | Табельний годинник або термінал обліку |
| Які дані зберігає | Події проходу через двері та права доступу | Час приходу та відходу |
| Кого реєструють | Кожного, кому потрібен вхід | Кожного, кому потрібно нараховувати оплату |
Погляньте на останній рядок. Люди, зареєстровані в обох системах, здебільшого є тими самими людьми. Саме це перекриття і є джерелом витрат на розділення.
02 · Дублювання, конфлікти та прогалини
Прихована ціна окремої роботи систем
Коли контроль доступу та облік робочого часу працюють як окремі системи, вони рідко ламаються голосно. Вони псуються непомітно: через дубльовані зусилля, записи, які суперечать одне одному, і прогалини, що з'являються лише тоді, коли щось іде не так.
Кожну людину реєструють двічі
Нового працівника реєструє в системі контролю доступу служба безпеки, а потім знову реєструє в системі обліку робочого часу HR. Якщо біометрію використовують в обох системах, відбитки пальців або обличчя знімають двічі і зберігають у двох місцях. Кожна зміна, нова роль, новий майданчик, виправлення імені мають бути внесені двічі двома командами, які, можливо, того дня не спілкуються.
Дві системи по-різному відображають один і той самий день
Журнал дверей показує, що працівник увійшов о 09:12. Система обліку показує відмітку приходу о 08:58, бо колега відмітив його замість нього або тому, що він прийшов із групою, а двері вже були відчинені. Який запис правдивий? Під час спорів щодо зарплати або розслідувань дві системи, які мали б збігатися, перетворюються на дві конкуруючі версії подій.
Звільнення відбувається лише в одній системі
Це найсерйозніша прогалина. HR видаляє працівника, що звільняється, із розрахунку зарплати та обліку в його останній робочий день. Його права доступу зберігаються в іншій системі, якою керує інша команда, і залишаються активними, доки хтось їх не помітить. Колишній працівник із діючим доступом до дверей — це не проблема обліку. Це інцидент безпеки, який чекає на своєї години.
|
Окремі системи Дві реєстрації для кожної людини Біометричні дані зберігаються у двох місцях Журнали дверей і записи обліку можуть суперечити одне одному Звільнення має виконуватися двічі, двома командами Два комплекти пристроїв для купівлі, встановлення та обслуговування Немає єдиної відповіді на питання, хто зараз у будівлі |
Єдина система Одна реєстрація на людину Одна контрольована копія біометричних даних Одна перевірена подія лежить в основі обох записів Одна дія звільнення видаляє весь доступ Один пристрій на точку входу виконує обидва завдання Один живий перегляд того, хто зайшов і вийшов |
|
Примітка щодо захисту даних Зберігання одних і тих самих біометричних даних у двох окремих системах подвоює кількість місць, які потрібно захищати, перевіряти та видаляти на запит. Відповідно до таких рамок, як GDPR, CCPA/CPRA, LGPD і PDPA, мінімізація даних є базовим принципом. Єдина система контролю доступу та обліку не лише ефективніша. Вона зменшує кількість місць, де зберігаються чутливі біометричні дані. |
03 · Що насправді означає зближення
Одна ідентичність, одна подія, два результати
Зближення не означає злиття служби безпеки з HR або примусового позбавлення одного відділу контролю над його правилами. Це означає усвідомлення того, що основна подія, від якої залежать обидві системи, є однаковою: перевірена людина пред'являє себе в конкретній точці в конкретний час. Зафіксуйте цю подію один раз, перевірте її біометрично і дозвольте кожній системі використовувати її для власної мети.
|
1. Перевірений скан Працівник сканує відбиток пальця, обличчя або долоню на терміналі на вході. Пристрій перевіряє, хто це. |
→ |
2. Результат доступу Двері відчиняються для дійсної, зареєстрованої людини. Логіка доступу залишається на пристрої або на вашому сервері. |
→ |
3. Результат обліку Та сама перевірена подія передається до вашої HRMS або ERP, де стає записом про відмітку приходу. |
Ключове слово — та сама. Запис доступу і запис обліку — це не два показники, які можуть розійтися. Це два способи використання однієї перевіреної події. Якщо двері відчинилися для когось, система обліку точно знає, хто, коли і де, бо вона отримала саме ту подію, яка відчинила двері.
|
Контроль доступу питає: чи може ця людина зайти? Облік питає: коли ця людина прийшла? Перевірений біометричний скан відповідає на обидва питання в один момент. |
Ваше програмне забезпечення визначає, що вважається обліком
Не кожне сканування на дверях має вважатися відміткою приходу. Скан на головному вході, імовірно, має. Скан на дверях серверної, імовірно, не повинен. У зближеній конфігурації кожна біометрична подія надходить з LabelName, що визначає розташування пристрою. Ваша HRMS або ERP застосовує власні правила, щоб визначити, які локації враховуються для обліку, які є лише подіями доступу і як обробляти перше та останнє сканування дня. Біометричний рівень доставляє перевірену подію. Ваше програмне забезпечення визначає, що вона означає.
04 · Сценарії використання
Де зближена система змінює можливості
Коли доступ і облік працюють на одних і тих самих перевірених подіях, організації можуть робити речі, які складно або неможливо зробити з двома непов'язаними системами. Таблиця нижче показує найцінніші сценарії використання та те, від чого кожен з них залежить.
| Сценарій використання | Що стає можливим | Від чого залежить |
|---|---|---|
| Облік часу по зонах | Знати, скільки часу персонал провів у лабораторії, складі або чистій кімнаті, а не лише в будівлі | Скани на точках входу та виходу із зон, кожна з власним LabelName |
| Підрахунок людей під час евакуації | Ваше програмне забезпечення може показати, хто увійшов і ще не вийшов, коли оголошено евакуацію | Скани входу та виходу, що надходять в одну систему |
| Контроль підрядників | Підрядники отримують доступ лише у запланові дні, а їхній час на об'єкті фіксується | Реєстрація з обмеженим терміном, яка керується через один API |
| Правила для обмежених зон | Ваш сервер може схвалити або відхилити вхід залежно від поточних умов, наприклад заповненості кімнати або статусу зміни | Server Approval, коли пристрій запитує у вашого сервера дозвіл перед наданням доступу |
| Миттєве звільнення | Одна дія в HR видаляє людину з усіх дверей і всіх пристроїв обліку | Єдиний запис користувача, що керує обома системами |
| Аудит і розслідування | Єдина хронологія того, де була людина і коли, на основі перевірених подій | Одне джерело правди замість двох журналів |
Server Approval: дозвольте вашим бізнес-правилам вирішувати, хто входить
Деякі рішення щодо доступу не може прийняти лише пристрій, бо вони залежать від інформації, яка є лише в ваших бізнес-системах. Чи запланована ця людина на роботу сьогодні? Чи вже зайнята кімната? Чи минув термін дії її сертифіката з безпеки? За допомогою Server Approval пристрій перевіряє особу людини, а потім запитує у вашого сервера, чи пускати її. Ваш сервер перевіряє власні правила і відповідає: схвалити або відхилити вхід.
Це зближення у найповнішій формі. Дані обліку та бізнес-правила з вашого програмного забезпечення безпосередньо формують рішення про доступ на дверях у реальному часі. Правило «один у кімнаті одночасно» для приміщення з високим рівнем безпеки, наприклад, може забезпечуватися тим, що ваш сервер перевіряє, чи зайнята кімната, перш ніж схвалити наступний вхід.
|
Біометрія перевіряє людей, а не двері Біометричний скан доводить, хто саме відсканував себе. Сам по собі він не зупинить другу людину, яка пройде через відчинені двері за першою. Там, де важливе проходження «на хвості», поєднуйте зближену біометрію з фізичними засобами контролю, такими як турнікети або блокувальні двері, а для зон, де всередині має бути лише одна людина, використовуйте правила Server Approval. |
05 · Рішення Cams
Як Cams Gateway об'єднує доступ і облік
Cams Biometrics Gateway — це рівень, який робить зближений контроль доступу та облік практичним для будь-якої кількості дверей, майданчиків і брендів пристроїв. Він підключається до ваших біометричних пристроїв, перевіряє події ідентифікації та передає їх бізнес-системам, яким вони потрібні, а ці системи, своєю чергою, можуть керувати пристроями.
| Можливість | Як підтримує зближення |
|---|---|
| Callback API | Передає кожне перевірене сканування до вашої HRMS, ERP або системи безпеки в реальному часі, без затримки |
| RESTful API | Дозволяє вашій HR-системі додавати, оновлювати та видаляти користувачів на всіх дверях і пристроях обліку, а команди виконуються приблизно за 15 секунд |
| Server Approval | Дозволяє вашому серверу схвалювати або відхиляти вхід за вашими власними бізнес-правилами |
| LabelName і SerialNumber | Точно визначають, з яких дверей, зони або майданчика надійшла кожна подія |
| Підтримка кількох брендів | Підключає понад 15 брендів пристроїв через один API, тож змішане обладнання працює як одна система |
| Кілька типів введення | Відбиток пальця, розпізнавання обличчя, вена долоні, RFID-картка, PIN-код і QR або штрихкод, усі в одному форматі подій |
| Офлайн-кеш і черга | Зберігає події під час розривів зв'язку та доставляє їх, коли з'єднання відновлюється |
| Інтеграція з MCP | Дозволяє ШІ-агентам, таким як Claude, Gemini і ChatGPT, працювати з операціями доступу та обліку |
Одна реєстрація, використовується всюди
Коли приєднується новий працівник, ваша HR-система виконує один RESTful API-виклик до Cams Gateway. Цю людину додають до пристроїв, які їй потрібні, незалежно від того, чи керують ці пристрої дверима, фіксують облік чи обидва завдання. Згрупуйте пристрої у веб-порталі Cams, і той самий запис користувача можна синхронізувати на всіх пристроях групи.
|
RESTful API, ваша HR-система додає нового користувача {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, відповідь від Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Одна подія, доставлена до систем, яким вона потрібна
Коли цей працівник сканує картку на вході, Gateway надсилає одну подію Callback на ваш налаштований endpoint. Та сама структура повідомлення надходить незалежно від того, який бренд пристрою або тип введення його зафіксував.
|
Callback API, запит, який Gateway надсилає на ваш сервер {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, відповідь, яку ваш сервер має повернути { "status": "done" }
|
Ваше програмне забезпечення зчитує UserId, щоб визначити людину, LabelName, щоб знати, яким входом або зоною вона скористалася, Type, щоб знати, був це прихід чи відхід, і LogTime для перевіреної позначки часу. З однієї такої події ваша HRMS може зафіксувати облік, а ваше програмне забезпечення безпеки може зафіксувати доступ, обидва на основі одного перевіреного джерела.
|
Де мають бути сповіщення та рішення Cams Gateway передає перевірені події ідентифікації і, з Server Approval, запитує у вашого сервера рішення щодо доступу. Повідомлення про запізнення, позначки понаднормових, сповіщення про заповненість і списки евакуації формуються вашим власним програмним забезпеченням на основі даних, які передає Gateway. Ваші правила залишаються у ваших системах. Gateway гарантує, що ці правила працюють з перевіреними даними. |
Поширені запитання
|
Чи потрібно замінювати наявні пристрої контролю доступу та обліку? Не обов'язково. Пристрої Cams і пристрої, перевірені на developer.camsbiometrics.com, підключаються через Native Push з повною підтримкою API. Неперевірені пристрої підключаються через режим Hybrid Push, який ви обираєте відповідно до свого середовища. Деякі функції API залежать від моделі пристрою та прошивки, тому уточніть характеристики свого конкретного обладнання у команди Cams перед плануванням розгортання. |
|
Чи можуть служба безпеки та HR і далі мати власні правила? Так. Зближення відбувається на рівні ідентичності та подій, а не на рівні правил. HR може зберігати свої правила змін і розрахунку зарплати в HRMS, а служба безпеки може зберігати політики доступу у власній системі. Обидві просто працюють з одних і тих самих перевірених подій. |
|
Чи враховуватиметься кожне сканування на дверях як облік? Лише якщо ваше програмне забезпечення налаштоване саме так. Кожна подія містить LabelName для розташування пристрою, тож ваша HRMS або ERP визначає, які двері враховуються для обліку, а які вважаються лише подіями доступу. |
|
Що станеться, якщо на майданчику зникне інтернет? Пристрої продовжують працювати локально, а офлайн-кеш і черга Gateway зберігають події під час перерв. Коли з'єднання відновлюється, події доставляються з їхніми початковими позначками часу, тож і журнали доступу, і записи обліку залишаються повними. |
|
Як захищаються біометричні дані в зближеній системі? Уся комунікація здійснюється через JSON по HTTP/HTTPS з перевіркою токена автентифікації, а також за бажання з шифруванням AES-256. Зближення двох систем також означає менше копій біометричних даних для захисту. Операції Cams узгоджені з GDPR, CCPA/CPRA, LGPD і PDPA, а також з практиками ISO 27001. |
Висновок: одна людина, одна ідентичність, одна система
Контроль доступу та облік робочого часу ніколи не були справді окремими задачами. Це була одна й та сама задача, якою володіли два відділи. Тримання їх окремо означає реєструвати кожну людину двічі, зберігати біометричні дані двічі, узгоджувати записи, які суперечать одне одному, і сподіватися, що звільнення вчасно відбудеться в обох місцях.
Зближення їх на основі однієї перевіреної події ідентифікації вирішує все це одразу. Одна реєстрація. Один скан. Одна хронологія. Два результати: двері, які відчиняються для правильної людини, і запис обліку, який відображає те, що справді сталося.
Cams Biometrics Gateway створений саме для цього. Він підключає біометричні пристрої понад 15 брендів, зокрема Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen і Matrix, через один API. Callback API передає перевірені події до ваших систем HRMS, ERP і безпеки в реальному часі. RESTful API дозволяє одній реєстрації керувати всіма дверима і всіма пристроями обліку. Server Approval дозволяє вашим власним бізнес-правилам визначати, хто входить. Усе це працює на JSON по HTTP/HTTPS, з необов'язковим шифруванням AES-256 і без встановлення SDK. Ознайомтеся з API на CamsBiometrics.com, щоб дізнатися, як об'єднати контроль доступу та облік робочого часу.