 Cams Support Hub
Zbieżność kontroli dostępu i rejestracji czasu pracy
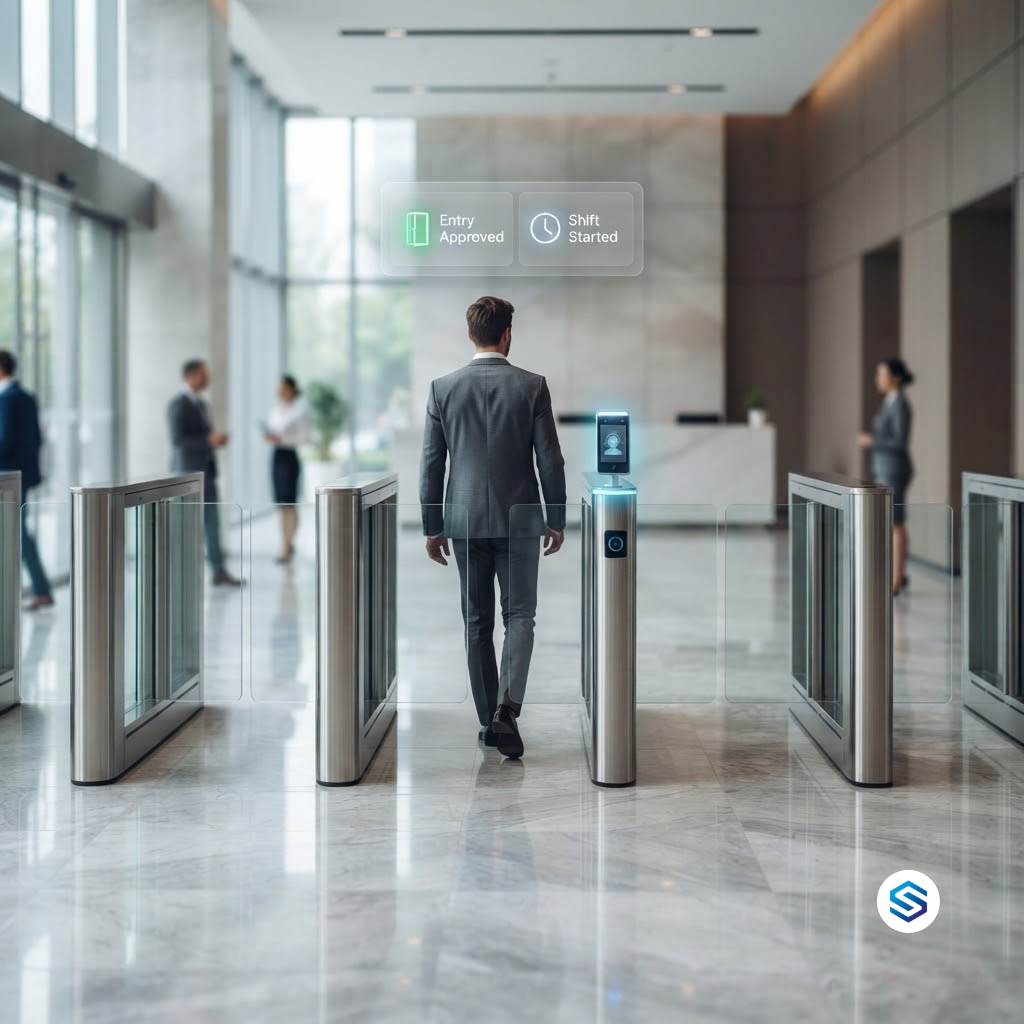
W większości organizacji drzwi i zegar czasu pracy to dwa różne systemy. Za kontrolę dostępu odpowiada dział bezpieczeństwa. Za rejestrację czasu pracy odpowiada HR. Każdy z nich ma własne urządzenia, własny proces rejestracji, własną bazę danych i własne wyobrażenie o tym, kto przebywa w budynku. Mimo to oba odpowiadają na wersje tego samego pytania: kim jest ta osoba i gdzie znajduje się teraz? Pojedynczy skan biometryczny może odpowiedzieć na oba pytania naraz. Ten artykuł wyjaśnia, dlaczego kontrola dostępu i rejestracja czasu pracy się zbliżają, co organizacje tracą, trzymając je osobno, oraz jak Cams Biometrics zamienia jedno zweryfikowane zdarzenie tożsamości zarówno w decyzję o dostępie, jak i w zapis czasu pracy.
01 · Jak doszło do podziału
Dwa systemy, dwa działy, jedna osoba
Kontrola dostępu i rejestracja czasu pracy rozwijały się w różnych częściach organizacji. Kontrola dostępu wywodzi się z ochrony fizycznej: zamków, czytników kart, obrotowych bramek i paneli alarmowych, zarządzanych przez dział obsługi obiektów lub zespół ochrony. Rejestracja czasu pracy wywodzi się z listy płac: kart pracowniczych, zegarów czasu pracy i kart czasu pracy, zarządzanych przez HR. Każdy dział kupował narzędzia, których potrzebował, od znanych sobie dostawców, aby rozwiązać własny problem.
Efektem w wielu dzisiejszych budynkach są dwa oddzielne urządzenia zamontowane przy tym samym wejściu. Pracownik przykłada kartę, by otworzyć drzwi, a następnie przechodzi trzy metry i przykłada palec do zegara czasu pracy. Dwie czynności, dwa urządzenia, dwie bazy danych, dla jednej osoby przychodzącej do pracy. Nikt nie zaprojektował tego celowo. Tak po prostu wychodzi, gdy dwa działy niezależnie rozwiązują częściowo pokrywające się problemy.
| Kontrola dostępu | Rejestracja czasu pracy | |
|---|---|---|
| Należy do | Ochrony lub obsługi obiektów | HR lub listy płac |
| Na jakie pytanie odpowiada | Czy ta osoba może przejść przez te drzwi? | Kiedy ta osoba rozpoczęła i zakończyła pracę? |
| Typowe urządzenie | Czytnik kart, kontroler drzwi, bramka obrotowa | Zegar czasu pracy lub terminal ewidencji czasu |
| Dane, które przechowuje | Zdarzenia przejść i uprawnienia dostępu | Godziny wejścia i wyjścia |
| Kto jest rejestrowany | Każdy, kto potrzebuje wejścia | Każdy, kto musi otrzymać wynagrodzenie |
Spójrz na ostatni wiersz. Osoby zarejestrowane w obu systemach są w większości dokładnie tymi samymi osobami. To nakładanie się jest punktem, w którym zaczyna się koszt rozdzielenia.
02 · Duplikacja, konflikty i luki
Ukryty koszt prowadzenia ich osobno
Prowadzenie kontroli dostępu i ewidencji czasu pracy jako oddzielnych systemów rzadko zawodzi w sposób widoczny. Zawodzi po cichu: przez zduplikowany wysiłek, zapisy, które nie zgadzają się ze sobą, oraz luki, które ujawniają się dopiero wtedy, gdy coś pójdzie nie tak.
Każda osoba jest rejestrowana dwukrotnie
Nowy pracownik jest rejestrowany w systemie kontroli dostępu przez ochronę, a następnie ponownie w systemie ewidencji czasu pracy przez HR. Jeśli w obu używa się danych biometrycznych, jego odcisk palca lub twarz są zapisywane dwa razy i przechowywane w dwóch miejscach. Każda zmiana, nowa rola, nowa lokalizacja, poprawka imienia, musi być wykonana dwa razy przez dwa zespoły, które tego dnia mogą ze sobą nie rozmawiać.
Dwa systemy różnie przedstawiają ten sam dzień
Dziennik drzwi pokazuje, że pracownik wszedł o 09:12. System ewidencji czasu pokazuje wejście o 08:58, ponieważ koleżanka lub kolega odbili za niego kartę, albo przyszedł z grupą, a drzwi były już otwarte. Który zapis jest prawdziwy? Gdy pojawiają się spory dotyczące wynagrodzeń lub postępowania wyjaśniające, dwa systemy, które powinny się zgadzać, stają się dwiema konkurencyjnymi wersjami wydarzeń.
Wyłączanie z pracy odbywa się w jednym systemie, ale nie w drugim
To najpoważniejsza luka. HR usuwa odchodzącego pracownika z listy płac i ewidencji czasu pracy w jego ostatnim dniu. Jego uprawnienia dostępu znajdują się w innym systemie, utrzymywanym przez inny zespół, i pozostają aktywne, dopóki ktoś tego nie zauważy. Były pracownik z działającym dostępem do drzwi to nie problem ewidencji czasu pracy. To incydent bezpieczeństwa, który dopiero czeka, by się wydarzyć.
|
Oddzielne systemy Dwie rejestracje dla każdej osoby Dane biometryczne przechowywane w dwóch miejscach Dzienniki drzwi i zapisy czasu pracy mogą się różnić Wyłączenie z pracy trzeba wykonać dwukrotnie, przez dwa zespoły Dwa zestawy urządzeń do zakupu, instalacji i utrzymania Brak jednej odpowiedzi na pytanie, kto jest teraz w budynku |
System zintegrowany Jedna rejestracja na osobę Jedna kontrolowana kopia danych biometrycznych Jedno zweryfikowane zdarzenie stoi za obydwoma zapisami Jedna czynność wyłączenia usuwa cały dostęp Jedno urządzenie przy każdym wejściu obsługuje obie funkcje Jeden bieżący podgląd tego, kto wszedł i wyszedł |
|
Uwaga dotycząca ochrony danych Przechowywanie tych samych danych biometrycznych w dwóch oddzielnych systemach podwaja liczbę miejsc, które trzeba zabezpieczyć, audytować i usuwać na żądanie. W ramach takich regulacji jak RODO, CCPA/CPRA, LGPD i PDPA kluczową zasadą jest minimalizacja danych. Zintegrowany system kontroli dostępu i ewidencji czasu pracy nie jest tylko bardziej wydajny. Zmniejsza liczbę miejsc, w których przechowywane są wrażliwe dane biometryczne. |
03 · Co naprawdę oznacza zbieżność
Jedna tożsamość, jedno zdarzenie, dwa rezultaty
Zbieżność nie oznacza połączenia zespołu ochrony z HR ani zmuszania jednego działu do rezygnacji z kontroli nad własnymi zasadami. Oznacza uznanie, że podstawowe zdarzenie, od którego zależą oba systemy, jest takie samo: zweryfikowana osoba prezentująca się w określonym miejscu i o określonym czasie. Zarejestruj to zdarzenie raz, zweryfikuj biometrycznie i pozwól każdemu systemowi wykorzystać je do własnego celu.
|
1. Zweryfikowany skan Pracownik skanuje odcisk palca, twarz lub dłoń na terminalu przy wejściu. Urządzenie weryfikuje, kim jest. |
→ |
2. Wynik dostępu Drzwi otwierają się dla ważnej, zarejestrowanej osoby. Logika dostępu pozostaje w urządzeniu lub na Twoim serwerze. |
→ |
3. Wynik ewidencji czasu pracy To samo zweryfikowane zdarzenie jest przekazywane do Twojego HRMS lub ERP, gdzie staje się zapisem wejścia. |
Kluczowe słowo to same. Zapis dostępu i zapis czasu pracy nie są dwoma odczytami, które mogą się nie zgadzać. To dwa wykorzystania jednego zweryfikowanego zdarzenia. Jeśli drzwi otworzyły się dla kogoś, system ewidencji czasu wie dokładnie, kto, kiedy i gdzie, ponieważ otrzymał to samo zdarzenie, które otworzyło drzwi.
|
Kontrola dostępu pyta: czy ta osoba może wejść? Ewidencja czasu pyta: kiedy ta osoba przyszła? Zweryfikowany skan biometryczny odpowiada na oba pytania w tym samym momencie. |
Twoje oprogramowanie decyduje, co liczy się jako czas pracy
Nie każdy skan przy drzwiach powinien być traktowany jak odbicie wejścia. Skan przy głównym wejściu prawdopodobnie powinien. Skan przy drzwiach serwerowni prawdopodobnie nie powinien. We zintegrowanym rozwiązaniu każde zdarzenie biometryczne przychodzi z LabelName, identyfikującym lokalizację urządzenia. Twój HRMS lub ERP stosuje własne reguły, aby zdecydować, które lokalizacje wliczają się do czasu pracy, które są tylko zdarzeniami dostępu i jak traktować pierwszy oraz ostatni skan dnia. Warstwa biometryczna dostarcza zweryfikowane zdarzenie. Twoje oprogramowanie decyduje, co ono oznacza.
04 · Przypadki użycia
Gdzie system zintegrowany zmienia to, co jest możliwe
Gdy dostęp i czas pracy działają na tych samych zweryfikowanych zdarzeniach, organizacje mogą robić rzeczy, które przy dwóch niepowiązanych systemach są trudne lub niemożliwe. Poniższa tabela przedstawia najcenniejsze przypadki użycia i to, od czego każdy z nich zależy.
| Przypadek użycia | Co staje się możliwe | Od czego zależy |
|---|---|---|
| Śledzenie czasu według stref | Wiedza, ile czasu pracownicy spędzili w laboratorium, magazynie lub pomieszczeniu czystym, a nie tylko w budynku | Skany w punktach wejścia i wyjścia z każdej strefy, każdy z własnym LabelName |
| Liczenie osób w sytuacji awaryjnej | Twoje oprogramowanie może wyświetlić listę osób, które weszły i jeszcze nie wyszły, gdy ogłoszona zostanie ewakuacja | Skany wejścia i wyjścia płynące do jednego systemu |
| Kontrola podwykonawców | Podwykonawcy otrzymują dostęp tylko w zaplanowane dni, a ich godziny na terenie są rejestrowane | Rejestracja z ograniczonym czasem, zarządzana przez jedno API |
| Zasady dla obszarów o ograniczonym dostępie | Twój serwer może zatwierdzić lub odrzucić wejście na podstawie bieżących warunków, takich jak obłożenie pomieszczenia lub status zmiany | Server Approval, czyli urządzenie pyta Twój serwer, zanim przyzna dostęp |
| Natychmiastowe wyłączenie z pracy | Jedna czynność w HR usuwa osobę ze wszystkich drzwi i wszystkich urządzeń ewidencji czasu | Jeden rekord użytkownika napędza oba systemy |
| Audyt i postępowania wyjaśniające | Jedna oś czasu tego, gdzie i kiedy przebywała osoba, na podstawie zweryfikowanych zdarzeń | Jedno źródło prawdy zamiast dwóch dzienników |
Server Approval: pozwól, by reguły biznesowe decydowały o wejściu
Niektórych decyzji o dostępie urządzenie nie może podjąć samo, ponieważ zależą od informacji, które posiadają wyłącznie Twoje systemy biznesowe. Czy ta osoba ma dziś zaplanowaną pracę? Czy pomieszczenie jest już zajęte? Czy jej certyfikat bezpieczeństwa wygasł? Dzięki Server Approval urządzenie weryfikuje tożsamość osoby, a następnie pyta Twój serwer, czy ją wpuścić. Twój serwer sprawdza własne reguły i odpowiada, zatwierdzając lub odrzucając wejście.
To zbieżność w jej najpełniejszej postaci. Dane o czasie pracy i reguły biznesowe z Twojego oprogramowania bezpośrednio kształtują decyzje o dostępie przy drzwiach, w czasie rzeczywistym. Zasadę „jedna osoba naraz” dla pomieszczenia o wysokim poziomie bezpieczeństwa można na przykład egzekwować tak, że Twój serwer sprawdza, czy pomieszczenie jest już zajęte, zanim zatwierdzi kolejne wejście.
|
Biometria weryfikuje osoby, a nie drzwi Skan biometryczny dowodzi, kto się zeskanował. Sam z siebie nie zatrzyma drugiej osoby, która przejdzie za nim przez otwarte drzwi. Tam, gdzie ma znaczenie podążanie za osobą uprawnioną (tailgating), połącz zintegrowaną biometrię z fizycznymi zabezpieczeniami, takimi jak bramki obrotowe lub drzwi blokujące się wzajemnie, a do obszarów, w których w środku powinna przebywać tylko jedna osoba, stosuj reguły Server Approval. |
05 · Rozwiązanie Cams
Jak Cams Gateway łączy dostęp i czas pracy
Cams Biometrics Gateway to warstwa, która sprawia, że zintegrowana kontrola dostępu i ewidencja czasu pracy są praktyczne przy dowolnej liczbie drzwi, lokalizacji i marek urządzeń. Łączy się z Twoimi urządzeniami biometrycznymi, weryfikuje zdarzenia tożsamości i dostarcza je do systemów biznesowych, które ich potrzebują, pozwalając jednocześnie tym systemom zarządzać urządzeniami w zamian.
| Funkcja | Jak wspiera zbieżność |
|---|---|
| Callback API | Przekazuje każdy zweryfikowany skan do Twojego HRMS, ERP lub oprogramowania ochrony w czasie rzeczywistym, bez opóźnień |
| RESTful API | Pozwala Twojemu systemowi HR dodawać, aktualizować i usuwać użytkowników we wszystkich drzwiach i na wszystkich urządzeniach ewidencji czasu, a polecenia są wykonywane w około 15 sekund |
| Server Approval | Pozwala Twojemu serwerowi zatwierdzać lub odrzucać wejście na podstawie Twoich własnych reguł biznesowych |
| LabelName i SerialNumber | Dokładnie określają, z których drzwi, strefy lub lokalizacji pochodzi każde zdarzenie |
| Obsługa wielu marek | Łączy ponad 15 marek urządzeń przez jedno API, dzięki czemu mieszany sprzęt działa jak jeden system |
| Wiele typów danych wejściowych | Odcisk palca, rozpoznawanie twarzy, żyły dłoni, karta RFID, PIN oraz kod QR lub kreskowy, wszystkie w tym samym formacie zdarzeń |
| Pamięć podręczna offline i kolejka | Zabezpiecza zdarzenia podczas przerw w łączności i dostarcza je po przywróceniu połączenia |
| Integracja MCP | Pozwala agentom AI, takim jak Claude, Gemini i ChatGPT, współpracować z operacjami dostępu i czasu pracy |
Jedna rejestracja, używana wszędzie
Gdy nowy pracownik dołącza do firmy, Twój system HR wykonuje jedno wywołanie RESTful API do Cams Gateway. Ta osoba zostaje dodana do urządzeń, których potrzebuje, niezależnie od tego, czy urządzenia kontrolują drzwi, rejestrują czas pracy, czy jedno i drugie. Pogrupuj urządzenia w portalu internetowym Cams, a ten sam rekord użytkownika może być synchronizowany na wszystkich urządzeniach w grupie.
|
RESTful API, Twój system HR dodaje nowego użytkownika {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, odpowiedź z Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Jedno zdarzenie, dostarczone do systemów, które go potrzebują
Gdy ten pracownik skanuje się przy wejściu, Gateway wysyła jedno zdarzenie Callback na skonfigurowany przez Ciebie punkt końcowy. Ta sama struktura danych przychodzi niezależnie od tego, która marka urządzenia lub który typ danych wejściowych ją zarejestrował.
|
Callback API, żądanie wysłane przez Gateway do Twojego serwera {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, odpowiedź, którą Twój serwer musi zwrócić { "status": "done" }
|
Twoje oprogramowanie odczytuje UserId, aby zidentyfikować osobę, LabelName, aby wiedzieć, z jakich drzwi lub strefy skorzystała, Type, aby wiedzieć, czy było to wejście, czy wyjście, oraz LogTime jako zweryfikowany znacznik czasu. Na podstawie tego jednego zdarzenia Twój HRMS może zarejestrować czas pracy, a oprogramowanie ochrony może zapisać dostęp, oba na podstawie tego samego zweryfikowanego źródła.
|
Gdzie powinny znajdować się alerty i decyzje Cams Gateway dostarcza zweryfikowane zdarzenia tożsamości i, dzięki Server Approval, pyta Twój serwer o decyzje dotyczące dostępu. Powiadomienia o spóźnieniach, flagi nadgodzin, alerty o obłożeniu i listy ewakuacyjne są generowane przez Twoje własne oprogramowanie, na podstawie danych dostarczanych przez Gateway. Twoje reguły pozostają w Twoich systemach. Gateway zapewnia, że te reguły działają na zweryfikowanych danych. |
Często zadawane pytania
|
Czy musimy wymienić nasze obecne urządzenia kontroli dostępu i ewidencji czasu pracy? Niekoniecznie. Urządzenia Cams oraz urządzenia zweryfikowane na developer.camsbiometrics.com łączą się przez Native Push z pełnym wsparciem API. Urządzenia niezweryfikowane łączą się przez tryb Hybrid Push, który wybierzesz tak, aby pasował do Twojego środowiska. Niektóre funkcje API zależą od modelu urządzenia i wersji firmware, dlatego przed planowaniem wdrożenia potwierdź swój konkretny sprzęt z zespołem Cams. |
|
Czy dział bezpieczeństwa i HR nadal mogą zachować własne reguły? Tak. Zbieżność zachodzi na poziomie tożsamości i zdarzeń, a nie na poziomie reguł. HR może zachować swoje zasady zmian i listy płac w HRMS, a dział bezpieczeństwa może utrzymywać swoje polityki dostępu we własnym systemie. Oba po prostu pracują na tych samych zweryfikowanych zdarzeniach. |
|
Czy każdy skan przy drzwiach będzie liczony jako czas pracy? Tylko wtedy, gdy Twoje oprogramowanie jest tak skonfigurowane. Każde zdarzenie zawiera LabelName dla lokalizacji urządzenia, więc Twój HRMS lub ERP decyduje, które drzwi wliczają się do czasu pracy, a które są traktowane wyłącznie jako zdarzenia dostępu. |
|
Co się stanie, jeśli lokalizacja straci połączenie z internetem? Urządzenia nadal działają lokalnie, a pamięć podręczna offline i kolejka Gateway przechowują zdarzenia podczas przerw. Po przywróceniu połączenia zdarzenia są dostarczane z oryginalnymi znacznikami czasu, dzięki czemu zarówno dzienniki dostępu, jak i zapisy czasu pracy pozostają kompletne. |
|
Jak chronione są dane biometryczne w zintegrowanym systemie? Cała komunikacja odbywa się w formacie JSON przez HTTP/HTTPS z walidacją tokenu uwierzytelniającego oraz opcjonalnym szyfrowaniem AES-256. Integracja dwóch systemów oznacza też mniej kopii danych biometrycznych do zabezpieczenia. Działania Cams są zgodne z RODO, CCPA/CPRA, LGPD i PDPA oraz z praktykami ISO 27001. |
Podsumowanie: jedna osoba, jedna tożsamość, jeden system
Kontrola dostępu i ewidencja czasu pracy nigdy tak naprawdę nie były odrębnymi problemami. Były tym samym problemem, którym zarządzały dwa działy. Trzymanie ich osobno oznacza rejestrowanie każdej osoby dwukrotnie, przechowywanie danych biometrycznych dwukrotnie, uzgadnianie zapisów, które się różnią, i liczenie na to, że wyłączenie z pracy odbędzie się w obu miejscach na czas.
Połączenie ich na podstawie jednego zweryfikowanego zdarzenia tożsamości rozwiązuje wszystkie te problemy naraz. Jedna rejestracja. Jeden skan. Jedna oś czasu. Dwa rezultaty: drzwi, które otwierają się dla właściwej osoby, oraz zapis czasu pracy, który odzwierciedla to, co faktycznie się wydarzyło.
Cams Biometrics Gateway został stworzony właśnie do tego. Łączy urządzenia biometryczne ponad 15 marek, w tym Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen i Matrix, przez jedno API. Callback API dostarcza zweryfikowane zdarzenia do Twojego HRMS, ERP i systemów bezpieczeństwa w czasie rzeczywistym. RESTful API pozwala, by jedna rejestracja obsługiwała wszystkie drzwi i wszystkie urządzenia ewidencji czasu. Server Approval pozwala, by Twoje własne reguły biznesowe decydowały, kto wchodzi. Wszystko to działa na JSON przez HTTP/HTTPS, z opcjonalnym szyfrowaniem AES-256 i bez instalacji SDK. Poznaj API na stronie CamsBiometrics.com, aby dowiedzieć się, jak zintegrować kontrolę dostępu i ewidencję czasu pracy.