 Cams Support Hub
همگرایی کنترل دسترسی و ثبت حضور و غیاب
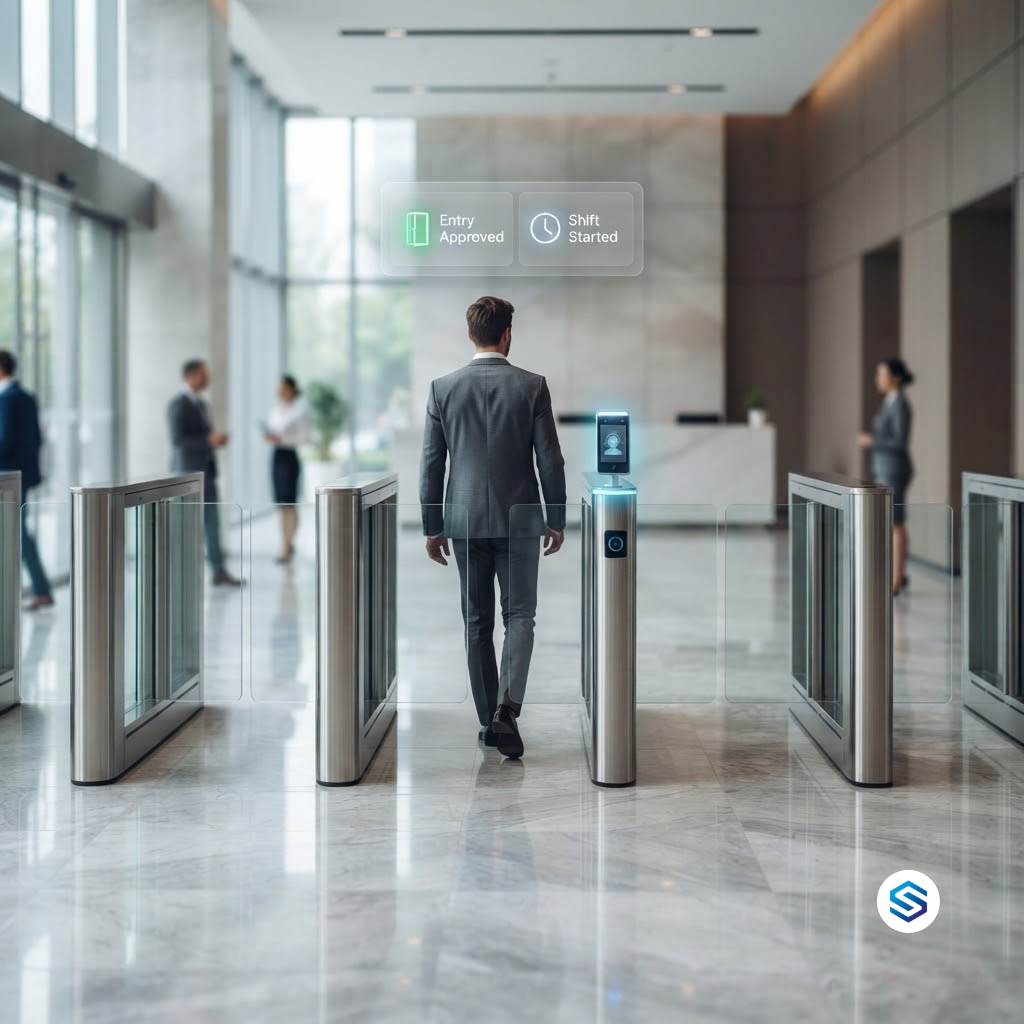
در بیشتر سازمانها، درِ ورودی و ساعت حضور و غیاب دو سامانه جداگانهاند. بخش امنیت مسئول کنترل دسترسی است و بخش منابع انسانی مسئول ثبت حضور و غیاب. هر کدام دستگاههای خاص خود، فرآیند ثبتنام جداگانه، پایگاه داده مستقل و تصور خاص خود از اینکه چه کسی در ساختمان است را دارد. با این حال، هر دو به نسخههای مختلفی از یک پرسش پاسخ میدهند: این شخص کیست و هماکنون کجاست؟ یک اسکن بیومتریک میتواند به هر دو پرسش همزمان پاسخ دهد. این مقاله توضیح میدهد که چرا کنترل دسترسی و ثبت حضور و غیاب به هم نزدیک میشوند، سازمانها با جدا نگه داشتن آنها چه چیزی را از دست میدهند، و Cams Biometrics چگونه یک رویداد هویتسنجیشده را هم به یک تصمیم دسترسی و هم به یک رکورد حضور و غیاب تبدیل میکند.
01 · چگونه این جداسازی شکل گرفت
دو سامانه، دو بخش، یک نفر
کنترل دسترسی و ثبت حضور و غیاب در بخشهای متفاوتی از سازمان شکل گرفتند. کنترل دسترسی از امنیت فیزیکی آغاز شد: قفلها، کارتخوانها، گردانها و پنلهای آژیر، که توسط واحد تأسیسات یا تیم امنیت مدیریت میشوند. ثبت حضور و غیاب از امور مالی و حقوق آغاز شد: کارتهای تردد، ساعتهای حضور و غیاب و برگههای زمانی، که توسط منابع انسانی مدیریت میشوند. هر بخش ابزارهای مورد نیاز خود را از تامینکنندگان آشنای خود خریداری کرد تا مشکل خودش را حل کند.
نتیجه این روند، در بسیاری از ساختمانهای امروزی، دو دستگاه جداگانه است که نزدیک به یک ورودی نصب شدهاند. کارمند کارتش را برای باز شدن در به دستگاه میزند، سپس سه متر راه میرود و انگشتش را روی ساعت حضور و غیاب میگذارد. دو اقدام، دو دستگاه، دو پایگاه داده، برای یک نفر که به محل کار میرسد. هیچکس عمداً اینگونه طراحی نکرده است. این صرفاً نتیجهی آن است که دو بخش، مشکلات مشترک را بهصورت مستقل حل میکنند.
| کنترل دسترسی | ثبت حضور و غیاب | |
|---|---|---|
| مالکیت با | امنیت یا تأسیسات | منابع انسانی یا حقوق |
| پرسشی که پاسخ میدهد | آیا این شخص باید از این در عبور کند؟ | این شخص چه زمانی کارش را شروع و تمام کرد؟ |
| دستگاه معمول | کارتخوان، کنترلر درب، گردان | ساعت حضور و غیاب یا ترمینال حضور و غیاب |
| دادههایی که نگه میدارد | رویدادهای درب و مجوزهای دسترسی | زمانهای ورود و خروج |
| چه کسانی ثبتنام میشوند | همه کسانی که باید وارد شوند | همه کسانی که باید حقوق دریافت کنند |
به ردیف آخر توجه کنید. افرادی که در هر دو سامانه ثبتنام شدهاند، در بیشتر موارد دقیقاً همان افراد هستند. این همپوشانی، جایی است که هزینهی جداسازی آغاز میشود.
02 · تکرار، تعارض و شکافها
هزینهی پنهان اجرای جداگانهی آنها
اجرای کنترل دسترسی و ثبت حضور و غیاب بهعنوان دو سامانهی جدا بهندرت با سروصدا خراب میشود. این سامانهها بیصدا و از طریق کار تکراری، رکوردهایی که با یکدیگر تناقض دارند و شکافهایی که فقط زمانی ظاهر میشوند که مشکلی پیش میآید، از کار میافتند.
هر فرد دو بار ثبتنام میشود
یک کارمند جدید ابتدا توسط بخش امنیت در سامانهی کنترل دسترسی ثبت میشود و سپس توسط منابع انسانی دوباره در سامانهی حضور و غیاب ثبت میشود. اگر از بیومتریک در هر دو استفاده شود، اثر انگشت یا چهرهی او دو بار ثبت شده و در دو جا ذخیره میشود. هر تغییر، از نقش جدید و محل کار جدید گرفته تا اصلاح نام، باید دو بار توسط دو تیم انجام شود که ممکن است همان روز با هم صحبت نکنند.
دو سامانه دربارهی یک روز با هم اختلاف دارند
گزارش درب نشان میدهد که یک کارمند ساعت ۰۹:۱۲ وارد شده است. سامانهی حضور و غیاب ورود ساعت ۰۸:۵۸ را ثبت کرده است، زیرا یک همکار به جای او حضور زده یا چون او با یک گروه آمده و در از قبل باز بوده است. کدام رکورد درست است؟ وقتی اختلاف حقوقی یا بازرسی پیش میآید، دو سامانهای که باید با هم همخوانی داشته باشند، به دو روایت رقیب از رویدادها تبدیل میشوند.
حذف کارمند در یک سامانه انجام میشود اما در دیگری نه
این خطرناکترین شکاف است. منابع انسانی کارمند خارجشونده را در آخرین روز کاریاش از حقوق و حضور و غیاب حذف میکند. مجوزهای دسترسی او در سامانهای دیگر قرار دارد که توسط تیمی دیگر نگهداری میشود و تا زمانی که کسی متوجه شود فعال باقی میماند. کارمند سابقی که دسترسی فعال به درب دارد، مشکل حضور و غیاب نیست. این یک حادثهی امنیتی در انتظار وقوع است.
|
سامانههای جداگانه دو ثبتنام برای هر فرد دادههای بیومتریک در دو جا ذخیره میشوند گزارشهای درب و رکوردهای حضور و غیاب میتوانند با هم تعارض داشته باشند حذف کارمند باید دو بار و توسط دو تیم انجام شود دو مجموعه دستگاه برای خرید، نصب و نگهداری هیچ پاسخ واحدی برای اینکه چه کسی هماکنون در ساختمان است وجود ندارد |
سامانهی یکپارچه یک ثبتنام برای هر فرد یک نسخهی کنترلشده از دادههای بیومتریک یک رویداد هویتسنجیشده پشت هر دو رکورد یک اقدام حذف، همهی دسترسیها را برمیدارد یک دستگاه در هر نقطهی ورود، هر دو کار را انجام میدهد یک نمای زنده از اینکه چه کسی وارد و خارج شده است |
|
یادداشتی دربارهی حفاظت از داده ذخیرهی یک دادهی بیومتریک یکسان در دو سامانهی جداگانه، تعداد جاهایی که باید ایمن، حسابرسی و در صورت درخواست حذف شوند را دو برابر میکند. در چارچوبهایی مانند GDPR، CCPA/CPRA، LGPD و PDPA، کمینهسازی داده یک اصل بنیادی است. یک سامانهی یکپارچهی کنترل دسترسی و حضور و غیاب فقط کارآمدتر نیست. بلکه تعداد جاهایی را که دادههای حساس بیومتریک در آنها نگهداری میشوند کاهش میدهد. |
03 · یکپارچگی واقعاً به چه معناست
یک هویت، یک رویداد، دو نتیجه
همگرایی به معنای ادغام تیم امنیت در منابع انسانی یا وادار کردن یک بخش به چشمپوشی از کنترل قوانین خود نیست. این یعنی بپذیریم که رویداد اصلیای که هر دو سامانه به آن وابستهاند یکسان است: یک شخص هویتسنجیشده که در یک نقطهی مشخص و در زمانی مشخص خود را معرفی میکند. این رویداد را یک بار ثبت کنید، از نظر بیومتریک تأیید کنید و اجازه دهید هر سامانه آن را برای هدف خود به کار گیرد.
|
۱. اسکن تأییدشده کارمند اثر انگشت، چهره یا کف دست خود را در ترمینال ورودی اسکن میکند. دستگاه هویت او را تأیید میکند. |
→ |
۲. نتیجهی دسترسی درب برای فرد معتبر و ثبتنامشده باز میشود. منطق دسترسی در خود دستگاه یا در سرور شما باقی میماند. |
→ |
۳. نتیجهی حضور و غیاب همان رویداد تأییدشده به HRMS یا ERP شما ارسال میشود و در آنجا به یک رکورد ورود تبدیل میشود. |
کلیدواژه همان است. رکورد دسترسی و رکورد حضور و غیاب دو خوانش که ممکن است با هم اختلاف داشته باشند نیستند. آنها دو کاربرد از یک رویداد تأییدشدهاند. اگر درب برای کسی باز شده باشد، سامانهی حضور و غیاب دقیقاً میداند که چه کسی، در چه زمانی و در کجا، زیرا همان رویدادی را دریافت کرده که درب را باز کرده است.
|
کنترل دسترسی میپرسد: آیا این شخص اجازهی ورود دارد؟ حضور و غیاب میپرسد: این شخص چه زمانی رسید؟ یک اسکن بیومتریک تأییدشده به هر دو پرسش در همان لحظه پاسخ میدهد. |
نرمافزار شما تعیین میکند چه چیزی حضور حساب شود
هر اسکن درب نباید بهعنوان ورود به حساب بیاید. اسکن در ورودی اصلی احتمالاً باید حساب شود. اسکن در درب اتاق سرور احتمالاً نباید حساب شود. در یک راهاندازی یکپارچه، هر رویداد بیومتریک همراه با یک LabelName میآید که محل دستگاه را مشخص میکند. HRMS یا ERP شما قوانین خود را اعمال میکند تا تعیین کند کدام مکانها در حضور حساب میشوند، کدامها فقط رویداد دسترسی هستند، و اولین و آخرین اسکن روز چگونه بررسی شوند. لایهی بیومتریک، رویداد تأییدشده را تحویل میدهد. نرمافزار شما تعیین میکند که آن رویداد چه معنایی دارد.
04 · موارد استفاده
جایی که یک سامانهی یکپارچه آنچه ممکن است را تغییر میدهد
وقتی دسترسی و حضور و غیاب بر پایهی یک رویداد تأییدشدهی مشترک کار کنند، سازمانها میتوانند کارهایی انجام دهند که با دو سامانهی جدا از هم دشوار یا غیرممکن است. جدول زیر ارزشمندترین موارد استفاده و وابستگی هر یک را نشان میدهد.
| مورد استفاده | چه چیزی ممکن میشود | به چه چیزی وابسته است |
|---|---|---|
| ردیابی زمان بر اساس منطقه | دانستن مدت زمان حضور کارکنان در آزمایشگاه، انبار یا اتاق تمیز، نه فقط در ساختمان | اسکن در نقاط ورود و خروج هر منطقه، هر کدام با LabelName مخصوص خود |
| شمارش افراد در شرایط اضطراری | نرمافزار شما میتواند هنگام اعلام تخلیه، فهرست کسانی را نشان دهد که وارد شدهاند و هنوز خارج نشدهاند | اسکنهای ورود و خروج، هر دو، به یک سامانه ارسال شوند |
| کنترل پیمانکاران | پیمانکاران فقط در روزهای برنامهریزیشده دسترسی دارند و ساعات حضورشان در محل ثبت میشود | ثبتنام با محدودیت زمانی که از طریق یک API مدیریت میشود |
| قوانین مناطق محدود | سرور شما میتواند بر اساس شرایط زنده مانند اشغال اتاق یا وضعیت شیفت، ورود را تأیید یا رد کند | Server Approval، که در آن دستگاه قبل از اعطای دسترسی از سرور شما میپرسد |
| حذف فوری کارمند | یک اقدام در منابع انسانی، فرد را از همهی دربها و همهی دستگاههای حضور و غیاب حذف میکند | یک رکورد کاربری واحد که هر دو سامانه را هدایت میکند |
| حسابرسی و بازرسی | یک خط زمانی از اینکه فرد کجا و در چه زمانی بوده، بر اساس رویدادهای تأییدشده | یک منبع حقیقت به جای دو گزارش جدا |
Server Approval: اجازه دادن به قوانین کسبوکار شما برای تعیین ورود
برخی تصمیمات دسترسی را نمیتوان فقط توسط دستگاه گرفت، زیرا به اطلاعاتی وابستهاند که فقط سامانههای کسبوکار شما در اختیار دارند. آیا این شخص امروز برنامهی کاری دارد؟ آیا اتاق از قبل اشغال است؟ آیا گواهی ایمنی او منقضی شده است؟ با Server Approval، دستگاه هویت شخص را تأیید میکند و سپس از سرور شما میپرسد که آیا باید او را وارد کند. سرور شما قوانین خود را بررسی میکند و برای تأیید یا رد ورود پاسخ میدهد.
این همگرایی در کاملترین شکل خود است. دادههای حضور و غیاب و قوانین کسبوکار از نرمافزار شما مستقیماً تصمیمات دسترسی در درب را، بهصورت بلادرنگ، شکل میدهند. برای مثال، قانون «فقط یک نفر در هر لحظه» برای یک اتاق با امنیت بالا میتواند با بررسی سرور شما اجرا شود، به این شکل که پیش از تأیید ورود بعدی، بررسی میکند آیا اتاق از قبل اشغال است.
|
بیومتریک افراد را تأیید میکند، نه درها را یک اسکن بیومتریک ثابت میکند چه کسی اسکن کرده است. بهتنهایی جلوی عبور نفر دومی را که پشت سر فرد از درب باز عبور میکند نمیگیرد. جایی که این موضوع اهمیت دارد، بیومتریک یکپارچه را با کنترلهای فیزیکی مانند گردانها یا درهای قفلی ترکیب کنید و برای مناطقی که فقط باید یک نفر در داخل آن باشد، از قوانین Server Approval استفاده کنید. |
05 · راهکار Cams
Cams Gateway چگونه دسترسی و حضور و غیاب را کنار هم قرار میدهد
Cams Biometrics Gateway لایهای است که همگرایی کنترل دسترسی و حضور و غیاب را در هر تعداد درب، سایت و برند دستگاه عملی میکند. این لایه به دستگاههای بیومتریک شما متصل میشود، رویدادهای هویت را تأیید میکند و آنها را به سامانههای کسبوکاری که به آنها نیاز دارند تحویل میدهد و در عوض به آن سامانهها اجازه میدهد دستگاهها را مدیریت کنند.
| قابلیت | چگونه از همگرایی پشتیبانی میکند |
|---|---|
| Callback API | هر اسکن تأییدشده را بلافاصله به HRMS، ERP یا نرمافزار امنیتی شما ارسال میکند، بدون تأخیر |
| RESTful API | به سامانهی منابع انسانی شما اجازه میدهد کاربران را در همهی دربها و دستگاههای حضور و غیاب اضافه، بهروزرسانی و حذف کند، با اجرای دستورها در حدود ۱۵ ثانیه |
| Server Approval | به سرور شما اجازه میدهد بر اساس قوانین کسبوکار خودتان ورود را تأیید یا رد کند |
| LabelName و SerialNumber | دقیقاً مشخص میکنند هر رویداد از کدام درب، منطقه یا سایت آمده است |
| پشتیبانی از چند برند | بیش از ۱۵ برند دستگاه را از طریق یک API متصل میکند، بنابراین سختافزارهای ترکیبی همچنان مانند یک سامانه عمل میکنند |
| چند نوع ورودی | اثر انگشت، تشخیص چهره، رگ کف دست، کارت RFID، PIN و QR یا بارکد، همه در یک قالب رویداد واحد |
| کش و صف آفلاین | رویدادها را در زمان قطع اتصال ایمن نگه میدارد و هنگام برگشت اتصال تحویل میدهد |
| یکپارچگی MCP | به عاملهای هوش مصنوعی مانند Claude، Gemini و ChatGPT اجازه میدهد با عملیات دسترسی و حضور و غیاب کار کنند |
یک ثبتنام، در همه جا استفاده میشود
وقتی کارمند جدیدی به سازمان میپیوندد، سامانهی منابع انسانی شما یک فراخوانی واحد RESTful API به Cams Gateway انجام میدهد. آن فرد به دستگاههایی اضافه میشود که به آنها نیاز دارد، چه این دستگاهها دربها را کنترل کنند، چه حضور و غیاب را ثبت کنند، یا هر دو. دستگاهها را در پورتال وب Cams گروهبندی کنید تا همان رکورد کاربری در همهی دستگاههای آن گروه همگامسازی شود.
|
RESTful API، سامانهی منابع انسانی شما یک کاربر جدید اضافه میکند {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API، پاسخ از Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
یک رویداد، به سامانههایی که به آن نیاز دارند ارسال میشود
وقتی آن کارمند در ورودی اسکن میکند، Gateway یک رویداد Callback را به نقطهی پایانی پیکربندیشدهی شما ارسال میکند. ساختار یکسان محمولهی داده صرفنظر از برند دستگاه یا نوع ورودی که آن را ثبت کرده، میرسد.
|
Callback API، درخواستی که Gateway به سرور شما ارسال میکند {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API، پاسخی که سرور شما باید برگرداند { "status": "done" }
|
نرمافزار شما UserId را میخواند تا فرد را شناسایی کند، LabelName را میخواند تا بداند از کدام درب یا منطقه استفاده کرده، Type را میخواند تا بداند ورود بوده یا خروج، و LogTime را برای مهر زمانی تأییدشده میخواند. از همان یک رویداد، HRMS شما میتواند حضور را ثبت کند و نرمافزار امنیتی شما میتواند دسترسی را ثبت کند، هر دو از یک منبع تأییدشده.
|
هشدارها و تصمیمات کجا قرار میگیرند Cams Gateway رویدادهای هویت تأییدشده را تحویل میدهد و با Server Approval از سرور شما برای تصمیمات دسترسی میپرسد. اعلان تأخیر در ورود، پرچم اضافهکاری، هشدار اشغال و فهرست تخلیه، همه توسط نرمافزار خود شما و با استفاده از دادههایی که Gateway تحویل میدهد تولید میشوند. قوانین شما در سامانههای خودتان باقی میمانند. Gateway اطمینان میدهد که این قوانین با دادههای تأییدشده کار میکنند. |
پرسشهای متداول
|
آیا باید دستگاههای فعلی کنترل دسترسی و حضور و غیاب خود را تعویض کنیم؟ لزوماً نه. دستگاههای Cams و دستگاههای تأییدشده در developer.camsbiometrics.com از طریق Native Push و با پشتیبانی کامل از API متصل میشوند. دستگاههای تأییدنشده از طریق حالت Hybrid Push که متناسب با محیط خود انتخاب میکنید متصل میشوند. برخی قابلیتهای API به مدل دستگاه و فریمور وابستهاند، بنابراین پیش از برنامهریزی راهاندازی، سختافزار خاص خود را با تیم Cams تأیید کنید. |
|
آیا بخش امنیت و منابع انسانی همچنان میتوانند قوانین خود را نگه دارند؟ بله. همگرایی در سطح هویت و رویداد رخ میدهد، نه در سطح قوانین. منابع انسانی میتواند قوانین شیفت و حقوق را در HRMS نگه دارد و امنیت میتواند سیاستهای دسترسی خود را در سامانهی خودش نگه دارد. هر دو فقط از همان رویدادهای تأییدشده استفاده میکنند. |
|
آیا هر اسکن درب بهعنوان حضور حساب میشود؟ فقط در صورتی که نرمافزار شما به این شکل تنظیم شده باشد. هر رویداد یک LabelName برای محل دستگاه دارد، بنابراین HRMS یا ERP شما تعیین میکند کدام دربها در حضور حساب میشوند و کدامها فقط رویداد دسترسی به حساب میآیند. |
|
اگر یک سایت اتصال اینترنت خود را از دست بدهد چه میشود؟ دستگاهها بهصورت محلی به کار خود ادامه میدهند و کش و صف آفلاین Gateway رویدادها را در زمان وقفه نگه میدارد. وقتی اتصال برمیگردد، رویدادها با مهر زمانی اصلی خود تحویل داده میشوند، بنابراین هم گزارشهای دسترسی و هم رکوردهای حضور و غیاب کامل باقی میمانند. |
|
دادههای بیومتریک در یک سامانهی یکپارچه چگونه محافظت میشوند؟ همهی ارتباطات به صورت JSON روی HTTP/HTTPS و با اعتبارسنجی توکن احراز هویت انجام میشود و رمزنگاری AES-256 بهصورت اختیاری در دسترس است. یکپارچه کردن دو سامانه همچنین به معنای نسخههای کمتر از دادههای بیومتریک برای محافظت است. عملیات Cams با GDPR، CCPA/CPRA، LGPD و PDPA و همچنین با رویههای ISO 27001 همراستاست. |
نتیجهگیری: یک فرد، یک هویت، یک سامانه
کنترل دسترسی و ثبت حضور و غیاب هرگز مسائل واقعاً جداگانه نبودند. آنها همان یک مسئله بودند که دو بخش مالکیت آن را داشتند. جدا نگه داشتن آنها یعنی ثبتنام دو بارهی هر فرد، ذخیرهی دو بارهی دادههای بیومتریک، تطبیق رکوردهایی که با هم اختلاف دارند، و امید به اینکه حذف کارمند بهموقع در هر دو جا انجام شود.
یکپارچه کردن آنها بر پایهی یک رویداد هویت تأییدشدهی واحد، همهی این مشکلات را یکجا برطرف میکند. یک ثبتنام. یک اسکن. یک خط زمانی. دو نتیجه: درِ بازی که برای فرد درست باز میشود، و رکورد حضور و غیابی که آنچه واقعاً رخ داده را نشان میدهد.
Cams Biometrics Gateway دقیقاً برای همین ساخته شده است. این سامانه دستگاههای بیومتریک بیش از ۱۵ برند از جمله Cams، ZKTeco، Suprema، Hikvision، Anviz، eSSL، Morpho/IDEMIA، Virdi، Mantra، Nitgen، Realtime، Biomax، Secugen و Matrix را از طریق یک API متصل میکند. Callback API رویدادهای تأییدشده را بهصورت بلادرنگ به HRMS، ERP و سامانههای امنیتی شما تحویل میدهد. RESTful API اجازه میدهد یک ثبتنام، همهی دربها و همهی دستگاههای حضور و غیاب را هدایت کند. Server Approval اجازه میدهد قوانین کسبوکار خودتان تعیین کنند چه کسی وارد شود. همهی اینها روی JSON بر بستر HTTP/HTTPS اجرا میشوند، با رمزنگاری AES-256 اختیاری و بدون نیاز به نصب SDK. برای کاوش API و دربارهی همگرایی کنترل دسترسی و ثبت حضور و غیاب خود به CamsBiometrics.com مراجعه کنید.