 Cams Support Hub
Convergența controlului accesului și a evidenței prezenței
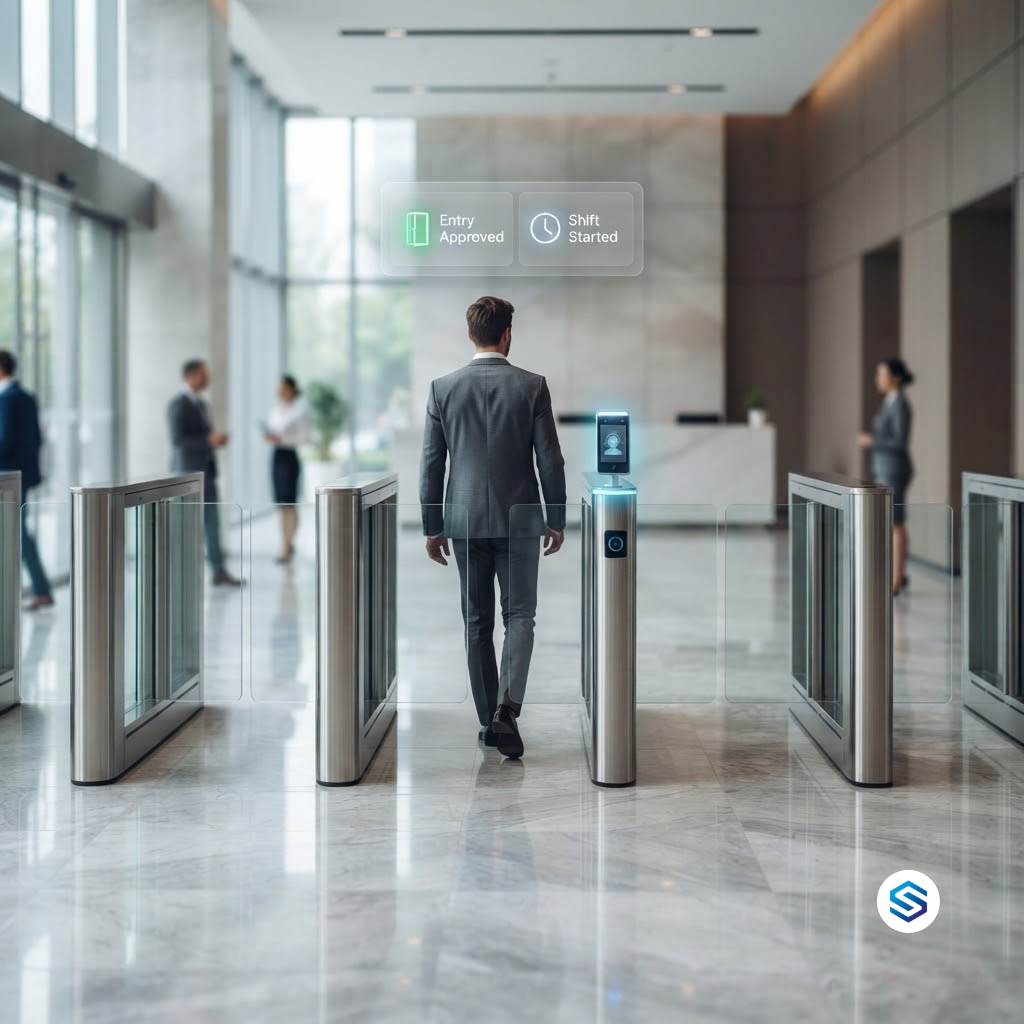
În majoritatea organizațiilor, ușa și ceasul de pontaj sunt două sisteme diferite. Securitatea administrează controlul accesului. Resursele umane administrează evidența prezenței. Fiecare are propriile dispozitive, propriul proces de înrolare, propria bază de date și propria viziune asupra persoanelor care se află în clădire. Totuși, ambele răspund la variante ale aceleiași întrebări: cine este această persoană și unde se află acum? O singură scanare biometrică poate răspunde la ambele deodată. Acest articol explică de ce converg controlul accesului și evidența prezenței, ce pierd organizațiile dacă le țin separate și cum transformă Cams Biometrics un singur eveniment de identitate verificată într-o decizie de acces și într-o înregistrare de prezență.
01 · Cum a apărut separarea
Două sisteme, două departamente, o singură persoană
Controlul accesului și evidența prezenței s-au dezvoltat în părți diferite ale organizației. Controlul accesului a provenit din securitatea fizică: încuietori, cititoare de carduri, turnichete și panouri de alarmă, administrate de departamentul de facilități sau de echipa de securitate. Evidența prezenței a provenit din salarizare: cartelele de pontaj, ceasurile de pontaj și fișele de timp, administrate de resursele umane. Fiecare departament și-a cumpărat instrumentele de care avea nevoie, de la furnizorii pe care îi cunoștea, pentru a-și rezolva propria problemă.
Rezultatul, în multe clădiri de astăzi, este două dispozitive separate montate lângă aceeași intrare. Un angajat apasă un card pentru a deschide ușa, apoi merge trei metri și își pune degetul pe un ceas de pontaj. Două acțiuni, două dispozitive, două baze de date, pentru o singură persoană care ajunge la serviciu. Nimeni nu a proiectat intenționat lucrurile astfel. Așa se întâmplă pur și simplu atunci când două departamente rezolvă independent probleme care se suprapun.
| Controlul accesului | Evidența prezenței | |
|---|---|---|
| Administrat de | Securitate sau facilități | Resurse umane sau salarizare |
| Întrebarea la care răspunde | Ar trebui această persoană să treacă prin această ușă? | Când a început și când a terminat această persoană programul de lucru? |
| Dispozitiv tipic | Cititor de carduri, controler de ușă, turnichet | Ceas de pontaj sau terminal de prezență |
| Date pe care le păstrează | Evenimente de acces la uși și permisiuni de acces | Orele de intrare și de ieșire |
| Cine este înrolat | Toți cei care trebuie să intre | Toți cei care trebuie să fie plătiți |
Priviți ultimul rând. Persoanele înrolate în ambele sisteme sunt, în cea mai mare parte, exact aceleași persoane. Această suprapunere este locul în care începe costul separării.
02 · Duplicare, conflicte și lacune
Costul ascuns al funcționării separate
Funcționarea controlului accesului și a evidenței timpului de lucru ca sisteme separate nu eșuează, de regulă, în mod vizibil. Eșuează discret, prin efort duplicat, prin înregistrări care nu se potrivesc între ele și prin lacune care apar doar când ceva merge prost.
Fiecare persoană este înrolată de două ori
Un angajat nou este înregistrat în sistemul de control al accesului de către securitate, apoi este înregistrat din nou în sistemul de prezență de către resursele umane. Dacă se folosesc date biometrice în ambele, amprenta sau fața sa sunt captate de două ori și stocate în două locuri. Fiecare modificare, un rol nou, un sediu nou, o corectare a numelui, trebuie făcută de două ori, de două echipe care poate nu vorbesc între ele în acea zi.
Cele două sisteme nu sunt de acord în privința aceleiași zile
Jurnalul ușii arată că un angajat a intrat la 09:12. Sistemul de prezență arată o intrare la 08:58, pentru că un coleg l-a pontat în locul lui sau pentru că a sosit cu un grup, iar ușa era deja deschisă. Care înregistrare este cea corectă? Când apar dispute legate de salarizare sau anchete, două sisteme care ar trebui să fie de acord devin două versiuni concurente ale evenimentelor.
Offboarding-ul se face într-un sistem, dar nu și în celălalt
Aceasta este cea mai gravă lacună. Resursele umane scot angajatul plecat din salarizare și din evidența prezenței în ultima sa zi de lucru. Permisiunile sale de acces se află într-un sistem diferit, administrat de o altă echipă, și rămân active până când cineva observă. Un fost angajat care mai are acces funcțional la uși nu este o problemă de prezență. Este un incident de securitate care așteaptă să se producă.
|
Sisteme separate Două înrolări pentru fiecare persoană Date biometrice stocate în două locuri Jurnalele ușilor și evidențele de prezență pot fi în conflict Offboarding-ul trebuie făcut de două ori, de două echipe Două seturi de dispozitive de cumpărat, instalat și întreținut Niciun răspuns unic la întrebarea cine se află acum în clădire |
Sistem convergent O singură înrolare pentru fiecare persoană O singură copie controlată a datelor biometrice Un singur eveniment verificat stă la baza ambelor înregistrări O singură acțiune de offboarding elimină tot accesul Un singur dispozitiv pe fiecare punct de intrare îndeplinește ambele funcții O vizualizare live a celor care au intrat și au ieșit |
|
O notă privind protecția datelor Stocarea acelorași date biometrice în două sisteme separate dublează numărul de locuri în care trebuie securizate, auditate și șterse la cerere. În temeiul unor cadre precum GDPR, CCPA/CPRA, LGPD și PDPA, minimizarea datelor este un principiu fundamental. Un sistem convergent de control al accesului și de evidență a prezenței nu este doar mai eficient. Reduce numărul de locuri în care sunt stocate date biometrice sensibile. |
03 · Ce înseamnă, de fapt, convergența
O identitate, un eveniment, două rezultate
Convergența nu înseamnă contopirea echipei de securitate cu resursele umane sau obligarea unui departament să renunțe la controlul asupra regulilor sale. Înseamnă recunoașterea faptului că evenimentul de bază de care depind ambele sisteme este același: o persoană verificată care se prezintă într-un anumit punct, la un anumit moment. Captați acest eveniment o singură dată, verificați-l biometric și lăsați fiecare sistem să îl folosească în scopul său.
|
1. Scanare verificată Un angajat își scanează amprenta, fața sau palma la terminalul de la intrare. Dispozitivul verifică cine este. |
→ |
2. Rezultat privind accesul Ușa se deschide pentru o persoană validă și înrolată. Logica de acces rămâne la dispozitiv sau pe serverul dumneavoastră. |
→ |
3. Rezultat privind prezența Același eveniment verificat este transmis către HRMS-ul sau ERP-ul dumneavoastră, unde devine o înregistrare de intrare. |
Cuvântul-cheie este același. Înregistrarea de acces și înregistrarea de prezență nu sunt două lecturi care ar putea să nu se potrivească. Sunt două utilizări ale unui singur eveniment verificat. Dacă ușa s-a deschis pentru cineva, sistemul de prezență știe exact cine, exact când și exact unde, pentru că a primit chiar evenimentul care a deschis ușa.
|
Controlul accesului întreabă: poate această persoană să intre? Evidența prezenței întreabă: când a sosit această persoană? O scanare biometrică verificată răspunde la ambele întrebări în același moment. |
Software-ul dumneavoastră decide ce contează ca prezență
Nu orice scanare a unei uși ar trebui să conteze drept intrare. O scanare la intrarea principală probabil că ar trebui să conteze. O scanare la ușa sălii serverelor probabil că nu ar trebui să conteze. Într-o configurație convergentă, fiecare eveniment biometric sosește cu un LabelName care identifică locația dispozitivului. HRMS-ul sau ERP-ul dumneavoastră aplică propriile reguli pentru a decide ce locații contează pentru prezență, care sunt doar evenimente de acces și cum se tratează prima și ultima scanare a zilei. Stratul biometric livrează evenimentul verificat. Software-ul dumneavoastră decide ce înseamnă acesta.
04 · Cazuri de utilizare
Unde un sistem convergent schimbă ceea ce este posibil
Odată ce accesul și prezența funcționează pe baza acelorași evenimente verificate, organizațiile pot face lucruri care sunt dificile sau imposibile cu două sisteme deconectate. Tabelul de mai jos prezintă cazurile de utilizare cele mai valoroase și ceea ce depinde fiecare dintre ele.
| Caz de utilizare | Ce devine posibil | De ce depinde |
|---|---|---|
| Evidența timpului pe zone | Aflarea duratei petrecute de personal într-un laborator, depozit sau cameră curată, nu doar în clădire | Scanări la punctele de intrare și ieșire din zone, fiecare cu propriul LabelName |
| Numărarea persoanelor în caz de urgență | Software-ul dumneavoastră poate lista cine a intrat și nu a ieșit încă atunci când se declanșează o evacuare | Scanările de intrare și de ieșire care ajung într-un singur sistem |
| Controlul contractorilor | Contractorii primesc acces doar în zilele programate, iar orele petrecute pe șantier sunt înregistrate | Înrolare limitată în timp, gestionată printr-un singur API |
| Reguli pentru zonele restricționate | Serverul dumneavoastră poate aproba sau respinge intrarea pe baza condițiilor din timp real, cum ar fi ocupația camerei sau statutul turei | Server Approval, prin care dispozitivul întreabă serverul înainte de a acorda accesul |
| Offboarding instant | O acțiune din HR scoate persoana din fiecare ușă și de la fiecare dispozitiv de prezență | O singură înregistrare de utilizator care alimentează ambele sisteme |
| Audit și anchete | O cronologie unică a locului în care se afla o persoană și a momentului, pe baza evenimentelor verificate | O singură sursă de adevăr în loc de două jurnale |
Server Approval: lăsați regulile de business să decidă cine intră
Unele decizii de acces nu pot fi luate doar de dispozitiv, pentru că depind de informații pe care le dețin doar sistemele dumneavoastră de business. Este această persoană programată să lucreze astăzi? Este camera deja ocupată? I-a expirat certificarea de siguranță? Prin Server Approval, dispozitivul verifică identitatea persoanei și apoi întreabă serverul dumneavoastră dacă să o lase să intre. Serverul verifică propriile reguli și răspunde pentru a aproba sau a respinge intrarea.
Aceasta este convergența în forma sa cea mai completă. Datele de prezență și regulile de business din software-ul dumneavoastră modelează direct deciziile de acces de la ușă, în timp real. O regulă de tipul unei singure persoane pe rând pentru o cameră cu securitate ridicată, de exemplu, poate fi aplicată prin verificarea de către server a faptului căted camera este deja ocupată înainte de a aproba următoarea intrare.
|
Biometria verifică persoanele, nu ușile O scanare biometrică dovedește cine a fost scanat. Singură, nu oprește o a doua persoană să treacă pe o ușă deschisă în spatele celei dintâi. Acolo unde contează accesul neautorizat în spatele unei persoane autorizate, asociați biometria convergentă cu controale fizice, cum ar fi turnichetele sau ușile cu blocare reciprocă, și folosiți regulile Server Approval pentru zonele în care ar trebui să se afle o singură persoană pe rând. |
05 · Soluția Cams
Cum reunește Cams Gateway accesul și prezența
Cams Biometrics Gateway este stratul care face ca controlul convergent al accesului și al prezenței să fie practic pentru orice număr de uși, sedii și mărci de dispozitive. Se conectează la dispozitivele biometrice, verifică evenimentele de identitate și le livrează sistemelor de business care au nevoie de ele, permițând în același timp acestor sisteme să administreze dispozitivele.
| Capabilitate | Cum susține convergența |
|---|---|
| Callback API | Transmite fiecare scanare verificată către HRMS-ul, ERP-ul sau software-ul de securitate în timp real, fără întârziere |
| RESTful API | Permite sistemului dumneavoastră de resurse umane să adauge, să actualizeze și să elimine utilizatori de la fiecare ușă și de la fiecare dispozitiv de prezență, comenzile fiind executate în aproximativ 15 secunde |
| Server Approval | Permite serverului dumneavoastră să aprobe sau să respingă intrarea pe baza propriilor reguli de business |
| LabelName și SerialNumber | Identifică exact ușa, zona sau sediul de unde provine fiecare eveniment |
| Suport multi-brand | Conectează peste 15 mărci de dispozitive printr-un singur API, astfel încât hardware-ul mixt să funcționeze ca un singur sistem |
| Mai multe tipuri de date de intrare | Amprentă, recunoaștere facială, venă a palmei, card RFID, PIN și QR sau cod de bare, toate în același format de eveniment |
| Cache și coadă offline | Păstrează evenimentele în siguranță în timpul întreruperilor de conectivitate și le livrează când conexiunea revine |
| Integrare MCP | Permite agenților AI, precum Claude, Gemini și ChatGPT, să lucreze cu operațiunile de acces și prezență |
O singură înrolare, folosită peste tot
Când un angajat nou se alătură companiei, sistemul dumneavoastră de resurse umane face un singur apel RESTful API către Cams Gateway. Persoana respectivă este adăugată pe dispozitivele de care are nevoie, indiferent dacă acestea controlează uși, înregistrează prezența sau ambele. Grupați dispozitivele în portalul web Cams, iar aceeași înregistrare de utilizator poate fi sincronizată pe fiecare dispozitiv din grup.
|
RESTful API, sistemul dumneavoastră HR adaugă un utilizator nou {
"Add": {
"User": {
"UserID": "1",
"FirstName": "Manu",
"LastName": "Mona",
"UserType": "User"
}
},
"OperationID": "1jxpjeoasu8wl",
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 11:09:09 GMT +0530"
}
|
|
RESTful API, răspunsul de la Gateway {
"Status": "done",
"OperationID": "1jxpjeoasu8wl",
"StatusCode": 0
}
|
Un singur eveniment, livrat sistemelor care au nevoie de el
Când angajatul respectiv se scanează la intrare, Gateway transmite un singur eveniment Callback către endpoint-ul dumneavoastră configurat. Aceeași structură de payload sosește indiferent de marca dispozitivului sau de tipul de date de intrare care a înregistrat evenimentul.
|
Callback API, cerere trimisă serverului dumneavoastră de către Gateway {
"RealTime": {
"OperationID": "9nu1wak5616p",
"LabelName": "Burj Khalifa",
"SerialNumber": "ZHM11xxxxxxxx",
"PunchLog": {
"Type": "CheckOut",
"Temperature": "36.8",
"FaceMask": false,
"InputType": "Fingerprint",
"UserId": "2",
"LogTime": "2020-09-17 07:48:22 GMT +0530"
},
"AuthToken": "COJJ7eiIPBGUfmIQPvh2PJWWDLX7OuKs",
"Time": "2020-09-17 04:19:03 GMT +0000"
}
}
|
|
Callback API, răspunsul pe care serverul dumneavoastră trebuie să îl returneze { "status": "done" }
|
Software-ul dumneavoastră citește UserId pentru a identifica persoana, LabelName pentru a ști ce ușă sau ce zonă a folosit, Type pentru a ști dacă a fost o intrare sau o ieșire și LogTime pentru marca temporală verificată. Din acest singur eveniment, HRMS-ul dumneavoastră poate înregistra prezența, iar software-ul de securitate poate înregistra accesul, ambele pornind de la aceeași sursă verificată.
|
Unde își au locul alertele și deciziile Cams Gateway livrează evenimente de identitate verificate și, prin Server Approval, cere serverului dumneavoastră decizii privind accesul. Notificările de întârziere, semnalizările de ore suplimentare, alertele de ocupare și listele de evacuare sunt toate produse de propriul dumneavoastră software, folosind datele livrate de Gateway. Regulile dumneavoastră rămân în sistemele dumneavoastră. Gateway se asigură că aceste reguli funcționează cu date verificate. |
Întrebări frecvente
|
Trebuie să înlocuim dispozitivele existente de control al accesului și de prezență? Nu neapărat. Dispozitivele Cams și dispozitivele verificate la developer.camsbiometrics.com se conectează prin Native Push, cu suport API complet. Dispozitivele neverificate se conectează printr-un mod Hybrid Push pe care îl alegeți în funcție de mediul dumneavoastră. Unele funcții API depind de modelul și firmware-ul dispozitivului, așa că confirmați hardware-ul specific cu echipa Cams înainte de a planifica o implementare. |
|
Securitatea și resursele umane își pot păstra în continuare propriile reguli? Da. Convergența are loc la nivelul identității și al evenimentelor, nu la nivelul regulilor. Resursele umane își pot păstra regulile de program și de salarizare în HRMS, iar securitatea își poate păstra politicile de acces în propriul sistem. Ambele lucrează pur și simplu pe baza acelorași evenimente verificate. |
|
Va conta fiecare scanare a unei uși drept prezență? Doar dacă software-ul dumneavoastră este configurat în acest fel. Fiecare eveniment poartă un LabelName pentru locația dispozitivului, astfel încât HRMS-ul sau ERP-ul dumneavoastră decide ce uși contează pentru prezență și care sunt tratate doar ca evenimente de acces. |
|
Ce se întâmplă dacă un sediu pierde conexiunea la internet? Dispozitivele continuă să funcționeze local, iar cache-ul și coada offline ale Gateway-ului păstrează evenimentele în timpul întreruperilor. Când conexiunea revine, evenimentele sunt livrate cu marcajele lor temporale originale, astfel încât atât jurnalele de acces, cât și evidențele de prezență rămân complete. |
|
Cum sunt protejate datele biometrice într-un sistem convergent? Toată comunicarea se face prin JSON peste HTTP/HTTPS, cu validarea tokenului de autentificare și, opțional, criptare AES-256. Convergența a două sisteme înseamnă și mai puține copii ale datelor biometrice de protejat. Operațiunile Cams sunt aliniate cu GDPR, CCPA/CPRA, LGPD și PDPA, precum și cu practicile ISO 27001. |
Concluzie: O persoană, o identitate, un sistem
Controlul accesului și evidența prezenței nu au fost niciodată probleme cu adevărat separate. Au fost aceeași problemă, administrată de două departamente. Păstrarea lor separată înseamnă înrolarea fiecărei persoane de două ori, stocarea datelor biometrice de două ori, reconcilierea unor înregistrări care nu se potrivesc și speranța că offboarding-ul se face la timp în ambele locuri.
Convergența lor pe baza unui singur eveniment de identitate verificată rezolvă toate acestea deodată. O singură înrolare. O singură scanare. O singură cronologie. Două rezultate: o ușă care se deschide pentru persoana potrivită și o înregistrare de prezență care reflectă ceea ce s-a întâmplat cu adevărat.
Cams Biometrics Gateway este construit tocmai pentru acest lucru. Conectează dispozitive biometrice din peste 15 mărci, inclusiv Cams, ZKTeco, Suprema, Hikvision, Anviz, eSSL, Morpho/IDEMIA, Virdi, Mantra, Nitgen, Realtime, Biomax, Secugen și Matrix, printr-un singur API. Callback API livrează evenimentele verificate către HRMS-ul, ERP-ul și sistemele dumneavoastră de securitate în timp real. RESTful API permite ca o singură înrolare să alimenteze fiecare ușă și fiecare dispozitiv de prezență. Server Approval permite regulilor proprii de business să decidă cine intră. Totul funcționează pe baza JSON peste HTTP/HTTPS, cu criptare AES-256 opțională și fără instalare de SDK. Explorați API-ul la CamsBiometrics.com pentru a afla despre convergența controlului accesului și a evidenței prezenței.