 Cams Support Hub
Protokoll-Adapter-Architektur: Von der Legacy-SDK zur Cloud API
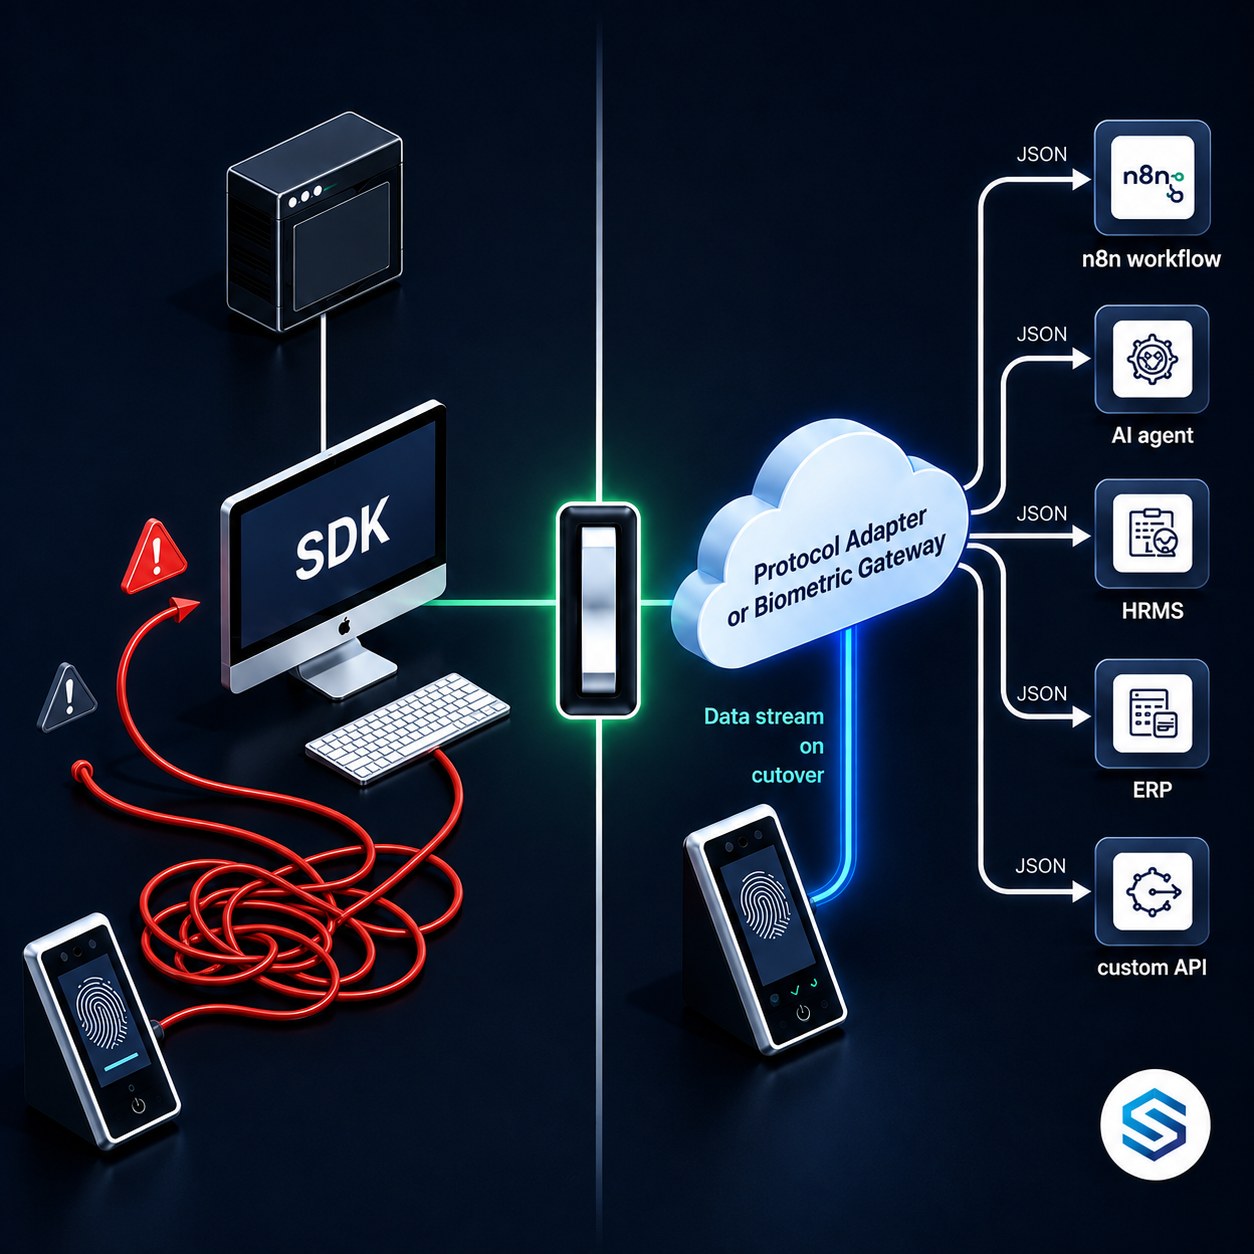
Die meisten Unternehmenssysteme wurden nicht dafür entwickelt, miteinander zu kommunizieren. Sie wurden für eine bestimmte Aufgabe gebaut, mit dem Kommunikationsmodell, das zum Zeitpunkt ihrer Konzeption sinnvoll war. Die Protokoll-Adapter-Architektur ist die technische Disziplin, die diese Welten verbindet, ohne eine der beiden neu schreiben zu müssen. Dieser Artikel erklärt, was Protokoll-Adapter sind, wie sie auf technischer Ebene funktionieren und warum sie die pragmatischste Lösung für eines der hartnäckigsten Probleme der Unternehmensintegration sind: das biometrische Gerät.
Was ein Protokoll ist und warum es Lock-in erzeugt
Bevor Sie Protokoll-Adapter verstehen, benötigen Sie eine klare Definition dessen, was ein Protokoll tatsächlich ist. In der Software- und Hardwarekommunikation ist ein Protokoll eine Reihe von Regeln, die festlegen, wie Daten zwischen zwei Parteien formatiert, übertragen und interpretiert werden. Es definiert die Paketstruktur, das Verbindungsmodell, die Handshake-Sequenz, das Kodierungsformat und das Verhalten bei Fehlerbehandlung.
Protokolle erzeugen Lock-in, weil beide Parteien dieselbe Sprache sprechen müssen. Wenn Sie Software schreiben, die über Protokoll A kommuniziert, kann diese nur mit Systemen kommunizieren, die ebenfalls Protokoll A implementieren. Jedes System, das Protokoll B verwendet, ist ohne eine Übersetzungsschicht nicht erreichbar, unabhängig davon, wie ähnlich es funktional ist.
Dies ist kein Mangel im Protokolldesign. Es ist eine unvermeidbare Folge strukturierter Kommunikation. Das Problem entsteht, wenn das Protokoll, das ein Gerät oder System verwendet, im Vergleich zu den Kommunikationsstandards, auf die sich das restliche Ökosystem umgestellt hat, veraltet ist. Das Gerät funktioniert nach wie vor. Seine Daten sind weiterhin wertvoll. Aber sein Protokoll ist zu einer Mauer geworden.
Ein im Jahr 2010 hergestelltes biometrisches Fingerabdruck-Terminal kommuniziert über ein vom Hersteller definiertes binäres TCP-Protokoll. Das Terminal erfasst die Anwesenheitsdaten jeden Tag korrekt. Das HRMS, das Ihr Unternehmen 2023 eingeführt hat, kommuniziert jedoch über REST und JSON über HTTPS. Diese beiden Systeme haben kein gemeinsames Protokoll. Sie können nicht direkt miteinander kommunizieren, unabhängig davon, wie leistungsfähig jedes der beiden Systeme für sich ist. Die Daten auf dem Terminal sind für das HRMS nicht zugänglich, solange nichts zwischen den beiden Protokollen übersetzt.
Das SDK als Protokoll-Decoder: Was es tatsächlich leistet
Wenn ein Hersteller biometrischer Geräte sein Gerät nicht über ein Standardprotokoll zugänglich machen kann, stellt er ein SDK bereit. Das Verständnis dessen, was ein SDK auf technischer Ebene tatsächlich leistet, hilft zu erklären, warum es existiert und warum es so erhebliche architektonische Probleme verursacht.
Ein SDK, also ein Software Development Kit, ist eine Sammlung kompilierter Code-Bibliotheken, Header-Dateien und Dokumentation, die ein Entwickler auf einem Rechner installiert, um die Kommunikation mit einem bestimmten Gerät oder Dienst zu ermöglichen. Im Kontext biometrischer Geräte erfüllt das SDK zwei entscheidende Funktionen.
Erstens übernimmt es die Verbindungsschicht. Das SDK baut die persistente TCP-Socket-Verbindung auf, die das Gerät erwartet, und hält sie aufrecht. Es verwaltet die Handshake-Sequenz, hält die Verbindung am Leben und übernimmt die Wiederverbindung, wenn das Gerät offline geht. Dieser Code zur Verbindungsverwaltung ist komplex und vollständig auf die Protokollimplementierung des Herstellers zugeschnitten.
Zweitens übernimmt es die Decodierungsschicht. Jedes Paket, das das Gerät sendet, kommt als rohe Binärbytes an. Das SDK enthält Lookup-Tabellen, Bitmasken und Parsing-Funktionen, die diese Bytes in aussagekräftige Datenstrukturen decodieren, mit denen ein Entwickler arbeiten kann. Ohne diese Decodierungsschicht ist der binäre Datenstrom vom Gerät bedeutungslos.
Ein kontinuierlicher Strom binärer Bytes über eine persistente TCP-Socket-Verbindung. Die Bedeutung jedes Bytes hängt von seiner Position innerhalb eines Pakets, dem Pakettyp-Kennzeichner und der Firmware-Version des Geräts ab. Auf dieser Ebene existiert keine für Menschen lesbare Struktur.
Benannte Funktionsaufrufe und Datenobjekte. enrollUser(), getAttendanceLogs(), revokeAccess(). Das SDK übersetzt die binäre Welt in eine programmatische Schnittstelle, die ein Entwickler aufrufen kann, ohne etwas über das zugrunde liegende Wire-Format wissen zu müssen.
Das SDK ist in begrenztem Sinne ein Protokoll-Adapter. Es passt das binäre Protokoll des Geräts an eine aufrufbare Programmierschnittstelle an. Das architektonische Problem besteht darin, dass diese Anpassung nur in eine Richtung funktioniert, nur auf Rechnern, auf denen das SDK installiert ist, nur für die spezifische Gerätemarke, für die es geschrieben wurde, und nur innerhalb des Ausführungsmodells der Sprache, für die das SDK kompiliert wurde.
Warum SDK-basierte Architekturen nicht skalieren können
Das SDK-Modell war eine vernünftige Lösung für die Welt, für die es entworfen wurde: eine einzelne Desktop-Anwendung, die auf einem lokalen Rechner läuft und über ein lokales Netzwerk mit einer einzigen Gerätemarke kommuniziert. In diesem Kontext funktioniert das SDK gut. Die Einschränkungen werden erst sichtbar, wenn sich die architektonischen Anforderungen ändern.
Das Problem der Installationsabhängigkeit
Ein SDK muss auf dem Rechner installiert sein, der den Integrationscode ausführt. Das bedeutet, dass Ihre Integration nicht in einer containerisierten Cloud-Umgebung, einer Serverless-Funktion oder einer gehosteten Automatisierungsplattform laufen kann. Sie muss auf einem bestimmten Rechner laufen, auf dem die SDK-Dateien vorhanden sind. Wird dieser Rechner außer Betrieb genommen, neu aufgesetzt oder auf ein anderes Betriebssystem migriert, bricht die Integration.
Im Jahr 2026 hat sich die meiste Unternehmenssoftware-Infrastruktur hin zu einer cloud-nativen Bereitstellung entwickelt. Container-Orchestrierung, Serverless-Funktionen und verwaltete Cloud-Dienste sind der Standard. Eine SDK-Abhängigkeit ist mit diesem Modell architektonisch unvereinbar, da Container zustandslos und kurzlebig sind. Sie behalten installierte Software-Bibliotheken zwischen Deployments nicht bei.
Das Problem der Multi-Marken-Vielfalt
Jeder Hersteller biometrischer Geräte stellt sein eigenes SDK bereit. Diese SDKs sind nicht interoperabel. Das ZKTeco-SDK kann nicht mit einem Hikvision-Gerät kommunizieren. Das Suprema-SDK kann nicht mit einem Anviz-Gerät kommunizieren. Wenn Ihre Organisation Hardware mehrerer Hersteller an verschiedenen Standorten eingesetzt hat, benötigen Sie für jede Marke eine eigene SDK-Integration.
Dies vervielfacht jeden Wartungsaufwand. Ein Firmware-Update eines Herstellers kann die binäre Paketstruktur verändern und so die SDK-Integration für diese Marke brechen, während andere unberührt bleiben. Jede Integration muss eigenständig gewartet, überwacht und aktualisiert werden.
Das Problem der Sprach- und Laufzeitgrenzen
Die meisten SDKs für biometrische Geräte werden als kompilierte C- oder C++-Bibliotheken mit Windows-spezifischen Binärdateien verteilt. Wenn Ihre Integrationsschicht in Python, Node.js oder Go geschrieben ist, stehen Sie vor einem zusätzlichen Übersetzungsproblem: Der Aufruf von C-Bibliotheksfunktionen aus einer verwalteten Laufzeitumgebung erfordert plattformspezifischen Foreign-Function-Interface-Code, der fragil ist und sich über Betriebssystemversionen hinweg nur schwer warten lässt.
Ein Engineering-Team, das SDK-Integrationen für drei Marken biometrischer Geräte aufgebaut hat, pflegt nicht eine einzige Integration. Es pflegt drei vollständig getrennte Codebasen, jede mit eigener Verbindungslogik, eigenem Code für die Binärauswertung, eigener Fehlerbehandlung und eigener Firmware-Kompatibilitätsfläche. Wenn ein Firmware-Update eine Integration bricht, erfordert die Fehlerdiagnose tiefe Vertrautheit mit dem binären Protokoll genau dieses Herstellers, ein Wissen, das selten dokumentiert ist und oft nur im Kopf des Ingenieurs steckt, der die Integration ursprünglich geschrieben hat.
Das Protokoll-Adapter-Muster: Eine formale Definition
Das Protokoll-Adapter-Muster ist ein etabliertes Software-Architekturmuster, das das Problem inkompatibler Kommunikationsprotokolle löst, indem es zwischen den beiden Systemen eine eigene Übersetzungsschicht einführt. Der Adapter spricht auf der einen Seite die native Sprache des Quellsystems und auf der anderen Seite die erwartete Sprache des Zielsystems. Keines der beiden Systeme muss verändert werden.
In der Softwaretechnik wird dieses Muster manchmal als Adapter-Muster oder Übersetzer-Muster bezeichnet. In der Netzwerktechnik ist es das Prinzip hinter Protokoll-Gateways. In der Unternehmensintegration bildet es die Grundlage von Message Brokern und Integrationsplattformen. Die konkreten Implementierungsdetails variieren, aber das zentrale Architekturkonzept bleibt gleich: Die Übersetzungsaufgabe wird isoliert, sodass weder das Quell- noch das Zielsystem das Kommunikationsmodell des anderen kennen oder berücksichtigen muss.
Ein universeller Steckdosenadapter ermöglicht es, ein Gerät mit einem zweipoligen europäischen Stecker an eine dreipolige britische Steckdose anzuschließen. Das Gerät ändert sich nicht. Die Steckdose ändert sich nicht. Der Adapter übernimmt die Übersetzung zwischen zwei inkompatiblen physischen Standards. Ein Protokoll-Adapter leistet dasselbe für Kommunikationsstandards in der Software. Das biometrische Gerät spricht weiterhin sein binäres Protokoll. Die Cloud API spricht weiterhin JSON über HTTPS. Der Adapter übersetzt zwischen beiden.
Die vier Schichten eines biometrischen Protokoll-Adapters
Ein gut konzipierter Protokoll-Adapter für biometrische Geräte ist keine einzelne Funktion. Er ist eine geschichtete Architektur, in der jede Schicht eine klar abgegrenzte Verantwortung hat. Das Verständnis dieser Schichten hilft zu erklären, warum der Bau eines robusten Adapters komplexer ist, als es zunächst scheint, und warum eine eigens entwickelte Lösung deutlich zuverlässiger ist als eine individuelle Integration.
Im Inneren des Adapter-Kerns: Was die Übersetzung tatsächlich umfasst
Im Adapter-Kern steckt die eigentliche Komplexität. Jede seiner fünf Komponenten adressiert eine bestimmte technische Herausforderung, die eine direkte Integration unpraktikabel macht.
Verbindungsmanager
Biometrische Geräte erwarten eine persistente TCP-Verbindung. Der Verbindungsmanager unterhält pro Gerät eine langlebige Socket-Verbindung, übernimmt den herstellerspezifischen Handshake, der die Software gegenüber dem Gerät authentifiziert, überwacht den Verbindungszustand über Keepalive-Prüfungen, erkennt Verbindungsabbrüche und führt die Wiederverbindungslogik mit angemessener Backoff-Zeitsteuerung aus. Bei einem System, das 50 Geräte an mehreren Standorten verwaltet, betreibt der Verbindungsmanager gleichzeitig 50 parallele Socket-Sitzungen, jede mit eigener Zustandsmaschine.
Binär-Decoder
Jedes von einem Gerät eintreffende Paket ist eine Byte-Sequenz mit einer vom Hersteller definierten, spezifischen Struktur. Der Binär-Decoder parst diese Pakete, indem er feste Feldbreiten an bekannten Byte-Positionen liest, Bitmasken zur Extraktion von Flag-Werten anwendet, binär kodierte Zeitstempel in Standard-Datums- und Zeitformate umwandelt und Zeichensätze decodiert, die möglicherweise nicht standardmäßiges UTF-8 sind. Der Decoder muss mehrere Pakettypen verarbeiten, die über ein Typ-Byte an einer bekannten Position identifiziert werden, und jeden Pakettyp an die passende Parsing-Routine weiterleiten.
Event-Normalisierer
Ein Fingerabdruck-Scanereignis auf einem ZKTeco-Gerät kommt mit anderen Feldnamen, anderen Zeitstempelformaten und anderen Statuscodes an als das entsprechende Ereignis auf einem Hikvision-Gerät. Der Event-Normalisierer bildet jede herstellerspezifische Ereignisdarstellung auf ein einheitliches, konsistentes internes Ereignisschema ab. Dieser Normalisierungsschritt ermöglicht es, dass Schicht 3 und Schicht 4 vollständig markenunabhängig arbeiten. Der Konsument erhält dieselbe JSON-Struktur, unabhängig davon, welches Gerät das Ereignis erzeugt hat.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
Befehls-Encoder
Die oben gezeigte Punchlog-Payload ist das Ergebnis, das Binär-Decoder und Event-Normalisierer erzeugen, wenn ein biometrisches Echtzeitereignis von einem physischen Gerät am Biometric Gateway eintrifft. Dieses strukturierte JSON wird anschließend an Ihren konfigurierten Callback-Endpunkt veröffentlicht, sei es ein n8n-Webhook-Knoten, ein KI-Agent, ein HRMS-Endpunkt oder ein anderer Konsument.
Der Befehls-Encoder arbeitet in die entgegengesetzte Richtung. Wenn ein Konsument eine JSON-Anweisung an die API-Oberfläche sendet, beispielsweise eine Anfrage, einen neuen Benutzer zu registrieren oder Zugriffsrechte zu entziehen, übersetzt der Befehls-Encoder dieses strukturierte JSON in das binäre Befehlspaket, das das Zielgerät erwartet. Er platziert Feldwerte an den korrekten Byte-Positionen für das Protokoll des jeweiligen Herstellers, stellt den Pakettyp-Kennzeichner voran, berechnet und hängt alle erforderlichen Prüfsummen an und schreibt den resultierenden binären Frame über die persistente Socket-Verbindung zum Gerät. Dieselbe logische Anweisung, vom Konsumenten einmal als sauberes JSON formuliert, wird je nach empfangender Gerätemarke zu einer völlig anderen binären Struktur auf der Leitung. Der Befehls-Encoder behandelt alle Varianten intern, sodass der Konsument sich nie damit befassen muss.
Resilienz-Handler
Physische Geräte in Betriebsumgebungen gehen offline. Stromausfälle, Netzwerkunterbrechungen und Geräteneustarts sind Routineereignisse. Der Resilienz-Handler puffert Ereignisse, die während einer Unterbrechung eintreffen, damit sie nicht verloren gehen, reiht ausgehende Befehle ein, die erst nach Wiederherstellung der Verbindung zugestellt werden können, implementiert exponentielles Backoff für Wiederverbindungsversuche, um ein neu startendes Gerät nicht zu überlasten, und liefert strukturierte Fehlerantworten an Konsumenten, wenn eine Operation aufgrund der Nichtverfügbarkeit des Geräts nicht abgeschlossen werden kann.
Die architektonischen Eigenschaften eines guten Protokoll-Adapters
Nicht alle Protokoll-Adapter sind gleich gut. Ein gut konzipierter Adapter besitzt bestimmte architektonische Eigenschaften, die ihn von einer fragilen individuellen Integration unterscheiden.
Warum die Cloud-Bereitstellung die Anforderungen an die Adapter-Architektur verändert
Der Wechsel von on-premises zu einer cloud-nativen Unternehmensinfrastruktur verändert grundlegend, was ein Protokoll-Adapter sein muss. Ein für die lokale Bereitstellung konzipierter Adapter kann sich auf lokale SDK-Installationen, feste Netzwerkkonfigurationen und persistente Serverprozesse stützen. Ein für die Cloud-Bereitstellung konzipierter Adapter kann sich auf keines dieser Elemente verlassen.
Zustandslose versus zustandsbehaftete Auslegung
Cloud-native Bereitstellungsumgebungen bevorzugen zustandslose Prozesse. Ein zustandsloser Prozess kann gestartet, gestoppt und neu gestartet werden, ohne wichtige Daten zu verlieren, da der gesamte persistente Zustand extern gespeichert wird. Verbindungen zu biometrischen Geräten sind von Natur aus zustandsbehaftet: Sie benötigen einen persistenten Socket, der den Verbindungskontext über Interaktionen hinweg hält. Ein cloud-nativer Protokoll-Adapter muss diesen Zustand daher externalisieren und die Verbindungsmetadaten in einem persistenten Speicher ablegen, sodass der Verbindungskontext Prozessneustarts übersteht.
Die Trennung von Verbindungsverwaltung und API-Bereitstellung
Ein gut strukturierter cloud-nativer Protokoll-Adapter trennt die Schicht der Verbindungsverwaltung von der Schicht der API-Bereitstellung. Die Schicht der Verbindungsverwaltung läuft als eigenständiger Dienst, der persistente Geräteverbindungen aufrechterhält und normalisierte Ereignisse in eine interne Nachrichtenwarteschlange veröffentlicht. Die API-Bereitstellungsschicht liest aus dieser Warteschlange und beantwortet REST-Anfragen eigenständig. Diese Trennung ermöglicht es, jede Schicht unabhängig zu skalieren, und sorgt dafür, dass ein Neustart des API-Prozesses aktive Geräteverbindungen nicht unterbricht.
Wenn Ihr API-Server und Ihr Verbindungsmanager für Geräte ein und derselbe Prozess sind, bricht ein Neustart des API-Servers zur Bereitstellung eines Updates alle aktiven Geräteverbindungen ab. Sind sie getrennte Prozesse, können Sie Updates am API-Server ausrollen, ohne den Verbindungsmanager zu berühren, und aktive Geräteverbindungen bleiben ununterbrochen bestehen. In einer Betriebsumgebung, in der Geräte kontinuierlich Anwesenheitsereignisse verarbeiten, ist die Verbindungskontinuität keine Annehmlichkeit. Sie ist eine Anforderung an die Datenintegrität.
Der Migrationspfad: Vom SDK zum Protokoll-Adapter
Organisationen, die derzeit auf SDK-basierte Integrationen setzen, müssen nicht alles auf einmal neu aufbauen. Die Protokoll-Adapter-Architektur ist so konzipiert, dass sie schrittweise eingeführt werden kann, wobei der Adapter nach und nach Aufgaben der bestehenden SDK-Integration übernimmt.
Compliance-Aspekte beim Entwurf von Protokoll-Adaptern
Wenn biometrische Daten durch einen Protokoll-Adapter fließen, wird der Adapter im rechtlichen Sinne nach den meisten Datenschutzrahmen zu einem Auftragsverarbeiter. Daraus ergeben sich konkrete Gestaltungspflichten, die in der Adapter-Architektur berücksichtigt werden müssen.
- DSGVO, EU: Der Adapter muss Datenminimierung auf der Normalisierungsschicht umsetzen. Ereignisdaten, die an Konsumenten übergeben werden, dürfen nur die Felder enthalten, die für den jeweiligen Zweck erforderlich sind. Der Adapter darf biometrische Templatedaten nicht länger speichern, als für die laufende Operation nötig ist.
- CCPA und CPRA, Kalifornien: Der Adapter darf biometrische Daten Konsumenten nicht in einer Weise zugänglich machen, die über den eingewilligten Zweck hinaus Profiling oder Re-Identifizierung ermöglicht. API-Zugriffskontrollen müssen die Zweckbindung auf Konsumentenebene durchsetzen.
- LGPD, Brasilien: Verarbeitungsverzeichnisse müssen den Adapter als Verarbeitungskomponente mit seiner konkreten Rolle, den von ihm berührten Daten und den auf jeder Schicht angewandten Aufbewahrungsregeln dokumentieren.
- PDPA, Singapur, Malaysia, Thailand: Zugriffskontrollen auf der API-Oberfläche müssen einwilligungsbasierte Beschränkungen durchsetzen. Konsumenten dürfen nur Daten für Zwecke erhalten, in die die betroffene Person eingewilligt hat.
- ISO-27001-konforme Kontrollen: Der Adapter sollte Verschlüsselung bei der Übertragung sowohl auf der Geräteverbindungsschicht (soweit das Geräteprotokoll dies zulässt) als auch auf der API-Oberflächenschicht anwenden. Der Zugriff auf API-Endpunkte muss authentifiziert sein. Alle Operationen müssen unveränderliche Audit-Log-Einträge erzeugen.
Häufig gestellte Fragen
Fazit: Cams Biometrics Gateway ist diese Architektur, gebaut und in Betrieb
Die Protokoll-Adapter-Architektur ist die richtige technische Antwort auf das Problem der biometrischen Integration. Sie ist kein Provisorium. Sie ist ein etabliertes Muster, angewandt auf einen konkreten Bereich, in dem es dringend benötigt wird.
Das Cams Biometrics Gateway ist eine produktive Umsetzung dieser Architektur. Es unterhält persistente Verbindungen zu Geräten von 15 oder mehr Herstellern, betreibt für jedes unterstützte Protokoll einen Binär-Decoder und einen Event-Normalisierer und stellt den vollständigen Operationssatz über eine einheitliche REST API und einen MCP Server bereit. Das Ergebnis sind 38 biometrische Operationen, zugänglich über Standard-JSON über HTTPS, mit Webhook-Callbacks in Echtzeit für jedes Geräteereignis und ohne dass irgendwo in Ihrer Infrastruktur eine SDK-Installation erforderlich ist.
Wenn Ihre Organisation biometrische Geräte und Systeme besitzt, die biometrische Daten nutzen müssen, ist die Protokoll-Adapter-Schicht das architektonische Element, das Ihnen fehlt. Entdecken Sie die API des Cams Biometrics Gateway unter CamsBiometrics.com oder sprechen Sie mit unserem Team, um Ihre bestehende Hardware an die moderne Cloud-API-Schicht anzubinden, die sie verdient.