 Cams Support Hub
Arhitectura adaptorului de protocol: de la SDK-ul vechi la API-ul cloud
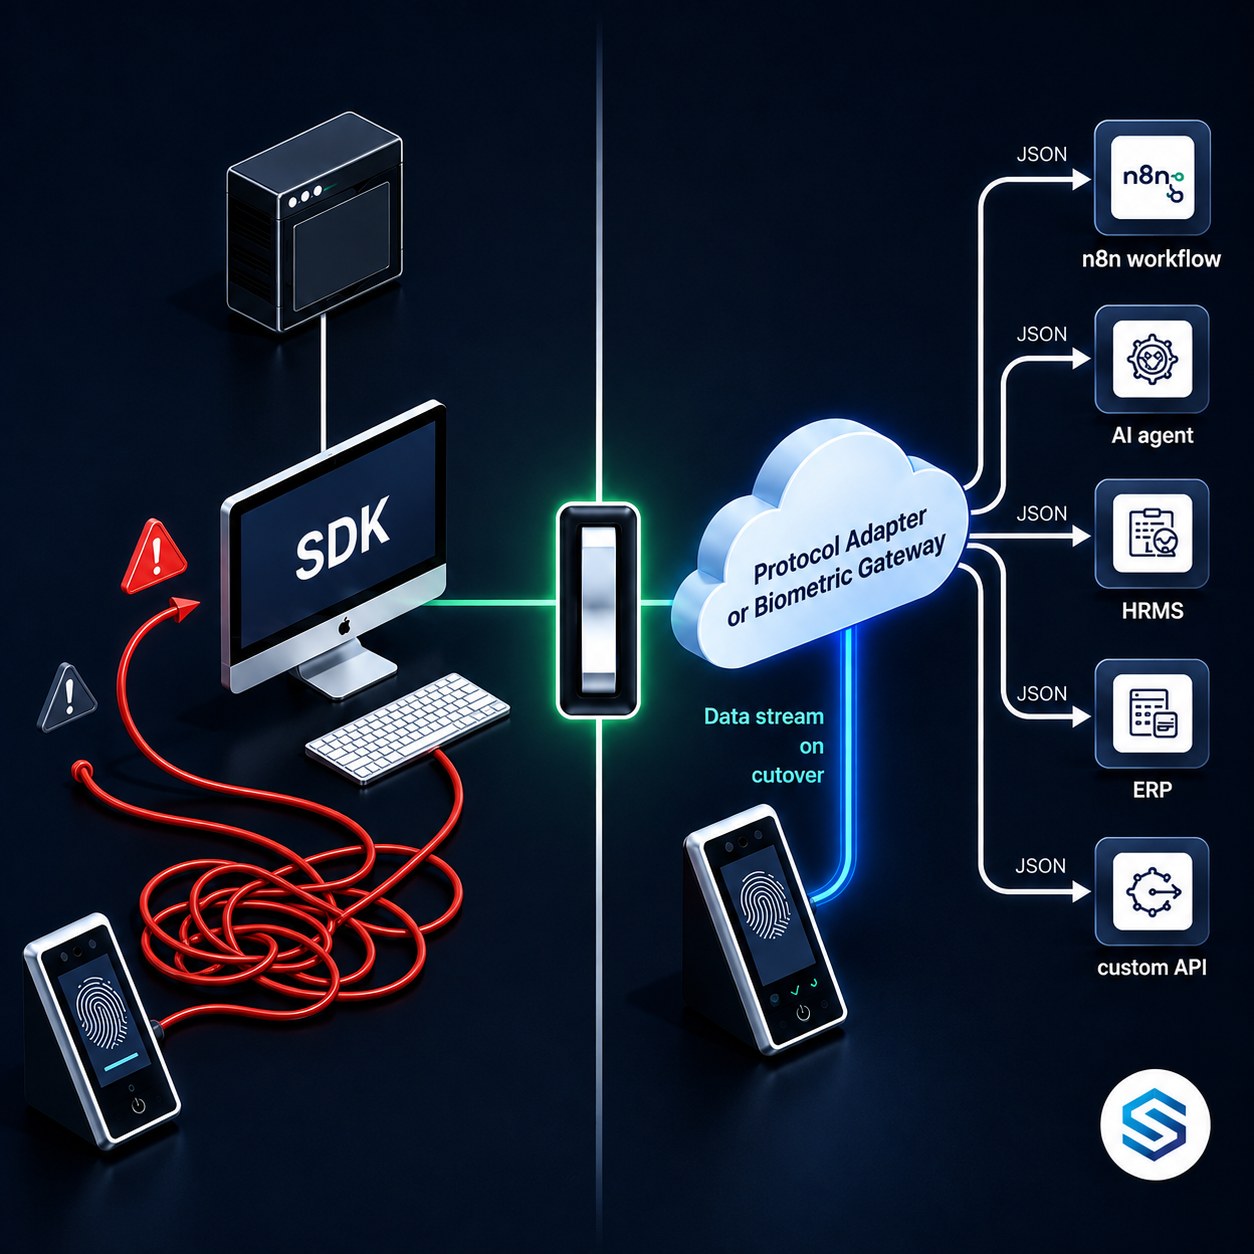
Majoritatea sistemelor enterprise nu au fost construite pentru a comunica între ele. Au fost construite pentru a îndeplini o sarcină specifică, folosind modelul de comunicare care avea sens în momentul proiectării lor. Arhitectura adaptorului de protocol este disciplina de inginerie care conectează aceste lumi fără a rescrie niciuna dintre ele. Acest articol explică ce sunt adaptoarele de protocol, cum funcționează la nivel tehnic și de ce reprezintă cea mai pragmatică soluție la una dintre cele mai persistente probleme din integrarea enterprise: dispozitivul biometric.
Ce este un protocol și de ce creează dependență
Înainte de a înțelege adaptoarele de protocol, aveți nevoie de o definiție clară a ceea ce este, de fapt, un protocol. În comunicarea software și hardware, un protocol este un set de reguli care guvernează modul în care datele sunt formatate, transmise și interpretate între două părți. Acesta definește structura pachetelor, modelul de conexiune, secvența de handshake, formatul de codificare și comportamentul de gestionare a erorilor.
Protocoalele creează dependență deoarece cer ca ambele părți să vorbească aceeași limbă. Dacă scrieți software care comunică folosind Protocolul A, acesta poate comunica doar cu sisteme care implementează și ele Protocolul A. Orice sistem care folosește Protocolul B, indiferent cât de similar din punct de vedere funcțional, este inaccesibil fără un strat de traducere.
Aceasta nu este o defecțiune a proiectării protocoalelor. Este o consecință inevitabilă a comunicării structurate. Problema apare atunci când protocolul pe care îl folosește un dispozitiv sau un sistem devine învechit în raport cu standardele de comunicare către care s-a mutat restul ecosistemului. Dispozitivul funcționează în continuare. Datele sale sunt în continuare valoroase. Dar protocolul său a devenit un zid.
Un terminal biometric cu amprentă, fabricat în 2010, comunică folosind un protocol TCP binar definit de producătorul său. Terminalul înregistrează corect datele de prezență în fiecare zi. Dar HRMS-ul adoptat de compania dumneavoastră în 2023 comunică prin REST și JSON peste HTTPS. Aceste două sisteme nu au un protocol comun. Ele nu pot comunica direct, indiferent cât de capabil este fiecare sistem în parte. Datele de pe terminal sunt inaccesibile pentru HRMS, cu excepția cazului în care ceva traduce între cele două protocoale.
SDK-ul ca decodor de protocol: ce face, de fapt
Atunci când un producător de dispozitive biometrice nu poate expune dispozitivul său printr-un protocol standard, distribuie un SDK. Înțelegerea a ceea ce face, de fapt, un SDK la nivel tehnic ajută la explicarea atât a motivului pentru care există, cât și a motivului pentru care creează probleme arhitecturale atât de semnificative.
Un SDK, sau Software Development Kit, este un ansamblu de biblioteci de cod compilat, fișiere header și documentație pe care un dezvoltator le instalează pe un calculator pentru a permite comunicarea cu un anumit dispozitiv sau serviciu. În contextul dispozitivelor biometrice, SDK-ul îndeplinește două funcții critice.
În primul rând, gestionează stratul de conexiune. SDK-ul stabilește și menține conexiunea TCP persistentă pe care o așteaptă dispozitivul. Gestionează secvența de handshake, menține conexiunea activă și tratează reconectarea atunci când dispozitivul se deconectează. Acest cod de gestionare a conexiunii este complex și complet specific implementării protocolului producătorului.
În al doilea rând, gestionează stratul de decodare. Fiecare pachet trimis de dispozitiv sosește ca octeți binari brut. SDK-ul conține tabele de căutare, măști de biți și funcții de parsare care decodează acești octeți în structuri de date semnificative, cu care un dezvoltator poate lucra. Fără acest strat de decodare, fluxul binar venit de la dispozitiv nu are sens.
Un flux continuu de octeți binari printr-un socket TCP persistent. Semnificația fiecărui octet depinde de poziția sa în cadrul pachetului, de identificatorul tipului de pachet și de versiunea firmware-ului dispozitivului. La acest nivel nu există nicio structură ușor de citit de om.
Apeluri de funcții denumite și obiecte de date. enrollUser(), getAttendanceLogs(), revokeAccess(). SDK-ul traduce lumea binară într-o interfață programatică pe care un dezvoltator o poate apela fără să știe nimic despre formatul de transmisie de dedesubt.
SDK-ul este, într-un sens limitat, un adaptor de protocol. Adaptează protocolul binar al dispozitivului într-o interfață de programare apelabilă. Problema arhitecturală este că această adaptare funcționează doar într-o singură direcție, doar pe mașinile unde este instalat SDK-ul, doar pentru marca specifică de dispozitiv pentru care a fost scris și doar în cadrul modelului de execuție al limbajului pentru care a fost compilat.
De ce arhitectura bazată pe SDK nu poate fi scalată
Modelul SDK a fost o soluție rezonabilă pentru lumea pentru care a fost proiectat: o singură aplicație desktop, rulând pe un calculator local, comunicând cu o singură marcă de dispozitiv printr-o rețea locală. În acest context, SDK-ul funcționează bine. Limitările devin vizibile abia atunci când cerințele arhitecturale se schimbă.
Problema dependenței de instalare
Un SDK trebuie instalat pe mașina care rulează codul de integrare. Aceasta înseamnă că integrarea dumneavoastră nu poate rula într-un mediu cloud containerizat, într-o funcție serverless sau pe o platformă de automatizare găzduită. Trebuie să ruleze pe o mașină specifică, pe care se află fișierele SDK-ului. Dacă acea mașină este scoasă din uz, reconstruită sau migrată pe un alt sistem de operare, integrarea se oprește.
În 2026, majoritatea infrastructurilor software enterprise s-au orientat către implementări native în cloud. Orchestrarea containerelor, funcțiile serverless și serviciile cloud gestionate sunt standardul. O dependență de SDK este incompatibilă arhitectural cu acest model, deoarece containerele sunt stateless și efemere. Ele nu păstrează bibliotecile software instalate între implementări.
Problema multiplicității multi-marcă
Fiecare producător de dispozitive biometrice își distribuie propriul SDK. Aceste SDK-uri nu sunt interoperabile. SDK-ul ZKTeco nu poate comunica cu un dispozitiv Hikvision. SDK-ul Suprema nu poate comunica cu un dispozitiv Anviz. Dacă organizația dumneavoastră a implementat hardware de la mai mulți producători în locații diferite, aveți nevoie de o integrare SDK separată pentru fiecare marcă.
Aceasta multiplică fiecare efort de întreținere. O actualizare de firmware de la un producător poate modifica structura binară a pachetelor, stricând integrarea SDK pentru acea marcă, în timp ce celelalte rămân neafectate. Fiecare integrare trebuie întreținută, monitorizată și actualizată independent.
Problema limbajului și a granițelor de runtime
Majoritatea SDK-urilor pentru dispozitive biometrice sunt distribuite ca biblioteci C sau C++ compilate, cu binare specifice Windows. Dacă stratul de integrare este scris în Python, Node.js sau Go, vă confruntați cu o problemă suplimentară de traducere: apelarea funcțiilor din biblioteci C dintr-un mediu de runtime gestionat necesită cod de tip foreign function interface specific platformei, care este fragil și greu de întreținut între versiuni diferite ale sistemului de operare.
O echipă de inginerie care a construit integrări SDK pentru trei mărci de dispozitive biometrice nu întreține o singură integrare. Ea întreține trei baze de cod complet separate, fiecare cu propria logică de conexiune, cu propriul cod de parsare binară, cu propria gestionare a erorilor și cu propria suprafață de compatibilitate cu firmware-ul. Atunci când o actualizare de firmware strică o integrare, diagnosticarea problemei necesită o familiaritate profundă cu protocolul binar al acelui producător specific, cunoștințe care sunt rareori documentate și trăiesc adesea doar în capul inginerului care a scris inițial integrarea.
Modelul adaptorului de protocol: o definiție formală
Modelul adaptorului de protocol este un model de arhitectură software bine stabilit, care rezolvă problema protocoalelor de comunicare incompatibile prin introducerea unui strat dedicat de traducere între cele două sisteme. Adaptorul vorbește limba nativă a sistemului sursă pe o parte și limba așteptată de sistemul țintă pe cealaltă parte. Niciunul dintre sisteme nu trebuie să se schimbe.
În ingineria software, acest model este uneori numit modelul Adapter sau modelul Translator. În ingineria rețelelor, este principiul din spatele gateway-urilor de protocol. În integrarea enterprise, este baza brokerilor de mesaje și a platformelor de integrare. Detaliile specifice de implementare variază, dar conceptul arhitectural de bază este consecvent: izolarea preocupării de traducere, astfel încât nici sistemul sursă, nici cel țintă să nu trebuiască să cunoască sau să se preocupe de modelul de comunicare al celuilalt.
Un adaptor electric universal vă permite să conectați un dispozitiv cu ștecher european cu doi pini la o priză britanică cu trei pini. Dispozitivul nu se schimbă. Priza nu se schimbă. Adaptorul gestionează traducerea între două standarde fizice incompatibile. Un adaptor de protocol face același lucru pentru standardele de comunicare software. Dispozitivul biometric continuă să vorbească protocolul său binar. API-ul cloud continuă să vorbească JSON peste HTTPS. Adaptorul face traducerea între ele.
Cele patru niveluri ale unui adaptor de protocol biometric
Un adaptor de protocol bine proiectat pentru dispozitive biometrice nu este o singură funcție. Este o arhitectură stratificată în care fiecare nivel are o responsabilitate specifică și delimitată. Înțelegerea acestor niveluri ajută la explicarea motivului pentru care construirea unui adaptor robust este mai complexă decât pare la prima vedere și de ce o soluție special concepută este semnificativ mai fiabilă decât o integrare personalizată.
În interiorul nucleului adaptorului: ce implică, de fapt, traducerea
Nucleul adaptorului este locul unde se află, de fapt, complexitatea reală. Fiecare dintre cele cinci componente ale sale abordează o provocare tehnică specifică, care face integrarea directă nepractică.
Managerul conexiunilor
Dispozitivele biometrice așteaptă o conexiune TCP persistentă. Managerul conexiunilor menține un socket de lungă durată pentru fiecare dispozitiv, gestionează handshake-ul specific producătorului care autentifică software-ul în fața dispozitivului, monitorizează starea conexiunii prin sonde keepalive, detectează deconectările și execută logica de reconectare cu temporizări de backoff adecvate. Pentru un sistem care gestionează 50 de dispozitive în mai multe locații, managerul conexiunilor rulează simultan 50 de sesiuni socket concurente, fiecare cu propria mașină de stări.
Decodorul binar
Fiecare pachet care sosește de la un dispozitiv este o secvență de octeți cu o structură specifică, definită de producător. Decodorul binar parsează aceste pachete citind câmpuri de lungime fixă la offset-uri de octeți cunoscute, aplicând măști de biți pentru a extrage valorile indicatorilor, convertind marcajele temporale codificate binar în formate standard de dată și oră și decodificând seturi de caractere care pot să nu fie UTF-8 standard. Decodorul trebuie să gestioneze mai multe tipuri de pachete, identificate printr-un octet de tip de la un offset cunoscut, și să direcționeze fiecare tip de pachet către rutina de parsare corespunzătoare.
Normalizatorul de evenimente
Un eveniment de scanare a amprentei pe un dispozitiv ZKTeco sosește cu nume de câmpuri, formate de marcaj temporal și coduri de stare diferite față de evenimentul echivalent de pe un dispozitiv Hikvision. Normalizatorul de evenimente mapează fiecare reprezentare a evenimentului specifică producătorului într-o singură schemă internă consecventă de evenimente. Acest pas de normalizare permite ca Nivelul 3 și Nivelul 4 să fie complet independente de marcă. Consumatorul primește aceeași structură JSON indiferent de dispozitivul care a generat evenimentul.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
Codificatorul de comenzi
Payload-ul de punchlog de mai sus este ceea ce produc Decodorul binar și Normalizatorul de evenimente atunci când un eveniment biometric în timp real ajunge la Gateway-ul biometric de la un dispozitiv fizic. Acest JSON structurat este apoi publicat către endpoint-ul de callback configurat, fie că este vorba de un nod webhook n8n, de un agent AI, de un endpoint HRMS sau de orice alt consumator.
Codificatorul de comenzi funcționează în direcția opusă. Atunci când un consumator trimite o instrucțiune JSON către suprafața API, de exemplu o cerere de înrolare a unui utilizator nou sau de revocare a permisiunilor de acces, Codificatorul de comenzi traduce acel JSON structurat în pachetul binar de comandă pe care îl așteaptă dispozitivul țintă. Plasează valorile câmpurilor la offset-urile corecte de octeți pentru protocolul acelui producător, adaugă identificatorul tipului de pachet, calculează și adaugă orice sumă de control necesară și scrie cadrul binar rezultat în socket-ul persistent al dispozitivului. Aceeași instrucțiune logică, exprimată o singură dată ca JSON curat de către consumator, devine o structură binară complet diferită pe cablu, în funcție de marca dispozitivului care o primește. Codificatorul de comenzi gestionează intern fiecare variație, astfel încât consumatorul să nu fie nevoit să o facă niciodată.
Gestionarul de reziliență
Dispozitivele fizice din mediile operaționale se deconectează. Ciclurile de alimentare, întreruperile de rețea și repornirile dispozitivelor sunt evenimente de rutină. Gestionarul de reziliență reține în buffer evenimentele care sosesc în timpul unei deconectări, pentru a nu fi pierdute, pune în coadă comenzile de ieșire care nu pot fi livrate până la restabilirea conexiunii, implementează backoff exponențial pentru încercările de reconectare, pentru a evita supraîncărcarea unui dispozitiv aflat în repornire, și returnează consumatorilor răspunsuri de eroare structurate atunci când o operațiune nu poate fi finalizată din cauza indisponibilității dispozitivului.
Proprietățile arhitecturale care definesc un adaptor de protocol bun
Nu toți adaptoarele de protocol sunt create egale. Un adaptor bine proiectat are proprietăți arhitecturale specifice, care îl diferențiază de o integrare personalizată fragilă.
De ce implementarea în cloud schimbă cerințele arhitecturii adaptorului
Trecerea de la infrastructura enterprise locală la cea nativă în cloud schimbă fundamental ce trebuie să fie un adaptor de protocol. Un adaptor proiectat pentru implementare locală se poate baza pe instalări SDK locale, configurații de rețea fixe și procese server persistente. Un adaptor proiectat pentru implementare în cloud nu se poate baza pe niciunul dintre acestea.
Design stateless versus stateful
Mediile de implementare native în cloud favorizează procesele stateless. Un proces stateless poate fi pornit, oprit și repornit fără a pierde date importante, deoarece toată starea persistentă este stocată extern. Conexiunile cu dispozitivele biometrice sunt, prin natura lor, stateful: necesită un socket persistent care păstrează contextul conexiunii între interacțiuni. Un adaptor de protocol nativ în cloud trebuie să externalizeze această stare, menținând metadatele conexiunii într-un depozit persistent, astfel încât contextul conexiunii să supraviețuiască repornirilor de proces.
Separarea gestionării conexiunilor de serviciul API
Un adaptor de protocol cloud bine arhitecturat separă stratul de gestionare a conexiunilor de stratul de servire a API-ului. Stratul de gestionare a conexiunilor rulează ca serviciu dedicat, care menține conexiunile persistente cu dispozitivele și publică evenimentele normalizate într-o coadă internă de mesaje. Stratul de servire a API-ului citește din această coadă și servește cererile REST independent. Această separare permite ca fiecare strat să se scaleze independent și înseamnă că repornirea unui proces de servire a API-ului nu perturbă conexiunile active cu dispozitivele.
Dacă serverul API și managerul conexiunilor cu dispozitivele sunt același proces, repornirea serverului API pentru a implementa o actualizare întrerupe toate conexiunile active cu dispozitivele. Dacă sunt procese separate, puteți implementa actualizări pe serverul API fără a atinge managerul conexiunilor, iar conexiunile active cu dispozitivele rămân neîntrerupte. Într-un mediu operațional în care dispozitivele procesează continuu evenimente de prezență, continuitatea conexiunii nu este un lux. Este o cerință de integritate a datelor.
Calea de migrare: de la SDK la adaptorul de protocol
Organizațiile care se bazează în prezent pe integrări bazate pe SDK nu trebuie să reconstruiască totul deodată. Arhitectura adaptorului de protocol este concepută să fie introdusă treptat, adaptorul preluând treptat responsabilitățile din integrarea SDK existentă.
Considerente de conformitate în proiectarea adaptorului de protocol
Atunci când datele biometrice trec printr-un adaptor de protocol, adaptorul devine, în sens juridic, un procesator de date în majoritatea cadrelor de protecție a datelor. Acest lucru creează obligații specifice de proiectare, care trebuie abordate în arhitectura adaptorului.
- GDPR, UE: Adaptorul trebuie să implementeze minimizarea datelor la nivelul normalizării. Datele evenimentelor transmise consumatorilor trebuie să conțină doar câmpurile necesare scopului specific. Adaptorul nu trebuie să păstreze șabloanele de date biometrice mai mult decât este necesar pentru operațiunea în curs.
- CCPA și CPRA, California: Adaptorul nu trebuie să pună datele biometrice la dispoziția consumatorilor în moduri care permit crearea de profiluri sau reidentificarea dincolo de scopul consimțit. Controalele de acces la API trebuie să impună limitarea scopului la nivelul consumatorului.
- LGPD, Brazilia: Registrele de prelucrare trebuie să documenteze adaptorul ca o componentă de prelucrare, cu rolul său specific, datele pe care le atinge și regulile de retenție aplicate la fiecare nivel.
- PDPA, Singapore, Malaysia, Thailanda: Controalele de acces la suprafața API trebuie să impună restricții bazate pe consimțământ. Consumatorii trebuie să primească date doar pentru scopurile la care persoana vizată și-a dat consimțământul.
- Controale aliniate cu ISO 27001: Adaptorul ar trebui să aplice criptarea în tranzit atât la nivelul conexiunii cu dispozitivul (acolo unde protocolul dispozitivului o permite), cât și la nivelul suprafeței API. Accesul la endpoint-urile API trebuie să fie autentificat. Toate operațiunile trebuie să genereze intrări de jurnal de audit imuabile.
Întrebări frecvente
Concluzie: Cams Biometrics Gateway este această arhitectură, construită și funcțională
Arhitectura adaptorului de protocol este răspunsul corect din punct de vedere ingineresc la problema integrării biometrice. Nu este o soluție provizorie. Este un model bine stabilit, aplicat unui domeniu specific în care este urgent necesar.
Cams Biometrics Gateway este o implementare în producție a acestei arhitecturi. Menține conexiuni persistente cu dispozitive de la 15 sau mai mulți producători, rulează un decodor binar și un normalizator de evenimente pentru fiecare protocol suportat și expune întregul set de operațiuni printr-un API REST unificat și printr-un server MCP. Rezultatul sunt 38 de operațiuni biometrice accesibile prin JSON standard peste HTTPS, cu callback-uri webhook în timp real pentru fiecare eveniment al dispozitivelor și fără nevoia de instalare a vreunui SDK în infrastructura dumneavoastră.
Dacă organizația dumneavoastră are dispozitive biometrice și sisteme care trebuie să consume date biometrice, stratul adaptorului de protocol este piesa arhitecturală care vă lipsește. Explorați API-ul Cams Biometrics Gateway la CamsBiometrics.com sau contactați echipa noastră pentru a conecta hardware-ul existent la stratul API cloud modern pe care îl merită.