 Cams Support Hub
معماری آداپتور پروتکل: از SDK قدیمی تا Cloud API
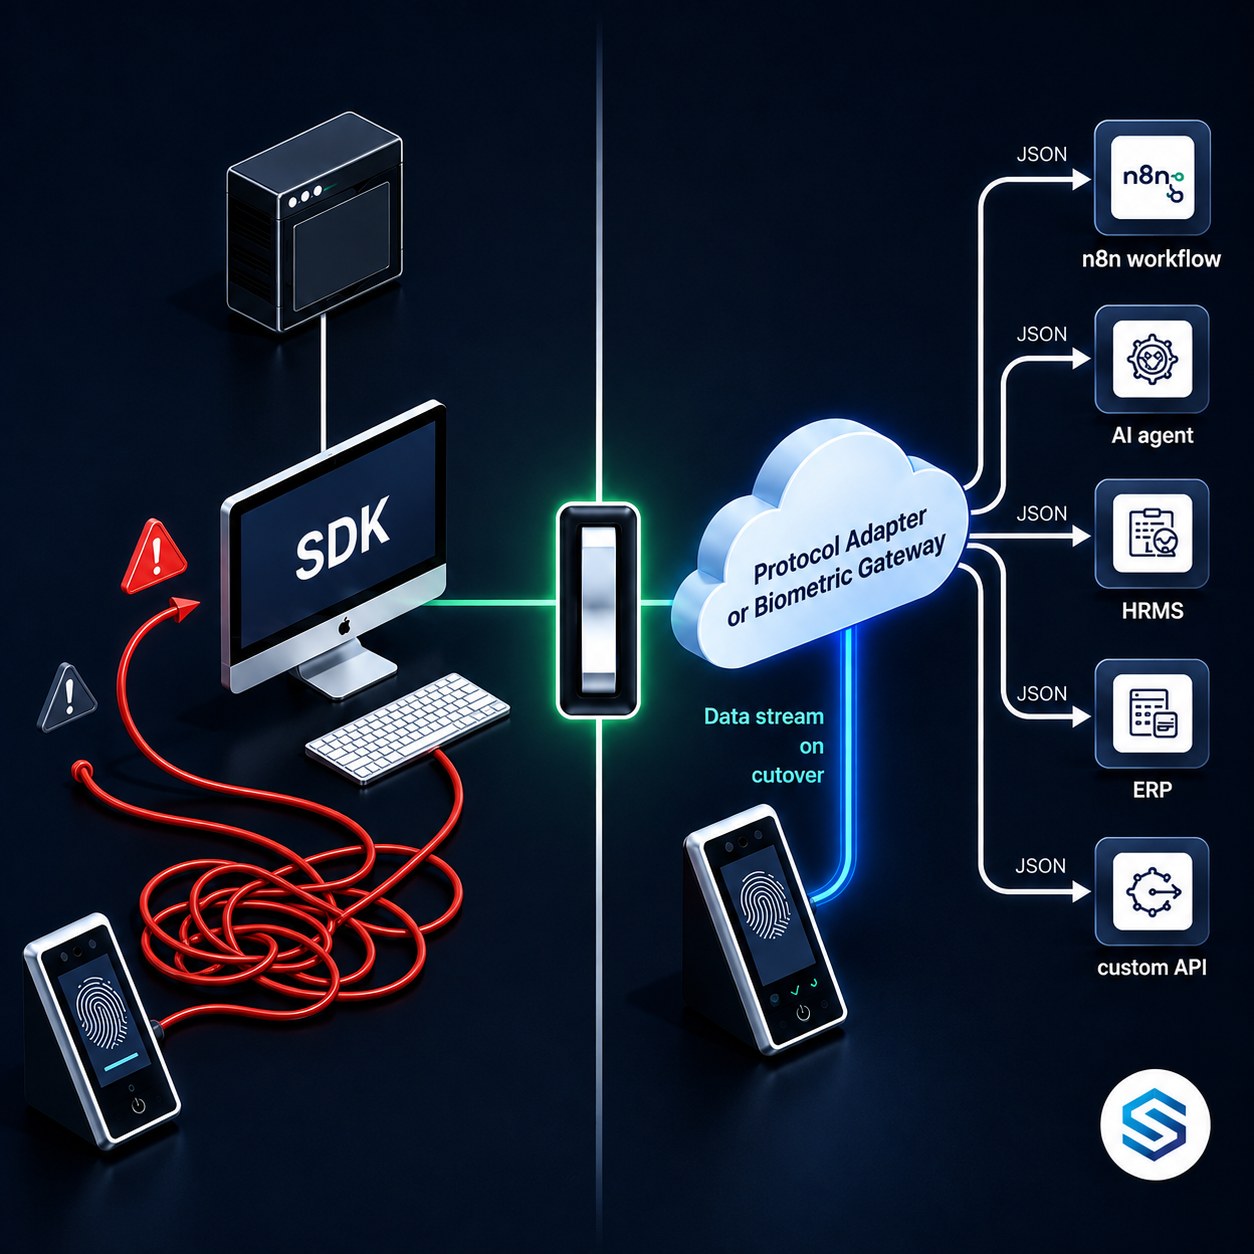
بیشتر سیستمهای سازمانی برای ارتباط با یکدیگر طراحی نشدهاند. آنها برای انجام یک وظیفه مشخص ساخته شدهاند و از مدل ارتباطی استفاده میکنند که در زمان طراحیشان منطقی بود. معماری آداپتور پروتکل، رشتهای مهندسی است که این دو دنیا را بدون بازنویسی هیچکدام به هم متصل میکند. این مقاله توضیح میدهد که آداپتورهای پروتکل چه هستند، در سطح فنی چگونه کار میکنند، و چرا عملیترین راهحل برای یکی از پایدارترین مشکلات یکپارچهسازی سازمانی، یعنی دستگاه بیومتریک، به شمار میآیند.
پروتکل چیست و چرا باعث قفل شدن (Lock-in) میشود
پیش از درک آداپتورهای پروتکل، باید تعریف روشنی از پروتکل داشته باشید. در ارتباطات نرمافزاری و سختافزاری، پروتکل مجموعهای از قواعد است که نحوه قالببندی، انتقال و تفسیر دادهها میان دو طرف را تعیین میکند. پروتکل ساختار بستهها، مدل اتصال، توالی دستدهی (Handshake)، قالب رمزگذاری و رفتار مدیریت خطا را مشخص میکند.
پروتکلها باعث قفل شدن میشوند، زیرا هر دو طرف باید به یک زبان صحبت کنند. اگر نرمافزاری بنویسید که با استفاده از پروتکل A ارتباط برقرار میکند، فقط میتواند با سیستمهایی ارتباط برقرار کند که آنها نیز پروتکل A را پیادهسازی کرده باشند. هر سیستمی که از پروتکل B استفاده کند، هرقدر هم از نظر عملکردی مشابه باشد، بدون یک لایه ترجمه قابل دسترسی نیست.
این یک نقص در طراحی پروتکل نیست. این پیامد اجتنابناپذیر ارتباط ساختاریافته است. مشکل زمانی پیش میآید که پروتکلی که یک دستگاه یا سیستم استفاده میکند، نسبت به استانداردهای ارتباطی که بقیه اکوسیستم به سمت آنها رفتهاند، منسوخ شود. دستگاه همچنان کار میکند. دادههای آن هنوز ارزشمند است. اما پروتکل آن به دیواری تبدیل شده است.
یک ترمینال اثر انگشت بیومتریک که در سال ۲۰۱۰ ساخته شده، با استفاده از یک پروتکل باینری TCP که توسط سازنده آن تعریف شده، ارتباط برقرار میکند. این ترمینال هر روز دادههای حضور و غیاب را بهدرستی ثبت میکند. اما HRMS که شرکت شما در سال ۲۰۲۳ به کار گرفته، از طریق REST و JSON روی HTTPS ارتباط برقرار میکند. این دو سیستم هیچ پروتکل مشترکی ندارند. آنها نمیتوانند مستقیماً با هم ارتباط برقرار کنند، صرفنظر از اینکه هر یک از آنها بهتنهایی چقدر توانمند باشند. دادههای روی ترمینال برای HRMS قابل دسترسی نیستند، مگر اینکه چیزی بین این دو پروتکل ترجمه کند.
SDK بهعنوان رمزگشای پروتکل: در عمل چه کاری انجام میدهد
وقتی سازنده دستگاه بیومتریک نتواند دستگاه خود را از طریق یک پروتکل استاندارد در دسترس قرار دهد، یک SDK توزیع میکند. درک اینکه SDK در سطح فنی دقیقاً چه کاری انجام میدهد، کمک میکند هم دلیل وجود آن و هم دلیل ایجاد مشکلات معماری قابل توجه آن روشن شود.
SDK یا Software Development Kit، مجموعهای از کتابخانههای کد کامپایلشده، فایلهای هدر و مستندات است که توسعهدهنده آن را روی یک دستگاه نصب میکند تا امکان ارتباط با یک دستگاه یا سرویس مشخص فراهم شود. در زمینه دستگاههای بیومتریک، SDK دو وظیفه حیاتی را انجام میدهد.
اول، لایه اتصال را مدیریت میکند. SDK اتصال TCP پایداری را که دستگاه انتظار دارد برقرار و نگهداری میکند. توالی دستدهی را مدیریت میکند، اتصال را فعال نگه میدارد و هنگام آفلاین شدن دستگاه، اتصال مجدد را انجام میدهد. این کد مدیریت اتصال پیچیده است و کاملاً به پیادهسازی پروتکل سازنده وابسته است.
دوم، لایه رمزگشایی را مدیریت میکند. هر بستهای که دستگاه ارسال میکند، بهصورت بایتهای باینری خام میرسد. SDK شامل جدولهای جستجو، ماسکهای بیتی و توابع تجزیه است که این بایتها را به ساختارهای داده معنادار تبدیل میکند تا توسعهدهنده بتواند با آنها کار کند. بدون این لایه رمزگشایی، جریان باینری ارسالی از دستگاه بیمعنی است.
جریان پیوستهای از بایتهای باینری روی یک سوکت TCP پایدار. معنای هر بایت به موقعیت آن در بسته، شناسه نوع بسته و نسخه فریمور دستگاه بستگی دارد. در این لایه هیچ ساختار قابل خواندن برای انسان وجود ندارد.
فراخوانی توابع نامدار و اشیای داده. enrollUser()، getAttendanceLogs()، revokeAccess(). SDK دنیای باینری را به یک رابط برنامهنویسی تبدیل میکند که توسعهدهنده میتواند بدون دانستن هیچ چیزی درباره قالب سیمی زیرین، آن را فراخوانی کند.
SDK در یک معنای محدود، یک آداپتور پروتکل است. پروتکل باینری دستگاه را به یک رابط برنامهنویسی قابل فراخوانی تبدیل میکند. مشکل معماری این است که این تطبیق فقط در یک جهت عمل میکند، فقط روی ماشینهایی که SDK روی آنها نصب شده، فقط برای برند خاص دستگاهی که برای آن نوشته شده، و فقط در چارچوب اجرایی زبانی که SDK با آن کامپایل شده است.
چرا معماری مبتنی بر SDK قابل مقیاسپذیری نیست
مدل SDK برای دنیایی که برای آن طراحی شده بود، راهحل معقولی بود: یک برنامه دسکتاپ واحد، در حال اجرا روی یک ماشین محلی، که از طریق یک شبکه محلی با یک برند دستگاه ارتباط برقرار میکند. در آن زمینه، SDK بهخوبی کار میکند. محدودیتها تنها زمانی آشکار میشوند که نیازمندیهای معماری تغییر کنند.
مشکل وابستگی به نصب
SDK باید روی ماشینی نصب شود که کد یکپارچهسازی را اجرا میکند. این یعنی یکپارچهسازی شما نمیتواند در یک محیط ابری کانتینری، یک تابع Serverless یا یک پلتفرم اتوماسیون میزبانیشده اجرا شود. باید روی یک ماشین مشخص که فایلهای SDK روی آن وجود دارد اجرا شود. اگر آن ماشین از رده خارج شود، بازسازی شود یا به سیستمعامل دیگری منتقل شود، یکپارچهسازی از کار میافتد.
در سال ۲۰۲۶، بیشتر زیرساختهای نرمافزاری سازمانی به سمت استقرار بومی ابری حرکت کردهاند. ارکستراسیون کانتینر، توابع Serverless و سرویسهای ابری مدیریتشده، استاندارد شدهاند. وابستگی به SDK از نظر معماری با این مدل ناسازگار است، زیرا کانتینرها بدون حالت (Stateless) و موقتی (Ephemeral) هستند و کتابخانههای نرمافزاری نصبشده را بین استقرارها نگه نمیدارند.
مشکل تعدد چندبرندی
هر سازنده دستگاه بیومتریک SDK مخصوص به خود را توزیع میکند. این SDKها با یکدیگر سازگار نیستند. SDK مربوط به ZKTeco نمیتواند با یک دستگاه Hikvision ارتباط برقرار کند. SDK مربوط به Suprema نمیتواند با یک دستگاه Anviz ارتباط برقرار کند. اگر سازمان شما سختافزار چند سازنده را در سایتهای مختلف به کار گرفته باشد، برای هر برند به یک یکپارچهسازی جداگانه SDK نیاز دارید.
این موضوع هر بار بار نگهداری را چندبرابر میکند. یک بهروزرسانی فریمور از یک سازنده ممکن است ساختار بسته باینری را تغییر دهد و یکپارچهسازی SDK آن برند را از کار بیندازد، در حالی که دیگر برندها بیتأثیر میمانند. هر یکپارچهسازی باید بهطور مستقل نگهداری، پایش و بهروزرسانی شود.
مشکل مرز زبان و محیط اجرا
بیشتر SDKهای دستگاههای بیومتریک بهصورت کتابخانههای کامپایلشده C یا C++ با باینریهای مخصوص ویندوز توزیع میشوند. اگر لایه یکپارچهسازی شما با Python، Node.js یا Go نوشته شده باشد، با یک مشکل ترجمه اضافی روبهرو میشوید: فراخوانی توابع کتابخانه C از یک محیط اجرای مدیریتشده، نیازمند کد Foreign Function Interface مخصوص هر پلتفرم است که شکننده است و نگهداری آن در نسخههای مختلف سیستمعامل دشوار است.
تیم مهندسی که یکپارچهسازی SDK را برای سه برند دستگاه بیومتریک ساخته، فقط یک یکپارچهسازی را نگهداری نمیکند. آنها سه کدبیس کاملاً جداگانه را نگهداری میکنند که هرکدام منطق اتصال، کد تجزیه باینری، مدیریت خطا و سطح سازگاری فریمور خاص خود را دارند. وقتی یک بهروزرسانی فریمور یکی از یکپارچهسازیها را خراب میکند، تشخیص مشکل نیازمند آشنایی عمیق با پروتکل باینری آن سازنده خاص است؛ دانشی که بهندرت مستند شده و اغلب فقط در ذهن مهندسی است که یکپارچهسازی را در ابتدا نوشته است.
الگوی آداپتور پروتکل: تعریف رسمی
الگوی آداپتور پروتکل، یک الگوی معماری نرمافزاری شناختهشده است که با معرفی یک لایه ترجمه اختصاصی میان دو سیستم، مشکل پروتکلهای ارتباطی ناسازگار را حل میکند. آداپتور در یک سمت به زبان بومی سیستم مبدأ و در سمت دیگر به زبان موردانتظار سیستم مقصد صحبت میکند. هیچکدام از دو سیستم نیازی به تغییر ندارند.
در مهندسی نرمافزار، این الگو گاهی الگوی Adapter یا الگوی Translator نامیده میشود. در مهندسی شبکه، این اصل پشت Protocol Gatewayها است. در یکپارچهسازی سازمانی، پایه Message Brokerها و پلتفرمهای یکپارچهسازی است. جزئیات پیادهسازی خاص متفاوت است، اما مفهوم معماری اصلی یکسان است: جدا کردن مسئله ترجمه بهطوری که نه سیستم مبدأ و نه سیستم مقصد نیازی به دانستن یا اهمیت دادن به مدل ارتباطی دیگری نداشته باشند.
یک آداپتور برق جهانی به شما امکان میدهد دستگاهی با دوشاخه دوپین اروپایی را به پریز سهشاخه بریتانیایی وصل کنید. دستگاه تغییر نمیکند. پریز تغییر نمیکند. آداپتور ترجمه میان دو استاندارد فیزیکی ناسازگار را انجام میدهد. یک آداپتور پروتکل همین کار را برای استانداردهای ارتباطی نرمافزاری انجام میدهد. دستگاه بیومتریک همچنان به پروتکل باینری خود صحبت میکند. Cloud API همچنان JSON روی HTTPS را به کار میگیرد. آداپتور میان آنها ترجمه میکند.
چهار لایه یک آداپتور پروتکل بیومتریک
یک آداپتور پروتکل بیومتریک که بهدرستی طراحی شده باشد، یک تابع منفرد نیست. این یک معماری لایهای است که در آن هر لایه مسئولیت مشخص و محدودی دارد. درک این لایهها کمک میکند روشن شود چرا ساخت یک آداپتور مقاوم پیچیدهتر از آن چیزی است که در نگاه اول به نظر میرسد، و چرا یک راهحل ساختهشده برای این منظور بهطور قابل توجهی قابل اعتمادتر از یک یکپارچهسازی سفارشی است.
درون هسته آداپتور: ترجمه در عمل چه کاری دارد انجام میدهد
هسته آداپتور جایی است که پیچیدگی واقعی در آن نهفته است. هرکدام از پنج جزء آن به یک چالش فنی مشخص میپردازد که یکپارچهسازی مستقیم را غیرعملی میکند.
مدیر اتصال
دستگاههای بیومتریک انتظار یک اتصال TCP پایدار را دارند. مدیر اتصال برای هر دستگاه یک سوکت اتصال طولانیمدت را نگه میدارد، دستدهی خاص سازنده را که نرمافزار را نزد دستگاه احراز هویت میکند مدیریت میکند، سلامت اتصال را از طریق Keepalive Probe پایش میکند، قطع شدن اتصال را تشخیص میدهد و منطق اتصال مجدد را با زمانبندی Backoff مناسب اجرا میکند. برای سیستمی که ۵۰ دستگاه را در چند سایت مدیریت میکند، مدیر اتصال همزمان ۵۰ نشست سوکت همزمان را اجرا میکند که هرکدام ماشین حالت مخصوص خود را دارند.
رمزگشای باینری
هر بستهای که از دستگاه میرسد، توالیای از بایتها با ساختار مشخصی است که توسط سازنده تعریف شده است. رمزگشای باینری این بستهها را با خواندن فیلدهای با طول ثابت در افستهای بایتی مشخص تجزیه میکند، ماسکهای بیتی را برای استخراج مقادیر پرچم اعمال میکند، مهرهای زمانی بهصورت باینری را به قالبهای استاندارد تاریخ و زمان تبدیل میکند و مجموعه کاراکترهایی را رمزگشایی میکند که ممکن است استاندارد UTF-8 نباشند. این رمزگشا باید چند نوع بسته را مدیریت کند که با یک بایت نوع در افست مشخصی شناسایی میشوند و هر نوع بسته را به روال تجزیه مناسب هدایت کند.
نرمالساز رویداد
یک رویداد اسکن اثر انگشت روی دستگاه ZKTeco با نام فیلدهای متفاوت، قالبهای زمانی متفاوت و کدهای وضعیت متفاوت نسبت به رویداد معادل آن روی دستگاه Hikvision میرسد. نرمالساز رویداد هر نمایش رویداد مخصوص سازنده را به یک طرح رویداد داخلی واحد و یکسان نگاشت میکند. این مرحله نرمالسازی است که اجازه میدهد لایه ۳ و لایه ۴ کاملاً مستقل از برند باشند. مصرفکننده، صرفنظر از اینکه کدام دستگاه رویداد را ایجاد کرده، ساختار JSON یکسانی دریافت میکند.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
رمزگذار فرمان
محموله punchlog بالا همان چیزی است که رمزگشای باینری و نرمالساز رویداد هنگام رسیدن یک رویداد بیومتریک لحظهای از یک دستگاه فیزیکی به Biometric Gateway تولید میکنند. این JSON ساختاریافته سپس به Callback Endpoint پیکربندیشده شما منتشر میشود، چه این مقصد یک گره Webhook در n8n باشد، چه یک AI Agent، یک نقطه پایانی HRMS یا هر مصرفکننده دیگر.
رمزگذار فرمان در جهت مخالف کار میکند. وقتی یک مصرفکننده یک دستورالعمل JSON به سطح API ارسال میکند، برای مثال درخواستی برای ثبت کاربر جدید یا لغو دسترسی، رمزگذار فرمان آن JSON ساختاریافته را به بسته فرمان باینری تبدیل میکند که دستگاه هدف انتظار دارد. مقادیر فیلدها را در افستهای بایتی صحیح برای پروتکل آن سازنده قرار میدهد، شناسه نوع بسته را به ابتدای آن اضافه میکند، هر Checksum لازم را محاسبه و به انتهای آن الحاق میکند و فریم باینری حاصل را روی سوکت پایدار دستگاه مینویسد. همان دستورالعمل منطقی، یکبار بهصورت JSON تمیز توسط مصرفکننده بیان میشود و بسته به برند دستگاه دریافتکننده، روی سیم به یک ساختار باینری کاملاً متفاوت تبدیل میشود. رمزگذار فرمان تمام این تنوعها را بهصورت داخلی مدیریت میکند تا مصرفکننده هرگز مجبور به این کار نباشد.
مدیر تابآوری
دستگاههای فیزیکی در محیطهای عملیاتی گاهی آفلاین میشوند. قطع و وصل برق، وقفههای شبکه و راهاندازی مجدد دستگاهها، رویدادهای معمولی هستند. مدیر تابآوری رویدادهایی را که در طول قطع اتصال میرسند بافر میکند تا از دست نروند، فرمانهای خروجی را که تا برقراری مجدد اتصال قابل ارسال نیستند در صف قرار میدهد، برای تلاشهای اتصال مجدد از Exponential Backoff استفاده میکند تا دستگاهی که در حال راهاندازی مجدد است با درخواستها پر نشود، و وقتی عملیاتی به دلیل در دسترس نبودن دستگاه قابل انجام نیست، پاسخهای خطای ساختاریافته را به مصرفکنندگان ارائه میدهد.
ویژگیهای معماری که یک آداپتور پروتکل خوب را تعریف میکنند
همه آداپتورهای پروتکل یکسان نیستند. یک آداپتور خوبطراحیشده ویژگیهای معماری مشخصی دارد که آن را از یک یکپارچهسازی سفارشی و شکننده متمایز میکند.
چرا استقرار ابری نیازمندیهای معماری آداپتور را تغییر میدهد
گذار از زیرساخت سازمانی محلی به زیرساخت بومی ابری، اساساً آنچه یک آداپتور پروتکل باید باشد را تغییر میدهد. آداپتوری که برای استقرار محلی طراحی شده، میتواند به نصبهای محلی SDK، پیکربندیهای ثابت شبکه و فرآیندهای سرور پایدار تکیه کند. آداپتوری که برای استقرار ابری طراحی شده، نمیتواند به هیچکدام از اینها تکیه کند.
طراحی بدون حالت در برابر طراحی با حالت
محیطهای استقرار بومی ابری، فرآیندهای بدون حالت (Stateless) را ترجیح میدهند. یک فرآیند بدون حالت میتواند بدون از دست دادن دادههای مهم شروع، متوقف و دوباره راهاندازی شود، زیرا تمام وضعیت پایدار در خارج ذخیره میشود. اتصالهای دستگاه بیومتریک ذاتاً دارای حالت (Stateful) هستند: آنها به یک سوکت پایدار نیاز دارند که زمینه اتصال را در طول تعاملات حفظ کند. یک آداپتور پروتکل بومی ابری باید این وضعیت را به بیرون منتقل کند و فراداده اتصال را در یک مخزن پایدار نگه دارد تا زمینه اتصال از راهاندازی مجدد فرآیند جان سالم به در ببرد.
جداسازی مدیریت اتصال از ارائه API
یک آداپتور پروتکل ابری که بهخوبی معماری شده باشد، لایه مدیریت اتصال را از لایه ارائه API جدا میکند. لایه مدیریت اتصال بهعنوان یک سرویس اختصاصی اجرا میشود که اتصالهای پایدار دستگاه را نگه میدارد و رویدادهای نرمالشده را به یک صف پیام داخلی منتشر میکند. لایه ارائه API از آن صف میخواند و درخواستهای REST را مستقل از آن سرویس میکند. این جداسازی به هر لایه اجازه میدهد بهطور مستقل مقیاسپذیر باشد و به این معنی است که راهاندازی مجدد فرآیند ارائه API، اتصالهای فعال دستگاه را مختل نمیکند.
اگر سرور API و مدیر اتصال دستگاه شما یک فرآیند باشند، راهاندازی مجدد سرور API برای استقرار یک بهروزرسانی، همه اتصالهای فعال دستگاه را قطع میکند. اگر فرآیندها جدا باشند، میتوانید بهروزرسانیها را روی سرور API منتشر کنید بدون اینکه به مدیر اتصال دست بزنید، و اتصالهای فعال دستگاه بدون وقفه باقی میمانند. در یک محیط عملیاتی که دستگاهها بهطور مداوم رویدادهای حضور و غیاب را پردازش میکنند، پیوستگی اتصال یک امتیاز اضافی نیست. این یک الزام یکپارچگی داده است.
مسیر مهاجرت: گذار از SDK به آداپتور پروتکل
سازمانهایی که در حال حاضر به یکپارچهسازیهای مبتنی بر SDK متکی هستند، لازم نیست همه چیز را یکجا بازسازی کنند. معماری آداپتور پروتکل طوری طراحی شده که بهصورت تدریجی معرفی شود و آداپتور بهتدریج مسئولیتها را از یکپارچهسازی SDK موجود بر عهده بگیرد.
ملاحظات انطباق در طراحی آداپتور پروتکل
وقتی دادههای بیومتریک از یک آداپتور پروتکل عبور میکنند، آداپتور از نظر حقوقی، طبق اکثر چارچوبهای حفاظت از داده، به یک پردازشگر داده تبدیل میشود. این موضوع الزامات طراحی مشخصی ایجاد میکند که باید در معماری آداپتور به آنها پرداخته شود.
- GDPR، اتحادیه اروپا: آداپتور باید در لایه نرمالسازی، کمینهسازی داده را اعمال کند. دادههای رویداد که به مصرفکنندگان منتقل میشود، فقط باید شامل فیلدهای لازم برای هدف مشخص باشد. آداپتور نباید دادههای الگوی بیومتریک را بیش از زمان لازم برای عملیات در حال اجرا نگه دارد.
- CCPA و CPRA، کالیفرنیا: آداپتور نباید دادههای بیومتریک را به شکلی در دسترس مصرفکنندگان قرار دهد که امکان پروفایلسازی یا شناسایی مجدد فراتر از هدف مورد رضایت را فراهم کند. کنترلهای دسترسی API باید محدودیت هدف را در سطح مصرفکننده اعمال کنند.
- LGPD، برزیل: سوابق پردازش باید آداپتور را بهعنوان یک جزء پردازشی با نقش مشخص، دادههایی که لمس میکند و قواعد نگهداری اعمالشده در هر لایه مستند کنند.
- PDPA، سنگاپور، مالزی، تایلند: کنترلهای دسترسی روی سطح API باید محدودیتهای مبتنی بر رضایت را اعمال کنند. مصرفکنندگان باید فقط دادههایی را دریافت کنند که برای اهدافی است که سوژه داده به آن رضایت داده است.
- کنترلهای همسو با ISO 27001: آداپتور باید رمزنگاری در حین انتقال را هم در لایه اتصال دستگاه (در صورتی که پروتکل دستگاه اجازه دهد) و هم در لایه سطح API اعمال کند. دسترسی به نقاط پایانی API باید احراز هویت شود. همه عملیات باید ورودیهای لاگ حسابرسی غیرقابل تغییر ایجاد کنند.
پرسشهای متداول
نتیجهگیری: Cams Biometrics Gateway همین معماری است که ساخته و در حال اجراست
معماری آداپتور پروتکل، پاسخ مهندسی درستی به مشکل یکپارچهسازی بیومتریک است. این یک راهحل موقت نیست. این یک الگوی شناختهشده است که در حوزهای به کار گرفته شده که بهشدت به آن نیاز است.
Cams Biometrics Gateway یک پیادهسازی تولیدی از این معماری است. اتصالهای پایدار با دستگاههای ۱۵ سازنده یا بیشتر را حفظ میکند، برای هر پروتکل پشتیبانیشده یک رمزگشای باینری و یک نرمالساز رویداد اجرا میکند و کل مجموعه عملیات را از طریق یک REST API یکپارچه و یک MCP Server در دسترس قرار میدهد. نتیجه، ۳۸ عملیات بیومتریک است که از طریق JSON استاندارد روی HTTPS قابل دسترسی هستند، همراه با Callbackهای Webhook لحظهای برای هر رویداد دستگاه، و بدون نیاز به نصب SDK در هیچ بخشی از زیرساخت شما.
اگر سازمان شما دستگاههای بیومتریک دارد و سیستمهایی دارد که باید دادههای بیومتریک را مصرف کنند، لایه آداپتور پروتکل قطعه معماریای است که در اختیار ندارید. API دروازه Cams Biometrics Gateway را در CamsBiometrics.com بررسی کنید، یا با تیم ما تماس بگیرید تا درباره اتصال سختافزار موجود شما به لایه Cloud API مدرنی که شایسته آن است، صحبت کنید.