 Cams Support Hub
Arquitetura de Adaptadores de Protocolo: do SDK Legado à API em Nuvem
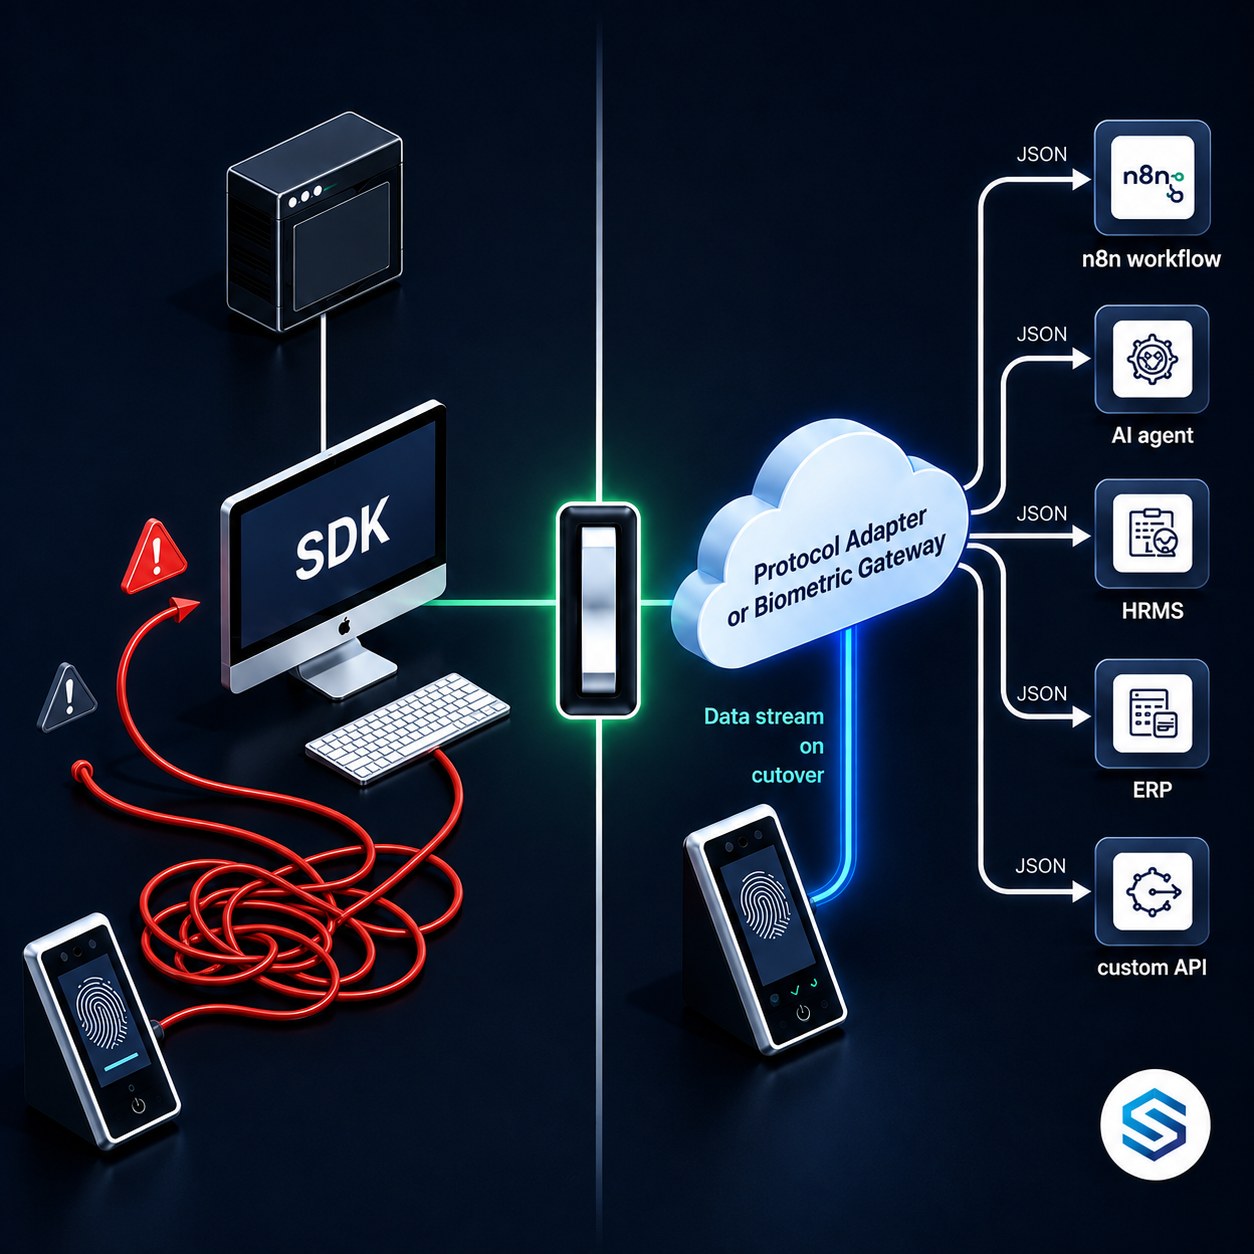
A maioria dos sistemas corporativos não foi criada para se comunicar entre si. Eles foram construídos para executar uma tarefa específica, usando o modelo de comunicação que fazia sentido na época em que foram projetados. A arquitetura de adaptadores de protocolo é a disciplina de engenharia que conecta esses mundos sem reescrever nenhum deles. Este artigo explica o que são os adaptadores de protocolo, como funcionam em nível técnico e por que são a solução mais pragmática para um dos problemas mais persistentes na integração corporativa: o dispositivo biométrico.
O que é um Protocolo e por que ele cria Dependência de Fornecedor
Antes de entender os adaptadores de protocolo, é preciso ter uma definição clara do que é um protocolo. Na comunicação de software e hardware, um protocolo é um conjunto de regras que governa como os dados são formatados, transmitidos e interpretados entre duas partes. Ele define a estrutura dos pacotes, o modelo de conexão, a sequência de handshake, o formato de codificação e o comportamento de tratamento de erros.
Os protocolos criam dependência de fornecedor porque exigem que ambas as partes falem a mesma língua. Se você desenvolve um software que se comunica usando o Protocolo A, ele só consegue se comunicar com sistemas que também implementem o Protocolo A. Qualquer sistema que use o Protocolo B, por mais que seja funcionalmente semelhante, fica inacessível sem uma camada de tradução.
Isso não é uma falha no design de protocolos. É uma consequência inevitável da comunicação estruturada. O problema surge quando o protocolo usado por um dispositivo ou sistema fica obsoleto em relação aos padrões de comunicação que o restante do ecossistema adotou. O dispositivo continua funcionando. Seus dados continuam valiosos. Mas seu protocolo se tornou uma barreira.
Um terminal biométrico de impressão digital fabricado em 2010 se comunica usando um protocolo TCP binário definido por seu fabricante. O terminal registra os dados de presença com precisão todos os dias. Mas o HRMS que sua empresa adotou em 2023 se comunica via REST e JSON sobre HTTPS. Esses dois sistemas não compartilham nenhum protocolo em comum. Eles não conseguem se comunicar diretamente, independentemente da capacidade de cada sistema individualmente. Os dados do terminal ficam inacessíveis ao HRMS, a menos que algo faça a tradução entre os dois protocolos.
O SDK como Decodificador de Protocolo: o que ele realmente faz
Quando um fabricante de dispositivos biométricos não consegue expor seu dispositivo por meio de um protocolo padrão, ele distribui um SDK. Entender o que um SDK realmente faz em nível técnico ajuda a explicar por que ele existe e por que cria problemas arquiteturais tão significativos.
Um SDK, ou Software Development Kit, é um conjunto de bibliotecas de código compilado, arquivos de cabeçalho e documentação que um desenvolvedor instala em uma máquina para habilitar a comunicação com um dispositivo ou serviço específico. No contexto dos dispositivos biométricos, o SDK executa duas funções essenciais.
Primeiro, ele cuida da camada de conexão. O SDK estabelece e mantém a conexão persistente por socket TCP que o dispositivo espera. Ele gerencia a sequência de handshake, mantém a conexão ativa e trata a reconexão quando o dispositivo fica offline. Esse código de gerenciamento de conexão é complexo e totalmente específico para a implementação do protocolo do fabricante.
Segundo, ele cuida da camada de decodificação. Cada pacote enviado pelo dispositivo chega como bytes binários brutos. O SDK contém tabelas de consulta, máscaras de bits e funções de análise que decodificam esses bytes em estruturas de dados significativas com as quais um desenvolvedor pode trabalhar. Sem essa camada de decodificação, o fluxo binário vindo do dispositivo não tem significado algum.
Um fluxo contínuo de bytes binários por um socket TCP persistente. O significado de cada byte depende de sua posição dentro do pacote, do identificador do tipo de pacote e da versão do firmware do dispositivo. Não existe nenhuma estrutura legível por humanos nessa camada.
Chamadas de função nomeadas e objetos de dados. enrollUser(), getAttendanceLogs(), revokeAccess(). O SDK traduz o mundo binário em uma interface programática que um desenvolvedor pode chamar sem saber nada sobre o formato de transmissão subjacente.
Em um sentido limitado, o SDK é um adaptador de protocolo. Ele adapta o protocolo binário do dispositivo em uma interface de programação chamável. O problema arquitetural é que essa adaptação funciona em apenas uma direção, apenas em máquinas onde o SDK está instalado, apenas para a marca específica de dispositivo para a qual foi escrito e apenas dentro do modelo de execução da linguagem para a qual o SDK foi compilado.
Por que a Arquitetura Baseada em SDK não Consegue Escalar
O modelo de SDK foi uma solução razoável para o mundo para o qual foi projetado: um único aplicativo de desktop, executando em uma máquina local, comunicando-se com uma única marca de dispositivo por uma rede local. Nesse contexto, o SDK funciona bem. As limitações só ficam visíveis quando os requisitos arquiteturais mudam.
O problema da dependência de instalação
Um SDK precisa ser instalado na máquina que executa o código de integração. Isso significa que sua integração não pode rodar em um ambiente de nuvem com contêineres, em uma função serverless ou em uma plataforma de automação hospedada. Ela precisa rodar em uma máquina específica com os arquivos do SDK presentes. Se essa máquina for desativada, reconstruída ou migrada para outro sistema operacional, a integração quebra.
Em 2026, a maior parte da infraestrutura de software corporativo migrou para implantação nativa em nuvem. Orquestração de contêineres, funções serverless e serviços gerenciados em nuvem são o padrão. Uma dependência de SDK é arquiteturalmente incompatível com esse modelo, porque contêineres são stateless e efêmeros. Eles não mantêm bibliotecas de software instaladas entre implantações.
O problema da multiplicidade de marcas
Cada fabricante de dispositivos biométricos distribui seu próprio SDK. Esses SDKs não são interoperáveis. O SDK da ZKTeco não consegue se comunicar com um dispositivo Hikvision. O SDK da Suprema não consegue se comunicar com um dispositivo Anviz. Se sua organização implantou hardware de vários fabricantes em diferentes unidades, você precisa de uma integração de SDK separada para cada marca.
Isso multiplica cada carga de manutenção. Uma atualização de firmware de um fabricante pode alterar a estrutura binária dos pacotes, quebrando a integração de SDK daquela marca enquanto as demais não são afetadas. Cada integração precisa ser mantida, monitorada e atualizada de forma independente.
O problema da fronteira de linguagem e de runtime
A maioria dos SDKs de dispositivos biométricos é distribuída como bibliotecas compiladas em C ou C++ com binários específicos para Windows. Se sua camada de integração for escrita em Python, Node.js ou Go, você enfrenta um problema de tradução adicional: chamar funções de bibliotecas C a partir de um ambiente de runtime gerenciado exige código de foreign function interface específico para cada plataforma, o que é frágil e difícil de manter entre versões do sistema operacional.
Uma equipe de engenharia que construiu integrações de SDK para três marcas de dispositivos biométricos não está mantendo uma única integração. Ela está mantendo três bases de código totalmente separadas, cada uma com sua própria lógica de conexão, código de análise binária, tratamento de erros e superfície de compatibilidade de firmware. Quando uma atualização de firmware quebra uma integração, diagnosticar o problema exige profundo conhecimento do protocolo binário específico daquele fabricante, um conhecimento raramente documentado e que muitas vezes existe apenas na cabeça do engenheiro que escreveu a integração originalmente.
O Padrão Adaptador de Protocolo: uma Definição Formal
O padrão adaptador de protocolo é uma arquitetura de software bem estabelecida que resolve o problema de protocolos de comunicação incompatíveis, introduzindo uma camada de tradução dedicada entre os dois sistemas. O adaptador fala a língua nativa do sistema de origem de um lado e a língua esperada pelo sistema de destino do outro. Nenhum dos sistemas precisa ser alterado.
Na engenharia de software, esse padrão é às vezes chamado de padrão Adapter ou padrão Translator. Na engenharia de redes, é o princípio por trás dos gateways de protocolo. Na integração corporativa, é a base dos message brokers e das plataformas de integração. Os detalhes específicos de implementação variam, mas o conceito arquitetural central é consistente: isolar a preocupação com a tradução para que nem o sistema de origem nem o de destino precisem conhecer ou se importar com o modelo de comunicação do outro.
Um adaptador elétrico universal permite conectar um aparelho com plugue europeu de dois pinos a uma tomada britânica de três pinos. O aparelho não muda. A tomada não muda. O adaptador faz a tradução entre dois padrões físicos incompatíveis. Um adaptador de protocolo faz o mesmo para padrões de comunicação de software. O dispositivo biométrico continua falando seu protocolo binário. A API em nuvem continua falando JSON sobre HTTPS. O adaptador faz a tradução entre eles.
As Quatro Camadas de um Adaptador de Protocolo Biométrico
Um adaptador de protocolo bem projetado para dispositivos biométricos não é uma única função. É uma arquitetura em camadas, em que cada camada tem uma responsabilidade específica e delimitada. Entender essas camadas ajuda a explicar por que construir um adaptador robusto é mais complexo do que parece à primeira vista, e por que uma solução desenvolvida especificamente é significativamente mais confiável do que uma integração personalizada.
Dentro do Núcleo do Adaptador: o que a Tradução Realmente Envolve
O núcleo do adaptador é onde está a verdadeira complexidade. Cada um de seus cinco componentes trata de um desafio técnico específico que torna a integração direta impraticável.
Gerenciador de Conexões
Dispositivos biométricos esperam uma conexão TCP persistente. O gerenciador de conexões mantém um socket de longa duração por dispositivo, trata o handshake específico do fabricante que autentica o software no dispositivo, monitora a saúde da conexão por meio de sondas de keepalive, detecta desconexões e executa a lógica de reconexão com intervalos de backoff apropriados. Para um sistema que gerencia 50 dispositivos em várias unidades, o gerenciador de conexões executa 50 sessões de socket simultâneas, cada uma com sua própria máquina de estados.
Decodificador Binário
Cada pacote recebido de um dispositivo é uma sequência de bytes com uma estrutura específica definida pelo fabricante. O decodificador binário analisa esses pacotes lendo campos de largura fixa em deslocamentos de bytes conhecidos, aplicando máscaras de bits para extrair valores de flags, convertendo timestamps codificados em binário para formatos de data e hora padrão e decodificando conjuntos de caracteres que podem não ser UTF-8 padrão. O decodificador precisa tratar múltiplos tipos de pacote, identificados por um byte de tipo em um deslocamento conhecido, e direcionar cada tipo de pacote para a rotina de análise apropriada.
Normalizador de Eventos
Um evento de leitura de impressão digital em um dispositivo ZKTeco chega com nomes de campos, formatos de timestamp e códigos de status diferentes do evento equivalente em um dispositivo Hikvision. O normalizador de eventos mapeia cada representação de evento específica do fabricante para um único esquema interno consistente. Essa etapa de normalização é o que permite que a Camada 3 e a Camada 4 sejam completamente independentes de marca. O consumidor recebe a mesma estrutura JSON, independentemente do dispositivo que gerou o evento.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
Codificador de Comandos
O payload punchlog acima é o que o Decodificador Binário e o Normalizador de Eventos produzem quando um evento biométrico em tempo real chega ao Biometric Gateway a partir de um dispositivo físico. Esse JSON estruturado é então publicado no endpoint de callback configurado, seja ele um nó de Webhook do n8n, um agente de IA, um endpoint HRMS ou qualquer outro consumidor.
O Codificador de Comandos funciona na direção oposta. Quando um consumidor envia uma instrução JSON à superfície de API, por exemplo uma solicitação para cadastrar um novo usuário ou revogar permissões de acesso, o Codificador de Comandos traduz esse JSON estruturado no pacote de comando binário que o dispositivo de destino espera. Ele posiciona os valores dos campos nos deslocamentos de byte corretos para o protocolo daquele fabricante, adiciona o identificador do tipo de pacote, calcula e anexa quaisquer checksums exigidos e grava o quadro binário resultante no socket persistente do dispositivo. A mesma instrução lógica, expressa uma vez como JSON limpo pelo consumidor, torna-se uma estrutura binária completamente diferente na transmissão, dependendo da marca do dispositivo que a recebe. O Codificador de Comandos trata todas essas variações internamente, para que o consumidor nunca precise fazê-lo.
Gerenciador de Resiliência
Dispositivos físicos em ambientes operacionais ficam offline. Quedas de energia, interrupções de rede e reinicializações de dispositivos são eventos rotineiros. O gerenciador de resiliência armazena em buffer os eventos que chegam durante uma desconexão para que não sejam perdidos, enfileira os comandos de saída que não podem ser entregues até que a conexão seja restabelecida, implementa backoff exponencial para as tentativas de reconexão a fim de evitar sobrecarregar um dispositivo que está reiniciando e retorna respostas de erro estruturadas aos consumidores quando uma operação não pode ser concluída por indisponibilidade do dispositivo.
As Propriedades Arquiteturais que Definem um Bom Adaptador de Protocolo
Nem todos os adaptadores de protocolo são iguais. Um adaptador bem projetado possui propriedades arquiteturais específicas que o distinguem de uma integração personalizada frágil.
Por que a Implantação em Nuvem Muda os Requisitos da Arquitetura do Adaptador
A transição da infraestrutura corporativa local para a nativa em nuvem muda fundamentalmente o que um adaptador de protocolo precisa ser. Um adaptador projetado para implantação local pode depender de instalações locais de SDK, configurações de rede fixas e processos de servidor persistentes. Um adaptador projetado para implantação em nuvem não pode depender de nenhum desses fatores.
Design stateless versus stateful
Ambientes de implantação nativos em nuvem favorecem processos stateless. Um processo stateless pode ser iniciado, parado e reiniciado sem perder dados importantes, porque todo o estado persistente é armazenado externamente. As conexões de dispositivos biométricos são inerentemente stateful: exigem um socket persistente que mantém o contexto da conexão entre as interações. Um adaptador de protocolo nativo em nuvem precisa externalizar esse estado, mantendo os metadados da conexão em um armazenamento persistente para que o contexto da conexão sobreviva a reinicializações do processo.
A separação entre o gerenciamento de conexões e o atendimento da API
Um adaptador de protocolo em nuvem bem arquitetado separa a camada de gerenciamento de conexões da camada de atendimento da API. A camada de gerenciamento de conexões roda como um serviço dedicado que mantém conexões persistentes com os dispositivos e publica eventos normalizados em uma fila de mensagens interna. A camada de atendimento da API lê dessa fila e atende às requisições REST de forma independente. Essa separação permite que cada camada escale independentemente e significa que a reinicialização de um processo de atendimento da API não interrompe as conexões ativas com os dispositivos.
Se o seu servidor de API e o gerenciador de conexões dos dispositivos forem o mesmo processo, reiniciar o servidor de API para implantar uma atualização interrompe todas as conexões ativas com os dispositivos. Se forem processos separados, você pode implantar atualizações no servidor de API sem tocar no gerenciador de conexões, e as conexões ativas com os dispositivos permanecem ininterruptas. Em um ambiente operacional em que os dispositivos processam eventos de presença continuamente, a continuidade da conexão não é uma conveniência. É um requisito de integridade dos dados.
O Caminho de Migração: da Integração com SDK ao Adaptador de Protocolo
Organizações que hoje dependem de integrações baseadas em SDK não precisam reconstruir tudo de uma só vez. A arquitetura de adaptadores de protocolo foi projetada para ser introduzida de forma incremental, com o adaptador assumindo gradualmente as responsabilidades da integração atual com o SDK.
Considerações de Conformidade no Design de Adaptadores de Protocolo
Quando dados biométricos fluem por um adaptador de protocolo, o adaptador se torna um operador de dados no sentido legal, segundo a maioria dos marcos de proteção de dados. Isso cria obrigações específicas de design que precisam ser tratadas na arquitetura do adaptador.
- GDPR, UE: O adaptador deve implementar minimização de dados na camada de normalização. Os dados de eventos transmitidos aos consumidores devem conter apenas os campos necessários para a finalidade específica. O adaptador não deve reter dados de modelos biométricos por mais tempo do que o necessário para a operação em andamento.
- CCPA e CPRA, Califórnia: O adaptador não deve disponibilizar dados biométricos aos consumidores de maneiras que permitam perfilamento ou reidentificação além da finalidade consentida. Os controles de acesso à API devem impor a limitação de finalidade no nível do consumidor.
- LGPD, Brasil: Os registros de tratamento devem documentar o adaptador como um componente de tratamento, com seu papel específico, os dados que ele acessa e as regras de retenção aplicadas em cada camada.
- PDPA, Singapura, Malásia, Tailândia: Os controles de acesso na superfície da API devem impor restrições baseadas em consentimento. Os consumidores só devem receber dados para as finalidades às quais o titular dos dados consentiu.
- Controles alinhados à ISO 27001: O adaptador deve aplicar criptografia em trânsito tanto na camada de conexão com o dispositivo (quando o protocolo do dispositivo permitir) quanto na camada da superfície da API. O acesso aos endpoints da API deve ser autenticado. Todas as operações devem gerar registros de auditoria imutáveis.
Perguntas Frequentes
Conclusão: o Cams Biometrics Gateway é esta Arquitetura, Construída e em Operação
A arquitetura de adaptadores de protocolo é a resposta de engenharia correta para o problema da integração biométrica. Não é um contorno. É um padrão bem estabelecido, aplicado a um domínio específico em que é urgentemente necessário.
O Cams Biometrics Gateway é uma implementação em produção dessa arquitetura. Ele mantém conexões persistentes com dispositivos de 15 ou mais fabricantes, executa um decodificador binário e um normalizador de eventos para cada protocolo suportado e expõe o conjunto completo de operações por meio de uma API REST unificada e de um servidor MCP. O resultado são 38 operações biométricas acessíveis por JSON sobre HTTPS padrão, com callbacks de webhook em tempo real para cada evento de dispositivo e nenhuma instalação de SDK necessária em qualquer parte da sua infraestrutura.
Se a sua organização possui dispositivos biométricos e sistemas que precisam consumir dados biométricos, a camada de adaptador de protocolo é a peça arquitetural que está faltando. Conheça a API do Cams Biometrics Gateway em CamsBiometrics.com ou fale com nossa equipe sobre como conectar seu hardware existente à camada de API em nuvem moderna que ele merece.