 Cams Support Hub
Архітектура протокольного адаптера: від застарілого SDK до хмарного API
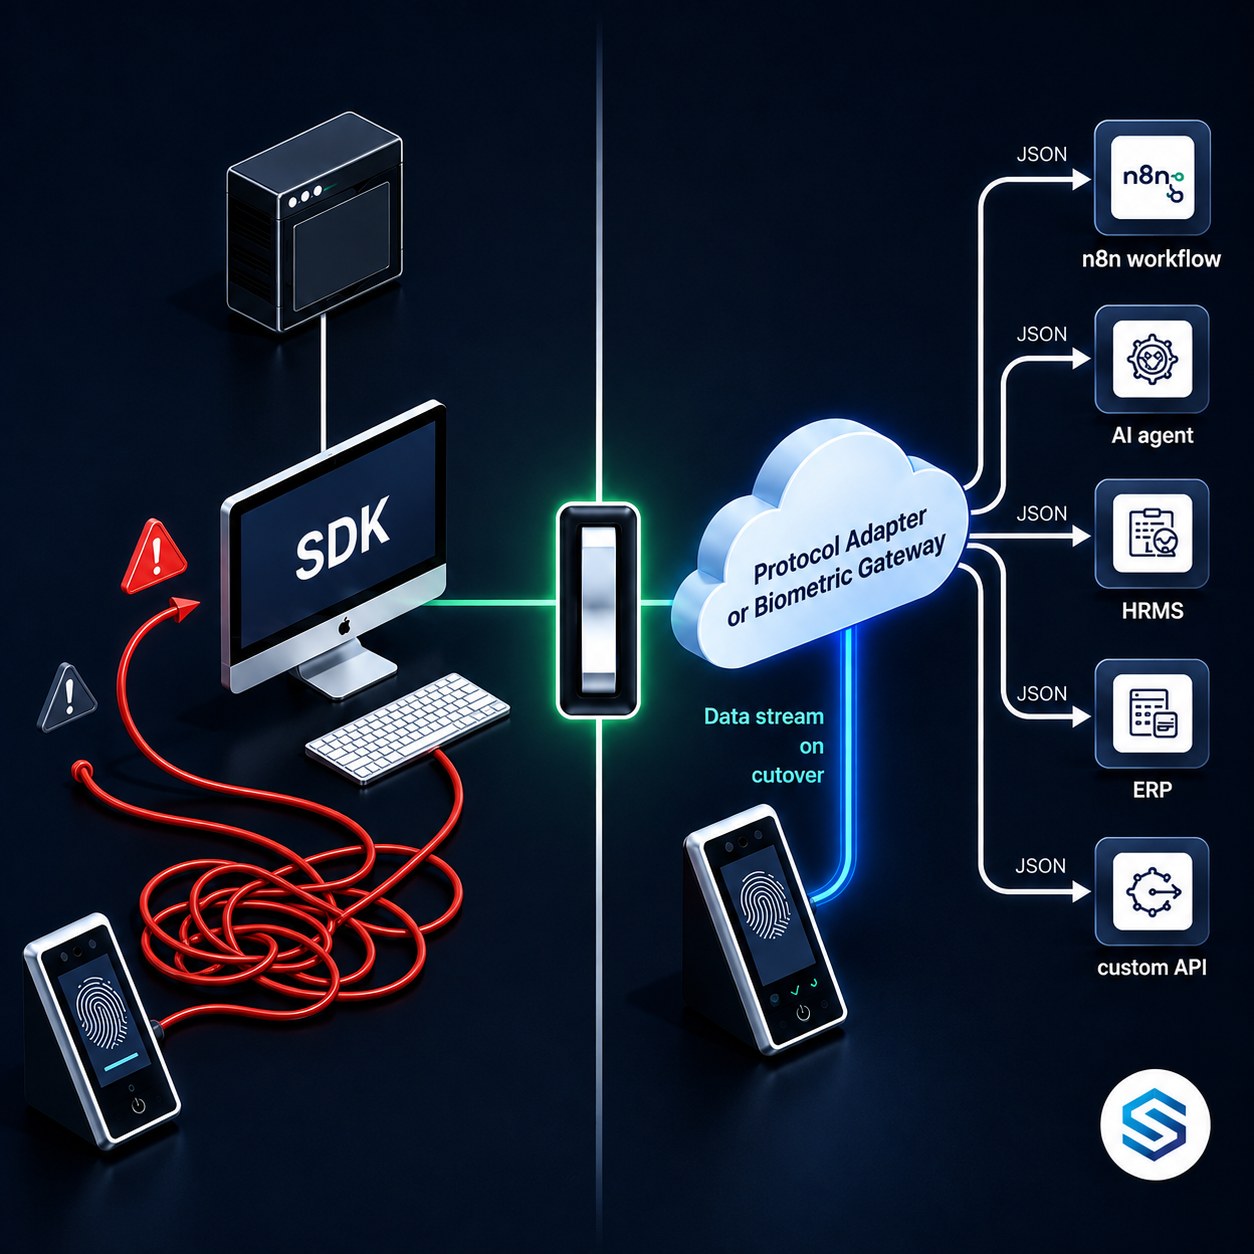
Більшість корпоративних систем не створювалися для взаємодії одна з одною. Їх створювали для виконання конкретного завдання, використовуючи модель зв'язку, що мала сенс на момент проєктування. Архітектура протокольного адаптера — це інженерна дисципліна, яка з'єднує ці світи без переписування жодного з них. У цій статті пояснюється, що таке протокольні адаптери, як вони працюють на технічному рівні та чому вони є найпрагматичнішим рішенням однієї з найпостійніших проблем корпоративної інтеграції: біометричного пристрою.
Що таке протокол і чому він створює прив'язку до постачальника
Перш ніж розуміти протокольні адаптери, потрібно чітко визначити, що таке протокол. У програмній та апаратній взаємодії протокол — це набір правил, які визначають, як дані форматуються, передаються та інтерпретуються двома сторонами. Він описує структуру пакетів, модель з'єднання, послідовність рукостискання, формат кодування та поведінку при обробці помилок.
Протоколи створюють прив'язку до постачальника, тому що вимагають, щоб обидві сторони розмовляли однією мовою. Якщо ви пишете програмне забезпечення, яке взаємодіє за протоколом A, воно може взаємодіяти лише із системами, що також реалізують протокол A. Будь-яка система, що використовує протокол B, як би функціонально схожою вона не була, є недоступною без шару перетворення.
Це не недолік дизайну протоколів. Це неминучий наслідок структурованої взаємодії. Проблема виникає, коли протокол, який використовує пристрій або система, стає застарілим відносно стандартів зв'язку, до яких перейшла решта екосистеми. Пристрій досі працює. Його дані досі цінні. Але його протокол перетворився на стіну.
Біометричний термінал за відбитками пальців, виготовлений у 2010 році, взаємодіє за допомогою бінарного протоколу TCP, визначеного його виробником. Термінал щодня точно фіксує дані про відвідуваність. Але HRMS, яку ваша компанія впровадила у 2023 році, взаємодіє через REST і JSON over HTTPS. Ці дві системи не мають спільного протоколу. Вони не можуть взаємодіяти безпосередньо, незалежно від того, наскільки здатна кожна з них окремо. Дані з терміналу недоступні для HRMS, якщо щось не перетворює між двома протоколами.
SDK як декодер протоколу: що він насправді робить
Коли виробник біометричного пристрою не може відкрити доступ до свого пристрою через стандартний протокол, він розповсюджує SDK. Розуміння того, що SDK насправді робить на технічному рівні, допомагає пояснити, чому він існує і чому створює такі суттєві архітектурні проблеми.
SDK, або Software Development Kit, — це набір скомпільованих бібліотек коду, заголовкових файлів і документації, який розробник встановлює на комп'ютер для забезпечення взаємодії з конкретним пристроєм або сервісом. У контексті біометричних пристроїв SDK виконує дві критичні функції.
По-перше, він обробляє рівень з'єднання. SDK встановлює та підтримує постійне TCP-з'єднання, якого очікує пристрій. Він керує послідовністю рукостискання, підтримує з'єднання активним і обробляє повторне підключення, коли пристрій вимикається. Цей код управління з'єднанням є складним і повністю специфічним для реалізації протоколу виробника.
По-друге, він обробляє рівень декодування. Кожен пакет, який надсилає пристрій, надходить як сирі бінарні байти. SDK містить таблиці пошуку, бітові маски та функції розбору, які декодують ці байти у змістовні структури даних, з якими може працювати розробник. Без цього рівня декодування бінарний потік із пристрою є безглуздим.
Безперервний потік бінарних байтів через постійний TCP-сокет. Значення кожного байта залежить від його позиції в пакеті, ідентифікатора типу пакета та версії прошивки пристрою. На цьому рівні не існує структури, зрозумілої людині.
Іменовані виклики функцій і об'єкти даних. enrollUser(), getAttendanceLogs(), revokeAccess(). SDK перетворює бінарний світ на програмний інтерфейс, який розробник може викликати, не знаючи нічого про нижчий рівень формату передачі.
У певному обмеженому сенсі SDK є протокольним адаптером. Він адаптує бінарний протокол пристрою до інтерфейсу програмування, який можна викликати. Архітектурна проблема полягає в тому, що ця адаптація працює лише в одному напрямку, лише на комп'ютерах, де встановлено SDK, лише для конкретного бренду пристроїв, для якого його написано, і лише в межах моделі виконання мови, на якій скомпільовано SDK.
Чому архітектура на основі SDK не може масштабуватися
Модель SDK була розумним рішенням для світу, для якого її створили: одного настільного застосунку, що працює на локальному комп'ютері та взаємодіє з пристроями одного бренду через локальну мережу. У такому контексті SDK працює добре. Обмеження стають помітними лише тоді, коли змінюються архітектурні вимоги.
Проблема залежності від встановлення
SDK має бути встановлений на комп'ютері, на якому працює код інтеграції. Це означає, що ваша інтеграція не може працювати в контейнеризованому хмарному середовищі, serverless-функції чи хостингованій платформі автоматизації. Вона має працювати на конкретному комп'ютері, на якому присутні файли SDK. Якщо цей комп'ютер виводять з експлуатації, перебудовують або переносять на іншу операційну систему, інтеграція перестає працювати.
У 2026 році більшість корпоративної програмної інфраструктури перейшла до хмарно-орієнтованого розгортання. Оркестрація контейнерів, serverless-функції та керовані хмарні сервіси є стандартом. Залежність від SDK архітектурно несумісна з цією моделлю, оскільки контейнери є безстановими та ефемерними. Вони не зберігають встановлені програмні бібліотеки між розгортаннями.
Проблема множинності брендів
Кожен виробник біометричних пристроїв розповсюджує власний SDK. Ці SDK не є сумісними між собою. SDK ZKTeco не може взаємодіяти з пристроєм Hikvision. SDK Suprema не може взаємодіяти з пристроєм Anviz. Якщо у вашій організації розгорнуто обладнання кількох виробників на різних об'єктах, вам потрібна окрема інтеграція SDK для кожного бренду.
Це множить кожне навантаження на обслуговування. Оновлення прошивки від одного виробника може змінити структуру бінарних пакетів, порушивши інтеграцію SDK для цього бренду, але не вплинувши на інші. Кожна інтеграція має підтримуватися, моніторитися та оновлюватися незалежно.
Проблема меж мови та середовища виконання
Більшість SDK біометричних пристроїв розповсюджуються як скомпільовані бібліотеки C або C++ із бінарними файлами для Windows. Якщо ваш рівень інтеграції написано на Python, Node.js або Go, ви стикаєтеся з додатковою проблемою перетворення: виклик функцій бібліотеки C із керованого середовища виконання вимагає платформо-специфічного коду foreign function interface, який є крихким і складним в обслуговуванні між версіями операційної системи.
Інженерна команда, яка створила інтеграції SDK для обладнання трьох брендів біометричних пристроїв, підтримує не одну інтеграцію. Вона підтримує три повністю окремі кодові бази, кожна з яких має власну логіку з'єднання, код розбору бінарних даних, обробку помилок і поверхню сумісності з прошивкою. Коли одне оновлення прошивки ламає одну інтеграцію, для діагностики проблеми потрібне глибоке знайомство з бінарним протоколом конкретного виробника — знання, яке рідко задокументоване і часто існує лише в голові інженера, який первинно написав інтеграцію.
Патерн протокольного адаптера: формальне визначення
Патерн протокольного адаптера — це добре відома архітектурна модель програмного забезпечення, яка вирішує проблему несумісних протоколів зв'язку шляхом впровадження спеціального шару перетворення між двома системами. Адаптер говорить рідною мовою вихідної системи з одного боку та очікуваною мовою цільової системи з іншого. Жодній із систем не потрібно змінюватися.
У програмній інженерії цей патерн іноді називають патерном Adapter або патерном Translator. У мережевій інженерії це принцип, що лежить в основі протокольних шлюзів. У корпоративній інтеграції він є основою брокерів повідомлень і платформ інтеграції. Конкретні деталі реалізації відрізняються, але основна архітектурна ідея є послідовною: ізолювати завдання перетворення так, щоб ані вихідна, ані цільова система не мусили знати чи дбати про модель зв'язку іншої.
Універсальний електричний адаптер дозволяє підключити пристрій з європейською двополюсною вилкою до британської трополюсної розетки. Пристрій не змінюється. Розетка не змінюється. Адаптер виконує перетворення між двома несумісними фізичними стандартами. Протокольний адаптер робить те саме для стандартів програмного зв'язку. Біометричний пристрій продовжує говорити своїм бінарним протоколом. Хмарний API продовжує говорити JSON over HTTPS. Адаптер перетворює між ними.
Чотири рівні біометричного протокольного адаптера
Добре спроєктований протокольний адаптер для біометричних пристроїв — це не одна функція. Це багаторівнева архітектура, де кожен рівень має чітко обмежену відповідальність. Розуміння цих рівнів допомагає пояснити, чому створення надійного адаптера є складнішим, ніж здається спочатку, і чому спеціально розроблене рішення є значно надійнішим за індивідуальну інтеграцію.
Всередині ядра адаптера: що насправді включає перетворення
Справжня складність знаходиться в ядрі адаптера. Кожен із його п'яти компонентів вирішує конкретне технічне завдання, яке робить пряму інтеграцію непрактичною.
Менеджер з'єднань
Біометричні пристрої очікують постійного TCP-з'єднання. Менеджер з'єднань підтримує один довготривалий сокет-зв'язок для кожного пристрою, виконує специфічне для виробника рукостискання, яке автентифікує програмне забезпечення перед пристроєм, відстежує стан з'єднання за допомогою keepalive-перевірок, виявляє розриви та виконує логіку повторного підключення з відповідними інтервалами відступу. Для системи, що керує 50 пристроями на кількох об'єктах, менеджер з'єднань одночасно підтримує 50 паралельних сокет-сесій, кожна з яких має власну машину станів.
Бінарний декодер
Кожен пакет, що надходить із пристрою, є послідовністю байтів із特定ою структурою, визначеною виробником. Бінарний декодер розбирає ці пакети, зчитуючи поля фіксованої ширини за відомими зсувами байтів, застосовуючи бітові маски для вилучення значень прапорців, перетворюючи закодовані в бінарному вигляді позначки часу у стандартні формати дати й часу та декодуючи набори символів, які можуть не бути стандартним UTF-8. Декодер має обробляти кілька типів пакетів, що ідентифікуються байтом типу за відомим зсувом, і передавати кожен тип пакета до відповідної процедури розбору.
Нормалізатор подій
Подія сканування відбитка пальця на пристрої ZKTeco надходить з іншими назвами полів, іншими форматами часу та іншими кодами статусу, ніж еквівалентна подія на пристрої Hikvision. Нормалізатор подій відображає кожне подання події, специфічне для виробника, в єдину узгоджену внутрішню схему подій. Саме цей крок нормалізації дозволяє рівням 3 і 4 повністю не залежати від бренду. Споживач отримує ту саму структуру JSON незалежно від того, який пристрій згенерував подію.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
Кодувальник команд
Корисне навантаження punchlog вище — це те, що Бінарний декодер і Нормалізатор подій створюють, коли подія біометричного пристрою в реальному часі надходить до Biometric Gateway з фізичного пристрою. Цей структурований JSON потім публікується на ваш налаштований callback-ендпоінт, будь то вузол n8n Webhook, ШІ-агент, ендпоінт HRMS або будь-який інший споживач.
Кодувальник команд працює у зворотному напрямку. Коли споживач надсилає JSON-інструкцію до поверхні API, наприклад запит на реєстрацію нового користувача або відкликання прав доступу, Кодувальник команд перетворює цей структурований JSON на бінарний командний пакет, який очікує цільовий пристрій. Він розміщує значення полів за правильними зсувами байтів для протоколу цього виробника, додає ідентифікатор типу пакета, обчислює та додає необхідні контрольні суми і записує отриманий бінарний кадр у постійний сокет пристрою. Та сама логічна інструкція, яку споживач висловлює один раз як чистий JSON, стає зовсім іншою бінарною структурою в каналі зв'язку залежно від того, пристрій якого бренду її отримує. Кодувальник команд обробляє кожну варіацію всередині себе, щоб споживачеві ніколи не доводилося цього робити.
Обробник відмовостійкості
Фізичні пристрої в робочих середовищах вимикаються. Відключення живлення, перебої мережі та перезапуски пристроїв є звичайними подіями. Обробник відмовостійкості буферизує події, що надходять під час розриву з'єднання, щоб вони не губилися, ставить у чергу вихідні команди, які неможливо доставити до відновлення з'єднання, реалізує експоненційний відступ для спроб повторного підключення, щоб не перевантажувати пристрій, що перезапускається, і повертає споживачам структуровані відповіді про помилки, коли операцію неможливо виконати через недоступність пристрою.
Архітектурні властивості, що визначають добрий протокольний адаптер
Не всі протокольні адаптери однакові. Добре спроєктований адаптер має специфічні архітектурні властивості, які відрізняють його від крихкої індивідуальної інтеграції.
Як хмарне розгортання змінює вимоги до архітектури адаптера
Перехід від локальної до хмарно-орієнтованої корпоративної інфраструктури фундаментально змінює те, яким має бути протокольний адаптер. Адаптер, розроблений для локального розгортання, може покладатися на локальні встановлення SDK, фіксовані мережеві конфігурації та постійні серверні процеси. Адаптер, розроблений для хмарного розгортання, не може покладатися на жодне з цього.
Безстанний і станний дизайн
Хмарно-орієнтовані середовища розгортання віддають перевагу безстанним процесам. Безстанний процес можна запустити, зупинити та перезапустити без втрати важливих даних, оскільки весь постійний стан зберігається зовні. Підключення біометричних пристроїв за своєю природою є станними: вони вимагають постійного сокета, який зберігає контекст з'єднання між взаємодіями. Хмарний протокольний адаптер має винести цей стан назовні, зберігаючи метадані з'єднання в постійному сховищі, щоб контекст з'єднання переживав перезапуски процесів.
Відокремлення управління з'єднаннями від обслуговування API
Добре спроєктований хмарний протокольний адаптер відокремлює рівень управління з'єднаннями від рівня обслуговування API. Рівень управління з'єднаннями працює як окремий сервіс, який підтримує постійні з'єднання з пристроями та публікує нормалізовані події у внутрішню чергу повідомлень. Рівень обслуговування API читає з цієї черги та незалежно обробляє REST-запити. Таке розділення дозволяє кожному рівню масштабуватися незалежно і означає, що перезапуск процесу обслуговування API не порушує активні з'єднання з пристроями.
Якщо ваш сервер API і менеджер з'єднань із пристроями є одним процесом, перезапуск сервера API для розгортання оновлення порушує всі активні з'єднання з пристроями. Якщо це окремі процеси, ви можете розгортати оновлення сервера API, не торкаючись менеджера з'єднань, і активні з'єднання з пристроями залишаються безперервними. У робочому середовищі, де пристрої безперервно обробляють події відвідуваності, безперервність з'єднання — це не зручність. Це вимога цілісності даних.
Шлях міграції: перехід від SDK до протокольного адаптера
Організаціям, які наразі покладаються на інтеграції на основі SDK, не потрібно перебудовувати все одразу. Архітектура протокольного адаптера розроблена для поетапного впровадження, коли адаптер поступово перебирає обов'язки існуючої інтеграції SDK.
Питання відповідності під час проєктування протокольного адаптера
Коли біометричні дані проходять через протокольний адаптер, адаптер у юридичному сенсі стає обробником даних згідно з більшістю рамок захисту даних. Це створює конкретні обов'язки щодо проєктування, які мають бути враховані в архітектурі адаптера.
- GDPR, ЄС: Адаптер має реалізовувати мінімізацію даних на рівні нормалізації. Дані подій, що передаються споживачам, мають містити лише поля, необхідні для конкретної мети. Адаптер не повинен зберігати шаблони біометричних даних довше, ніж потрібно для поточної операції.
- CCPA і CPRA, Каліфорнія: Адаптер не повинен робити біометричні дані доступними для споживачів у спосіб, що дозволяє профілювання або повторну ідентифікацію поза межами погодженої мети. Контроль доступу до API має забезпечувати обмеження за метою на рівні споживача.
- LGPD, Бразилія: Записи про обробку мають документувати адаптер як компонент обробки з його конкретною роллю, даними, які він обробляє, і правилами зберігання, застосованими на кожному рівні.
- PDPA, Сингапур, Малайзія, Таїланд: Контроль доступу до поверхні API має забезпечувати обмеження на основі згоди. Споживачі мають отримувати дані лише для цілей, на які суб'єкт даних надав згоду.
- Заходи контролю, узгоджені з ISO 27001: Адаптер має застосовувати шифрування під час передачі як на рівні з'єднання з пристроєм (де це дозволяє протокол пристрою), так і на рівні поверхні API. Доступ до ендпоінтів API має бути автентифікованим. Усі операції мають створювати незмінні записи журналу аудиту.
Часті запитання
Висновок: Cams Biometrics Gateway — це ця архітектура, побудована і працюючa
Архітектура протокольного адаптера є правильною інженерною відповіддю на проблему інтеграції біометричних пристроїв. Це не обхідний шлях. Це добре відомий патерн, застосований до конкретної галузі, де він украй потрібен.
Cams Biometrics Gateway є промисловою реалізацією цієї архітектури. Він підтримує постійні з'єднання з пристроями понад 15 виробників, запускає бінарний декодер і нормалізатор подій для кожного підтримуваного протоколу та надає повний набір операцій через уніфікований REST API і MCP-сервер. Результат — 38 біометричних операцій, доступних через стандартний JSON over HTTPS, із callback-вебхуками в реальному часі для кожної події пристрою та без необхідності встановлювати SDK будь-де у вашій інфраструктурі.
Якщо у вашій організації є біометричні пристрої та системи, яким потрібно використовувати біометричні дані, шар протокольного адаптера — це архітектурна ланка, якої вам бракує. Ознайомтеся з API Cams Biometrics Gateway на сайті CamsBiometrics.com або зв'яжіться з нашою командою, щоб підключити наявне обладнання до сучасного хмарного API, на який воно заслуговує.