 Cams Support Hub
Architettura degli adattatori di protocollo: dall'SDK legacy alla Cloud API
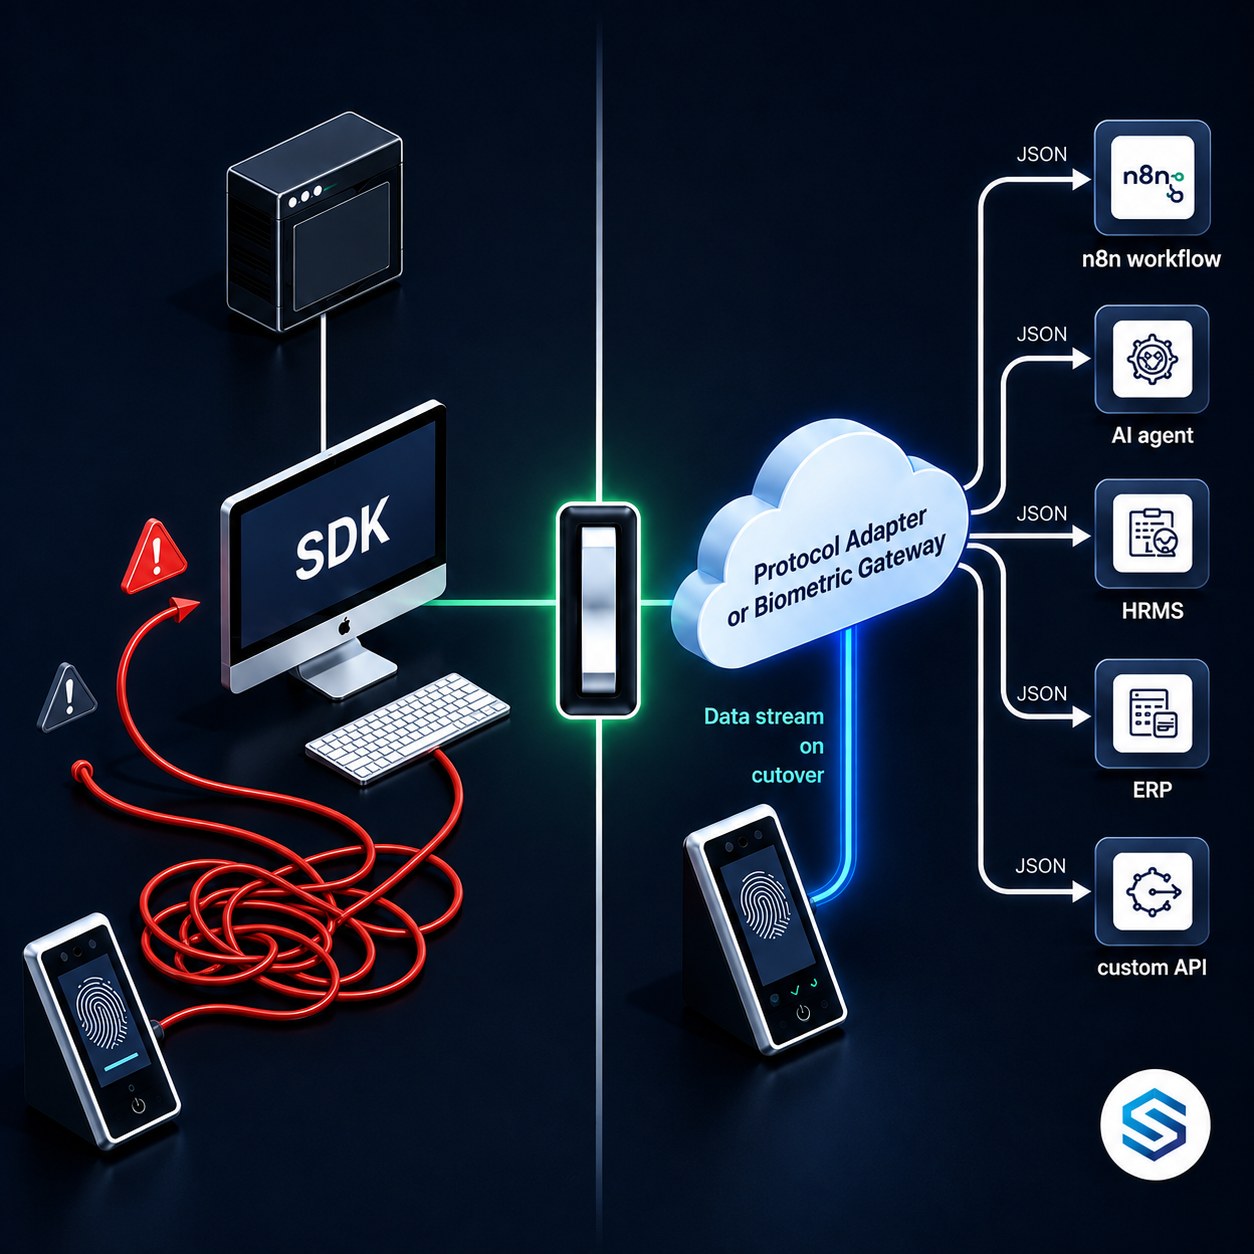
La maggior parte dei sistemi aziendali non è stata progettata per comunicare tra loro. Sono stati costruiti per svolgere un compito specifico, utilizzando il modello di comunicazione che aveva senso al momento della progettazione. L'architettura degli adattatori di protocollo è la disciplina ingegneristica che collega questi mondi senza riscriverne nessuno dei due. Questo articolo spiega cosa sono gli adattatori di protocollo, come funzionano a livello tecnico e perché rappresentano la soluzione più pragmatica a uno dei problemi più persistenti nell'integrazione aziendale: il dispositivo biometrico.
Cos'è un protocollo e perché crea un vincolo di dipendenza
Prima di comprendere gli adattatori di protocollo, è necessaria una definizione chiara di cosa sia effettivamente un protocollo. Nella comunicazione tra software e hardware, un protocollo è un insieme di regole che governa il modo in cui i dati vengono formattati, trasmessi e interpretati tra due parti. Definisce la struttura dei pacchetti, il modello di connessione, la sequenza di handshake, il formato di codifica e il comportamento nella gestione degli errori.
I protocolli creano un vincolo di dipendenza perché richiedono che entrambe le parti parlino la stessa lingua. Se si scrive un software che comunica utilizzando il Protocollo A, potrà comunicare solo con i sistemi che implementano anch'essi il Protocollo A. Qualsiasi sistema che utilizza il Protocollo B, per quanto funzionalmente simile, è irraggiungibile senza un livello di traduzione.
Questo non è un difetto della progettazione dei protocolli. È una conseguenza inevitabile della comunicazione strutturata. Il problema sorge quando il protocollo utilizzato da un dispositivo o da un sistema diventa obsoleto rispetto agli standard di comunicazione a cui si è adeguato il resto dell'ecosistema. Il dispositivo continua a funzionare. I suoi dati hanno ancora valore. Ma il suo protocollo è diventato un muro.
Un terminale per impronte digitali prodotto nel 2010 comunica utilizzando un protocollo TCP binario definito dal suo produttore. Il terminale registra correttamente i dati di presenza ogni giorno. Ma l'HRMS adottato dalla vostra azienda nel 2023 comunica tramite REST e JSON su HTTPS. Questi due sistemi non condividono alcun protocollo comune. Non possono comunicare direttamente, indipendentemente da quanto sia capace ciascuno dei due sistemi. I dati presenti sul terminale sono inaccessibili all'HRMS, a meno che qualcosa non faccia da traduttore tra i due protocolli.
L'SDK come decodificatore di protocollo: cosa fa realmente
Quando un produttore di dispositivi biometrici non può esporre il proprio dispositivo tramite un protocollo standard, distribuisce un SDK. Comprendere cosa fa realmente un SDK a livello tecnico aiuta a spiegare sia perché esiste sia perché crea problemi architetturali così significativi.
Un SDK, o Software Development Kit, è una raccolta di librerie di codice compilato, file di intestazione e documentazione che uno sviluppatore installa su una macchina per abilitare la comunicazione con un dispositivo o un servizio specifico. Nel contesto dei dispositivi biometrici, l'SDK svolge due funzioni fondamentali.
In primo luogo, gestisce il livello di connessione. L'SDK stabilisce e mantiene la connessione persistente su socket TCP che il dispositivo si aspetta. Gestisce la sequenza di handshake, mantiene attiva la connessione e gestisce la riconnessione quando il dispositivo va offline. Questo codice di gestione della connessione è complesso e del tutto specifico dell'implementazione del protocollo del produttore.
In secondo luogo, gestisce il livello di decodifica. Ogni pacchetto inviato dal dispositivo arriva come byte binari grezzi. L'SDK contiene tabelle di ricerca, maschere di bit e funzioni di parsing che decodificano questi byte in strutture dati significative con cui uno sviluppatore può lavorare. Senza questo livello di decodifica, il flusso binario proveniente dal dispositivo non ha alcun significato.
Un flusso continuo di byte binari su un socket TCP persistente. Il significato di ogni byte dipende dalla sua posizione all'interno del pacchetto, dall'identificatore del tipo di pacchetto e dalla versione del firmware del dispositivo. A questo livello non esiste alcuna struttura leggibile dall'uomo.
Chiamate di funzione con nome e oggetti dati. enrollUser(), getAttendanceLogs(), revokeAccess(). L'SDK traduce il mondo binario in un'interfaccia programmatica che uno sviluppatore può richiamare senza conoscere nulla del formato di trasmissione sottostante.
In senso limitato, l'SDK è un adattatore di protocollo. Adatta il protocollo binario del dispositivo in un'interfaccia di programmazione richiamabile. Il problema architetturale è che questo adattamento funziona in una sola direzione, solo sulle macchine su cui è installato l'SDK, solo per la specifica marca di dispositivo per cui è stato scritto e solo all'interno del modello di esecuzione del linguaggio per cui l'SDK è stato compilato.
Perché un'architettura basata su SDK non può scalare
Il modello SDK era una soluzione ragionevole per il mondo per cui era stato progettato: una singola applicazione desktop, in esecuzione su una macchina locale, che comunica con una sola marca di dispositivo su una rete locale. In quel contesto, l'SDK funziona bene. I limiti diventano visibili solo quando cambiano i requisiti architetturali.
Il problema della dipendenza dall'installazione
Un SDK deve essere installato sulla macchina che esegue il codice di integrazione. Questo significa che l'integrazione non può essere eseguita in un ambiente cloud containerizzato, in una funzione serverless o in una piattaforma di automazione ospitata. Deve essere eseguita su una macchina specifica in cui sono presenti i file dell'SDK. Se tale macchina viene dismessa, ricostruita o migrata a un sistema operativo diverso, l'integrazione si interrompe.
Nel 2026, la maggior parte dell'infrastruttura software aziendale si è orientata verso il deployment cloud-native. L'orchestrazione dei container, le funzioni serverless e i servizi cloud gestiti sono lo standard. Una dipendenza da SDK è architetturalmente incompatibile con questo modello, perché i container sono stateless ed effimeri. Non mantengono le librerie software installate tra un deployment e l'altro.
Il problema della molteplicità di marche
Ogni produttore di dispositivi biometrici distribuisce il proprio SDK. Questi SDK non sono interoperabili. L'SDK di ZKTeco non può comunicare con un dispositivo Hikvision. L'SDK di Suprema non può comunicare con un dispositivo Anviz. Se la vostra organizzazione ha installato hardware di più produttori in siti diversi, è necessaria un'integrazione SDK separata per ciascuna marca.
Questo moltiplica ogni onere di manutenzione. Un aggiornamento del firmware da parte di un produttore può modificare la struttura dei pacchetti binari, interrompendo l'integrazione SDK per quella marca senza compromettere le altre. Ogni integrazione deve essere mantenuta, monitorata e aggiornata in modo indipendente.
Il problema del confine tra linguaggio e runtime
La maggior parte degli SDK per dispositivi biometrici viene distribuita come librerie C o C++ compilate con binari specifici per Windows. Se il livello di integrazione è scritto in Python, Node.js o Go, si presenta un ulteriore problema di traduzione: richiamare funzioni di librerie C da un ambiente runtime gestito richiede codice di foreign function interface specifico per la piattaforma, che è fragile e difficile da mantenere tra le diverse versioni del sistema operativo.
Un team di ingegneri che ha realizzato integrazioni SDK per tre marche di dispositivi biometrici non sta mantenendo una sola integrazione. Sta mantenendo tre basi di codice completamente separate, ciascuna con la propria logica di connessione, il proprio codice di parsing binario, la propria gestione degli errori e la propria superficie di compatibilità con il firmware. Quando un aggiornamento del firmware interrompe un'integrazione, diagnosticare il problema richiede una profonda familiarità con il protocollo binario di quello specifico produttore, una conoscenza raramente documentata e spesso presente solo nella mente dell'ingegnere che ha scritto originariamente l'integrazione.
Il pattern dell'adattatore di protocollo: una definizione formale
Il pattern dell'adattatore di protocollo è un pattern architetturale software consolidato che risolve il problema dei protocolli di comunicazione incompatibili introducendo un livello di traduzione dedicato tra i due sistemi. L'adattatore parla la lingua nativa del sistema di origine da un lato e la lingua prevista del sistema di destinazione dall'altro. Nessuno dei due sistemi deve essere modificato.
Nell'ingegneria del software, questo pattern viene talvolta chiamato pattern Adapter o pattern Translator. Nell'ingegneria di rete, è il principio alla base dei gateway di protocollo. Nell'integrazione aziendale, è la base dei message broker e delle piattaforme di integrazione. I dettagli implementativi specifici variano, ma il concetto architetturale di fondo è coerente: isolare la responsabilità della traduzione in modo che né il sistema di origine né quello di destinazione debbano conoscere o preoccuparsi del modello di comunicazione dell'altro.
Un adattatore elettrico universale consente di collegare un dispositivo con una spina europea a due poli a una presa britannica a tre poli. Il dispositivo non cambia. La presa non cambia. L'adattatore gestisce la traduzione tra due standard fisici incompatibili. Un adattatore di protocollo fa lo stesso per gli standard di comunicazione software. Il dispositivo biometrico continua a parlare il suo protocollo binario. La Cloud API continua a parlare JSON su HTTPS. L'adattatore traduce tra i due.
I quattro livelli di un adattatore di protocollo biometrico
Un adattatore di protocollo per dispositivi biometrici ben progettato non è una singola funzione. È un'architettura a livelli in cui ogni livello ha una responsabilità specifica e circoscritta. Comprendere questi livelli aiuta a spiegare perché costruire un adattatore robusto è più complesso di quanto appaia inizialmente, e perché una soluzione progettata appositamente è significativamente più affidabile di un'integrazione personalizzata.
All'interno del nucleo dell'adattatore: cosa comporta realmente la traduzione
Il nucleo dell'adattatore è il punto in cui risiede la complessità reale. Ciascuno dei suoi cinque componenti affronta una specifica sfida tecnica che rende impraticabile l'integrazione diretta.
Gestore delle connessioni
I dispositivi biometrici si aspettano una connessione TCP persistente. Il gestore delle connessioni mantiene un unico socket di lunga durata per ciascun dispositivo, gestisce l'handshake specifico del produttore che autentica il software nei confronti del dispositivo, monitora lo stato della connessione tramite probe keepalive, rileva le disconnessioni e applica la logica di riconnessione con tempi di backoff appropriati. Per un sistema che gestisce 50 dispositivi distribuiti su più siti, il gestore delle connessioni mantiene 50 sessioni socket concorrenti contemporaneamente, ciascuna con la propria macchina a stati.
Decodificatore binario
Ogni pacchetto proveniente da un dispositivo è una sequenza di byte con una struttura specifica definita dal produttore. Il decodificatore binario analizza questi pacchetti leggendo campi a larghezza fissa in offset di byte noti, applicando maschere di bit per estrarre i valori dei flag, convertendo i timestamp codificati in binario in formati datetime standard e decodificando set di caratteri che potrebbero non essere UTF-8 standard. Il decodificatore deve gestire più tipi di pacchetto, identificati da un byte di tipo a un offset noto, e instradare ciascun tipo di pacchetto alla routine di parsing appropriata.
Normalizzatore degli eventi
Un evento di scansione dell'impronta digitale su un dispositivo ZKTeco arriva con nomi di campo, formati di timestamp e codici di stato diversi rispetto all'evento equivalente su un dispositivo Hikvision. Il normalizzatore degli eventi mappa ogni rappresentazione dell'evento specifica del produttore in un unico schema interno coerente. Questo passaggio di normalizzazione è ciò che consente ai Livelli 3 e 4 di essere completamente indipendenti dalla marca. Il consumatore riceve la stessa struttura JSON indipendentemente dal dispositivo che ha generato l'evento.
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
Codificatore dei comandi
Il payload del punch log sopra riportato è ciò che il Decodificatore binario e il Normalizzatore degli eventi producono quando un evento biometrico in tempo reale arriva al Biometric Gateway da un dispositivo fisico. Questo JSON strutturato viene quindi pubblicato sull'endpoint di callback configurato, che si tratti di un nodo Webhook di n8n, di un agente AI, di un endpoint HRMS o di qualsiasi altro consumatore.
Il Codificatore dei comandi opera nella direzione opposta. Quando un consumatore invia un'istruzione JSON alla superficie API, ad esempio una richiesta di registrazione di un nuovo utente o di revoca dei permessi di accesso, il Codificatore dei comandi traduce tale JSON strutturato nel pacchetto di comando binario che il dispositivo di destinazione si aspetta. Inserisce i valori dei campi negli offset di byte corretti per il protocollo di quel produttore, antepone l'identificatore del tipo di pacchetto, calcola e aggiunge eventuali checksum richiesti e scrive il frame binario risultante sul socket persistente del dispositivo. La stessa istruzione logica, espressa una sola volta come JSON pulito dal consumatore, diventa una struttura binaria completamente diversa sul canale di trasmissione a seconda della marca del dispositivo ricevente. Il Codificatore dei comandi gestisce internamente ogni variazione, in modo che il consumatore non debba mai farlo.
Gestore della resilienza
I dispositivi fisici negli ambienti operativi vanno offline. Riavvii di alimentazione, interruzioni di rete e riavvii dei dispositivi sono eventi di routine. Il gestore della resilienza bufferizza gli eventi che arrivano durante una disconnessione affinché non vadano persi, accoda i comandi in uscita che non possono essere consegnati finché la connessione non viene ripristinata, implementa un backoff esponenziale per i tentativi di riconnessione per evitare di sovraccaricare un dispositivo in fase di riavvio e restituisce risposte di errore strutturate ai consumatori quando un'operazione non può essere completata a causa dell'indisponibilità del dispositivo.
Le proprietà architetturali che definiscono un buon adattatore di protocollo
Non tutti gli adattatori di protocollo sono uguali. Un adattatore ben progettato possiede proprietà architetturali specifiche che lo distinguono da un'integrazione personalizzata fragile.
Perché il deployment cloud cambia i requisiti architetturali dell'adattatore
Il passaggio dall'infrastruttura aziendale on-premises a quella cloud-native cambia radicalmente ciò che un adattatore di protocollo deve essere. Un adattatore progettato per il deployment on-premises può contare su installazioni SDK locali, configurazioni di rete fisse e processi server persistenti. Un adattatore progettato per il deployment cloud non può contare su nessuno di questi elementi.
Progettazione stateless contro stateful
Gli ambienti di deployment cloud-native privilegiano i processi stateless. Un processo stateless può essere avviato, arrestato e riavviato senza perdere dati importanti, perché tutto lo stato persistente è memorizzato all'esterno. Le connessioni dei dispositivi biometrici sono intrinsecamente stateful: richiedono un socket persistente che mantenga il contesto della connessione tra un'interazione e l'altra. Un adattatore di protocollo cloud-native deve esternalizzare questo stato, mantenendo i metadati della connessione in un archivio persistente affinché il contesto della connessione sopravviva ai riavvii dei processi.
La separazione tra gestione delle connessioni ed erogazione delle API
Un adattatore di protocollo cloud ben architettato separa il livello di gestione delle connessioni dal livello di erogazione delle API. Il livello di gestione delle connessioni funziona come servizio dedicato che mantiene le connessioni persistenti con i dispositivi e pubblica gli eventi normalizzati su una coda di messaggi interna. Il livello di erogazione delle API legge da quella coda e gestisce le richieste REST in modo indipendente. Questa separazione consente a ciascun livello di scalare in modo autonomo e fa sì che il riavvio di un processo di erogazione delle API non interrompa le connessioni attive con i dispositivi.
Se il vostro server API e il gestore delle connessioni dei dispositivi sono lo stesso processo, riavviare il server API per distribuire un aggiornamento interrompe tutte le connessioni attive con i dispositivi. Se sono processi separati, è possibile distribuire aggiornamenti al server API senza toccare il gestore delle connessioni, e le connessioni attive con i dispositivi restano ininterrotte. In un ambiente operativo in cui i dispositivi elaborano continuamente eventi di presenza, la continuità della connessione non è una comodità. È un requisito di integrità dei dati.
Il percorso di migrazione: dall'SDK all'adattatore di protocollo
Le organizzazioni che attualmente si affidano a integrazioni basate su SDK non devono ricostruire tutto in una volta. L'architettura dell'adattatore di protocollo è progettata per essere introdotta in modo incrementale, con l'adattatore che assume gradualmente le responsabilità dell'integrazione SDK esistente.
Considerazioni di conformità nella progettazione di un adattatore di protocollo
Quando i dati biometrici transitano attraverso un adattatore di protocollo, l'adattatore diventa un responsabile del trattamento in senso giuridico ai sensi della maggior parte dei framework di protezione dei dati. Ciò crea specifici obblighi di progettazione che devono essere affrontati nell'architettura dell'adattatore.
- GDPR, UE: L'adattatore deve implementare la minimizzazione dei dati a livello di normalizzazione. I dati degli eventi trasmessi ai consumatori devono contenere solo i campi necessari per la finalità specifica. L'adattatore non deve conservare i dati dei template biometrici più a lungo di quanto richiesto per l'operazione in corso.
- CCPA e CPRA, California: L'adattatore non deve rendere disponibili ai consumatori i dati biometrici in modi che consentano la profilazione o la re-identificazione al di là della finalità consentita. I controlli di accesso alle API devono far rispettare la limitazione della finalità a livello di consumatore.
- LGPD, Brasile: I registri dei trattamenti devono documentare l'adattatore come componente di trattamento con il suo ruolo specifico, i dati che tratta e le regole di conservazione applicate a ciascun livello.
- PDPA, Singapore, Malesia, Thailandia: I controlli di accesso sulla superficie API devono applicare restrizioni basate sul consenso. I consumatori devono ricevere dati solo per le finalità a cui l'interessato ha acconsentito.
- Controlli allineati alla ISO 27001: L'adattatore deve applicare la cifratura in transito sia al livello di connessione con i dispositivi (ove il protocollo del dispositivo lo consenta) sia al livello della superficie API. L'accesso agli endpoint API deve essere autenticato. Tutte le operazioni devono generare voci di log di audit immutabili.
Domande frequenti
Conclusione: Cams Biometrics Gateway è questa architettura, realizzata e operativa
L'architettura degli adattatori di protocollo è la risposta ingegneristica corretta al problema dell'integrazione biometrica. Non è un espediente. È un pattern consolidato applicato a un ambito specifico in cui è urgentemente necessario.
Cams Biometrics Gateway è un'implementazione in produzione di questa architettura. Mantiene connessioni persistenti con dispositivi di 15 o più produttori, esegue un decodificatore binario e un normalizzatore degli eventi per ogni protocollo supportato ed espone l'intero set di operazioni tramite un'unica API REST e un server MCP. Il risultato sono 38 operazioni biometriche accessibili tramite JSON standard su HTTPS, con callback webhook in tempo reale per ogni evento del dispositivo e nessuna installazione di SDK richiesta in alcun punto della vostra infrastruttura.
Se la vostra organizzazione dispone di dispositivi biometrici e di sistemi che devono consumare dati biometrici, il livello dell'adattatore di protocollo è la componente architetturale che vi manca. Esplorate l'API di Cams Biometrics Gateway su CamsBiometrics.com oppure contattate il nostro team per collegare il vostro hardware esistente al moderno livello di Cloud API che merita.