 Cams Support Hub
プロトコルアダプターのアーキテクチャ:レガシーSDKからクラウドAPIへ
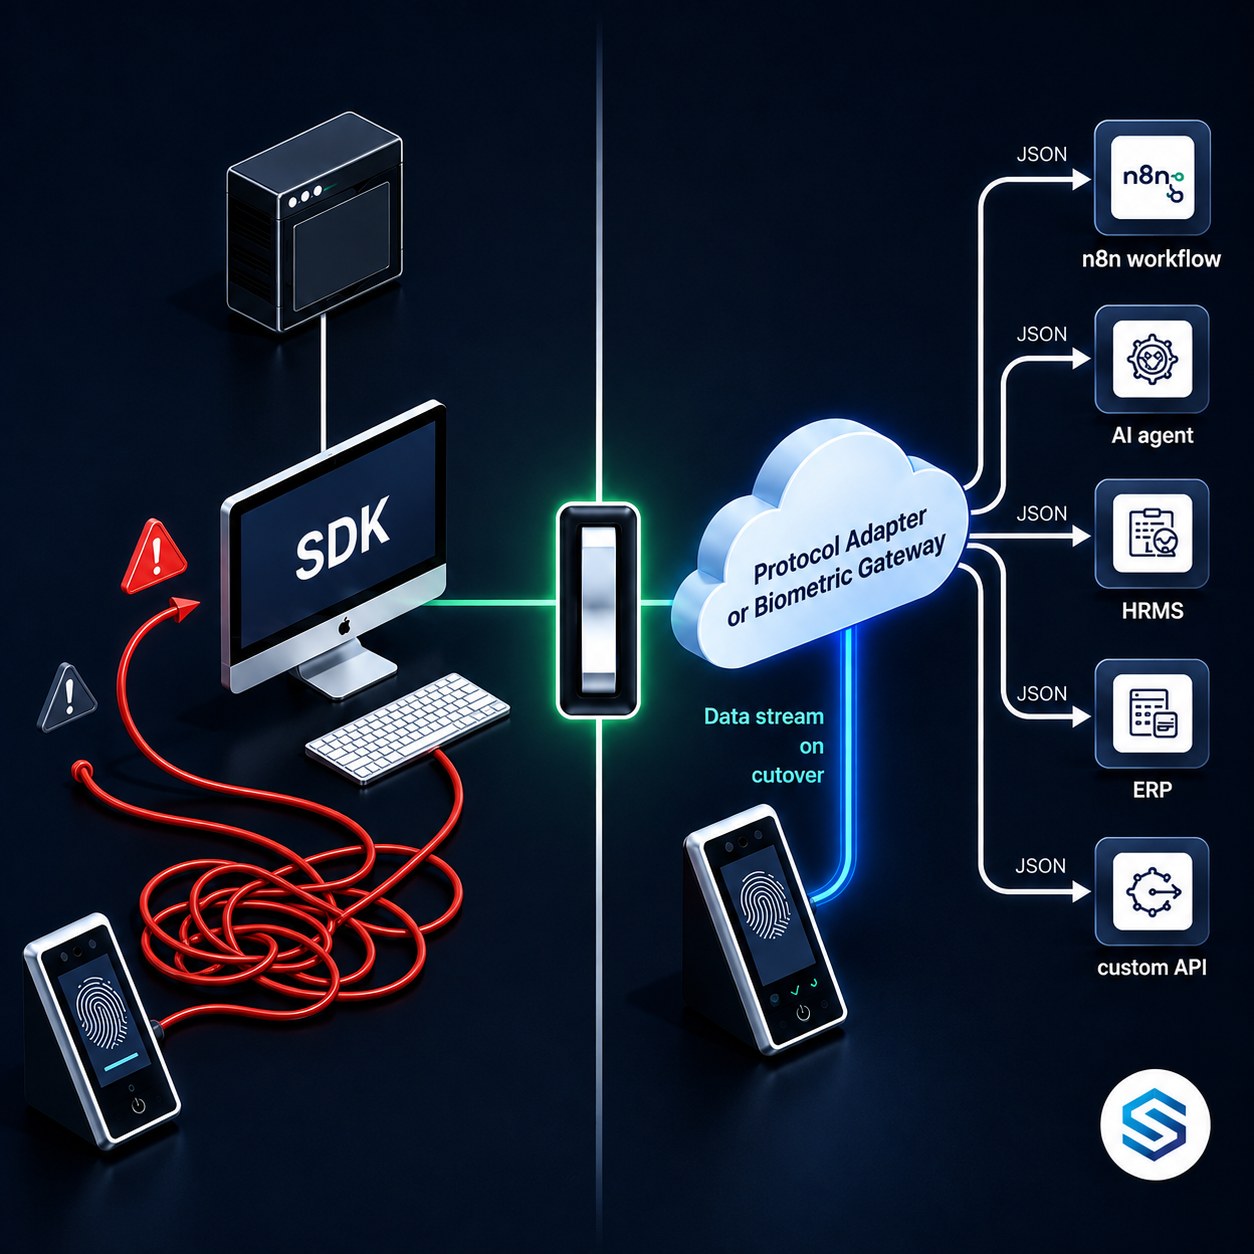
多くのエンタープライズシステムは、互いに通信するように作られていません。それぞれが特定の業務を行うために、設計当時に妥当とされた通信モデルを使って作られています。プロトコルアダプターのアーキテクチャは、どちらのシステムも書き直すことなく、これらの世界をつなぐエンジニアリングの手法です。この記事では、プロトコルアダプターとは何か、技術的にどのように動作するのか、そして、エンタープライズ統合で最も根強い問題の一つ、つまり生体認証デバイスに対して、なぜそれが最も現実的な解決策になるのかを説明します。
プロトコルとは何か、そしてなぜロックインが生じるのか
プロトコルアダプターを理解する前に、プロトコルとは実際に何かを明確に定義しておく必要があります。ソフトウェアやハードウェアの通信において、プロトコルとは、2つの当事者間でデータがどのように形式化され、送信され、解釈されるかを定める一連のルールです。パケット構造、接続モデル、ハンドシェイクの手順、エンコード形式、エラー処理の動作を定義します。
プロトコルがロックインを生むのは、両方の当事者が同じ言語で話す必要があるためです。プロトコルAを使って通信するソフトウェアは、プロトコルAを実装しているシステムとしか通信できません。プロトコルBを使うシステムは、機能的にどれほど似ていても、変換レイヤーがなければ接続できません。
これはプロトコル設計の欠陥ではありません。構造化された通信に伴う避けられない結果です。問題が生じるのは、デバイスやシステムが使っているプロトコルが、エコシステムの他の部分が移行した通信標準に対して時代遅れになったときです。デバイスは今も動作しており、そのデータも依然として価値があります。しかし、そのプロトコルが壁になってしまっているのです。
2010年に製造された生体指紋認証端末は、メーカーが定義したバイナリTCPプロトコルで通信します。この端末は毎日、勤怠データを正確に記録しています。しかし、お客様の会社が2023年に導入したHRMSは、HTTPS上のRESTとJSONで通信します。この2つのシステムには共通のプロトコルがありません。それぞれのシステムの性能がどれほど高くても、直接通信することはできません。両プロトコルの間を変換する仕組みがなければ、端末上のデータはHRMSからアクセスできないままです。
プロトコルデコーダーとしてのSDK:実際の役割
生体認証デバイスのメーカーが、標準プロトコルを通じてデバイスを公開できない場合、SDKを配布します。SDKが技術的なレベルで実際に何を行っているかを理解すると、SDKが存在する理由と、それが重大なアーキテクチャ上の問題を生む理由の両方が分かります。
SDK(Software Development Kit)とは、特定のデバイスやサービスとの通信を可能にするため、開発者がマシンにインストールするコンパイル済みのライブラリ、ヘッダーファイル、ドキュメントの集まりです。生体認証デバイスの文脈では、SDKは2つの重要な機能を担っています。
1つ目は、接続レイヤーの処理です。SDKは、デバイスが期待する永続的なTCPソケット接続を確立し、維持します。ハンドシェイクの手順を管理し、接続を保持し、デバイスがオフラインになったときの再接続も処理します。この接続管理のコードは複雑であり、メーカーのプロトコル実装に完全に依存しています。
2つ目は、デコードレイヤーの処理です。デバイスが送信するすべてのパケットは、生のバイナリデータとして届きます。SDKには、ルックアップテーブル、ビットマスク、パース関数が含まれており、これらのバイトを開発者が扱える意味のあるデータ構造にデコードします。このデコードレイヤーがなければ、デバイスから届くバイナリストリームは意味を持ちません。
永続的なTCPソケット上を流れる連続したバイナリデータです。各バイトの意味は、パケット内の位置、パケット種別の識別子、デバイスのファームウェアバージョンによって決まります。このレイヤーには、人が読める構造は存在しません。
名前付きの関数呼び出しとデータオブジェクトです。enrollUser()、getAttendanceLogs()、revokeAccess()などです。SDKは、バイナリの世界を、開発者がワイヤフォーマットを知らなくても呼び出せるプログラム的なインターフェースに変換します。
SDKは限定的な意味で、プロトコルアダプターといえます。デバイスのバイナリプロトコルを、呼び出し可能なプログラミングインターフェースに適合させているからです。アーキテクチャ上の問題は、この適合が一方向にしか機能せず、SDKがインストールされたマシン上でしか動作せず、そのSDKが対象とする特定のデバイスブランドにしか対応せず、さらにSDKがコンパイルされた言語の実行モデルの中でしか動かないことにあります。
SDKベースのアーキテクチャがスケールできない理由
SDKモデルは、想定された環境、すなわちローカルエリアネットワーク上で単一ブランドのデバイスと通信する、ローカルマシン上の単一のデスクトップアプリケーションにおいては、妥当な解決策でした。その文脈では、SDKは十分に機能します。制約が見えてくるのは、アーキテクチャの要件が変わったときです。
インストール依存の問題
SDKは、統合コードを実行するマシンにインストールされていなければなりません。つまり、統合処理はコンテナ化されたクラウド環境、サーバーレス関数、ホスト型の自動化プラットフォームでは実行できません。SDKファイルが存在する特定のマシン上で実行する必要があります。そのマシンが廃止されたり、再構築されたり、別のオペレーティングシステムに移行されたりすると、統合は壊れてしまいます。
2026年現在、ほとんどのエンタープライズソフトウェア基盤はクラウドネイティブなデプロイへと移行しています。コンテナオーケストレーション、サーバーレス関数、マネージドクラウドサービスが標準となっています。コンテナはステートレスで一時的なものであり、デプロイの間にインストール済みのソフトウェアライブラリを保持しません。そのため、SDKへの依存はこのモデルと設計上両立しません。
マルチブランドによる複雑化の問題
生体認証デバイスの各メーカーは、それぞれ独自のSDKを配布しています。これらのSDKは相互運用できません。ZKTecoのSDKはHikvisionのデバイスと通信できず、SupremaのSDKはAnvizのデバイスと通信できません。複数のメーカーのハードウェアを異なる拠点に導入している組織では、ブランドごとに個別のSDK統合が必要になります。
これにより、保守の負担はすべて増大します。あるメーカーのファームウェア更新によってバイナリのパケット構造が変わり、そのブランドのSDK統合が壊れる一方で、他のブランドには影響がないことがあります。各統合は、個別に保守、監視、更新しなければなりません。
言語とランタイムの境界の問題
ほとんどの生体認証デバイスのSDKは、Windows固有のバイナリを含むコンパイル済みのCまたはC++ライブラリとして配布されています。統合レイヤーがPython、Node.js、Goで書かれている場合、さらなる変換の問題に直面します。マネージドランタイム環境からCライブラリの関数を呼び出すには、プラットフォーム固有の外部関数インターフェースのコードが必要になります。このコードは脆く、オペレーティングシステムのバージョンをまたいで保守することが困難です。
生体認証デバイス3ブランド分のSDK統合を構築してきたエンジニアリングチームは、統合を1つ保守しているのではありません。それぞれ独自の接続ロジック、バイナリのパース処理、エラー処理、ファームウェアの互換性の範囲を持つ、3つの完全に別個のコードベースを保守しているのです。1つのファームウェア更新によって1つの統合が壊れた場合、原因を特定するには、そのメーカー固有のバイナリプロトコルへの深い理解が必要です。その知識はほとんど文書化されておらず、多くの場合、統合を最初に書いたエンジニアの頭の中にしかありません。
プロトコルアダプターパターン:正式な定義
プロトコルアダプターパターンは、確立されたソフトウェアアーキテクチャのパターンであり、2つのシステムの間に専用の変換レイヤーを導入することで、互換性のない通信プロトコルの問題を解決します。アダプターは、一方のシステムの固有の言語を話し、もう一方のシステムが期待する言語で応答します。どちらのシステムも変更する必要はありません。
ソフトウェアエンジニアリングでは、このパターンはアダプターパターンやトランスレーターパターンと呼ばれることがあります。ネットワークエンジニアリングでは、プロトコルゲートウェイの背後にある原則です。エンタープライズ統合では、メッセージブローカーや統合プラットフォームの基盤となっています。具体的な実装の詳細は異なりますが、中核となるアーキテクチャの概念は一貫しています。変換の関心事を切り離すことで、送信元も送信先も、相手の通信モデルを知る必要も気にする必要もなくなります。
汎用の電源アダプターを使えば、ヨーロッパの2ピンプラグの機器を英国の3ピンのコンセントに接続できます。機器は変わらず、コンセントも変わりません。アダプターが、互換性のない2つの物理規格の間の変換を行います。プロトコルアダプターも、ソフトウェア通信の規格について同じことを行います。生体認証デバイスは引き続きバイナリプロトコルで通信します。クラウドAPIは引き続きHTTPS上のJSONで通信します。アダプターがその両者の間を変換するのです。
生体認証プロトコルアダプターの4つのレイヤー
生体認証デバイス向けに適切に設計されたプロトコルアダプターは、単一の機能ではありません。各レイヤーが明確で限定された責務を持つ、階層化されたアーキテクチャです。これらのレイヤーを理解すると、堅牢なアダプターを構築することが最初に思われるよりも複雑である理由と、専用に開発されたソリューションがカスタム統合よりもはるかに信頼できる理由が分かります。
アダプターコアの内部:変換の実際の内容
アダプターコアは、実際の複雑さが存在する部分です。その5つのコンポーネントはそれぞれ、直接統合では現実的でない特定の技術的課題に対処します。
接続マネージャー
生体認証デバイスは、永続的なTCP接続を前提としています。接続マネージャーは、デバイスごとに1本の長時間稼働するソケット接続を維持し、ソフトウェアをデバイスに対して認証するメーカー固有のハンドシェイクを処理し、キープアライブのプローブで接続状態を監視し、切断を検出し、適切なバックオフ時間を置いて再接続のロジックを実行します。複数の拠点にまたがる50台のデバイスを管理するシステムでは、接続マネージャーは50本の同時ソケットセッションを同時に実行しており、それぞれが独自のステートマシンを持っています。
バイナリデコーダー
デバイスから届く各パケットは、メーカーが定義した特定の構造を持つバイト列です。バイナリデコーダーは、既知のバイトオフセットにある固定長のフィールドを読み取り、ビットマスクを適用してフラグの値を取り出し、バイナリ形式のタイムスタンプを標準の日時形式に変換し、標準のUTF-8ではない可能性のある文字セットをデコードすることで、これらのパケットをパースします。デコーダーは複数のパケット種別を処理しなければなりません。パケット種別は既知のオフセットにあるタイプバイトで識別され、各パケット種別を適切なパース処理に振り分けます。
イベント正規化部
ZKTecoデバイスで発生した指紋スキャンイベントは、Hikvisionデバイスで発生した同等のイベントとは、フィールド名、タイムスタンプ形式、ステータスコードが異なります。イベント正規化部は、メーカーごとのイベント表現をすべて、単一で一貫した内部イベントスキーマにマッピングします。この正規化の工程によって、レイヤー3とレイヤー4を完全にブランド非依存にできます。利用側は、どのデバイスがイベントを発生させたかに関係なく、同じJSON構造を受け取ります。
{
  "RealTime": {
    "OperationID": "9nu1wak5616p",
    "LabelName": "Burj Khalifa",
    "SerialNumber": "ZHM11xxxxxxxx",
    "PunchLog": {
      "Type": "CheckIn",
      "Temperature": "36.8",
      "FaceMask": false,
      "InputType": "Fingerprint",
      "UserId": "2",
      "LogTime": "2020-09-17 07:48:22 GMT +0530"
    },
    "AuthToken": "COJJ7eiiPBGUfmIQPvh2PJWWDLX7OuKs",
    "Time": "2020-09-17 04:19:03 GMT +0000"
  }
}
コマンドエンコーダー
上記の打刻ログのペイロードは、物理デバイスからCams Biometrics Gatewayにリアルタイムの生体イベントが届いたときに、バイナリデコーダーとイベント正規化部が生成するものです。この構造化されたJSONは、設定されたコールバックエンドポイントに配信されます。コールバックエンドは、n8nのWebhookノード、AIエージェント、HRMSのエンドポイント、またはその他の利用先のいずれでも構いません。
コマンドエンコーダーは逆方向に動作します。利用側がAPIサーフェスにJSONの指示を送ると、たとえば新しいユーザーの登録やアクセス権の取り消しを要求すると、コマンドエンコーダーはその構造化されたJSONを、対象デバイスが期待するバイナリのコマンドパケットに変換します。そのメーカーのプロトコルにおける正しいバイトオフセットにフィールドの値を配置し、パケット種別の識別子を先頭に付け、必要なチェックサムを計算して付加し、結果のバイナリフレームをデバイスの永続的なソケット接続に書き込みます。利用側が一度、きれいなJSONで表現した同じ論理的な指示は、それを受け取るデバイスのブランドによって、ワイヤ上では完全に異なるバイナリ構造になります。コマンドエンコーダーはこうしたすべての違いを内部で処理するため、利用側がそれを意識する必要はありません。
耐障害性ハンドラー
稼働環境にある物理デバイスは、オフラインになることがあります。電源の入れ直し、ネットワークの中断、デバイスの再起動は日常的に起こる出来事です。耐障害性ハンドラーは、切断中に届いたイベントをバッファリングして失われないようにし、接続が復旧するまで配信できない送信コマンドをキューに入れ、再起動中のデバイスに負荷をかけないよう、再接続の試行に指数バックオフを適用し、デバイスが利用できないために操作を完了できない場合には、構造化されたエラーレスポンスを利用側に返します。
優れたプロトコルアダプターを定義するアーキテクチャ特性
すべてのプロトコルアダプターが同じ品質であるわけではありません。設計の優れたアダプターには、脆弱なカスタム統合と区別される特定のアーキテクチャ特性があります。
クラウドへのデプロイがアダプターのアーキテクチャ要件を変える理由
オンプレミスからクラウドネイティブなエンタープライズ基盤への移行は、プロトコルアダプターの在り方を根本から変えます。オンプレミス向けに設計されたアダプターは、ローカルのSDKインストール、固定的なネットワーク構成、永続的なサーバープロセスに依存することができます。クラウド向けに設計されたアダプターは、そのいずれにも依存することはできません。
ステートレス設計とステートフル設計の違い
クラウドネイティブなデプロイ環境では、ステートレスなプロセスが好まれます。ステートレスなプロセスは、重要なデータを失うことなく起動、停止、再起動できます。永続的な状態はすべて外部に保存されているためです。生体認証デバイスの接続は本質的にステートフルです。やり取りをまたいで接続のコンテキストを保持する永続的なソケットを必要とします。クラウドネイティブなプロトコルアダプターは、この状態を外部化し、接続のメタデータを永続ストアに保持して、プロセスの再起動後も接続のコンテキストが維持されるようにしなければなりません。
接続管理とAPIの提供を分離する設計
適切に設計されたクラウド型のプロトコルアダプターは、接続管理のレイヤーとAPI提供のレイヤーを分離します。接続管理のレイヤーは、永続的なデバイス接続を維持し、正規化されたイベントを内部のメッセージキューに発行する専用のサービスとして動作します。APIの提供レイヤーは、そのキューから読み取り、RESTのリクエストに独立して応答します。この分離により、各レイヤーを個別にスケールさせることができ、APIの提供プロセスを再起動しても、稼働中のデバイス接続が中断されなくなります。
APIサーバーとデバイス接続マネージャーが同一のプロセスである場合、更新をデプロイするためにAPIサーバーを再起動すると、稼働中のすべてのデバイス接続が切断されます。プロセスが分かれていれば、接続マネージャーに触れることなくAPIサーバーの更新をデプロイでき、稼働中のデバイス接続は中断されません。デバイスが継続的に勤怠イベントを処理している運用環境では、接続の継続性は利便性の問題ではなく、データの整合性の要件です。
移行パス:SDKからプロトコルアダプターへ
現在SDKベースの統合に依存している組織は、すべてを一度に作り直す必要はありません。プロトコルアダプターのアーキテクチャは、既存のSDK統合の責務をアダプターが段階的に引き継げるよう、段階的に導入できるように設計されています。
プロトコルアダプター設計におけるコンプライアンス上の考慮事項
生体データがプロトコルアダプターを通過する場合、ほとんどのデータ保護の枠組みにおいて、そのアダプターは法的な意味でのデータ処理者となります。これにより、アダプターのアーキテクチャで対処しなければならない具体的な設計上の義務が生じます。
- GDPR(EU):アダプターは、正規化レイヤーでデータの最小化を実装しなければなりません。利用側に渡すイベントデータには、特定の目的に必要なフィールドのみを含める必要があります。アダプターは、進行中の処理に必要な期間を超えて生体テンプレートデータを保持してはなりません。
- CCPAおよびCPRA(カリフォルニア州):アダプターは、同意された目的を超えてプロファイリングや再識別を可能にする形で、生体データを利用側に提供してはなりません。APIへのアクセス制御は、利用側ごとに目的の限定を強制しなければなりません。
- LGPD(ブラジル):処理記録には、アダプターを特定の役割、扱うデータ、各レイヤーで適用される保持ルールを備えた処理コンポーネントとして文書化する必要があります。
- PDPA(シンガポール、マレーシア、タイ):APIサーフェスのアクセス制御は、同意に基づく制限を強制しなければなりません。利用側は、データ主体が同意した目的に限ってデータを受け取る必要があります。
- ISO 27001に準拠した管理策:アダプターは、デバイス接続レイヤー(デバイスのプロトコルが対応している場合)とAPIサーフェスレイヤーの両方で、通信経路の暗号化を適用すべきです。APIエンドポイントへのアクセスには認証が必要です。すべての操作は、改ざんできない監査ログを生成しなければなりません。
よくある質問
結論:Cams Biometrics Gatewayは、このアーキテクチャを構築し、稼働させたものです
プロトコルアダプターのアーキテクチャは、生体認証の統合の問題に対する正しいエンジニアリング上の答えです。回避策ではありません。特に強く必要とされる特定の領域に適用された、確立されたパターンです。
Cams Biometrics Gatewayは、このアーキテクチャを本番環境で実装したものです。15社以上のメーカーのデバイスとの永続的な接続を維持し、対応する各プロトコルごとにバイナリデコーダーとイベント正規化部を実行し、操作の全体を統合されたREST APIとMCPサーバーを通じて公開します。その結果、標準のHTTPS上のJSONで利用できる38の生体認証操作が提供され、すべてのデバイスイベントについてリアルタイムのWebhookコールバックを受け取れます。また、インフラのどこにもSDKのインストールは不要です。
お客様の組織に生体認証デバイスがあり、生体データを利用するシステムが必要な場合、プロトコルアダプターの層こそが不足しているアーキテクチャ上の要素です。CamsBiometrics.comでCams Biometrics Gateway APIをご確認いただくか、担当チームにお問い合わせください。既存のハードウェアを、それにふさわしい最新のクラウドAPIレイヤーに接続する方法をご案内します。