 Cams Support Hub
Biometrische Anbieterbindung: Eine Designentscheidung, keine technische Grenze
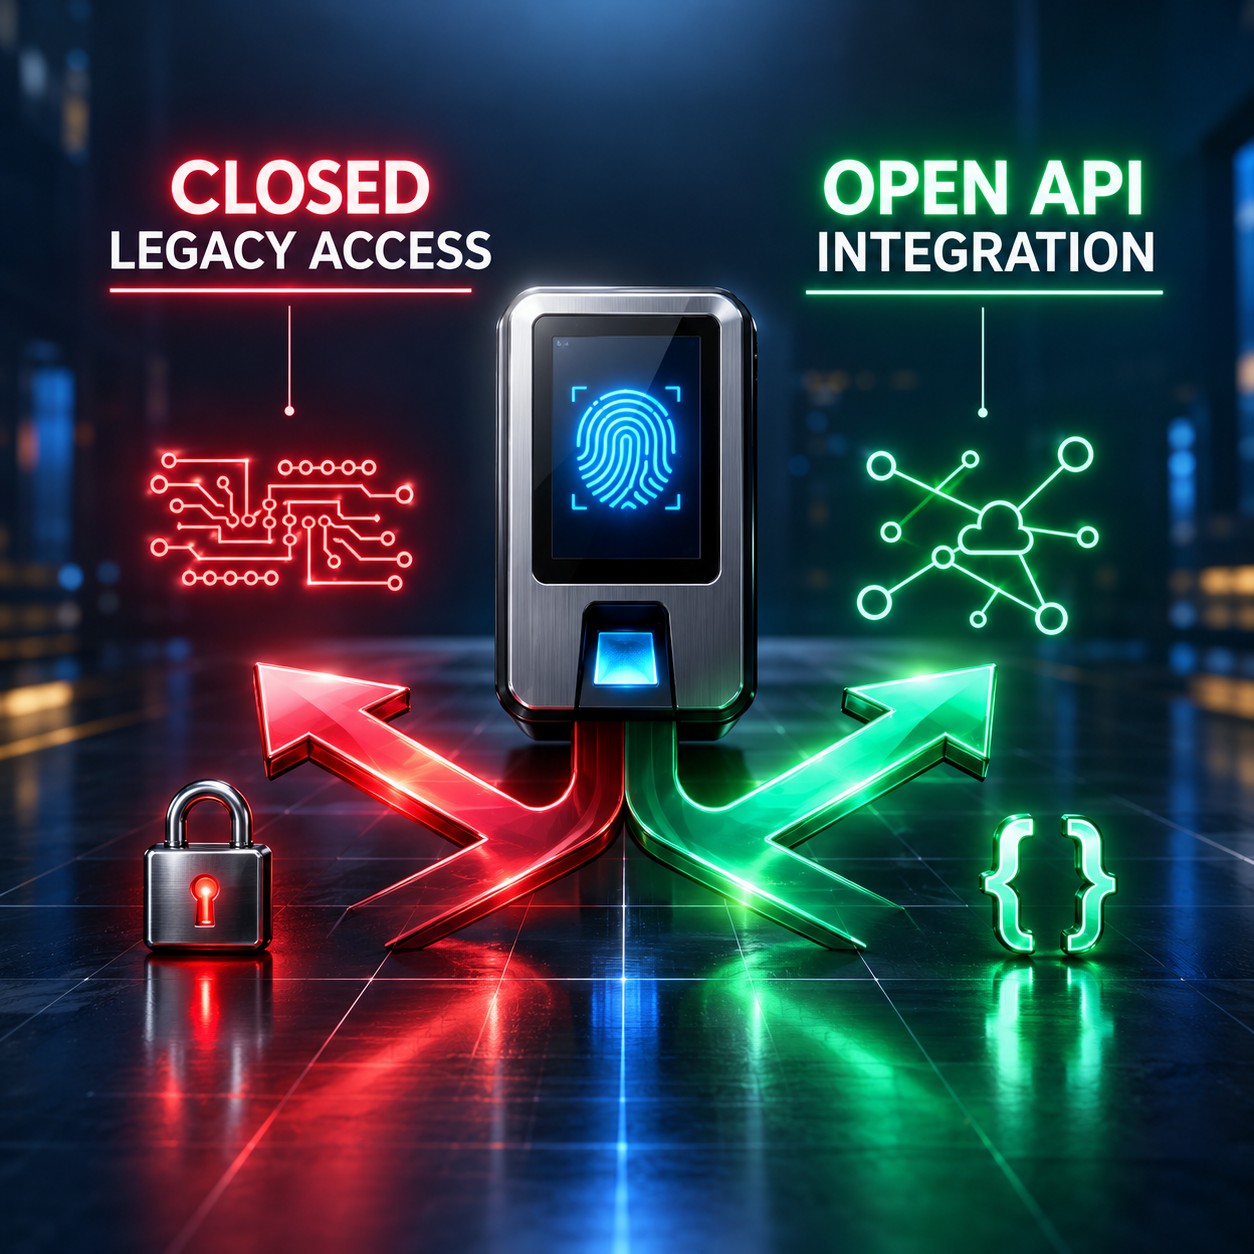
Jedes biometrische Gerät, das nur mit einer einzigen Software funktioniert, jedes proprietäre SDK, für dessen Download eine rechtliche Vereinbarung erforderlich ist, und jedes binäre Protokoll, das bewusst undokumentiert bleibt: Dies sind keine unvermeidlichen Ergebnisse komplexer Hardwareentwicklung. Es sind Entscheidungen. Dieser Artikel untersucht, worin diese Entscheidungen bestehen, warum sie getroffen werden und wie das Hardware-Ökosystem aussieht, wenn sie anders getroffen werden.
Was Anbieterbindung in der biometrischen Hardware tatsächlich bedeutet
Anbieterbindung ist ein Zustand, in dem ein Kunde so sehr von einem bestimmten Anbieter für Produkte oder Dienstleistungen abhängig wird, dass ein Wechsel zu einem Wettbewerber unverhältnismäßig schwierig oder teuer wird. In Unternehmenssoftware ist dieses Phänomen gut bekannt. ERP-Systeme, Cloud-Plattformen und Datenbankengines verfügen alle über gut dokumentierte Bindungsstrategien. In der biometrischen Hardware wirkt die Bindung jedoch über Mechanismen, die seltener thematisiert und seltener als solche erkannt werden.
Auf dem Markt für biometrische Geräte ist die Bindung vor allem technischer und nicht vertraglicher Natur. Der Mechanismus ist das proprietäre Protokoll. Ein Hersteller baut einen Fingerabdruckleser oder ein Gesichtserkennungsterminal, das über ein von ihm entworfenes Binärformat kommuniziert, das nur seine eigene Software versteht, das sein SDK zur Dekodierung benötigt und das in keiner öffentlich zugänglichen Spezifikation dokumentiert ist. Das Ergebnis ist ein Gerät, das einwandfrei funktioniert, aber für jedes Softwaresystem außer demjenigen, das der Hersteller zusammen mit dem Gerät verkauft, faktisch nutzlos ist.
Wenn Ihre Software zur Zeiterfassung das Ende ihres Lebenszyklus erreicht, wenn Sie biometrische Daten mit Ihrem HRMS integrieren möchten oder wenn Sie das Gerät mit einem Automatisierungsworkflow verbinden wollen, stellen Sie fest, dass das Gerät kein universelles Werkzeug zur Datenerfassung ist. Es ist ein Peripheriegerät für eine einzige spezifische Anwendung. Alles Weitere erfordert die Genehmigung des Herstellers, dessen SDK und in den meisten Fällen dessen fortlaufende kommerzielle Beziehung.
Biometrische Hardware ist tatsächlich komplex. Die Entwicklung von Fingerabdrucksensoren, Algorithmen zur Lebenderkennung und die Speicherung von Templates sind berechtigterweise schwierige Aufgaben. Das Kommunikationsprotokoll, also die Art, wie das Gerät Daten über ein Netzwerk sendet, ist jedoch nicht von Natur aus komplex. HTTP und JSON sind einfach, offen und allgemein verstanden. Die Entscheidung, stattdessen ein binäres proprietäres Protokoll zu verwenden, folgt nicht der Physik der biometrischen Erfassung. Sie wird von etwas anderem bestimmt.
Die drei Mechanismen, über die biometrische Bindung wirkt
Biometrische Anbieterbindung beruht nicht auf einem einzelnen Mechanismus. Sie wirkt über drei sich verstärkende Ebenen, die jeweils separate Wechselkosten erzeugen. Jede dieser Ebenen einzeln zu verstehen ist wichtig, denn die Auflösung der Bindung erfordert, alle drei anzugehen und nicht nur eine.
“Jede Ebene der biometrischen Anbieterbindung hätte anders gestaltet werden können. Offene Protokolle, weitergabefähige Client-Bibliotheken und standardisierte Exportformate existieren alle. Die Entscheidung, keines davon zu nutzen, ist eine Entscheidung über das Geschäftsmodell, keine technische Notwendigkeit.”
Warum diese Designentscheidung getroffen wird
Die ehrliche Antwort lautet, dass proprietäre Protokolle und geschlossene Ökosysteme für Hardwarehersteller in Märkten mit hohen Wechselkosten betriebswirtschaftlich rational sind. Wenn Ihr Gerät der einzige Zugang zu den Daten Ihres Geräts ist, verfügen Sie über Preissetzungsmacht, Hebel bei Vertragsverlängerungen und einen garantierten Markt für Ihre Softwareprodukte. Dies ist keine einzigartig biometrische Strategie. Sie ist ein Standardansatz in industriellen Hardwaremärkten, in denen Netzwerkeffekte und Datenansammlung natürliche Kundenbindung erzeugen.
Es gibt zudem einen legitimen historischen Grund. Kommunikationsprotokolle biometrischer Geräte wurden in einer Zeit entworfen, in der die internetfähige, cloudgehostete und API-first ausgerichtete Softwarearchitektur, die heute Standard ist, schlicht noch nicht existierte. Eine dauerhafte binäre TCP-Verbindung zu einer Desktop-Anwendung war für 2003 das richtige Design. Die Protokolle wurden nicht entworfen, um Integration zu verhindern. Sie wurden für eine Welt entworfen, in der Integration kein Konzept war, für das jemand plante.
Das Problem ist, dass sich die meisten dieser Protokolle seitdem kaum verändert haben. Die Hardware hat sich erheblich weiterentwickelt, Sensoren sind besser, Algorithmen sind schneller, die Erkennungsgenauigkeit ist höher. Die Kommunikationsschicht jedoch, also der Teil, der darüber entscheidet, ob das Gerät an einem modernen Softwareökosystem teilnehmen kann, basiert noch immer auf Annahmen von vor zwanzig Jahren. Und anders als die Weiterentwicklung der Hardware, die physische Entwicklungsarbeit erfordert, ist die Aktualisierung des Kommunikationsprotokolls eine Softwareentscheidung. Sie erfordert, sich dafür zu entscheiden.
Ein Hersteller, der 2026 ein neues biometrisches Terminal auf den Markt bringt, steht vor einer echten Wahl. Er kann eine Standard-REST-API mit JSON-Ausgabe über HTTPS implementieren, öffentlich dokumentiert und von jedem HTTP-Client ohne Lizenzvereinbarung aufrufbar. Oder er implementiert dasselbe proprietäre Binärprotokoll, das er seit 2005 verwendet, verteilt über ein lizenziertes SDK und mit einer On-Premises-Installation als Voraussetzung.
Die zweite Option kostet in der Umsetzung kaum etwas zusätzlich, weil das Protokoll bereits existiert. Die erste Option erfordert, etwas Neues zu entwickeln. Sie bedeutet außerdem, dass Kunden leichter zur Hardware eines Wettbewerbers wechseln könnten, ohne ihre Softwareintegrationen zu verlieren, was die kommerzielle Dynamik der Beziehung verändert.
Die Wahl zwischen diesen beiden Optionen ist keine technologische Entscheidung. Sie ist eine Entscheidung über das Geschäftsmodell. Und auf dem Großteil des Marktes für biometrische Hardware fiel die Antwort konsequent auf die zweite Option.
Wie die Alternative tatsächlich aussieht
Es ist hilfreich, genau zu beschreiben, wie ein biometrisches Gerätesystem ohne Anbieterbindung aussieht, denn das Gegenargument lautet oft, offene Standards würden die Leistungsfähigkeit der Geräte irgendwie verringern. Das stimmt nicht. Die biometrischen Funktionen der Hardware, also Fingerabdruckerfassung, Lebenderkennung, Gesichtserkennung und Template-Abgleich, sind vollständig vom Kommunikationsprotokoll getrennt. Ein Gerät kann bei der biometrischen Erfassung technisch hervorragend sein und dennoch über eine vollständig offene, standardisierte API kommunizieren.
Binäres TCP-Protokoll. Proprietäres Paketformat. SDK für jeden Zugriff erforderlich. SDK ist lizenziert und nur On-Premises verfügbar. Daten werden in einer proprietären Datenbank gespeichert. Firmware-Updates können Integrationen brechen. Eine Migration erfordert Unterstützung durch den Anbieter oder den Neuaufbau der Daten.
HTTPS mit JSON-Nutzlasten. Öffentlich dokumentierte API-Spezifikation. Jeder HTTP-Client kann ohne Lizenzvereinbarung eine Verbindung herstellen. Cloud-nativ kompatibel. Daten exportierbar in Standardformaten. Firmware-Updates erhalten die Abwärtskompatibilität der API. Eine Migration erhält bestehende Integrationen.
Das offene Design ist nicht hypothetisch. Jedes SaaS-Produkt, das in den letzten zehn Jahren entwickelt wurde, nutzt es. Zahlungsterminals, IoT-Sensoren, Systeme für intelligente Gebäude und Hardware zur industriellen Überwachung sind alle zu offenen API-Architekturen übergegangen. Der Markt für biometrische Geräte hat sich langsamer bewegt, doch die Richtung der Branche steht nicht infrage. Die Frage ist nur, wie schnell einzelne Hersteller sich dafür entscheiden.
Die realen Kosten, die Organisationen mit geschlossenen biometrischen Systemen tragen
Anbieterbindung verursacht reale Kosten, die jedoch oft nicht der Bindung selbst zugerechnet werden. Sie erscheinen als Kosten für Integrationsprojekte, Migrationsprojekte, Beratungshonorare, verzögerte Implementierungen und den Wartungsaufwand der IT. Da diese Kosten über Jahre und verschiedene Budgetposten verteilt sind, werden sie selten als Folge der ursprünglichen Kaufentscheidung für die Hardware erfasst.
- Integrationskosten vervielfacht pro Marke: Jede zusätzliche Gerätemarke in Ihrer Umgebung erfordert einen eigenen Integrationsaufwand. Wenn Sie an Ihren Standorten drei Marken einsetzen, pflegen Sie drei Integrationen. Jede davon bricht unabhängig, sobald sich die Firmware ändert.
- Cloud-Migration durch On-Premises-SDK blockiert: Die Verlagerung Ihrer Infrastruktur in die Cloud wird deutlich schwieriger, wenn zentrale Geschäftsfunktionen von einem lizenzierten SDK abhängen, das auf einem physischen Rechner an einem bestimmten Standort laufen muss.
- Automatisierungsworkflows an der biometrischen Grenze abgeschnitten: n8n-Workflows, KI-Agenten, ERP-Integrationen und HRMS-Automatisierungen enden alle an dem Punkt, an dem sie mit einem biometrischen Gerät interagieren müssten, weil das Gerät keine Schnittstelle bietet, die sie erreichen können.
- Daten als Geisel in Verhandlungen mit dem Anbieter: Bei der Verlängerung von Verträgen mit Anbietern der Gerätesoftware haben Organisationen, die ihre biometrischen Daten nicht ohne Weiteres exportieren können, eine geringere Verhandlungsposition. Die angesammelten Daten sind für die Organisation mehr wert als die jährliche Softwaregebühr, doch beides liegt beim selben Anbieter.
- Abhängigkeit von Fachwissen über proprietäre Systeme: Ingenieure, die das SDK eines bestimmten Herstellers verstehen, werden zu kritischen Single Points of Failure. Verlassen sie das Unternehmen, lässt sich die Integration für niemand anderen im Team praktisch noch warten.
- Verstärkte Compliance-Komplexität: Der Nachweis von Datenportabilität, des Rechts auf Löschung und der Transparenz bei der Verarbeitung wird schwieriger, wenn die Daten in einem proprietären Format liegen, das ein Anbieter kontrolliert, und nicht in einem Standardformat, das Ihre Organisation kontrolliert.
Wie Organisationen sich aus der biometrischen Anbieterbindung befreien
Die Befreiung aus der biometrischen Anbieterbindung erfordert nicht immer den Austausch der Hardware. In vielen Fällen ist die Hardware der Teil, der gut funktioniert. Die Bindung liegt in der Kommunikations- und Datenebene, und beide lassen sich ohne physischen Austausch angehen.
Protokollanpassung auf Infrastrukturebene
Ein Protokoll-Adapter verbindet sich mit dem Gerät über dessen natives proprietäres Protokoll, übersetzt die gesamte Gerätekommunikation in Standard-JSON über HTTPS und stellt die Fähigkeiten des Geräts über eine öffentlich dokumentierte REST-API bereit. Ab diesem Punkt interagiert jedes System in Ihrer Organisation über die Standardschnittstelle mit dem Gerät, und das proprietäre Protokoll ist ein internes Implementierungsdetail, das oberhalb der Adapterebene niemals direkt berührt wird.
Dieser Ansatz durchbricht die ersten beiden Bindungsmechanismen, das proprietäre Protokoll und die SDK-Abhängigkeit, ohne die Hardware zu verändern. Außerdem bedeutet er, dass sich die Systeme oberhalb der Adapterebene nicht ändern, wenn Sie die Hardware irgendwann ersetzen. Sie tauschen das Gerät aus und aktualisieren den Adapter. Nichts anderes muss angepasst werden.
Datenstandardisierung und Portabilität
Sobald die Gerätekommunikation hinter einer Standard-API abstrahiert ist, können Zeiterfassungsdaten, Zugriffsprotokolle und Benutzerdatensätze in Standardformaten unter der Kontrolle Ihrer Organisation gespeichert werden und nicht in proprietären Datenbanken des Anbieters. Dies durchbricht den dritten Bindungsmechanismus, das Datensilo, und verschafft Ihrer Organisation Verhandlungsspielraum und Compliance-Fähigkeiten, die proprietäre Systeme verwehren.
Beschaffungsentscheidungen, die künftige Bindung verhindern
Die wirksamste langfristige Strategie besteht darin, die Offenheit der API als Kriterium in die Beschaffung neuer biometrischer Hardware aufzunehmen. Ein Gerät, das mit einer dokumentierten REST-API ausgeliefert wird und für die Integration kein proprietäres SDK benötigt, kostet beim Kauf nicht mehr und verursacht über seine Nutzungsdauer deutlich niedrigere Gesamtbetriebskosten.
Fragen Sie den Hersteller vor dem Kauf biometrischer Hardware: Kann Ihr Gerät mit einem System eines Drittanbieters allein über Standard-HTTP-Anfragen und JSON integriert werden, ohne dass Ihr SDK installiert werden muss? Die Antwort auf diese Frage verrät mehr über die langfristigen Kosten der Hardware als jedes Datenblatt.
Ist offene biometrische Hardware ein Sicherheitsrisiko?
Ein häufiger Einwand gegen offene biometrische APIs lautet, Offenheit schaffe Sicherheitslücken. Wenn jeder HTTP-Client das Gerät abfragen kann, so die Argumentation, dann kann auch jeder Angreifer das. Dieser Einwand verwechselt die Offenheit einer Schnittstelle mit dem Fehlen einer Zugriffskontrolle, und das sind zwei verschiedene Dinge.
Eine REST-API über HTTPS mit tokenbasierter Authentifizierung, Ratenbegrenzung und Audit-Protokollierung ist nicht weniger sicher als ein proprietäres Binärprotokoll. In vielerlei Hinsicht ist sie sicherer, weil die Sicherheitseigenschaften von HTTPS und Token-Authentifizierung formal definiert, unabhängig geprüft und unter Sicherheitsfachleuten gut verstanden sind. Die Sicherheitseigenschaften eines proprietären Binärprotokolls, das niemand außerhalb des Herstellers je geprüft hat, sind dagegen deutlich schlechter nachvollziehbar.
Die biometrischen Daten selbst, also die Fingerabdruck-Templates und die Messungen der Gesichtsgeometrie, sollten unabhängig davon, ob das Protokoll offen oder proprietär ist, niemals in Rohform über eine Netzwerkschnittstelle übertragen werden. Eine sachgerechte Gestaltung biometrischer Systeme verarbeitet Templates lokal auf dem Gerät und überträgt nur Kennungen und Ereignismetadaten. Dieser Grundsatz gilt gleichermaßen für offene und geschlossene Systeme.
Häufig gestellte Fragen
Fazit: Der Markt verändert sich, weil Käufer andere Fragen stellen
Der Markt für biometrische Hardware wird nicht dauerhaft geschlossen bleiben. Die Kräfte, die ihn in Richtung Offenheit drängen, sind struktureller Natur: cloudnative Infrastruktur, Workflow-Automatisierung, KI-Agenten und unternehmensweite Integrationsstandards erzeugen alle die Nachfrage nach Hardware, die Standardprotokolle spricht. Hersteller, die für diese Nachfrage entwickeln, werden Käufer gewinnen, die Integrationskosten verstehen. Diejenigen, die dies nicht tun, werden bei Beschaffungsentscheidungen, in denen API-Offenheit als Anforderung aufgeführt ist, zunehmend übergangen.
Der Wandel verläuft langsam, weil die Organisationen, die durch proprietäre biometrische Systeme am stärksten geschädigt wurden, zugleich am wenigsten in der Lage waren, das Problem zu benennen. Wenn Ihre Zeiterfassungsintegration nach einem Firmware-Update bricht, wirkt das wie ein technischer Vorfall und nicht wie die Folge einer Anbieter-Designphilosophie. Wenn Sie im Onboarding-Workflow Ihres HRMS keinen biometrischen Registrierungsschritt hinzufügen können, wirkt das wie eine IT-Einschränkung und nicht wie ein Beschaffungsversagen.
Das Problem richtig zu benennen ist der erste Schritt zu seiner Lösung. Biometrische Anbieterbindung ist keine technische Grenze. Sie ist eine Designentscheidung. Und Designentscheidungen können anders getroffen werden.
Cams Biometrics Gateway basiert genau auf dieser Prämisse. Es verbindet sich mit vorhandener biometrischer Hardware über die proprietären Protokolle, die diese Geräte sprechen, und stellt danach alle Gerätefunktionen über eine vollständig offene, dokumentierte REST-API und einen MCP-Server bereit, ohne SDK, ohne Lizenzvereinbarung und ohne On-Premises-Abhängigkeit. Ob Sie mit Cams-Biometrics-Hardware oder mit Geräten von Drittanbietern über die Cams API arbeiten: Die Schnittstelle, die Ihre Systeme sehen, ist immer dieselbe, nämlich sauberes JSON über HTTPS. Entdecken Sie die API unter CamsBiometrics.com.