 Cams Support Hub
Bloqueo de proveedor en biometría: una decisión de diseño, no una limitación técnica
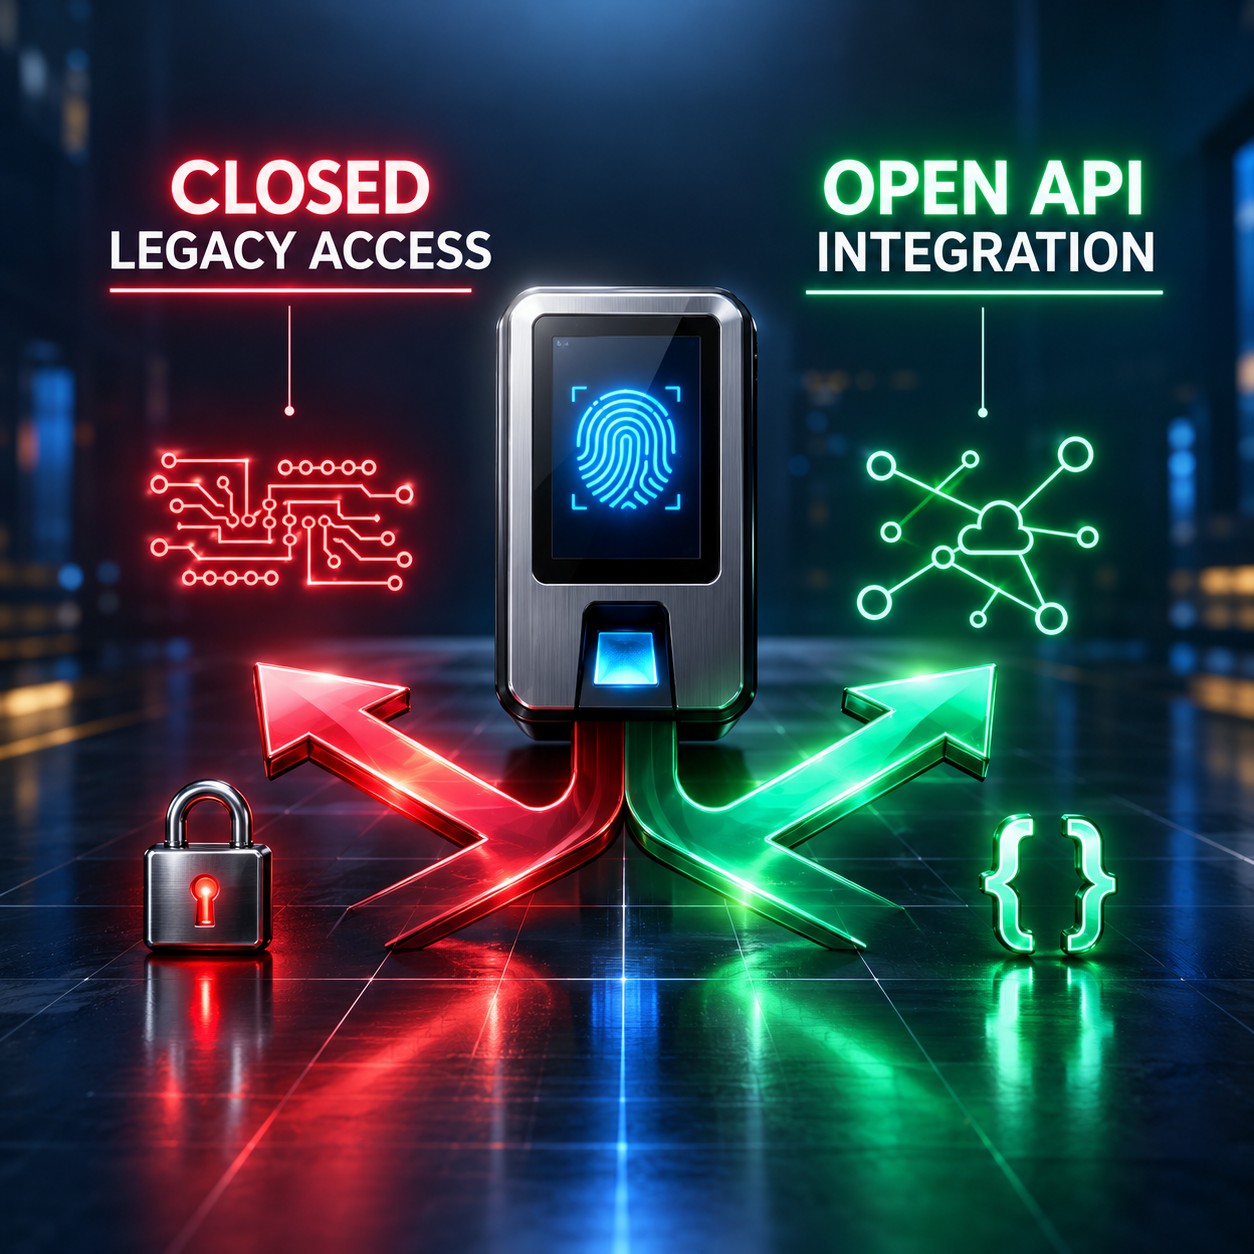
Cada dispositivo biométrico que solo funciona con un único software, cada SDK propietario que exige un acuerdo legal para descargarse, cada protocolo binario que se deja deliberadamente sin documentar: nada de esto es el resultado inevitable de una ingeniería de hardware compleja. Son decisiones. Este artículo analiza cuáles son esas decisiones, por qué se toman y cómo es el ecosistema de hardware cuando se toman de otra manera.
Qué significa realmente el bloqueo de proveedor en el hardware biométrico
El bloqueo de proveedor es la situación en la que un cliente depende de un proveedor específico para productos o servicios, de forma que cambiar a un competidor resulta desproporcionadamente difícil o costoso. En el software empresarial, es un fenómeno bien conocido. Los sistemas ERP, las plataformas en la nube y los motores de bases de datos cuentan con estrategias de bloqueo ampliamente documentadas. Sin embargo, en el hardware biométrico, el bloqueo opera mediante mecanismos de los que se habla con menos frecuencia y que se reconocen menos por lo que realmente son.
En el mercado de dispositivos biométricos, el bloqueo es principalmente técnico y no contractual. El mecanismo es el protocolo propietario. Un fabricante construye un lector de huellas o un terminal de reconocimiento facial que se comunica mediante un formato binario diseñado por ellos mismos, que solo entiende su propio software, que requiere su SDK para decodificarse y que no se documenta en ninguna especificación de acceso público. El resultado es un dispositivo que funciona perfectamente, pero que resulta prácticamente inútil para cualquier sistema de software distinto del que el fabricante vende junto con él.
Cuando su software de gestión de asistencia llega al final de su vida útil, o cuando quiere integrar los datos biométricos con su HRMS, o conectar el dispositivo a un flujo de automatización, descubre que el dispositivo no es realmente una herramienta de recogida de datos de uso general. Es un periférico para una aplicación específica. Todo lo demás requiere el permiso del fabricante, su SDK y, en la mayoría de los casos, su relación comercial continuada.
El hardware biométrico es realmente complejo. La ingeniería de los sensores de huellas, los algoritmos de detección de vida y el almacenamiento de plantillas son problemas legítimamente difíciles. Pero el protocolo de comunicación, es decir, la forma en que el dispositivo envía datos a través de una red, no es inherentemente complejo. HTTP y JSON son sencillos, abiertos y universalmente comprendidos. La elección de usar en su lugar un protocolo binario propietario no responde a la física de la captura biométrica. Responde a otra cosa.
Los tres mecanismos mediante los que funciona el bloqueo biométrico
El bloqueo de proveedor en biometría no opera mediante un único mecanismo. Funciona a través de tres capas que se refuerzan entre sí, y cada una crea un coste de cambio independiente. Entender cada una por separado es importante, porque desmontar el bloqueo requiere abordar las tres, no solo una.
“Cada capa del bloqueo de proveedor biométrico podría haberse diseñado de otra manera. Existen protocolos abiertos, bibliotecas cliente redistribuibles y formatos de exportación estándar. La decisión de no usar ninguno de ellos es una decisión sobre el modelo de negocio, no una necesidad técnica.”
Por qué se toma esta decisión de diseño
La respuesta honesta es que los protocolos propietarios y los ecosistemas cerrados son comercialmente racionales para los fabricantes de hardware en mercados con altos costes de cambio. Cuando su dispositivo es la única forma de acceder a los datos de ese dispositivo, tiene poder de fijación de precios, ventaja en las renovaciones y un mercado garantizado para sus productos de software. No es una estrategia exclusivamente biométrica. Es un enfoque habitual en los mercados de hardware industrial, donde los efectos de red y la acumulación de datos crean una fidelización natural.
También existe una razón histórica legítima. Los protocolos de comunicación de los dispositivos biométricos se diseñaron en una época en la que la arquitectura de software conectada a internet, alojada en la nube y basada en API, que hoy es estándar, simplemente no existía. Una conexión TCP binaria persistente con una aplicación de escritorio era el diseño correcto en 2003. Los protocolos no se diseñaron para ser hostiles a la integración. Se diseñaron para un mundo en el que la integración no era un concepto para el que nadie diseñara.
El problema es que la mayoría de estos protocolos no han cambiado de forma significativa desde entonces. El hardware ha evolucionado sustancialmente: los sensores son mejores, los algoritmos son más rápidos y la precisión de reconocimiento es mayor. Pero la capa de comunicación, la parte que determina si el dispositivo puede participar en un ecosistema de software moderno, sigue funcionando con supuestos de hace veinte años. Y, a diferencia de la evolución del hardware, que requiere ingeniería física, actualizar el protocolo de comunicación es una decisión de software. Requiere decidir hacerlo.
Un fabricante que lance un nuevo terminal biométrico en 2026 se enfrenta a una elección real. Puede implementar una API REST estándar con salida JSON sobre HTTPS, documentada públicamente y accesible por cualquier cliente HTTP sin un acuerdo de licencia. O puede implementar el mismo protocolo binario propietario que utiliza desde 2005, distribuido a través de un SDK con licencia y que requiere una instalación local.
La segunda opción apenas supone un coste adicional de implementación, porque el protocolo ya existe. La primera opción requiere construir algo nuevo. Además, significa que los clientes podrían cambiar más fácilmente al hardware de un competidor sin perder sus integraciones de software, lo que altera la dinámica comercial de la relación.
La elección entre estas dos opciones no es una decisión tecnológica. Es una decisión sobre el modelo de negocio. Y en la mayor parte del mercado de hardware biométrico, la respuesta ha sido sistemáticamente la segunda opción.
Cómo es realmente la alternativa
Es útil ser específico sobre cómo es un ecosistema de dispositivos biométricos sin bloqueo de proveedor, porque el argumento en contra suele ser que los estándares abiertos reducirían de algún modo la capacidad de los dispositivos. Esto no es cierto. Las funciones biométricas del hardware (captura de huellas, detección de vida, reconocimiento facial y comparación de plantillas) son totalmente independientes del protocolo de comunicación. Un dispositivo puede ser técnicamente excelente en la captura biométrica y, aun así, comunicarse a través de una API totalmente abierta y estandarizada.
Protocolo TCP binario. Formato de paquete propietario. Se requiere SDK para todo acceso. El SDK tiene licencia y solo funciona en local. Datos almacenados en una base de datos propietaria. Las actualizaciones de firmware pueden romper las integraciones. La migración requiere asistencia del proveedor o reconstruir los datos.
HTTPS con cargas útiles JSON. Especificación de API documentada públicamente. Cualquier cliente HTTP puede conectarse sin acuerdo de licencia. Compatible con entornos nativos de nube. Datos exportables en formatos estándar. Las actualizaciones de firmware mantienen la compatibilidad retroactiva de la API. La migración preserva las integraciones existentes.
El diseño abierto no es hipotético. Todo producto SaaS creado en la última década lo utiliza. Los terminales de pago, los sensores IoT, los sistemas de edificios inteligentes y el hardware de monitorización industrial han adoptado arquitecturas de API abiertas. El mercado de hardware biométrico ha avanzado más lentamente, pero la dirección de la industria no está en duda. La única cuestión es con qué rapidez decidirá cada fabricante avanzar.
Los costes reales que pagan las organizaciones con sistemas biométricos cerrados
El bloqueo de proveedor tiene costes reales que, con frecuencia, no se atribuyen al propio bloqueo. Aparecen como costes de proyectos de integración, costes de proyectos de migración, honorarios de consultoría, implantaciones retrasadas y gastos de mantenimiento de TI. Como estos costes se reparten a lo largo de los años y entre distintas partidas presupuestarias, rara vez se contabilizan como consecuencia de la decisión inicial de compra del hardware.
- Coste de integración multiplicado por marca: Cada marca adicional de dispositivos en su entorno requiere un esfuerzo de integración independiente. Si tiene tres marcas en sus centros, mantiene tres integraciones. Cada una se rompe de forma independiente cuando cambia el firmware.
- Migración a la nube bloqueada por el SDK local: Trasladar su infraestructura a la nube resulta mucho más difícil cuando las funciones empresariales básicas dependen de un SDK con licencia que debe ejecutarse en una máquina física en una ubicación específica.
- Flujos de automatización truncados en el límite biométrico: Los flujos de trabajo de n8n, los agentes de IA, las integraciones ERP y las automatizaciones de HRMS se detienen en el punto en que necesitan interactuar con un dispositivo biométrico, porque el dispositivo no tiene una interfaz a la que puedan acceder.
- Datos retenidos como rehenes durante las negociaciones con el proveedor: Al renovar contratos con proveedores de software de dispositivos, las organizaciones que no pueden exportar fácilmente sus datos biométricos tienen menos capacidad de negociación. Los datos acumulados valen más para la organización que la cuota anual del software, pero ambos están en manos del mismo proveedor.
- Dependencia de talento con conocimiento propietario: Los ingenieros que entienden el SDK de un fabricante concreto se convierten en puntos únicos de fallo críticos. Cuando se marchan, la integración queda prácticamente imposible de mantener para cualquier otra persona del equipo.
- Complejidad de cumplimiento normativo agravada: Demostrar la portabilidad de los datos, el cumplimiento del derecho de supresión y la transparencia del tratamiento es más difícil cuando los datos residen en un formato propietario controlado por un proveedor, en lugar de en un formato estándar controlado por su organización.
Cómo escapan las organizaciones del bloqueo de proveedor biométrico
Salir del bloqueo de proveedor biométrico no siempre exige sustituir el hardware. En muchos casos, el hardware es la parte que funciona bien. El bloqueo está en las capas de comunicación y de datos, y ambas pueden abordarse sin reemplazo físico.
Adaptación del protocolo a nivel de infraestructura
Un adaptador de protocolo se conecta al dispositivo mediante su protocolo propietario nativo, traduce toda la comunicación del dispositivo a JSON estándar sobre HTTPS y expone las capacidades del dispositivo a través de una API REST documentada públicamente. A partir de ese momento, todos los sistemas de su organización interactúan con el dispositivo mediante la interfaz estándar, y el protocolo propietario pasa a ser un detalle de implementación interno que ningún elemento por encima de la capa del adaptador toca directamente.
Este enfoque rompe los dos primeros mecanismos de bloqueo, el protocolo propietario y la dependencia del SDK, sin cambiar el hardware. Además, significa que, cuando en algún momento sustituya el hardware, los sistemas situados por encima de la capa del adaptador no cambian. Usted cambia el dispositivo y actualiza el adaptador. Nada más requiere modificación.
Estandarización y portabilidad de los datos
Una vez que la comunicación del dispositivo se abstrae tras una API estándar, los datos de asistencia, los registros de acceso y los registros de usuarios pueden almacenarse en formatos estándar bajo el control de su organización, en lugar de en bases de datos propietarias del proveedor. Esto rompe el tercer mecanismo de bloqueo, el silo de datos, y otorga a su organización capacidad de negociación y de cumplimiento normativo que los sistemas propietarios le niegan.
Decisiones de compra que previenen el bloqueo futuro
La estrategia a largo plazo más eficaz consiste en incluir la apertura de la API como criterio de compra al adquirir nuevo hardware biométrico. Un dispositivo que se entrega con una API REST documentada y que no requiere un SDK propietario para su integración no cuesta más en el momento de la compra y tiene un coste total de propiedad considerablemente menor durante toda su vida operativa.
Antes de comprar cualquier hardware biométrico, pregunte al fabricante: ¿puede integrarse su dispositivo con un sistema de terceros usando solo peticiones HTTP estándar y JSON, sin instalar su SDK? La respuesta a esta pregunta revela más sobre el coste a largo plazo del hardware que cualquier hoja de especificaciones.
¿Es un riesgo de seguridad el hardware biométrico abierto?
Una objeción habitual a las API biométricas abiertas es que la apertura crea vulnerabilidades de seguridad. Si cualquier cliente HTTP puede consultar el dispositivo, el argumento dice que cualquier atacante también podría hacerlo. Esta objeción confunde la apertura de la interfaz con la ausencia de control de acceso, que son cosas distintas.
Una API REST sobre HTTPS con autenticación basada en tokens, limitación de tasa y registro de auditoría no es menos segura que un protocolo binario propietario. En muchos aspectos, es más segura, porque las propiedades de seguridad de HTTPS y de la autenticación por token están formalmente definidas, han sido auditadas de forma independiente y son bien conocidas por los profesionales de la seguridad. Las propiedades de seguridad de un protocolo binario propietario que nadie fuera del fabricante ha auditado nunca son mucho menos conocidas.
Los propios datos biométricos, es decir, las plantillas de huellas y las mediciones de la geometría facial, no deberían transmitirse en forma bruta por ninguna interfaz de red, independientemente de que el protocolo sea abierto o propietario. Un diseño adecuado de sistemas biométricos procesa las plantillas localmente en el dispositivo y transmite únicamente identificadores y metadatos de eventos. Este principio se aplica por igual a los sistemas abiertos y cerrados.
Preguntas frecuentes
Conclusión: el mercado está cambiando porque los compradores plantean preguntas distintas
El mercado de hardware biométrico no va a permanecer cerrado indefinidamente. Las fuerzas que lo empujan hacia la apertura son estructurales: la infraestructura nativa de nube, la automatización de flujos de trabajo, los agentes de IA y los estándares de integración empresarial generan demanda de hardware que habla protocolos estándar. Los fabricantes que desarrollen productos para esta demanda ganarán a los compradores que entienden los costes de integración. Los que no lo hagan serán cada vez más descartados en las decisiones de compra en las que la apertura de la API sea un requisito explícito.
El cambio es lento porque las organizaciones más perjudicadas por los sistemas biométricos propietarios han sido también las menos preparadas para articular el problema. Cuando su integración de asistencia se rompe tras una actualización de firmware, parece un incidente técnico, no una consecuencia de una filosofía de diseño del proveedor. Cuando no puede añadir un paso de registro biométrico a su flujo de incorporación en el HRMS, parece una limitación de TI, no un fallo de compras.
Nombrar correctamente el problema es el primer paso para resolverlo. El bloqueo de proveedor biométrico no es una limitación tecnológica. Es una decisión de diseño. Y las decisiones de diseño pueden tomarse de otra manera.
Cams Biometrics Gateway se basa precisamente en esa premisa. Se conecta al hardware biométrico existente mediante los protocolos propietarios que hablan esos dispositivos y, después, expone todas las capacidades del dispositivo a través de una API REST completamente abierta y documentada y de un servidor MCP, sin necesidad de SDK, sin acuerdo de licencia y sin dependencia de infraestructura local. Tanto si trabaja con hardware de Cams Biometrics como con dispositivos de terceros a través de API, la interfaz que ven sus sistemas es siempre la misma: JSON limpio sobre HTTPS. Explore la API en CamsBiometrics.com.