 Cams Support Hub
Verrouillage fournisseur biométrique : un choix de conception, et non une limite technique
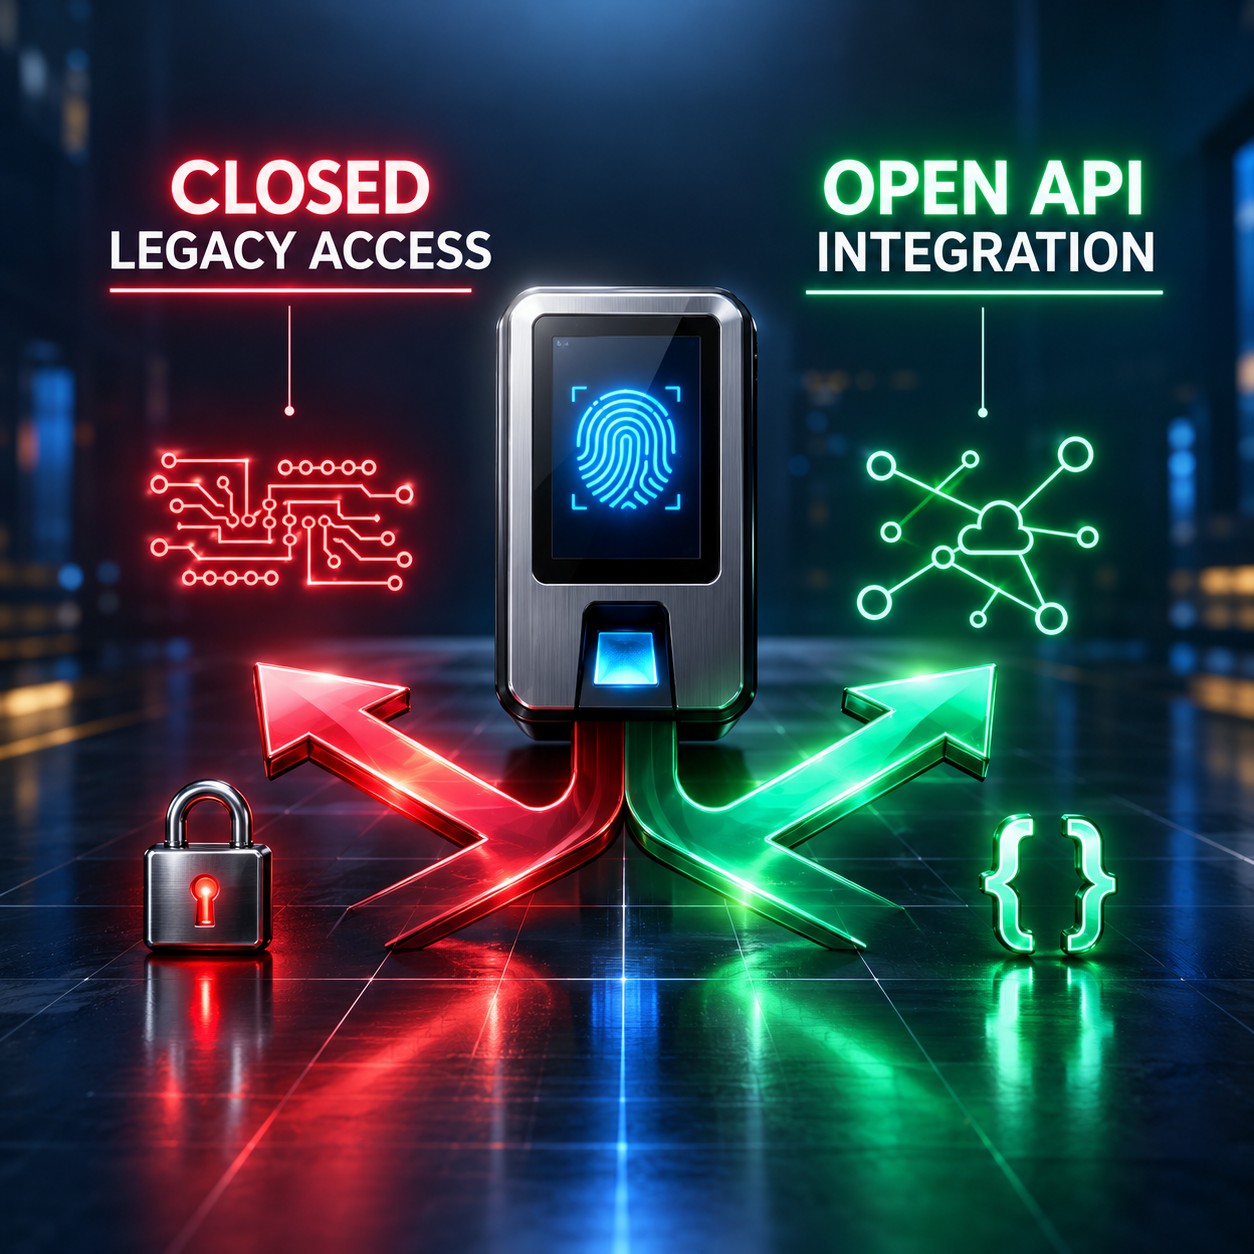
Chaque appareil biométrique qui ne fonctionne qu'avec un seul logiciel, chaque SDK propriétaire qui exige un accord juridique pour être téléchargé, chaque protocole binaire délibérément laissé sans documentation : ce ne sont pas les résultats inévitables d'une ingénierie matérielle complexe. Ce sont des décisions. Cet article examine quelles sont ces décisions, pourquoi elles sont prises, et à quoi ressemble l'écosystème matériel lorsqu'elles sont prises différemment.
Ce que signifie réellement le verrouillage fournisseur dans le matériel biométrique
Le verrouillage fournisseur est une situation dans laquelle un client devient dépendant d'un fournisseur spécifique pour des produits ou des services, d'une manière qui rend le passage à un concurrent disproportionnellement difficile ou coûteux. Dans les logiciels d'entreprise, ce phénomène est bien connu. Les systèmes ERP, les plateformes cloud et les moteurs de bases de données disposent tous de stratégies de verrouillage bien documentées. Mais dans le matériel biométrique, le verrouillage opère à travers des mécanismes dont on parle moins souvent et que l'on reconnaît moins souvent pour ce qu'ils sont.
Sur le marché des appareils biométriques, le verrouillage est avant tout technique plutôt que contractuel. Le mécanisme repose sur le protocole propriétaire. Un fabricant conçoit un lecteur d'empreintes digitales ou un terminal de reconnaissance faciale qui communique selon un format binaire qu'il a lui-même défini, que seul son propre logiciel comprend, qui nécessite son SDK pour être décodé, et qui n'est documenté dans aucune spécification accessible au public. Le résultat est un appareil qui fonctionne parfaitement, mais qui est en pratique inutile pour tout système logiciel autre que celui que le fabricant vend avec lui.
Lorsque votre logiciel de gestion des présences atteint la fin de sa vie, ou lorsque vous souhaitez intégrer les données biométriques à votre SIRH, ou lorsque vous voulez connecter l'appareil à un flux d'automatisation, vous découvrez que l'appareil n'est pas réellement un outil de collecte de données polyvalent. C'est un périphérique pour une application spécifique. Tout le reste nécessite l'autorisation du fabricant, son SDK et, dans la plupart des cas, sa relation commerciale continue.
Le matériel biométrique est véritablement complexe. La conception des capteurs d'empreintes, les algorithmes de détection de vivacité et le stockage des gabarits sont des problèmes réellement difficiles. Mais le protocole de communication, c'est-à-dire la manière dont l'appareil transmet des données sur un réseau, n'est pas intrinsèquement complexe. HTTP et JSON sont simples, ouverts et universellement compris. Le choix d'utiliser à la place un protocole binaire propriétaire n'est pas dicté par la physique de la capture biométrique. Il est motivé par autre chose.
Les trois mécanismes par lesquels fonctionne le verrouillage biométrique
Le verrouillage fournisseur biométrique ne repose pas sur un mécanisme unique. Il fonctionne à travers trois couches qui se renforcent mutuellement, chacune créant un coût de changement distinct. Comprendre chacune séparément est important, car démanteler le verrouillage exige de traiter les trois, et non une seule.
“Chaque couche du verrouillage fournisseur biométrique aurait pu être conçue différemment. Des protocoles ouverts, des bibliothèques clientes redistribuables et des formats d'export standard existent tous. Le choix de n'en utiliser aucun relève d'une décision liée au modèle économique, et non d'une nécessité technique.”
Pourquoi ce choix de conception est fait
La réponse honnête est que les protocoles propriétaires et les écosystèmes fermés sont rationnels sur le plan commercial pour les fabricants de matériel sur des marchés où les coûts de changement sont élevés. Lorsque votre appareil est le seul moyen d'accéder aux données de votre appareil, vous disposez d'un pouvoir de fixation des prix, d'un levier lors des renouvellements et d'un marché garanti pour vos produits logiciels. Ce n'est pas une stratégie propre à la biométrie. C'est une approche courante sur les marchés du matériel industriel, où les effets de réseau et l'accumulation de données créent un attachement naturel.
Il existe aussi une raison historique légitime. Les protocoles de communication des appareils biométriques ont été conçus à une époque où l'architecture logicielle connectée à Internet, hébergée dans le cloud et orientée API, aujourd'hui standard, n'existait tout simplement pas. Une connexion TCP binaire persistante vers une application de bureau était le bon choix de conception pour 2003. Ces protocoles n'ont pas été conçus pour être hostiles à l'intégration. Ils ont été conçus pour un monde dans lequel l'intégration n'était pas un concept que quiconque concevait.
Le problème est que la plupart de ces protocoles n'ont pas véritablement évolué depuis. Le matériel a beaucoup progressé : les capteurs sont meilleurs, les algorithmes plus rapides, la précision de reconnaissance plus élevée. Mais la couche de communication, la partie qui détermine si l'appareil peut participer à un écosystème logiciel moderne, fonctionne toujours sur des hypothèses vieilles de vingt ans. Et contrairement à l'évolution du matériel, qui exige une ingénierie physique, la mise à jour du protocole de communication est une décision logicielle. Elle demande simplement de choisir de le faire.
Un fabricant qui lance un nouveau terminal biométrique en 2026 fait face à un véritable choix. Il peut mettre en œuvre une API REST standard avec sortie JSON sur HTTPS, documentée publiquement et accessible à tout client HTTP sans accord de licence. Ou il peut mettre en œuvre le même protocole binaire propriétaire qu'il utilise depuis 2005, distribué via un SDK sous licence et nécessitant une installation sur site.
La seconde option ne coûte presque rien de plus à mettre en œuvre, car le protocole existe déjà. La première option exige de construire quelque chose de nouveau. Elle signifie aussi que les clients pourraient plus facilement passer au matériel d'un concurrent sans perdre leurs intégrations logicielles, ce qui modifie la dynamique commerciale de la relation.
Le choix entre ces deux options n'est pas une décision technologique. C'est une décision de modèle économique. Et sur la majeure partie du marché du matériel biométrique, la réponse a systématiquement été la seconde option.
À quoi ressemble réellement l'alternative
Il est utile d'être précis sur ce que serait un écosystème d'appareils biométriques sans verrouillage fournisseur, car l'argument opposé à ce modèle affirme souvent que les normes ouvertes réduiraient les capacités des appareils. Ce n'est pas vrai. Les fonctions biométriques du matériel, la capture d'empreintes, la détection de vivacité, la reconnaissance faciale et la comparaison de gabarits, sont totalement distinctes du protocole de communication. Un appareil peut être techniquement excellent dans la capture biométrique tout en communiquant via une API entièrement ouverte et normalisée.
Protocole TCP binaire. Format de paquets propriétaire. SDK requis pour tout accès. Le SDK est sous licence et uniquement sur site. Données stockées dans une base de données propriétaire. Les mises à jour du micrologiciel peuvent casser les intégrations. La migration nécessite l'assistance du fournisseur ou une reconstruction des données.
HTTPS avec charges utiles JSON. Spécification d'API documentée publiquement. Tout client HTTP peut se connecter sans accord de licence. Compatible avec le cloud natif. Données exportables dans des formats standard. Les mises à jour du micrologiciel conservent la compatibilité ascendante de l'API. La migration préserve les intégrations existantes.
La conception ouverte n'est pas hypothétique. Chaque produit SaaS développé au cours de la dernière décennie l'utilise. Les terminaux de paiement, les capteurs IoT, les systèmes de bâtiments intelligents et le matériel de surveillance industrielle sont tous passés à des architectures d'API ouvertes. Le marché des appareils biométriques a été plus lent, mais la direction prise par le secteur ne fait pas débat. La seule question est de savoir à quelle vitesse chaque fabricant choisira d'évoluer.
Les coûts réels supportés par les organisations qui exploitent des systèmes biométriques fermés
Le verrouillage fournisseur entraîne des coûts réels, mais qui ne sont souvent pas attribués au verrouillage lui-même. Ils apparaissent sous forme de coûts de projets d'intégration, de coûts de projets de migration, d'honoraires de consultants, de mises en œuvre retardées et de charges de maintenance informatique. Comme ces coûts sont répartis sur plusieurs années et sur différentes lignes budgétaires, ils sont rarement comptabilisés comme une conséquence de la décision initiale d'achat du matériel.
- Coût d'intégration multiplié par marque : Chaque marque d'appareil supplémentaire dans votre environnement exige un effort d'intégration distinct. Si vous avez trois marques réparties sur vos sites, vous maintenez trois intégrations. Chacune peut casser indépendamment lorsque le micrologiciel change.
- Migration vers le cloud bloquée par le SDK sur site : Migrer votre infrastructure vers le cloud devient nettement plus difficile lorsque des fonctions métier essentielles dépendent d'un SDK sous licence qui doit fonctionner sur une machine physique située à un emplacement précis.
- Flux d'automatisation interrompus à la frontière biométrique : Les workflows n8n, les agents IA, les intégrations ERP et les automatisations SIRH s'arrêtent tous au point où ils doivent interagir avec un appareil biométrique, car l'appareil n'expose aucune interface qu'ils puissent atteindre.
- Données retenues en otage lors des négociations avec le fournisseur : Lors du renouvellement de contrats avec les éditeurs de logiciels des appareils, les organisations qui ne peuvent pas exporter facilement leurs données biométriques disposent d'un levier de négociation réduit. Les données accumulées ont plus de valeur pour l'organisation que la redevance logicielle annuelle, mais les deux sont détenues par le même fournisseur.
- Dépendance aux compétences liées à des connaissances propriétaires : Les ingénieurs qui maîtrisent le SDK d'un fabricant spécifique deviennent des points de défaillance uniques critiques. Lorsqu'ils quittent l'entreprise, l'intégration devient pratiquement impossible à maintenir pour quiconque d'autre dans l'équipe.
- Complexité de conformité aggravée : Démontrer la portabilité des données, le respect du droit à l'effacement et la transparence des traitements est plus difficile lorsque les données sont stockées dans un format propriétaire contrôlé par un fournisseur plutôt que dans un format standard contrôlé par votre organisation.
Comment les organisations échappent au verrouillage fournisseur biométrique
Sortir du verrouillage fournisseur biométrique ne nécessite pas toujours de remplacer le matériel. Dans de nombreux cas, le matériel est justement la partie qui fonctionne bien. Le verrouillage se situe dans les couches de communication et de données, qui peuvent toutes deux être traitées sans remplacement physique.
Adaptation du protocole au niveau de l'infrastructure
Un adaptateur de protocole se connecte à l'appareil en utilisant son protocole propriétaire natif, traduit toute la communication de l'appareil en JSON standard sur HTTPS, et expose les capacités de l'appareil via une API REST documentée publiquement. Dès lors, chaque système de votre organisation interagit avec l'appareil via l'interface standard, et le protocole propriétaire devient un détail d'implémentation interne que rien au-dessus de la couche d'adaptation ne touche jamais directement.
Cette approche élimine les deux premiers mécanismes de verrouillage, le protocole propriétaire et la dépendance au SDK, sans modifier le matériel. Elle signifie aussi que, lorsque vous remplacerez finalement le matériel, les systèmes situés au-dessus de la couche d'adaptation ne changeront pas. Vous remplacez l'appareil et mettez à jour l'adaptateur. Rien d'autre ne nécessite de modification.
Standardisation et portabilité des données
Une fois la communication avec l'appareil abstraite derrière une API standard, les données de présence, les journaux d'accès et les dossiers utilisateurs peuvent être stockés dans des formats standard sous le contrôle de votre organisation, plutôt que dans des bases de données propriétaires du fournisseur. Cela élimine le troisième mécanisme de verrouillage, le silo de données, et offre à votre organisation un levier de négociation et une capacité de conformité que les systèmes propriétaires lui refusent.
Décisions d'achat qui préviennent le verrouillage futur
La stratégie la plus efficace à long terme consiste à intégrer l'ouverture de l'API comme critère d'achat lors de l'acquisition de nouveau matériel biométrique. Un appareil livré avec une API REST documentée, et ne nécessitant pas de SDK propriétaire pour l'intégration, ne coûte pas plus cher à l'achat et présente un coût total de possession nettement inférieur sur toute sa durée d'exploitation.
Avant d'acheter tout matériel biométrique, demandez au fabricant : votre appareil peut-il être intégré à un système tiers en utilisant uniquement des requêtes HTTP standard et du JSON, sans installer votre SDK ? La réponse à cette question en dit plus sur le coût à long terme du matériel que n'importe quelle fiche technique.
Le matériel biométrique ouvert représente-t-il un risque pour la sécurité ?
Une objection courante aux API biométriques ouvertes est que l'ouverture crée des vulnérabilités de sécurité. Si n'importe quel client HTTP peut interroger l'appareil, dit l'argument, alors n'importe quel attaquant le peut aussi. Cette objection confond l'ouverture de l'interface et l'absence de contrôle d'accès, qui sont deux choses distinctes.
Une API REST sur HTTPS avec authentification par jeton, limitation du débit et journalisation d'audit n'est pas moins sûre qu'un protocole binaire propriétaire. À bien des égards, elle est plus sûre, car les propriétés de sécurité de HTTPS et de l'authentification par jeton sont formellement définies, auditées de manière indépendante et bien comprises par les professionnels de la sécurité. Les propriétés de sécurité d'un protocole binaire propriétaire, que personne en dehors du fabricant n'a jamais auditée, sont nettement moins bien comprises.
Les données biométriques elles-mêmes, c'est-à-dire les gabarits d'empreintes digitales et les mesures de la géométrie faciale, ne devraient jamais être transmises sur une interface réseau sous forme brute, que le protocole soit ouvert ou propriétaire. Une conception de système biométrique correcte traite les gabarits localement sur l'appareil et ne transmet que des identifiants et des métadonnées d'événements. Ce principe s'applique de la même manière aux systèmes ouverts et fermés.
Questions fréquentes
Conclusion : le marché évolue parce que les acheteurs posent des questions différentes
Le marché du matériel biométrique ne restera pas fermé indéfiniment. Les forces qui le poussent vers l'ouverture sont structurelles : l'infrastructure cloud native, l'automatisation des workflows, les agents IA et les normes d'intégration en entreprise créent tous une demande pour du matériel qui parle des protocoles standard. Les fabricants qui conçoivent pour répondre à cette demande gagneront des acheteurs qui comprennent les coûts d'intégration. Ceux qui ne le feront pas seront de plus en plus écartés lors des décisions d'achat où l'ouverture de l'API figure parmi les exigences.
Le changement est lent parce que les organisations qui ont été le plus lésées par les systèmes biométriques propriétaires sont aussi celles qui ont été le moins en mesure d'exprimer le problème. Lorsque votre intégration de présence casse après une mise à jour du micrologiciel, cela ressemble à un incident technique, et non à une conséquence d'une philosophie de conception du fournisseur. Lorsque vous ne pouvez pas ajouter une étape d'enregistrement biométrique à votre processus d'intégration SIRH, cela ressemble à une limite informatique, et non à un échec d'achat.
Nommer correctement le problème est la première étape pour le résoudre. Le verrouillage fournisseur biométrique n'est pas une limite technologique. C'est un choix de conception. Et les choix de conception peuvent être faits différemment.
Cams Biometrics Gateway repose précisément sur ce principe. Il se connecte au matériel biométrique existant via les protocoles propriétaires que ces appareils utilisent, puis expose toutes les capacités des appareils via une API REST entièrement ouverte et documentée ainsi qu'un serveur MCP, sans SDK, sans accord de licence et sans dépendance à une installation sur site. Que vous travailliez avec du matériel Cams Biometrics ou avec des appareils tiers via API, l'interface que voient vos systèmes est toujours la même : du JSON propre sur HTTPS. Explorez l'API sur CamsBiometrics.com.