 Cams Support Hub
قفل المورد في القياسات الحيوية: خيار تصميمي وليس قيدًا تقنيًا
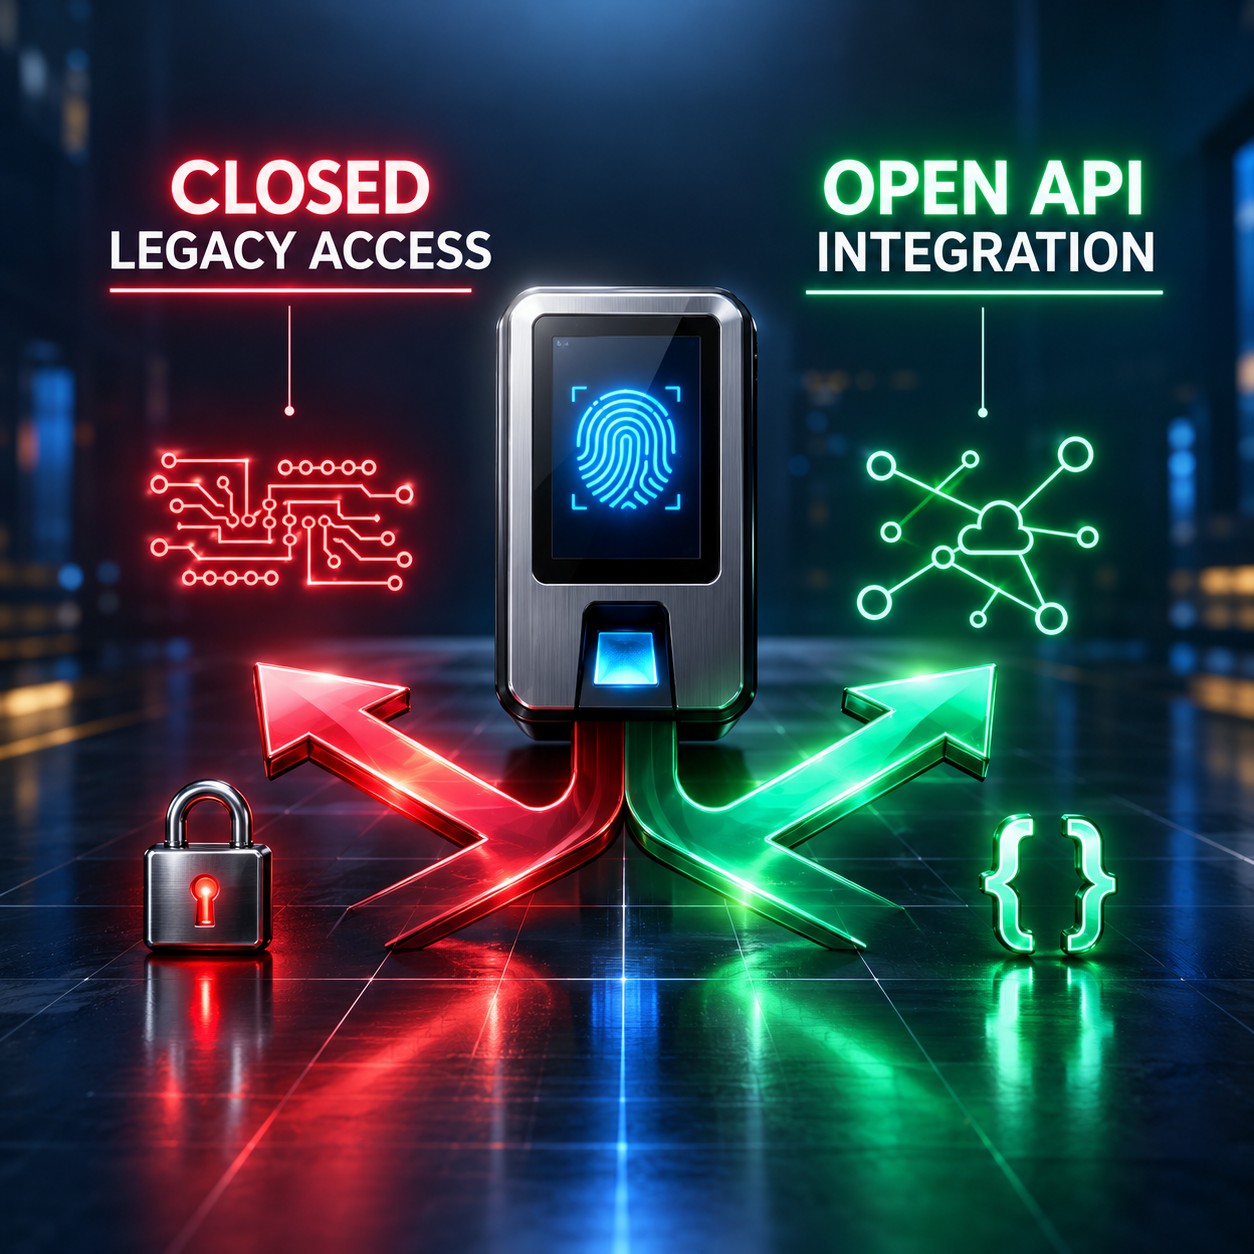
كل جهاز قياس حيوي يعمل فقط مع برنامج واحد، وكل حزمة تطوير برمجيات (SDK) مملوكة تتطلب اتفاقية قانونية للتنزيل، وكل بروتوكول ثنائي يُترك عمدًا دون توثيق: هذه ليست نتائج حتمية لهندسة الأجهزة المعقدة. إنها قرارات. يتناول هذا المقال ماهية هذه القرارات، ولماذا تُتخذ، وكيف يبدو النظام البيئي للأجهزة عندما تُتخذ بطريقة مختلفة.
ماذا يعني قفل المورد فعليًا في أجهزة القياسات الحيوية
قفل المورد هو الحالة التي يصبح فيها العميل معتمدًا على مورد بعينه للحصول على منتجات أو خدمات، بطريقة تجعل الانتقال إلى منافس صعبًا أو مكلفًا بشكل غير متناسب. في برمجيات المؤسسات، تُعد هذه الظاهرة مفهومة جيدًا، فأنظمة تخطيط موارد المؤسسات (ERP) ومنصات السحابة ومحركات قواعد البيانات تتبع جميعها استراتيجيات قفل موثقة جيدًا. أما في أجهزة القياسات الحيوية، فيعمل القفل عبر آليات تُناقش بشكل أقل، ويُعترف بها بشكل أقل على حقيقتها.
في سوق أجهزة القياسات الحيوية، يكون القفل تقنيًا في المقام الأول وليس تعاقديًا. وتتمثل الآلية الأساسية في البروتوكول المملوك. فالشركة المصنعة تبني قارئ بصمات أو جهاز تعرف على الوجه يتواصل باستخدام تنسيق ثنائي صممته بنفسها، ولا يفهمه إلا برنامجها الخاص، ويتطلب حزمة التطوير الخاصة بها لفك ترميزه، ولا يُوثَّق في أي مواصفات متاحة للعامة. والنتيجة جهاز يعمل بكفاءة تامة، لكنه عديم الفائدة فعليًا لأي نظام برمجي غير النظام الذي تبيعه الشركة المصنعة معه.
عندما تنتهي دورة حياة برنامج إدارة الحضور لديك، أو عندما ترغب في دمج البيانات الحيوية مع نظام إدارة الموارد البشرية (HRMS)، أو عندما ترغب في ربط الجهاز بسير عمل آلي، ستكتشف أن الجهاز ليس في الحقيقة أداة عامة لجمع البيانات. إنه ملحق لتطبيق واحد محدد. وكل ما عدا ذلك يتطلب إذن الشركة المصنعة، وحزمة التطوير الخاصة بها، وفي معظم الحالات، علاقتها التجارية المستمرة.
أجهزة القياسات الحيوية معقدة فعلًا. فهندسة مستشعرات البصمات، وخوارزميات كشف الحيوية، وتخزين القوالب مشكلات صعبة بشكل مشروع. لكن بروتوكول الاتصال، أي الطريقة التي يرسل بها الجهاز البيانات عبر الشبكة، ليس معقدًا بطبيعته. فبروتوكولا HTTP وJSON بسيطان ومفتوحان ومفهومان عالميًا. أما اختيار استخدام بروتوكول ثنائي مملوك بدلًا من ذلك، فلا تحركه فيزياء التقاط القياسات الحيوية، بل يحركه شيء آخر.
الآليات الثلاث التي يعمل من خلالها قفل القياسات الحيوية
لا يعمل قفل المورد في أنظمة القياسات الحيوية عبر آلية واحدة، بل عبر ثلاث طبقات متعززة لبعضها، وتخلق كل منها تكلفة انتقال مستقلة. ويُعد فهم كل طبقة على حدة أمرًا مهمًا، لأن تفكيك القفل يتطلب معالجة الطبقات الثلاث جميعها، لا طبقة واحدة فقط.
“كان من الممكن تصميم كل طبقة من طبقات قفل المورد في أنظمة القياسات الحيوية بطريقة مختلفة. فالبروتوكولات المفتوحة، ومكتبات العميل القابلة لإعادة التوزيع، وتنسيقات التصدير القياسية، كلها موجودة. أما اختيار عدم استخدام أي منها فهو قرار يتعلق بنموذج العمل، وليس ضرورة تقنية.”
لماذا يُتخذ هذا القرار التصميمي
الإجابة الصادقة هي أن البروتوكولات المملوكة والأنظمة البيئية المغلقة منطقية تجاريًا بالنسبة لشركات تصنيع الأجهزة في الأسواق ذات تكاليف الانتقال المرتفعة. فعندما يكون جهازك هو الوسيلة الوحيدة للوصول إلى بيانات جهازك، تملك قوة تسعير، وميزة تفاوضية عند التجديد، وسوقًا مضمونة لمنتجاتك البرمجية. وهذه ليست استراتيجية فريدة لأجهزة القياسات الحيوية، بل هي نهج معتمد في أسواق الأجهزة الصناعية حيث تخلق تأثيرات الشبكة وتراكم البيانات التصاقًا طبيعيًا.
هناك أيضًا سبب تاريخي مشروع. فقد صُممت بروتوكولات اتصال أجهزة القياسات الحيوية في عصر لم تكن فيه البنية البرمجية المتصلة بالإنترنت والمستضافة على السحابة والقائمة على واجهات برمجة التطبيقات (API-first)، والتي أصبحت اليوم معيارية، موجودة أصلًا. وكان الاتصال الثنائي الدائم عبر TCP بتطبيق سطح مكتب هو التصميم الصحيح لعام 2003. ولم تُصمم البروتوكولات لتكون معادية للتكامل، بل صُممت لعالم لم يكن فيه التكامل مفهومًا يُصمَّم له.
المشكلة أن معظم هذه البروتوكولات لم تتغير بشكل ملحوظ منذ ذلك الحين. فقد تطورت الأجهزة كثيرًا، وأصبحت المستشعرات أفضل، والخوارزميات أسرع، ودقة التعرف أعلى. لكن طبقة الاتصال، وهي الجزء الذي يحدد ما إذا كان الجهاز يستطيع المشاركة في منظومة برمجية حديثة، لا تزال تعمل وفق افتراضات تعود إلى عشرين عامًا. وعلى عكس تطور الأجهزة الذي يتطلب هندسة مادية، فإن تحديث بروتوكول الاتصال قرار برمجي. فهو يتطلب اختيار القيام بذلك.
تواجه الشركة المصنعة التي تُطلق جهاز قياسات حيوية جديدًا في عام 2026 خيارًا حقيقيًا. يمكنها تطبيق واجهة REST API قياسية بمخرجات JSON عبر HTTPS، موثقة للعامة، ويمكن لأي عميل HTTP استدعاؤها دون اتفاقية ترخيص. أو يمكنها تطبيق البروتوكول الثنائي المملوك نفسه الذي استخدمته منذ عام 2005، والموزع عبر حزمة تطوير مرخصة، والذي يتطلب تثبيتًا محليًا.
يكلف الخيار الثاني تقريبًا لا شيء إضافيًا للتنفيذ، لأن البروتوكول موجود أصلًا. أما الخيار الأول فيتطلب بناء شيء جديد. كما أنه يعني أن العملاء يمكنهم الانتقال بسهولة أكبر إلى أجهزة منافس دون أن يفقدوا تكاملاتهم البرمجية، وهذا يغيّر الديناميكيات التجارية للعلاقة.
الاختيار بين هذين الخيارين ليس قرارًا تقنيًا، بل قرار يتعلق بنموذج العمل. وفي معظم سوق أجهزة القياسات الحيوية، كان الجواب باستمرار هو الخيار الثاني.
كيف يبدو البديل فعليًا
من المفيد أن نكون محددين بشأن شكل نظام أجهزة القياسات الحيوية دون قفل المورد، لأن الحجة ضده غالبًا ما تكون أن المعايير المفتوحة ستقلل من قدرات الجهاز. وهذا غير صحيح. فوظائف القياس الحيوي في الجهاز، من التقاط البصمات وكشف الحيوية والتعرف على الوجه ومطابقة القوالب، منفصلة تمامًا عن بروتوكول الاتصال. ويمكن للجهاز أن يكون متفوقًا تقنيًا في التقاط القياسات الحيوية، وأن يتواصل في الوقت نفسه عبر واجهة برمجية مفتوحة ومعيارية بالكامل.
بروتوكول TCP ثنائي. تنسيق حزم مملوك. يلزم استخدام حزمة التطوير (SDK) لكل وصول. حزمة التطوير مرخصة وللتثبيت المحلي فقط. البيانات مخزنة في قاعدة بيانات مملوكة. قد تكسر تحديثات البرنامج الثابت التكاملات. يتطلب الانتقال مساعدة من المورد أو إعادة بناء البيانات.
HTTPS مع حمولات JSON. مواصفات واجهة برمجية موثقة للعامة. يمكن لأي عميل HTTP الاتصال دون اتفاقية ترخيص. متوافق مع البنية السحابية الأصلية. بيانات قابلة للتصدير بتنسيقات قياسية. تحافظ تحديثات البرنامج الثابت على التوافق الخلفي لواجهة البرمجة. يحافظ الانتقال على التكاملات القائمة.
التصميم المفتوح ليس فرضية نظرية. فكل منتج SaaS بُني خلال العقد الأخير يعتمد عليه. وقد انتقلت أجهزة الدفع، وأجهزة إنترنت الأشياء (IoT)، وأنظمة المباني الذكية، وأجهزة المراقبة الصناعية جميعها إلى بنى واجهات برمجية مفتوحة. وقد كان سوق أجهزة القياسات الحيوية أبطأ في ذلك، لكن اتجاه الصناعة ليس موضع شك. والسؤال الوحيد هو مدى سرعة قرار كل شركة مصنعة على حدة بالتحرك.
التكاليف الحقيقية التي تتحملها المؤسسات التي تشغّل أنظمة قياسات حيوية مغلقة
لقفل المورد تكاليف حقيقية، لكنها غالبًا ما لا تُنسب إلى القفل نفسه. فهي تظهر كتكاليف لمشاريع التكامل، وتكاليف مشاريع الانتقال، وأتعاب استشاريين، وتأخير في التنفيذ، وأعباء صيانة تقنية المعلومات. ولأن هذه التكاليف موزعة على سنوات وعلى بنود ميزانية مختلفة، فنادرًا ما تُحتسب كنتيجة لقرار شراء الأجهزة الأصلي.
- تضاعف تكلفة التكامل مع كل علامة تجارية: يتطلب كل جهاز إضافي من علامة تجارية مختلفة في بيئتك جهدًا تكامليًا منفصلًا. فإذا كان لديك ثلاث علامات تجارية عبر مواقعك، فستحتاج إلى صيانة ثلاثة تكاملات. وينكسر كل منها بشكل مستقل عند تغيير البرنامج الثابت.
- يعيق حزمة التطوير المحلية الانتقال إلى السحابة: يصبح نقل بنيتك التحتية إلى السحابة أصعب بكثير عندما تعتمد الوظائف التجارية الأساسية على حزمة تطوير مرخصة يجب أن تعمل على جهاز مادي في موقع محدد.
- تتوقف سير عمل الأتمتة عند حد القياسات الحيوية: تتوقف سير عمل n8n، ووكلاء الذكاء الاصطناعي، وتكاملات ERP، وأتمتة HRMS جميعها عند النقطة التي تحتاج فيها إلى التفاعل مع جهاز قياس حيوي، لأن الجهاز لا يملك واجهة يمكنها الوصول إليها.
- احتجاز البيانات كرهينة أثناء مفاوضات الموردين: عند تجديد العقود مع موردي برمجيات الأجهزة، تملك المؤسسة التي لا تستطيع تصدير بياناتها الحيوية بسهولة ميزة تفاوضية أضعف. فالبيانات المتراكمة أكثر قيمة للمؤسسة من رسوم البرمجيات السنوية، لكن كليهما بيد المورد نفسه.
- الاعتماد على الكفاءات ذات المعرفة المملوكة: يصبح المهندسون الذين يفهمون حزمة التطوير الخاصة بشركة مصنعة معينة نقاط فشل حرجة وحيدة. فعندما يغادرون، يصبح التكامل غير قابل للصيانة عمليًا من قبل أي شخص آخر في الفريق.
- تعقيد الامتثال يتفاقم: يصبح إثبات قابلية نقل البيانات، والامتثال للحق في المحو، وشفافية المعالجة أصعب عندما تُخزَّن البيانات بتنسيق مملوك يتحكم فيه المورد، بدلًا من تنسيق قياسي تتحكم فيه مؤسستك.
كيف تتخلص المؤسسات من قفل المورد في القياسات الحيوية
لا يتطلب التخلص من قفل المورد في القياسات الحيوية دائمًا استبدال الأجهزة. ففي كثير من الحالات يكون الجهاز هو الجزء الذي يعمل بشكل جيد. والقفل موجود في طبقتي الاتصال والبيانات، ويمكن معالجتهما دون استبدال مادي.
تكييف البروتوكول على مستوى البنية التحتية
يتصل محوّل البروتوكول بالجهاز باستخدام بروتوكوله المملوك الأصلي، ويترجم كل اتصالات الجهاز إلى JSON قياسي عبر HTTPS، ويعرض إمكانات الجهاز من خلال واجهة REST API موثقة للعامة. ومن هذه النقطة فصاعدًا، تتفاعل كل أنظمة مؤسستك مع الجهاز عبر الواجهة القياسية، ويكون البروتوكول المملوك تفصيلًا تنفيذيًا داخليًا لا تلامسه أي طبقة فوق طبقة المحوّل مباشرة.
يكسر هذا النهج آليتي القفل الأولى والثانية، أي البروتوكول المملوك والاعتماد على حزمة التطوير، دون تغيير الجهاز. كما يعني أنه عند استبدال الجهاز في نهاية المطاف، لن تتغير الأنظمة فوق طبقة المحوّل. فأنت تستبدل الجهاز وتحدّث المحوّل، ولا يحتاج أي شيء آخر إلى تعديل.
توحيد البيانات وقابلية نقلها
بمجرد تجريد اتصال الجهاز خلف واجهة برمجية قياسية، يمكن تخزين بيانات الحضور، وسجلات الوصول، وسجلات المستخدمين بتنسيقات قياسية تحت سيطرة مؤسستك، بدلًا من قواعد بيانات المورد المملوكة. وهذا يكسر آلية القفل الثالثة، أي عزل البيانات، ويمنح مؤسستك ميزة تفاوضية وقدرة على الامتثال لا تمنحها الأنظمة المملوكة.
قرارات الشراء التي تمنع القفل المستقبلي
الاستراتيجية الأكثر فعالية على المدى الطويل هي إدراج انفتاح واجهة البرمجة كمعيار للشراء عند اقتناء أجهزة قياسات حيوية جديدة. فالجهاز الذي يُشحن مع واجهة REST API موثقة ولا يتطلب حزمة تطوير مملوكة للتكامل، لا يكلف أكثر وقت الشراء، ويحمل تكلفة ملكية إجمالية أقل بكثير طوال عمره التشغيلي.
قبل شراء أي جهاز قياس حيوي، اسأل الشركة المصنعة: هل يمكن دمج جهازك مع نظام تابع لطرف ثالث باستخدام طلبات HTTP قياسية وJSON فقط، دون تثبيت حزمة التطوير الخاصة بكم؟ إجابة هذا السؤال تكشف عن التكلفة طويلة الأمد للجهاز أكثر من أي ورقة مواصفات.
هل أجهزة القياسات الحيوية المفتوحة تشكل خطرًا أمنيًا؟
من الاعتراضات الشائعة على واجهات برمجة القياسات الحيوية المفتوحة أن الانفتاح يخلق ثغرات أمنية. فإذا كان بإمكان أي عميل HTTP الاستعلام عن الجهاز، فيمكن لأي مهاجم أن يفعل ذلك أيضًا، وفق هذا الاعتراض. لكن هذا الاعتراض يخلط بين انفتاح الواجهة وغياب التحكم في الوصول، وهما أمران منفصلان.
واجهة REST API عبر HTTPS مع مصادقة قائمة على الرموز (Tokens)، وتحديد لمعدل الطلبات، وتسجيل للتدقيق، ليست أقل أمانًا من بروتوكول ثنائي مملوك. بل إنها أكثر أمانًا في كثير من الجوانب، لأن خصائص الأمان في HTTPS ومصادقة الرموز محددة رسميًا، ومدققة بشكل مستقل، ومفهومة جيدًا من قبل المختصين بالأمن. أما خصائص الأمان في بروتوكول ثنائي مملوك لم يدققه أحد خارج الشركة المصنعة، فهي مفهومة بدرجة أقل بكثير.
لا ينبغي أن تُنقل البيانات الحيوية نفسها، أي قوالب البصمات وقياسات الهندسة الوجهية، عبر أي واجهة شبكة بشكلها الخام، بغض النظر عما إذا كان البروتوكول مفتوحًا أو مملوكًا. فالتصميم السليم لأنظمة القياسات الحيوية يعالج القوالب محليًا على الجهاز، ولا ينقل إلا المعرفات وبيانات الأحداث الوصفية. ينطبق هذا المبدأ بالتساوي على الأنظمة المفتوحة والمغلقة.
الأسئلة الشائعة
الخاتمة: السوق يتغير لأن المشترين يطرحون أسئلة مختلفة
لن يبقى سوق أجهزة القياسات الحيوية مغلقًا إلى ما لا نهاية. فالقوى التي تدفعه نحو الانفتاح هيكلية: البنية التحتية السحابية، وأتمتة سير العمل، ووكلاء الذكاء الاصطناعي، ومعايير التكامل المؤسسي، وكلها تخلق طلبًا على أجهزة تتحدث بروتوكولات قياسية. والشركات المصنعة التي تبني لهذا الطلب ستكسب مشترين يفهمون تكاليف التكامل. أما التي لا تفعل فسيتم تجاوزها بشكل متزايد في قرارات الشراء التي يكون فيها انفتاح الواجهة البرمجية متطلبًا مدرجًا.
التحول بطيء لأن المؤسسات التي تضررت أكثر من غيرها من أنظمة القياسات الحيوية المملوكة هي نفسها الأقل قدرة على توصيف المشكلة. فعندما يتعطل تكامل الحضور لديك بعد تحديث البرنامج الثابت، يبدو الأمر حادثًا تقنيًا، لا نتيجة لفلسفة تصميم لدى المورد. وعندما لا تستطيع إضافة خطوة تسجيل القياسات الحيوية إلى سير عمل تأهيل الموظفين الجدد في HRMS، يبدو الأمر قيدًا في تقنية المعلومات، لا إخفاقًا في عملية الشراء.
تسمية المشكلة بشكل صحيح هي الخطوة الأولى نحو حلها. فقفل المورد في أنظمة القياسات الحيوية ليس قيدًا تقنيًا، بل هو خيار تصميمي. والخيارات التصميمية يمكن أن تُتخذ بشكل مختلف.
بُنيت Cams Biometrics Gateway على هذا المبدأ تحديدًا. فهي تتصل بأجهزة القياسات الحيوية الحالية عبر البروتوكولات المملوكة التي تتحدث بها تلك الأجهزة، ثم تعرض جميع إمكانات الجهاز من خلال واجهة REST API مفتوحة وموثقة بالكامل وخادم MCP، دون الحاجة إلى حزمة تطوير (SDK)، ودون اتفاقية ترخيص، ودون الاعتماد على البنية التحتية المحلية. سواء كنت تعمل مع أجهزة Cams Biometrics أو مع أجهزة تابعة لطرف ثالث عبر API، فإن الواجهة التي تراها أنظمتك تكون دائمًا واحدة: JSON نظيف عبر HTTPS. استكشف الـ API على CamsBiometrics.com.