 Cams Support Hub
Blocarea furnizorului în sistemele biometrice: o alegere de design, nu o limită tehnică
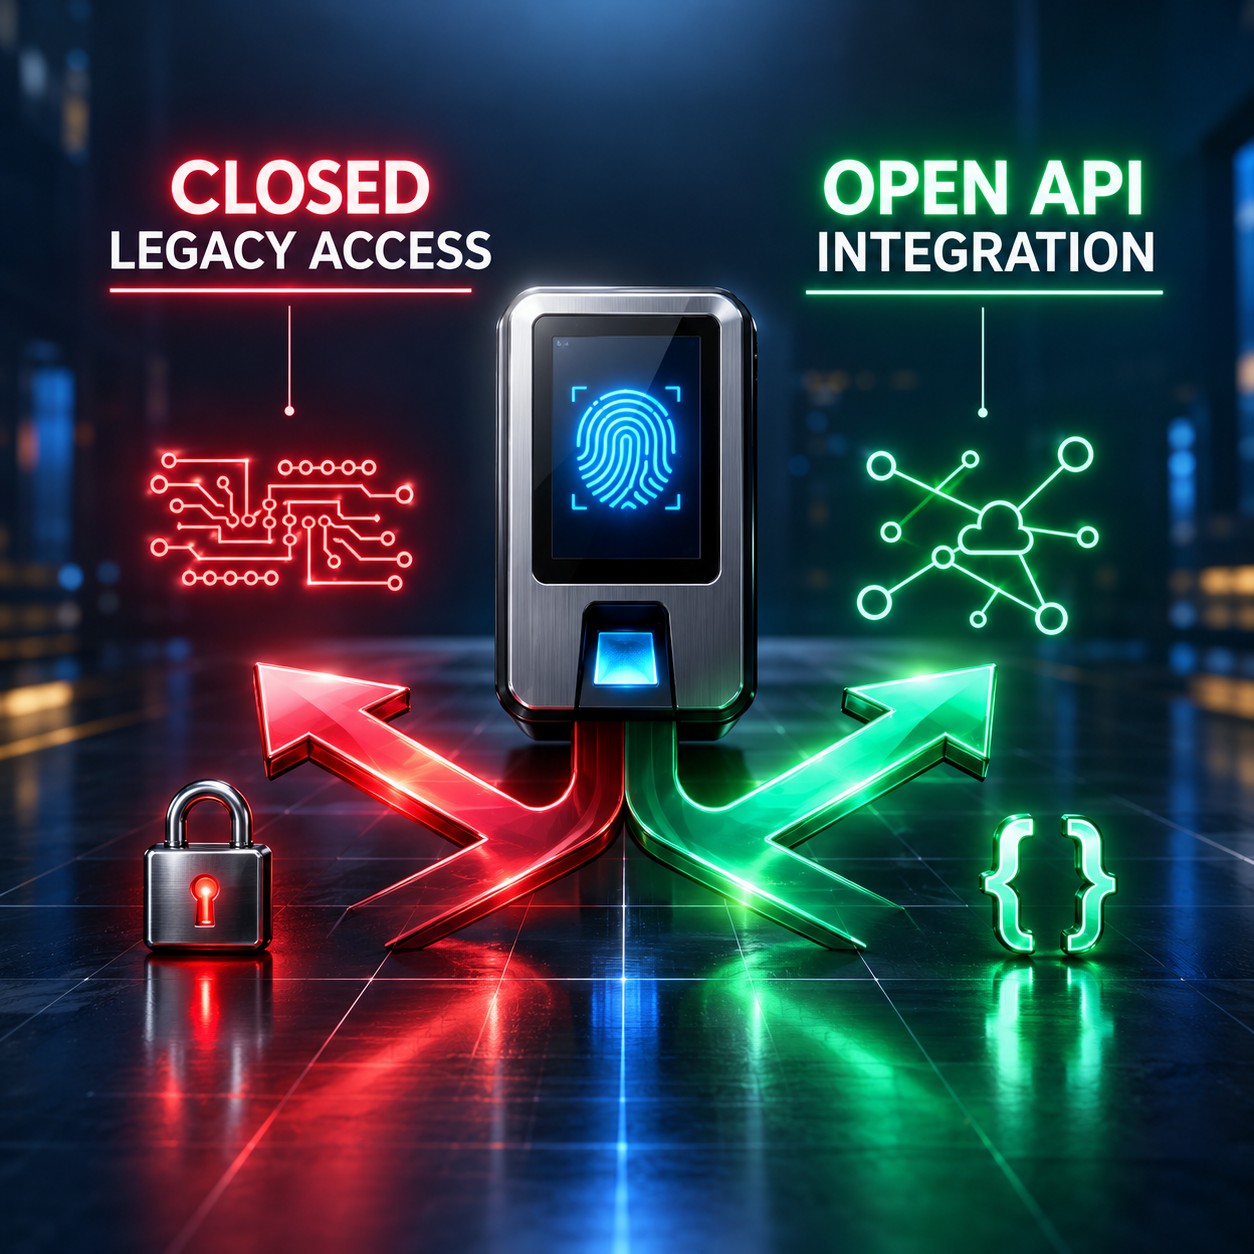
Fiecare dispozitiv biometric care funcționează doar cu un singur software, fiecare SDK proprietar care necesită un acord legal pentru a fi descărcat, fiecare protocol binar lăsat intenționat nedocumentat: acestea nu sunt rezultatele inevitabile ale unei inginerii hardware complexe. Sunt decizii. Acest articol analizează care sunt aceste decizii, de ce sunt luate și cum arată ecosistemul hardware atunci când acestea sunt luate altfel.
Ce înseamnă cu adevărat blocarea furnizorului în hardware-ul biometric
Blocarea furnizorului este situația în care un client devine dependent de un anumit furnizor pentru produse sau servicii, într-un mod care face ca trecerea la un concurent să fie disproporționat de dificilă sau costisitoare. În software-ul enterprise, acest fenomen este bine înțeles. Sistemele ERP, platformele cloud și motoarele de baze de date au strategii de blocare bine documentate. Dar în hardware-ul biometric, blocarea funcționează prin mecanisme despre care se vorbește mai rar și care sunt mai rar recunoscute pentru ceea ce sunt.
Pe piața dispozitivelor biometrice, blocarea este în principal tehnică, nu contractuală. Mecanismul este protocolul proprietar. Un producător construiește un cititor de amprente sau un terminal de recunoaștere facială care comunică printr-un format binar pe care l-a conceput, pe care doar propriul software îl înțelege, care necesită SDK-ul său pentru decodare și care nu este documentat în nicio specificație accesibilă public. Rezultatul este un dispozitiv care funcționează perfect, dar este practic inutil pentru orice sistem software în afara celui pe care producătorul îl vinde alături de el.
Atunci când software-ul dvs. de gestiune a prezenței ajunge la sfârșitul ciclului de viață, sau când doriți să integrați datele biometrice cu HRMS-ul dvs., sau când doriți să conectați dispozitivul la un flux de automatizare, descoperiți că dispozitivul nu este, de fapt, un instrument general de colectare a datelor. Este o periferie pentru o aplicație specifică. Orice altceva necesită permisiunea producătorului, SDK-ul producătorului și, în majoritatea cazurilor, relația comercială continuă cu producătorul.
Hardware-ul biometric este, în mod real, complex. Ingineria senzorilor de amprentă, algoritmii de detecție a viabilității (liveness) și stocarea șabloanelor sunt probleme dificile, în mod legitim. Dar protocolul de comunicare, adică modul în care dispozitivul trimite date printr-o rețea, nu este complex prin natura sa. HTTP și JSON sunt simple, deschise și înțelese universal. Alegerea de a folosi în schimb un protocol binar proprietar nu este dictată de fizica captării biometrice. Este dictată de altceva.
Cele trei mecanisme prin care funcționează blocarea biometrică
Blocarea furnizorului în sistemele biometrice nu operează printr-un singur mecanism. Operează prin trei straturi care se consolidează reciproc, fiecare creând un cost de schimbare separat. Înțelegerea fiecăruia separat este importantă, deoarece eliminarea blocării necesită abordarea tuturor celor trei, nu doar a unuia.
“Fiecare strat al blocării biometrice ar fi putut fi proiectat altfel. Protocoalele deschise, bibliotecile client redistribuibile și formatele standard de export există toate. Alegerea de a nu le folosi pe niciuna este o decizie privind modelul de afaceri, nu o necesitate tehnică.”
De ce se ia această alegere de design
Răspunsul onest este că protocoalele proprietare și ecosistemele închise sunt comercial raționale pentru producătorii de hardware din piețele cu costuri mari de schimbare. Atunci când dispozitivul dvs. este singura modalitate de a accesa datele dispozitivului dvs., aveți putere de stabilire a prețurilor, pârghie la reînnoire și o piață garantată pentru produsele dvs. software. Aceasta nu este o strategie exclusiv biometrică. Este o abordare standard în piețele de hardware industrial, unde efectele de rețea și acumularea de date creează o aderență naturală.
Există și un motiv istoric legitim. Protocoalele de comunicare ale dispozitivelor biometrice au fost concepute într-o epocă în care arhitectura software conectată la internet, găzduită în cloud și orientată spre API, care este acum standard, pur și simplu nu exista. O conexiune TCP binară persistentă către o aplicație desktop era designul corect pentru 2003. Protocoalele nu au fost concepute să fie ostile integrării. Au fost concepute pentru o lume în care integrarea nu era un concept pentru care cineva proiecta.
Problema este că majoritatea acestor protocoale nu s-au schimbat semnificativ de atunci. Hardware-ul a evoluat substanțial, senzorii sunt mai buni, algoritmii sunt mai rapizi, acuratețea recunoașterii este mai mare. Dar stratul de comunicare, partea care determină dacă dispozitivul poate participa într-un ecosistem software modern, rulează încă pe presupuneri de acum douăzeci de ani. Și spre deosebire de evoluția hardware-ului, care necesită inginerie fizică, actualizarea protocolului de comunicare este o decizie software. Necesită alegerea de a o face.
Un producător care lansează un nou terminal biometric în 2026 se confruntă cu o alegere reală. Poate implementa o API REST standard cu ieșire JSON prin HTTPS, documentată public, accesibilă de orice client HTTP fără un acord de licență. Sau poate implementa același protocol binar proprietar pe care îl folosește din 2005, distribuit printr-un SDK cu licență, necesitând o instalare on-premises.
A doua opțiune nu costă aproape nimic în plus pentru implementare, deoarece protocolul există deja. Prima opțiune necesită construirea ceva nou. De asemenea, înseamnă că clienții ar putea trece mai ușor la hardware-ul unui concurent fără a-și pierde integrările software, ceea ce schimbă dinamica comercială a relației.
Alegerea între aceste două opțiuni nu este o decizie tehnologică. Este o decizie privind modelul de afaceri. Și în cea mai mare parte a pieței hardware biometrice, răspunsul a fost constant a doua opțiune.
Cum arată, de fapt, alternativa
Este util să fim specifici în privința a ceea ce înseamnă un ecosistem de dispozitive biometrice fără blocarea furnizorului, deoarece argumentul împotriva acestuia este adesea că standardele deschise ar reduce, cumva, capacitățile dispozitivului. Aceasta nu este adevărat. Funcțiile biometrice ale hardware-ului, captarea amprentei, detecția viabilității, recunoașterea facială, potrivirea șabloanelor, sunt complet separate de protocolul de comunicare. Un dispozitiv poate fi tehnic excelent la captarea biometrică și poate comunica în continuare printr-o API complet deschisă și standardizată.
Protocol TCP binar. Format de pachete proprietar. SDK necesar pentru orice acces. SDK-ul este licențiat și doar on-premises. Date stocate într-o bază de date proprietară. Actualizările de firmware pot rupe integrările. Migrarea necesită asistență din partea furnizorului sau reconstruirea datelor.
HTTPS cu payload-uri JSON. Specificație API documentată public. Orice client HTTP se poate conecta fără acord de licență. Compatibil cu arhitectura cloud-native. Date exportabile în formate standard. Actualizările de firmware păstrează compatibilitatea retroactivă a API-ului. Migrarea păstrează integrările existente.
Designul deschis nu este ipotetic. Fiecare produs SaaS construit în ultimul deceniu îl folosește. Terminalele de plată, senzorii IoT, sistemele inteligente pentru clădiri și hardware-ul de monitorizare industrială au trecut toate la arhitecturi API deschise. Piața dispozitivelor biometrice a fost mai lentă, dar direcția industriei nu este pusă sub semnul întrebării. Întrebarea este doar cât de repede aleg producătorii individuali să se mute.
Costurile reale suportate de organizațiile care utilizează sisteme biometrice închise
Blocarea furnizorului are costuri reale, dar adesea nu sunt atribuite chiar blocării. Acestea apar ca costuri ale proiectelor de integrare, costuri ale proiectelor de migrare, onorarii de consultanță, implementări întârziate și costuri generale de întreținere IT. Deoarece aceste costuri sunt distribuite pe ani și pe diferite linii bugetare, rareori sunt contabilizate ca o consecință a deciziei inițiale de achiziție a hardware-ului.
- Costul integrării multiplicat per marcă: Fiecare marcă suplimentară de dispozitive din mediul dvs. necesită un efort separat de integrare. Dacă aveți trei mărci în siturile dvs., întrețineți trei integrări. Fiecare se rupe independent atunci când se schimbă firmware-ul.
- Migrarea în cloud blocată de SDK-ul on-premises: Mutarea infrastructurii în cloud devine semnificativ mai dificilă atunci când funcțiile de business esențiale depind de un SDK licențiat care trebuie să ruleze pe un calculator fizic dintr-o anumită locație.
- Fluxuri de automatizare întrerupte la limita biometrică: Fluxurile n8n, agenții AI, integrările ERP și automatizările HRMS se opresc toate în punctul în care trebuie să interacționeze cu un dispozitiv biometric, deoarece dispozitivul nu are o interfață la care să poată ajunge.
- Date ținute ostatic în timpul negocierilor cu furnizorii: Atunci când reînnoiesc contractele cu furnizorii de software pentru dispozitive, organizațiile care nu își pot exporta cu ușurință datele biometrice au o pârghie de negociere redusă. Datele acumulate valorează mai mult pentru organizație decât taxa anuală pentru software, dar ambele sunt deținute de același furnizor.
- Dependența de talente pentru cunoștințe proprietare: Inginerii care înțeleg SDK-ul unui anumit producător devin puncte unice critice de defectare. Când pleacă, integrarea devine practic imposibil de întreținut de altcineva din echipă.
- Complexitatea de conformitate agravată: Demonstrarea portabilității datelor, conformității cu dreptul la ștergere și transparenței prelucrării este mai dificilă atunci când datele se află într-un format proprietar controlat de un furnizor, mai degrabă decât într-un format standard controlat de organizația dvs.
Cum scapă organizațiile de blocarea furnizorului biometric
Scăparea de blocarea furnizorului biometric nu necesită întotdeauna înlocuirea hardware-ului. În multe cazuri, hardware-ul este partea care funcționează bine. Blocarea se află în straturile de comunicare și de date, care pot fi ambele abordate fără înlocuire fizică.
Adaptarea protocolului la nivel de infrastructură
Un adaptor de protocol se conectează la dispozitiv folosind protocolul său nativ proprietar, traduce toată comunicarea dispozitivului în JSON standard prin HTTPS și expune capacitățile dispozitivului printr-o API REST documentată public. De aici înainte, fiecare sistem din organizația dvs. interacționează cu dispozitivul prin interfața standard, iar protocolul proprietar este un detaliu de implementare intern pe care nimic de deasupra stratului adaptorului nu îl atinge direct.
Această abordare elimină primele două mecanisme de blocare, protocolul proprietar și dependența de SDK, fără a schimba hardware-ul. De asemenea, înseamnă că atunci când înlocuiți în cele din urmă hardware-ul, sistemele de deasupra stratului adaptorului nu se schimbă. Schimbați dispozitivul și actualizați adaptorul. Nimic altceva nu necesită modificare.
Standardizarea și portabilitatea datelor
Odată ce comunicarea dispozitivului este abstractizată în spatele unei API standard, datele de prezență, jurnalele de acces și înregistrările utilizatorilor pot fi stocate în formate standard, sub controlul organizației dvs., nu în baze de date proprietare ale furnizorului. Aceasta elimină al treilea mecanism de blocare, siloul de date, și oferă organizației dvs. pârghie de negociere și capacitate de conformitate pe care sistemele proprietare le refuză.
Decizii de achiziție care previn blocarea viitoare
Cea mai eficientă strategie pe termen lung este includerea deschiderii API ca criteriu de achiziție atunci când cumpărați hardware biometric nou. Un dispozitiv livrat cu o API REST documentată și care nu necesită un SDK proprietar pentru integrare nu costă mai mult în momentul achiziției și are un cost total de deținere dramatic mai mic pe durata de viață operațională.
Înainte de a cumpăra orice hardware biometric, întrebați producătorul: poate fi dispozitivul integrat cu un sistem terț folosind doar cereri HTTP standard și JSON, fără instalarea SDK-ului dvs.? Răspunsul la această întrebare dezvăluie mai multe despre costul pe termen lung al hardware-ului decât orice fișă tehnică.
Este hardware-ul biometric deschis un risc de securitate?
O obiecție frecventă la API-urile biometrice deschise este că deschiderea creează vulnerabilități de securitate. Dacă orice client HTTP poate interoga dispozitivul, susține argumentul, atunci și orice atacator poate. Această obiecție confundă deschiderea interfeței cu lipsa controlului accesului, care sunt lucruri separate.
Un REST API prin HTTPS cu autentificare bazată pe token, limitarea ratei și jurnalizarea auditului nu este mai puțin sigur decât un protocol binar proprietar. În multe privințe, este mai sigur, deoarece proprietățile de securitate ale HTTPS și ale autentificării prin token sunt definite formal, auditate independent și bine înțelese de specialiștii în securitate. Proprietățile de securitate ale unui protocol binar proprietar pe care nimeni din afara producătorului nu l-a auditat vreodată sunt mult mai puțin bine înțelese.
Datele biometrice în sine, șabloanele amprentelor și măsurătorile geometriei faciale, nu ar trebui transmise niciodată în formă brută prin nicio interfață de rețea, indiferent dacă protocolul este deschis sau proprietar. O proiectare corectă a sistemului biometric procesează șabloanele local pe dispozitiv și transmite doar identificatori și metadate ale evenimentelor. Acest principiu se aplică în egală măsură sistemelor deschise și celor închise.
Întrebări frecvente
Concluzie: Piața se schimbă pentru că cumpărătorii pun întrebări diferite
Piața hardware biometric nu va rămâne închisă la nesfârșit. Forțele care o împing spre deschidere sunt structurale: infrastructura cloud-native, automatizarea fluxurilor de lucru, agenții AI și standardele de integrare enterprise creează toate cerere pentru hardware care vorbește protocoale standard. Producătorii care construiesc pentru această cerere vor câștiga cumpărătorii care înțeleg costurile de integrare. Cei care nu o fac vor fi tot mai des ocoliți în deciziile de achiziție în care deschiderea API-ului este o cerință enumerată.
Schimbarea este lentă, deoarece organizațiile cel mai mult afectate de sistemele biometrice proprietare sunt și cele mai puțin pregătite să articuleze problema. Când integrarea dvs. de prezență se rupe după o actualizare de firmware, pare un incident tehnic, nu o consecință a unei filozofii de design a furnizorului. Când nu puteți adăuga un pas de înrolare biometrică în fluxul de onboarding din HRMS, pare o limitare IT, nu un eșec de achiziție.
Denumirea corectă a problemei este primul pas către rezolvarea ei. Blocarea furnizorului biometric nu este o limită tehnologică. Este o alegere de design. Iar alegerile de design pot fi făcute altfel.
Cams Biometrics Gateway este construit exact pe această premisă. Se conectează la hardware-ul biometric existent prin protocoalele proprietare pe care le vorbesc acele dispozitive, apoi expune toate capacitățile dispozitivelor printr-o REST API complet deschisă, documentată, și un server MCP, fără SDK necesar, fără acord de licență, fără dependență on-premises. Fie că lucrați cu hardware Cams Biometrics sau cu dispozitive terțe prin API, interfața pe care o văd sistemele dvs. este întotdeauna aceeași: JSON curat prin HTTPS. Explorați API-ul la CamsBiometrics.com.