 Cams Support Hub
Привязка к поставщику в биометрии: выбор дизайна, а не техническое ограничение
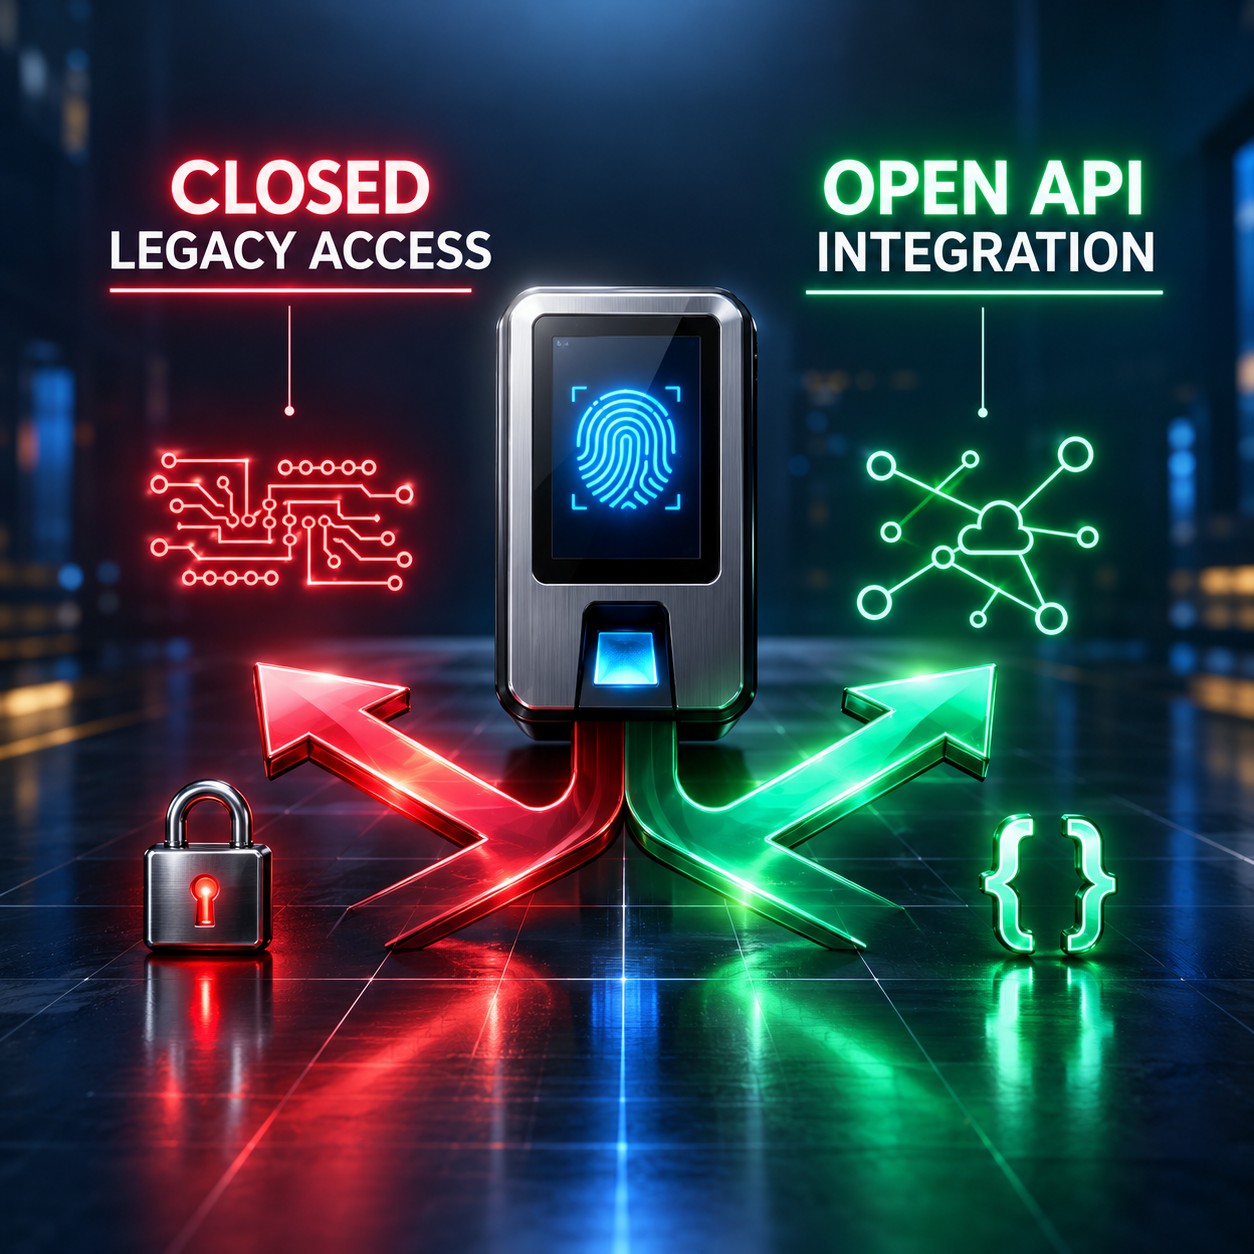
Каждое биометрическое устройство, которое работает только с одним программным обеспечением, каждый проприетарный SDK, для загрузки которого требуется юридическое соглашение, каждый двоичный протокол, который намеренно не документирован: все это не неизбежные результаты сложной аппаратной разработки. Это решения. В этой статье рассматривается, что это за решения, почему их принимают и как выглядит аппаратная экосистема, когда такие решения принимаются иначе.
Что на самом деле означает привязка к поставщику в биометрическом оборудовании
Привязка к поставщику — это ситуация, при которой клиент становится зависимым от конкретного поставщика продуктов или услуг таким образом, что переход к конкуренту становится несоразмерно сложным или дорогим. В корпоративном программном обеспечении это хорошо известное явление. Системы ERP, облачные платформы и движки баз данных имеют хорошо задокументированные стратегии привязки. Но в биометрическом оборудовании привязка работает через механизмы, о которых говорят реже и которые реже воспринимают как то, чем они являются.
На рынке биометрических устройств привязка носит в первую очередь технический, а не договорной характер. Механизмом выступает проприетарный протокол. Производитель создает считыватель отпечатков пальцев или терминал распознавания лиц, который обменивается данными в двоичном формате, разработанном самим производителем, понятном только его собственному программному обеспечению, требующем его SDK для декодирования и не описанном ни в одной общедоступной спецификации. В результате получается устройство, которое работает безупречно, но фактически бесполезно для любой программной системы, кроме той, которую производитель продает вместе с ним.
Когда ваше ПО для учета посещаемости перестает поддерживаться, когда вы хотите интегрировать биометрические данные с вашей системой HRMS или когда вы хотите подключить устройство к автоматизированному рабочему процессу, оказывается, что устройство на самом деле не является универсальным инструментом сбора данных. Это периферийное устройство для одного конкретного приложения. Все остальное требует разрешения производителя, его SDK и, в большинстве случаев, его постоянных коммерческих отношений.
Биометрическое оборудование действительно сложно. Разработка датчиков отпечатков пальцев, алгоритмы обнаружения живости и хранение шаблонов — это действительно трудные задачи. Но протокол связи, то есть то, как устройство передает данные по сети, по своей природе не сложен. HTTP и JSON просты, открыты и универсально понятны. Выбор двоичного проприетарного протокола вместо них определяется не физикой биометрического захвата. Его определяет что-то другое.
Три механизма, через которые работает биометрическая привязка
Привязка к поставщику биометрических систем не опирается на один механизм. Она работает через три взаимно усиливающих уровня, каждый из которых создает отдельные издержки на смену поставщика. Важно рассматривать каждый из них по отдельности, потому что для устранения привязки нужно решить все три задачи, а не одну.
“Каждый уровень биометрической привязки к поставщику мог быть спроектирован иначе. Открытые протоколы, свободно распространяемые клиентские библиотеки и стандартные форматы экспорта существуют. Решение не использовать ни один из них — это решение о бизнес-модели, а не техническая необходимость.”
Почему принимается такое архитектурное решение
Честный ответ заключается в том, что проприетарные протоколы и закрытые экосистемы коммерчески рациональны для производителей оборудования на рынках с высокими издержками смены поставщика. Когда ваше устройство — единственный способ получить доступ к его данным, у вас есть ценовое влияние, рычаги при продлении контрактов и гарантированный рынок для ваших программных продуктов. Это не уникальная биометрическая стратегия. Это стандартный подход на рынках промышленного оборудования, где сетевые эффекты и накопление данных создают естественную привязку клиентов.
Есть также легитимная историческая причина. Протоколы связи биометрических устройств разрабатывались в эпоху, когда подключенной к интернету, облачной архитектуры ПО с приоритетом API, которая сегодня является стандартом, просто не существовало. Постоянное двоичное TCP-соединение с настольным приложением было правильным проектным решением для 2003 года. Протоколы не создавались враждебными к интеграции. Они создавались для мира, в котором интеграция не была концепцией, для которой кто-либо проектировал.
Проблема в том, что большинство этих протоколов с тех пор существенно не менялись. Аппаратное обеспечение значительно развилось, датчики стали лучше, алгоритмы быстрее, точность распознавания выше. Но уровень связи, то есть та часть, которая определяет, может ли устройство участвовать в современной программной экосистеме, по-прежнему работает на допущениях двадцатилетней давности. И в отличие от развития аппаратного обеспечения, которое требует физической инженерии, обновление протокола связи — это программное решение. Оно требует решения сделать это.
Производитель, выпускающий новый биометрический терминал в 2026 году, стоит перед реальным выбором. Он может реализовать стандартный REST API с выводом в JSON через HTTPS, публично задокументированный и доступный для вызова любым HTTP-клиентом без лицензионного соглашения. Или он может реализовать тот же проприетарный двоичный протокол, который используется с 2005 года, распространяемый через лицензированный SDK и требующий локальной установки.
Второй вариант почти ничего дополнительно не стоит в реализации, потому что протокол уже существует. Первый вариант требует создания чего-то нового. Он также означает, что клиенты могли бы легче перейти к оборудованию конкурента, не теряя своих программных интеграций, что меняет коммерческую динамику отношений.
Выбор между этими двумя вариантами — это не техническое решение. Это решение о бизнес-модели. И на большей части рынка биометрического оборудования ответ неизменно был вторым вариантом.
Как выглядит альтернатива на практике
Полезно конкретно описать, как выглядит экосистема биометрических устройств без привязки к поставщику, поскольку аргумент против нее часто сводится к тому, что открытые стандарты якобы снизят возможности устройств. Это неверно. Биометрические функции оборудования — захват отпечатков пальцев, обнаружение живости, распознавание лиц, сопоставление шаблонов — полностью отделены от протокола связи. Устройство может быть технически отличным в биометрическом захвате и при этом обмениваться данными через полностью открытый стандартизированный API.
Двоичный протокол TCP. Проприетарный формат пакетов. Для любого доступа требуется SDK. SDK лицензируется и работает только локально. Данные хранятся в проприетарной базе данных. Обновления прошивки могут нарушить интеграции. Миграция требует помощи поставщика или восстановления данных.
HTTPS с полезной нагрузкой в JSON. Публично документированная спецификация API. Любой HTTP-клиент может подключиться без лицензионного соглашения. Совместимость с облачной средой. Данные экспортируются в стандартных форматах. Обновления прошивки сохраняют обратную совместимость API. Миграция сохраняет существующие интеграции.
Открытый дизайн не является гипотетическим. Каждый SaaS-продукт, созданный за последнее десятилетие, использует его. Платежные терминалы, IoT-датчики, системы «умных» зданий и промышленное оборудование мониторинга уже перешли на открытые API-архитектуры. Рынок биометрических устройств развивается медленнее, но направление развития отрасли не вызывает сомнений. Вопрос лишь в том, насколько быстро отдельные производители решат пойти по этому пути.
Реальные издержки организаций, работающих с закрытыми биометрическими системами
Привязка к поставщику создает реальные издержки, которые зачастую не относят на счет самой привязки. Они проявляются как расходы на проекты интеграции, расходы на миграцию, оплату консультантов, задержки во внедрении и накладные расходы на ИТ-поддержку. Поскольку эти издержки распределены на годы и разнесены по разным статьям бюджета, их редко учитывают как следствие первоначального решения о покупке оборудования.
- Стоимость интеграции умножается на каждый бренд: каждый дополнительный бренд устройств в вашей среде требует отдельных усилий по интеграции. Если на ваших объектах используются три бренда, вы поддерживаете три интеграции. Каждая из них независимо ломается при изменении прошивки.
- Переход в облако блокируется локальным SDK: перенос инфраструктуры в облако становится существенно сложнее, когда ключевые бизнес-функции зависят от лицензированного SDK, который должен работать на физической машине в конкретном месте.
- Автоматизированные процессы обрываются на границе с биометрией: рабочие процессы n8n, ИИ-агенты, интеграции ERP и автоматизации HRMS останавливаются в точке, где им нужно взаимодействовать с биометрическим устройством, поскольку у устройства нет интерфейса, до которого они могут дотянуться.
- Данные становятся заложником переговоров с поставщиком: при продлении контрактов с поставщиками программного обеспечения для устройств организации, которые не могут легко экспортировать свои биометрические данные, имеют меньше возможностей для переговоров. Накопленные данные ценнее для организации, чем годовая плата за ПО, но и то и другое находится у одного и того же поставщика.
- Зависимость от специалистов с проприетарными знаниями: инженеры, которые понимают SDK конкретного производителя, становятся критическими единичными точками отказа. Когда они уходят, интеграция становится фактически неподдерживаемой для всех остальных в команде.
- Усложнение соответствия требованиям: продемонстрировать переносимость данных, соблюдение права на удаление и прозрачность обработки становится труднее, когда данные хранятся в проприетарном формате, контролируемом поставщиком, а не в стандартном формате, контролируемом вашей организацией.
Как организации выходят из биометрической привязки к поставщику
Избавление от биометрической привязки к поставщику не всегда требует замены оборудования. Во многих случаях оборудование — это та часть, которая работает хорошо. Привязка находится в уровнях связи и данных, и оба могут быть решены без физической замены.
Адаптация протокола на уровне инфраструктуры
Адаптер протокола подключается к устройству по его родному проприетарному протоколу, переводит весь обмен данными с устройством в стандартный JSON через HTTPS и открывает возможности устройства через публично задокументированный REST API. С этого момента каждая система в вашей организации взаимодействует с устройством через стандартный интерфейс, а проприетарный протокол становится внутренней деталью реализации, к которой ничто выше уровня адаптера никогда не обращается напрямую.
Такой подход устраняет первые два механизма привязки, то есть проприетарный протокол и зависимость от SDK, без замены оборудования. Это также означает, что когда вы в конечном итоге заменяете оборудование, системы выше уровня адаптера не меняются. Вы заменяете устройство и обновляете адаптер. Ничто другое не требует изменений.
Стандартизация и переносимость данных
Когда обмен данными с устройством абстрагирован за стандартным API, данные о посещаемости, журналы доступа и записи о пользователях можно хранить в стандартных форматах под контролем вашей организации, а не в проприетарных базах данных поставщика. Это устраняет третий механизм привязки, то есть изолированные данные, и дает вашей организации рычаги для переговоров и возможности соблюдения требований, которых лишены проприетарные системы.
Решения о закупках, которые предотвращают будущую привязку
Самая эффективная долгосрочная стратегия — включать открытость API в число критериев закупки при покупке нового биометрического оборудования. Устройство, которое поставляется с документированным REST API и не требует проприетарного SDK для интеграции, не стоит дороже на момент покупки и существенно снижает совокупную стоимость владения на протяжении всего срока эксплуатации.
Перед покупкой любого биометрического оборудования спросите производителя: можно ли интегрировать ваше устройство со сторонней системой, используя только стандартные HTTP-запросы и JSON, без установки вашего SDK? Ответ на этот вопрос говорит о долгосрочной стоимости оборудования больше, чем любой технический паспорт.
Представляет ли открытое биометрическое оборудование угрозу безопасности?
Распространенное возражение против открытых биометрических API заключается в том, что открытость создает уязвимости безопасности. Если любой HTTP-клиент может обратиться к устройству, то, как утверждается, и любой злоумышленник может это сделать. Это возражение смешивает открытость интерфейса с отсутствием контроля доступа, а это разные вещи.
REST API через HTTPS с аутентификацией на основе токенов, ограничением частоты запросов и журналированием аудита не менее безопасен, чем проприетарный двоичный протокол. Во многих отношениях он даже безопаснее, потому что свойства безопасности HTTPS и токенной аутентификации формально определены, независимо проверены и хорошо понятны специалистам по безопасности. Свойства безопасности проприетарного двоичного протокола, который никто за пределами производителя никогда не аудировал, гораздо хуже изучены.
Сами биометрические данные, то есть шаблоны отпечатков пальцев и измерения геометрии лица, не должны передаваться через какой-либо сетевой интерфейс в необработанном виде, независимо от того, открыт протокол или проприетарен. Правильная архитектура биометрической системы обрабатывает шаблоны локально на устройстве и передает только идентификаторы и метаданные событий. Этот принцип одинаково применим к открытым и закрытым системам.
Часто задаваемые вопросы
Заключение: рынок меняется, потому что покупатели задают другие вопросы
Рынок биометрического оборудования не останется закрытым бесконечно. Силы, толкающие его к открытости, носят структурный характер: облачная инфраструктура, автоматизация рабочих процессов, ИИ-агенты и корпоративные стандарты интеграции создают спрос на оборудование, которое говорит на стандартных протоколах. Производители, которые создают продукты для этого спроса, выиграют покупателей, понимающих издержки интеграции. Те, кто этого не сделает, будут все чаще отсеиваться при закупках, где открытость API является обязательным требованием.
Сдвиг происходит медленно, потому что организации, которые больше всего пострадали от проприетарных биометрических систем, также меньше всего способны сформулировать проблему. Когда ваша интеграция учета посещаемости ломается после обновления прошивки, это выглядит как технический инцидент, а не как следствие философии проектирования поставщика. Когда вы не можете добавить этап биометрической регистрации в процесс онбординга в вашей системе HRMS, это выглядит как ограничение ИТ, а не как провал закупки.
Правильное называние проблемы — первый шаг к ее решению. Биометрическая привязка к поставщику — это не техническое ограничение. Это выбор дизайна. А выбор дизайна можно сделать иначе.
Cams Biometrics Gateway построен именно на этом принципе. Он подключается к существующему биометрическому оборудованию через проприетарные протоколы, на которых говорят эти устройства, а затем открывает все возможности устройств через полностью открытый, документированный REST API и сервер MCP, без SDK, без лицензионного соглашения и без зависимости от локальной инфраструктуры. Работаете ли вы с оборудованием Cams Biometrics или со сторонними устройствами через API, интерфейс, который видят ваши системы, всегда одинаков: чистый JSON через HTTPS. Изучить API можно на сайте CamsBiometrics.com.