 Cams Support Hub
Прив'язка до постачальника в біометрії: це проектне рішення, а не технічне обмеження
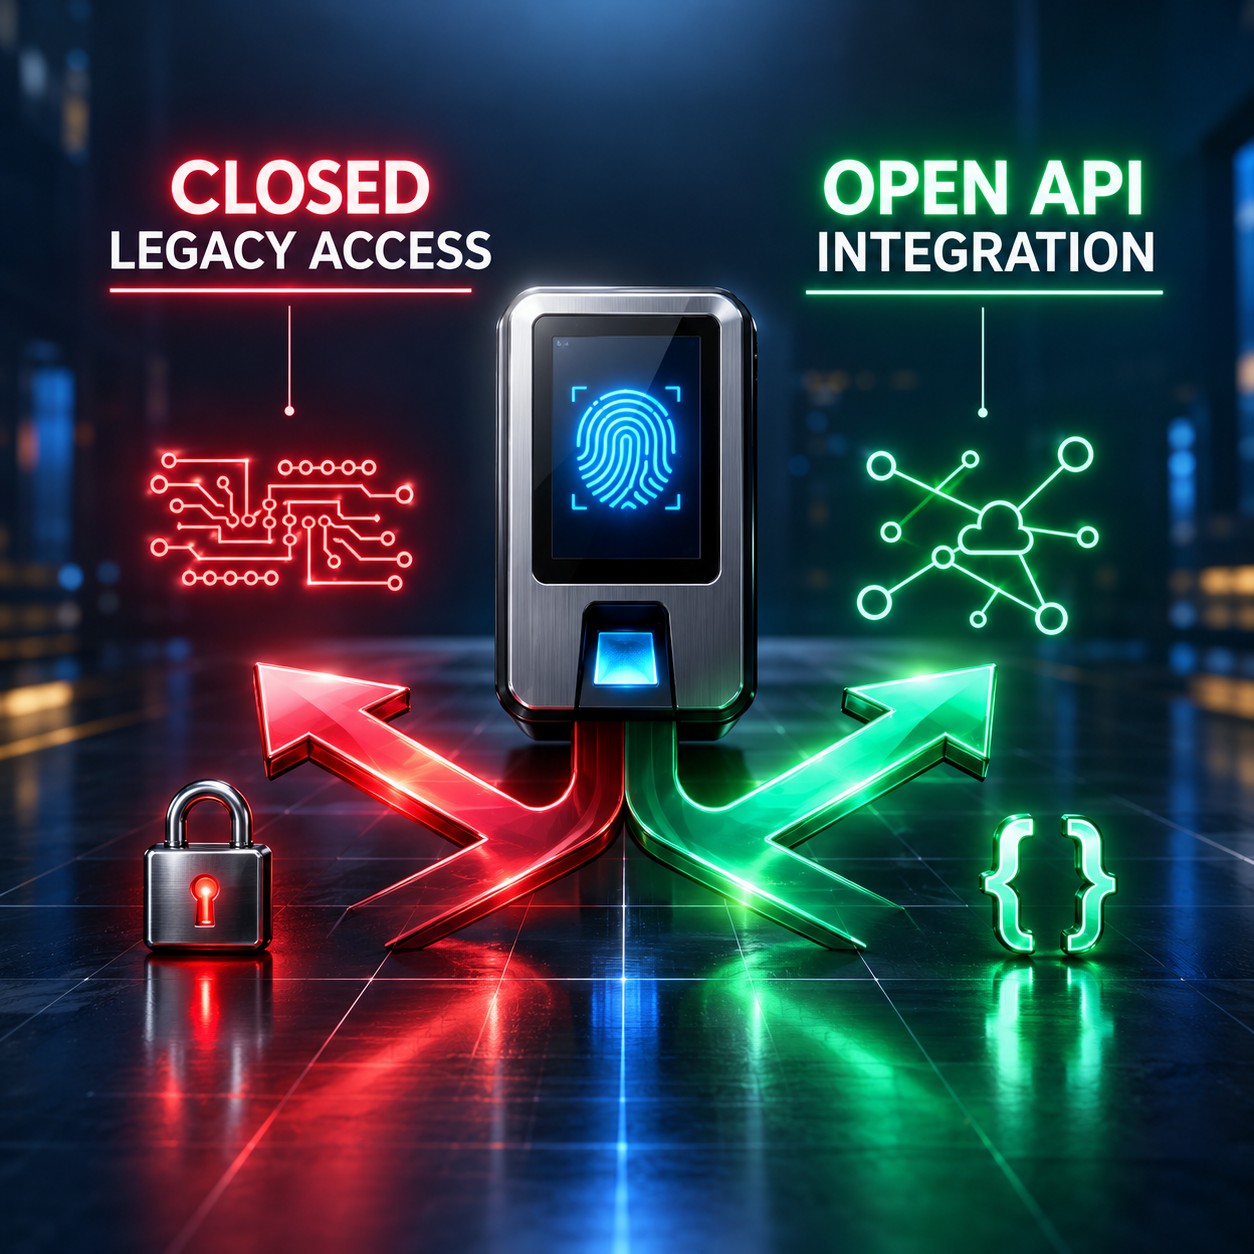
Кожен біометричний пристрій, що працює лише з одним програмним забезпеченням, кожен пропрієтарний SDK, для завантаження якого потрібна юридична угода, кожен бінарний протокол, який навмисно залишено недокументованим: це не неминучі наслідки складної апаратної інженерії. Це рішення. У цій статті розглядається, що саме це за рішення, чому їх ухвалюють і як виглядає апаратна екосистема, коли їх ухвалюють інакше.
Що насправді означає прив'язка до постачальника в біометричному обладнанні
Прив'язка до постачальника — це ситуація, коли клієнт стає залежним від конкретного постачальника продуктів або послуг так, що перехід до конкурента стає непропорційно складним або дорогим. У корпоративному програмному забезпеченні це добре відоме явище. ERP-системи, хмарні платформи та механізми баз даних мають добре задокументовані стратегії прив'язки. Однак у біометричному обладнанні прив'язка працює через механізми, про які говорять рідше і які рідше визнають такими, якими вони є.
На ринку біометричних пристроїв прив'язка є насамperед технічною, а не договірною. Основний механізм — пропрієтарний протокол. Виробник створює зчитувач відбитків пальців або термінал розпізнавання обличчя, який обмінюється даними у бінарному форматі, розробленому самим виробником, що його розуміє лише власне програмне забезпечення, для декодування якого потрібен їхній SDK і який не описано в жодній публічно доступній специфікації. Результат — пристрій, який працює бездоганно, але практично непридатний для будь-якої програмної системи, окрім тієї, що продається разом із ним.
Коли ваше програмне забезпечення для обліку відвідуваності втрачає підтримку, коли ви хочете інтегрувати біометричні дані з вашою HRMS або підключити пристрій до автоматизованого робочого процесу, виявляється, що пристрій насправді не є універсальним інструментом збору даних. Це периферійний пристрій для однієї конкретної програми. Усе інше потребує дозволу виробника, його SDK і, у більшості випадків, його триваючих комерційних відносин.
Біометричне обладнання справді складне. Інженерія сенсорів відбитків пальців, алгоритми виявлення живості та зберігання шаблонів є обґрунтовано складними завданнями. Але комунікаційний протокол, тобто спосіб, яким пристрій надсилає дані мережею, не є складним за своєю суттю. HTTP і JSON прості, відкриті та загальновідомі. Рішення використовувати натомість бінарний пропрієтарний протокол зумовлене не фізикою біометричного зчитування. Його зумовлено чимось іншим.
Три механізми, через які працює біометрична прив'язка
Прив'язка до постачальника в біометрії не спирається на один механізм. Вона працює через три взаємно підсилювальні рівні, кожен з яких створює окрему ціну переходу. Важливо розуміти кожен рівень окремо, адже подолання прив'язки вимагає роботи з усіма трьома, а не лише з одним.
“Кожен рівень біометричної прив'язки до постачальника міг бути спроєктований інакше. Відкриті протоколи, клієнтські бібліотеки з можливістю вільного розповсюдження та стандартні формати експорту існують. Рішення не використовувати жодного з них є рішенням щодо бізнес-моделі, а не технічною необхідністю.”
Чому це проектне рішення ухвалюють
Чесна відповідь полягає в тому, що пропрієтарні протоколи та закриті екосистеми є комерційно раціональними для виробників обладнання на ринках із високими витратами на перехід. Коли ваш пристрій є єдиним способом доступу до даних вашого пристрою, у виробника є цінова перевага, важіль при продовженні контрактів і гарантований ринок для його програмних продуктів. Це не унікальна біометрична стратегія. Це стандартний підхід на ринках промислового обладнання, де мережеві ефекти та накопичення даних створюють природну прив'язку.
Є також законна історична причина. Комунікаційні протоколи біометричних пристроїв були розроблені в епоху, коли підключеної до інтернету, хмарної архітектури програмного забезпечення з пріоритетом API, яка тепер є стандартом, просто не існувало. Постійне бінарне TCP-з'єднання з настільним застосунком було правильним рішенням для 2003 року. Протоколи не розроблялися як ворожі до інтеграції. Вони створювалися для світу, в якому інтеграція не була концепцією, для якої хтось проектував.
Проблема в тому, що більшість цих протоколів відтоді суттєво не змінилися. Апаратне забезпечення значно розвинулося: сенсори стали кращими, алгоритми швидшими, точність розпізнавання вищою. Але комунікаційний рівень, той, що визначає, чи може пристрій брати участь у сучасній програмній екосистемі, досі працює на припущеннях двадцятирічної давнини. І на відміну від еволюції апаратного забезпечення, яка потребує фізичної інженерії, оновлення комунікаційного протоколу є програмним рішенням. Потрібно просто вирішити це зробити.
Виробник, який випускає новий біометричний термінал у 2026 році, стоїть перед справжнім вибором. Він може реалізувати стандартний REST API з виводом у JSON через HTTPS, задокументований публічно і доступний для виклику будь-яким HTTP-клієнтом без ліцензійної угоди. Або він може реалізувати той самий пропрієтарний бінарний протокол, який використовує з 2005 року, поширюваний через ліцензований SDK і такий, що вимагає встановлення на місці.
Другий варіант майже нічого додатково не коштує для реалізації, адже протокол уже існує. Перший варіант потребує створення чогось нового. Він також означає, що клієнти могли б легше перейти до обладнання конкурента, не втрачаючи своїх програмних інтеграцій, а це змінює комерційну динаміку відносин.
Вибір між цими двома варіантами є не технологічним, а рішенням щодо бізнес-моделі. І на більшості ринку біометричного обладнання відповідь послідовно була другою.
Як виглядає альтернатива насправді
Корисно бути конкретним щодо того, як виглядає екосистема біометричних пристроїв без прив'язки до постачальника, адже аргумент проти неї часто полягає в тому, що відкриті стандарти нібито знизять можливості пристроїв. Це не відповідає дійсності. Біометричні функції обладнання, зчитування відбитків пальців, виявлення живості, розпізнавання обличчя, порівняння шаблонів, повністю відокремлені від комунікаційного протоколу. Пристрій може бути технічно досконалим у біометричному зчитуванні й водночас обмінюватися даними через повністю відкритий, стандартизований API.
Бінарний протокол TCP. Пропрієтарний формат пакетів. Для всього доступу потрібен SDK. SDK є ліцензованим і лише для встановлення на місці. Дані зберігаються у пропрієтарній базі даних. Оновлення прошивки можуть зламати інтеграції. Міграція потребує допомоги постачальника або відновлення даних.
HTTPS із корисними навантаженнями JSON. Публічно задокументована специфікація API. Будь-який HTTP-клієнт може підключитися без ліцензійної угоди. Сумісність із хмарною архітектурою. Дані можна експортувати у стандартних форматах. Оновлення прошивки зберігають зворотну сумісність API. Міграція зберігає наявні інтеграції.
Відкритий дизайн не є гіпотетичним. Кожен SaaS-продукт, створений за останнє десятиліття, використовує його. Платіжні термінали, IoT-сенсори, системи розумних будівель і обладнання для промислового моніторингу вже перейшли на відкриті API-архітектури. Ринок біометричних пристроїв рухається повільніше, але напрямок розвитку галузі не викликає сумнівів. Питання лише в тому, як швидко окремі виробники вирішать змінюватися.
Реальні витрати, які несуть організації із закритими біометричними системами
Прив'язка до постачальника має реальні витрати, які часто не пов'язують безпосередньо з самою прив'язкою. Вони проявляються як витрати на проєкти інтеграції, проєкти міграції, гонорари консультантів, затримки впровадження та накладні витрати на ІТ-супровід. Оскільки ці витрати розподілені між роками та різними бюджетними статтями, їх рідко враховують як наслідок первинного рішення про купівлю обладнання.
- Витрати на інтеграцію множаться для кожного бренду: Кожен додатковий бренд пристроїв у вашому середовищі потребує окремої роботи з інтеграцією. Якщо на ваших об'єктах три бренди, ви підтримуєте три інтеграції. Кожна з них незалежно ламається при зміні прошивки.
- Міграція в хмару блокується SDK на місці: Перенесення інфраструктури в хмару стає значно складнішим, коли ключові бізнес-функції залежать від ліцензованого SDK, який має працювати на фізичному комп'ютері в конкретному місці.
- Робочі процеси автоматизації обриваються на межі біометрії: Робочі процеси n8n, AI-агенти, інтеграції з ERP та автоматизації HRMS зупиняються в точці, де їм потрібна взаємодія з біометричним пристроєм, оскільки у пристрою немає інтерфейсу, до якого вони могли б звернутися.
- Дані стають заручниками під час переговорів із постачальником: Коли організація продовжує контракти з постачальниками програмного забезпечення для пристроїв, але не може легко експортувати свої біометричні дані, її позиція на переговорах слабшає. Накопичені дані цінніші для організації, ніж річна плата за програмне забезпечення, але обидва активи перебувають у руках одного постачальника.
- Залежність від фахівців із пропрієтарними знаннями: Інженери, які розуміють конкретний SDK виробника, стають критичними точками єдиного збою. Коли вони йдуть, інтеграцію фактично неможливо підтримувати для кого-небудь іншого в команді.
- Складність відповідності вимогам посилюється: Продемонструвати переносимість даних, дотримання права на видалення та прозорість обробки складніше, коли дані зберігаються у пропрієтарному форматі, контрольованому постачальником, а не в стандартному форматі, контрольованому вашою організацією.
Як організації виходять з біометричної прив'язки до постачальника
Вихід із біометричної прив'язки до постачальника не завжди вимагає заміни обладнання. У багатьох випадках апаратна частина працює добре. Прив'язка міститься в комунікаційному та інформаційному рівнях, і обидва можна вирішити без фізичної заміни.
Адаптація протоколу на рівні інфраструктури
Протокольний адаптер підключається до пристрою через його рідний пропрієтарний протокол, перетворює всю комунікацію пристрою на стандартний JSON через HTTPS і відкриває можливості пристрою через публічно задокументований REST API. Відтепер кожна система у вашій організації взаємодіє з пристроєм через стандартний інтерфейс, а пропрієтарний протокол стає внутрішньою деталлю реалізації, якої ніщо над рівнем адаптера ніколи не торкається безпосередньо.
Такий підхід усуває перші два механізми прив'язки, пропрієтарний протокол і залежність від SDK, без зміни обладнання. Це також означає, що коли ви зрештою замінюєте обладнання, системи над рівнем адаптера не змінюються. Ви замінюєте пристрій і оновлюєте адаптер. Ніщо інше не потребує змін.
Стандартизація та переносимість даних
Коли комунікація пристроїв абстрагована за стандартним API, дані відвідуваності, журнали доступу та записи користувачів можна зберігати у стандартних форматах під контролем вашої організації, а не в пропрієтарних базах даних постачальника. Це усуває третій механізм прив'язки, ізольовані дані, і дає вашій організації важіль на переговорах і можливості дотримання вимог, яких не мають пропрієтарні системи.
Рішення щодо закупівель, які запобігають майбутній прив'язці
Найефективніша довгострокова стратегія полягає в тому, щоб включати відкритість API до критеріїв закупівлі при придбанні нового біометричного обладнання. Пристрій, що постачається з задокументованим REST API і не потребує пропрієтарного SDK для інтеграції, не коштує більше на момент покупки, але має значно нижчу сукупну вартість володіння протягом усього терміну експлуатації.
Перед придбанням будь-якого біометричного обладнання запитайте у виробника: чи може ваш пристрій бути інтегрований зі стороннією системою лише за допомогою стандартних HTTP-запитів і JSON, без встановлення вашого SDK? Відповідь на це питання розкриває більше про довгострокову вартість обладнання, ніж будь-яка технічна специфікація.
Чи створює відкрите біометричне обладнання ризик для безпеки?
Поширене заперечення проти відкритих біометричних API полягає в тому, що відкритість створює вразливості безпеки. Якщо будь-який HTTP-клієнт може запитувати пристрій, то, як стверджують, і будь-який зловмисник може. Це заперечення плутає відкритість інтерфейсу з відсутністю контролю доступу, а це різні речі.
REST API через HTTPS з автентифікацією на основі токенів, обмеженням частоти запитів і журналюванням аудиту не є менш безпечним, ніж пропрієтарний бінарний протокол. У багатьох аспектах він безпечніший, оскільки властивості безпеки HTTPS і автентифікації токенами формально визначені, незалежно перевірені й добре відомі фахівцям з безпеки. Властивості безпеки пропрієтарного бінарного протоколу, який ніхто за межами виробника ніколи не перевіряв, значно менш зрозумілі.
Самі біометричні дані, шаблони відбитків пальців і вимірювання геометрії обличчя, не слід передавати жодним мережевим інтерфейсом у сирому вигляді, незалежно від того, є протокол відкритим чи пропрієтарним. Належний дизайн біометричної системи обробляє шаблони локально на пристрої і передає лише ідентифікатори та метадані подій. Цей принцип однаково стосується відкритих і закритих систем.
Часті запитання
Висновок: ринок змінюється, бо покупці ставлять інші питання
Ринок біометричного обладнання не залишиться закритим назавжди. Сили, що штовхають його до відкритості, є структурними: хмарна інфраструктура, автоматизація робочих процесів, AI-агенти та корпоративні стандарти інтеграції створюють попит на обладнання, яке говорить стандартними протоколами. Виробники, які створюють продукти для цього попиту, виграють покупців, які розуміють витрати на інтеграцію. Ті, хто цього не робить, дедалі частіше програватимуть у закупівельних рішеннях, де відкритість API є зазначеною вимогою.
Зсув відбувається повільно, бо організації, яким найбільше зашкодили пропрієтарні біометричні системи, також найменше мають змогу сформулювати проблему. Коли ваша інтеграція відвідуваності ламається після оновлення прошивки, це виглядає як технічний інцидент, а не як наслідок філософії проєктування постачальника. Коли ви не можете додати крок біометричної реєстрації до процесу онбордингу в HRMS, це виглядає як обмеження ІТ, а не як помилка закупівлі.
Правильне називання проблеми є першим кроком до її вирішення. Прив'язка до біометричного постачальника не є технічним обмеженням. Це проектне рішення. А проектні рішення можна ухвалювати інакше.
Cams Biometrics Gateway побудовано саме на цьому принципі. Він підключається до наявного біометричного обладнання через пропрієтарні протоколи, якими говорять ці пристрої, а потім відкриває всі можливості пристроїв через повністю відкритий, задокументований REST API і MCP-сервер, без SDK, без ліцензійної угоди та без залежності від інфраструктури на місці. Чи працюєте ви з обладнанням Cams Biometrics, чи зі сторонніми пристроями через API, інтерфейс, який бачать ваші системи, завжди однаковий: чистий JSON через HTTPS. Ознайомтеся з API на CamsBiometrics.com.