 Cams Support Hub
Blocco del fornitore biometrico: una scelta di progettazione, non un limite tecnico
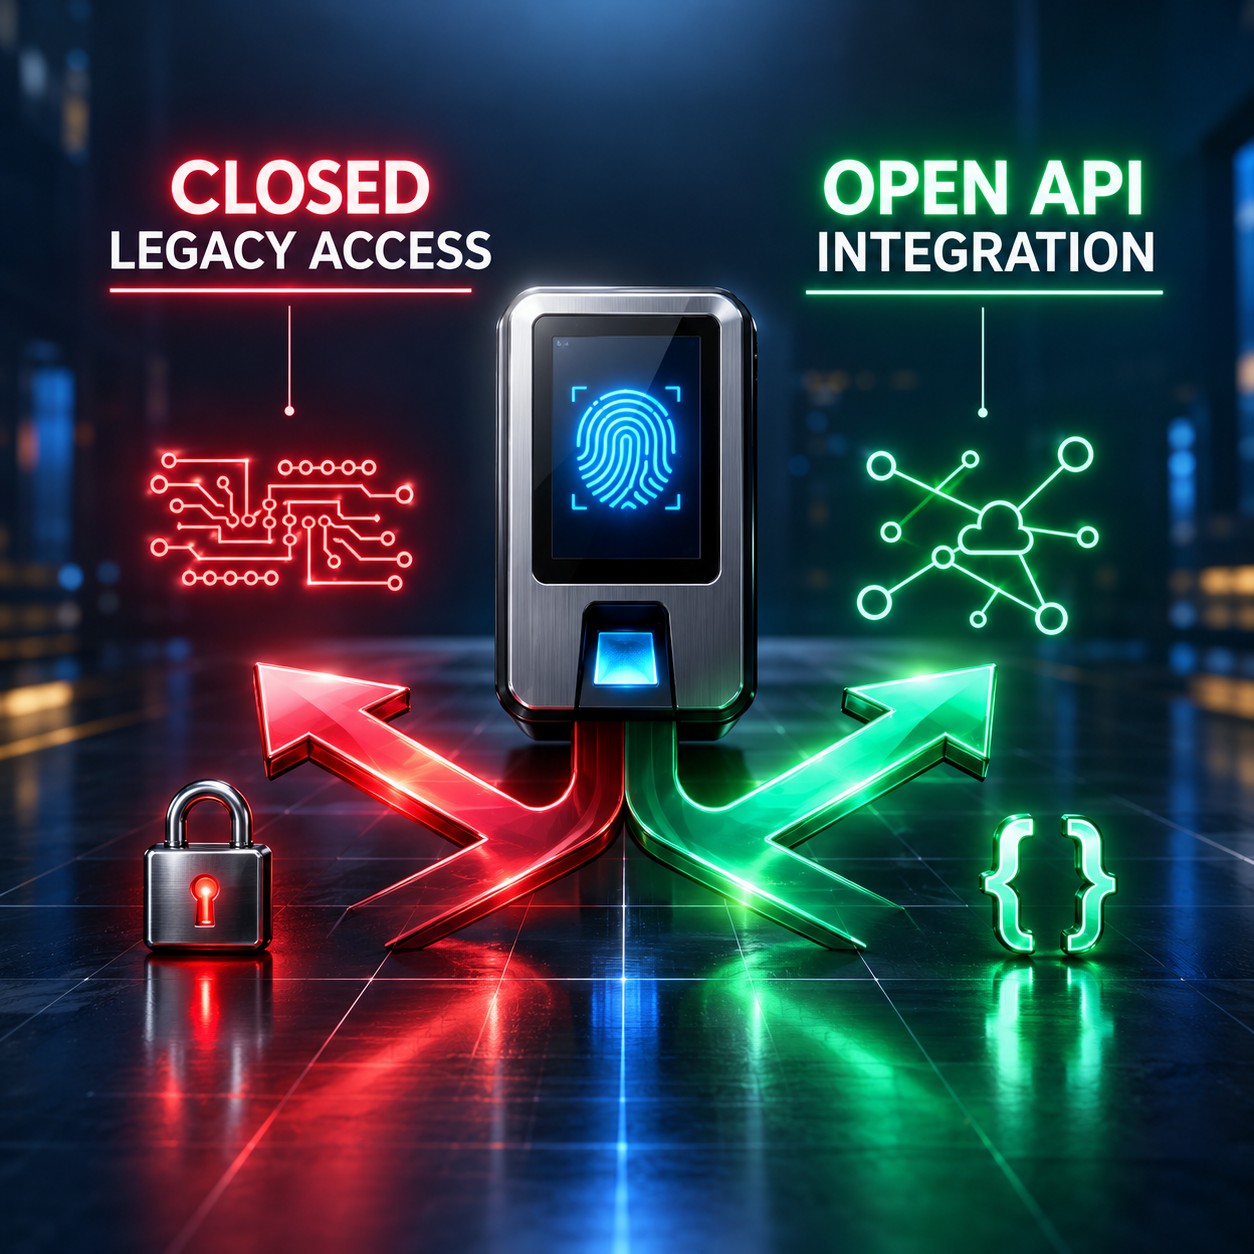
Ogni dispositivo biometrico che funziona solo con un unico software, ogni SDK proprietario che richiede un accordo legale per essere scaricato, ogni protocollo binario deliberatamente non documentato: questi non sono i risultati inevitabili di un'ingegneria hardware complessa. Sono decisioni. Questo articolo esamina quali sono queste decisioni, perché vengono prese e come appare l'ecosistema hardware quando vengono prese in modo diverso.
Cosa significa realmente il blocco del fornitore nell'hardware biometrico
Il blocco del fornitore è la condizione in cui un cliente diventa dipendente da un fornitore specifico per prodotti o servizi, in modo tale che passare a un concorrente risulti sproporzionatamente difficile o costoso. Nel software aziendale, questo è un fenomeno ben noto. I sistemi ERP, le piattaforme cloud e i motori di database hanno tutti strategie di blocco ampiamente documentate. Ma nell'hardware biometrico, il blocco opera attraverso meccanismi di cui si parla meno spesso e che sono meno riconosciuti per ciò che sono.
Nel mercato dei dispositivi biometrici, il blocco è principalmente tecnico piuttosto che contrattuale. Il meccanismo è il protocollo proprietario. Un produttore costruisce un lettore di impronte digitali o un terminale di riconoscimento facciale che comunica utilizzando un formato binario da lui progettato, che solo il suo software è in grado di interpretare, che richiede il suo SDK per la decodifica e che non è documentato in alcuna specifica pubblicamente accessibile. Il risultato è un dispositivo che funziona perfettamente ma è di fatto inutile per qualsiasi sistema software diverso da quello venduto dal produttore insieme ad esso.
Quando il tuo software di gestione delle presenze raggiunge la fine del ciclo di vita, o quando desideri integrare i dati biometrici con il tuo HRMS, o quando vuoi collegare il dispositivo a un flusso di automazione, scopri che il dispositivo non è in realtà uno strumento di raccolta dati di uso generale. È una periferica per un'applicazione specifica. Tutto il resto richiede l'autorizzazione del produttore, l'SDK del produttore e, nella maggior parte dei casi, il rapporto commerciale continuativo con il produttore stesso.
L'hardware biometrico è davvero complesso. L'ingegneria dei sensori di impronte, gli algoritmi di rilevamento della vitalità e l'archiviazione dei template sono problemi legittimamente difficili. Ma il protocollo di comunicazione, ovvero come il dispositivo invia i dati su una rete, non è intrinsecamente complesso. HTTP e JSON sono semplici, aperti e universalmente compresi. La scelta di usare invece un protocollo binario proprietario non è dettata dalla fisica dell'acquisizione biometrica. È dettata da altro.
I tre meccanismi attraverso cui opera il blocco biometrico
Il blocco del fornitore biometrico non opera attraverso un unico meccanismo. Opera attraverso tre livelli che si rafforzano a vicenda, ciascuno dei quali crea un costo di cambiamento separato. Comprendere ciascuno separatamente è importante perché superare il blocco richiede di affrontarli tutti e tre, non solo uno.
“Ogni livello del blocco del fornitore biometrico avrebbe potuto essere progettato in modo diverso. Protocolli aperti, librerie client ridistribuibili e formati di esportazione standard esistono tutti. La scelta di non usarne nessuno è una decisione sul modello di business, non una necessità tecnica.”
Perché viene fatta questa scelta di progettazione
La risposta onesta è che i protocolli proprietari e gli ecosistemi chiusi sono commercialmente razionali per i produttori di hardware in mercati con elevati costi di cambiamento. Quando il tuo dispositivo è l'unico modo per accedere ai dati del tuo dispositivo, hai potere sui prezzi, leva nei rinnovi e un mercato garantito per i tuoi prodotti software. Non è una strategia unicamente biometrica. È un approccio standard nei mercati dell'hardware industriale, dove gli effetti di rete e l'accumulo di dati creano una naturale aderenza al fornitore.
C'è anche una ragione storica legittima. I protocolli di comunicazione dei dispositivi biometrici sono stati progettati in un'epoca in cui l'architettura software connessa a internet, ospitata nel cloud e API-first, oggi standard, semplicemente non esisteva. Una connessione TCP binaria persistente verso un'applicazione desktop era la progettazione corretta per il 2003. I protocolli non erano stati progettati per essere ostili all'integrazione. Erano stati progettati per un mondo in cui l'integrazione non era un concetto per cui qualcuno stesse progettando.
Il problema è che la maggior parte di questi protocolli non è cambiata in modo significativo da allora. L'hardware si è evoluto sostanzialmente: i sensori sono migliori, gli algoritmi sono più veloci, l'accuratezza del riconoscimento è più alta. Ma il livello di comunicazione, la parte che determina se il dispositivo può partecipare a un moderno ecosistema software, funziona ancora con ipotesi di vent'anni fa. E a differenza dell'evoluzione hardware, che richiede ingegneria fisica, aggiornare il protocollo di comunicazione è una decisione software. Richiede la scelta di farlo.
Un produttore che rilascia un nuovo terminale biometrico nel 2026 si trova di fronte a una scelta concreta. Può implementare un'API REST standard con output JSON su HTTPS, documentata pubblicamente, richiamabile da qualsiasi client HTTP senza un accordo di licenza. Oppure può implementare lo stesso protocollo binario proprietario usato dal 2005, distribuito tramite un SDK con licenza, che richiede un'installazione on-premises.
La seconda opzione non costa quasi nulla in più da implementare, perché il protocollo esiste già. La prima opzione richiede di costruire qualcosa di nuovo. Significa anche che i clienti potrebbero passare più facilmente all'hardware di un concorrente senza perdere le proprie integrazioni software, il che cambia le dinamiche commerciali del rapporto.
La scelta tra queste due opzioni non è una decisione tecnologica. È una decisione sul modello di business. E nella maggior parte del mercato dell'hardware biometrico, la risposta è stata costantemente la seconda opzione.
Come appare in realtà l'alternativa
È utile essere specifici su come appare un ecosistema di dispositivi biometrici senza blocco del fornitore, perché l'argomento contro di esso è spesso che gli standard aperti ridurrebbero in qualche modo le capacità del dispositivo. Questo non è vero. Le funzioni biometriche dell'hardware, acquisizione delle impronte, rilevamento della vitalità, riconoscimento facciale, confronto dei template, sono del tutto separate dal protocollo di comunicazione. Un dispositivo può essere tecnicamente eccellente nell'acquisizione biometrica e comunicare comunque tramite un'API completamente aperta e standardizzata.
Protocollo TCP binario. Formato dei pacchetti proprietario. SDK richiesto per ogni accesso. L'SDK è in licenza e solo on-premises. Dati memorizzati in un database proprietario. Gli aggiornamenti del firmware possono interrompere le integrazioni. La migrazione richiede l'assistenza del fornitore o la ricostruzione dei dati.
HTTPS con payload JSON. Specifica API documentata pubblicamente. Qualsiasi client HTTP può connettersi senza accordo di licenza. Compatibile con il cloud nativo. Dati esportabili in formati standard. Gli aggiornamenti del firmware mantengono la retrocompatibilità dell'API. La migrazione preserva le integrazioni esistenti.
Il design aperto non è ipotetico. Ogni prodotto SaaS costruito nell'ultimo decennio lo utilizza. Terminali di pagamento, sensori IoT, sistemi di building automation e hardware di monitoraggio industriale sono tutti passati ad architetture API aperte. Il mercato dei dispositivi biometrici è stato più lento, ma la direzione del settore non è in discussione. La domanda è solo quanto rapidamente i singoli produttori scelgano di muoversi.
I costi reali sostenuti dalle organizzazioni che utilizzano sistemi biometrici chiusi
Il blocco del fornitore comporta costi reali, ma spesso non attribuiti al blocco stesso. Si presentano come costi di progetti di integrazione, costi di progetti di migrazione, onorari di consulenti, implementazioni ritardate e oneri di manutenzione IT. Poiché questi costi sono distribuiti su più anni e su diverse voci di bilancio, raramente vengono contabilizzati come conseguenza della decisione originale di acquisto dell'hardware.
- Costo di integrazione moltiplicato per marca: Ogni marca di dispositivo aggiuntiva nel tuo ambiente richiede uno sforzo di integrazione separato. Se hai tre marche nei tuoi siti, mantieni tre integrazioni. Ognuna si interrompe in modo indipendente quando cambia il firmware.
- Migrazione nel cloud bloccata dall'SDK on-premises: Spostare l'infrastruttura nel cloud diventa notevolmente più difficile quando le funzioni aziendali principali dipendono da un SDK con licenza che deve essere eseguito su una macchina fisica in una posizione specifica.
- Flussi di automazione troncati al confine biometrico: I flussi n8n, gli agenti AI, le integrazioni ERP e le automazioni HRMS si fermano tutti nel punto in cui devono interagire con un dispositivo biometrico, perché il dispositivo non ha un'interfaccia raggiungibile.
- Dati tenuti in ostaggio durante le negoziazioni con il fornitore: Quando si rinnovano i contratti con i fornitori di software per dispositivi, le organizzazioni che non possono esportare facilmente i propri dati biometrici hanno una minore capacità negoziale. I dati accumulati valgono più per l'organizzazione del canone annuale del software, ma entrambi sono detenuti dallo stesso fornitore.
- Dipendenza dalle competenze su conoscenze proprietarie: Gli ingegneri che comprendono l'SDK di un produttore specifico diventano punti critici di singolo fallimento. Quando se ne vanno, l'integrazione diventa di fatto non manutenibile da chiunque altro nel team.
- Complessità di conformità aggravata: Dimostrare la portabilità dei dati, la conformità al diritto alla cancellazione e la trasparenza del trattamento è più difficile quando i dati risiedono in un formato proprietario controllato da un fornitore anziché in un formato standard controllato dalla tua organizzazione.
Come le organizzazioni escono dal blocco del fornitore biometrico
Uscire dal blocco del fornitore biometrico non richiede sempre la sostituzione dell'hardware. In molti casi, l'hardware è la parte che funziona bene. Il blocco si trova nei livelli di comunicazione e dei dati, che possono essere affrontati senza una sostituzione fisica.
Adattamento del protocollo a livello infrastrutturale
Un adattatore di protocollo si connette al dispositivo utilizzando il suo protocollo proprietario nativo, traduce tutta la comunicazione del dispositivo in JSON standard su HTTPS ed espone le funzionalità del dispositivo tramite un'API REST pubblicamente documentata. Da questo momento in poi, ogni sistema della tua organizzazione interagisce con il dispositivo attraverso l'interfaccia standard, e il protocollo proprietario è un dettaglio implementativo interno che nulla al di sopra del livello dell'adattatore tocca mai direttamente.
Questo approccio interrompe i primi due meccanismi di blocco, il protocollo proprietario e la dipendenza dall'SDK, senza cambiare l'hardware. Significa anche che, quando alla fine sostituirai l'hardware, i sistemi al di sopra del livello dell'adattatore non cambieranno. Sostituisci il dispositivo e aggiorni l'adattatore. Nient'altro richiede modifiche.
Standardizzazione e portabilità dei dati
Una volta che la comunicazione del dispositivo è astratta dietro un'API standard, i dati di presenza, i log di accesso e i registri degli utenti possono essere memorizzati in formati standard sotto il controllo della tua organizzazione anziché in database proprietari del fornitore. Questo interrompe il terzo meccanismo di blocco, il silos di dati, e dà alla tua organizzazione leva negoziale e capacità di conformità che i sistemi proprietari negano.
Decisioni di acquisto che prevengono il blocco futuro
La strategia più efficace a lungo termine è includere l'apertura dell'API come criterio di acquisto quando si acquista nuovo hardware biometrico. Un dispositivo che viene fornito con un'API REST documentata e non richiede un SDK proprietario per l'integrazione non costa di più al momento dell'acquisto e comporta un costo totale di proprietà drasticamente inferiore durante la sua vita operativa.
Prima di acquistare qualsiasi hardware biometrico, chiedi al produttore: il tuo dispositivo può essere integrato con un sistema di terze parti utilizzando solo richieste HTTP standard e JSON, senza installare il tuo SDK? La risposta a questa domanda rivela più sul costo a lungo termine dell'hardware di qualsiasi scheda tecnica.
I dispositivi biometrici aperti sono un rischio per la sicurezza?
Un'obiezione comune alle API biometriche aperte è che l'apertura crei vulnerabilità di sicurezza. Se qualsiasi client HTTP può interrogare il dispositivo, sostiene l'argomento, allora anche qualsiasi malintenzionato può farlo. Questa obiezione confonde l'apertura dell'interfaccia con l'assenza di controllo degli accessi, che sono cose distinte.
Un'API REST su HTTPS con autenticazione basata su token, limitazione della frequenza e registrazione degli audit non è meno sicura di un protocollo binario proprietario. Sotto molti aspetti, è più sicura, perché le proprietà di sicurezza di HTTPS e dell'autenticazione tramite token sono definite formalmente, verificate in modo indipendente e ben comprese dai professionisti della sicurezza. Le proprietà di sicurezza di un protocollo binario proprietario che nessuno al di fuori del produttore ha mai verificato sono molto meno note.
I dati biometrici stessi, i template delle impronte e le misure della geometria facciale, non dovrebbero essere trasmessi su alcuna interfaccia di rete in forma grezza, indipendentemente dal fatto che il protocollo sia aperto o proprietario. Una corretta progettazione di sistemi biometrici elabora i template localmente sul dispositivo e trasmette solo identificatori e metadati degli eventi. Questo principio si applica in egual misura ai sistemi aperti e chiusi.
Domande frequenti
Conclusione: il mercato sta cambiando perché gli acquirenti fanno domande diverse
Il mercato dell'hardware biometrico non resterà chiuso indefinitamente. Le forze che lo spingono verso l'apertura sono strutturali: l'infrastruttura cloud-native, l'automazione dei flussi di lavoro, gli agenti AI e gli standard di integrazione aziendale creano tutti domanda di hardware che parli protocolli standard. I produttori che costruiscono per questa domanda conquisteranno acquirenti che comprendono i costi di integrazione. Quelli che non lo fanno saranno sempre più esclusi nelle decisioni di acquisto in cui l'apertura dell'API è un requisito esplicito.
Il cambiamento è lento perché le organizzazioni che sono state maggiormente danneggiate dai sistemi biometrici proprietari sono anche quelle meno in grado di articolare il problema. Quando la tua integrazione delle presenze si interrompe dopo un aggiornamento del firmware, sembra un incidente tecnico, non una conseguenza di una filosofia di progettazione del fornitore. Quando non puoi aggiungere una fase di registrazione biometrica al tuo flusso di onboarding HRMS, sembra un limite IT, non un fallimento negli acquisti.
Nominare correttamente il problema è il primo passo per risolverlo. Il blocco del fornitore biometrico non è un limite tecnologico. È una scelta di progettazione. E le scelte di progettazione possono essere fatte in modo diverso.
Cams Biometrics Gateway si basa esattamente su questa premessa. Si connette all'hardware biometrico esistente tramite i protocolli proprietari che quei dispositivi utilizzano, quindi espone tutte le funzionalità dei dispositivi attraverso un'API REST e un server MCP completamente aperti e documentati, senza SDK richiesto, senza accordo di licenza, senza dipendenza on-premises. Che tu stia lavorando con hardware Cams Biometrics o con dispositivi di terze parti tramite API, l'interfaccia che vedono i tuoi sistemi è sempre la stessa: JSON pulito su HTTPS. Esplora l'API su CamsBiometrics.com.