 Cams Support Hub
बायोमेट्रिक विक्रेता लॉक-इन: एक डिज़ाइन विकल्प, तकनीकी सीमा नहीं
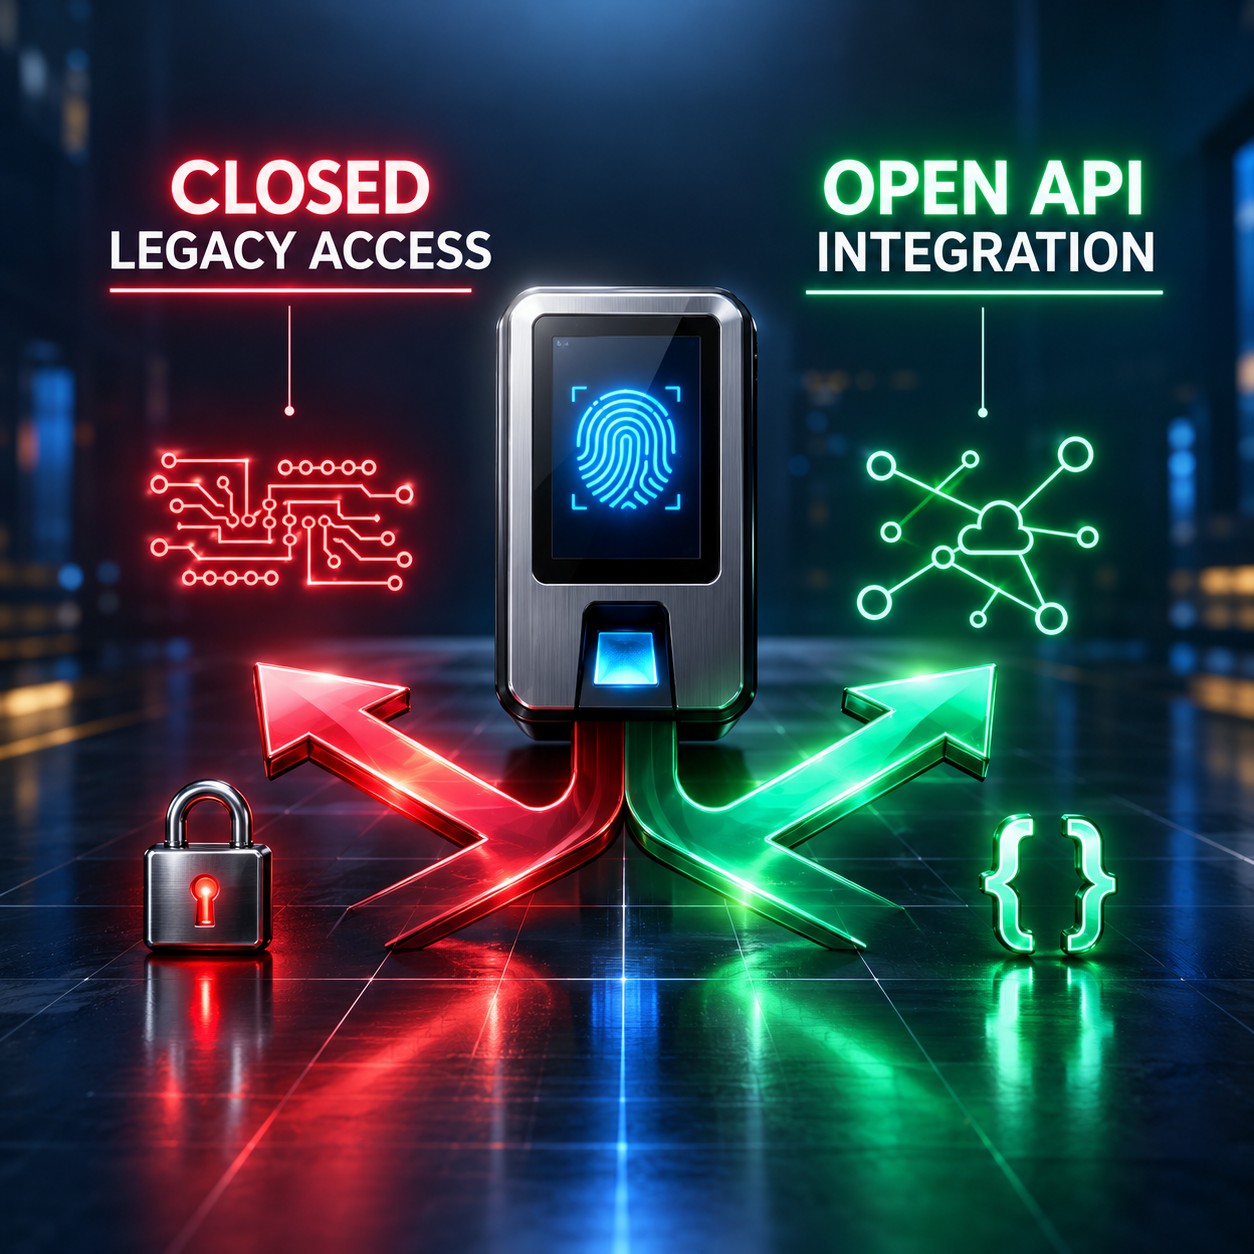
हर वह बायोमेट्रिक डिवाइस जो केवल एक ही सॉफ़्टवेयर के साथ काम करता है, हर वह प्रोप्राइटरी SDK जिसे डाउनलोड करने के लिए कानूनी समझौते की आवश्यकता होती है, हर वह बाइनरी प्रोटोकॉल जिसे जानबूझकर अदस्तावेजित छोड़ा गया है: ये जटिल हार्डवेयर इंजीनियरिंग के अनिवार्य परिणाम नहीं हैं। ये निर्णय हैं। यह लेख इस बात की जाँच करता है कि ये निर्णय क्या हैं, ये क्यों लिए जाते हैं, और जब इन्हें अलग तरीके से लिया जाता है तो हार्डवेयर पारिस्थितिकी तंत्र कैसा दिखता है।
बायोमेट्रिक हार्डवेयर में विक्रेता लॉक-इन का वास्तविक अर्थ
विक्रेता लॉक-इन वह स्थिति है जिसमें कोई ग्राहक किसी विशेष आपूर्तिकर्ता पर उत्पादों या सेवाओं के लिए इस तरह निर्भर हो जाता है कि प्रतिस्पर्धी पर स्विच करना असमान रूप से कठिन या महँगा हो जाता है। एंटरप्राइज़ सॉफ़्टवेयर में यह एक सुप्रसिद्ध घटना है। ERP सिस्टम, क्लाउड प्लेटफ़ॉर्म और डेटाबेस इंजन, इन सभी की लॉक-इन रणनीतियाँ अच्छी तरह से दस्तावेज़ित हैं। लेकिन बायोमेट्रिक हार्डवेयर में लॉक-इन ऐसे तंत्रों के माध्यम से काम करता है जिनकी कम चर्चा होती है और जिन्हें उनके वास्तविक स्वरूप में कम पहचाना जाता है।
बायोमेट्रिक डिवाइस बाज़ार में लॉक-इन मुख्यतः तकनीकी होता है, अनुबंधात्मक नहीं। इसका तंत्र प्रोप्राइटरी प्रोटोकॉल है। कोई निर्माता फ़िंगरप्रिंट रीडर या फ़ेस रिकग्निशन टर्मिनल बनाता है जो अपने डिज़ाइन किए गए बाइनरी फ़ॉर्मेट में संचार करता है, जिसे केवल उनका अपना सॉफ़्टवेयर समझता है, जिसे डिकोड करने के लिए उनके SDK की आवश्यकता होती है, और जो किसी सार्वजनिक रूप से उपलब्ध विनिर्देश में दस्तावेज़ित नहीं है। परिणाम एक ऐसा डिवाइस होता है जो पूरी तरह काम करता है, लेकिन निर्माता द्वारा साथ में बेचे जाने वाले सॉफ़्टवेयर के अलावा किसी भी अन्य सॉफ़्टवेयर सिस्टम के लिए प्रभावी रूप से बेकार होता है।
जब आपका अटेंडेंस मैनेजमेंट सॉफ़्टवेयर अपना जीवनकाल पूरा कर लेता है, या जब आप बायोमेट्रिक डेटा को अपने HRMS के साथ एकीकृत करना चाहते हैं, या जब आप डिवाइस को किसी ऑटोमेशन वर्कफ़्लो से जोड़ना चाहते हैं, तो आपको पता चलता है कि डिवाइस वास्तव में डेटा संग्रह का कोई सामान्य-उद्देश्य उपकरण नहीं है। यह एक विशिष्ट एप्लिकेशन के लिए केवल एक परिधीय उपकरण है। बाकी हर चीज़ के लिए निर्माता की अनुमति, निर्माता के SDK, और अधिकांश मामलों में निर्माता के चल रहे व्यावसायिक संबंध की आवश्यकता होती है।
बायोमेट्रिक हार्डवेयर वास्तव में जटिल है। फ़िंगरप्रिंट सेंसर इंजीनियरिंग, लाइवनेस डिटेक्शन एल्गोरिदम और टेम्पलेट स्टोरेज वैध रूप से कठिन समस्याएँ हैं। लेकिन संचार प्रोटोकॉल, यानी यह कि डिवाइस नेटवर्क पर डेटा कैसे भेजता है, स्वाभाविक रूप से जटिल नहीं है। HTTP और JSON सरल, खुले और सार्वभौमिक रूप से समझे जाने वाले मानक हैं। इसके बजाय बाइनरी प्रोप्राइटरी प्रोटोकॉल चुनना बायोमेट्रिक कैप्चर की भौतिकी से प्रेरित नहीं है। यह किसी और कारण से प्रेरित है।
वे तीन तंत्र जिनके माध्यम से बायोमेट्रिक लॉक-इन काम करता है
बायोमेट्रिक विक्रेता लॉक-इन किसी एक तंत्र के माध्यम से काम नहीं करता। यह तीन एक-दूसरे को मज़बूत करने वाली परतों के माध्यम से काम करता है, और इनमें से हर एक स्विचिंग की अलग लागत पैदा करती है। हर एक को अलग-अलग समझना महत्वपूर्ण है, क्योंकि लॉक-इन को समाप्त करने के लिए केवल एक नहीं, बल्कि तीनों को संबोधित करना होता है।
“बायोमेट्रिक विक्रेता लॉक-इन की हर परत को अलग तरीके से डिज़ाइन किया जा सकता था। खुले प्रोटोकॉल, पुनर्वितरण योग्य क्लाइंट लाइब्रेरी और मानक निर्यात फ़ॉर्मेट, ये सभी पहले से मौजूद हैं। इनमें से किसी का भी उपयोग न करने का विकल्प व्यावसायिक मॉडल के बारे में निर्णय है, तकनीकी आवश्यकता का नहीं।”
यह डिज़ाइन विकल्प क्यों चुना जाता है
ईमानदार उत्तर यह है कि उच्च स्विचिंग लागत वाले बाज़ारों में प्रोप्राइटरी प्रोटोकॉल और बंद पारिस्थितिकी तंत्र हार्डवेयर निर्माताओं के लिए व्यावसायिक रूप से तर्कसंगत हैं। जब आपका डिवाइस ही आपके डिवाइस के डेटा तक पहुँचने का एकमात्र तरीका होता है, तब आपके पास मूल्य निर्धारण की शक्ति, नवीनीकरण का लाभ और आपके सॉफ़्टवेयर उत्पादों के लिए एक सुनिश्चित बाज़ार होता है। यह कोई विशिष्ट रूप से बायोमेट्रिक रणनीति नहीं है। यह औद्योगिक हार्डवेयर बाज़ारों में एक मानक दृष्टिकोण है, जहाँ नेटवर्क प्रभाव और डेटा संचय स्वाभाविक चिपकाव पैदा करते हैं।
इसका एक वैध ऐतिहासिक कारण भी है। बायोमेट्रिक डिवाइस संचार प्रोटोकॉल ऐसे युग में डिज़ाइन किए गए थे जब इंटरनेट से जुड़ी, क्लाउड-होस्टेड और API-फ़र्स्ट सॉफ़्टवेयर आर्किटेक्चर, जो अब मानक है, मौजूद ही नहीं था। डेस्कटॉप एप्लिकेशन से एक स्थायी बाइनरी TCP कनेक्शन 2003 के लिए सही डिज़ाइन था। ये प्रोटोकॉल इंटीग्रेशन के विरोध में डिज़ाइन नहीं किए गए थे। इन्हें ऐसी दुनिया के लिए डिज़ाइन किया गया था जहाँ इंटीग्रेशन ऐसी अवधारणा थी ही नहीं जिसके लिए कोई डिज़ाइन कर रहा हो।
समस्या यह है कि इनमें से अधिकांश प्रोटोकॉल तब से सार्थक रूप से नहीं बदले हैं। हार्डवेयर में काफ़ी विकास हुआ है, सेंसर बेहतर हुए हैं, एल्गोरिदम तेज़ हुए हैं, पहचान की सटीकता बढ़ी है। लेकिन संचार परत, वह हिस्सा जो तय करता है कि डिवाइस आधुनिक सॉफ़्टवेयर पारिस्थितिकी तंत्र में भाग ले सकता है या नहीं, अभी भी बीस साल पुरानी धारणाओं पर चल रही है। और हार्डवेयर विकास के विपरीत, जिसके लिए भौतिक इंजीनियरिंग की आवश्यकता होती है, संचार प्रोटोकॉल को अपडेट करना एक सॉफ़्टवेयर निर्णय है। इसके लिए ऐसा करने का चुनाव करना आवश्यक है।
2026 में नया बायोमेट्रिक टर्मिनल जारी करने वाले निर्माता के सामने एक वास्तविक विकल्प होता है। वे HTTPS पर JSON आउटपुट के साथ एक मानक REST API लागू कर सकते हैं, जो सार्वजनिक रूप से दस्तावेज़ित हो और बिना लाइसेंस समझौते के किसी भी HTTP क्लाइंट द्वारा कॉल की जा सके। या फिर वे वही प्रोप्राइटरी बाइनरी प्रोटोकॉल लागू कर सकते हैं जो 2005 से इस्तेमाल हो रहा है, जो लाइसेंस प्राप्त SDK के माध्यम से वितरित होता है और ऑन-प्रिमाइसेस इंस्टॉलेशन की आवश्यकता रखता है।
दूसरे विकल्प को लागू करने में लगभग कोई अतिरिक्त लागत नहीं आती, क्योंकि प्रोटोकॉल पहले से मौजूद है। पहले विकल्प के लिए कुछ नया बनाना पड़ता है। इसका अर्थ यह भी है कि ग्राहक अपने सॉफ़्टवेयर इंटीग्रेशन खोए बिना आसानी से किसी प्रतिस्पर्धी के हार्डवेयर पर जा सकते हैं, जिससे इस संबंध की व्यावसायिक गतिशीलता बदल जाती है।
इन दोनों विकल्पों के बीच का चुनाव तकनीकी निर्णय नहीं है। यह व्यावसायिक मॉडल का निर्णय है। और बायोमेट्रिक हार्डवेयर बाज़ार के अधिकांश हिस्से में उत्तर लगातार दूसरा विकल्प रहा है।
वास्तव में विकल्प कैसा दिखता है
यह स्पष्ट रूप से समझना उपयोगी है कि बिना विक्रेता लॉक-इन वाला बायोमेट्रिक डिवाइस पारिस्थितिकी तंत्र कैसा दिखता है, क्योंकि इसके विरुद्ध अक्सर यह तर्क दिया जाता है कि खुले मानक डिवाइस की क्षमता को किसी तरह कम कर देंगे। यह सच नहीं है। हार्डवेयर के बायोमेट्रिक कार्य, फ़िंगरप्रिंट कैप्चर, लाइवनेस डिटेक्शन, फ़ेस रिकग्निशन, टेम्पलेट मैचिंग, संचार प्रोटोकॉल से पूरी तरह अलग हैं। कोई डिवाइस बायोमेट्रिक कैप्चर में तकनीकी रूप से उत्कृष्ट हो सकता है और फिर भी पूरी तरह खुले, मानकीकृत API के माध्यम से संचार कर सकता है।
बाइनरी TCP प्रोटोकॉल। प्रोप्राइटरी पैकेट फ़ॉर्मेट। सभी एक्सेस के लिए SDK आवश्यक। SDK लाइसेंस प्राप्त है और केवल ऑन-प्रिमाइसेस उपलब्ध है। डेटा प्रोप्राइटरी डेटाबेस में संग्रहीत। फ़र्मवेयर अपडेट इंटीग्रेशन तोड़ सकते हैं। माइग्रेशन के लिए विक्रेता सहायता या डेटा का पुनर्निर्माण आवश्यक है।
JSON पेलोड के साथ HTTPS। सार्वजनिक रूप से दस्तावेज़ित API विनिर्देश। कोई भी HTTP क्लाइंट बिना लाइसेंस समझौते के कनेक्ट कर सकता है। क्लाउड-नेटिव संगतता। डेटा मानक फ़ॉर्मेट में निर्यात योग्य। फ़र्मवेयर अपडेट API की बैकवर्ड संगतता बनाए रखते हैं। माइग्रेशन मौजूदा इंटीग्रेशन को सुरक्षित रखता है।
खुला डिज़ाइन काल्पनिक नहीं है। पिछले एक दशक में बना हर SaaS उत्पाद इसका उपयोग करता है। पेमेंट टर्मिनल, IoT सेंसर, स्मार्ट बिल्डिंग सिस्टम और औद्योगिक निगरानी हार्डवेयर सभी खुली API आर्किटेक्चर की ओर बढ़ चुके हैं। बायोमेट्रिक डिवाइस बाज़ार धीमा रहा है, लेकिन उद्योग की दिशा पर कोई प्रश्न नहीं है। प्रश्न केवल यह है कि व्यक्तिगत निर्माता कितनी तेज़ी से इस ओर बढ़ने का चुनाव करते हैं।
बंद बायोमेट्रिक सिस्टम चलाने वाले संगठनों द्वारा चुकाई जाने वाली वास्तविक लागतें
विक्रेता लॉक-इन की लागतें वास्तविक होती हैं, लेकिन अक्सर उन्हें लॉक-इन के कारण के रूप में नहीं पहचाना जाता। ये इंटीग्रेशन प्रोजेक्ट लागत, माइग्रेशन प्रोजेक्ट लागत, कंसल्टेंट शुल्क, विलंबित कार्यान्वयन और IT रखरखाव के अतिरिक्त खर्च के रूप में दिखाई देती हैं। चूँकि ये लागतें वर्षों में और विभिन्न बजट मदों में फैली होती हैं, इन्हें शायद ही कभी मूल हार्डवेयर खरीद निर्णय के परिणाम के रूप में गिना जाता है।
- ब्रांड के अनुसार बढ़ती इंटीग्रेशन लागत: आपके वातावरण में हर अतिरिक्त डिवाइस ब्रांड के लिए अलग इंटीग्रेशन प्रयास की आवश्यकता होती है। यदि आपके साइटों पर तीन ब्रांड हैं, तो आपको तीन इंटीग्रेशन बनाए रखने होंगे। फ़र्मवेयर बदलने पर उनमें से हर एक स्वतंत्र रूप से टूट जाता है।
- ऑन-प्रिमाइसेस SDK द्वारा अवरुद्ध क्लाउड माइग्रेशन: जब मुख्य व्यावसायिक कार्य एक लाइसेंस प्राप्त SDK पर निर्भर हों, जिसे किसी निश्चित स्थान पर भौतिक मशीन पर चलना आवश्यक हो, तब आपके इंफ़्रास्ट्रक्चर को क्लाउड में ले जाना काफ़ी कठिन हो जाता है।
- बायोमेट्रिक सीमा पर रुकने वाले ऑटोमेशन वर्कफ़्लो: n8n वर्कफ़्लो, AI एजेंट, ERP इंटीग्रेशन और HRMS ऑटोमेशन सभी वहीं रुक जाते हैं जहाँ उन्हें किसी बायोमेट्रिक डिवाइस से संवाद करना होता है, क्योंकि डिवाइस में कोई ऐसा इंटरफ़ेस नहीं है जिस तक वे पहुँच सकें।
- विक्रेता वार्ताओं के दौरान बंधक बना डेटा: डिवाइस सॉफ़्टवेयर विक्रेताओं के साथ अनुबंध नवीनीकरण के समय, जो संगठन अपना बायोमेट्रिक डेटा आसानी से निर्यात नहीं कर सकते, उनकी मोलभाव की शक्ति कम हो जाती है। जमा हुआ डेटा संगठन के लिए वार्षिक सॉफ़्टवेयर शुल्क से कहीं अधिक मूल्यवान है, फिर भी दोनों एक ही विक्रेता के पास रहते हैं।
- प्रोप्राइटरी ज्ञान पर कर्मचारियों की निर्भरता: जो इंजीनियर किसी विशिष्ट निर्माता के SDK को समझते हैं, वे महत्वपूर्ण एकल विफलता बिंदु बन जाते हैं। जब वे छोड़ जाते हैं, तो टीम में कोई और उस इंटीग्रेशन का रखरखाव प्रभावी रूप से नहीं कर पाता।
- बढ़ती अनुपालन जटिलता: डेटा पोर्टेबिलिटी, मिटाने के अधिकार (right-to-erasure) के अनुपालन और प्रसंस्करण पारदर्शिता को प्रदर्शित करना तब कठिन होता है जब डेटा किसी विक्रेता द्वारा नियंत्रित प्रोप्राइटरी फ़ॉर्मेट में हो, न कि आपके संगठन द्वारा नियंत्रित मानक फ़ॉर्मेट में।
संगठन बायोमेट्रिक विक्रेता लॉक-इन से कैसे बाहर निकलते हैं
बायोमेट्रिक विक्रेता लॉक-इन से बाहर निकलने के लिए हमेशा हार्डवेयर बदलना आवश्यक नहीं होता। कई मामलों में हार्डवेयर ही वह हिस्सा है जो अच्छी तरह काम करता है। लॉक-इन संचार और डेटा परतों में होता है, और इन दोनों को भौतिक प्रतिस्थापन के बिना संबोधित किया जा सकता है।
इंफ़्रास्ट्रक्चर स्तर पर प्रोटोकॉल अनुकूलन
एक प्रोटोकॉल एडैप्टर डिवाइस से उसके मूल प्रोप्राइटरी प्रोटोकॉल का उपयोग करके जुड़ता है, डिवाइस के सभी संचार को मानक JSON over HTTPS में अनुवादित करता है, और डिवाइस की क्षमताओं को एक सार्वजनिक रूप से दस्तावेज़ित REST API के माध्यम से उपलब्ध कराता है। इसके बाद से, आपके संगठन की हर प्रणाली मानक इंटरफ़ेस के माध्यम से डिवाइस से संवाद करती है, और प्रोप्राइटरी प्रोटोकॉल एक आंतरिक कार्यान्वयन विवरण बन जाता है जिसे एडैप्टर परत के ऊपर की कोई भी चीज़ सीधे नहीं छूती।
यह दृष्टिकोण पहले दो लॉक-इन तंत्रों, यानी प्रोप्राइटरी प्रोटोकॉल और SDK निर्भरता, को हार्डवेयर बदले बिना तोड़ता है। इसका अर्थ यह भी है कि जब आप अंततः हार्डवेयर बदलते हैं, तो एडैप्टर परत के ऊपर की प्रणालियाँ नहीं बदलतीं। आप डिवाइस बदलते हैं और एडैप्टर को अपडेट करते हैं। किसी और चीज़ में संशोधन की आवश्यकता नहीं होती।
डेटा मानकीकरण और पोर्टेबिलिटी
एक बार डिवाइस संचार को मानक API के पीछे अमूर्त कर देने पर, अटेंडेंस डेटा, एक्सेस लॉग और उपयोगकर्ता रिकॉर्ड मानक फ़ॉर्मेट में संग्रहीत किए जा सकते हैं, जो आपके संगठन के नियंत्रण में हों, न कि प्रोप्राइटरी विक्रेता डेटाबेस में। यह तीसरे लॉक-इन तंत्र, यानी डेटा साइलो, को तोड़ता है, और आपके संगठन को वह मोलभाव की शक्ति और अनुपालन क्षमता देता है जिसे प्रोप्राइटरी प्रणालियाँ नकारती हैं।
भविष्य के लॉक-इन को रोकने वाले खरीद निर्णय
सबसे प्रभावी दीर्घकालिक रणनीति नए बायोमेट्रिक हार्डवेयर खरीदते समय API खुलेपन को खरीद मानदंड के रूप में शामिल करना है। ऐसा डिवाइस जो दस्तावेज़ित REST API के साथ आता है और इंटीग्रेशन के लिए प्रोप्राइटरी SDK की आवश्यकता नहीं रखता, खरीद के समय अधिक लागत नहीं लगाता, और अपने परिचालन जीवनकाल में काफ़ी कम कुल स्वामित्व लागत वहन करता है।
कोई भी बायोमेट्रिक हार्डवेयर खरीदने से पहले निर्माता से पूछें: क्या आपका डिवाइस बिना आपका SDK इंस्टॉल किए, केवल मानक HTTP अनुरोधों और JSON का उपयोग करके किसी तृतीय-पक्ष सिस्टम के साथ एकीकृत किया जा सकता है? इस प्रश्न का उत्तर हार्डवेयर की दीर्घकालिक लागत के बारे में किसी भी विनिर्देश पत्रक से अधिक बताता है।
क्या खुला बायोमेट्रिक हार्डवेयर सुरक्षा जोखिम है?
खुले बायोमेट्रिक API पर एक आम आपत्ति यह है कि खुलेपन से सुरक्षा कमज़ोरियाँ पैदा होती हैं। तर्क यह है कि यदि कोई भी HTTP क्लाइंट डिवाइस से क्वेरी कर सकता है, तो कोई हमलावर भी कर सकता है। यह आपत्ति इंटरफ़ेस के खुलेपन और एक्सेस नियंत्रण की अनुपस्थिति को आपस में मिला देती है, जबकि ये दोनों अलग चीज़ें हैं।
टोकन-आधारित प्रमाणीकरण, दर सीमा (rate limiting) और ऑडिट लॉगिंग वाला HTTPS पर REST API किसी प्रोप्राइटरी बाइनरी प्रोटोकॉल से कम सुरक्षित नहीं है। कई मायनों में यह अधिक सुरक्षित है, क्योंकि HTTPS और टोकन प्रमाणीकरण के सुरक्षा गुण औपचारिक रूप से परिभाषित, स्वतंत्र रूप से ऑडिट किए गए और सुरक्षा पेशेवरों द्वारा भली-भाँति समझे गए हैं। जिस प्रोप्राइटरी बाइनरी प्रोटोकॉल का निर्माता के बाहर किसी ने कभी ऑडिट नहीं किया, उसके सुरक्षा गुण काफ़ी कम समझे जाते हैं।
बायोमेट्रिक डेटा स्वयं, यानी फ़िंगरप्रिंट टेम्पलेट और चेहरे की ज्यामिति माप, प्रोटोकॉल खुला हो या प्रोप्राइटरी, किसी भी नेटवर्क इंटरफ़ेस पर कच्चे रूप में नहीं भेजे जाने चाहिए। उचित बायोमेट्रिक सिस्टम डिज़ाइन टेम्पलेट को डिवाइस पर स्थानीय रूप से संसाधित करता है और केवल पहचानकर्ता और घटना मेटाडेटा भेजता है। यह सिद्धांत खुले और बंद दोनों सिस्टमों पर समान रूप से लागू होता है।
अक्सर पूछे जाने वाले प्रश्न
निष्कर्ष: बाज़ार बदल रहा है क्योंकि खरीदार अलग प्रश्न पूछ रहे हैं
बायोमेट्रिक हार्डवेयर बाज़ार अनिश्चित काल तक बंद नहीं रहेगा। इसे खुलेपन की ओर धकेलने वाली शक्तियाँ संरचनात्मक हैं: क्लाउड-नेटिव इंफ़्रास्ट्रक्चर, वर्कफ़्लो ऑटोमेशन, AI एजेंट और एंटरप्राइज़ इंटीग्रेशन मानक, ये सभी ऐसे हार्डवेयर की माँग पैदा करते हैं जो मानक प्रोटोकॉल में संवाद करे। जो निर्माता इस माँग के लिए निर्माण करते हैं, वे इंटीग्रेशन लागत को समझने वाले खरीदारों को जीतेंगे। जो नहीं करेंगे, वे उन खरीद निर्णयों में तेज़ी से पीछे छूट जाएँगे जहाँ API खुलेपन को सूचीबद्ध आवश्यकता के रूप में रखा गया है।
यह बदलाव धीमा है, क्योंकि जो संगठन प्रोप्राइटरी बायोमेट्रिक सिस्टम से सबसे अधिक प्रभावित हुए हैं, वे इस समस्या को स्पष्ट रूप से व्यक्त करने की स्थिति में भी सबसे कम रहे हैं। जब फ़र्मवेयर अपडेट के बाद आपका अटेंडेंस इंटीग्रेशन टूट जाता है, तो वह एक तकनीकी घटना जैसा लगता है, न कि किसी विक्रेता के डिज़ाइन दर्शन का परिणाम। जब आप अपने HRMS ऑनबोर्डिंग वर्कफ़्लो में बायोमेट्रिक नामांकन चरण नहीं जोड़ पाते, तो वह IT की सीमा जैसा लगता है, न कि खरीद की विफलता जैसा।
समस्या को सही ढंग से नाम देना उसे हल करने की दिशा में पहला कदम है। बायोमेट्रिक विक्रेता लॉक-इन कोई तकनीकी सीमा नहीं है। यह एक डिज़ाइन विकल्प है। और डिज़ाइन विकल्प अलग तरीके से चुने जा सकते हैं।
Cams Biometrics Gateway ठीक इसी आधार पर बनाया गया है। यह मौजूदा बायोमेट्रिक हार्डवेयर से उन प्रोप्राइटरी प्रोटोकॉल के माध्यम से जुड़ता है जिनमें वे डिवाइस संवाद करते हैं, और फिर सभी डिवाइस क्षमताओं को एक पूरी तरह खुले, दस्तावेज़ित REST API और MCP सर्वर के माध्यम से उपलब्ध कराता है, जिसमें कोई SDK आवश्यक नहीं, कोई लाइसेंस समझौता नहीं, और कोई ऑन-प्रिमाइसेस निर्भरता नहीं है। चाहे आप Cams Biometrics हार्डवेयर के साथ काम कर रहे हों या API के माध्यम से तृतीय-पक्ष डिवाइसों के साथ, आपके सिस्टम जो इंटरफ़ेस देखते हैं वह हमेशा एक ही होता है: HTTPS पर साफ़ JSON। API को CamsBiometrics.com पर देखें।