 Cams Support Hub
Warum n8n-Workflows nicht mit biometrischen Geräten kommunizieren können
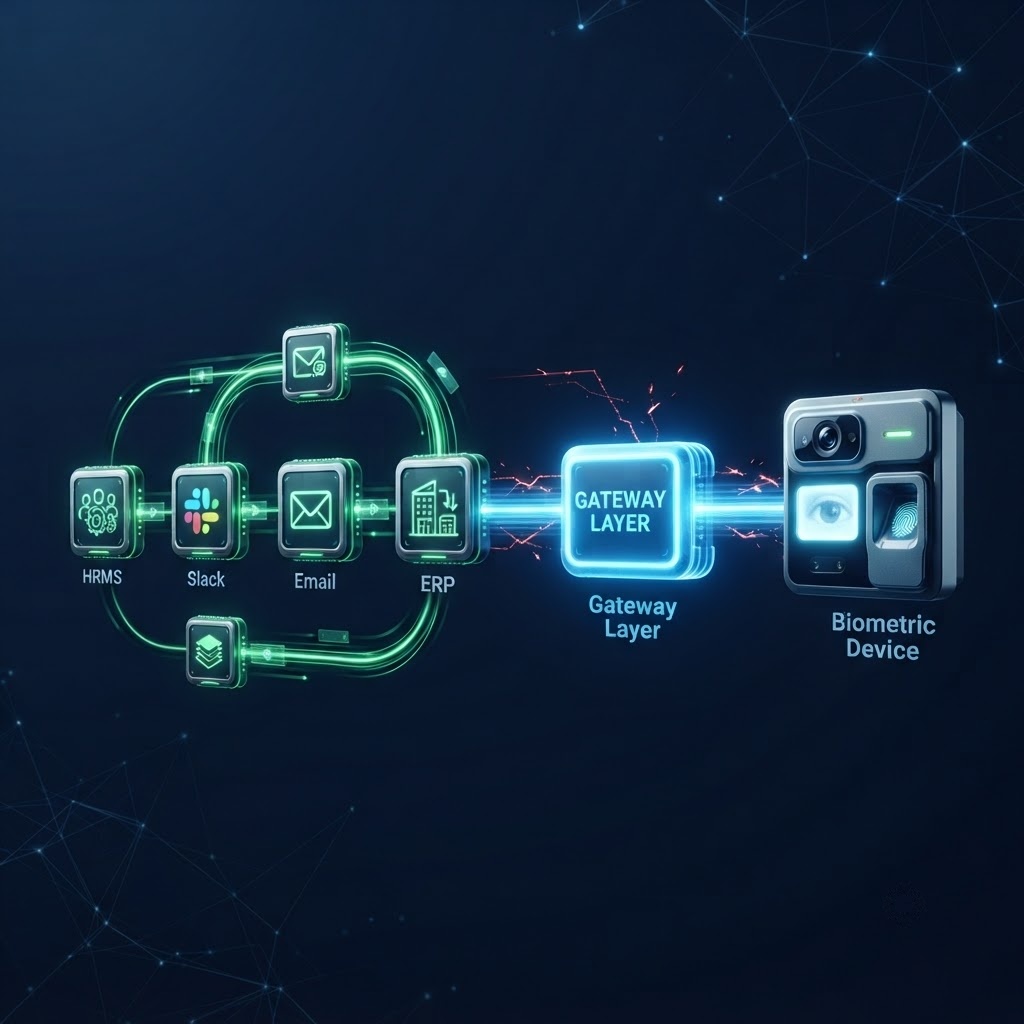
Automatisierungsingenieure, die n8n-Workflows aufbauen, stoßen früher oder später auf dieselbe Hürde. Alles ist verbunden. Das HRMS löst einen Webhook aus, Slack erhält eine Benachrichtigung, das ERP wird aktualisiert, das IT-Ticket wird erstellt. Dann fragt jemand, ob das biometrische Zutrittssystem einbezogen werden kann. Und genau hier bleibt alles stehen. Dabei handelt es sich nicht um ein Konfigurationsproblem. Es ist ein architektonisches Problem, und nur wer es richtig versteht, kann es lösen.
Ausgangspunkt: Wie n8n Daten zwischen Systemen tatsächlich bewegt
Bevor wir verstehen, warum biometrische Geräte die Kette unterbrechen, lohnt es sich zu klären, wie n8n diese Kette überhaupt aufbaut. n8n ist im Kern ein Ereignisprozessor. In einem System tritt ein Ereignis auf, dieses Ereignis wird als strukturierte Daten durch eine Reihe von Knoten geleitet, jeder Knoten transformiert oder leitet die Daten weiter, und schließlich löst etwas in einem anderen System eine Aktion aus.
Der Mechanismus, der die meisten n8n-Workflows startet, ist der Webhook. Ein Webhook ist ein HTTP-POST-Request, den ein System an ein anderes sendet, wenn ein Ereignis eintritt. Wenn in Ihrem HRMS ein Mitarbeiterdatensatz angelegt wird, sendet das HRMS eine JSON-Nutzlast an eine URL. Diese URL ist Ihr n8n-Webhook-Knoten. Ab diesem Moment hat n8n die Daten und der Workflow beginnt.
Dieses Modell funktioniert, weil alle beteiligten Systeme für die Kommunikation über HTTP ausgelegt wurden. Sie besitzen URLs, senden und empfangen JSON und sind von überall mit einer Internetverbindung erreichbar. Das gesamte moderne Software-Ökosystem, also SaaS-Plattformen, Cloud-Datenbanken, Kommunikationstools und ERP-Systeme, basiert auf dieser Grundlage.
Biometrische Geräte wurden nicht auf dieser Grundlage entwickelt. Sie basieren auf einem völlig anderen Prinzip, und genau dieser Unterschied ist die Ursache für alles Weitere.
Ein Webhook wird oft als “umgekehrte API” beschrieben. Bei einer klassischen API fragt Ihr System ein anderes System nach Daten. Bei einem Webhook sendet das andere System die Daten automatisch an Ihr System, sobald ein Ereignis eintritt. Sie geben ihm eine URL, und es ruft diese URL auf, wenn ein Ereignis auftritt. n8n ist so konzipiert, dass Webhooks von jedem System empfangen werden können, das einen HTTP-POST-Request mit einem JSON-Body senden kann. Die meisten modernen Softwareprodukte beherrschen das. Die meisten biometrischen Geräte nicht.
Die stillschweigende Annahme, die in jedem n8n-Workflow steckt
Jeder Knoten in einem n8n-Workflow trifft eine Annahme, die so grundlegend ist, dass sie nie ausdrücklich formuliert wird: Das System am anderen Ende spricht HTTP. Es hat eine Adresse. Man kann es aus dem Internet erreichen. Es versteht JSON. Und es antwortet in einem vorhersehbaren, strukturierten Format.
Diese Annahme trifft auf moderne Software so durchgängig zu, dass n8n-Entwickler nicht mehr darüber nachdenken. Sie wird unsichtbar, so wie man davon ausgeht, dass das Licht angeht, wenn man den Schalter betätigt. Bis eines Tages das Licht nicht angeht.
Ein an der Wand montierter Fingerabdruckleser hat keine URL. Er akzeptiert keine HTTP-Requests. Er weiß nicht, was JSON ist. Er hat keinen Mechanismus, um bei einem Scan eine Ereignismeldung an ein externes System zu senden. Er wurde dafür entwickelt, eine dauerhafte binäre Verbindung zu einer einzigen lokal installierten Software auf einem Rechner im selben Gebäude aufrechtzuerhalten.
“Der Fingerabdruckleser ist nicht defekt. Er tut genau das, wofür er entwickelt wurde. Das Problem ist, dass er für eine Welt konzipiert wurde, die nicht mehr zur Welt passt, in der Ihr Automatisierungsworkflow arbeitet.”
Zwei völlig unterschiedliche Kommunikationsmodelle im direkten Vergleich
Um das konkret zu machen, vergleichen wir, wie eine moderne SaaS-Anwendung kommuniziert und wie ein biometrisches Terminal kommuniziert. Es handelt sich dabei nicht um geringfügige Implementierungsunterschiede. Es sind grundlegend verschiedene Modelle dafür, wie Software mit Hardware spricht.
Betrachtet man diesen Vergleich, zeigt sich, dass die Inkompatibilität kein fehlendes Feature ist, das sich mit einem Plugin nachrüsten ließe. Sie ist eine Diskrepanz auf der Ebene, wie Daten bewegt werden, wie Verbindungen entstehen und welches Format die Informationen haben. Es sind unterschiedliche Welten.
Die drei technischen Hürden im Detail
Gehen wir einen Schritt tiefer auf die konkreten Mechanismen ein, durch die ein biometrisches Terminal aus einem n8n-Workflow nicht erreichbar ist. Jede Hürde ist eigenständig, und jede davon würde allein schon ausreichen, um die Integration scheitern zu lassen. Alle drei zusammen machen sie ohne eine vermittelnde Schicht architektonisch unmöglich.
Hürde 1: Die dauerhafte Socket-Verbindung
Die meisten biometrischen Geräte kommunizieren über eine dauerhafte TCP-Socket-Verbindung. Das bedeutet, dass das Gerät und seine Verwaltungssoftware eine offene, kontinuierliche Verbindung aufrechterhalten. Die Daten fließen in Echtzeit über diese Verbindung hin und her, doch keine der beiden Seiten kann unabhängig erreicht werden, ohne dass diese Verbindung zuvor aufgebaut wurde.
n8n arbeitet wie alle modernen Automatisierungsplattformen nach einem zustandslosen Request-Response-Modell. Es sendet einen Request und erhält eine Antwort. Zwischen den Workflow-Ausführungen hält es keine dauerhaften Verbindungen zu externen Systemen aufrecht. Das ist keine Einschränkung von n8n, sondern eine bewusste Designentscheidung, die cloudgehostete Automatisierung skalierbar macht. Es bedeutet aber auch, dass n8n grundsätzlich nicht am dauerhaften Socket-Modell teilnehmen kann, das biometrische Geräte verwenden.
Stellen Sie sich zwei Personen vor, die sich unterhalten wollen. n8n ist wie das Versenden eines Briefes. Sie schreiben den Brief, schicken ihn ab und warten auf eine Antwort. Jeder Austausch ist unabhängig. Ein biometrisches Gerät ist wie ein Telefonat, bei dem die Leitung bestehen bleiben muss. Sie wählen die Nummer, halten die Leitung offen und kommunizieren fortlaufend. Ein Brief kann nicht an einem Telefonat teilnehmen. Es handelt sich um völlig verschiedene Kommunikationsmodelle.
Hürde 2: Die binäre Protokollebene
Wenn Daten zwischen einem biometrischen Gerät und seiner Verwaltungssoftware übertragen werden, bewegen sie sich als binäre Pakete. Binärdaten sind Rohbytes in einem Format, das für den jeweiligen Hersteller spezifisch ist. Es gibt keine menschenlesbare Struktur, keine Schlüssel-Wert-Paare und keinen Standard, in dem man nachschlagen könnte.
Um diese binären Pakete zu lesen oder zu schreiben, benötigt man den Dekodierer des Herstellers, der als SDK verteilt wird, also als Softwarebibliothek, die auf einem Rechner installiert wird. Ohne das SDK sind die vom Gerät kommenden Daten bedeutungslos. Sie können keinen HTTP-Request-Knoten in n8n schreiben, der binäre Pakete versteht. Sie können sie auch nicht in einem Set-Knoten parsen. Sie sind kein JSON, kein XML und kein anderes Format, mit dem n8n arbeiten kann.
Daraus ergibt sich eine harte Abhängigkeit: Um mit einem biometrischen Gerät überhaupt etwas tun zu können, muss zuerst etwas seine binäre Ausgabe dekodieren. Dieses Etwas muss ein Rechner mit dem SDK sein, der sich im selben lokalen Netzwerk wie das Gerät befinden muss, und das kann keine cloudgehostete n8n-Instanz sein.
Hürde 3: Das fehlende Ereignismodell
Diese Hürde wird am häufigsten übersehen und ist für die Workflow-Automatisierung wohl die wichtigste. Ein n8n-Workflow muss wissen, wann etwas passiert. Er braucht ein Ereignis. Irgendetwas ändert sich in der Realität, und diese Änderung löst den Workflow aus.
Biometrische Geräte besitzen kein natives Ereignismodell, das ein externes System abonnieren könnte. Wenn ein Mitarbeiter seinen Fingerabdruck scannt, zeichnet das Gerät das Ereignis intern auf und wartet darauf, dass die angeschlossene Verwaltungssoftware es abruft. Es löst keinen Webhook aus. Es sendet keine Benachrichtigung. Es ruft keine URL auf. Es wartet und hält die Daten, bis jemand sie abholt.
Das ist der Unterschied zwischen einem System, das von sich aus spricht, und einem System, das darauf wartet, angesprochen zu werden. n8n-Workflows werden durch Ereignisse ausgelöst. Ein biometrisches Gerät erzeugt Ereignisse, kündigt sie aber nie an. Ohne eine Brücke zwischen diesen beiden Modellen wird keine noch so ausgeklügelte n8n-Konfiguration den Workflow darüber informieren, dass ein Scan stattgefunden hat.
Polling ist die Notlösung, zu der Entwickler greifen, wenn es kein Ereignismodell gibt. Man erstellt einen Workflow, der nach einem Zeitplan läuft, das Gerät alle 30 Sekunden abfragt und nach neuen Datensätzen sucht. Dabei gibt es drei Probleme. Erstens stellen die meisten biometrischen Geräte ohne SDK keinen Abfrageendpunkt bereit, den n8n direkt aufrufen könnte. Zweitens ist Polling, selbst wenn ein solcher Endpunkt existierte, nicht in Echtzeit, und eine Verzögerung von 30 Sekunden in einem Zutrittskontroll- oder Zeiterfassungs-Workflow hat reale betriebliche Folgen. Drittens lässt Polling, das stillschweigend fehlschlägt, was passiert, wenn das Gerät vorübergehend nicht erreichbar ist, Lücken in Ihren Daten entstehen, ohne dass eine Benachrichtigung über den Fehler erfolgt.
Warum diese Lücke auch in gut ausgestatteten Engineering-Teams fortbesteht?
Eine häufige Frage lautet: Warum gibt es dieses Problem noch immer? Biometrische Geräte existieren seit Jahrzehnten. Workflow-Automatisierungsplattformen sind seit Jahren etabliert. Warum hat bisher niemand die Verbindung zwischen beiden gelöst?
Die Antwort besteht aus drei Teilen.
Erstens bedienen Hersteller biometrischer Geräte einen anderen Markt als Softwareentwickler. Ihre Kunden sind Facility-Manager, HR-Teams und Sicherheitsadministratoren. Sie entwickeln ihre Software für diese Anwender und nicht für Ingenieure, die sich mit Automatisierungsplattformen integrieren wollen. Das Ergebnis ist Software, die für ihre vorgesehene Zielgruppe gut funktioniert, aber nie nach einer API-first-Philosophie entworfen wurde.
Zweitens ist das Problem nicht sofort sichtbar. Unternehmen führen biometrische Zutrittskontrolle und Workflow-Automatisierung getrennt ein, oft im Abstand von Jahren. Die Lücke zwischen beiden wird erst offensichtlich, wenn jemand versucht, sie zu verbinden. Dafür ist ein technischer Ehrgeiz nötig, den viele Unternehmen bisher nicht aufgebracht haben.
Drittens erfordern die verfügbaren Workarounds, also individuelle SDK-Integrationen, Polling-Skripte und lokale Middleware, erhebliche Investitionen in die Entwicklung. Sie sind teuer in der Umsetzung und anfällig bei der Wartung. Die meisten Teams, die sich daran versuchen, erhalten am Ende eine Lösung, die für eine Gerätemarke funktioniert, aber bei jeder Änderung der Firmware, der Netzwerktopologie oder der Teamzusammensetzung zusammenbricht.
Ein Ingenieur baut eine individuelle Integration mit dem ZKTeco-SDK. Sie funktioniert. Sie dekodiert die binäre Ausgabe, normalisiert die Daten und sendet JSON an den n8n-Webhook. Sechs Monate später fügt der Kunde an einem neuen Standort Hikvision-Geräte hinzu. Ein völlig anderes SDK, ein völlig anderes Binärformat, ein anderes Verbindungsmodell. Der Ingenieur baut eine zweite Integration. Ein Jahr später ändert ein Firmware-Update der ZKTeco-Geräte die Paketstruktur. Die erste Integration bricht zusammen. Der Ingenieur, der sie gebaut hat, hat das Unternehmen verlassen. Das ist keine Hypothese. Es ist die typische Geschichte biometrischer Integrationsprojekte.
Was sich ändert, wenn ein Biometric Gateway die Lücke schließt?
Ein Biometric Gateway ist eine Softwarekategorie mit einer einzigen Aufgabe: zwischen Systemen zu übersetzen, die nicht direkt miteinander kommunizieren können. Im Zusammenhang mit biometrischen Geräten und n8n erledigt ein gutes Biometric Gateway drei Dinge gleichzeitig.
Es verbindet sich nach unten mit dem biometrischen Gerät über das jeweils proprietäre Protokoll, das dieses Gerät benötigt. Es übernimmt die dauerhafte Socket-Verbindung, die binäre Dekodierung, die SDK-Abhängigkeit und die herstellerspezifischen Besonderheiten. Das Gerät ändert sich nicht. Das Biometric Gateway spricht seine Sprache.
Es verbindet sich nach oben mit Ihrer Automatisierungsplattform über standardmäßiges HTTP, JSON und Webhooks. Es übersetzt jedes biometrische Ereignis in eine strukturierte JSON-Nutzlast und sendet diese in Echtzeit an Ihren n8n-Webhook-Knoten. Es stellt jeden Gerätevorgang als REST-API-Endpunkt bereit, den Ihr HTTP-Request-Knoten in n8n aufrufen kann. Ihr Workflow muss nicht wissen oder interessieren, dass ein binäres Gerät beteiligt ist. Er sieht nur JSON.
Und es übernimmt diese Übersetzung für alle Gerätemarken gleichzeitig über eine einzige, einheitliche API-Oberfläche. Sie schreiben nicht eine Integration für ZKTeco und eine andere für Hikvision. Sie schreiben eine einzige Integration, und das “Biometric Gateway” spricht auf der anderen Seite die jeweils erforderliche Gerätesprache.
Was die Biometric-Gateway-Schicht leistet, das Ihr n8n-Workflow nicht kann
Es lohnt sich, die Aufgaben der Biometric-Gateway-Schicht genau zu betrachten, denn sie ist unsichtbar, sobald sie funktioniert. Wenn man versteht, was in ihr geschieht, wird klar, warum es sich selten lohnt, sie selbst zu bauen.
So sieht die n8n-Seite dieser Integration in der Praxis aus
Sobald das Biometric Gateway vorhanden ist, ist die n8n-Integration überraschend unkompliziert. Es gibt zwei Richtungen: den Empfang von Ereignissen von Geräten und das Senden von Anweisungen an Geräte.
Biometrische Ereignisse in n8n empfangen
Sie erstellen in n8n einen Webhook-Knoten und konfigurieren das Biometric Gateway so, dass es JSON-Callbacks an diesen Endpunkt sendet. Jedes biometrische Ereignis, jeder Fingerabdruck-Scan, jede Zutrittsgewährung oder -verweigerung, jeder abgeschlossene Registrierungsvorgang, trifft als strukturierte JSON-Nutzlast im n8n-Webhook-Knoten ein. Der Workflow startet automatisch, und alle nachfolgenden Knoten haben Zugriff auf die vollständigen Ereignisdaten.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Anweisungen von n8n an Geräte senden
Ein HTTP-Request-Knoten in n8n sendet eine JSON-Nutzlast an den REST-API-Endpunkt des Biometric Gateways. Das Biometric Gateway nimmt sie entgegen, übersetzt sie in das Binärbefehlsformat des Geräts, führt die Anweisung am physischen Terminal aus und gibt eine JSON-Antwort zurück. Der n8n-Workflow liest die Antwort und läuft weiter. Ein Bedingungsknoten kann den Workflow abhängig davon verzweigen, ob der Vorgang erfolgreich war oder fehlgeschlagen ist.
Aus Sicht des Workflow-Entwicklers unterscheidet sich das Hinzufügen eines biometrischen Vorgangs zu einem n8n-Workflow nicht davon, einen beliebigen anderen HTTP-Request-Knoten hinzuzufügen. Die Komplexität der Gerätekommunikation bleibt vollständig hinter der Biometric-Gateway-API verborgen.
Eine Kündigung wird im HRMS verarbeitet. Das HRMS sendet einen Webhook an n8n. Der Workflow deaktiviert das Slack-Konto, entzieht Softwarelizenzen, erstellt ein IT-Ticket zur Rückgabe von Assets und sendet einen HTTP-Request an die Biometric-Gateway-API, um den biometrischen Zugang auf allen verbundenen Geräten gleichzeitig zu entziehen. Der gesamte Prozess, einschließlich des Entzugs des physischen Zutritts, wird innerhalb von Sekunden nach der HR-Aktion abgeschlossen, ohne menschliches Zutun und mit einem lückenlosen Audit-Trail für jeden Schritt.
Drei Fragen, die Sie vor dem Aufbau einer eigenen biometrischen Integration klären sollten
Wenn Ihr Team erwägt, anstelle eines Biometric Gateways eine individuelle Integration zwischen Ihren biometrischen Geräten und n8n zu bauen, helfen Ihnen diese drei Fragen einzuschätzen, worauf Sie sich tatsächlich einlassen.
- Wie viele Gerätemarken sind heute in Ihrer Umgebung im Einsatz, und wie viele werden es in drei Jahren sein? Jede Marke erfordert eine eigene SDK-Integration. Wenn Sie heute drei Marken haben und nach einer Standorterweiterung zwei weitere erwarten, verpflichten Sie sich, fünf getrennte Protokollintegrationen zu entwickeln und zu pflegen, von denen jede bei Firmware-Updates angepasst werden muss.
- Wer wird diese Integration pflegen, wenn der Ingenieur, der sie gebaut hat, das Unternehmen verlässt? Individuelle SDK-Integrationen hängen von tiefem Wissen über das SDK und über die internen Datenstrukturen ab. Dieses Wissen lässt sich nur schwer übertragen. Eine Integration, die ihr Autor gut versteht, ist für andere oft praktisch nicht wartbar.
- Wie sieht Ihr Plan aus, wenn ein Firmware-Update die Struktur der binären Pakete ändert? Das passiert. Hersteller aktualisieren ihre Firmware, teilweise ohne Dokumentation der Änderungen. Eine Integration, die mit Firmware 6.2 funktioniert hat, kann mit Firmware 6.4 stillschweigend falsche Daten liefern. Um das zu erkennen, ist eine laufende Überwachung der binären Ausgabe gegen die erwarteten Strukturen nötig.
Compliance, wenn biometrische Daten durch einen automatisierten Workflow fließen
Die Automatisierung biometrischer Datenverarbeitung begründet Compliance-Pflichten, die manuelle Workflows oft schlicht dadurch umgehen, dass sie manuell sind. Wenn Daten durch eine automatisierte Pipeline fließen, ist jeder Schritt dieser Pipeline eine Verarbeitungstätigkeit im Sinne des Datenschutzrechts, und jeder Schritt braucht eine dokumentierte Rechtsgrundlage und einen dokumentierten Zweck.
- DSGVO, EU: Biometrische Daten fallen unter Artikel 9 als besondere Kategorie personenbezogener Daten. Eine automatisierte Verarbeitung braucht eine ausdrückliche Rechtsgrundlage. Jedes System, das die Daten berührt, muss im Verzeichnis der Verarbeitungstätigkeiten dokumentiert sein. Der Grundsatz der Datenminimierung gilt: Ihr Workflow darf nicht mehr biometrische Daten erheben oder weitergeben, als der konkrete Vorgang erfordert.
- CCPA und CPRA, Kalifornien: Biometrische Identifikatoren gelten als sensible personenbezogene Informationen. Automatisierte Systeme, die sie verarbeiten, dürfen sie nicht verkaufen, weitergeben oder für Profiling verwenden. Datenflüsse in und aus Ihrem n8n-Workflow müssen erfasst und dokumentiert sein.
- LGPD, Brasilien: Die Verarbeitung braucht eine Rechtsgrundlage und muss für die betroffene Person transparent sein. Die automatisierte biometrische Verarbeitung muss in Ihrer Datenschutzdokumentation offengelegt werden.
- PDPA, Singapur, Malaysia, Thailand: Es gilt eine einwilligungsbasierte Verarbeitung. Biometrische Daten, die durch automatisierte Workflows erhoben werden, brauchen einen klar einwilligungsbasierten Zweck, der mit der späteren Nutzung im Workflow übereinstimmt.
Ein wesentlicher Compliance-Vorteil automatisierter biometrischer Workflows ist die automatische Erstellung präziser Audit-Trails. Jeder Vorgang, der ein gut gestaltetes Biometric Gateway durchläuft, erzeugt einen strukturierten Protokolleintrag mit Zeitstempel, der Identität des anfragenden Systems, dem durchgeführten Vorgang, dem Gerät, auf dem er ausgeführt wurde, und dem Ergebnis. Dieser Detailgrad ist in manuellen Workflows selten erreichbar, in denen eine Person sich an einer Geräteverwaltungsoberfläche anmeldet und Vorgänge ausführt, ohne dass vollständig festgehalten wird, was wann geändert wurde.
Häufig gestellte Fragen
Fazit: Die fehlende Schicht existiert bereits
Die Inkompatibilität zwischen n8n-Workflows und biometrischen Geräten ist kein Fehler, kein fehlendes Plugin und keine Konfigurationslücke. Sie ist das Ergebnis zweier Technologien, die in unterschiedlichen Epochen für unterschiedliche Zwecke entwickelt wurden und grundlegend verschiedene Annahmen darüber treffen, wie Software kommuniziert.
Wer das richtig versteht, geht anders an das Problem heran. Sie hören auf, nach einem Weg zu suchen, n8n direkt mit dem Gerät zu verbinden, denn dieser Weg existiert nicht. Sie hören auf, fragile SDK-Integrationen zu bauen, die beim nächsten Firmware-Update brechen. Sie beginnen, nach einem Biometric Gateway zu suchen, das zwischen beiden Welten vermittelt und beide Sprachen fließend spricht.
Genau das ist Cams Biometrics Gateway. Es verbindet sich mit Ihren vorhandenen biometrischen Terminals über deren native Protokolle, übersetzt jedes Geräteereignis in einen JSON-Callback in Echtzeit und stellt 38 biometrische Vorgänge als saubere REST-API bereit, die jeder HTTP-Request-Knoten in n8n aufrufen kann. Es unterstützt 15 oder mehr Gerätemarken über eine einheitliche API-Oberfläche. Keine SDK-Installation. Keine Abhängigkeit von lokaler Infrastruktur. Keine Polling-Skripte. Keine individuelle Integration, die gepflegt werden muss, wenn Firmware-Updates die Struktur der binären Pakete ändern.
Wenn ein Mitarbeiter neu anfängt, sendet Ihr HRMS einen Webhook, Ihr n8n-Workflow läuft, und Cams Gateway registriert ihn automatisch auf allen relevanten Terminals. Wenn er das Unternehmen verlässt, entzieht derselbe Workflow seinen Zugang innerhalb von Sekunden auf allen verbundenen Geräten. Die biometrische Ebene hört auf, die Ausnahme zu sein, und wird zu einem Knoten wie jeder andere Knoten in Ihrem Workflow.
Das Problem lag nie bei Ihrem n8n-Workflow. Es fehlte die Übersetzungsschicht. Cams Biometrics Gateway ist diese Schicht. Entdecken Sie die API unter CamsBiometrics.com oder sprechen Sie mit unserem Team, um Ihr erstes biometrisches Gerät mit n8n zu verbinden.