 Cams Support Hub
Почему рабочие процессы n8n не могут взаимодействовать с биометрическими устройствами
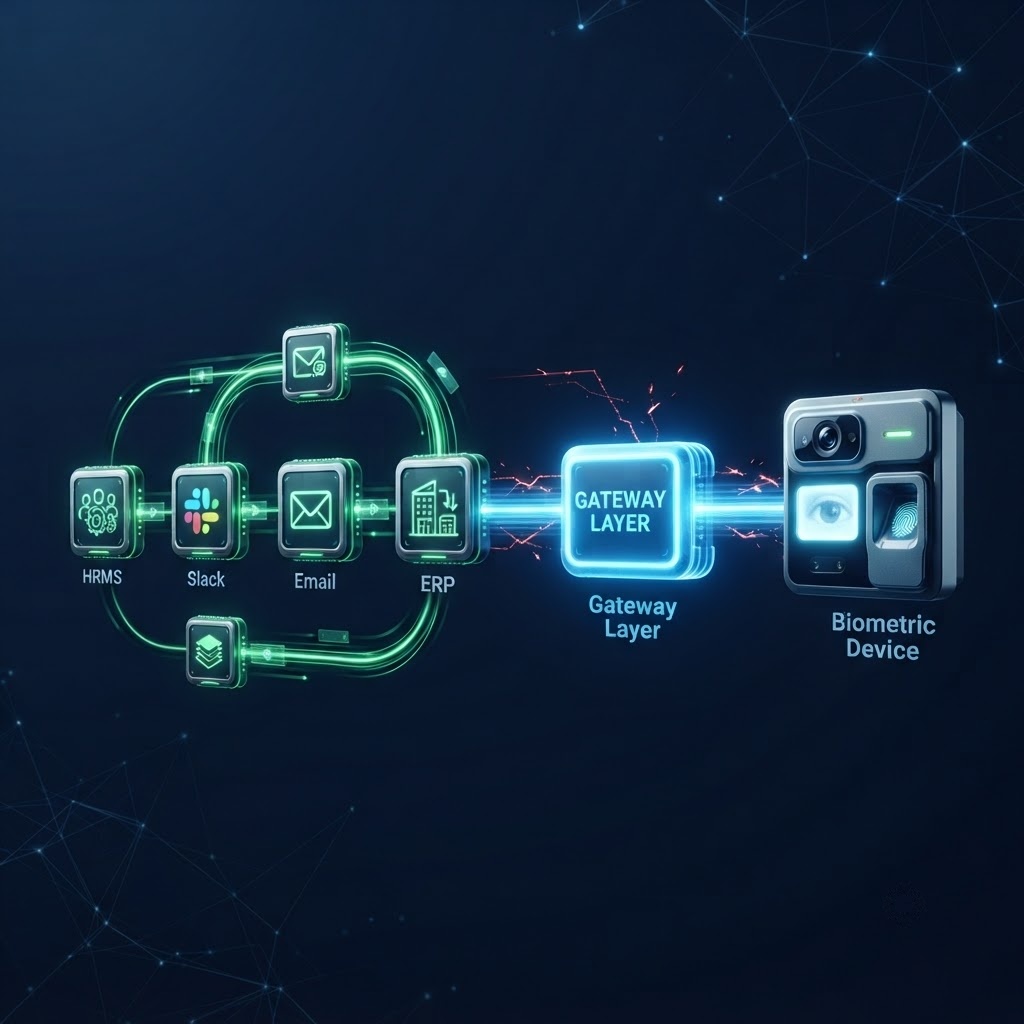
Инженеры по автоматизации, которые создают рабочие процессы n8n, рано или поздно сталкиваются с одной и той же проблемой. Всё соединяется. HRMS отправляет webhook, Slack получает уведомление, обновляется ERP, создаётся IT-заявка. Затем кто-то спрашивает, можно ли включить в процесс систему биометрического контроля доступа. И всё останавливается. Это не проблема конфигурации. Это архитектурная проблема, и только правильное её понимание позволяет её решить.
Начните здесь: как n8n на самом деле передаёт данные между системами
Прежде чем разбираться, почему биометрические устройства разрывают цепочку, полезно понять, как n8n вообще строит эту цепочку. n8n — это по сути обработчик событий. В одной системе происходит событие, это событие передаётся в виде структурированных данных через последовательность узлов, каждый узел преобразует или направляет данные, и в итоге что-то происходит в другой системе.
Механизм, который запускает большинство рабочих процессов n8n, — это webhook. Webhook — это HTTP POST-запрос, который одна система отправляет другой при наступлении события. Когда запись о сотруднике создаётся в вашей HRMS, HRMS отправляет JSON-пакет на URL. Этот URL — ваш узел Webhook в n8n. С этого момента n8n получает данные, и рабочий процесс начинается.
Эта модель работает, потому что каждая задействованная система была спроектирована для обмена данными по HTTP. У них есть URL. Они отправляют и получают JSON. К ним можно обратиться откуда угодно, где есть доступ к интернету. Вся современная программная экосистема — SaaS-платформы, облачные базы данных, инструменты для коммуникации, ERP-системы — построена на этой основе.
Биометрические устройства построены не на этой основе. Они созданы на основе совершенно иного принципа, и именно это различие является источником всего, что описано дальше.
Webhook часто называют «обратным API». В стандартном API ваша система запрашивает данные у другой системы. В webhook другая система автоматически передаёт данные вашей системе, когда происходит событие. Вы указываете ей URL, и она вызывает этот URL при наступлении события. n8n создан для приёма webhook от любой системы, которая может отправить HTTP POST-запрос с JSON-телом. Большинство современного ПО так умеет. Большинство биометрического оборудования — нет.
Невысказанное допущение, заложенное в каждый рабочий процесс n8n
Каждый узел в рабочем процессе n8n опирается на допущение настолько фундаментальное, что оно никогда не формулируется явно: система на другом конце говорит по HTTP. У неё есть адрес. К ней можно обратиться из интернета. Она понимает JSON. Она отвечает в предсказуемом структурированном формате.
Это допущение настолько universally верно для современного ПО, что инженеры n8n перестают о нём думать. Оно становится незаметным, как предположение, что свет загорится, когда вы щёлкнете выключателем. Пока однажды свет не загорится.
Считыватель отпечатков пальцев, установленный на стене, не имеет URL. Он не принимает HTTP-запросы. Он не знает, что такое JSON. У него нет механизма, чтобы отправить уведомление о событии во внешнюю систему при сканировании. Он был спроектирован для поддержания постоянного двоичного соединения с одной локально установленной программой на компьютере в том же здании.
“Считыватель отпечатков пальцев не сломан. Он делает именно то, для чего был спроектирован. Проблема в том, что он был создан для мира, который больше не совпадает с миром, в котором работает ваш рабочий процесс автоматизации.”
Две принципиально разные модели связи, рядом друг с другом
Чтобы сделать это наглядным, сравним, как современное SaaS-приложение обменивается данными с биометрическим терминалом. Это не незначительные различия в реализации. Это принципиально разные модели того, как программное обеспечение взаимодействует с оборудованием.
Если посмотреть на это сравнение, становится ясно, что несовместимость — это не отсутствующая функция, которую можно добавить плагином. Это несоответствие на уровне того, как перемещаются данные, как устанавливаются соединения и в каком формате представлена информация. Это разные миры.
Три технических барьера подробно
Разберём глубже конкретные механизмы, которые делают биометрический терминал недоступным для рабочего процесса n8n. Каждый барьер самостоятелен, и каждого из них хватило бы, чтобы сорвать интеграцию. Все три вместе делают её архитектурно невозможной без промежуточного слоя.
Барьер 1: постоянное соединение через сокет
Большинство биометрических устройств обмениваются данными через постоянное TCP-соединение. Это значит, что устройство и его программа управления поддерживают открытое непрерывное соединение. Данные передаются по нему в реальном времени, но ни одна сторона не может быть доступна независимо, без предварительного установления этого соединения.
n8n, как и все современные платформы автоматизации, работает по модели запрос-ответ без сохранения состояния. Он отправляет запрос и получает ответ. Он не поддерживает постоянных соединений с внешними системами между выполнениями рабочих процессов. Это не ограничение n8n. Это осознанное архитектурное решение, которое делает облачную автоматизацию масштабируемой. Но это означает, что n8n принципиально не может участвовать в модели постоянного сокета, которую используют биометрические устройства.
Представьте двух людей, которые пытаются поговорить. n8n — это как отправка письма. Вы пишете письмо, отправляете его и ждёте ответа. Каждый обмен независим. Биометрическое устройство — это как телефонный звонок, который должен оставаться на связи. Вы набираете номер, удерживаете линию и общаетесь непрерывно. Письмо не может участвовать в телефонном разговоре. Это совершенно разные модели связи.
Барьер 2: уровень двоичного протокола
Когда данные передаются между биометрическим устройством и его программой управления, они идут в виде двоичных пакетов. Двоичные данные — это необработанные байты, закодированные в формате, специфичном для конкретного производителя. Здесь нет удобочитаемой структуры. Нет пар «ключ–значение». Нет стандарта, который можно найти.
Чтобы читать или записывать эти двоичные пакеты, нужен декодер производителя, который поставляется как SDK — программная библиотека, устанавливаемая на компьютер. Без SDK данные, поступающие с устройства, не имеют смысла. Вы не можете написать HTTP Request-узел n8n, который понимает двоичные пакеты. Вы не можете разобрать их в узле Set. Это не JSON. Это не XML. Это не формат, с которым умеет работать n8n.
Это создаёт жёсткую зависимость: чтобы сделать что-либо с биометрическим устройством, его двоичный вывод сначала должен быть декодирован. Это должен делать компьютер с установленным SDK, который обязан находиться в той же локальной сети, что и устройство, а значит, не может быть облачным экземпляром n8n.
Барьер 3: отсутствие модели событий
Это самый недооценённый барьер и, пожалуй, самый важный для автоматизации рабочих процессов. Рабочему процессу n8n нужно знать, когда что-то происходит. Ему нужно событие. Что-то меняется в реальном мире, и это изменение запускает рабочий процесс.
У биометрических устройств нет встроенной модели событий, на которую могла бы подписаться внешняя система. Когда сотрудник сканирует отпечаток пальца, устройство внутренне фиксирует событие и ждёт, пока подключённая программа управления его получит. Оно не вызывает webhook. Оно не отправляет уведомление. Оно не обращается к URL. Оно просто хранит данные, пока кто-нибудь за ними не придёт.
Это разница между системой, которая говорит, и системой, которая ждёт, пока её спросят. Рабочие процессы n8n запускаются событиями. Биометрическое устройство генерирует события, но никогда о них не объявляет. Без моста между этими двумя моделями никакая настройка n8n не даст рабочему процессу знать, что сканирование произошло.
Опрос — это обходной путь, к которому прибегают инженеры, когда модели событий нет. Вы создаёте рабочий процесс, который запускается по расписанию, опрашивает устройство каждые 30 секунд и проверяет наличие новых записей. У этого подхода три проблемы. Во-первых, большинство биометрических устройств не предоставляют конечной точки запроса, которую n8n может вызвать напрямую без SDK. Во-вторых, даже если бы предоставляли, опрос не работает в реальном времени, а задержка в 30 секунд в рабочем процессе контроля доступа или учёта посещаемости имеет реальные операционные последствия. В-третьих, опрос, который молча даёт сбой, — а это произойдёт, когда устройство временно недоступно, — оставляет пробелы в ваших данных без какого-либо уведомления о том, что что-то пошло не так.
Почему этот разрыв сохраняется даже в хорошо оснащённых инженерных командах?
Часто возникает вопрос: почему проблема всё ещё существует? Биометрические устройства появились десятилетия назад. Платформы автоматизации рабочих процессов стали массовыми несколько лет назад. Почему никто не решил задачу соединения между ними?
Ответ состоит из трёх частей.
Во-первых, производители биометрических устройств работают на другом рынке, нежели разработчики программного обеспечения. Их клиенты — руководители объектов, HR-отделы и администраторы безопасности. Они создают ПО для этих пользователей, а не для инженеров, которые хотят интегрировать его с платформами автоматизации. В результате получается ПО, которое хорошо работает для своей целевой аудитории, но никогда не проектировалось с учётом принципа API-first.
Во-вторых, проблема не сразу заметна. Организации внедряют биометрический контроль доступа и автоматизацию рабочих процессов отдельно, часто с разницей в несколько лет. Разрыв между ними становится очевидным только тогда, когда кто-то пытается их соединить, а для этого требуется уровень технической амбициозности, которого многие организации ещё не достигли.
В-третьих, доступные обходные пути — пользовательские интеграции через SDK, скрипты опроса, локальное промежуточное ПО — требуют значительных инженерных ресурсов. Их дорого создавать и сложно поддерживать. Большинство команд, которые за них берутся, в итоге получают решение, которое работает для устройств одного бренда, но ломается при любом изменении прошивки, сетевой топологии или состава команды.
Инженер создаёт пользовательскую интеграцию с использованием SDK ZKTeco. Она работает. Она декодирует двоичный вывод, нормализует данные и отправляет JSON на webhook n8n. Через шесть месяцев клиент добавляет устройства Hikvision на новом объекте. Совершенно другой SDK, совершенно другой двоичный формат, другая модель соединения. Инженер создаёт вторую интеграцию. Через год обновление прошивки устройств ZKTeco меняет структуру пакетов. Первая интеграция ломается. Инженер, который её создал, уже уволился из компании. Это не гипотеза. Это типичная история проектов по интеграции биометрических систем.
Что меняется, когда биометрический шлюз закрывает разрыв?
Биометрический шлюз — это класс программного обеспечения с одной задачей: переводить между системами, которые не могут напрямую взаимодействовать. В контексте биометрических устройств и n8n хороший биометрический шлюз делает три вещи одновременно.
Он подключается к биометрическому устройству снизу, используя тот проприетарный протокол, который требуется этому устройству. Он обрабатывает постоянное socket-соединение, двоичное декодирование, зависимость от SDK и особенности, специфичные для производителя. Устройство не меняется. Биометрический шлюз говорит на его языке.
Он подключается к вашей платформе автоматизации сверху, используя стандартные HTTP, JSON и webhook. Он преобразует каждое биометрическое событие в структурированный JSON-пакет и в реальном времени отправляет его на ваш узел Webhook n8n. Он предоставляет каждую операцию устройства как конечную точку REST API, которую может вызвать ваш HTTP Request-узел n8n. Рабочему процессу не нужно знать или заботиться о том, что участвует двоичное устройство. Он видит только JSON.
И он выполняет это преобразование для устройств всех брендов одновременно, через единую, согласованную поверхность API. Вам не нужно писать одну интеграцию для ZKTeco и другую для Hikvision. Вы пишете одну интеграцию, а «биометрический шлюз» говорит на том языке устройства, который требуется на другой стороне.
Что делает слой биометрического шлюза и чего не может ваш рабочий процесс n8n
Стоит конкретно описать работу, которую выполняет слой биометрического шлюза, потому что, когда он работает, его не видно. Понимание того, что происходит внутри, помогает объяснить, почему создавать его самостоятельно редко стоит.
Как выглядит сторона n8n в этой интеграции на практике
Когда биометрический шлюз создан, интеграция с n8n оказывается удивительно простой. Есть два направления: приём событий от устройств и отправка команд на устройства.
Приём биометрических событий в n8n
Вы создаёте узел Webhook в n8n и настраиваете биометрический шлюз на отправку JSON-callback на эту конечную точку. Каждое биометрическое событие — каждое сканирование отпечатка, каждое разрешение или отказ в доступе, каждое завершение регистрации — поступает в ваш узел Webhook n8n в виде структурированного JSON-пакета. Рабочий процесс запускается автоматически, а все данные о событии доступны каждому последующему узлу.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Отправка команд на устройства из n8n
HTTP Request-узел в n8n отправляет JSON-пакет на REST API-конечную точку биометрического шлюза. Биометрический шлюз получает его, преобразует в двоичный формат команды устройства, выполняет инструкцию на физическом терминале и возвращает JSON-ответ. Рабочий процесс n8n читает ответ и продолжает работу. Условный узел может разветвить рабочий процесс в зависимости от того, была ли операция успешной или нет.
С точки зрения инженера, создающего рабочий процесс, добавление биометрической операции в n8n ничем не отличается от добавления любого другого HTTP Request-узла. Сложность взаимодействия с устройством полностью скрыта за API биометрического шлюза.
Увольнение сотрудника обрабатывается в HRMS. HRMS отправляет webhook в n8n. Рабочий процесс деактивирует учётную запись Slack, отзывает лицензии на ПО, создаёт IT-заявку на возврат активов и отправляет HTTP-запрос к API биометрического шлюза, чтобы одновременно отозвать биометрический доступ на всех подключённых устройствах. Весь процесс, включая отзыв физического доступа, завершается в течение нескольких секунд после кадрового действия, без участия человека и с полным журналом аудита каждого шага.
Три вопроса, которые стоит задать перед созданием собственной биометрической интеграции
Если ваша команда рассматривает создание собственной интеграции между биометрическими устройствами и n8n вместо использования биометрического шлюза, эти три вопроса помогут оценить, на что вы на самом деле идёте.
- Сколько брендов устройств используется в вашей среде сейчас и сколько их будет через три года? Каждый бренд требует отдельной интеграции через SDK. Если сегодня у вас три бренда, а после расширения объекта вы ожидаете добавить ещё два, вам придётся создавать и поддерживать пять отдельных интеграций протоколов, и каждая из них будет меняться при обновлении прошивки.
- Кто будет поддерживать эту интеграцию, когда инженер, который её создал, уйдёт? Пользовательские интеграции через SDK зависят от глубокого знания как самого SDK, так и внутренних структур данных. Такие знания нелегко передать. Интеграция, которую хорошо понимает её автор, часто фактически не поддерживается никем другим.
- Каков ваш план, если обновление прошивки изменит структуру двоичных пакетов? Это случается. Производители обновляют прошивку, иногда без документации о том, что изменилось. Интеграция, которая работала на прошивке 6.2, может незаметно выдавать некорректные данные на прошивке 6.4. Чтобы это обнаружить, требуется постоянный мониторинг двоичного вывода на соответствие ожидаемым структурам.
Соответствие требованиям, когда биометрические данные проходят через автоматизированный рабочий процесс
Автоматизация обработки биометрических данных создаёт обязательства по соблюдению требований, которые ручные процессы часто обходят просто потому, что они ручные. Когда данные проходят через автоматизированный конвейер, каждый шаг этого конвейера является деятельностью по обработке в рамках законодательства о защите данных, и для каждого из них должно быть задокументировано законное основание и цель.
- GDPR, ЕС: Биометрические данные относятся к специальной категории согласно статье 9. Автоматизированная обработка должна иметь явное правовое основание. Каждая система, которая работает с данными, должна быть задокументирована в вашем реестре деятельности по обработке. Действует принцип минимизации данных: ваш рабочий процесс не должен собирать или передавать больше биометрических данных, чем требует конкретная операция.
- CCPA и CPRA, Калифорния: Биометрические идентификаторы относятся к конфиденциальной персональной информации. Автоматизированные системы, которые их обрабатывают, не должны продавать, передавать или использовать их для профилирования. Потоки данных в ваш рабочий процесс n8n и из него должны быть картированы и задокументированы.
- LGPD, Бразилия: Обработка должна иметь законное основание и быть прозрачной для субъекта данных. Автоматизированная обработка биометрических данных должна раскрываться в вашей документации по конфиденциальности.
- PDPA, Сингапур, Малайзия, Таиланд: Применяется обработка на основе согласия. Биометрические данные, собранные через автоматизированные рабочие процессы, должны иметь чётко согласованную цель, которая соответствует тому, как они впоследствии используются в рабочем процессе.
Существенное преимущество автоматизированных биометрических рабочих процессов с точки зрения соответствия требованиям — автоматическое создание точных журналов аудита. Каждая операция, проходящая через грамотно спроектированный биометрический шлюз, создаёт структурированную запись в журнале с меткой времени, идентификацией запрашивающей системы, выполненной операцией, устройством, на котором она выполнена, и результатом. Такой уровень детализации редко достижим в ручных процессах, где человек входит в интерфейс управления устройством и выполняет операции без полной записи того, что изменилось и когда.
Часто задаваемые вопросы
Заключение: недостающий слой уже создан
Несовместимость рабочих процессов n8n и биометрических устройств — это не ошибка, не отсутствующий плагин и не пробел в настройках. Это результат двух технологий, созданных в разные эпохи для разных целей, с принципиально разными допущениями о том, как программное обеспечение обменивается данными.
Понимание этого по-настоящему меняет подход к проблеме. Вы перестаёте искать способ заставить n8n напрямую обращаться к устройству, потому что такого пути не существует. Вы перестаёте создавать хрупкие интеграции через SDK, которые сломаются при следующем обновлении прошивки. Вы начинаете искать биометрический шлюз, который стоит между двумя мирами и свободно говорит на обоих языках.
Это Cams Biometrics Gateway. Он подключается к вашим существующим биометрическим терминалам, используя их собственные протоколы, преобразует каждое событие устройства в JSON-callback в реальном времени и предоставляет 38 биометрических операций в виде удобного REST API, который может вызвать любой HTTP Request-узел n8n. Он поддерживает 15 и более брендов устройств через единую унифицированную поверхность API. Без установки SDK. Без зависимости от локальной инфраструктуры. Без скриптов опроса. Без пользовательской интеграции, которую нужно поддерживать, когда обновления прошивки меняют структуру двоичных пакетов.
Когда сотрудник присоединяется к компании, ваша HRMS отправляет webhook, запускается ваш рабочий процесс n8n, и Cams Gateway автоматически регистрирует его на всех нужных терминалах. Когда он уходит, тот же рабочий процесс отзывает его доступ на всех подключённых устройствах за считанные секунды. Биометрический уровень перестаёт быть исключением и становится узлом, таким же, как любой другой узел вашего рабочего процесса.
Проблема никогда не была в вашем рабочем процессе n8n. Проблемой был недостающий слой перевода. Cams Biometrics Gateway и есть этот слой. Изучите API на сайте CamsBiometrics.com или свяжитесь с нашей командой, чтобы подключить первое биометрическое устройство к n8n.