 Cams Support Hub
Por que os fluxos de trabalho do n8n não conseguem se comunicar com dispositivos biométricos
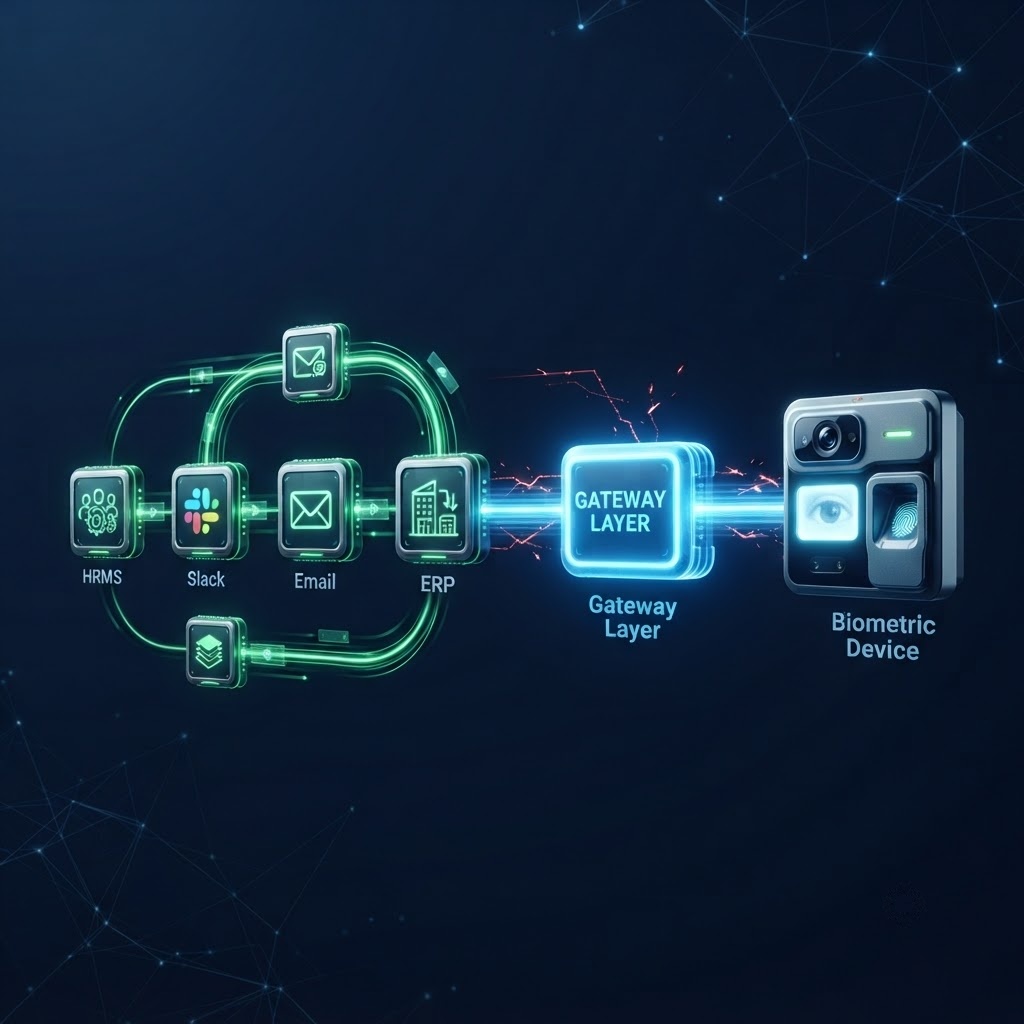
Engenheiros de automação que criam fluxos de trabalho no n8n acabam encontrando o mesmo obstáculo. Tudo se conecta. O HRMS dispara um webhook, o Slack recebe a notificação, o ERP é atualizado e o chamado de TI é aberto. Então alguém pergunta se o sistema de controle de acesso biométrico também pode ser incluído. E tudo para. Este não é um problema de configuração. É um problema de arquitetura, e entendê-lo adequadamente é a única forma de resolvê-lo.
Começando Aqui: Como o n8n Realmente Move Dados Entre Sistemas
Antes de entender por que os dispositivos biométricos quebram a cadeia, é útil compreender exatamente como o n8n constrói essa cadeia. O n8n é, fundamentalmente, um processador de eventos. Algo acontece em um sistema, esse evento trafega como dados estruturados por uma série de nós, cada nó transforma ou roteia os dados e, por fim, algo acontece em outro sistema.
O mecanismo que inicia a maioria dos fluxos de trabalho do n8n é o webhook. Um webhook é uma requisição HTTP POST que um sistema envia a outro quando um evento ocorre. Quando um registro de funcionário é criado no seu HRMS, o HRMS envia um payload JSON para uma URL. Essa URL é o seu nó Webhook do n8n. A partir desse momento, o n8n possui os dados e o fluxo de trabalho é iniciado.
Esse modelo funciona porque todos os sistemas envolvidos foram projetados para se comunicar por HTTP. Eles possuem URLs, enviam e recebem JSON e podem ser acessados de qualquer lugar com conexão à internet. Todo o ecossistema de software moderno, plataformas SaaS, bancos de dados em nuvem, ferramentas de comunicação e sistemas ERP, foi construído sobre essa base.
Os dispositivos biométricos não foram construídos sobre essa base. Eles foram desenvolvidos com algo completamente diferente, e essa diferença é a origem de tudo o que vem a seguir.
Um webhook costuma ser descrito como uma “API invertida”. Em uma API padrão, o seu sistema solicita dados a outro sistema. Em um webhook, o outro sistema envia os dados ao seu sistema automaticamente quando algo acontece. Você fornece uma URL, e ele chama essa URL quando um evento ocorre. O n8n foi projetado para receber webhooks de qualquer sistema capaz de enviar uma requisição HTTP POST com corpo JSON. A maioria dos softwares modernos consegue fazer isso. A maioria dos equipamentos biométricos não consegue.
A Premissa Silenciosa Presente em Todo Fluxo de Trabalho do n8n
Cada nó de um fluxo de trabalho do n8n faz uma premissa tão fundamental que nunca é declarada explicitamente: o sistema do outro lado fala HTTP. Ele possui um endereço. Pode ser acessado pela internet. Entende JSON. Responde em um formato previsível e estruturado.
Essa premissa é tão universalmente verdadeira no software moderno que os engenheiros do n8n deixam de pensar nela. Ela se torna invisível, como presumir que a luz vai acender quando você liga o interruptor. Até que, um dia, a luz não acende.
Um leitor de impressão digital fixado na parede não possui uma URL. Não aceita requisições HTTP. Não sabe o que é JSON. Não tem nenhum mecanismo para enviar uma notificação de evento a um sistema externo quando uma leitura ocorre. Ele foi projetado para manter uma conexão binária persistente com um único software instalado localmente em uma máquina no mesmo prédio.
“O leitor de impressão digital não está quebrado. Ele está fazendo exatamente aquilo para o qual foi projetado. O problema é que ele foi projetado para um mundo que não corresponde mais ao mundo em que o seu fluxo de automação funciona.”
Dois Modelos de Comunicação Completamente Diferentes, Lado a Lado
Para tornar isso concreto, compare como uma aplicação SaaS moderna se comunica com como um terminal biométrico se comunica. Não se trata de pequenas diferenças de implementação. São modelos fundamentalmente diferentes de como o software conversa com o hardware.
Ao analisar essa comparação, fica claro que a incompatibilidade não é um recurso ausente que pode ser adicionado com um plugin. Trata-se de um descompasso no nível de como os dados se movem, como as conexões são estabelecidas e em que formato as informações são representadas. São mundos diferentes.
As Três Barreiras Técnicas em Detalhes
Vamos aprofundar os mecanismos específicos que tornam um terminal biométrico inacessível a partir de um fluxo de trabalho do n8n. Cada barreira é distinta, e cada uma, isoladamente, bastaria para inviabilizar a integração. Juntas, as três tornam a integração arquiteturalmente impossível sem uma camada intermediária.
Barreira 1: A Conexão por Socket Persistente
A maioria dos dispositivos biométricos se comunica por meio de uma conexão TCP por socket persistente. Isso significa que o dispositivo e seu software de gerenciamento mantêm uma conexão aberta e contínua. Os dados trafegam nos dois sentidos por essa conexão em tempo real, mas nenhum dos lados pode ser acessado de forma independente sem que essa conexão seja estabelecida antes.
O n8n, como todas as plataformas de automação modernas, opera com um modelo de requisição e resposta sem estado. Ele envia uma requisição e recebe uma resposta. Não mantém conexões persistentes com sistemas externos entre as execuções do fluxo de trabalho. Isso não é uma limitação do n8n. É uma escolha de design deliberada que torna a automação hospedada na nuvem escalável. Mas significa que o n8n não consegue, fundamentalmente, participar do modelo de socket persistente usado pelos dispositivos biométricos.
Imagine duas pessoas tentando ter uma conversa. O n8n é como enviar uma carta. Você escreve a carta, envia e espera uma resposta. Cada troca é independente. Um dispositivo biométrico é como uma ligação telefônica que precisa permanecer conectada. Você disca, mantém a linha aberta e se comunica continuamente. Uma carta não pode participar de uma ligação telefônica. São modelos de comunicação completamente diferentes.
Barreira 2: A Camada de Protocolo Binário
Quando os dados se movem entre um dispositivo biométrico e seu software de gerenciamento, eles trafegam como pacotes binários. Dados binários são bytes brutos codificados em um formato específico daquele fabricante. Não há estrutura legível por humanos. Não há pares chave-valor. Não existe um padrão que você possa consultar.
Para ler ou gravar esses pacotes binários, é preciso do decodificador do fabricante, distribuído como um SDK, uma biblioteca de software que você instala em uma máquina. Sem o SDK, os dados que chegam do dispositivo não têm significado. Você não consegue criar um nó de Requisição HTTP no n8n que entenda pacotes binários. Não é possível analisá-los em um nó Set. Eles não são JSON. Não são XML. Não são nenhum formato que o n8n saiba processar.
Isso cria uma dependência rígida: para fazer qualquer coisa com um dispositivo biométrico, algo precisa primeiro decodificar sua saída binária. Esse algo precisa ser uma máquina executando o SDK, que precisa estar na mesma rede local do dispositivo, o que não pode ser uma instância do n8n hospedada na nuvem.
Barreira 3: A Ausência de um Modelo de Eventos
Esta é a barreira mais negligenciada e, possivelmente, a mais importante para a automação de fluxos de trabalho. Um fluxo de trabalho do n8n precisa saber quando algo acontece. Ele precisa de um evento. Algo muda no mundo, e essa mudança dispara o fluxo de trabalho.
Os dispositivos biométricos não possuem um modelo de eventos nativo ao qual um sistema externo possa se inscrever. Quando um funcionário registra sua impressão digital, o dispositivo armazena o evento internamente e aguarda que o software de gerenciamento conectado o recupere. Ele não dispara um webhook. Não envia uma notificação. Não chama uma URL. Ele apenas mantém os dados guardados até que algo venha buscá-los.
Essa é a diferença entre um sistema que fala e um sistema que espera ser consultado. Os fluxos de trabalho do n8n são disparados por eventos. Um dispositivo biométrico gera eventos que nunca anuncia. Sem uma ponte entre esses dois modelos, nenhuma configuração do n8n fará o fluxo de trabalho perceber que uma leitura ocorreu.
O polling é a solução alternativa a que os engenheiros recorrem quando não há um modelo de eventos. Você cria um fluxo de trabalho que roda em uma programação, consulta o dispositivo a cada 30 segundos e verifica se há novos registros. Isso tem três problemas. Primeiro, a maioria dos dispositivos biométricos não expõe um endpoint de consulta que o n8n possa acessar diretamente sem o SDK. Segundo, mesmo que expusessem, o polling não é em tempo real, e um atraso de 30 segundos em um fluxo de controle de acesso ou de registro de ponto tem consequências operacionais reais. Terceiro, um polling que falha silenciosamente, o que acontecerá sempre que o dispositivo estiver temporariamente inacessível, deixa lacunas nos seus dados sem nenhuma notificação de que algo deu errado.
Por Que Essa Lacuna Persiste Mesmo em Equipes de Engenharia Bem Estruturadas?
Uma pergunta que surge com frequência é: por que esse problema ainda existe? Os dispositivos biométricos existem há décadas. As plataformas de automação de fluxos de trabalho são comuns há anos. Por que ninguém resolveu a conexão entre eles?
A resposta tem três partes.
Primeiro, os fabricantes de dispositivos biométricos atendem a um mercado diferente dos desenvolvedores de software. Seus clientes são gestores de instalações, equipes de RH e administradores de segurança. Eles criam seus softwares para esses usuários, e não para engenheiros que desejam integrar com plataformas de automação. O resultado é um software que funciona bem para seu público-alvo, mas que nunca foi projetado com uma filosofia API-first.
Segundo, o problema não é imediatamente visível. As organizações adicionam o controle de acesso biométrico e a automação de fluxos de trabalho separadamente, muitas vezes com anos de diferença. A lacuna entre eles só se torna óbvia quando alguém tenta conectá-los, o que exige um nível de ambição técnica que muitas organizações ainda não alcançaram.
Terceiro, as soluções alternativas disponíveis, integrações personalizadas com SDK, scripts de polling e middleware local, exigem investimento significativo em engenharia. São caras de construir e frágeis de manter. A maioria das equipes que tenta essas abordagens acaba com algo que funciona para uma única marca de dispositivo, mas que quebra com qualquer mudança de firmware, topologia de rede ou composição da equipe.
Um engenheiro cria uma integração personalizada usando o SDK da ZKTeco. Ela funciona. Decodifica a saída binária, normaliza os dados e envia JSON para o webhook do n8n. Seis meses depois, o cliente adiciona dispositivos Hikvision em uma nova unidade. Um SDK completamente diferente, um formato binário completamente diferente, um modelo de conexão diferente. O engenheiro cria uma segunda integração. Um ano depois, uma atualização de firmware dos dispositivos ZKTeco altera a estrutura dos pacotes. A primeira integração para de funcionar. O engenheiro que a criou já deixou a empresa. Isso não é hipotético. É o histórico padrão de projetos de integração biométrica.
O Que Muda Quando o Biometric Gateway Fecha a Lacuna?
O Biometric Gateway é uma categoria de software com uma única função: traduzir entre sistemas que não conseguem se comunicar diretamente. No contexto de dispositivos biométricos e do n8n, um bom Biometric Gateway faz três coisas simultaneamente.
Ele se conecta, na ponta, ao dispositivo biométrico usando qualquer protocolo proprietário que o equipamento exija. Ele cuida da conexão por socket persistente, da decodificação binária, da dependência do SDK e das particularidades específicas de cada fabricante. O dispositivo não muda. O Biometric Gateway fala a língua dele.
Ele se conecta, na outra ponta, à sua plataforma de automação usando HTTP, JSON e webhooks padrão. Ele traduz cada evento biométrico em um payload JSON estruturado e o envia ao seu nó Webhook do n8n em tempo real. Ele expõe cada operação do dispositivo como um endpoint de REST API que o seu nó de Requisição HTTP do n8n pode chamar. Seu fluxo de trabalho não precisa saber nem se importa que um dispositivo binário está envolvido. Ele apenas enxerga JSON.
E essa tradução funciona para todas as marcas de dispositivos simultaneamente, por meio de uma única superfície de API consistente. Você não escreve uma integração para a ZKTeco e outra para a Hikvision. Você escreve uma única integração, e o “Biometric Gateway” fala a língua do dispositivo necessário do outro lado.
O Que a Camada Biometric Gateway Faz e Que o Seu Fluxo de Trabalho do n8n Não Consegue Fazer
Vale ser específico sobre o trabalho que a camada Biometric Gateway executa, porque ele fica invisível quando está funcionando. Entender o que acontece dentro dela ajuda a explicar por que construí-la por conta própria raramente compensa.
Como É, Na Prática, o Lado do n8n Nessa Integração
Depois que o Biometric Gateway existe, a integração com o n8n é surpreendentemente simples. Há duas direções: receber eventos dos dispositivos e enviar instruções aos dispositivos.
Recebendo eventos biométricos no n8n
Você cria um nó Webhook no n8n e configura o Biometric Gateway para enviar callbacks JSON para esse endpoint. Cada evento biométrico, cada leitura de impressão digital, cada concessão ou negação de acesso, cada conclusão de cadastro, chega ao seu nó Webhook do n8n como um payload JSON estruturado. O fluxo de trabalho é disparado automaticamente, com todos os dados do evento disponíveis para cada nó subsequente.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Enviando instruções aos dispositivos a partir do n8n
Um nó de Requisição HTTP no n8n envia um payload JSON ao endpoint da REST API do Biometric Gateway. O Biometric Gateway recebe a requisição, traduz para o formato de comando binário do dispositivo, executa a instrução no terminal físico e devolve uma resposta JSON. O fluxo de trabalho do n8n lê a resposta e continua. Um nó condicional pode direcionar o fluxo com base em a operação ter sido bem-sucedida ou ter falhado.
Do ponto de vista do engenheiro de fluxos de trabalho, adicionar uma operação biométrica a um fluxo do n8n não é diferente de adicionar qualquer outro nó de Requisição HTTP. A complexidade da comunicação com o dispositivo fica totalmente oculta atrás da API do Biometric Gateway.
O desligamento de um funcionário é processado no HRMS. O HRMS dispara um webhook para o n8n. O fluxo desativa a conta no Slack, revoga licenças de software, abre um chamado de recuperação de ativos de TI e faz uma Requisição HTTP à API do Biometric Gateway para revogar o acesso biométrico em todos os dispositivos conectados simultaneamente. Todo o processo, incluindo a revogação do acesso físico, é concluído em segundos após a ação do RH, sem envolvimento humano e com um registro completo de auditoria em cada etapa.
Três Perguntas a Fazer Antes de Criar sua Própria Integração Biométrica
Se sua equipe está considerando criar uma integração personalizada entre seus dispositivos biométricos e o n8n, em vez de usar um Biometric Gateway, estas três perguntas ajudarão a avaliar com o que você realmente está se comprometendo.
- Quantas marcas de dispositivos existem hoje no seu ambiente e quantas haverá daqui a três anos? Cada marca exige uma integração separada com SDK. Se você tem três marcas hoje e espera adicionar mais duas após uma expansão de unidades, estará se comprometendo a construir e manter cinco integrações de protocolo separadas, cada uma das quais mudará a cada atualização de firmware.
- Quem fará a manutenção dessa integração quando o engenheiro que a criou sair? Integrações personalizadas com SDK dependem de conhecimento profundo tanto do SDK quanto das estruturas internas de dados. Esse conhecimento não se transfere facilmente. Uma integração bem compreendida pelo seu autor costuma ser, na prática, impossível de manter para qualquer outra pessoa.
- Qual é o seu plano quando uma atualização de firmware alterar a estrutura dos pacotes binários? Isso acontece. Os fabricantes atualizam o firmware, às vezes sem documentar o que mudou. Uma integração que funcionava com o firmware 6.2 pode produzir dados incorretos silenciosamente com o firmware 6.4. Detectar isso exige monitoramento contínuo da saída binária em relação às estruturas esperadas.
Conformidade Quando Dados Biométricos Passam por um Fluxo de Trabalho Automatizado
Automatizar o processamento de dados biométricos cria obrigações de conformidade que os fluxos manuais frequentemente contornam simplesmente por serem manuais. Quando os dados passam por um pipeline automatizado, cada etapa desse pipeline é uma atividade de tratamento sob a legislação de proteção de dados, e cada uma delas deve ter uma base legal e uma finalidade documentadas.
- GDPR, UE: Dados biométricos se enquadram no Artigo 9 como categoria especial. O tratamento automatizado deve ter uma base legal explícita. Todo sistema que acesse os dados deve estar documentado nos seus Registros de Atividades de Tratamento. A minimização de dados se aplica: seu fluxo de trabalho não pode coletar nem transmitir mais dados biométricos do que a operação específica exige.
- CCPA e CPRA, Califórnia: Identificadores biométricos são informações pessoais sensíveis. Sistemas automatizados que os processam não podem vendê-los, compartilhá-los ou utilizá-los para fins de criação de perfis. Os fluxos de dados que entram e saem do seu fluxo de trabalho do n8n devem ser mapeados e documentados.
- LGPD, Brasil: O tratamento deve ter base legal e ser transparente para o titular dos dados. O tratamento biométrico automatizado deve ser divulgado na sua documentação de privacidade.
- PDPA, Singapura, Malásia, Tailândia: Aplica-se o tratamento baseado em consentimento. Dados biométricos coletados por fluxos de trabalho automatizados devem ter uma finalidade consentida e clara, alinhada à forma como são posteriormente utilizados pelo fluxo de trabalho.
Uma vantagem significativa de conformidade dos fluxos biométricos automatizados é a criação automática de trilhas de auditoria precisas. Cada operação que passa por um Biometric Gateway bem projetado gera um registro de log estruturado, com data e hora, a identidade do sistema solicitante, a operação realizada, o dispositivo em que ela foi executada e o resultado. Esse nível de detalhe raramente é alcançável em fluxos manuais, nos quais uma pessoa acessa a interface de gerenciamento do dispositivo e executa operações sem um registro completo do que foi alterado e quando.
Perguntas Frequentes
Conclusão: A Camada que Faltava Já Está Construída
A incompatibilidade entre os fluxos de trabalho do n8n e os dispositivos biométricos não é um bug, a ausência de um plugin ou uma lacuna de configuração. É o resultado de duas tecnologias construídas em épocas diferentes, para finalidades diferentes, com premissas fundamentalmente distintas sobre como o software se comunica.
Entender isso adequadamente muda a forma como você aborda o problema. Você deixa de procurar um jeito de fazer o n8n alcançar o dispositivo diretamente, porque esse caminho não existe. Você deixa de construir integrações frágeis com SDK que vão quebrar na próxima atualização de firmware. Você passa a procurar um Biometric Gateway que fique entre os dois mundos e fale as duas línguas com fluência.
Esse é o Cams Biometrics Gateway. Ele se conecta aos seus terminais biométricos existentes usando seus protocolos nativos, traduz cada evento do dispositivo em um callback JSON em tempo real e expõe 38 operações biométricas como uma REST API limpa que qualquer nó de Requisição HTTP do n8n pode chamar. Ele oferece suporte a 15 ou mais marcas de dispositivos por meio de uma única superfície de API unificada. Sem instalação de SDK. Sem dependência de infraestrutura local. Sem scripts de polling. Sem integração personalizada para manter quando atualizações de firmware alterarem a estrutura dos pacotes binários.
Quando um funcionário entra na empresa, o seu HRMS dispara um webhook, o seu fluxo de trabalho do n8n é executado e o Cams Gateway o cadastra automaticamente em todos os terminais relevantes. Quando ele sai, o mesmo fluxo revoga seu acesso em todos os dispositivos conectados em segundos. A camada biométrica deixa de ser a exceção e passa a ser um nó, como qualquer outro nó do seu fluxo de trabalho.
O seu fluxo de trabalho do n8n nunca foi o problema. O que faltava era a camada de tradução. O Cams Biometrics Gateway é essa camada. Explore a API em CamsBiometrics.com ou fale com nossa equipe para conectar seu primeiro dispositivo biométrico ao n8n.