 Cams Support Hub
Mengapa Alur Kerja n8n Tidak Dapat Berkomunikasi dengan Perangkat Biometrik
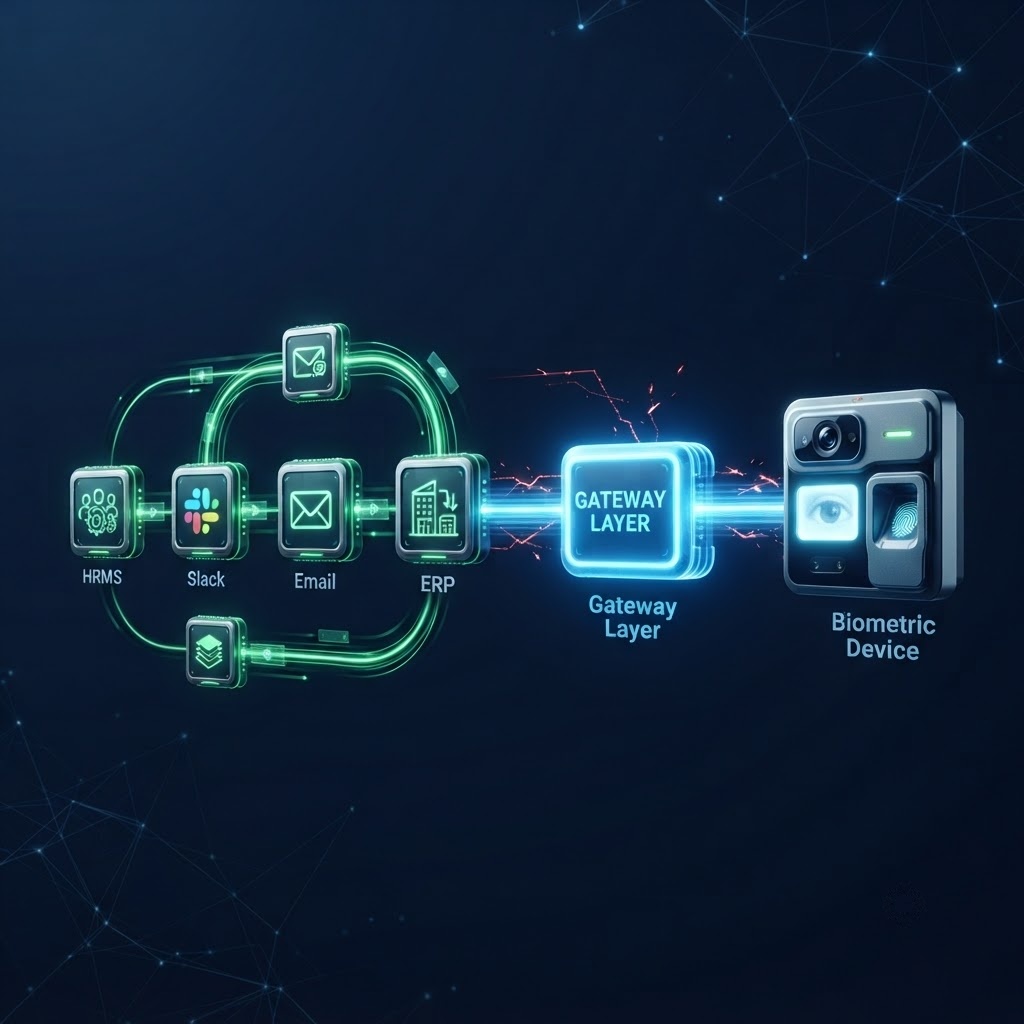
Insinyur otomasi yang membangun alur kerja n8n pada akhirnya akan menghadapi hambatan yang sama. Semuanya terhubung. HRMS memicu webhook, Slack menerima notifikasi, ERP diperbarui, dan tiket IT dibuat. Kemudian seseorang bertanya apakah sistem akses biometrik dapat dimasukkan juga. Dan semuanya berhenti. Ini bukan masalah konfigurasi. Ini adalah masalah arsitektur, dan memahaminya dengan benar adalah satu-satunya cara untuk menyelesaikannya.
Mulai Di Sini: Cara n8n Sebenarnya Memindahkan Data Antar Sistem
Sebelum memahami mengapa perangkat biometrik memutus rantai, ada baiknya memahami dengan tepat bagaimana n8n membangun rantai tersebut. n8n pada dasarnya adalah pemroses peristiwa. Sesuatu terjadi di satu sistem, peristiwa itu berpindah sebagai data terstruktur melalui serangkaian node, setiap node mengubah atau mengarahkan data, dan pada akhirnya sesuatu terjadi di sistem lain.
Mekanisme yang memulai sebagian besar alur kerja n8n adalah webhook. Webhook adalah permintaan HTTP POST yang dikirim satu sistem ke sistem lain ketika suatu peristiwa terjadi. Ketika catatan karyawan dibuat di HRMS Anda, HRMS mengirimkan payload JSON ke sebuah URL. URL tersebut adalah node Webhook n8n Anda. Sejak saat itu, n8n memiliki datanya dan alur kerja dimulai.
Model ini berfungsi karena setiap sistem yang terlibat dirancang untuk berkomunikasi melalui HTTP. Sistem tersebut memiliki URL. Mereka mengirim dan menerima JSON. Mereka dapat dijangkau dari mana saja yang memiliki koneksi internet. Seluruh ekosistem perangkat lunak modern, platform SaaS, basis data cloud, alat komunikasi, sistem ERP, dibangun di atas fondasi ini.
Perangkat biometrik tidak dibangun di atas fondasi ini. Perangkat tersebut dibangun dengan sesuatu yang sama sekali berbeda, dan perbedaan itulah sumber dari semua yang terjadi selanjutnya.
Webhook sering digambarkan sebagai “API terbalik.” Dalam API standar, sistem Anda meminta data dari sistem lain. Dalam webhook, sistem lain mengirimkan data ke sistem Anda secara otomatis ketika suatu peristiwa terjadi. Anda memberikan URL, dan sistem tersebut memanggil URL itu ketika peristiwa terjadi. n8n dibangun untuk menerima webhook dari sistem apa pun yang dapat mengirim permintaan HTTP POST dengan badan JSON. Sebagian besar perangkat lunak modern dapat melakukan ini. Sebagian besar perangkat keras biometrik tidak dapat.
Asumsi Tersembunyi di Setiap Alur Kerja n8n
Setiap node dalam alur kerja n8n membuat asumsi yang sangat mendasar sehingga tidak pernah dinyatakan secara eksplisit: sistem di ujung lain berbicara HTTP. Sistem tersebut memiliki alamat. Anda dapat menjangkaunya dari internet. Sistem itu memahami JSON. Sistem itu merespons dalam format yang dapat diprediksi dan terstruktur.
Asumsi ini begitu benar secara universal di seluruh perangkat lunak modern sehingga para insinyur n8n berhenti memikirkannya. Asumsi ini menjadi tidak terlihat, seperti mengira lampu akan menyala saat Anda menekan sakelar. Hingga suatu hari, lampu tidak menyala.
Pembaca sidik jari yang terpasang di dinding tidak memiliki URL. Perangkat ini tidak menerima permintaan HTTP. Perangkat ini tidak mengetahui apa itu JSON. Perangkat ini tidak memiliki mekanisme untuk mengirimkan notifikasi peristiwa ke sistem eksternal ketika pemindaian terjadi. Perangkat ini dirancang untuk mempertahankan koneksi biner yang persisten dengan satu perangkat lunak terpasang secara lokal yang berjalan di mesin dalam gedung yang sama.
“Pembaca sidik jari tidak rusak. Ia melakukan persis apa yang dirancang untuk dilakukannya. Masalahnya adalah ia dirancang untuk dunia yang tidak lagi sesuai dengan dunia tempat alur kerja otomasi Anda beroperasi.”
Dua Model Komunikasi yang Sepenuhnya Berbeda, Berdampingan
Untuk membuat hal ini lebih konkret, bandingkan cara aplikasi SaaS modern berkomunikasi dengan cara terminal biometrik berkomunikasi. Ini bukan perbedaan implementasi kecil. Keduanya adalah model yang secara fundamental berbeda tentang bagaimana perangkat lunak berbicara dengan perangkat keras.
Ketika Anda melihat perbandingan ini, ketidakcocokannya bukan fitur yang hilang yang dapat Anda tambahkan dengan plugin. Ini adalah ketidaksesuaian pada tingkat cara data bergerak, cara koneksi terbentuk, dan format apa yang dimiliki informasi. Ini adalah dua dunia yang berbeda.
Tiga Hambatan Teknis secara Rinci
Mari kita telusuri lebih dalam mekanisme spesifik yang membuat terminal biometrik tidak dapat dijangkau dari alur kerja n8n. Setiap hambatan berbeda, dan masing-masing saja sudah cukup untuk menggagalkan integrasi. Ketiganya bersama-sama membuatnya tidak mungkin secara arsitektural tanpa lapisan perantara.
Hambatan 1: Koneksi Soket Persisten
Sebagian besar perangkat biometrik berkomunikasi melalui koneksi soket TCP persisten. Artinya, perangkat dan perangkat lunak manajemennya mempertahankan koneksi terbuka dan berkelanjutan. Data mengalir bolak-balik melalui koneksi ini secara real-time, tetapi kedua sisi tidak dapat dijangkau secara independen tanpa membangun koneksi tersebut terlebih dahulu.
n8n, seperti semua platform otomasi modern, beroperasi dengan model permintaan-respons yang stateless. Ia mengirim permintaan dan menerima respons. Ia tidak mempertahankan koneksi persisten ke sistem eksternal di antara eksekusi alur kerja. Ini bukan keterbatasan n8n. Ini adalah pilihan desain yang disengaja yang membuat otomasi yang dihosting di cloud dapat diskalakan. Namun, ini berarti n8n secara fundamental tidak dapat berpartisipasi dalam model soket persisten yang digunakan perangkat biometrik.
Bayangkan dua orang yang mencoba berbincang. n8n seperti mengirim surat. Anda menulis surat, mengirimkannya, dan menunggu balasan. Setiap pertukaran bersifat independen. Perangkat biometrik seperti panggilan telepon yang harus tetap tersambung. Anda menghubungi, menjaga saluran tetap terbuka, dan berkomunikasi secara terus-menerus. Surat tidak dapat berpartisipasi dalam panggilan telepon. Keduanya adalah model komunikasi yang sepenuhnya berbeda.
Hambatan 2: Lapisan Protokol Biner
Ketika data berpindah antara perangkat biometrik dan perangkat lunak manajemennya, data tersebut berpindah sebagai paket biner. Data biner adalah byte mentah yang dikodekan dalam format yang spesifik untuk produsen tersebut. Tidak ada struktur yang dapat dibaca manusia. Tidak ada pasangan kunci-nilai. Tidak ada standar yang dapat Anda cari.
Untuk membaca atau menulis paket biner ini, Anda memerlukan dekoder produsen, yang didistribusikan sebagai SDK, yaitu pustaka perangkat lunak yang Anda instal di sebuah mesin. Tanpa SDK, data yang datang dari perangkat tidak memiliki makna. Anda tidak dapat menulis node HTTP Request n8n yang memahami paket biner. Anda tidak dapat mengurainya di node Set. Paket tersebut bukan JSON. Paket tersebut bukan XML. Paket tersebut bukan format apa pun yang dapat ditangani n8n.
Hal ini menciptakan ketergantungan yang kuat: untuk melakukan apa pun dengan perangkat biometrik, sesuatu harus terlebih dahulu mendekode keluarannya yang biner. Sesuatu itu harus berupa mesin yang menjalankan SDK, yang harus berada di jaringan lokal yang sama dengan perangkat, dan itu tidak bisa berupa instance n8n yang dihosting di cloud.
Hambatan 3: Model Peristiwa yang Hilang
Ini adalah hambatan yang paling sering terlewatkan, dan bisa dibilang yang paling penting untuk otomasi alur kerja. Alur kerja n8n perlu mengetahui kapan sesuatu terjadi. Ia membutuhkan sebuah peristiwa. Sesuatu berubah di dunia, dan perubahan itu memicu alur kerja.
Perangkat biometrik tidak memiliki model peristiwa bawaan yang dapat dilanggani oleh sistem eksternal. Ketika karyawan memindai sidik jarinya, perangkat mencatat peristiwa tersebut secara internal dan menunggu perangkat lunak manajemen yang terhubung untuk mengambilnya. Perangkat tidak memicu webhook. Perangkat tidak mengirimkan notifikasi. Perangkat tidak memanggil URL. Perangkat hanya menyimpan data hingga ada yang datang untuk mengambilnya.
Inilah perbedaan antara sistem yang berbicara dan sistem yang menunggu untuk ditanya. Alur kerja n8n dipicu oleh peristiwa. Perangkat biometrik menghasilkan peristiwa yang tidak pernah diumumkannya. Tanpa jembatan di antara kedua model ini, konfigurasi n8n seberapa pun tidak akan membuat alur kerja menyadari bahwa sebuah pemindaian telah terjadi.
Polling adalah solusi sementara yang diambil insinyur ketika tidak ada model peristiwa. Anda menulis alur kerja yang berjalan sesuai jadwal, menanyakan perangkat setiap 30 detik, dan memeriksa catatan baru. Pendekatan ini memiliki tiga masalah. Pertama, sebagian besar perangkat biometrik tidak menyediakan endpoint kueri yang dapat dipanggil n8n secara langsung tanpa SDK. Kedua, meskipun tersedia, polling tidak real-time, dan penundaan 30 detik dalam alur kerja kontrol akses atau kehadiran memiliki konsekuensi operasional yang nyata. Ketiga, polling yang gagal secara diam-diam, yang pasti terjadi ketika perangkat sementara tidak dapat dijangkau, meninggalkan celah dalam data Anda tanpa notifikasi bahwa ada yang salah.
Mengapa Kesenjangan Ini Tetap Ada Bahkan di Tim Teknik dengan Sumber Daya Memadai?
Satu pertanyaan yang sering muncul adalah: mengapa masalah ini masih ada? Perangkat biometrik sudah ada selama puluhan tahun. Platform otomasi alur kerja sudah umum selama bertahun-tahun. Mengapa belum ada yang menyelesaikan koneksi di antara keduanya?
Jawabannya memiliki tiga bagian.
Pertama, produsen perangkat biometrik melayani pasar yang berbeda dari pengembang perangkat lunak. Pelanggan mereka adalah manajer fasilitas, tim HR, dan administrator keamanan. Mereka membangun perangkat lunak untuk pengguna tersebut, bukan untuk insinyur yang ingin berintegrasi dengan platform otomasi. Hasilnya adalah perangkat lunak yang bekerja dengan baik bagi audiens yang dituju, tetapi tidak pernah dirancang dengan filosofi API-first.
Kedua, masalahnya tidak langsung terlihat. Organisasi menambahkan kontrol akses biometrik dan otomasi alur kerja secara terpisah, sering kali dengan selang waktu bertahun-tahun. Kesenjangan di antara keduanya baru menjadi jelas ketika seseorang mencoba menghubungkannya, yang memerlukan tingkat ambisi teknis yang belum dicapai banyak organisasi.
Ketiga, solusi sementara yang tersedia, integrasi SDK kustom, skrip polling, middleware on-premises, semuanya memerlukan investasi teknik yang signifikan. Solusi tersebut mahal untuk dibangun dan rapuh untuk dipelihara. Sebagian besar tim yang mencobanya akhirnya mendapatkan sesuatu yang hanya berfungsi untuk satu merek perangkat dan rusak ketika terjadi perubahan firmware, topologi jaringan, atau komposisi tim.
Seorang insinyur membangun integrasi kustom menggunakan SDK ZKTeco. Integrasi itu berhasil. Integrasi itu mendekode keluaran biner, menormalkan data, dan mengirimkan JSON ke webhook n8n. Enam bulan kemudian, klien menambahkan perangkat Hikvision di lokasi baru. SDK yang sama sekali berbeda, format biner yang sama sekali berbeda, model koneksi yang berbeda. Insinyur tersebut membangun integrasi kedua. Setahun kemudian, pembaruan firmware pada perangkat ZKTeco mengubah struktur paket. Integrasi pertama rusak. Insinyur yang membangunnya sudah meninggalkan perusahaan. Ini bukan hipotesis. Ini adalah riwayat standar proyek integrasi biometrik.
Apa yang Berubah Ketika Biometric Gateway Menutup Kesenjangan?
Biometric Gateway adalah kategori perangkat lunak dengan satu tugas: menerjemahkan antar sistem yang tidak dapat berkomunikasi secara langsung. Dalam konteks perangkat biometrik dan n8n, Biometric Gateway yang baik melakukan tiga hal secara bersamaan.
Ia terhubung ke bawah ke perangkat biometrik menggunakan protokol proprietari apa pun yang dibutuhkan perangkat tersebut. Ia menangani koneksi soket persisten, dekode biner, ketergantungan SDK, dan keunikan spesifik produsen. Perangkat tidak berubah. Biometric Gateway yang berbicara dengan bahasanya.
Ia terhubung ke atas ke platform otomasi Anda menggunakan HTTP, JSON, dan webhook standar. Ia menerjemahkan setiap peristiwa biometrik menjadi payload JSON terstruktur dan mengirimkannya ke node Webhook n8n Anda secara real-time. Ia mengekspos setiap operasi perangkat sebagai endpoint REST API yang dapat dipanggil node HTTP Request n8n Anda. Alur kerja Anda tidak perlu tahu atau peduli bahwa ada perangkat biner yang terlibat. Ia hanya melihat JSON.
Dan ia menangani terjemahan ini untuk setiap merek perangkat secara bersamaan, melalui satu permukaan API yang konsisten. Anda tidak menulis satu integrasi untuk ZKTeco dan integrasi lain untuk Hikvision. Anda menulis satu integrasi, dan “Biometric Gateway” berbicara dengan bahasa perangkat apa pun yang dibutuhkan di sisi lain.
Apa yang Dilakukan Lapisan Biometric Gateway yang Tidak Dapat Dilakukan Alur Kerja n8n Anda
Penting untuk spesifik mengenai pekerjaan yang dilakukan lapisan Biometric Gateway, karena pekerjaan itu tidak terlihat begitu sudah berfungsi. Memahami apa yang terjadi di dalamnya membantu menjelaskan mengapa membangunnya sendiri jarang sepadan untuk dicoba.
Tampilan Sisi n8n dari Integrasi Ini
Setelah Biometric Gateway tersedia, integrasi n8n menjadi cukup sederhana. Ada dua arah: menerima peristiwa dari perangkat, dan mengirim instruksi ke perangkat.
Menerima peristiwa biometrik di n8n
Anda membuat node Webhook di n8n dan mengonfigurasi Biometric Gateway untuk mengirim callback JSON ke endpoint tersebut. Setiap peristiwa biometrik, setiap pemindaian sidik jari, setiap pemberian atau penolakan akses, setiap penyelesaian pendaftaran, tiba di node Webhook n8n Anda sebagai payload JSON terstruktur. Alur kerja akan berjalan otomatis, dengan data peristiwa lengkap yang tersedia bagi setiap node berikutnya.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Mengirim instruksi ke perangkat dari n8n
Node HTTP Request di n8n mengirim payload JSON ke endpoint REST API Biometric Gateway. Biometric Gateway menerimanya, menerjemahkannya ke format perintah biner perangkat, menjalankan instruksi pada terminal fisik, dan mengembalikan respons JSON. Alur kerja n8n membaca respons tersebut dan melanjutkan. Node kondisional dapat mencabangkan alur kerja berdasarkan apakah operasi berhasil atau gagal.
Dari sudut pandang insinyur alur kerja, menambahkan operasi biometrik ke alur kerja n8n tidak berbeda dengan menambahkan node HTTP Request lainnya. Kompleksitas komunikasi perangkat sepenuhnya tersembunyi di balik API Biometric Gateway.
Pemberhentian karyawan diproses di HRMS. HRMS memicu webhook ke n8n. Alur kerja menonaktifkan akun Slack, mencabut lisensi perangkat lunak, membuat tiket pemulihan aset IT, dan melakukan HTTP Request ke API Biometric Gateway untuk mencabut akses biometrik di semua perangkat yang terhubung secara bersamaan. Seluruh proses, termasuk pencabutan akses fisik, selesai dalam hitungan detik setelah tindakan HR, tanpa keterlibatan manusia dan dengan jejak audit lengkap pada setiap langkah.
Tiga Pertanyaan yang Perlu Diajukan Sebelum Membangun Integrasi Biometrik Anda Sendiri
Jika tim Anda sedang mempertimbangkan untuk membangun integrasi kustom antara perangkat biometrik dan n8n, alih-alih menggunakan Biometric Gateway, tiga pertanyaan ini akan membantu Anda menilai apa yang sebenarnya Anda komitmenkan.
- Berapa banyak merek perangkat yang ada di lingkungan Anda sekarang, dan berapa banyak yang akan ada dalam tiga tahun? Setiap merek memerlukan integrasi SDK terpisah. Jika Anda memiliki tiga merek saat ini dan berencana menambahkan dua lagi setelah perluasan lokasi, Anda berkomitmen untuk membangun dan memelihara lima integrasi protokol terpisah, yang masing-masing akan berubah ketika firmware diperbarui.
- Siapa yang akan memelihara integrasi ini ketika insinyur yang membangunnya meninggalkan perusahaan? Integrasi SDK kustom bergantung pada pengetahuan mendalam tentang SDK dan struktur data internal. Pengetahuan ini tidak mudah dialihkan. Integrasi yang dipahami dengan baik oleh penulisnya sering kali pada praktiknya tidak dapat dipelihara oleh orang lain.
- Apa rencana Anda ketika pembaruan firmware mengubah struktur paket biner? Hal ini pasti terjadi. Produsen memperbarui firmware, terkadang tanpa dokumentasi tentang apa yang berubah. Integrasi yang berfungsi pada firmware 6.2 dapat menghasilkan data yang salah secara diam-diam pada firmware 6.4. Mendeteksinya memerlukan pemantauan berkelanjutan terhadap keluaran biner dibandingkan dengan struktur yang diharapkan.
Kepatuhan Ketika Data Biometrik Mengalir Melalui Alur Kerja Otomatis
Mengotomatisasi pemrosesan data biometrik menciptakan kewajiban kepatuhan yang sering dihindari oleh alur kerja manual hanya karena bersifat manual. Ketika data mengalir melalui pipeline otomatis, setiap langkah dalam pipeline tersebut merupakan aktivitas pemrosesan berdasarkan hukum perlindungan data, dan masing-masing harus memiliki dasar hukum dan tujuan yang terdokumentasi.
- GDPR, Uni Eropa: Data biometrik termasuk dalam Pasal 9 sebagai kategori khusus. Pemrosesan otomatis harus memiliki dasar hukum yang eksplisit. Setiap sistem yang menyentuh data harus didokumentasikan dalam Catatan Aktivitas Pemrosesan Anda. Minimisasi data berlaku: alur kerja Anda tidak boleh mengumpulkan atau meneruskan lebih banyak data biometrik daripada yang dibutuhkan operasi tertentu.
- CCPA dan CPRA, California: Pengenal biometrik merupakan informasi pribadi sensitif. Sistem otomatis yang memprosesnya tidak boleh menjual, membagikan, atau menggunakannya untuk keperluan profiling. Aliran data masuk dan keluar dari alur kerja n8n Anda harus dipetakan dan didokumentasikan.
- LGPD, Brasil: Pemrosesan harus memiliki dasar hukum dan harus transparan bagi subjek data. Pemrosesan biometrik otomatis harus diungkapkan dalam dokumentasi privasi Anda.
- PDPA, Singapura, Malaysia, Thailand: Pemrosesan berbasis persetujuan berlaku. Data biometrik yang dikumpulkan melalui alur kerja otomatis harus memiliki tujuan yang disetujui secara jelas dan selaras dengan cara data tersebut digunakan selanjutnya oleh alur kerja.
Keunggulan kepatuhan yang signifikan dari alur kerja biometrik otomatis adalah pembuatan jejak audit yang presisi secara otomatis. Setiap operasi yang melewati Biometric Gateway yang dirancang dengan baik menghasilkan entri log terstruktur dengan cap waktu, identitas sistem yang meminta, operasi yang dilakukan, perangkat tempat operasi dilakukan, dan hasilnya. Tingkat detail seperti ini jarang dapat dicapai dalam alur kerja manual, di mana seseorang masuk ke antarmuka manajemen perangkat dan melakukan operasi tanpa catatan lengkap tentang apa yang berubah dan kapan.
Pertanyaan yang Sering Diajukan
Kesimpulan: Lapisan yang Hilang Sudah Tersedia
Ketidakcocokan antara alur kerja n8n dan perangkat biometrik bukanlah bug, plugin yang hilang, atau celah konfigurasi. Ini adalah hasil dari dua teknologi yang dibangun di era berbeda untuk tujuan berbeda, dengan asumsi mendasar yang berbeda tentang bagaimana perangkat lunak berkomunikasi.
Memahami hal ini dengan benar mengubah cara Anda mendekati masalah. Anda berhenti mencari cara agar n8n dapat menjangkau perangkat secara langsung, karena jalur itu memang tidak ada. Anda berhenti membangun integrasi SDK yang rapuh dan akan rusak pada pembaruan firmware berikutnya. Anda mulai mencari Biometric Gateway yang berada di antara kedua dunia tersebut dan berbicara dalam kedua bahasa dengan lancar.
Itulah Cams Biometrics Gateway. Ia terhubung ke terminal biometrik Anda yang sudah ada menggunakan protokol asli mereka, menerjemahkan setiap peristiwa perangkat menjadi callback JSON real-time, dan mengekspos 38 operasi biometrik sebagai REST API yang bersih, yang dapat dipanggil oleh node HTTP Request n8n mana pun. Ia mendukung 15 merek perangkat atau lebih melalui satu permukaan API terpadu. Tanpa instalasi SDK. Tanpa ketergantungan on-premises. Tanpa skrip polling. Tanpa integrasi kustom yang harus dipelihara ketika pembaruan firmware mengubah struktur paket biner.
Ketika karyawan bergabung, HRMS Anda memicu webhook, alur kerja n8n Anda berjalan, dan Cams Gateway mendaftarkan mereka di setiap terminal yang relevan secara otomatis. Ketika mereka keluar, alur kerja yang sama mencabut akses mereka di setiap perangkat yang terhubung dalam hitungan detik. Lapisan biometrik berhenti menjadi pengecualian dan menjadi sebuah node, sama seperti setiap node lain dalam alur kerja Anda.
Alur kerja n8n Anda tidak pernah menjadi masalahnya. Lapisan terjemahan yang hilanglah masalahnya. Cams Biometrics Gateway adalah lapisan tersebut. Jelajahi API di CamsBiometrics.com atau hubungi tim kami untuk menghubungkan perangkat biometrik pertama Anda ke n8n.