 Cams Support Hub
n8nワークフローが生体認証デバイスと直接通信できない理由
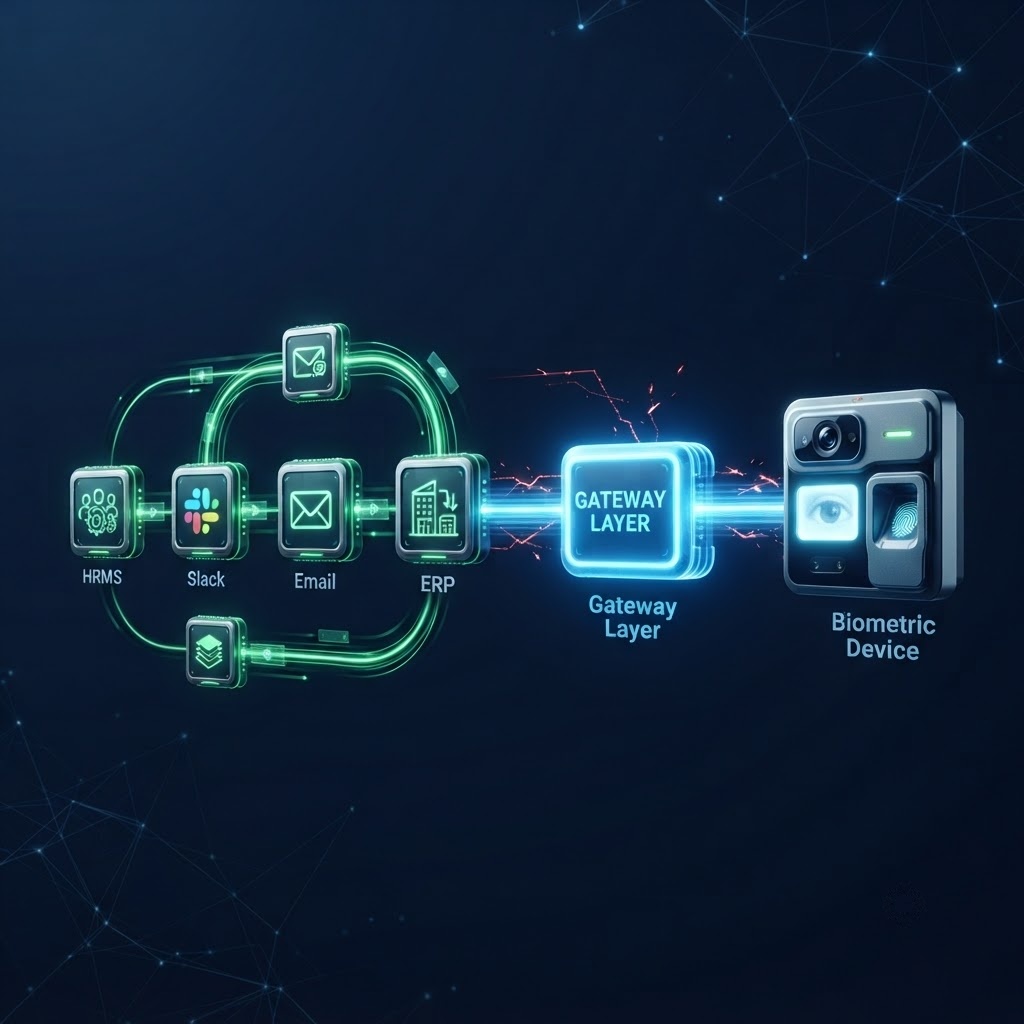
n8nワークフローを構築する自動化エンジニアは、いずれ同じ壁に突き当たります。すべてがつながっているように見えます。HRMSがWebhookを発火し、Slackに通知が届き、ERPが更新され、ITチケットが発行されます。そこで誰かが、生体認証の入退室管理システムも含められないかと尋ねます。すると、すべてが止まってしまいます。これは設定の問題ではありません。アーキテクチャの問題であり、これを正しく理解することが解決への唯一の道です。
まずは基本から:n8nはシステム間でどのようにデータを移動させるのか
生体認証デバイスがなぜこの連携を妨げるのかを理解する前に、n8nがそもそもどのようにこの連携を構築しているのかを把握しておくと役立ちます。n8nは基本的にイベント処理システムです。あるシステムで何かが起こると、そのイベントは構造化データとして一連のノードを経由して伝わります。各ノードはデータを変換またはルーティングし、最終的に別のシステムで何かが起こります。
多くのn8nワークフローを開始する仕組みがWebhookです。Webhookとは、イベントが発生したときに、あるシステムが別のシステムへ送信するHTTP POSTリクエストです。HRMSで従業員レコードが作成されると、HRMSはJSONペイロードをURLへ送信します。そのURLがn8nのWebhookノードです。この時点で、n8nはデータを受け取り、ワークフローが開始されます。
このモデルが機能するのは、関係するすべてのシステムがHTTPで通信するように設計されているためです。各システムにはURLがあり、JSONを送受信し、インターネット接続があればどこからでもアクセスできます。SaaSプラットフォーム、クラウドデータベース、コミュニケーションツール、ERPシステムなど、現代のソフトウェアエコシステム全体がこの基盤の上に構築されています。
生体認証デバイスは、この基盤の上に構築されていません。まったく異なるものの上に構築されており、その違いがこれから説明するすべての問題の根源です。
Webhookは、しばしば「逆向きのAPI」と説明されます。通常のAPIでは、自分のシステムが別のシステムにデータを要求します。一方Webhookでは、イベントが発生したときに相手側のシステムが自動的にデータをプッシュしてきます。自分のシステムのURLを相手に渡しておけば、イベント発生時にそのURLを呼び出してくれる仕組みです。n8nは、JSONボディを含むHTTP POSTリクエストを送信できる任意のシステムからWebhookを受け取るように作られています。現代の多くのソフトウェアはこれを行えますが、ほとんどの生体認証ハードウェアは行えません。
すべてのn8nワークフローに組み込まれた暗黙の前提
n8nワークフローのすべてのノードは、あまりにも基本的なため明示されることのない前提を置いています。それは、反対側のシステムがHTTPを話し、アドレスを持ち、インターネットからアクセスでき、JSONを理解し、予測可能で構造化された形式で応答するということです。
この前提は現代のソフトウェアの間ではあまりにも普遍的に成り立っているため、n8nのエンジニアはそれを意識しなくなります。電気のスイッチを入れれば照明がつくと思い込むのと同じように、見えなくなるのです。しかしある日、照明がつかなくなります。
壁に取り付けられた指紋リーダーにはURLがありません。HTTPリクエストを受け付けず、JSONが何かも知りません。スキャンが行われたときに、外部システムへイベント通知をプッシュする仕組みもありません。このデバイスは、同じ建物内のマシンで動作する、ローカルにインストールされた単一のソフトウェアと、持続的なバイナリ接続を維持するように設計されています。
“指紋リーダーは故障しているわけではありません。設計どおりに動作しています。問題は、それが設計された世界が、自動化ワークフローが存在する世界と合わなくなっていることです。”
まったく異なる2つの通信モデルの比較
具体的に理解するために、現代のSaaSアプリケーションと生体認証端末がどのように通信するかを比較します。これらは単なる実装上の小さな違いではありません。ソフトウェアがハードウェアと通信する方法という根本的に異なるモデルです。
この比較を見ると、互換性の問題はプラグインで追加できる機能の欠落ではないことがわかります。データの移動方法、接続の確立方法、情報の形式という根本レベルでの不一致です。両者はまったく異なる世界に属しています。
3つの技術的な障壁の詳細
n8nワークフローから生体認証端末に到達できなくなる具体的な仕組みを、もう一段掘り下げて見ていきます。それぞれの障壁は独立しており、どれか1つだけでも連携を不可能にするのに十分です。3つすべてが重なると、中間レイヤーなしでは構造的に実現不可能になります。
障壁1:持続的ソケット接続
多くの生体認証デバイスは、持続的なTCPソケット接続を介して通信します。つまり、デバイスとその管理ソフトウェアが、開かれた連続的な接続を維持しています。データはこの接続を通じてリアルタイムに行き来しますが、まずその接続を確立しない限り、どちらの側にも独立して到達することはできません。
n8nは、他のすべての現代的な自動化プラットフォームと同様に、ステートレスなリクエストとレスポンスのモデルで動作します。リクエストを送信し、レスポンスを受け取ります。ワークフローの実行と実行の間、外部システムへの持続的な接続は維持しません。これはn8nの制限ではなく、クラウドでホストされる自動化を拡張可能にするための意図的な設計です。しかしそれは、n8nが生体認証デバイスの使う持続的ソケットモデルに根本的に参加できないことを意味します。
2人が会話をしようとしている場面を想像してください。n8nは手紙を送るようなものです。手紙を書いて送り、返事を待ちます。各やり取りは独立しています。生体認証デバイスは、接続を保ち続ける必要がある電話のようなものです。電話をかけ、回線を維持し、継続的にやり取りします。手紙は電話に参加することはできません。両者はまったく異なる通信モデルなのです。
障壁2:バイナリプロトコル層
生体認証デバイスとその管理ソフトウェアの間でデータが移動する際、それはバイナリパケットとして移動します。バイナリデータは、そのメーカー固有の形式にエンコードされた生のバイト列です。人が読める構造はなく、キーと値のペアもなく、参照できる標準もありません。
このバイナリパケットを読み書きするには、メーカーのデコーダーが必要です。これはSDK、つまりマシンにインストールするソフトウェアライブラリとして配布されています。SDKがなければ、デバイスから届くデータは意味をなしません。バイナリパケットを理解するn8nのHTTPリクエストノードを作成することはできません。Setノードで解析することもできません。それらはJSONではなく、XMLでもなく、n8nが扱える形式のいずれでもありません。
これにより、強い依存関係が生まれます。生体認証デバイスで何かを行うには、まずその出力したバイナリを何かがデコードしなければなりません。その何かは、SDKを実行するマシンでなければならず、そのマシンはデバイスと同じローカルネットワーク上になければなりません。クラウドでホストされたn8nインスタンスがその役割を果たすことはできません。
障壁3:イベントモデルの欠如
これは最も見落とされがちな障壁であり、ワークフロー自動化にとっては、おそらく最も重要なものです。n8nワークフローは、何かが起きたことを知る必要があります。イベントが必要なのです。世界の中で何かが変化し、その変化がワークフローを起動します。
生体認証デバイスには、外部システムが購読できるネイティブのイベントモデルがありません。従業員が指紋をスキャンすると、デバイスはそのイベントを内部に記録し、接続された管理ソフトウェアがそれを取りに来るのを待ちます。Webhookを発火することも、通知をプッシュすることも、URLを呼び出すこともありません。誰かが取りに来るまで、データを保持し続けるだけです。
これは、話しかけるシステムと、尋ねられるのを待つシステムの違いです。n8nワークフローはイベントによって起動されます。一方、生体認証デバイスはイベントを生成しますが、それを通知することはありません。この2つのモデルの間に橋渡しがない限り、どれだけn8nの設定を行っても、スキャンが発生したことをワークフローが認識することはできません。
ポーリングは、イベントモデルがない場合にエンジニアが採用する回避策です。スケジュールに従って実行され、30秒ごとにデバイスに問い合わせて新しいレコードを確認するワークフローを作成します。しかしこれには3つの問題があります。第一に、ほとんどの生体認証デバイスは、SDKなしでn8nが直接呼び出せる問い合わせエンドポイントを公開していません。第二に、仮にそれがあったとしても、ポーリングはリアルタイムではなく、入退室管理や勤怠のワークフローにおける30秒の遅延は、運用上の実際の影響を及ぼします。第三に、デバイスが一時的に到達不能になったときに、ポーリングは何の通知もなく失敗し、データに欠落が生じても何も問題が起きたことが知らされません。
十分なリソースを持つエンジニアリングチームでも、このギャップが残り続けるのはなぜか?
よく出てくる疑問の1つは、なぜこの問題がまだ存在しているのかということです。生体認証デバイスは何十年も前から存在しています。ワークフロー自動化プラットフォームも、ここ数年で主流になっています。では、なぜ両者をつなぐ方法が誰にも解決されていないのでしょうか。
その答えは3つの要素からなります。
第一に、生体認証デバイスのメーカーは、ソフトウェア開発者とは異なる市場にサービスを提供しています。その顧客は施設管理者、人事チーム、セキュリティ管理者です。メーカーは、自動化プラットフォームと連携したいエンジニアではなく、こうしたユーザーに向けてソフトウェアを作っています。その結果、対象ユーザーにとっては使いやすいものの、APIファーストの思想で設計されたことのないソフトウェアが生まれています。
第二に、この問題はすぐには目に見えません。組織は生体認証による入退室管理と、ワークフロー自動化をそれぞれ別々に、多くの場合は何年も離れた時期に導入します。両者をつなごうとして初めて、そのギャップが明らかになりますが、それには多くの組織がまだ到達していない技術的な意欲が必要です。
第三に、利用可能な回避策、つまりカスタムSDK連携、ポーリングスクリプト、オンプレミスのミドルウェアはいずれも、多大なエンジニアリング投資を必要とします。構築にはコストがかかり、保守も脆弱です。これらを試みたほとんどのチームは、1つのデバイスブランドでは動くものの、ファームウェア、ネットワーク構成、チーム構成のいずれかが変わると壊れてしまうものを手にすることになります。
あるエンジニアがZKTeco SDKを使ってカスタム連携を構築します。動作します。バイナリ出力をデコードし、データを正規化し、JSONをn8nのWebhookへプッシュします。6か月後、顧客が新しい拠点にHikvisionのデバイスを追加します。SDKも、バイナリ形式も、接続モデルもまったく異なります。エンジニアは2つ目の連携を構築します。さらに1年後、ZKTecoデバイスのファームウェア更新によってパケット構造が変わります。最初の連携は壊れます。それを構築したエンジニアはすでに会社を去っています。これは仮定の話ではありません。生体認証連携プロジェクトにおける典型的な経緯です。
Biometric Gatewayがギャップを埋めると何が変わるか
Biometric Gatewayは、直接通信できないシステム間を変換することだけを役割とするソフトウェアのカテゴリです。生体認証デバイスとn8nの文脈では、優れたBiometric Gatewayは同時に3つのことを行います。
下位側では、そのデバイスが必要とする独自プロトコルを使用して、生体認証デバイスと接続します。持続的ソケット接続、バイナリのデコード、SDKへの依存、メーカー固有の癖への対応を処理します。デバイスは変更されません。Biometric Gatewayがデバイスの言語で話すのです。
上位側では、標準のHTTP、JSON、Webhookを使用して、自動化プラットフォームと接続します。すべての生体認証イベントを構造化されたJSONペイロードに変換し、リアルタイムでn8nのWebhookノードへプッシュします。また、すべてのデバイス操作を、n8nのHTTPリクエストノードが呼び出せるREST APIエンドポイントとして公開します。ワークフローは、バイナリデバイスが関わっていることを知る必要も気にする必要もありません。見えるのはJSONだけです。
さらに、この変換をすべてのデバイスブランドにわたって、単一の一貫したAPIインターフェースを通じて同時に処理します。ZKTeco用の連携とHikvision用の連携をそれぞれ書く必要はありません。連携を1つ書けば、「Biometric Gateway」が反対側で必要なデバイス言語を話します。
Biometric Gatewayレイヤーが、n8nワークフローではできないことを行う仕組み
Biometric Gatewayレイヤーが行う作業を具体的に見ておく価値があります。一度うまく動けば、その作業は目に見えなくなるからです。その内部で何が起きているかを理解すると、自前で構築することがなぜほとんどの場合、割に合わないのかがわかります。
実際のn8n側の連携の姿
Biometric Gatewayが存在すれば、n8n側の連携は驚くほど単純です。方向は2つあります。デバイスからイベントを受信すること、そしてデバイスへ指示を送信することです。
n8nで生体認証イベントを受信する
n8nでWebhookノードを作成し、そのエンドポイントにJSONコールバックを送信するようにBiometric Gatewayを設定します。すべての生体認証イベント、つまりすべての指紋スキャン、すべてのアクセス許可または拒否、すべての登録完了は、構造化されたJSONペイロードとしてn8nのWebhookノードに届きます。ワークフローは自動的に起動し、後続のすべてのノードで完全なイベントデータを利用できます。
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
n8nからデバイスへ指示を送信する
n8nのHTTPリクエストノードが、JSONペイロードをBiometric Gateway REST APIエンドポイントへ送信します。Biometric Gatewayはそれを受け取り、デバイスのバイナリコマンド形式に変換し、物理的な端末上で指示を実行して、JSONレスポンスを返します。n8nのワークフローはそのレスポンスを読み取り、処理を続けます。条件分岐ノードを使えば、操作が成功したか失敗したかに応じてワークフローを分岐させることができます。
ワークフローエンジニアの視点から見ると、n8nのワークフローに生体認証操作を追加することは、他のHTTPリクエストノードを追加することと何ら変わりません。デバイス通信の複雑さは、Biometric Gateway APIの背後に完全に隠されています。
従業員の退職はHRMSで処理されます。HRMSはn8nへWebhookを発火します。ワークフローはSlackアカウントを無効化し、ソフトウェアライセンスを取り消し、ITの資産回収チケットを発行し、接続されたすべてのデバイスの生体認証アクセス権を同時に取り消すために、Biometric Gateway APIへHTTPリクエストを送信します。物理的なアクセス権の取り消しを含むプロセス全体が、人の関与なしに、かつすべてのステップで完全な監査証跡を残しながら、人事上の操作から数秒以内に完了します。
独自の生体認証連携を構築する前に確認すべき3つの質問
Biometric Gatewayを利用せず、生体認証デバイスとn8nの間にカスタム連携を構築することを検討している場合、以下の3つの質問によって、実際に何を引き受けることになるのかを評価できます。
- 現在の環境には何ブランドのデバイスがあり、3年後には何ブランドになるか?ブランドごとに個別のSDK連携が必要です。現在3ブランドあり、拠点拡大後にさらに2ブランドを追加する予定であれば、それぞれがファームウェア更新によって変わる5つの個別のプロトコル連携を構築し、保守することになります。
- 連携を構築したエンジニアが退職した後、誰がこの連携を保守するのか?カスタムSDK連携は、SDKと内部データ構造の両方に関する深い知識に依存します。この知識は簡単には引き継げません。作成者にはよく理解されている連携でも、他の誰かにとっては事実上保守不可能であることがよくあります。
- ファームウェア更新によってバイナリパケットの構造が変わったとき、どのように対応する計画か?これは実際に起こります。メーカーは、何が変わったのかの文書がないままファームウェアを更新することもあります。ファームウェア6.2で動いていた連携が、ファームウェア6.4では気づかれないまま誤ったデータを生成するかもしれません。これを検出するには、バイナリ出力を想定される構造と照らし合わせて継続的に監視する必要があります。
生体データが自動化ワークフローを流れる際のコンプライアンス
生体データ処理を自動化すると、手作業のワークフローでは、単に手作業であることによって回避されがちなコンプライアンス上の義務が生じます。データが自動化されたパイプラインを流れるとき、そのパイプラインの各ステップはデータ保護法上の処理行為となり、それぞれに文書化された適法な根拠と目的が必要です。
- GDPR(EU):生体データは特別な種類のデータとして第9条の対象になります。自動処理には明示的な法的根拠が必要です。データに触れるすべてのシステムは、処理活動の記録に文書化しなければなりません。データ最小化の原則が適用され、ワークフローは特定の操作に必要な量を超える生体データを収集または受け渡ししてはなりません。
- CCPAおよびCPRA(カリフォルニア州):生体識別子は機微な個人情報です。これらを処理する自動化システムは、それを販売、共有、またはプロファイリング目的で使用してはなりません。n8nワークフローへのデータの流入と流出は、マッピングし文書化しなければなりません。
- LGPD(ブラジル):処理には適法な根拠が必要であり、データ主体に対して透明でなければなりません。自動化された生体処理は、プライバシー関連文書で開示しなければなりません。
- PDPA(シンガポール、マレーシア、タイ):同意に基づく処理が適用されます。自動化ワークフローを通じて収集された生体データには、その後ワークフローでどのように使われるかと整合した、明確で同意された目的がなければなりません。
自動化された生体ワークフローの大きなコンプライアンス上の利点は、正確な監査証跡が自動的に作成されることです。適切に設計されたBiometric Gatewayを通過するすべての操作は、タイムスタンプ、要求元システムの識別情報、実行された操作、実行されたデバイス、その結果を含む構造化されたログエントリを生成します。このレベルの詳細さは、担当者がデバイス管理画面にログインして操作を行い、何がいつ変更されたかの完全な記録が残らない手作業のワークフローでは、ほとんど実現できません。
よくある質問
結論:欠けていたレイヤーはすでに存在している
n8nワークフローと生体認証デバイスの間の非互換性は、バグでも、プラグインの欠落でも、設定上のギャップでもありません。異なる時代に、異なる目的のために構築された2つの技術が、ソフトウェアがどのように通信するかについて根本的に異なる前提を持っていることの結果です。
このことを正しく理解すると、問題へのアプローチが変わります。n8nを直接デバイスに到達させる方法を探すのをやめてください。その経路は存在しないからです。次のファームウェア更新で壊れる脆弱なSDK連携を構築するのもやめてください。代わりに、2つの世界の間に位置し、両方の言語を流暢に話すBiometric Gatewayを探し始めてください。
それがCams Biometrics Gatewayです。既存の生体認証端末に、そのネイティブプロトコルを使用して接続し、すべてのデバイスイベントをリアルタイムのJSONコールバックに変換し、任意のn8n HTTPリクエストノードから呼び出せる、38の生体認証操作を備えた明快なREST APIとして公開します。単一の統合APIインターフェースを通じて、15以上のデバイスブランドに対応しています。SDKのインストールは不要、オンプレミスへの依存もなし、ポーリングスクリプトも不要です。ファームウェア更新でバイナリパケットの構造が変わっても、保守すべきカスタム連携はありません。
従業員が入社すると、HRMSがWebhookを発火し、n8nワークフローが実行され、Cams Gatewayが関連するすべての端末に自動的に登録します。退職すると、同じワークフローが接続されたすべてのデバイスのアクセス権を数秒で取り消します。生体認証の層はもはや例外ではなく、ワークフロー内の他のすべてのノードと同じように、1つのノードになります。
問題だったのは、n8nワークフローではありませんでした。欠けていたのは変換レイヤーでした。Cams Biometrics Gatewayがそのレイヤーです。APIの詳細はCamsBiometrics.comでご確認いただけます。最初の生体認証デバイスをn8nに接続するには、担当チームにお問い合わせください。