 Cams Support Hub
Dlaczego przepływy pracy n8n nie mogą komunikować się z urządzeniami biometrycznymi
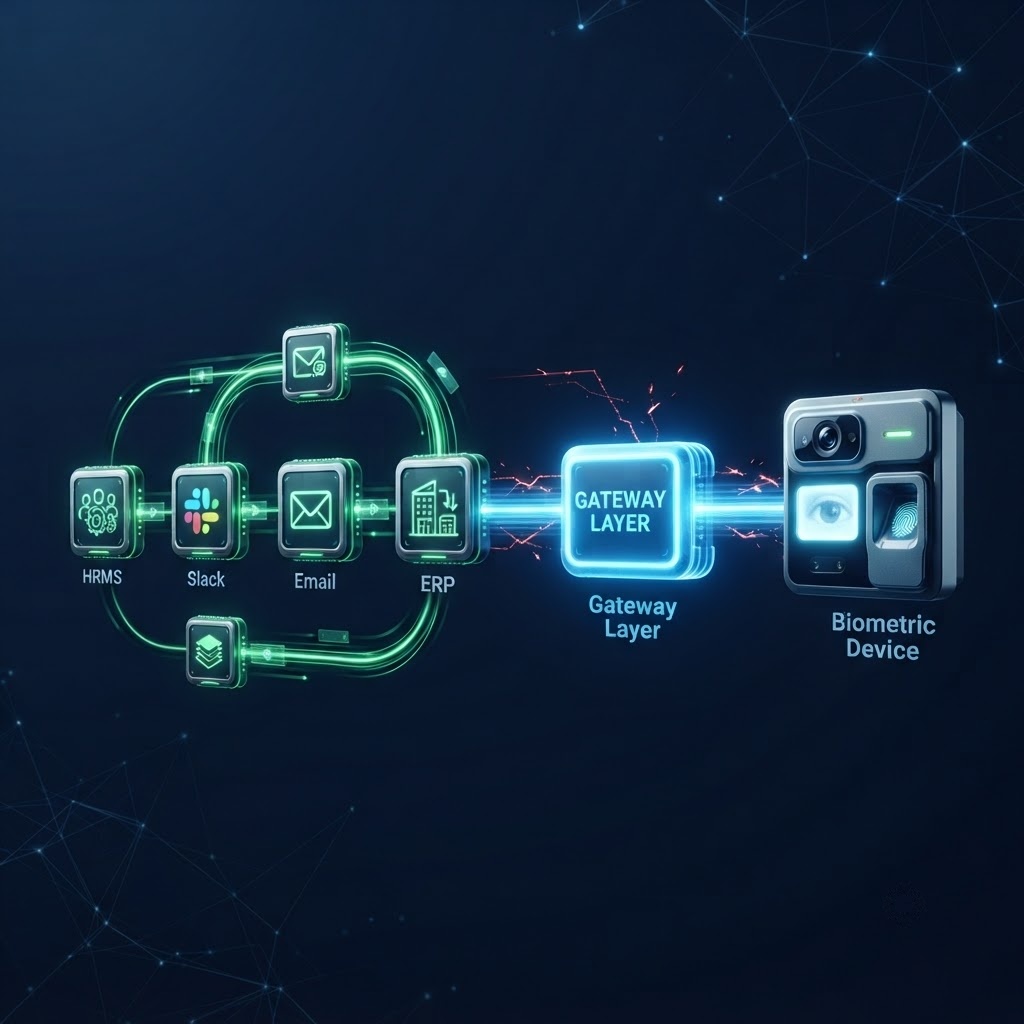
Inżynierowie automatyzacji tworzący przepływy pracy w n8n prędzej czy później napotykają tę samą przeszkodę. Wszystko się łączy. HRMS wysyła webhook, Slack otrzymuje powiadomienie, ERP zostaje zaktualizowany, a zgłoszenie do działu IT zostaje utworzone. Potem ktoś pyta, czy w tym procesie można uwzględnić system kontroli dostępu biometrycznego. I wtedy wszystko się zatrzymuje. To nie jest problem konfiguracyjny. To problem architektury i tylko dokładne zrozumienie jego natury pozwala go rozwiązać.
Zacznijmy od podstaw: jak n8n faktycznie przesyła dane między systemami
Zanim zrozumiemy, dlaczego urządzenia biometryczne przerywają ten łańcuch, warto wiedzieć, jak n8n w ogóle go buduje. n8n to przede wszystkim procesor zdarzeń. Coś dzieje się w jednym systemie, zdarzenie przemieszcza się jako ustrukturyzowane dane przez kolejne węzły, każdy węzeł przekształca lub kieruje dane, a w końcu coś dzieje się w innym systemie.
Mechanizmem, który uruchamia większość przepływów pracy w n8n, jest webhook. Webhook to żądanie HTTP POST, które jeden system wysyła do drugiego w momencie wystąpienia zdarzenia. Gdy w HRMS zostaje utworzony rekord pracownika, HRMS wysyła ładunek JSON na adres URL. Tym adresem jest węzeł Webhook w n8n. Od tego momentu n8n posiada dane i przepływ pracy się rozpoczyna.
Ten model działa, ponieważ każdy zaangażowany system został zaprojektowany do komunikacji przez HTTP. Mają adresy URL, wysyłają i odbierają JSON i mogą być osiągnięte z dowolnego miejsca z dostępem do internetu. Cały nowoczesny ekosystem oprogramowania, platformy SaaS, bazy danych w chmurze, narzędzia komunikacyjne i systemy ERP, został zbudowany na tym fundamencie.
Urządzenia biometryczne nie zostały zbudowane na tym fundamencie. Powstały na zupełnie innych zasadach i to właśnie ta różnica jest źródłem wszystkich dalszych problemów.
Webhook często opisuje się jako „odwrócone API”. W standardowym API Twój system pyta inny system o dane. W przypadku webhooka inny system automatycznie przesyła dane do Twojego systemu, gdy coś się wydarzy. Podajesz mu adres URL, a on wywołuje ten adres w momencie wystąpienia zdarzenia. n8n został zaprojektowany tak, aby odbierać webhooki z dowolnego systemu, który potrafi wysłać żądanie HTTP POST z treścią w formacie JSON. Większość nowoczesnego oprogramowania potrafi to zrobić. Większość sprzętu biometrycznego nie potrafi.
Ciche założenie wbudowane w każdy przepływ pracy n8n
Każdy węzeł w przepływie pracy n8n opiera się na założeniu tak fundamentalnym, że nigdy nie zostaje ono wyrażone wprost: system po drugiej stronie komunikuje się przez HTTP. Ma adres. Można się z nim połączyć przez internet. Rozumie JSON. Odpowiada w przewidywalnym, ustrukturyzowanym formacie.
To założenie jest tak powszechnie prawdziwe we współczesnym oprogramowaniu, że inżynierowie n8n przestają o nim myśleć. Staje się niewidoczne, jak założenie, że światło zapali się po naciśnięciu włącznika. Aż pewnego dnia światło się nie zapala.
Czytnik linii papilarnych zamontowany na ścianie nie ma adresu URL. Nie przyjmuje żądań HTTP. Nie wie, czym jest JSON. Nie ma mechanizmu, który wysłałby powiadomienie o zdarzeniu do systemu zewnętrznego w momencie skanowania. Został zaprojektowany tak, aby utrzymywać trwałe, binarne połączenie z jednym lokalnie zainstalowanym oprogramowaniem, działającym na komputerze w tym samym budynku.
„Czytnik linii papilarnych nie jest zepsuty. Robi dokładnie to, do czego został zaprojektowany. Problem polega na tym, że został zaprojektowany dla świata, który nie odpowiada już środowisku, w którym działa Twój przepływ pracy automatyzacji.”
Dwa zupełnie różne modele komunikacji, zestawione obok siebie
Aby to uchwycić konkretnie, porównajmy, jak nowoczesna aplikacja SaaS komunikuje się z terminalem biometrycznym. Nie są to drobne różnice w implementacji. To fundamentalnie odmienne modele tego, jak oprogramowanie rozmawia ze sprzętem.
Patrząc na to zestawienie, widać, że niezgodność nie jest brakującą funkcją, którą można dodać za pomocą wtyczki. Jest to rozbieżność na poziomie sposobu przepływu danych, tworzenia połączeń i formatu informacji. To różne światy.
Trzy bariery techniczne szczegółowo
Zejdźmy o poziom niżej, do konkretnych mechanizmów, które sprawiają, że terminal biometryczny jest nieosiągalny z poziomu przepływu pracy n8n. Każda bariera jest odrębna i każda z osobna wystarczyłaby, aby przerwać integrację. Wszystkie trzy razem sprawiają, że bez warstwy pośredniczącej integracja jest architektonicznie niemożliwa.
Bariera 1: trwałe połączenie gniazdowe
Większość urządzeń biometrycznych komunikuje się przez trwałe połączenie gniazdowe TCP. Oznacza to, że urządzenie i jego oprogramowanie do zarządzania utrzymują otwarte, ciągłe połączenie. Dane przepływają w obu kierunkach w czasie rzeczywistym, ale żadna ze stron nie może zostać osiągnięta niezależnie bez wcześniejszego nawiązania tego połączenia.
n8n, podobnie jak wszystkie nowoczesne platformy automatyzacji, działa w modelu bezstanowego żądania i odpowiedzi. Wysyła żądanie i otrzymuje odpowiedź. Nie utrzymuje trwałych połączeń z systemami zewnętrznymi między wykonaniami przepływu pracy. To nie jest ograniczenie n8n. To świadoma decyzja projektowa, która sprawia, że automatyzacja działająca w chmurze jest skalowalna. Oznacza jednak, że n8n zasadniczo nie może uczestniczyć w modelu trwałego gniazda, z którego korzystają urządzenia biometryczne.
Wyobraź sobie dwie osoby, które próbują prowadzić rozmowę. n8n to jak wysłanie listu. Piszesz list, wysyłasz go i czekasz na odpowiedź. Każda wymiana jest niezależna. Urządzenie biometryczne to jak rozmowa telefoniczna, która musi pozostać połączona. Wybierasz numer, utrzymujesz linię i komunikujesz się bez przerwy. List nie może uczestniczyć w rozmowie telefonicznej. To zupełnie różne modele komunikacji.
Bariera 2: warstwa protokołu binarnego
Gdy dane przemieszczają się między urządzeniem biometrycznym a jego oprogramowaniem do zarządzania, przesyłane są jako pakiety binarne. Dane binarne to surowe bajty zakodowane w formacie specyficznym dla danego producenta. Nie ma tu czytelnej dla człowieka struktury, nie ma par klucz-wartość i nie ma standardu, w którym można by coś sprawdzić.
Aby odczytać lub zapisać te pakiety binarne, potrzebny jest dekoder producenta, który jest dystrybuowany jako SDK, czyli biblioteka programistyczna instalowana na komputerze. Bez SDK dane pochodzące z urządzenia są bezużyteczne. Nie da się napisać węzła HTTP Request w n8n, który zrozumie pakiety binarne. Nie da się ich przetworzyć w węźle Set. Nie są to JSON ani XML. Nie są to żadne formaty, z którymi n8n potrafi pracować.
Powstaje przez to twarde uzależnienie: aby cokolwiek zrobić z urządzeniem biometrycznym, coś musi najpierw zdekodować jego dane binarne. Tym czymś musi być komputer z zainstalowanym SDK, który musi znajdować się w tej samej sieci lokalnej co urządzenie, a którego nie może zastąpić chmurowa instancja n8n.
Bariera 3: brakujący model zdarzeń
To najczęściej pomijana bariera, a pod względem automatyzacji przepływów pracy prawdopodobnie najważniejsza. Przepływ pracy n8n musi wiedzieć, kiedy coś się wydarzyło. Potrzebuje zdarzenia. Coś zmienia się w otoczeniu, a ta zmiana uruchamia przepływ pracy.
Urządzenia biometryczne nie mają natywnego modelu zdarzeń, do którego mógłby subskrybować system zewnętrzny. Gdy pracownik skanuje palec, urządzenie zapisuje zdarzenie wewnętrznie i czeka, aż połączone z nim oprogramowanie zarządzające je pobierze. Nie wysyła webhooka. Nie przesyła powiadomienia. Nie wywołuje adresu URL. Przechowuje dane do momentu, aż ktoś po nie przyjdzie.
To różnica między systemem, który mówi, a systemem, który czeka, aż ktoś o coś zapyta. Przepływy pracy n8n są uruchamiane zdarzeniami. Urządzenie biometryczne generuje zdarzenia, których nigdy nie ogłasza. Bez mostu łączącego te dwa modele żadna konfiguracja n8n nie sprawi, że przepływ pracy zauważy, iż nastąpiło skanowanie.
Odpytywanie to obejście, po które sięgają inżynierowie, gdy brakuje modelu zdarzeń. Tworzysz przepływ pracy, który działa według harmonogramu, odpytuje urządzenie co 30 sekund i sprawdza nowe rekordy. Ma to trzy problemy. Po pierwsze, większość urządzeń biometrycznych nie udostępnia punktu końcowego do zapytań, który n8n mógłby wywołać bezpośrednio bez SDK. Po drugie, nawet gdyby go udostępniały, odpytywanie nie działa w czasie rzeczywistym, a 30-sekundowe opóźnienie w przepływie pracy dotyczącym kontroli dostępu lub ewidencji czasu pracy ma realne konsekwencje operacyjne. Po trzecie, odpytywanie, które kończy się cicho niepowodzeniem, co zdarzy się, gdy urządzenie chwilowo będzie niedostępne, pozostawia luki w danych bez żadnego powiadomienia o tym, że coś poszło nie tak.
Dlaczego ta luka utrzymuje się nawet w dobrze wyposażonych zespołach inżynierskich?
Często pojawia się pytanie: dlaczego ten problem wciąż istnieje? Urządzenia biometryczne są na rynku od dziesięcioleci. Platformy automatyzacji przepływów pracy są powszechne od lat. Dlaczego nikt dotąd nie rozwiązał kwestii połączenia między nimi?
Odpowiedź ma trzy części.
Po pierwsze, producenci urządzeń biometrycznych obsługują inny rynek niż twórcy oprogramowania. Ich klientami są zarządcy obiektów, działy HR i administratorzy bezpieczeństwa. Tworzą oprogramowanie dla tych użytkowników, a nie dla inżynierów, którzy chcą integrować je z platformami automatyzacji. Efektem jest oprogramowanie, które dobrze działa dla zamierzonej grupy odbiorców, ale nigdy nie zostało zaprojektowane z myślą o filozofii API-first.
Po drugie, problem nie jest od razu widoczny. Organizacje wdrażają kontrolę dostępu biometrycznego i automatyzację przepływów pracy osobno, często w odstępie wielu lat. Luka między nimi staje się oczywista dopiero wtedy, gdy ktoś próbuje je połączyć, a to wymaga poziomu ambicji technicznej, do którego wiele organizacji jeszcze nie doszło.
Po trzecie, dostępne obejścia, czyli niestandardowe integracje SDK, skrypty odpytujące, middleware instalowane lokalnie, wymagają znacznych nakładów inżynierskich. Są kosztowne w budowie i kruche w utrzymaniu. Większość zespołów, które próbują ich użyć, kończy z rozwiązaniem, które działa dla jednej marki urządzeń, ale psuje się przy każdej zmianie firmware, topologii sieci lub składu zespołu.
Inżynier buduje niestandardową integrację z wykorzystaniem SDK ZKTeco. Działa. Dekoduje dane binarne, normalizuje je i wysyła JSON do webhooka n8n. Sześć miesięcy później klient dodaje urządzenia Hikvision w nowej lokalizacji. Zupełnie inne SDK, zupełnie inny format binarny, inny model połączenia. Inżynier buduje drugą integrację. Rok później aktualizacja firmware urządzeń ZKTeco zmienia strukturę pakietów. Pierwsza integracja przestaje działać. Inżynier, który ją zbudował, odszedł z firmy. To nie jest hipoteza. To standardowa historia projektów integracji biometrycznych.
Co się zmienia, gdy Biometric Gateway zamyka lukę?
Biometric Gateway to kategoria oprogramowania, która ma jedno zadanie: tłumaczyć między systemami, które nie mogą komunikować się bezpośrednio. W kontekście urządzeń biometrycznych i n8n dobry Biometric Gateway robi trzy rzeczy jednocześnie.
Łączy się w dół z urządzeniem biometrycznym, używając zastrzeżonego protokołu, którego wymaga dane urządzenie. Obsługuje trwałe połączenie gniazdowe, dekodowanie danych binarnych, zależność od SDK i charakterystyczne dla producenta niuanse. Urządzenie się nie zmienia. Biometric Gateway mówi w jego języku.
Łączy się w górę z platformą automatyzacji, używając standardowego HTTP, JSON i webhooków. Tłumaczy każde zdarzenie biometryczne na ustrukturyzowany ładunek JSON i w czasie rzeczywistym wysyła go do węzła Webhook w n8n. Udostępnia każdą operację na urządzeniu jako punkt końcowy REST API, który węzeł HTTP Request w n8n może wywołać. Twój przepływ pracy nie wie i nie musi wiedzieć, że zaangażowane jest urządzenie binarne. Widzi tylko JSON.
Obsługuje to tłumaczenie dla wszystkich marek urządzeń jednocześnie, za pośrednictwem jednej, spójnej powierzchni API. Nie piszesz jednej integracji dla ZKTeco i drugiej dla Hikvision. Piszesz jedną integrację, a „Biometric Gateway” mówi w tym języku urządzenia, który jest potrzebny po drugiej stronie.
Co warstwa Biometric Gateway robi, a czego nie może zrobić przepływ pracy n8n
Warto konkretnie opisać pracę, jaką wykonuje warstwa Biometric Gateway, ponieważ gdy działa poprawnie, jest niewidoczna. Zrozumienie tego, co dzieje się w jej wnętrzu, pomaga wyjaśnić, dlaczego budowanie jej samodzielnie rzadko jest tego warte.
Jak wygląda strona n8n w tej integracji w praktyce
Gdy warstwa Biometric Gateway już istnieje, integracja z n8n jest zaskakująco prosta. Są dwa kierunki: odbieranie zdarzeń z urządzeń oraz wysyłanie instrukcji do urządzeń.
Odbieranie zdarzeń biometrycznych w n8n
Tworzysz węzeł Webhook w n8n i konfigurujesz Biometric Gateway tak, aby wysyłał wywołania zwrotne JSON na ten punkt końcowy. Każde zdarzenie biometryczne, każde skanowanie odcisku palca, każde przyznanie lub odmowa dostępu, każde zakończenie rejestracji trafia do węzła Webhook w n8n jako ustrukturyzowany ładunek JSON. Przepływ pracy uruchamia się automatycznie, a pełne dane zdarzenia są dostępne dla każdego kolejnego węzła.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Wysyłanie instrukcji do urządzeń z poziomu n8n
Węzeł HTTP Request w n8n wysyła ładunek JSON do punktu końcowego REST API Biometric Gateway. Biometric Gateway odbiera go, tłumaczy na binarny format poleceń urządzenia, wykonuje instrukcję na fizycznym terminalu i zwraca odpowiedź JSON. Przepływ pracy w n8n odczytuje odpowiedź i kontynuuje działanie. Węzeł warunkowy może rozgałęzić przepływ w zależności od tego, czy operacja zakończyła się sukcesem, czy niepowodzeniem.
Z perspektywy inżyniera przepływów pracy dodanie operacji biometrycznej do przepływu w n8n nie różni się od dodania dowolnego innego węzła HTTP Request. Złożoność komunikacji z urządzeniem jest całkowicie ukryta za API Biometric Gateway.
Rozwiązanie umowy z pracownikiem jest przetwarzane w HRMS. HRMS wysyła webhook do n8n. Przepływ pracy dezaktywuje konto Slack, odbiera licencje na oprogramowanie, tworzy zgłoszenie odzyskania aktywów IT i wysyła żądanie HTTP Request do API Biometric Gateway, aby jednocześnie odebrać dostęp biometryczny na wszystkich podłączonych urządzeniach. Cały proces, w tym fizyczne odebranie dostępu, kończy się w ciągu kilku sekund od działania HR, bez udziału człowieka i z pełnym śladem audytu dla każdego kroku.
Trzy pytania, które warto zadać przed zbudowaniem własnej integracji biometrycznej
Jeśli Twój zespół rozważa zbudowanie niestandardowej integracji między urządzeniami biometrycznymi a n8n zamiast korzystania z Biometric Gateway, te trzy pytania pomogą ocenić, na co faktycznie się decydujesz.
- Ile marek urządzeń jest w Twoim środowisku teraz i ile ich będzie za trzy lata? Każda marka wymaga osobnej integracji SDK. Jeśli dziś masz trzy marki, a po rozbudowie obiektu planujesz dodać kolejne dwie, zobowiązujesz się do zbudowania i utrzymania pięciu odrębnych integracji protokołów, z których każda będzie się zmieniać wraz z aktualizacjami firmware.
- Kto będzie utrzymywał tę integrację, gdy inżynier, który ją zbudował, odejdzie? Niestandardowe integracje SDK zależą od głębokiej znajomości zarówno SDK, jak i wewnętrznych struktur danych. Ta wiedza nie przenosi się łatwo. Integracja, którą dobrze rozumie jej autor, jest często praktycznie niemożliwa do utrzymania przez kogokolwiek innego.
- Jaki jest Twój plan, gdy aktualizacja firmware zmieni strukturę pakietów binarnych? To się zdarza. Producenci aktualizują firmware, czasem bez dokumentacji tego, co się zmieniło. Integracja, która działała na firmware 6.2, może po cichu generować nieprawidłowe dane na firmware 6.4. Wykrycie tego wymaga stałego monitorowania danych binarnych pod kątem oczekiwanych struktur.
Zgodność z przepisami, gdy dane biometryczne przepływają przez zautomatyzowany przepływ pracy
Automatyzacja przetwarzania danych biometrycznych tworzy obowiązki w zakresie zgodności z przepisami, których ręczne procesy często unikają, po prostu będąc ręcznymi. Gdy dane przepływają przez zautomatyzowany potok, każdy jego krok jest czynnością przetwarzania w rozumieniu prawa ochrony danych i każdy musi mieć udokumentowaną podstawę prawną i cel.
- RODO, UE: Dane biometryczne podlegają art. 9 jako szczególna kategoria danych. Zautomatyzowane przetwarzanie musi mieć wyraźną podstawę prawną. Każdy system, który ma dostęp do danych, musi być udokumentowany w rejestrze czynności przetwarzania. Obowiązuje minimalizacja danych: przepływ pracy nie może zbierać ani przekazywać większej ilości danych biometrycznych, niż wymaga tego konkretna operacja.
- CCPA i CPRA, Kalifornia: Identyfikatory biometryczne są wrażliwymi danymi osobowymi. Zautomatyzowane systemy, które je przetwarzają, nie mogą ich sprzedawać, udostępniać ani wykorzystywać do profilowania. Przepływy danych do i z przepływu pracy w n8n muszą być zmapowane i udokumentowane.
- LGPD, Brazylia: Przetwarzanie musi mieć podstawę prawną i być przejrzyste dla osoby, której dane dotyczą. Zautomatyzowane przetwarzanie danych biometrycznych musi być ujawnione w dokumentacji dotyczącej prywatności.
- PDPA, Singapur, Malezja, Tajlandia: Obowiązuje przetwarzanie oparte na zgodzie. Dane biometryczne zbierane w zautomatyzowanych przepływach pracy muszą mieć jasno określony, zgodny z prawem cel, który odpowiada sposobowi ich dalszego wykorzystania w przepływie pracy.
Istotną zaletą zgodności z przepisami w zautomatyzowanych przepływach danych biometrycznych jest automatyczne tworzenie precyzyjnych śladów audytu. Każda operacja, która przechodzi przez dobrze zaprojektowany Biometric Gateway, generuje ustrukturyzowany wpis w dzienniku zawierający znacznik czasu, tożsamość systemu wysyłającego żądanie, wykonaną operację, urządzenie, na którym ją wykonano, oraz wynik. Taki poziom szczegółowości jest rzadko osiągalny w ręcznych procesach, gdzie osoba loguje się do interfejsu zarządzania urządzeniem i wykonuje operacje bez pełnej dokumentacji tego, co się zmieniło i kiedy.
Często zadawane pytania
Podsumowanie: brakująca warstwa już istnieje
Niezgodność między przepływami pracy n8n a urządzeniami biometrycznymi nie jest błędem, brakującą wtyczką ani lukąw konfiguracji. Jest wynikiem dwóch technologii zbudowanych w różnych epokach, z różnych powodów, z fundamentalnie różnymi założeniami dotyczącymi komunikacji oprogramowania.
Właściwe zrozumienie tego zmienia sposób podejścia do problemu. Przestajesz szukać sposobu, aby n8n mógł bezpośrednio dotrzeć do urządzenia, ponieważ taka ścieżka nie istnieje. Przestajesz budować kruche integracje SDK, które popsują się przy kolejnej aktualizacji firmware. Zaczynasz szukać Biometric Gateway, który znajduje się między tymi dwoma światami i biegle mówi w obu językach.
Tym rozwiązaniem jest Cams Biometrics Gateway. Łączy się z istniejącymi terminalami biometrycznymi, korzystając z ich natywnych protokołów, tłumaczy każde zdarzenie urządzenia na wywołanie zwrotne JSON w czasie rzeczywistym i udostępnia 38 operacji biometrycznych jako przejrzyste REST API, które może wywołać dowolny węzeł HTTP Request w n8n. Obsługuje 15 lub więcej marek urządzeń za pośrednictwem jednej, zunifikowanej powierzchni API. Bez instalacji SDK. Bez zależności od infrastruktury lokalnej. Bez skryptów odpytujących. Bez niestandardowej integracji do utrzymania, gdy aktualizacje firmware zmieniają strukturę pakietów binarnych.
Gdy pracownik zaczyna pracę, HRMS wysyła webhook, przepływ pracy w n8n się uruchamia, a Cams Gateway automatycznie rejestruje go na każdym odpowiednim terminalu. Gdy pracownik odchodzi, ten sam przepływ w ciągu kilku sekund odbiera mu dostęp na wszystkich podłączonych urządzeniach. Warstwa biometryczna przestaje być wyjątkiem i staje się węzłem, tak jak każdy inny węzeł w Twoim przepływie pracy.
Problemem nigdy nie był Twój przepływ pracy w n8n. Problemem była brakująca warstwa tłumaczeniowa. Cams Biometrics Gateway jest tą warstwą. Poznaj API na stronie CamsBiometrics.com lub skontaktuj się z naszym zespołem, aby połączyć swoje pierwsze urządzenie biometryczne z n8n.