 Cams Support Hub
De ce fluxurile de lucru n8n nu pot comunica cu dispozitivele biometrice
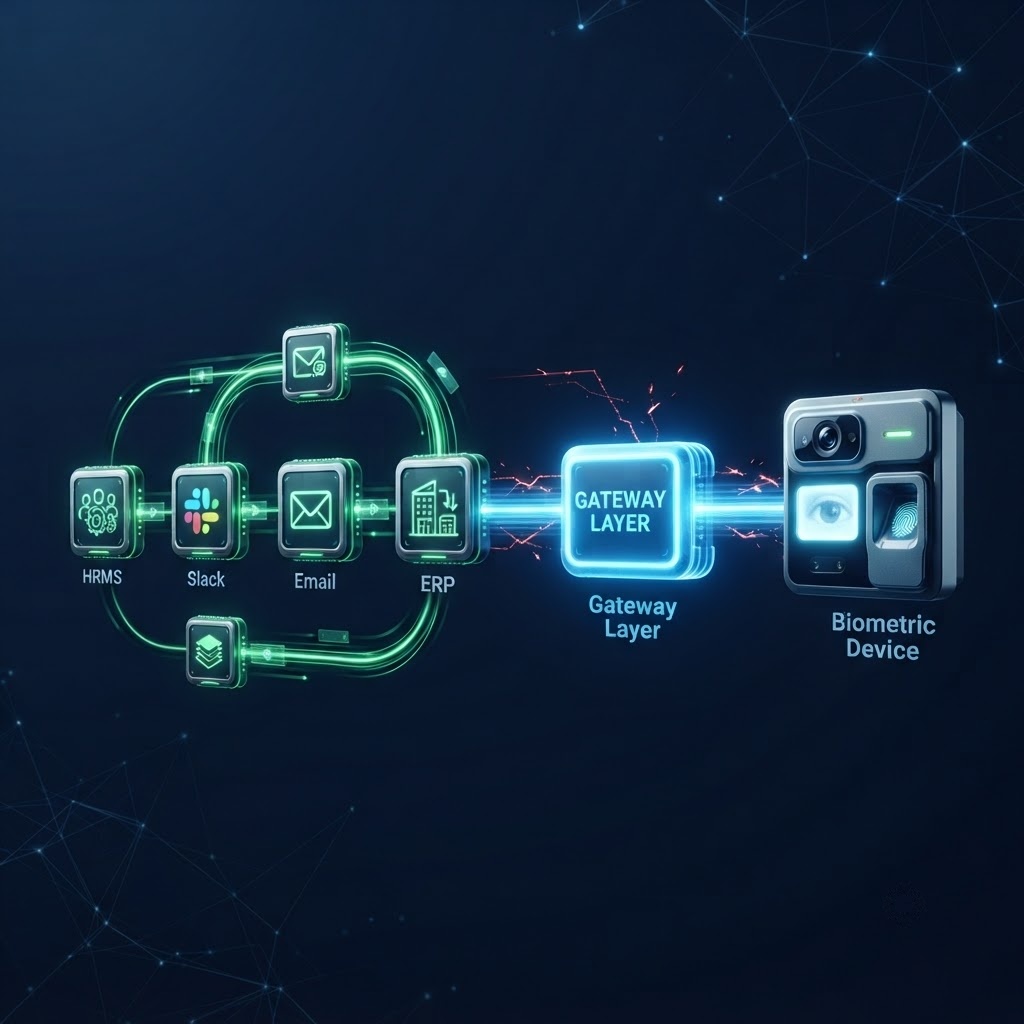
Inginerii de automatizare care construiesc fluxuri de lucru n8n ajung, în cele din urmă, la aceeași barieră. Totul se conectează. HRMS trimite un webhook, Slack primește o notificare, ERP-ul se actualizează, se creează un tichet IT. Apoi cineva întreabă dacă poate fi inclus și sistemul de acces biometric. Și totul se oprește. Aceasta nu este o problemă de configurare. Este o problemă de arhitectură, iar înțelegerea ei în profunzime este singura modalitate de a o rezolva.
Pentru început: cum transferă n8n efectiv datele între sisteme
Înainte de a înțelege de ce dispozitivele biometrice rup lanțul, este util să înțelegeți exact cum construiește n8n acest lanț. n8n este, în esență, un procesor de evenimente. Ceva se întâmplă într-un sistem, evenimentul călătorește ca date structurate printr-o serie de noduri, fiecare nod transformă sau direcționează datele, iar în cele din urmă se întâmplă ceva într-un alt sistem.
Mecanismul care pornește majoritatea fluxurilor de lucru n8n este webhook-ul. Un webhook este o cerere HTTP POST pe care un sistem o trimite altui sistem atunci când are loc un eveniment. Când se creează o înregistrare de angajat în HRMS, HRMS trimite un payload JSON către un URL. Acel URL este nodul dumneavoastră Webhook din n8n. Din acel moment, n8n are datele, iar fluxul de lucru începe.
Acest model funcționează deoarece fiecare sistem implicat a fost proiectat să comunice prin HTTP. Au URL-uri. Trimit și primesc JSON. Pot fi accesate de oriunde există o conexiune la internet. Întregul ecosistem software modern, platformele SaaS, bazele de date în cloud, instrumentele de comunicare, sistemele ERP, a fost construit pe această fundație.
Dispozitivele biometrice nu au fost construite pe această fundație. Au fost construite pe ceva complet diferit, iar această diferență este sursa tuturor celor ce urmează.
Un webhook este adesea descris ca un „API invers”. Într-un API standard, sistemul dumneavoastră cere date de la un alt sistem. Într-un webhook, celălalt sistem trimite automat date către sistemul dumneavoastră atunci când se întâmplă ceva. Îi oferiți un URL, iar acesta este apelat când are loc un eveniment. n8n este construit pentru a primi webhook-uri de la orice sistem care poate trimite o cerere HTTP POST cu un corp JSON. Majoritatea software-ului modern poate face acest lucru. Majoritatea echipamentelor biometrice nu pot.
Presupunerea tacită din fiecare flux de lucru n8n
Fiecare nod dintr-un flux de lucru n8n face o presupunere atât de fundamentală încât nu este niciodată formulată explicit: sistemul de la celălalt capăt vorbește HTTP. Are o adresă. Poate fi accesat din internet. Înțelege JSON. Răspunde într-un format previzibil și structurat.
Această presupunere este atât de universal valabilă în software-ul modern, încât inginerii n8n încetează să se mai gândească la ea. Devine invizibilă, la fel ca presupunerea că lumina se va aprinde când apăsați întrerupătorul. Până într-o zi, când lumina nu se mai aprinde.
Un cititor de amprente montat pe perete nu are un URL. Nu acceptă cereri HTTP. Nu știe ce este JSON. Nu are niciun mecanism prin care să trimită o notificare de eveniment către un sistem extern atunci când are loc o scanare. A fost proiectat să mențină o conexiune binară persistentă cu o singură aplicație software instalată local, care rulează pe un calculator din aceeași clădire.
“Cititorul de amprente nu este defect. Face exact ceea ce a fost proiectat să facă. Problema este că a fost proiectat pentru o lume care nu mai corespunde lumii în care trăiește fluxul dumneavoastră de automatizare.”
Două modele de comunicare complet diferite, una lângă alta
Pentru a face lucrurile concrete, să comparăm modul în care o aplicație SaaS modernă comunică cu modul în care comunică un terminal biometric. Acestea nu sunt diferențe minore de implementare. Sunt modele fundamental diferite de comunicare a software-ului cu hardware-ul.
Când analizați această comparație, incompatibilitatea nu este o funcționalitate lipsă pe care o puteți adăuga printr-un plugin. Este o nepotrivire la nivelul modului în care se deplasează datele, al modului în care se formează conexiunile și al formatului pe care îl au informațiile. Acestea sunt lumi diferite.
Cele trei bariere tehnice în detaliu
Haideți să mergem un nivel mai adânc în mecanismele specifice care fac un terminal biometric inaccesibil dintr-un flux de lucru n8n. Fiecare barieră este distinctă, iar fiecare dintre ele ar fi suficientă singură pentru a compromite integrarea. Toate trei împreună o fac imposibilă din punct de vedere arhitectural, fără un strat intermediar.
Bariera 1: conexiunea socket persistentă
Majoritatea dispozitivelor biometrice comunică printr-o conexiune socket TCP persistentă. Aceasta înseamnă că dispozitivul și software-ul său de management mențin o conexiune deschisă și continuă. Datele circulă în ambele sensuri prin această conexiune în timp real, dar niciuna dintre părți nu poate fi accesată independent fără a stabili mai întâi acea conexiune.
n8n, ca toate platformele moderne de automatizare, funcționează pe un model cerere-răspuns fără stare. Trimite o cerere și primește un răspuns. Nu menține conexiuni persistente către sisteme externe între execuțiile fluxului de lucru. Aceasta nu este o limitare a n8n. Este o alegere de design deliberată, care face automatizarea găzduită în cloud scalabilă. Dar înseamnă că n8n nu poate participa, din punct de vedere fundamental, la modelul de socket persistent pe care îl folosesc dispozitivele biometrice.
Imaginați-vă două persoane care încearcă să poarte o conversație. n8n este ca trimiterea unei scrisori. Scrieți scrisoarea, o trimiteți și așteptați un răspuns. Fiecare schimb este independent. Un dispozitiv biometric este ca un apel telefonic care trebuie să rămână conectat. Formați numărul, mențineți linia și comunicați continuu. O scrisoare nu poate participa la un apel telefonic. Sunt modele de comunicare complet diferite.
Bariera 2: stratul de protocol binar
Atunci când datele se deplasează între un dispozitiv biometric și software-ul său de management, ele circulă sub formă de pachete binare. Datele binare sunt octeți brute, codificați într-un format specific acelui producător. Nu există o structură ușor de citit. Nu există perechi cheie-valoare. Nu există un standard pe care să-l puteți consulta.
Pentru a citi sau scrie aceste pachete binare, aveți nevoie de decodorul producătorului, care este distribuit ca SDK, o bibliotecă software pe care o instalați pe un calculator. Fără SDK, datele provenite de la dispozitiv nu au niciun sens. Nu puteți scrie un nod HTTP Request în n8n care să înțeleagă pachete binare. Nu le puteți analiza într-un nod Set. Nu sunt JSON. Nu sunt XML. Nu sunt niciun format cu care n8n știe să lucreze.
Aceasta creează o dependență strictă: pentru a face orice cu un dispozitiv biometric, ceva trebuie mai întâi să decodeze rezultatul său binar. Acel ceva trebuie să fie un calculator care rulează SDK-ul, care trebuie să se afle în aceeași rețea locală cu dispozitivul, ceea ce nu poate fi o instanță n8n găzduită în cloud.
Bariera 3: lipsa unui model de evenimente
Aceasta este bariera cel mai des ignorată și, probabil, cea mai importantă pentru automatizarea fluxurilor de lucru. Un flux de lucru n8n trebuie să știe când se întâmplă ceva. Are nevoie de un eveniment. Ceva se schimbă în lume, iar această schimbare declanșează fluxul de lucru.
Dispozitivele biometrice nu au un model de evenimente nativ la care un sistem extern să se poată abona. Atunci când un angajat își scanează amprenta, dispozitivul înregistrează intern evenimentul și așteaptă ca software-ul de management conectat să-l preia. Nu trimite un webhook. Nu trimite o notificare. Nu apelează un URL. Stă și reține datele până când cineva vine să le preia.
Aceasta este diferența dintre un sistem care vorbește și un sistem care așteaptă să fie întrebat. Fluxurile de lucru n8n sunt declanșate de evenimente. Un dispozitiv biometric generează evenimente pe care nu le anunță niciodată. Fără o punte între aceste două modele, nicio configurare n8n nu va face fluxul de lucru să știe că a avut loc o scanare.
Interogarea periodică (polling) este soluția de ocolire la care recurg inginerii atunci când nu există un model de evenimente. Scrieți un flux de lucru care rulează după un program, interoghează dispozitivul la fiecare 30 de secunde și verifică dacă există înregistrări noi. Aceasta are trei probleme. În primul rând, majoritatea dispozitivelor biometrice nu expun un punct de interogare pe care n8n să îl poată apela direct fără SDK. În al doilea rând, chiar dacă l-ar expune, interogarea periodică nu este în timp real, iar o întârziere de 30 de secunde într-un flux de lucru de control al accesului sau de prezență are consecințe operaționale reale. În al treilea rând, interogarea periodică care eșuează fără semnalare, ceea ce se întâmplă când dispozitivul este temporar inaccesibil, lasă goluri în datele dumneavoastră fără nicio notificare că ceva nu a mers bine.
De ce persistă acest decalaj chiar și în echipele de inginerie bine dotate?
O întrebare care apare des este: de ce există încă această problemă? Dispozitivele biometrice există de decenii. Platformele de automatizare a fluxurilor de lucru sunt răspândite de ani de zile. De ce nu a rezolvat nimeni conexiunea dintre ele?
Răspunsul are trei părți.
În primul rând, producătorii de dispozitive biometrice deservesc o piață diferită de cea a dezvoltatorilor de software. Clienții lor sunt administratorii de facilități, echipele de resurse umane și administratorii de securitate. Ei își construiesc software-ul pentru acei utilizatori, nu pentru inginerii care doresc să se integreze cu platforme de automatizare. Rezultatul este un software care funcționează bine pentru publicul său țintă, dar care nu a fost niciodată proiectat după o filozofie API-first.
În al doilea rând, problema nu este vizibilă imediat. Organizațiile adaugă controlul accesului biometric și automatizarea fluxurilor de lucru separat, adesea la ani distanță. Decalajul dintre ele devine evident abia atunci când cineva încearcă să le conecteze, ceea ce necesită un nivel de ambiție tehnică pe care multe organizații nu l-au atins încă.
În al treilea rând, soluțiile de ocolire disponibile, integrările SDK personalizate, scripturile de interogare periodică, middleware-ul on-premises, necesită investiții semnificative în inginerie. Sunt costisitoare de construit și fragile de întreținut. Majoritatea echipelor care le încearcă ajung cu ceva care funcționează pentru un singur brand de dispozitive, dar se strică la orice schimbare a firmware-ului, a topologiei rețelei sau a componenței echipei.
Un inginer construiește o integrare personalizată folosind SDK-ul ZKTeco. Funcționează. Decodează rezultatul binar, normalizează datele și trimite JSON către webhook-ul n8n. Șase luni mai târziu, clientul adaugă dispozitive Hikvision la un sit nou. Un SDK complet diferit, un format binar complet diferit, un model de conexiune diferit. Inginerul construiește a doua integrare. Un an mai târziu, o actualizare de firmware pentru dispozitivele ZKTeco schimbă structura pachetelor. Prima integrare se strică. Inginerul care a construit-o a părăsit compania. Aceasta nu este o ipoteză. Este istoria standard a proiectelor de integrare biometrică.
Ce se schimbă când Biometric Gateway închide decalajul?
Biometric Gateway este o categorie de software cu o singură sarcină: să traducă între sisteme care nu pot comunica direct. În contextul dispozitivelor biometrice și al n8n, un Biometric Gateway bun face trei lucruri simultan.
Se conectează în jos la dispozitivul biometric, folosind orice protocol proprietar pe care îl necesită acel dispozitiv. Gestionează conexiunea socket persistentă, decodificarea binară, dependența de SDK și particularitățile specifice producătorului. Dispozitivul nu se schimbă. Biometric Gateway vorbește limba lui.
Se conectează în sus la platforma dumneavoastră de automatizare, folosind HTTP standard, JSON și webhook-uri. Traduce fiecare eveniment biometric într-un payload JSON structurat și îl trimite către nodul dumneavoastră Webhook din n8n în timp real. Expune fiecare operațiune a dispozitivului ca endpoint REST API, pe care nodul dumneavoastră HTTP Request din n8n îl poate apela. Fluxul dumneavoastră de lucru nu știe și nu îl interesează că este implicat un dispozitiv binar. Vede doar JSON.
Și gestionează această traducere pentru fiecare brand de dispozitive simultan, printr-o singură suprafață API consistentă. Nu scrieți o integrare pentru ZKTeco și alta pentru Hikvision. Scrieți o singură integrare, iar „Biometric Gateway” vorbește limba dispozitivului necesar de cealaltă parte.
Ce face stratul Biometric Gateway și ce nu poate face fluxul dumneavoastră n8n
Merită să fim specifici în privința activității pe care o desfășoară stratul Biometric Gateway, deoarece este invizibil odată ce funcționează. Înțelegerea a ceea ce se întâmplă în interiorul lui ajută la explicarea motivului pentru care construirea lui singur merită rareori efortul.
Cum arată, de fapt, partea n8n a acestei integrări
Odată ce Biometric Gateway există, integrarea n8n este surprinzător de simplă. Există două direcții: primirea evenimentelor de la dispozitive și trimiterea instrucțiunilor către dispozitive.
Primirea evenimentelor biometrice în n8n
Creați un nod Webhook în n8n și configurați Biometric Gateway să trimită callback-uri JSON către acel endpoint. Fiecare eveniment biometric, fiecare scanare a amprentei, fiecare acordare sau refuz de acces, fiecare finalizare a înrolării, ajunge la nodul dumneavoastră Webhook din n8n ca payload JSON structurat. Fluxul de lucru se declanșează automat, cu datele complete ale evenimentului disponibile pentru fiecare nod ulterior.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Trimiterea instrucțiunilor către dispozitive din n8n
Un nod HTTP Request din n8n trimite un payload JSON către endpoint-ul REST API al Biometric Gateway. Biometric Gateway îl primește, îl traduce în formatul de comandă binară al dispozitivului, execută instrucțiunea pe terminalul fizic și returnează un răspuns JSON. Fluxul n8n citește răspunsul și continuă. Un nod condițional poate ramifica fluxul în funcție de faptul că operațiunea a reușit sau a eșuat.
Din perspectiva inginerului de fluxuri de lucru, adăugarea unei operațiuni biometrice într-un flux n8n nu diferă cu nimic de adăugarea oricărui alt nod HTTP Request. Complexitatea comunicării cu dispozitivul este complet ascunsă în spatele API-ului Biometric Gateway.
Concedierea unui angajat este procesată în HRMS. HRMS trimite un webhook către n8n. Fluxul dezactivează contul Slack, revocă licențele software, creează un tichet IT pentru recuperarea activelor și face o cerere HTTP Request către API-ul Biometric Gateway pentru a revoca accesul biometric pe toate dispozitivele conectate simultan. Întregul proces, inclusiv revocarea accesului fizic, se finalizează în câteva secunde de la acțiunea din HR, fără intervenție umană și cu un jurnal complet de audit pentru fiecare pas.
Trei întrebări de pus înainte de a construi propria integrare biometrică
Dacă echipa dumneavoastră se gândește să construiască o integrare personalizată între dispozitivele biometrice și n8n, în loc să folosească un Biometric Gateway, aceste trei întrebări vă vor ajuta să evaluați la ce vă angajați de fapt.
- Câte brand-uri de dispozitive există acum în mediul dumneavoastră și câte vor exista peste trei ani? Fiecare brand necesită o integrare SDK separată. Dacă aveți trei brand-uri astăzi și preconizați adăugarea a încă două după o extindere a sitului, vă angajați să construiți și să întrețineți cinci integrări de protocol separate, care se vor modifica de fiecare dată când se actualizează firmware-ul.
- Cine va întreține această integrare când inginerul care a construit-o va pleca? Integrările SDK personalizate depind de cunoștințe profunde atât despre SDK, cât și despre structurile interne de date. Aceste cunoștințe nu se transferă ușor. O integrare bine înțeleasă de autorul său este adesea practic imposibil de întreținut de către altcineva.
- Care este planul dumneavoastră atunci când o actualizare de firmware modifică structura binară a pachetelor? Acest lucru se întâmplă. Producătorii actualizează firmware-ul, uneori fără documentație privind ce s-a schimbat. O integrare care a funcționat pe firmware 6.2 poate produce date incorecte fără semnalare pe firmware 6.4. Detectarea acestui lucru necesită monitorizare continuă a rezultatului binar în raport cu structurile așteptate.
Conformitatea atunci când datele biometrice circulă printr-un flux de lucru automatizat
Automatizarea prelucrării datelor biometrice creează obligații de conformitate pe care fluxurile manuale le evită adesea pur și simplu fiind manuale. Atunci când datele circulă printr-un flux automatizat, fiecare pas din acel flux este o activitate de prelucrare în temeiul legislației privind protecția datelor, iar fiecare dintre ele trebuie să aibă o bază legală și un scop documentate.
- GDPR, UE: Datele biometrice intră sub incidența articolului 9 ca o categorie specială. Prelucrarea automatizată trebuie să aibă o bază legală explicită. Fiecare sistem care atinge datele trebuie documentat în Registrul activităților de prelucrare. Se aplică principiul minimizării datelor: fluxul dumneavoastră nu trebuie să colecteze sau să transmită mai multe date biometrice decât necesită operațiunea specifică.
- CCPA și CPRA, California: Identificatorii biometrici sunt informații personale sensibile. Sistemele automatizate care le prelucrează nu trebuie să le vândă, să le partajeze sau să le utilizeze în scopuri de profilare. Fluxurile de date care intră și ies din fluxul dumneavoastră n8n trebuie cartografiate și documentate.
- LGPD, Brazilia: Prelucrarea trebuie să aibă o bază legală și trebuie să fie transparentă față de persoana vizată. Prelucrarea biometrică automatizată trebuie dezvăluită în documentația dumneavoastră de confidențialitate.
- PDPA, Singapore, Malaysia, Thailanda: Se aplică prelucrarea bazată pe consimțământ. Datele biometrice colectate prin fluxuri automatizate trebuie să aibă un scop clar consimțit, care să corespundă modului în care sunt ulterior utilizate de flux.
Un avantaj semnificativ de conformitate al fluxurilor biometrice automatizate este crearea automată a unor jurnale de audit precise. Fiecare operațiune care trece printr-un Biometric Gateth bine proiectat generează o înregistrare structurată în jurnal, cu o marcă temporală, identitatea sistemului solicitant, operațiunea efectuată, dispozitivul pe care a fost efectuată și rezultatul. Acest nivel de detaliu este rar realizabil în fluxurile manuale, în care o persoană se autentifică în interfața de management a dispozitivului și efectuează operațiuni fără o evidență completă a ceea ce s-a schimbat și când.
Întrebări frecvente
Concluzie: stratul lipsă există deja
Incompatibilitatea dintre fluxurile de lucru n8n și dispozitivele biometrice nu este o eroare, un plugin lipsă sau un decalaj de configurare. Este rezultatul a două tehnologii construite în epoci diferite, pentru scopuri diferite, cu presupuneri fundamental diferite despre modul în care comunică software-ul.
Înțelegerea acestui lucru în profunzime schimbă modul în care abordați problema. Încetați să mai căutați o modalitate de a face n8n să ajungă direct la dispozitiv, pentru că acea cale nu există. Încetați să mai construiți integrări SDK fragile, care se vor strica la următoarea actualizare de firmware. Începeți să căutați un Biometric Gateway care se află între cele două lumi și vorbește fluent ambele limbi.
Acesta este Cams Biometrics Gateway. Se conectează la terminalele biometrice existente folosind protocoalele lor native, traduce fiecare eveniment de la dispozitiv într-un callback JSON în timp real și expune 38 de operațiuni biometrice ca un REST API curat, pe care îl poate apela orice nod HTTP Request din n8n. Acceptă 15 sau mai multe brand-uri de dispozitive printr-o singură suprafață API unificată. Fără instalare de SDK. Fără dependență de infrastructura locală. Fără scripturi de interogare periodică. Fără integrare personalizată de întreținut atunci când actualizările de firmware schimbă structura pachetelor binare.
Când un angajat se alătură echipei, HRMS trimite un webhook, fluxul dumneavoastră n8n rulează, iar Cams Gateway îl înrolează automat pe fiecare terminal relevant. Când pleacă, același flux revocă accesul acestuia pe toate dispozitivele conectate, în câteva secunde. Stratul biometric încetează să mai fie excepția și devine un nod, la fel ca toate celelalte noduri din fluxul dumneavoastră.
Fluxul dumneavoastră n8n nu a fost niciodată problema. Problema a fost stratul de traducere lipsă. Cams Biometrics Gateway este acest strat. Explorați API-ul la CamsBiometrics.com sau contactați echipa noastră pentru a conecta primul dispozitiv biometric la n8n.