 Cams Support Hub
Waarom n8n-workflows niet met biometrische apparaten kunnen communiceren
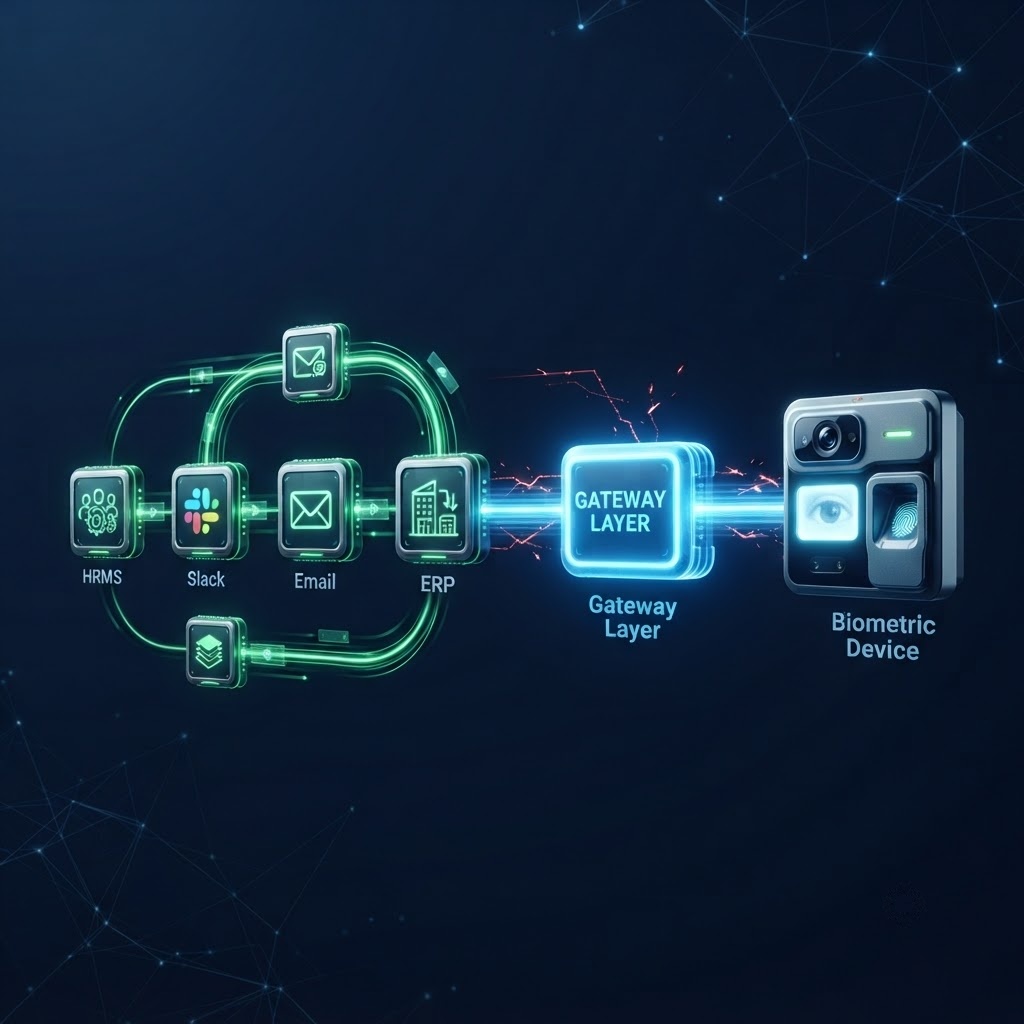
Automatiseringsengineers die n8n-workflows bouwen, lopen vroeg of laat tegen dezelfde muur aan. Alles is met elkaar verbonden. Het HRMS-systeem activeert een webhook, Slack krijgt een melding, de ERP wordt bijgewerkt en het IT-ticket wordt aangemaakt. Dan vraagt iemand of het biometrische toegangssysteem ook kan worden opgenomen. En dan stopt alles. Dit is geen configuratieprobleem. Het is een architectuurprobleem, en alleen door dat goed te begrijpen kun je het oplossen.
Aan de slag: hoe n8n gegevens tussen systemen verplaatst
Voordat je begrijpt waarom biometrische apparaten de keten doorbreken, is het nuttig om precies te weten hoe n8n die keten opbouwt. n8n is in essentie een gebeurtenisverwerker. In het ene systeem gebeurt iets, die gebeurtenis reist als gestructureerde gegevens door een reeks nodes, elke node transformeert of routeert de gegevens, en uiteindelijk gebeurt er iets in een ander systeem.
Het mechanisme dat de meeste n8n-workflows start, is de webhook. Een webhook is een HTTP POST-verzoek dat het ene systeem naar een ander stuurt wanneer er een gebeurtenis plaatsvindt. Wanneer een medewerkersrecord in je HRMS-systeem wordt aangemaakt, stuurt het HRMS-systeem een JSON-payload naar een URL. Die URL is je n8n Webhook node. Vanaf dat moment heeft n8n de gegevens en begint de workflow.
Dit model werkt omdat elk betrokken systeem is ontworpen om via HTTP te communiceren. Ze hebben URL's. Ze verzenden en ontvangen JSON. Ze zijn bereikbaar vanaf elke plek met een internetverbinding. Het hele moderne softwareecosysteem, SaaS-platforms, clouddatabases, communicatietools en ERP-systemen, is op deze basis gebouwd.
Biometrische apparaten zijn niet op deze basis gebouwd. Ze zijn op iets heel anders gebouwd, en dat verschil is de oorzaak van alles wat hierna volgt.
Een webhook wordt vaak omschreven als een “omgekeerde API.” Bij een standaard API vraagt jouw systeem een ander systeem om gegevens. Bij een webhook duwt het andere systeem automatisch gegevens naar jouw systeem wanneer er iets gebeurt. Je geeft het een URL, en het roept die URL aan wanneer er een gebeurtenis plaatsvindt. n8n is gebouwd om webhooks te ontvangen van elk systeem dat een HTTP POST-verzoek met een JSON-body kan versturen. De meeste moderne software kan dit. De meeste biometrische hardware kan dit niet.
De stilzwijgende aanname in elke n8n-workflow
Elke node in een n8n-workflow doet een aanname die zo fundamenteel is dat ze nooit expliciet wordt vermeld: het systeem aan de andere kant spreekt HTTP. Het heeft een adres. Je kunt het vanaf internet bereiken. Het begrijpt JSON. Het antwoordt in een voorspelbaar, gestructureerd formaat.
Deze aanname is in moderne software zo algemeen geldig dat n8n-engineers er niet meer over nadenken. Ze wordt onzichtbaar, zoals aannemen dat het licht gaat branden wanneer je de schakelaar omzet. Tot de dag dat het licht niet brandt.
Een vingerafdruklezer die aan de muur is bevestigd, heeft geen URL. Hij accepteert geen HTTP-verzoeken. Hij weet niet wat JSON is. Hij heeft geen mechanisme om een gebeurtenismelding naar een extern systeem te sturen wanneer er een scan plaatsvindt. Hij is ontworpen om een permanente binaire verbinding te onderhouden met één lokaal geïnstalleerd softwareprogramma op een computer in hetzelfde gebouw.
“De vingerafdruklezer is niet kapot. Hij doet precies wat hij is ontworpen om te doen. Het probleem is dat hij is ontworpen voor een wereld die niet meer overeenkomt met de wereld waarin jouw automatiseringsworkflow zich bevindt.”
Twee volledig verschillende communicatiemodellen naast elkaar
Om dit concreet te maken, vergelijken we hoe een moderne SaaS-applicatie communiceert met hoe een biometrische terminal communiceert. Dit zijn geen kleine implementatieverschillen. Het zijn fundamenteel verschillende modellen van hoe software met hardware praat.
Wanneer je naar deze vergelijking kijkt, is de incompatibiliteit geen ontbrekende functie die je met een plugin kunt toevoegen. Het is een mismatch op het niveau van hoe gegevens bewegen, hoe verbindingen tot stand komen en welk formaat informatie heeft. Dit zijn verschillende werelden.
De drie technische barrières in detail
Laten we dieper ingaan op de specifieke mechanismen die ervoor zorgen dat een biometrische terminal niet bereikbaar is vanuit een n8n-workflow. Elke barrière is afzonderlijk, en elk van deze barrières zou op zichzelf al voldoende zijn om de integratie te laten mislukken. Samen maken ze de integratie architectonisch onmogelijk zonder een tussenliggende laag.
Barrière 1: de permanente socketverbinding
De meeste biometrische apparaten communiceren via een permanente TCP-socketverbinding. Dit betekent dat het apparaat en de beheersoftware een open, continue verbinding onderhouden. Gegevens stromen in real time heen en weer via deze verbinding, maar geen van beide kanten kan onafhankelijk worden bereikt zonder die verbinding eerst tot stand te brengen.
n8n werkt, net als alle moderne automatiseringsplatforms, op basis van een stateless request-responsemodel. Het stuurt een verzoek en ontvangt een antwoord. Het onderhoudt tussen workflow-uitvoeringen geen permanente verbindingen met externe systemen. Dit is geen beperking van n8n. Het is een bewuste ontwerpkeuze die cloudgehoste automatisering schaalbaar maakt. Maar het betekent wel dat n8n fundamenteel niet kan deelnemen aan het permanente socketmodel dat biometrische apparaten gebruiken.
Stel je voor dat twee personen een gesprek proberen te voeren. n8n is als een brief sturen. Je schrijft de brief, verstuurt hem en wacht op een antwoord. Elke uitwisseling staat op zichzelf. Een biometrisch apparaat is als een telefoongesprek dat verbonden moet blijven. Je belt, houdt de lijn open en communiceert continu. Een brief kan niet deelnemen aan een telefoongesprek. Het zijn volledig verschillende communicatiemodellen.
Barrière 2: de binaire protocollaag
Wanneer gegevens tussen een biometrisch apparaat en de beheersoftware worden uitgewisseld, verplaatsen ze zich als binaire pakketten. Binaire gegevens zijn ruwe bytes die zijn gecodeerd in een formaat dat specifiek is voor die fabrikant. Er is geen structuur die mensen kunnen lezen. Er zijn geen sleutel-waardeparen. Er is geen standaard die je kunt opzoeken.
Om deze binaire pakketten te lezen of te schrijven, heb je de decoder van de fabrikant nodig, die wordt verspreid als een SDK, een softwarebibliotheek die je op een computer installeert. Zonder de SDK zijn de gegevens die van het apparaat komen zinloos. Je kunt geen n8n HTTP Request node schrijven die binaire pakketten begrijpt. Je kunt ze niet parseren in een Set node. Het is geen JSON. Het is geen XML. Het is geen formaat dat n8n kan verwerken.
Dit creëert een harde afhankelijkheid: om iets met een biometrisch apparaat te doen, moet eerst iets zijn binaire uitvoer decoderen. Dat moet een computer zijn met de SDK, die zich op hetzelfde lokale netwerk als het apparaat moet bevinden, en dat kan niet een cloudgehoste n8n-instantie zijn.
Barrière 3: het ontbrekende gebeurtenismodel
Dit is de meest over het hoofd geziene barrière, en waarschijnlijk de belangrijkste voor workflowautomatisering. Een n8n-workflow moet weten wanneer er iets gebeurt. Het heeft een gebeurtenis nodig. Er verandert iets in de wereld, en die verandering activeert de workflow.
Biometrische apparaten hebben geen eigen gebeurtenismodel waarop een extern systeem zich kan abonneren. Wanneer een medewerker zijn vingerafdruk scant, legt het apparaat de gebeurtenis intern vast en wacht het tot de verbonden beheersoftware die ophaalt. Het activeert geen webhook. Het stuurt geen melding. Het roept geen URL aan. Het wacht en houdt de gegevens vast totdat iemand ze komt ophalen.
Dit is het verschil tussen een systeem dat praat en een systeem dat wacht totdat het wordt aangesproken. n8n-workflows worden door gebeurtenissen geactiveerd. Een biometrisch apparaat genereert gebeurtenissen die het nooit aankondigt. Zonder een brug tussen deze twee modellen zal geen enkele n8n-configuratie de workflow ervan bewust maken dat er een scan heeft plaatsgevonden.
Polling is de noodoplossing waar engineers naar grijpen wanneer er geen gebeurtenismodel is. Je schrijft een workflow die volgens een schema draait, het apparaat elke 30 seconden bevraagt en controleert op nieuwe records. Dit heeft drie problemen. Ten eerste stellen de meeste biometrische apparaten geen query-endpoint beschikbaar dat n8n rechtstreeks kan aanroepen zonder de SDK. Ten tweede is polling niet realtime, en een vertraging van 30 seconden in een toegangscontrole- of aanwezigheidsworkflow heeft reële operationele gevolgen. Ten derde laat polling die stilzwijgend mislukt, wat zal gebeuren wanneer het apparaat tijdelijk niet bereikbaar is, gaten in je gegevens achter zonder melding dat er iets fout is gegaan.
Waarom deze kloof blijft bestaan, zelfs bij goed uitgeruste engineeringteams?
Een vraag die vaak opkomt, is: waarom bestaat dit probleem nog steeds? Biometrische apparaten bestaan al tientallen jaren. Platforms voor workflowautomatisering zijn al jaren mainstream. Waarom heeft niemand de verbinding tussen beide opgelost?
Het antwoord heeft drie onderdelen.
Ten eerste bedienen fabrikanten van biometrische apparaten een andere markt dan softwareontwikkelaars. Hun klanten zijn facilitair managers, HR-teams en beveiligingsbeheerders. Ze bouwen hun software voor die gebruikers, niet voor engineers die willen integreren met automatiseringsplatforms. Het resultaat is software die goed werkt voor het beoogde publiek, maar nooit is ontworpen met een API-first-filosofie.
Ten tweede is het probleem niet meteen zichtbaar. Organisaties voegen biometrische toegangscontrole en workflowautomatisering afzonderlijk toe, vaak jaren na elkaar. De kloof tussen beide wordt pas duidelijk wanneer iemand ze probeert te verbinden, wat een technisch ambitieniveau vereist dat veel organisaties nog niet hebben bereikt.
Ten derde vereisen de beschikbare workarounds, zoals aangepaste SDK-integraties, pollingscripts en on-premises middleware, allemaal een aanzienlijke investering in engineering. Ze zijn duur om te bouwen en kwetsbaar om te onderhouden. De meeste teams die ze proberen, eindigen met iets dat werkt voor één merk apparaten, maar breekt bij elke wijziging in firmware, netwerktopologie of teamsamenstelling.
Een engineer bouwt een aangepaste integratie met de ZKTeco SDK. Het werkt. Het decodeert de binaire uitvoer, normaliseert de gegevens en stuurt JSON naar de n8n-webhook. Zes maanden later voegt de klant Hikvision-apparaten toe op een nieuwe vestiging. Een volledig andere SDK, een volledig ander binair formaat, een ander verbindingsmodel. De engineer bouwt een tweede integratie. Een jaar later verandert een firmware-update van de ZKTeco-apparaten de pakketstructuur. De eerste integratie breekt. De engineer die hem heeft gebouwd, is inmiddels bij het bedrijf vertrokken. Dit is geen hypothetisch scenario. Het is de standaardgeschiedenis van biometrische integratieprojecten.
Wat verandert er wanneer Biometric Gateway de kloof dicht?
Biometric Gateway is een categorie software met één taak: vertalen tussen systemen die niet rechtstreeks met elkaar kunnen communiceren. In de context van biometrische apparaten en n8n doet een goede Biometric Gateway drie dingen tegelijk.
Het maakt verbinding naar beneden met het biometrische apparaat, met het propriëtaire protocol dat het apparaat vereist. Het beheert de permanente socketverbinding, het decoderen van binaire gegevens, de SDK-afhankelijkheid en de specifieke eigenaardigheden van de fabrikant. Het apparaat verandert niet. De Biometric Gateway spreekt zijn taal.
Het maakt naar boven verbinding met je automatiseringsplatform via standaard HTTP, JSON en webhooks. Het vertaalt elke biometrische gebeurtenis naar een gestructureerde JSON-payload en stuurt die in real time naar je n8n Webhook node. Het stelt elke apparaatbewerking beschikbaar als REST API-endpoint dat je n8n HTTP Request node kan aanroepen. Je workflow weet niet en maakt zich er niet druk om dat er een binair apparaat bij betrokken is. Hij ziet alleen JSON.
En het verzorgt deze vertaling voor elk merk apparaten tegelijk, via één consistent API-oppervlak. Je schrijft niet de ene integratie voor ZKTeco en de andere voor Hikvision. Je schrijft één integratie, en de “Biometric Gateway” spreekt aan de andere kant de apparaattaal die nodig is.
Wat de Biometric Gateway-laag doet dat je n8n-workflow niet kan
Het is de moeite waard om precies te zijn over het werk dat de Biometric Gateway-laag verricht, omdat dat onzichtbaar is zodra het werkt. Begrijpen wat er binnenin gebeurt, verklaart waarom het zelf bouwen zelden de moeite waard is.
Hoe de n8n-kant van deze integratie er in de praktijk uitziet
Zodra de Biometric Gateway er is, is de n8n-integratie verrassend eenvoudig. Er zijn twee richtingen: gebeurtenissen ontvangen van apparaten, en instructies naar apparaten sturen.
Biometrische gebeurtenissen ontvangen in n8n
Je maakt een Webhook node in n8n aan en configureert de Biometric Gateway om JSON-callbacks naar dat eindpunt te sturen. Elke biometrische gebeurtenis, elke vingerafdrukscan, elke toegangsverlening of -weigering, elke voltooide registratie, komt als gestructureerde JSON-payload in je n8n Webhook node terecht. De workflow wordt automatisch gestart, met alle gebeurtenisgegevens beschikbaar voor elke volgende node.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Instructies vanuit n8n naar apparaten sturen
Een HTTP Request node in n8n stuurt een JSON-payload naar het REST API-endpoint van de Biometric Gateway. De Biometric Gateway ontvangt die, vertaalt deze naar het binaire commandoformaat van het apparaat, voert de instructie uit op de fysieke terminal en retourneert een JSON-antwoord. De n8n-workflow leest het antwoord en gaat verder. Een conditionele node kan de workflow laten vertakken op basis van het feit of de bewerking is geslaagd of mislukt.
Vanuit het perspectief van de workflow-engineer is het toevoegen van een biometrische bewerking aan een n8n-workflow niet anders dan het toevoegen van elke andere HTTP Request node. De complexiteit van de apparaatcommunicatie is volledig verborgen achter de Biometric Gateway API.
Een ontslag van een medewerker wordt verwerkt in het HRMS-systeem. Het HRMS-systeem activeert een webhook naar n8n. De workflow deactiveert het Slack-account, trekt softwarelicenties in, maakt een IT-ticket aan voor het terugvorderen van bedrijfsmiddelen en doet een HTTP-verzoek naar de Biometric Gateway API om biometrische toegang op alle verbonden apparaten tegelijk in te trekken. Het hele proces, inclusief het intrekken van fysieke toegang, is binnen enkele seconden na de HR-actie voltooid, zonder menselijke tussenkomst en met een volledig auditspoor van elke stap.
Drie vragen om jezelf te stellen voordat je je eigen biometrische integratie bouwt
Als je team overweegt een aangepaste integratie tussen je biometrische apparaten en n8n te bouwen in plaats van een Biometric Gateway te gebruiken, helpen deze drie vragen je om in te schatten waar je je werkelijk aan verbindt.
- Hoeveel merken apparaten staan er nu in je omgeving, en hoeveel zullen er over drie jaar zijn? Elk merk vereist een afzonderlijke SDK-integratie. Als je vandaag drie merken hebt en er na een uitbreiding van de vestiging nog twee verwacht, verbind je je aan het bouwen en onderhouden van vijf afzonderlijke protocolintegraties, die elk zullen veranderen wanneer firmware-updates verschijnen.
- Wie gaat deze integratie onderhouden wanneer de engineer die haar heeft gebouwd, vertrekt? Aangepaste SDK-integraties zijn afhankelijk van diepgaande kennis van zowel de SDK als de interne datastructuren. Deze kennis wordt niet makkelijk overgedragen. Een integratie die goed wordt begrepen door de maker, is voor iemand anders vaak in feite niet te onderhouden.
- Wat is je plan wanneer een firmware-update de binaire pakketstructuur verandert? Dit gebeurt. Fabrikanten werken firmware bij, soms zonder documentatie over wat er is veranderd. Een integratie die op firmware 6.2 werkte, kan op firmware 6.4 stilzwijgend onjuiste gegevens opleveren. Dit detecteren vereist voortdurende monitoring van de binaire uitvoer ten opzichte van de verwachte structuren.
Compliance wanneer biometrische gegevens door een geautomatiseerde workflow stromen
Het automatiseren van de verwerking van biometrische gegevens brengt nalevingsverplichtingen met zich mee die handmatige workflows vaak omzeilen, simpelweg doordat ze handmatig zijn. Wanneer gegevens door een geautomatiseerde pijplijn stromen, is elke stap in die pijplijn een verwerkingsactiviteit onder de gegevensbeschermingswetgeving, en elke stap moet een gedocumenteerde rechtmatige grondslag en doel hebben.
- AVG, EU: Biometrische gegevens vallen onder artikel 9 als bijzondere categorie. Geautomatiseerde verwerking moet een expliciete rechtsgrondslag hebben. Elk systeem dat de gegevens aanraakt, moet worden vastgelegd in je verwerkingsregister. Dataminimalisatie is van toepassing: je workflow mag niet meer biometrische gegevens verzamelen of doorgeven dan de specifieke bewerking vereist.
- CCPA en CPRA, Californië: Biometrische identificatoren zijn gevoelige persoonsgegevens. Geautomatiseerde systemen die ze verwerken, mogen ze niet verkopen, delen of gebruiken voor profilering. Gegevensstromen naar en van je n8n-workflow moeten in kaart worden gebracht en gedocumenteerd.
- LGPD, Brazilië: Verwerking moet een rechtmatige grondslag hebben en transparant zijn voor de betrokkene. Geautomatiseerde biometrische verwerking moet worden vermeld in je privacydocumentatie.
- PDPA, Singapore, Maleisië, Thailand: Op toestemming gebaseerde verwerking is van toepassing. Biometrische gegevens die via geautomatiseerde workflows worden verzameld, moeten een duidelijk toegestaan doel hebben dat aansluit bij hoe de workflow ze vervolgens gebruikt.
Een belangrijk nalevingsvoordeel van geautomatiseerde biometrische workflows is het automatisch aanmaken van nauwkeurige auditsporen. Elke bewerking die door een goed ontworpen Biometric Gateway loopt, genereert een gestructureerd logboekitem met een tijdstempel, de identiteit van het aanvragende systeem, de uitgevoerde bewerking, het apparaat waarop deze is uitgevoerd en het resultaat. Dit detailniveau is zelden haalbaar in handmatige workflows, waarbij iemand inlogt op een apparaatbeheerinterface en bewerkingen uitvoert zonder een volledig overzicht van wat er is veranderd en wanneer.
Veelgestelde vragen
Conclusie: de ontbrekende laag bestaat al
De incompatibiliteit tussen n8n-workflows en biometrische apparaten is geen bug, geen ontbrekende plugin en geen configuratiefout. Het is het resultaat van twee technologieën die in verschillende tijdperken voor verschillende doeleinden zijn gebouwd, met fundamenteel verschillende aannames over hoe software communiceert.
Het goed begrijpen hiervan verandert hoe je het probleem aanpakt. Je stopt met zoeken naar een manier om n8n rechtstreeks het apparaat te laten bereiken, omdat dat pad niet bestaat. Je stopt met het bouwen van kwetsbare SDK-integraties die breken bij de volgende firmware-update. Je begint te zoeken naar een Biometric Gateway die tussen de twee werelden zit en beide talen vloeiend spreekt.
Dat is Cams Biometrics Gateway. Het verbindt met je bestaande biometrische terminals via hun eigen protocollen, vertaalt elke apparaatgebeurtenis naar een realtime JSON-callback en stelt 38 biometrische bewerkingen beschikbaar als een overzichtelijke REST API die elke n8n HTTP Request node kan aanroepen. Het ondersteunt 15 of meer merken apparaten via één uniform API-oppervlak. Geen SDK-installatie. Geen afhankelijkheid van on-premises infrastructuur. Geen pollingscripts. Geen aangepaste integratie om te onderhouden wanneer firmware-updates de binaire pakketstructuur veranderen.
Wanneer een medewerker in dienst komt, activeert je HRMS-systeem een webhook, draait je n8n-workflow en registreert Cams Gateway hem automatisch op elke relevante terminal. Wanneer hij vertrekt, trekt dezelfde workflow zijn toegang binnen enkele seconden in op elk verbonden apparaat. De biometrische laag is niet langer de uitzondering en wordt een node, net als elke andere node in je workflow.
Je n8n-workflow was nooit het probleem. De ontbrekende vertaallaag wel. Cams Biometrics Gateway is die laag. Ontdek de API op CamsBiometrics.com of neem contact op met ons team om je eerste biometrische apparaat met n8n te verbinden.