 Cams Support Hub
Чому робочі процеси n8n не можуть взаємодіяти з біометричними пристроями
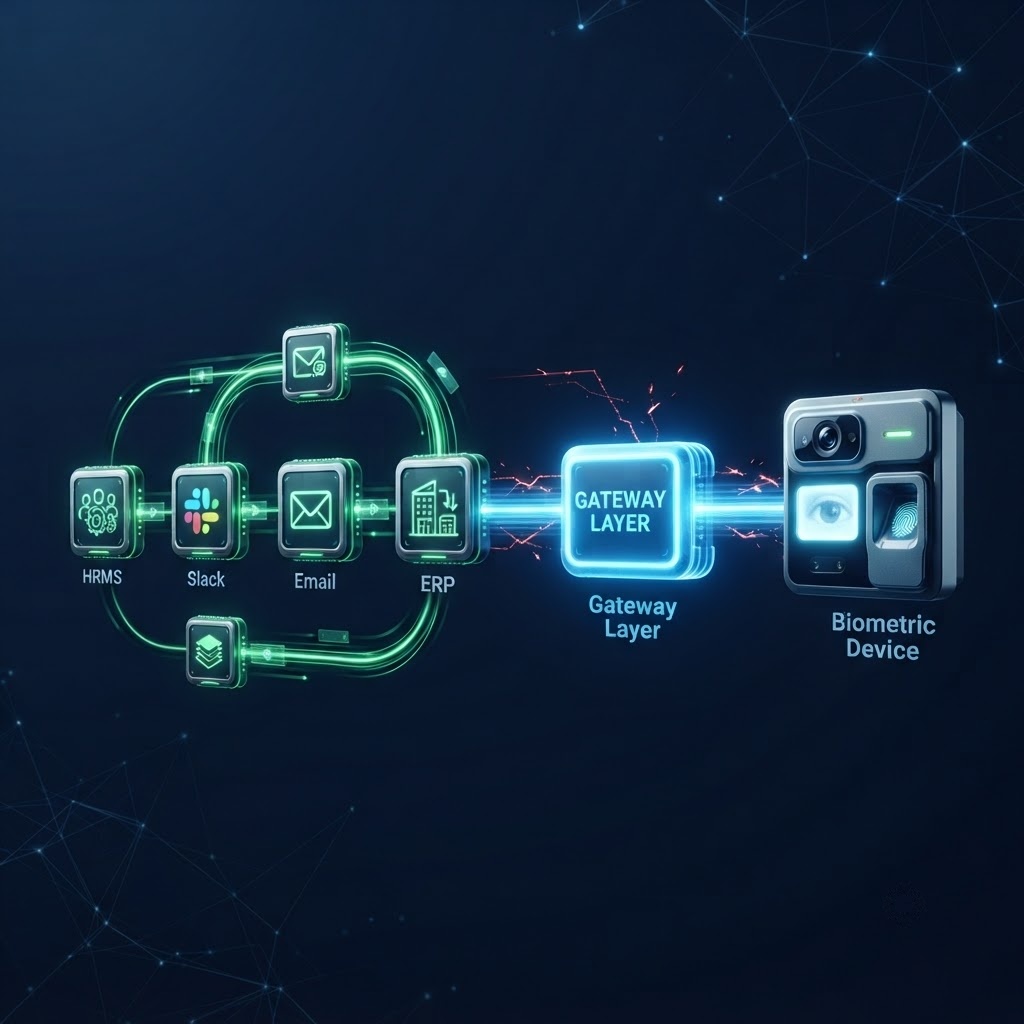
Інженери з автоматизації, які створюють робочі процеси n8n, рано чи пізно стикаються з одним і тим самим обмеженням. Усе з'єднується. HRMS надсилає вебхук, Slack отримує сповіщення, ERP оновлюється, створюється IT-заявка. Потім хтось питає, чи можна включити в цей ланцюг систему біометричного контролю доступу. І все зупиняється. Це не проблема конфігурації. Це архітектурна проблема, і лише її правильне розуміння дає змогу її вирішити.
Почнемо з основ: як n8n насправді передає дані між системами
Перш ніж розбиратися, чому біометричні пристрої розривають ланцюг, варто зрозуміти, як саме n8n його будує. n8n — це насамперед обробник подій. У одній системі щось відбувається, ця подія як структуровані дані проходить через низку вузлів, кожен вузол перетворює або спрямовує дані, і врешті-решт щось відбувається в іншій системі.
Механізмом, який запускає більшість робочих процесів n8n, є вебхук. Вебхук — це HTTP POST-запит, який одна система надсилає іншій, коли відбувається подія. Коли запис про працівника створюється у вашій HRMS, HRMS надсилає корисне навантаження JSON на URL. Цей URL і є вашим вузлом Webhook у n8n. З цього моменту n8n має дані, і робочий процес починається.
Ця модель працює, тому що кожну залучену систему створено для обміну даними через HTTP. У них є URL. Вони надсилають і отримують JSON. До них можна звернутися з будь-якої точки з доступом до інтернету. Вся сучасна екосистема програмного забезпечення, включно з SaaS-платформами, хмарними базами даних, засобами комунікації та ERP-системами, побудована на цій основі.
Біометричні пристрої не побудовані на цій основі. Вони створені на зовсім іншій основі, і саме ця відмінність є причиною всього, що буде далі.
Вебхук часто описують як «зворотний API». У стандартному API ваша система запитує дані в іншої системи. У вебхуку інша система сама надсилає дані вашій системі, коли щось відбувається. Ви надаєте їй URL, і вона викликає цей URL, коли настає подія. n8n створено для отримання вебхуків від будь-якої системи, яка може надіслати HTTP POST-запит із тілом JSON. Більшість сучасного програмного забезпечення це вміє. Більшість біометричного обладнання — ні.
Неочевидне припущення, закладене в кожен робочий процес n8n
Кожен вузол у робочому процесі n8n робить припущення настільки фундаментальне, що його ніколи не формулюють явно: система на іншому кінці говорить мовою HTTP. У неї є адреса. До неї можна звернутися з інтернету. Вона розуміє JSON. Вона відповідає у передбачуваному, структурованому форматі.
Це припущення настільки універсально правдиве для сучасного програмного забезпечення, що інженери n8n перестають про нього думати. Воно стає непомітним, як припущення, що світло загориться, коли ви клацнете вимикачем. Аж доки одного дня світло не загоряється.
Зчитувач відбитків пальців, встановлений на стіні, не має URL. Він не приймає HTTP-запити. Він не знає, що таке JSON. У нього немає механізму, щоб надіслати сповіщення про подію зовнішній системі під час сканування. Його створено для підтримання постійного бінарного з'єднання з одним локально встановленим програмним забезпеченням на комп'ютері в тій самій будівлі.
“Зчитувач відбитків пальців не зламаний. Він робить саме те, для чого його створено. Проблема в тому, що його створено для світу, який уже не відповідає середовищу, в якому працює ваш робочий процес автоматизації.”
Дві абсолютно різні моделі комунікації поруч
Щоб зробити це наочним, порівняймо, як сучасний застосунок SaaS комунікує з біометричним терміналом. Це не незначні відмінності в реалізації. Це принципово різні моделі того, як програмне забезпечення взаємодіє з обладнанням.
Аналізуючи це порівняння, бачимо, що несумісність — це не відсутня функція, яку можна додати плагіном. Це невідповідність на рівні того, як рухаються дані, як формуються з'єднання і який формат мають відомості. Це різні світи.
Три технічні бар'єри детально
Розглянемо глибше конкретні механізми, які роблять біометричний термінал недосяжним для робочого процесу n8n. Кожен бар'єр є окремим, і кожен із них окремо вистачив би, щоб зірвати інтеграцію. Усі три разом роблять її архітектурно неможливою без проміжного шару.
Бар'єр 1: постійне сокет-з'єднання
Більшість біометричних пристроїв взаємодіють через постійне TCP-сокет-з'єднання. Це означає, що пристрій і його програмне забезпечення для управління підтримують відкрите безперервне з'єднання. Дані циркулюють через це з'єднання в реальному часі, але до жодної зі сторін не можна звернутися незалежно, не встановивши спочатку це з'єднання.
n8n, як і всі сучасні платформи автоматизації, працює за моделлю «запит–відповідь» без збереження стану. Він надсилає запит і отримує відповідь. Між виконаннями робочих процесів він не підтримує постійних з'єднань із зовнішніми системами. Це не обмеження n8n. Це свідомий архітектурний вибір, який робить хмарну автоматизацію масштабованою. Але це означає, що n8n принципово не може брати участь у моделі постійного сокет-з'єднання, яку використовують біометричні пристрої.
Уявіть двох людей, які намагаються поговорити. n8n — це як надіслати листа. Ви пишете лист, відправляєте його і чекаєте на відповідь. Кожен обмін є незалежним. Біометричний пристрій — це як телефонна розмова, яка має тривати безперервно. Ви телефонуєте, утримуєте лінію і спілкуєтеся постійно. Лист не може бути частиною телефонної розмови. Це повністю різні моделі комунікації.
Бар'єр 2: рівень бінарного протоколу
Коли дані переміщуються між біометричним пристроєм і його програмним забезпеченням для управління, вони передаються у вигляді бінарних пакетів. Бінарні дані — це сирі байти, закодовані у форматі, специфічному для конкретного виробника. Немає структури, зрозумілої людині. Немає пар «ключ–значення». Немає стандарту, який можна знайти.
Щоб читати або записувати ці бінарні пакети, потрібен декодер виробника, який поширюється як SDK, програмна бібліотека, яку встановлюють на комп'ютер. Без SDK дані, що надходять із пристрою, є безглуздими. Ви не можете написати вузол HTTP Request у n8n, який розуміє бінарні пакети. Ви не можете розібрати їх у вузлі Set. Вони не є JSON. Вони не є XML. Вони не належать до жодного формату, з яким n8n вміє працювати.
Це створює жорстку залежність: щоб зробити щось із біометричним пристроєм, спочатку щось має декодувати його бінарний вихід. Цим «чимось» має бути комп'ютер з SDK, який повинен перебувати в тій самій локальній мережі, що й пристрій, а це неможливо для хмарного екземпляра n8n.
Бар'єр 3: відсутність моделі подій
Це найбільш недооцінений бар'єр і, мабуть, найважливіший для автоматизації робочих процесів. Робочому процесу n8n потрібно знати, коли щось відбувається. Йому потрібна подія. Щось змінюється у світі, і ця зміна запускає робочий процес.
Біометричні пристрої не мають власної моделі подій, на які може підписатися зовнішня система. Коли працівник сканує відбиток пальця, пристрій фіксує подію у себе і чекає, поки підключене програмне забезпечення для управління її забере. Він не запускає вебхук. Він не надсилає сповіщення. Він не викликає URL. Він просто утримує дані, доки хтось не прийде їх забрати.
Це різниця між системою, яка говорить, і системою, яка чекає, поки її запитають. Робочі процеси n8n запускаються подіями. Біометричний пристрій генерує події, які ніколи не оголошує. Без мосту між цими двома моделями жодна конфігурація n8n не змусить робочий процес дізнатися, що сканування відбулося.
Опитування — це обхідний шлях, до якого вдаються інженери, коли немає моделі подій. Ви створюєте робочий процес, який запускається за розкладом, запитує пристрій кожні 30 секунд і перевіряє наявність нових записів. Це має три проблеми. По-перше, більшість біометричних пристроїв не надають кінцевої точки запиту, яку n8n може викликати напряму без SDK. По-друге, навіть якщо б надавали, опитування не відбувається в реальному часі, а 30-секундна затримка в робочому процесі контролю доступу або обліку робочого часу має реальні експлуатаційні наслідки. По-третє, опитування, яке тихо завершується з помилкою, а це станеться, коли пристрій тимчасово недоступний, залишає прогалини в даних без жодного сповіщення про збій.
Чому цей розрив зберігається навіть у добре забезпечених інженерних командах?
Часто виникає запитання: чому ця проблема досі існує? Біометричні пристрої існують десятиліттями. Платформи автоматизації робочих процесів стали mainstream кілька років тому. Чому ніхто не вирішив питання їх з'єднання?
Відповідь складається з трьох частин.
По-перше, виробники біометричного обладнання обслуговують інший ринок, ніж розробники програмного забезпечення. Їхні клієнти — це керівники об'єктів, відділи кадрів і адміністратори безпеки. Вони створюють програмне забезпечення для цих користувачів, а не для інженерів, які хочуть інтегруватися з платформами автоматизації. Результат — програмне забезпечення, яке добре працює для своєї цільової аудиторії, але ніколи не проєктувалося з філософією API-first.
По-друге, проблема не є очевидною одразу. Організації впроваджують біометричний контроль доступу та автоматизацію робочих процесів окремо, часто з різницею в роки. Розрив між ними стає очевидним лише тоді, коли хтось намагається їх з'єднати, а для цього потрібен рівень технічних амбіцій, якого багато організацій ще не досягли.
По-третє, наявні обхідні рішення, як-от власні інтеграції через SDK, скрипти опитування та проміжне програмне забезпечення on-premises, потребують значних інвестицій в інженерні ресурси. Їх дорого створювати і важко підтримувати. Більшість команд, які намагаються їх реалізувати, зрештою отримують рішення, що працює лише з одним брендом пристроїв і ламається за будь-якої зміни прошивки, мережевої топології або складу команди.
Інженер створює власну інтеграцію з використанням SDK ZKTeco. Вона працює. Вона декодує бінарний вихід, нормалізує дані та надсилає JSON на вебхук n8n. Через шість місяців клієнт додає пристрої Hikvision на новому об'єкті. Зовсім інший SDK, зовсім інший бінарний формат, інша модель з'єднання. Інженер створює другу інтеграцію. Через рік оновлення прошивки пристроїв ZKTeco змінює структуру пакетів. Перша інтеграція ламається. Інженер, який її створив, уже пішов з компанії. Це не гіпотетична ситуація. Це стандартна історія проєктів інтеграції біометричних систем.
Що змінюється, коли Biometric Gateway закриває розрив?
Biometric Gateway — це категорія програмного забезпечення з однією метою: перекладати між системами, які не можуть безпосередньо взаємодіяти. У контексті біометричних пристроїв і n8n якісний Biometric Gateway виконує три функції одночасно.
Він підключається до біометричного пристрою, використовуючи будь-який власницький протокол, який потрібен цьому пристрою. Він обробляє постійне сокет-з'єднання, бінарне декодування, залежність від SDK та особливості, притаманні конкретному виробнику. Пристрій не змінюється. Biometric Gateway говорить його мовою.
Він підключається вгору до вашої платформи автоматизації, використовуючи стандартні HTTP, JSON і вебхуки. Він перетворює кожну біометричну подію на структуроване корисне навантаження JSON і в реальному часі надсилає його на ваш вузол Webhook у n8n. Він надає кожну операцію з пристроєм як кінцеву точку REST API, яку ваш вузол HTTP Request у n8n може викликати. Ваш робочий процес не знає і не повинен знати, що задіяний бінарний пристрій. Він бачить лише JSON.
І він виконує це перетворення для всіх брендів пристроїв одночасно, через єдину, узгоджену поверхню API. Вам не потрібно створювати одну інтеграцію для ZKTeco та іншу для Hikvision. Ви створюєте одну інтеграцію, а «Biometric Gateway» говорить тією мовою пристроїв, яка потрібна на іншому кінці.
Що шар Biometric Gateway робить такого, чого не може ваш робочий процес n8n
Варто конкретно описати роботу, яку виконує шар Biometric Gateway, адже коли він працює, його не видно. Розуміння того, що відбувається всередині, пояснює, чому створювати його самостійно зазвичай недоцільно.
Як насправді виглядає сторона n8n в цій інтеграції
Після створення Biometric Gateway інтеграція з n8n стає напрочуд простою. Є два напрямки: отримання подій від пристроїв і надсилання інструкцій на пристрої.
Отримання біометричних подій у n8n
Ви створюєте вузол Webhook у n8n і налаштовуєте Biometric Gateway на надсилання callback-повідомлень JSON на цю кінцеву точку. Кожна біометрична подія, кожне сканування відбитка, кожне надання або відмова в доступі, кожне завершення реєстрації надходить до вашого вузла Webhook у n8n як структуроване корисне навантаження JSON. Робочий процес запускається автоматично, а повні дані події доступні кожному наступному вузлу.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Надсилання інструкцій на пристрої з n8n
Вузол HTTP Request у n8n надсилає корисне навантаження JSON на кінцеву точку REST API Biometric Gateway. Biometric Gateway приймає його, перекладає у бінарний формат команди пристрою, виконує інструкцію на фізичному терміналі й повертає відповідь JSON. Робочий процес n8n зчитує відповідь і продовжує роботу. Умовний вузол може розгалужити робочий процес залежно від того, чи була операція успішною.
З погляду інженера робочих процесів додавання біометричної операції до робочого процесу n8n нічим не відрізняється від додавання будь-якого іншого вузла HTTP Request. Складність комунікації з пристроєм повністю прихована за API Biometric Gateway.
Звільнення працівника обробляється в HRMS. HRMS надсилає вебхук до n8n. Робочий процес деактивує обліковий запис Slack, відкликає ліцензії на програмне забезпечення, створює заявку на повернення IT-активів і виконує HTTP-запит до API Biometric Gateway, щоб одночасно відкликати біометричний доступ на всіх підключених пристроях. Увесь процес, включно з відкликанням фізичного доступу, завершується протягом кількох секунд після дії HR, без участі людини і з повним журналом аудиту для кожного кроку.
Три запитання, які варто поставити перед створенням власної біометричної інтеграції
Якщо ваша команда розглядає створення власної інтеграції між біометричними пристроями та n8n замість використання Biometric Gateway, ці три запитання допоможуть оцінити, на що ви насправді погоджуєтеся.
- Скільки брендів пристроїв є у вашому середовищі зараз і скільки їх буде через три роки? Кожен бренд потребує окремої інтеграції через SDK. Якщо сьогодні у вас три бренди, а після розширення об'єкта ви очікуєте ще два, ви беретеся створювати й підтримувати п'ять окремих інтеграцій протоколів, кожна з яких змінюватиметься з оновленнями прошивки.
- Хто підтримуватиме цю інтеграцію, коли інженер, який її створив, піде з компанії? Власні інтеграції через SDK залежать від глибокого знання і самого SDK, і внутрішніх структур даних. Ці знання нелегко передати. Інтеграція, яку добре розуміє її автор, часто фактично не підлягає підтримці ніким іншим.
- Який у вас план, коли оновлення прошивки змінить структуру бінарних пакетів? Це трапляється. Виробники оновлюють прошивку, іноді без документації про зміни. Інтеграція, яка працювала на прошивці 6.2, може непомітно видавати некоректні дані на прошивці 6.4. Щоб це виявити, потрібен постійний моніторинг бінарного виводу відносно очікуваних структур.
Відповідність вимогам, коли біометричні дані проходять через автоматизований робочий процес
Автоматизація обробки біометричних даних створює зобов'язання щодо відповідності вимогам, яких ручні процеси часто уникають просто тому, що вони ручні. Коли дані проходять через автоматизований конвеєр, кожен крок цього конвеєра є діяльністю з обробки даних за законом про захист даних, і для кожного з них має бути задокументована правова підстава та мета.
- GDPR, ЄС: Біометричні дані підпадають під статтю 9 як особлива категорія. Автоматизована обробка має мати чітку правову підставу. Кожна система, яка торкається даних, має бути задокументована у вашому Реєстрі операцій з обробки персональних даних. Застосовується принцип мінімізації даних: ваш робочий процес не повинен збирати або передавати більше біометричних даних, ніж потрібно для конкретної операції.
- CCPA та CPRA, Каліфорнія: Біометричні ідентифікатори є чутливою персональною інформацією. Автоматизовані системи, які їх обробляють, не мають продавати, передавати або використовувати їх для профілювання. Потоки даних до вашого робочого процесу n8n і з нього мають бути відображені та задокументовані.
- LGPD, Бразилія: Обробка має мати правову підставу і бути прозорою для суб'єкта даних. Автоматизована обробка біометричних даних має бути розкрита у вашій політиці конфіденційності.
- PDPA, Сінгапур, Малайзія, Таїланд: Застосовується обробка на основі згоди. Біометричні дані, зібрані через автоматизовані робочі процеси, мають мати чітко визначену мету, на яку надано згоду, і ця мета має відповідати тому, як робочий процес використовує ці дані далі.
Суттєва перевага автоматизованих біометричних робочих процесів для відповідності вимогам — це автоматичне створення точних журналів аудиту. Кожна операція, що проходить через добре спроєктований Biometric Gateway, створює структурований запис у журналі з позначкою часу, ідентифікацією системи-ініціатора, виконаною операцією, пристроєм, на якому її виконано, та результатом. Такий рівень деталізації рідко досяжний у ручних процесах, коли людина входить в інтерфейс керування пристроєм і виконує операції без повного запису того, що було змінено і коли.
Часті запитання
Висновок: відсутній шар уже створено
Несумісність між робочими процесами n8n і біометричними пристроями — це не помилка, не відсутній плагін і не прогалина в конфігурації. Це результат двох технологій, створених у різні епохи для різних цілей, із принципово різними припущеннями щодо того, як програмне забезпечення взаємодіє.
Правильне розуміння цього змінює підхід до проблеми. Ви перестаєте шукати спосіб змусити n8n напряму звернутися до пристрою, бо такого шляху не існує. Ви перестаєте створювати крихкі інтеграції через SDK, які зламаються після наступного оновлення прошивки. Ви починаєте шукати Biometric Gateway, який стоїть між двома світами і вільно говорить обома мовами.
Це і є Cams Biometrics Gateway. Він підключається до ваших наявних біометричних терміналів за їхніми рідними протоколами, перетворює кожну подію пристрою на JSON-callback у реальному часі та надає 38 біометричних операцій як чистий REST API, який може викликати будь-який вузол HTTP Request у n8n. Він підтримує 15 і більше брендів пристроїв через єдину уніфіковану поверхню API. Без встановлення SDK. Без залежності від локальної інфраструктури. Без скриптів опитування. Без власної інтеграції, яку потрібно підтримувати, коли оновлення прошивки змінюють структуру бінарних пакетів.
Коли працівник приходить на роботу, ваша HRMS надсилає вебхук, ваш робочий процес n8n запускається, і Cams Gateway автоматично реєструє його на всіх відповідних терміналах. Коли він звільняється, той самий робочий процес за лічені секунди відкликає його доступ на всіх підключених пристроях. Біометричний рівень перестає бути винятком і стає вузлом, так само як кожен інший вузол у вашому робочому процесі.
Проблема ніколи не була в вашому робочому процесі n8n. Проблемою був відсутній шар перекладу. Cams Biometrics Gateway і є цим шаром. Ознайомтеся з API на сайті CamsBiometrics.com або зв'яжіться з нашою командою, щоб підключити ваш перший біометричний пристрій до n8n.