 Cams Support Hub
Perché i workflow n8n non possono comunicare con i dispositivi biometrici
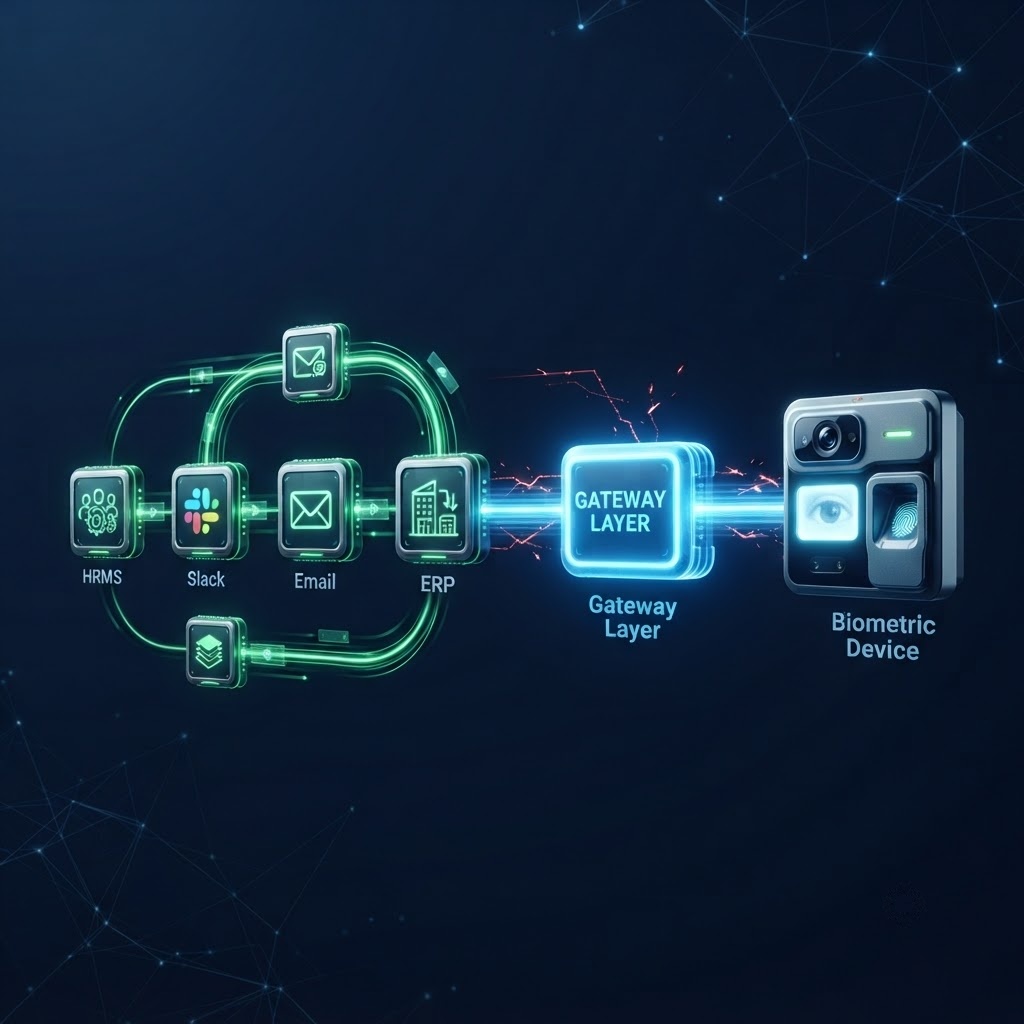
Prima o poi, gli ingegneri dell'automazione che costruiscono workflow n8n si scontrano con lo stesso ostacolo. Tutto si collega. L'HRMS attiva un webhook, Slack riceve una notifica, l'ERP si aggiorna, viene aperto un ticket IT. Poi qualcuno chiede se nel processo si possa includere anche il sistema di controllo accessi biometrico. E tutto si blocca. Non si tratta di un problema di configurazione. È un problema architetturale, e solo comprenderlo a fondo permette di risolverlo.
Per iniziare: come n8n sposta davvero i dati tra i sistemi
Prima di capire perché i dispositivi biometrici interrompono la catena, è utile capire come n8n costruisce questa catena. n8n è fondamentalmente un processore di eventi. Qualcosa accade in un sistema, quell'evento viaggia come dato strutturato attraverso una serie di nodi, ciascun nodo trasforma o instrada i dati e, alla fine, qualcosa accade in un altro sistema.
Il meccanismo che avvia la maggior parte dei workflow n8n è il webhook. Un webhook è una richiesta HTTP POST che un sistema invia a un altro quando si verifica un evento. Quando viene creato un record dipendente nel tuo HRMS, l'HRMS invia un payload JSON a un URL. Quell'URL corrisponde al nodo Webhook di n8n. Da quel momento, n8n dispone dei dati e il workflow ha inizio.
Questo modello funziona perché ogni sistema coinvolto è stato progettato per comunicare tramite HTTP. Hanno degli URL. Inviano e ricevono JSON. Possono essere raggiunti da qualsiasi punto con una connessione internet. L'intero ecosistema software moderno, le piattaforme SaaS, i database cloud, gli strumenti di comunicazione, i sistemi ERP, si basa su questa architettura.
I dispositivi biometrici non sono stati costruiti su questa base. Sono stati costruiti su qualcosa di completamente diverso, e questa differenza è all'origine di tutto ciò che segue.
Un webhook viene spesso descritto come una “API inversa”. In una API standard, il tuo sistema chiede dei dati a un altro sistema. In un webhook, l'altro sistema invia automaticamente i dati al tuo sistema quando si verifica un evento. Fornisci un URL e il sistema lo richiama quando accade un evento. n8n è progettato per ricevere webhook da qualsiasi sistema in grado di inviare una richiesta HTTP POST con un corpo JSON. La maggior parte del software moderno è in grado di farlo. La maggior parte dell'hardware biometrico no.
L'ipotesi implicita in ogni workflow n8n
Ogni nodo di un workflow n8n fa un'ipotesi così fondamentale che non viene mai dichiarata esplicitamente: il sistema dall'altra parte parla HTTP. Ha un indirizzo. Lo si può raggiungere da internet. Comprende JSON. Risponde in un formato prevedibile e strutturato.
Questa ipotesi è così universalmente vera nel software moderno che gli ingegneri di n8n smettono di pensarci. Diventa invisibile, come dare per scontato che le luci si accendano quando si preme l'interruttore. Finché un giorno le luci non si accendono.
Un lettore di impronte digitali installato a parete non ha un URL. Non accetta richieste HTTP. Non sa cos'è JSON. Non ha alcun meccanismo per inviare una notifica di evento a un sistema esterno quando avviene una scansione. È stato progettato per mantenere una connessione binaria persistente con un unico software installato localmente su una macchina dello stesso edificio.
“Il lettore di impronte digitali non è guasto. Sta facendo esattamente ciò per cui è stato progettato. Il problema è che è stato progettato per un mondo che non corrisponde più a quello in cui vive il tuo workflow di automazione.”
Due modelli di comunicazione completamente diversi, a confronto
Per rendere il concetto più concreto, confrontiamo come un'applicazione SaaS moderna comunica con un terminale biometrico. Non si tratta di differenze minori di implementazione. Sono modelli fondamentalmente diversi di come il software comunica con l'hardware.
Osservando questo confronto, l'incompatibilità non è una funzione mancante che si può aggiungere con un plugin. È un disallineamento a livello di come si muovono i dati, di come si formano le connessioni e di quale formato assumono le informazioni. Sono mondi diversi.
I tre ostacoli tecnici nel dettaglio
Andiamo un livello più in profondità sui meccanismi specifici che rendono un terminale biometrico irraggiungibile da un workflow n8n. Ogni ostacolo è distinto, e ciascuno, da solo, sarebbe sufficiente a far fallire l'integrazione. Tutti e tre insieme la rendono architetturalmente impossibile senza un livello intermedio.
Ostacolo 1: la connessione socket persistente
La maggior parte dei dispositivi biometrici comunica tramite una connessione socket TCP persistente. Ciò significa che il dispositivo e il suo software di gestione mantengono una connessione aperta e continua. I dati fluiscono avanti e indietro su questa connessione in tempo reale, ma nessuno dei due lati può essere raggiunto in modo indipendente senza prima stabilire quella connessione.
n8n, come tutte le moderne piattaforme di automazione, opera su un modello richiesta-risposta senza stato. Invia una richiesta e riceve una risposta. Non mantiene connessioni persistenti con sistemi esterni tra un'esecuzione del workflow e l'altra. Questo non è un limite di n8n. È una scelta progettuale deliberata che rende scalabile l'automazione ospitata nel cloud. Ma significa che n8n non può partecipare, in modo fondamentale, al modello di socket persistente usato dai dispositivi biometrici.
Immagina due persone che cercano di avere una conversazione. n8n è come spedire una lettera. Scrivi la lettera, la spedisci e aspetti una risposta. Ogni scambio è indipendente. Un dispositivo biometrico è come una telefonata che deve restare collegata. Componi il numero, mantieni la linea e comunichi in modo continuo. Una lettera non può partecipare a una telefonata. Sono modelli di comunicazione completamente diversi.
Ostacolo 2: il livello del protocollo binario
Quando i dati si spostano tra un dispositivo biometrico e il suo software di gestione, viaggiano come pacchetti binari. I dati binari sono byte grezzi codificati in un formato specifico di quel produttore. Non esiste una struttura leggibile dall'uomo. Non ci sono coppie chiave-valore. Non esiste uno standard da consultare.
Per leggere o scrivere questi pacchetti binari, serve il decodificatore del produttore, distribuito come SDK, una libreria software da installare su una macchina. Senza l'SDK, i dati provenienti dal dispositivo non hanno significato. Non è possibile scrivere un nodo HTTP Request di n8n che comprenda i pacchetti binari. Non è possibile analizzarli in un nodo Set. Non sono JSON. Non sono XML. Non sono alcun formato con cui n8n sappia lavorare.
Ne deriva una dipendenza rigida: per fare qualsiasi cosa con un dispositivo biometrico, qualcosa deve prima decodificarne l'output binario. Quel qualcosa deve essere una macchina che esegue l'SDK, la quale deve trovarsi sulla stessa rete locale del dispositivo, e non può essere un'istanza n8n ospitata nel cloud.
Ostacolo 3: l'assenza di un modello di eventi
Questo è l'ostacolo più trascurato e, probabilmente, il più importante per l'automazione dei workflow. Un workflow n8n deve sapere quando accade qualcosa. Ha bisogno di un evento. Qualcosa cambia nel mondo, e quel cambiamento attiva il workflow.
I dispositivi biometrici non hanno un modello di eventi nativo a cui un sistema esterno possa abbonarsi. Quando un dipendente scansiona l'impronta digitale, il dispositivo registra l'evento internamente e attende che il software di gestione collegato lo recuperi. Non attiva un webhook. Non invia una notifica. Non chiama un URL. Conserva i dati finché qualcuno non viene a prenderli.
È la differenza tra un sistema che parla e un sistema che aspetta di essere interpellato. I workflow n8n sono attivati da eventi. Un dispositivo biometrico genera eventi che non annuncia mai. Senza un ponte tra questi due modelli, nessuna configurazione di n8n permetterà al workflow di sapere che è avvenuta una scansione.
Il polling è la soluzione alternativa a cui ricorrono gli ingegneri quando manca un modello di eventi. Si crea un workflow che viene eseguito a intervalli programmati, interroga il dispositivo ogni 30 secondi e controlla la presenza di nuovi record. Questo approccio presenta tre problemi. Primo, la maggior parte dei dispositivi biometrici non espone un endpoint di interrogazione che n8n possa chiamare direttamente senza l'SDK. Secondo, anche se lo facessero, il polling non è in tempo reale, e un ritardo di 30 secondi in un workflow di controllo accessi o di rilevazione presenze ha conseguenze operative concrete. Terzo, il polling che fallisce in silenzio, come accadrà quando il dispositivo sarà temporaneamente irraggiungibile, lascia lacune nei dati senza alcuna notifica che qualcosa sia andato storto.
Perché questo divario persiste anche nei team di ingegneria ben attrezzati?
Una domanda che ricorre spesso è: perché questo problema esiste ancora? I dispositivi biometrici sono in circolazione da decenni. Le piattaforme di automazione dei workflow sono diffuse da anni. Perché nessuno ha risolto il collegamento tra i due?
La risposta ha tre componenti.
Primo, i produttori di dispositivi biometrici servono un mercato diverso da quello degli sviluppatori software. I loro clienti sono responsabili delle strutture, team HR e amministratori della sicurezza. Sviluppano il software per questi utenti, non per gli ingegneri che vogliono integrarsi con le piattaforme di automazione. Il risultato è un software che funziona bene per il pubblico previsto, ma che non è mai stato progettato con una filosofia API-first.
Secondo, il problema non è immediatamente visibile. Le organizzazioni adottano il controllo accessi biometrico e l'automazione dei workflow separatamente, spesso a distanza di anni. Il divario tra i due diventa evidente solo quando qualcuno tenta di collegarli, il che richiede un livello di ambizione tecnica che molte organizzazioni non hanno ancora raggiunto.
Terzo, le soluzioni alternative disponibili, integrazioni SDK personalizzate, script di polling, middleware on-premises, richiedono un investimento ingegneristico significativo. Sono costose da realizzare e fragili da mantenere. La maggior parte dei team che tenta questa strada finisce con una soluzione che funziona per una sola marca di dispositivi e che si rompe al primo cambiamento di firmware, di topologia di rete o di composizione del team.
Un ingegnere realizza un'integrazione personalizzata usando l'SDK di ZKTeco. Funziona. Decodifica l'output binario, normalizza i dati e invia JSON al webhook di n8n. Sei mesi dopo, il cliente aggiunge dispositivi Hikvision in una nuova sede. Un SDK completamente diverso, un formato binario completamente diverso, un modello di connessione diverso. L'ingegnere realizza una seconda integrazione. Un anno dopo, un aggiornamento del firmware dei dispositivi ZKTeco modifica la struttura dei pacchetti. La prima integrazione si rompe. L'ingegnere che l'ha realizzata ha lasciato l'azienda. Non si tratta di un'ipotesi. È la storia tipica dei progetti di integrazione biometrica.
Cosa cambia quando il gateway biometrico colma il divario?
Il gateway biometrico è una categoria di software con un unico compito: tradurre tra sistemi che non possono comunicare direttamente. Nel contesto dei dispositivi biometrici e di n8n, un buon gateway biometrico svolge simultaneamente tre funzioni.
Si collega verso il basso al dispositivo biometrico usando qualsiasi protocollo proprietario richiesto da quel dispositivo. Gestisce la connessione socket persistente, la decodifica binaria, la dipendenza dall'SDK e le peculiarità specifiche del produttore. Il dispositivo non cambia. Il gateway biometrico parla la sua lingua.
Si collega verso l'alto alla tua piattaforma di automazione usando HTTP standard, JSON e webhook. Traduce ogni evento biometrico in un payload JSON strutturato e lo invia al nodo Webhook di n8n in tempo reale. Espone ogni operazione sul dispositivo come endpoint REST API che il nodo HTTP Request di n8n può chiamare. Il tuo workflow non sa né si preoccupa che sia coinvolto un dispositivo binario. Vede semplicemente JSON.
E gestisce questa traduzione per ogni marca di dispositivi contemporaneamente, tramite un'unica interfaccia API coerente. Non scrivi un'integrazione per ZKTeco e un'altra per Hikvision. Scrivi un'unica integrazione, e il “gateway biometrico” parla la lingua del dispositivo richiesta dall'altra parte.
Ciò che il livello del gateway biometrico fa e il tuo workflow n8n non può fare
Vale la pena essere specifici sul lavoro svolto dal livello del gateway biometrico, perché è invisibile una volta che funziona. Capire cosa succede al suo interno aiuta a spiegare perché costruirlo da zero raramente vale la pena.
Come appare concretamente il lato n8n di questa integrazione
Una volta che il gateway biometrico è operativo, l'integrazione con n8n risulta sorprendentemente semplice. Esistono due direzioni: ricevere eventi dai dispositivi e inviare istruzioni ai dispositivi.
Ricezione degli eventi biometrici in n8n
Crei un nodo Webhook in n8n e configuri il gateway biometrico affinché invii callback JSON a quell'endpoint. Ogni evento biometrico, ogni scansione dell'impronta, ogni concessione o negazione dell'accesso, ogni completamento di registrazione, arriva al nodo Webhook di n8n come payload JSON strutturato. Il workflow si attiva automaticamente, con tutti i dati dell'evento disponibili per ogni nodo successivo.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Invio di istruzioni ai dispositivi da n8n
Un nodo HTTP Request in n8n invia un payload JSON all'endpoint REST API del gateway biometrico. Il gateway lo riceve, lo traduce nel formato di comando binario del dispositivo, esegue l'istruzione sul terminale fisico e restituisce una risposta JSON. Il workflow n8n legge la risposta e prosegue. Un nodo condizionale può diramare il workflow in base al successo o al fallimento dell'operazione.
Dal punto di vista dell'ingegnere del workflow, aggiungere un'operazione biometrica a un workflow n8n non è diverso dall'aggiungere qualsiasi altro nodo HTTP Request. La complessità della comunicazione con il dispositivo è interamente nascosta dietro l'API del gateway biometrico.
La cessazione di un dipendente viene elaborata nell'HRMS. L'HRMS invia un webhook a n8n. Il workflow disattiva l'account Slack, revoca le licenze software, apre un ticket di recupero degli asset IT e invia una HTTP Request all'API del gateway biometrico per revocare l'accesso biometrico su tutti i dispositivi collegati contemporaneamente. L'intero processo, inclusa la revoca dell'accesso fisico, si completa entro pochi secondi dall'azione HR, senza intervento umano e con un registro di audit completo per ogni passaggio.
Tre domande da porsi prima di costruire la propria integrazione biometrica
Se il tuo team sta valutando la realizzazione di un'integrazione personalizzata tra i dispositivi biometrici e n8n, invece di usare un gateway biometrico, queste tre domande ti aiuteranno a capire a cosa ti stai realmente impegnando.
- Quante marche di dispositivi ci sono oggi nel vostro ambiente, e quante ce ne saranno tra tre anni? Ogni marca richiede un'integrazione SDK separata. Se oggi ne avete tre e prevedete di aggiungerne altre due dopo un'espansione di sede, vi state impegnando a sviluppare e mantenere cinque integrazioni di protocollo separate, ciascuna delle quali cambierà con ogni aggiornamento del firmware.
- Chi manterrà questa integrazione quando l'ingegnere che l'ha realizzata se ne andrà? Le integrazioni SDK personalizzate dipendono da una conoscenza approfondita sia dell'SDK sia delle strutture dati interne. Questa conoscenza non si trasferisce facilmente. Un'integrazione ben compresa dal suo autore è spesso, di fatto, impossibile da manutenere per chiunque altro.
- Qual è il vostro piano quando un aggiornamento del firmware modifica la struttura dei pacchetti binari? Questo accade. I produttori aggiornano il firmware, a volte senza documentare cosa è cambiato. Un'integrazione funzionante con il firmware 6.2 potrebbe produrre silenziosamente dati errati con il firmware 6.4. Rilevare questo problema richiede un monitoraggio continuo dell'output binario rispetto alle strutture attese.
Conformità quando i dati biometrici attraversano un workflow automatizzato
Automatizzare il trattamento dei dati biometrici crea obblighi di conformità che i workflow manuali spesso eludono semplicemente essendo manuali. Quando i dati attraversano una pipeline automatizzata, ogni passaggio di quella pipeline è un'attività di trattamento ai sensi della normativa sulla protezione dei dati, e ciascuno deve avere una base giuridica e una finalità documentate.
- GDPR, UE: I dati biometrici rientrano nell'Articolo 9 come categoria particolare. Il trattamento automatizzato deve avere una base giuridica esplicita. Ogni sistema che tratta i dati deve essere documentato nei Registri delle attività di trattamento. Si applica il principio di minimizzazione dei dati: il workflow non deve raccogliere né trasferire più dati biometrici di quanti ne richieda la specifica operazione.
- CCPA e CPRA, California: Gli identificatori biometrici sono informazioni personali sensibili. I sistemi automatizzati che li trattano non devono venderli, condividerli o utilizzarli a fini di profilazione. I flussi di dati in entrata e in uscita dal workflow n8n devono essere mappati e documentati.
- LGPD, Brasile: Il trattamento deve avere una base giuridica ed essere trasparente nei confronti dell'interessato. Il trattamento biometrico automatizzato deve essere indicato nella documentazione sulla privacy.
- PDPA, Singapore, Malesia, Thailandia: Si applica il trattamento basato sul consenso. I dati biometrici raccolti tramite workflow automatizzati devono avere una finalità chiara e consentita, coerente con il modo in cui vengono successivamente utilizzati dal workflow.
Un vantaggio significativo in termini di conformità dei workflow biometrici automatizzati è la creazione automatica di registri di audit precisi. Ogni operazione che passa attraverso un gateway biometrico ben progettato genera una voce di log strutturata con un timestamp, l'identità del sistema richiedente, l'operazione eseguita, il dispositivo su cui è stata eseguita e l'esito. Un livello di dettaglio di questo tipo è raramente ottenibile nei workflow manuali, in cui una persona accede all'interfaccia di gestione del dispositivo ed esegue operazioni senza una registrazione completa di cosa è cambiato e quando.
Domande frequenti
Conclusione: il livello mancante è già stato costruito
L'incompatibilità tra i workflow n8n e i dispositivi biometrici non è un bug, un plugin mancante o una lacuna di configurazione. È il risultato di due tecnologie costruite in epoche diverse e per scopi diversi, con ipotesi fondamentalmente differenti su come il software comunica.
Capire questo in modo approfondito cambia il modo in cui si affronta il problema. Si smette di cercare un modo per far raggiungere direttamente il dispositivo da n8n, perché quella strada non esiste. Si smette di costruire integrazioni SDK fragili che si romperanno al prossimo aggiornamento del firmware. Si inizia a cercare un gateway biometrico che si collochi tra i due mondi e parli fluentemente entrambi i linguaggi.
Questo è Cams Biometrics Gateway. Si collega ai terminali biometrici esistenti usando i loro protocolli nativi, traduce ogni evento del dispositivo in un callback JSON in tempo reale ed espone 38 operazioni biometriche come una REST API pulita che qualsiasi nodo HTTP Request di n8n può chiamare. Supporta 15 o più marche di dispositivi tramite un'unica interfaccia API unificata. Nessuna installazione di SDK. Nessuna dipendenza on-premises. Nessuno script di polling. Nessuna integrazione personalizzata da mantenere quando gli aggiornamenti del firmware modificano la struttura dei pacchetti binari.
Quando un dipendente entra in azienda, l'HRMS attiva un webhook, il tuo workflow n8n viene eseguito e Cams Gateway lo registra automaticamente su tutti i terminali pertinenti. Quando lascia l'azienda, lo stesso workflow revoca il suo accesso su tutti i dispositivi collegati in pochi secondi. Il livello biometrico smette di essere l'eccezione e diventa un nodo, esattamente come ogni altro nodo del tuo workflow.
Il tuo workflow n8n non è mai stato il problema. Il problema era il livello di traduzione mancante. Cams Biometrics Gateway è quel livello. Esplora l'API su CamsBiometrics.com oppure contatta il nostro team per collegare il tuo primo dispositivo biometrico a n8n.