 Cams Support Hub
چرا گردشکارهای n8n نمیتوانند با دستگاههای بیومتریک ارتباط برقرار کنند
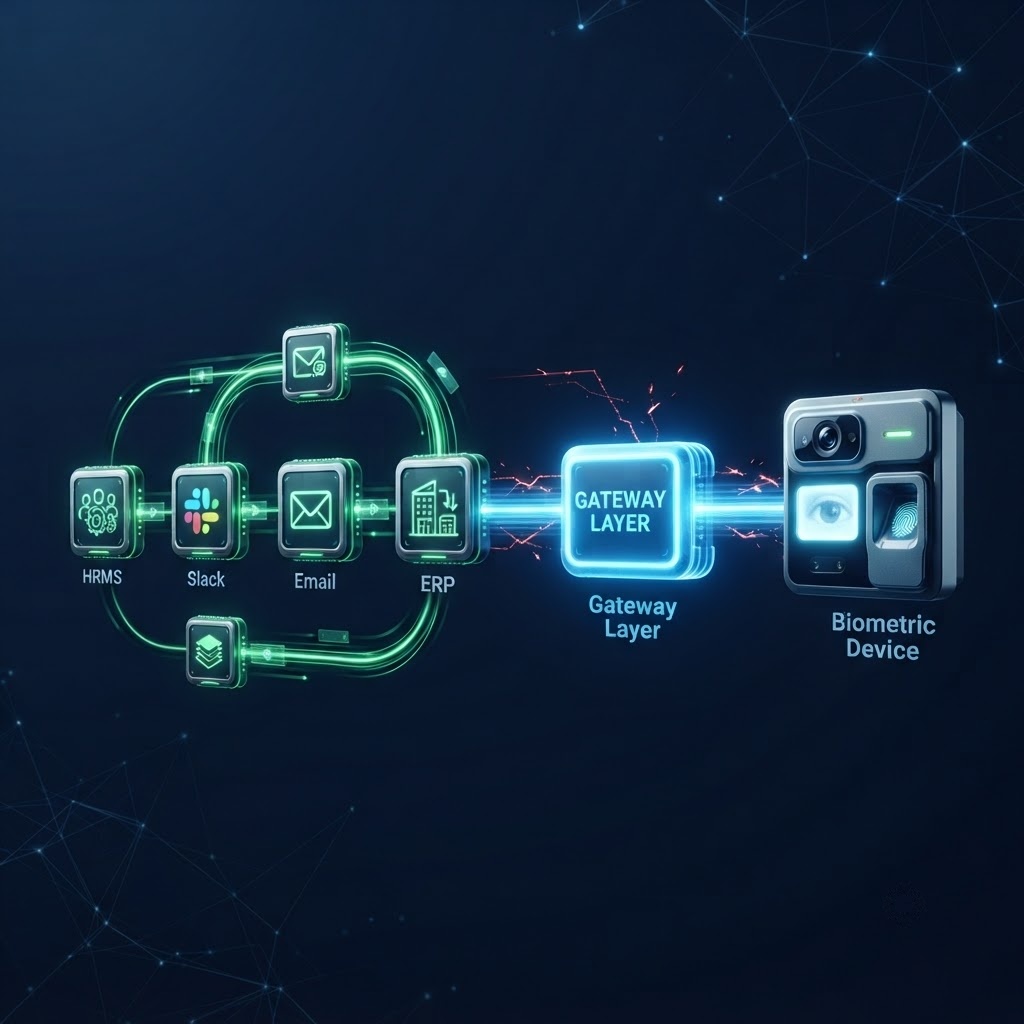
مهندسان اتوماسیون که گردشکارهای n8n میسازند، دیر یا زود به همین مانع برمیخورند. همهچیز به هم متصل میشود. HRMS یک webhook ارسال میکند، به Slack اطلاع داده میشود، ERP بهروزرسانی میشود و یک تیکت IT ثبت میشود. سپس کسی میپرسد که آیا سیستم کنترل دسترسی بیومتریک هم میتواند در این فرایند گنجانده شود. و همهچیز متوقف میشود. این یک مشکل پیکربندی نیست. یک مشکل معماری است و تنها راه حل آن، درک درست این موضوع است.
از اینجا شروع کنید: n8n در واقع چگونه داده را بین سیستمها جابهجا میکند
پیش از آنکه درک کنیم چرا دستگاههای بیومتریک این زنجیره را میشکنند، بهتر است بدانیم n8n این زنجیره را دقیقاً چگونه میسازد. n8n در اصل یک پردازشگر رویداد است. رویدادی در یک سیستم رخ میدهد، آن رویداد بهصورت دادهی ساختاریافته از میان مجموعهای از گرهها عبور میکند، هر گره داده را تغییر میدهد یا مسیریابی میکند و در نهایت، رویدادی در سیستم دیگری رخ میدهد.
مکانیزمی که بیشتر گردشکارهای n8n را آغاز میکند، webhook است. webhook یک درخواست HTTP POST است که یک سیستم وقتی رویدادی رخ میدهد برای سیستم دیگر ارسال میکند. وقتی یک رکورد کارمند در HRMS شما ایجاد میشود، HRMS یک payload از نوع JSON به یک URL ارسال میکند. آن URL، همان گره Webhook در n8n شماست. از این لحظه به بعد، n8n داده را در اختیار دارد و گردشکار آغاز میشود.
این مدل کار میکند، چون همهی سیستمهای درگیر برای ارتباط از طریق HTTP طراحی شدهاند. آنها URL دارند. JSON ارسال و دریافت میکنند. از هر جایی که اتصال اینترنت وجود داشته باشد قابل دسترسی هستند. کل اکوسیستم نرمافزاری مدرن، از پلتفرمهای SaaS و پایگاههای دادهی ابری گرفته تا ابزارهای ارتباطی و سیستمهای ERP، بر پایهی همین بنیان ساخته شده است.
دستگاههای بیومتریک بر پایهی این بنیان ساخته نشدهاند. آنها بر اساس چیزی کاملاً متفاوت ساخته شدهاند و همین تفاوت، ریشهی همهی مشکلاتی است که در ادامه میآید.
webhook اغلب بهعنوان یک “API معکوس” توصیف میشود. در یک API استاندارد، سیستم شما از سیستم دیگر داده درخواست میکند. در webhook، سیستم دیگر وقتی رویدادی رخ میدهد، داده را بهطور خودکار به سیستم شما ارسال میکند. شما یک URL در اختیار آن قرار میدهید و آن سیستم، هنگام وقوع رویداد، به همان URL فراخوانی میزند. n8n طوری ساخته شده که webhook را از هر سیستمی که بتواند یک درخواست HTTP POST با بدنهی JSON ارسال کند، دریافت کند. بیشتر نرمافزارهای مدرن میتوانند این کار را انجام دهند. بیشتر سختافزارهای بیومتریک نمیتوانند.
فرض پنهانی که در هر گردشکار n8n نهفته است
هر گره در یک گردشکار n8n فرضی را پیشفرض میگیرد که آنقدر بنیادین است که هرگز بهصراحت بیان نمیشود: سیستم طرف مقابل با HTTP کار میکند. آدرس دارد. میتوان از اینترنت به آن دسترسی داشت. JSON را میفهمد و پاسخی با قالبی قابل پیشبینی و ساختاریافته برمیگرداند.
این فرض در میان نرمافزارهای مدرن آنقدر عمومیت دارد که مهندسان n8n دیگر به آن فکر نمیکنند. این فرض نامرئی میشود، مثل اینکه فکر کنیم وقتی کلید برق را میزنیم، لامپ حتماً روشن میشود. تا اینکه یک روز، لامپ روشن نمیشود.
یک دستگاه اسکن اثر انگشت که روی دیوار نصب شده، URL ندارد. درخواستهای HTTP را نمیپذیرد. نمیداند JSON چیست. هیچ سازوکاری ندارد که هنگام انجام اسکن، اعلان رویدادی را به یک سیستم خارجی ارسال کند. این دستگاه برای برقراری یک اتصال باینری پایدار با یک نرمافزار محلی که روی رایانهای در همان ساختمان نصب شده است، طراحی شده است.
“دستگاه اسکن اثر انگشت خراب نشده است. دقیقاً همان کاری را انجام میدهد که برای آن طراحی شده است. مشکل این است که برای دنیایی طراحی شده که دیگر با دنیایی که گردشکار اتوماسیون شما در آن زندگی میکند، همخوانی ندارد.”
دو مدل ارتباطی کاملاً متفاوت، در کنار هم
برای روشنتر شدن موضوع، مقایسه کنید که یک برنامهی SaaS مدرن چگونه ارتباط برقرار میکند و یک ترمینال بیومتریک چگونه ارتباط برقرار میکند. اینها تفاوتهای جزئی در پیادهسازی نیستند. اینها مدلهای اساساً متفاوتی از نحوهی ارتباط نرمافزار با سختافزار هستند.
وقتی به این مقایسه نگاه میکنید، ناسازگاری، یک ویژگی گمشده نیست که با یک افزونه بتوان آن را اضافه کرد. این ناهمخوانی در سطح نحوهی جابهجایی داده، نحوهی برقراری اتصال و شکل اطلاعات است. این دو، دو دنیای متفاوت هستند.
سه مانع فنی بهتفصیل
بیایید یک سطح عمیقتر به مکانیزمهای مشخصی برویم که باعث میشوند یک ترمینال بیومتریک از گردشکار n8n غیرقابل دسترسی باشد. هر مانع متمایز است و هر یک بهتنهایی برای از کار انداختن یکپارچهسازی کافی است. هر سه با هم، بدون یک لایهی واسط، از نظر معماری غیرممکن میسازند.
مانع ۱: اتصال سوکت پایدار
بیشتر دستگاههای بیومتریک از طریق یک اتصال سوکت پایدار TCP ارتباط برقرار میکنند. یعنی دستگاه و نرمافزار مدیریتی آن، یک اتصال باز و پیوسته را نگه میدارند. داده در لحظه از طریق این اتصال رفتوبرگشت میشود، اما هیچیک از دو طرف نمیتوانند بدون برقراری آن اتصال، مستقلاً به دیگری دسترسی پیدا کنند.
n8n، مانند همهی پلتفرمهای اتوماسیون مدرن، بر پایهی یک مدل بدون حالت درخواست-پاسخ عمل میکند. درخواست میفرستد و پاسخ دریافت میکند. بین اجرای گردشکارها، اتصال پایداری با سیستمهای خارجی حفظ نمیکند. این محدودیت n8n نیست. این یک انتخاب طراحی عمدی است که اتوماسیون مبتنی بر ابر را مقیاسپذیر میکند. اما یعنی n8n بهطور بنیادین نمیتواند در مدل سوکت پایداری که دستگاههای بیومتریک استفاده میکنند، شرکت کند.
تصور کنید دو نفر میخواهند با هم گفتگو کنند. n8n مثل فرستادن نامه است. نامه را مینویسید، میفرستید و منتظر پاسخ میمانید. هر تبادل مستقل است. دستگاه بیومتریک مثل یک تماس تلفنی است که باید متصل بماند. شماره میگیرید، خط را باز نگه میدارید و پیوسته ارتباط برقرار میکنید. نامه نمیتواند در یک تماس تلفنی شرکت کند. این دو مدل ارتباطی کاملاً متفاوتاند.
مانع ۲: لایهی پروتکل باینری
وقتی داده بین یک دستگاه بیومتریک و نرمافزار مدیریتی آن جابهجا میشود، بهصورت بستههای باینری حرکت میکند. دادهی باینری، بایتهای خامی است که در قالبی مخصوص همان سازنده رمزگذاری شدهاند. هیچ ساختار قابل خواندن برای انسان وجود ندارد. جفتهای کلید-مقدار وجود ندارد. استانداردی هم وجود ندارد که بتوانید آن را جستجو کنید.
برای خواندن یا نوشتن این بستههای باینری، به رمزگشای سازنده نیاز دارید که بهصورت یک SDK، یعنی یک کتابخانهی نرمافزاری که روی رایانه نصب میکنید، توزیع میشود. بدون SDK، دادهای که از دستگاه میآید بیمعناست. نمیتوانید یک گره HTTP Request در n8n بنویسید که بستههای باینری را درک کند. نمیتوانید آنها را در گره Set تجزیه کنید. این بستهها JSON نیستند. XML هم نیستند. هیچیک از قالبهایی که n8n بتواند با آن کار کند، نیستند.
این وابستگی سخت ایجاد میکند: برای انجام هر کاری با یک دستگاه بیومتریک، باید ابتدا یک چیز خروجی باینری آن را رمزگشایی کند. آن چیز باید یک رایانهی دارای SDK باشد، که باید در همان شبکهی محلی دستگاه قرار داشته باشد، و این رایانه نمیتواند یک نمونهی n8n میزبانیشده روی ابر باشد.
مانع ۳: نبودن مدل رویداد
این مانعی است که بیشتر از همه نادیده گرفته میشود و شاید برای اتوماسیون گردشکار، مهمترین آنها باشد. یک گردشکار n8n باید بداند چه زمانی اتفاقی میافتد. به یک رویداد نیاز دارد. چیزی در دنیا تغییر میکند و همان تغییر، گردشکار را فعال میکند.
دستگاههای بیومتریک مدل رویداد بومیای ندارند که یک سیستم خارجی بتواند مشترک آن شود. وقتی کارمندی اثر انگشتش را اسکن میکند، دستگاه آن رویداد را بهصورت داخلی ثبت میکند و منتظر میماند نرمافزار مدیریتی متصل به آن، آن را دریافت کند. دستگاه webhook را فعال نمیکند. اعلان ارسال نمیکند. هیچ URLای را فراخوانی نمیکند. داده را نگه میدارد تا چیزی بیاید و آن را جمع کند.
این تفاوت میان سیستمی است که صحبت میکند و سیستمی که منتظر میماند از آن پرسیده شود. گردشکارهای n8n با رویدادها فعال میشوند. دستگاه بیومتریک رویدادهایی تولید میکند که هرگز آنها را اعلام نمیکند. بدون یک پل میان این دو مدل، هیچ میزان پیکربندی n8n باعث نمیشود گردشکار متوجه شود که اسکنی انجام شده است.
استعلام، راهحل موقتی است که مهندسان وقتی مدل رویداد وجود ندارد به آن متوسل میشوند. گردشکاری مینویسید که طبق زمانبندی اجرا میشود، هر ۳۰ ثانیه دستگاه را پرسوجو میکند و رکوردهای جدید را بررسی میکند. این روش سه مشکل دارد. اول اینکه بیشتر دستگاههای بیومتریک نقطهی پرسوجویی ارائه نمیکنند که n8n بتواند بدون SDK مستقیماً آن را فراخوانی کند. دوم اینکه حتی اگر چنین نقطهای داشته باشند، استعلام لحظهای نیست و تأخیر ۳۰ ثانیهای در یک گردشکار کنترل دسترسی یا حضور و غیاب، پیامدهای عملیاتی واقعی دارد. سوم اینکه استعلامی که بیصدا شکست میخورد، و این اتفاق میافتد وقتی دستگاه بهطور موقت در دسترس نیست، شکافهایی در دادههای شما ایجاد میکند بدون اینکه هیچ اطلاعرسانیای دربارهی بروز خطا وجود داشته باشد.
چرا این شکاف حتی در تیمهای مهندسی با منابع کافی ادامه دارد؟
یک پرسش که اغلب مطرح میشود این است: چرا این مشکل هنوز وجود دارد؟ دستگاههای بیومتریک دههها است که وجود دارند. پلتفرمهای اتوماسیون گردشکار چند سالی است که به جریان اصلی راه یافتهاند. چرا هنوز کسی ارتباط میان آنها را حل نکرده است؟
پاسخ سه بخش دارد.
اول اینکه تولیدکنندگان دستگاههای بیومتریک، بازاری متفاوت از توسعهدهندگان نرمافزار دارند. مشتریان آنها مدیران تأسیسات، تیمهای منابع انسانی و مدیران امنیتی هستند. آنها نرمافزار را برای همین کاربران میسازند، نه برای مهندسانی که میخواهند با پلتفرمهای اتوماسیون یکپارچه شوند. نتیجه، نرمافزاری است که برای مخاطب موردنظرش خوب کار میکند، اما هرگز با فلسفهی API-first طراحی نشده است.
دوم اینکه این مشکل بلافاصله آشکار نیست. سازمانها کنترل دسترسی بیومتریک و اتوماسیون گردشکار را جداگانه و اغلب با فاصلهی سالها اضافه میکنند. شکاف میان آنها تنها زمانی کاملاً آشکار میشود که کسی بخواهد آنها را به هم وصل کند، و این کار به سطحی از جاهطلبی فنی نیاز دارد که بسیاری از سازمانها هنوز به آن نرسیدهاند.
سوم اینکه راهحلهای موجود، یعنی یکپارچهسازیهای سفارشی با SDK، اسکریپتهای استعلام، میانافزارهای محلی، همه به سرمایهگذاری قابلتوجه مهندسی نیاز دارند. ساخت آنها پرهزینه و نگهداری آنها شکننده است. بیشتر تیمهایی که سراغ آنها میروند، در نهایت چیزی میسازند که برای یک برند دستگاه کار میکند، اما با هر تغییری در فریمور، ساختار شبکه یا ترکیب تیم از کار میافتد.
یک مهندس با استفاده از SDK ZKTeco یک یکپارچهسازی سفارشی میسازد. کار میکند. خروجی باینری را رمزگشایی میکند، داده را نرمالسازی میکند و JSON را به webhook در n8n ارسال میکند. شش ماه بعد، مشتری دستگاههای Hikvision را در سایت جدیدی اضافه میکند. یک SDK کاملاً متفاوت، یک قالب باینری کاملاً متفاوت، یک مدل اتصال متفاوت. مهندس یک یکپارچهسازی دوم میسازد. یک سال بعد، بهروزرسانی فریمور دستگاههای ZKTeco ساختار بستهها را تغییر میدهد. یکپارچهسازی اول از کار میافتد. مهندسی که آن را ساخته، شرکت را ترک کرده است. این یک فرض ذهنی نیست. این تاریخچهی استاندارد پروژههای یکپارچهسازی بیومتریک است.
وقتی دروازهی بیومتریک شکاف را میبندد، چه چیزی تغییر میکند؟
دروازهی بیومتریک دستهای از نرمافزارها با یک وظیفه است: ترجمهی میان سیستمهایی که نمیتوانند مستقیماً با هم ارتباط برقرار کنند. در بافت دستگاههای بیومتریک و n8n، یک دروازهی بیومتریک خوب سه کار را همزمان انجام میدهد.
به سمت پایین، به دستگاه بیومتریک متصل میشود، با هر پروتکل اختصاصی که آن دستگاه نیاز دارد. اتصال سوکت پایدار، رمزگشایی باینری، وابستگی به SDK و ویژگیهای خاص سازنده را مدیریت میکند. دستگاه تغییر نمیکند. دروازهی بیومتریک به زبان آن صحبت میکند.
به سمت بالا، به پلتفرم اتوماسیون شما با استفاده از HTTP، JSON و webhook استاندارد متصل میشود. هر رویداد بیومتریک را به یک payload ساختاریافتهی JSON تبدیل میکند و آن را در لحظه به گره Webhook در n8n شما ارسال میکند. هر عملیات دستگاه را بهصورت یک نقطهی پایانی REST API در دسترس قرار میدهد که گره HTTP Request در n8n شما میتواند آن را فراخوانی کند. گردشکار شما نمیداند یا اهمیتی نمیدهد که یک دستگاه باینری در میان است. فقط JSON میبیند.
و این ترجمه را برای همهی برندهای دستگاه، همزمان و از طریق یک سطح API واحد و یکدست انجام میدهد. شما یک یکپارچهسازی برای ZKTeco و یکی دیگر برای Hikvision نمینویسید. یک یکپارچهسازی مینویسید و “دروازهی بیومتریک” به هر زبان دستگاهی که در طرف دیگر لازم باشد، صحبت میکند.
کاری که لایهی دروازهی بیومتریک انجام میدهد و گردشکار n8n شما نمیتواند انجام دهد
ارزش دارد که دقیق باشیم دربارهی کاری که لایهی دروازهی بیومتریک انجام میدهد، زیرا وقتی این لایه درست کار کند، دیده نمیشود. درک آنچه درون آن رخ میدهد توضیح میدهد که چرا ساختن آن بهتنهایی معمولاً ارزش تلاش را ندارد.
ظاهر واقعی سمت n8n این یکپارچهسازی چگونه است
وقتی دروازهی بیومتریک وجود داشته باشد، یکپارچهسازی با n8n بهطور شگفتانگیزی ساده است. دو جهت وجود دارد: دریافت رویدادها از دستگاهها و ارسال دستورها به دستگاهها.
دریافت رویدادهای بیومتریک در n8n
یک گره Webhook در n8n میسازید و دروازهی بیومتریک را طوری پیکربندی میکنید که فراخوانیهای JSON را به آن نقطهی پایانی ارسال کند. هر رویداد بیومتریک، هر اسکن اثر انگشت، هر اعطای دسترسی یا رد آن، و هر تکمیل ثبتنام، بهصورت یک payload ساختاریافتهی JSON به گره Webhook در n8n شما میرسد. گردشکار بهطور خودکار اجرا میشود و تمام دادههای رویداد برای هر گرهی بعدی در دسترس است.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
ارسال دستورها به دستگاهها از n8n
یک گره HTTP Request در n8n یک payload از نوع JSON به نقطهی پایانی REST API دروازهی بیومتریک ارسال میکند. دروازهی بیومتریک آن را دریافت کرده، به قالب فرمان باینری دستگاه ترجمه میکند، دستور را روی ترمینال فیزیکی اجرا میکند و یک پاسخ JSON برمیگرداند. گردشکار n8n پاسخ را میخواند و ادامه مییابد. یک گره شرطی میتواند گردشکار را بر اساس موفقیت یا شکست عملیات، به مسیر دیگری هدایت کند.
از دیدگاه مهندس گردشکار، افزودن یک عملیات بیومتریک به یک گردشکار n8n با افزودن هر گره HTTP Request دیگری تفاوتی ندارد. پیچیدگی ارتباط با دستگاه کاملاً پشت API دروازهی بیومتریک پنهان است.
پایان همکاری یک کارمند در HRMS پردازش میشود. HRMS یک webhook به n8n ارسال میکند. گردشکار حساب Slack را غیرفعال میکند، مجوزهای نرمافزاری را لغو میکند، یک تیکت بازپسگیری دارایی IT ثبت میکند و یک HTTP Request به API دروازهی بیومتریک ارسال میکند تا دسترسی بیومتریک را همزمان در همهی دستگاههای متصل لغو کند. کل فرایند، از جمله لغو دسترسی فیزیکی، در چند ثانیه پس از اقدام منابع انسانی و بدون دخالت انسان و با یک سابقهی حسابرسی کامل برای هر مرحله، تکمیل میشود.
سه پرسش که پیش از ساختن یکپارچهسازی بیومتریک خودتان باید بپرسید
اگر تیم شما در نظر دارد بهجای استفاده از دروازهی بیومتریک، یک یکپارچهسازی سفارشی میان دستگاههای بیومتریک و n8n بسازد، این سه پرسش به شما کمک میکند بسنجید که واقعاً به چه چیزی متعهد میشوید.
- هماکنون چند برند دستگاه در محیط شما وجود دارد و در سه سال آینده چند برند خواهد بود؟ هر برند به یک یکپارچهسازی جداگانه با SDK نیاز دارد. اگر امروز سه برند دارید و پس از توسعهی یک سایت جدید انتظار دارید دو برند دیگر اضافه کنید، در واقع متعهد به ساخت و نگهداری پنج یکپارچهسازی پروتکل جداگانه میشوید که هر یک با بهروزرسانی فریمور تغییر خواهند کرد.
- وقتی مهندسی که این یکپارچهسازی را ساخته شرکت را ترک کند، چه کسی آن را نگهداری خواهد کرد؟ یکپارچهسازیهای SDK سفارشی به دانش عمیق از هم SDK و هم ساختارهای دادهی داخلی وابستهاند. این دانش بهآسانی منتقل نمیشود. یکپارچهسازیای که سازندهاش بهخوبی آن را درک میکند، اغلب برای دیگران عملاً غیرقابل نگهداری است.
- وقتی یک بهروزرسانی فریمور ساختار بستهی باینری را تغییر دهد، برنامهی شما چیست؟ این اتفاق میافتد. تولیدکنندگان فریمور را بهروزرسانی میکنند، گاهی بدون مستندسازی آنچه تغییر کرده است. یکپارچهسازیای که روی فریمور ۶.۲ کار میکرد ممکن است روی فریمور ۶.۴ بیصدا دادهی نادرست تولید کند. شناسایی این موضوع نیازمند پایش مداوم خروجی باینری در برابر ساختارهای مورد انتظار است.
انطباق، وقتی دادهی بیومتریک از یک گردشکار خودکار عبور میکند
خودکارسازی پردازش دادهی بیومتریک، تعهدات انطباقی ایجاد میکند که گردشکارهای دستی اغلب صرفاً با دستی بودن از آنها طفره میروند. وقتی داده از یک خط لولهی خودکار عبور میکند، هر مرحله در آن خط لوله یک فعالیت پردازشی بر اساس قانون حفاظت از داده است و هر یک باید مبنای قانونی و هدف مستندشده داشته باشد.
- GDPR، اتحادیهی اروپا: دادهی بیومتریک تحت مادهی ۹ بهعنوان یک دستهی ویژه قرار میگیرد. پردازش خودکار باید مبنای قانونی صریح داشته باشد. هر سیستمی که به داده دست میزند باید در سوابق فعالیتهای پردازشی شما مستند شود. اصل کمینهسازی داده اعمال میشود: گردشکار شما نباید دادهی بیومتریک بیشتری از آنچه عملیات مشخص نیاز دارد، جمعآوری یا منتقل کند.
- CCPA و CPRA، کالیفرنیا: شناسههای بیومتریک اطلاعات شخصی حساس هستند. سیستمهای خودکاری که آنها را پردازش میکنند نباید آنها را برای فروش، اشتراکگذاری یا استفاده در پروفایلسازی به کار ببرند. جریان دادهی ورودی و خروجی گردشکار n8n شما باید نقشهبرداری و مستندسازی شود.
- LGPD، برزیل: پردازش باید مبنای قانونی داشته باشد و برای سوژهی داده شفاف باشد. پردازش خودکار بیومتریک باید در مستندات حریم خصوصی شما افشا شود.
- PDPA، سنگاپور، مالزی، تایلند: پردازش مبتنی بر رضایت اعمال میشود. دادهی بیومتریکی که از طریق گردشکارهای خودکار جمعآوری میشود، باید هدف رضایتدادهشدهی روشنی داشته باشد که با نحوهی استفادهی بعدی گردشکار همراستا باشد.
یک مزیت انطباقی مهم گردشکارهای خودکار بیومتریک، ایجاد خودکار سوابق حسابرسی دقیق است. هر عملیاتی که از یک دروازهی بیومتریک خوب طراحیشده عبور کند، یک ورودی لاگ ساختاریافته تولید میکند که شامل زمان، هویت سیستم درخواستکننده، عملیات انجامشده، دستگاهی که عملیات روی آن انجام شده و نتیجه است. این سطح از جزئیات در گردشکارهای دستی که فردی وارد رابط مدیریت دستگاه میشود و عملیات را بدون ثبت کامل از آنچه تغییر کرده و زمان آن انجام میدهد، بهندرت قابل دستیابی است.
پرسشهای متداول
نتیجهگیری: لایهی گمشده از قبل ساخته شده است
ناسازگاری میان گردشکارهای n8n و دستگاههای بیومتریک، نه یک باگ است، نه یک افزونهی گمشده و نه یک شکاف در پیکربندی. این نتیجهی دو فناوری است که در دورههای متفاوت و برای اهداف متفاوت ساخته شدهاند و فرضهای اساساً متفاوتی دربارهی نحوهی ارتباط نرمافزارها دارند.
درک درست این موضوع، نحوهی نگاه شما به مسئله را تغییر میدهد. دیگر به دنبال راهی نیستید که n8n را مستقیماً به دستگاه برساند، چون آن مسیر وجود ندارد. دیگر یکپارچهسازیهای شکنندهی SDK نمیسازید که با بهروزرسانی بعدی فریمور از کار بیفتند. شروع میکنید به جستجوی یک دروازهی بیومتریک که میان این دو دنیا قرار بگیرد و هر دو زبان را روان صحبت کند.
این همان Cams Biometrics Gateway است. به ترمینالهای بیومتریک موجود شما با استفاده از پروتکلهای بومی آنها متصل میشود، هر رویداد دستگاه را به یک فراخوانی JSON لحظهای ترجمه میکند و ۳۸ عملیات بیومتریک را بهصورت یک REST API تمیز در اختیار قرار میدهد که هر گره HTTP Request در n8n میتواند آن را فراخوانی کند. از طریق یک سطح API یکپارچه از بیش از ۱۵ برند دستگاه پشتیبانی میکند. نصب SDK لازم نیست. وابستگی به سرورهای محلی لازم نیست. اسکریپت استعلام لازم نیست. هنگام تغییر ساختار بستههای باینری در فریمور، یکپارچهسازی سفارشی برای نگهداری وجود ندارد.
وقتی یک کارمند به سازمان میپیوندد، HRMS شما یک webhook ارسال میکند، گردشکار n8n شما اجرا میشود و Cams Gateway آن کارمند را بهطور خودکار در همهی ترمینالهای مرتبط ثبت میکند. وقتی کارمند سازمان را ترک میکند، همان گردشکار، دسترسی او را در چند ثانیه در همهی دستگاههای متصل لغو میکند. لایهی بیومتریک دیگر استثنا نیست و مانند هر گره دیگری در گردشکار شما به یک گره تبدیل میشود.
گردشکار n8n شما هرگز مشکل نبود. مشکل، لایهی ترجمهی گمشده بود. Cams Biometrics Gateway همان لایه است. API را در CamsBiometrics.com بررسی کنید یا برای اتصال اولین دستگاه بیومتریک خود به n8n با تیم ما تماس بگیرید.