 Cams Support Hub
Pourquoi les workflows n8n ne peuvent pas communiquer avec les appareils biométriques
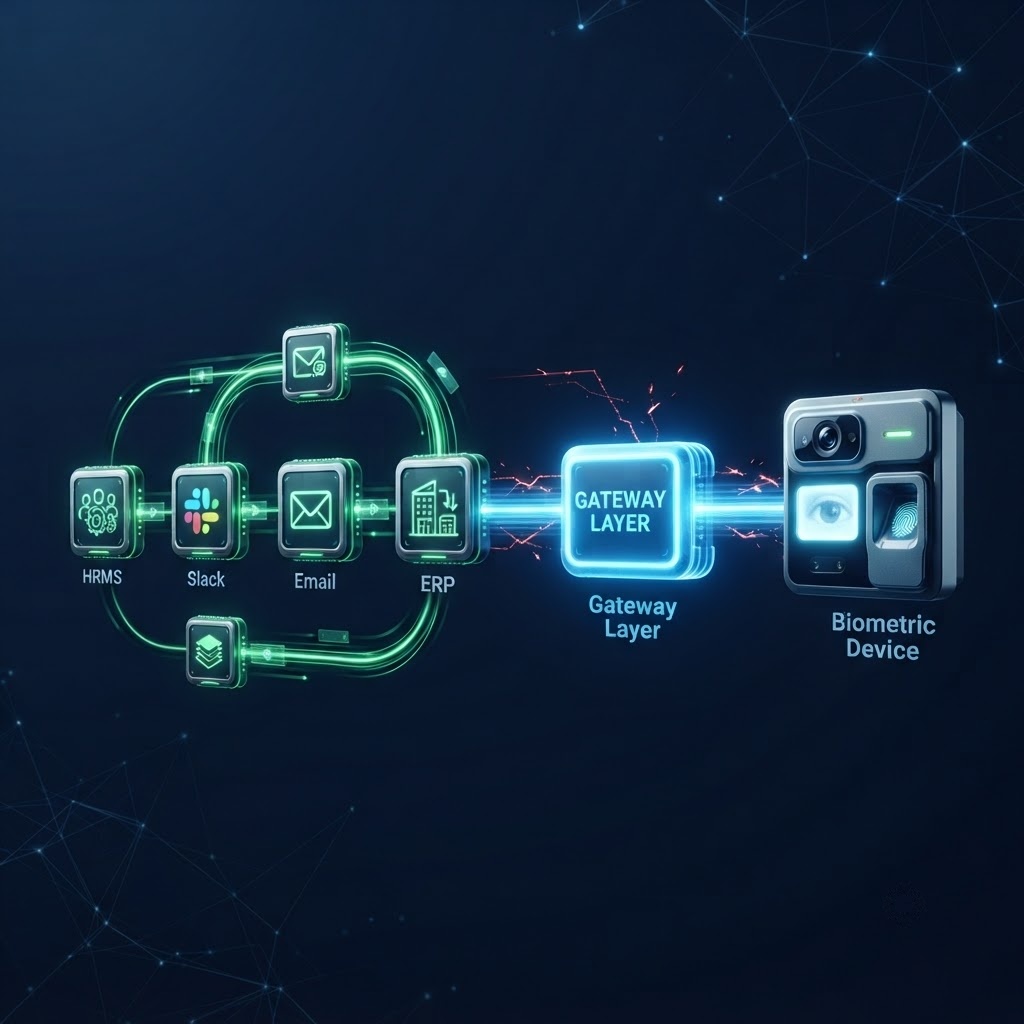
Les ingénieurs en automatisation qui conçoivent des workflows n8n finissent tous par se heurter au même obstacle. Tout se connecte. Le HRMS déclenche un webhook, Slack reçoit une notification, l'ERP se met à jour, le ticket IT est créé. Puis quelqu'un demande si le système de contrôle d'accès biométrique peut également être intégré. Et tout s'arrête. Il ne s'agit pas d'un problème de configuration. C'est un problème d'architecture, et seule une compréhension approfondie permet de le résoudre.
Pour commencer : comment n8n transfère réellement les données entre les systèmes
Avant de comprendre pourquoi les appareils biométriques rompent la chaîne, il est utile de savoir exactement comment n8n construit cette chaîne. n8n est fondamentalement un processeur d'événements. Un événement se produit dans un système, cet événement circule sous forme de données structurées à travers une série de nœuds, chaque nœud transforme ou achemine les données, et finalement un événement se produit dans un autre système.
Le mécanisme qui démarre la plupart des workflows n8n est le webhook. Un webhook est une requête HTTP POST qu'un système envoie à un autre lorsqu'un événement se produit. Lorsqu'un dossier employé est créé dans votre HRMS, le HRMS envoie une charge utile JSON à une URL. Cette URL correspond à votre nœud Webhook n8n. À partir de ce moment, n8n dispose des données et le workflow commence.
Ce modèle fonctionne parce que chaque système impliqué a été conçu pour communiquer via HTTP. Ils disposent d'URL. Ils envoient et reçoivent du JSON. Ils peuvent être joints depuis n'importe où disposant d'une connexion Internet. L'ensemble de l'écosystème logiciel moderne, les plateformes SaaS, les bases de données cloud, les outils de communication et les systèmes ERP, repose sur ce fondement.
Les appareils biométriques ne reposent pas sur ce fondement. Ils ont été conçus sur une base entièrement différente, et cette différence est à l'origine de tout ce qui suit.
Un webhook est souvent décrit comme une « API inversée ». Dans une API classique, votre système demande des données à un autre système. Dans un webhook, l'autre système transmet automatiquement les données à votre système lorsqu'un événement se produit. Vous lui fournissez une URL, et il appelle cette URL lorsqu'un événement survient. n8n est conçu pour recevoir des webhooks de tout système capable d'envoyer une requête HTTP POST avec un corps JSON. La plupart des logiciels modernes en sont capables. La plupart des matériels biométriques ne le peuvent pas.
L'hypothèse implicite au cœur de chaque workflow n8n
Chaque nœud d'un workflow n8n repose sur une hypothèse si fondamentale qu'elle n'est jamais formulée explicitement : le système à l'autre extrémité parle HTTP. Il dispose d'une adresse. Il est accessible depuis Internet. Il comprend le JSON. Il répond dans un format structuré et prévisible.
Cette hypothèse est si universellement vraie dans les logiciels modernes que les ingénieurs n8n cessent d'y penser. Elle devient invisible, comme le fait de supposer que la lumière s'allumera quand vous actionnez l'interrupteur. Jusqu'au jour où la lumière ne s'allume pas.
Un lecteur d'empreintes digitales fixé au mur n'a pas d'URL. Il n'accepte pas les requêtes HTTP. Il ne sait pas ce qu'est le JSON. Il ne dispose d'aucun mécanisme pour envoyer une notification d'événement à un système externe lorsqu'un scan a lieu. Il a été conçu pour maintenir une connexion binaire persistante avec un seul logiciel installé localement, sur une machine située dans le même bâtiment.
« Le lecteur d'empreintes digitales n'est pas défectueux. Il fait exactement ce pour quoi il a été conçu. Le problème est qu'il a été conçu pour un monde qui ne correspond plus à celui dans lequel vit votre workflow d'automatisation. »
Deux modèles de communication totalement différents, côte à côte
Pour rendre cela concret, comparons la manière dont une application SaaS moderne communique avec celle dont un terminal biométrique communique. Il ne s'agit pas de différences mineures d'implémentation. Ce sont des modèles fondamentalement différents de la manière dont les logiciels communiquent avec le matériel.
Lorsqu'on examine cette comparaison, l'incompatibilité n'est pas une fonctionnalité manquante que l'on pourrait ajouter avec un plugin. Il s'agit d'un décalage au niveau de la manière dont les données circulent, de la manière dont les connexions sont établies et du format que prennent les informations. Ce sont deux mondes différents.
Les trois obstacles techniques en détail
Approfondissons les mécanismes précis qui rendent un terminal biométrique inaccessible depuis un workflow n8n. Chaque obstacle est distinct, et chacun suffirait à lui seul à faire échouer l'intégration. Tous ensemble, ils la rendent architecturalement impossible sans couche intermédiaire.
Obstacle 1 : La connexion socket persistante
La plupart des appareils biométriques communiquent via une connexion socket TCP persistante. Cela signifie que l'appareil et son logiciel de gestion maintiennent une connexion ouverte et continue. Les données circulent dans les deux sens sur cette connexion en temps réel, mais aucune des deux parties ne peut être jointe de manière indépendante sans d'abord établir cette connexion.
n8n, comme toutes les plateformes d'automatisation modernes, fonctionne selon un modèle requête-réponse sans état. Il envoie une requête et reçoit une réponse. Il ne maintient pas de connexions persistantes avec les systèmes externes entre les exécutions de workflow. Ce n'est pas une limitation de n8n. C'est un choix de conception délibéré qui rend l'automatisation hébergée dans le cloud évolutive. Mais cela signifie que n8n ne peut fondamentalement pas participer au modèle de socket persistant qu'utilisent les appareils biométriques.
Imaginez deux personnes qui tentent de tenir une conversation. n8n, c'est comme envoyer une lettre. Vous rédigez la lettre, l'envoyez et attendez une réponse. Chaque échange est indépendant. Un appareil biométrique, c'est comme un appel téléphonique qui doit rester connecté. Vous composez le numéro, maintenez la ligne et communiquez en continu. Une lettre ne peut pas participer à un appel téléphonique. Ce sont deux modèles de communication entièrement différents.
Obstacle 2 : La couche de protocole binaire
Lorsque les données circulent entre un appareil biométrique et son logiciel de gestion, elles se déplacent sous forme de paquets binaires. Les données binaires sont des octets bruts encodés dans un format propre à ce constructeur. Il n'existe aucune structure lisible par l'humain. Il n'y a pas de paires clé-valeur. Il n'existe aucune norme à consulter.
Pour lire ou écrire ces paquets binaires, il faut le décodeur du constructeur, distribué sous forme de SDK, une bibliothèque logicielle que l'on installe sur une machine. Sans le SDK, les données provenant de l'appareil sont dénuées de sens. Vous ne pouvez pas écrire un nœud HTTP Request dans n8n qui comprenne les paquets binaires. Vous ne pouvez pas les analyser dans un nœud Set. Ce ne sont pas du JSON. Ce ne sont pas du XML. Ce ne sont pas des formats que n8n sait traiter.
Cela crée une dépendance forte : pour faire quoi que ce soit avec un appareil biométrique, quelque chose doit d'abord décoder sa sortie binaire. Ce quelque chose doit être une machine exécutant le SDK, qui doit se trouver sur le même réseau local que l'appareil, ce qui ne peut pas être une instance n8n hébergée dans le cloud.
Obstacle 3 : L'absence de modèle d'événements
C'est l'obstacle le plus souvent négligé, et sans doute le plus important pour l'automatisation des workflows. Un workflow n8n doit savoir quand quelque chose se produit. Il a besoin d'un événement. Quelque chose change dans le monde, et ce changement déclenche le workflow.
Les appareils biométriques ne disposent d'aucun modèle d'événements natif auquel un système externe pourrait s'abonner. Lorsqu'un employé scanne son empreinte digitale, l'appareil enregistre l'événement en interne et attend que son logiciel de gestion connecté vienne le récupérer. Il n'envoie pas de webhook. Il n'envoie pas de notification. Il n'appelle aucune URL. Il conserve les données et attend que quelqu'un vienne les collecter.
C'est la différence entre un système qui parle et un système qui attend d'être sollicité. Les workflows n8n sont déclenchés par des événements. Un appareil biométrique génère des événements qu'il n'annonce jamais. Sans passerelle entre ces deux modèles, aucune configuration n8n ne permettra au workflow de savoir qu'un scan a eu lieu.
L'interrogation (polling) est la solution de contournement à laquelle recourent les ingénieurs lorsqu'il n'existe pas de modèle d'événements. Vous créez un workflow qui s'exécute selon un planning, interroge l'appareil toutes les 30 secondes et vérifie la présence de nouveaux enregistrements. Cette approche pose trois problèmes. Premièrement, la plupart des appareils biométriques n'exposent pas de point d'accès en lecture que n8n peut appeler directement sans le SDK. Deuxièmement, même s'ils le faisaient, l'interrogation n'est pas en temps réel, et un délai de 30 secondes dans un workflow de contrôle d'accès ou de gestion des présences a des conséquences opérationnelles réelles. Troisièmement, une interrogation qui échoue silencieusement, ce qui se produira lorsque l'appareil sera temporairement injoignable, crée des trous dans vos données sans aucune notification de l'erreur.
Pourquoi cet écart persiste-t-il, même dans les équipes d'ingénierie bien dotées ?
Une question revient souvent : pourquoi ce problème existe-t-il encore ? Les appareils biométriques existent depuis des décennies. Les plateformes d'automatisation des workflows sont largement répandues depuis plusieurs années. Pourquoi personne n'a-t-il résolu la connexion entre les deux ?
La réponse comporte trois volets.
Premièrement, les constructeurs d'appareils biométriques servent un marché différent de celui des éditeurs de logiciels. Leurs clients sont des responsables de sites, des équipes RH et des administrateurs de sécurité. Ils conçoivent leurs logiciels pour ces utilisateurs, et non pour des ingénieurs qui souhaitent intégrer leurs produits à des plateformes d'automatisation. Le résultat est un logiciel qui fonctionne bien pour son public cible, mais qui n'a jamais été conçu selon une philosophie d'abord orientée API.
Deuxièmement, le problème n'est pas immédiatement visible. Les organisations ajoutent le contrôle d'accès biométrique et l'automatisation des workflows séparément, souvent à des années d'intervalle. L'écart entre les deux ne devient évident que lorsque quelqu'un tente de les connecter, ce qui exige un niveau d'ambition technique que de nombreuses organisations n'ont pas encore atteint.
Troisièmement, les solutions de contournement disponibles, intégrations SDK sur mesure, scripts d'interrogation, middleware sur site, exigent un investissement d'ingénierie considérable. Elles sont coûteuses à développer et fragiles à maintenir. La plupart des équipes qui s'y essaient finissent par obtenir une solution qui fonctionne pour une seule marque d'appareil et qui casse dès qu'interviennent un changement de firmware, de topologie réseau ou de composition de l'équipe.
Un ingénieur développe une intégration sur mesure avec le SDK ZKTeco. Elle fonctionne. Elle décode la sortie binaire, normalise les données et envoie du JSON au webhook n8n. Six mois plus tard, le client ajoute des appareils Hikvision sur un nouveau site. Un SDK complètement différent, un format binaire différent, un modèle de connexion différent. L'ingénieur développe une deuxième intégration. Un an plus tard, une mise à jour du firmware des appareils ZKTeco modifie la structure des paquets. La première intégration tombe en panne. L'ingénieur qui l'a développée a quitté l'entreprise. Ce n'est pas une hypothèse. C'est l'histoire habituelle des projets d'intégration biométrique.
Ce qui change lorsque la passerelle biométrique comble l'écart
La passerelle biométrique est une catégorie de logiciels qui n'a qu'une seule mission : traduire entre des systèmes incapables de communiquer directement. Dans le contexte des appareils biométriques et de n8n, une bonne passerelle biométrique accomplit trois tâches simultanément.
Elle se connecte en aval à l'appareil biométrique en utilisant le protocole propriétaire requis par cet appareil. Elle gère la connexion socket persistante, le décodage binaire, la dépendance au SDK et les particularités propres au constructeur. L'appareil ne change pas. La passerelle biométrique parle sa langue.
Elle se connecte en amont à votre plateforme d'automatisation en utilisant les standards HTTP, JSON et les webhooks. Elle traduit chaque événement biométrique en charge utile JSON structurée et l'envoie en temps réel au nœud Webhook de votre n8n. Elle expose chaque opération sur appareil comme un point d'accès REST API que votre nœud HTTP Request n8n peut appeler. Votre workflow ne sait pas et n'a pas à savoir qu'un appareil binaire est impliqué. Il voit simplement du JSON.
Elle assure également cette traduction pour toutes les marques d'appareils simultanément, grâce à une interface API unique et cohérente. Vous n'avez pas à écrire une intégration pour ZKTeco et une autre pour Hikvision. Vous n'écrivez qu'une seule intégration, et la « passerelle biométrique » parle la langue de l'appareil nécessaire de l'autre côté.
Ce que fait la couche passerelle biométrique et que votre workflow n8n ne peut pas faire
Il est important de préciser le travail accompli par la couche passerelle biométrique, car il est invisible une fois en fonctionnement. Comprendre ce qui se passe à l'intérieur aide à expliquer pourquoi la construire soi-même vaut rarement la peine.
À quoi ressemble concrètement la partie n8n de cette intégration
Une fois la passerelle biométrique en place, l'intégration avec n8n est étonnamment simple. Il existe deux sens : la réception d'événements depuis les appareils et l'envoi d'instructions aux appareils.
Réception d'événements biométriques dans n8n
Vous créez un nœud Webhook dans n8n et configurez la passerelle biométrique pour qu'elle envoie des rappels JSON à ce point d'accès. Chaque événement biométrique, chaque scan d'empreinte, chaque autorisation ou refus d'accès, chaque finalisation d'enrôlement, arrive à votre nœud Webhook n8n sous forme de charge utile JSON structurée. Le workflow se déclenche automatiquement, et l'ensemble des données de l'événement est disponible pour chaque nœud suivant.
{
  "Add": {
    "User": {
      "UserID": "1",
      "FirstName": "Manu",
      "LastName": "Mona",
      "UserType": "User"
    }
  },
  "OperationID": "1jxpjeoasu8wl",
  "AuthToken": "COJ J7eiPBGUfmIQPvh2PJWWDLX7OuKs",
  "Time": "2020-09-17 11:09:09 GMT +0530"
}
{
  "Status": "done",
  "OperationID": "1jxpjeoasu8wl",
  "StatusCode": 0
}
Envoi d'instructions aux appareils depuis n8n
Un nœud HTTP Request dans n8n envoie une charge utile JSON au point d'accès REST API de la passerelle biométrique. La passerelle biométrique la reçoit, la traduit dans le format de commande binaire de l'appareil, exécute l'instruction sur le terminal physique et renvoie une réponse JSON. Le workflow n8n lit la réponse et poursuit son exécution. Un nœud conditionnel peut faire bifurquer le workflow selon que l'opération a réussi ou échoué.
Du point de vue de l'ingénieur workflow, ajouter une opération biométrique à un workflow n8n ne diffère en rien de l'ajout de n'importe quel autre nœud HTTP Request. La complexité de la communication avec l'appareil est entièrement masquée derrière l'API de la passerelle biométrique.
Le départ d'un employé est traité dans le HRMS. Le HRMS déclenche un webhook vers n8n. Le workflow désactive le compte Slack, révoque les licences logicielles, crée un ticket de récupération des équipements IT et envoie une requête HTTP Request à l'API de la passerelle biométrique pour révoquer simultanément l'accès biométrique sur tous les appareils connectés. L'ensemble du processus, y compris la révocation de l'accès physique, est achevé en quelques secondes après l'action RH, sans intervention humaine et avec une piste d'audit complète à chaque étape.
Trois questions à se poser avant de développer votre propre intégration biométrique
Si votre équipe envisage de développer une intégration sur mesure entre vos appareils biométriques et n8n plutôt que d'utiliser une passerelle biométrique, ces trois questions vous aideront à évaluer ce à quoi vous vous engagez réellement.
- Combien de marques d'appareils comptez-vous dans votre environnement aujourd'hui, et combien en comptera-t-on dans trois ans ? Chaque marque nécessite une intégration SDK distincte. Si vous avez aujourd'hui trois marques et prévoyez d'en ajouter deux autres après une extension de site, vous vous engagez à développer et maintenir cinq intégrations de protocole distinctes, dont chacune évoluera à chaque mise à jour du firmware.
- Qui maintiendra cette intégration lorsque l'ingénieur qui l'a développée quittera l'entreprise ? Les intégrations SDK sur mesure dépendent d'une connaissance approfondie du SDK et des structures de données internes. Ce savoir se transmet difficilement. Une intégration bien comprise par son auteur est souvent pratiquement impossible à maintenir pour quiconque d'autre.
- Quel est votre plan lorsqu'une mise à jour du firmware modifie la structure des paquets binaires ? Cela arrive. Les constructeurs mettent à jour leurs firmwares, parfois sans documenter ce qui a changé. Une intégration qui fonctionnait avec le firmware 6.2 peut produire silencieusement des données incorrectes avec le firmware 6.4. Pour le détecter, il faut surveiller en continu la sortie binaire par rapport aux structures attendues.
Conformité lorsque les données biométriques circulent dans un workflow automatisé
L'automatisation du traitement des données biométriques crée des obligations de conformité que les workflows manuels contournent souvent simplement parce qu'ils sont manuels. Lorsque des données circulent dans un pipeline automatisé, chaque étape de ce pipeline constitue une activité de traitement au regard du droit de la protection des données, et chacune doit disposer d'une base juridique et d'une finalité documentées.
- RGPD, UE : Les données biométriques relèvent de l'article 9 en tant que catégorie particulière. Le traitement automatisé doit reposer sur une base juridique explicite. Chaque système qui manipule les données doit être documenté dans vos registres des activités de traitement. Le principe de minimisation des données s'applique : votre workflow ne doit pas collecter ni transmettre plus de données biométriques que ce qu'exige l'opération spécifique.
- CCPA et CPRA, Californie : Les identifiants biométriques sont des informations personnelles sensibles. Les systèmes automatisés qui les traitent ne doivent pas les vendre, les partager ni les utiliser à des fins de profilage. Les flux de données entrant et sortant de votre workflow n8n doivent être cartographiés et documentés.
- LGPD, Brésil : Le traitement doit reposer sur une base juridique et être transparent pour la personne concernée. Le traitement biométrique automatisé doit être mentionné dans votre documentation sur la confidentialité.
- PDPA, Singapour, Malaisie, Thaïlande : Un traitement fondé sur le consentement s'applique. Les données biométriques collectées via des workflows automatisés doivent avoir une finalité consentie et claire, cohérente avec l'usage qui en est fait ensuite dans le workflow.
Un avantage de conformité important des workflows biométriques automatisés est la création automatique de pistes d'audit précises. Chaque opération qui transite par une passerelle biométrique bien conçue génère une entrée de journal structurée comportant un horodatage, l'identité du système demandeur, l'opération effectuée, l'appareil concerné et le résultat. Ce niveau de détail est rarement atteint dans les workflows manuels, où une personne se connecte à l'interface de gestion d'un appareil et effectue des opérations sans enregistrement complet de ce qui a changé et quand.
Questions fréquentes
Conclusion : la couche manquante existe déjà
L'incompatibilité entre les workflows n8n et les appareils biométriques n'est ni un bug, ni un plugin manquant, ni une lacune de configuration. Elle résulte de deux technologies conçues à des époques différentes, dans des buts différents, avec des hypothèses fondamentalement différentes sur la manière dont les logiciels communiquent.
Bien comprendre cela change votre approche du problème. Vous cessez de chercher un moyen de faire atteindre directement l'appareil par n8n, car ce chemin n'existe pas. Vous cessez de développer des intégrations SDK fragiles qui casseront à la prochaine mise à jour du firmware. Vous commencez à chercher une passerelle biométrique qui se place entre les deux mondes et parle couramment les deux langues.
C'est Cams Biometrics Gateway. Il se connecte à vos terminaux biométriques existants grâce à leurs protocoles natifs, traduit chaque événement d'appareil en rappel JSON en temps réel et expose 38 opérations biométriques sous forme d'API REST claire, que tout nœud HTTP Request de n8n peut appeler. Il prend en charge 15 marques d'appareils ou plus grâce à une interface API unifiée unique. Aucune installation de SDK. Aucune dépendance à une infrastructure sur site. Aucun script d'interrogation. Aucune intégration sur mesure à maintenir lorsque les mises à jour du firmware modifient la structure des paquets binaires.
Lorsqu'un employé rejoint l'entreprise, votre HRMS déclenche un webhook, votre workflow n8n s'exécute, et Cams Gateway l'enrôle automatiquement sur tous les terminaux concernés. Lorsqu'il quitte l'entreprise, le même workflow révoque son accès sur tous les appareils connectés en quelques secondes. La couche biométrique cesse d'être l'exception et devient un nœud comme les autres nœuds de votre workflow.
Votre workflow n8n n'a jamais été le problème. C'est la couche de traduction qui manquait. Cams Biometrics Gateway est cette couche. Découvrez l'API sur CamsBiometrics.com ou contactez notre équipe pour connecter votre premier appareil biométrique à n8n.