 Cams Support Hub
Fallstudie: Einzelzutritt mit Server Approval
Die Anforderung
Ein Kunde mit einem Sperrbereich (z. B. Serverraum, Tresorraum oder Labor) benötigte eine einfache, aber strikte Regel direkt an der Tür:
Es darf sich immer nur eine Person gleichzeitig im Raum befinden. Die nächste Person darf erst eingelassen werden, wenn die aktuelle Person ausgecheckt hat.
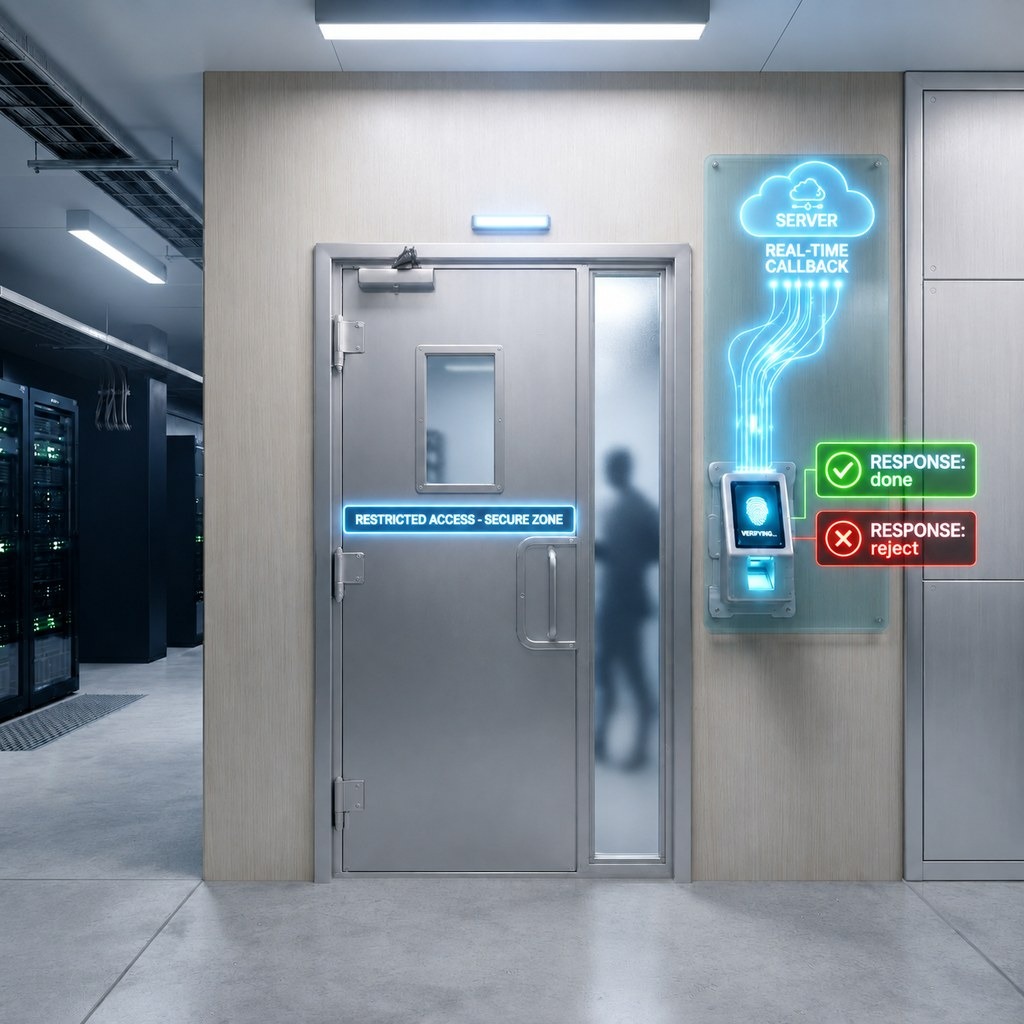
Das Cams-Gerät übernimmt die Identitätsprüfung, und Server Approval erweitert diese, indem Ihre eigene Software die Logik „Ist bereits jemand drin?“ ergänzt – und in Echtzeit entscheidet, ob ein verifizierter Benutzer tatsächlich eingelassen werden soll.
Warum Server Approval passt
Standardmäßig (Server Approval deaktiviert) gewährt das Gerät den Zutritt, sobald es den Benutzer lokal verifiziert hat – Ihre Software erfährt erst danach davon. Das genügt für einfaches Logging, kann aber den Zutritt nicht verhindern.
Ist Server Approval aktiviert, pausiert das Gerät nach der lokalen Verifizierung und wartet, bis Ihre Software die Stempelung bestätigt, bevor es die Tür öffnet. Dieser Round Trip ermöglicht es, Geschäftslogik – etwa „Ist bereits jemand drin?“ – direkt in die Zutrittsentscheidung einzubinden, statt sie nur nachträglich zu protokollieren.
So funktioniert der Ablauf
- Ein Benutzer stempelt am Gerät.
- Das Gerät verifiziert ihn lokal und sendet dann eine JSON-Anfrage an Ihre registrierte Callback-URL.
- Ihre Software prüft ihren eigenen Belegungsstatus und antwortet:
{"status": "done"}→ Das Gerät akzeptiert die Stempelung und öffnet die Tür.{"status": "reject"}→ Das Gerät verweigert den Zutritt und lässt die Tür geschlossen.
- Beim Check-out aktualisiert Ihre Software den Belegungsstatus, damit der nächste Check-in korrekt bewertet wird.
Beispiel mit zwei Benutzern
Benutzer X checkt ein. Das Gerät verifiziert X und ruft zurück, Ihre Software stellt fest, dass der Raum leer ist, und gibt done zurück. X tritt ein. Ihre Software markiert den Raum als belegt.
Benutzer Y versucht einzuchecken, während X noch drin ist. Das Gerät verifiziert Y und ruft zurück – wie bei jeder anderen Stempelung. Ihre Software sieht, dass der Raum noch belegt ist, und gibt reject zurück. Das Gerät verweigert Y den Zutritt, und die Tür bleibt zu. Y wird erst eingelassen, wenn Ihre Software es erlaubt.
X checkt aus. Ihre Software erfasst das Check-out und setzt das Belegungs-Flag zurück.
Y versucht es erneut. Derselbe Callback-Ablauf, aber diesmal sieht Ihre Software, dass der Raum frei ist, und gibt done zurück. Y tritt ein.
Die Rolle des Geräts ändert sich nie – es verifiziert immer die Person und fragt Ihre Software, was als Nächstes zu tun ist. Der einzige Unterschied zwischen „reject“ und „done“ ist das Wissen Ihrer Software darüber, wer sich gerade im Raum befindet.
Hinweise zur Umsetzung
- Die Belegungsprüfung liegt vollständig in Ihrer Verantwortung – das Gerät merkt sich nicht, wer sich drin befindet. Für einen Raum mit Einzelbelegung genügt ein einfaches Flag oder ein Datensatz pro Raum; bei mehreren Räumen oder höherer Kapazität ist eine kleine Statustabelle nötig, die nach Raum/Gerät geschlüsselt ist.
- Stellen Sie sicher, dass Check-out-Ereignisse zuverlässig erfasst werden, denn ein verpasstes Check-out sperrt den Raum dauerhaft, selbst wenn die Person ihn längst verlassen hat.
- Testen Sie den Callback-Pfad lokal, bevor Sie live gehen – in unserer Begleitanleitung zum lokalen Testen von Cams-API-Callbacks mit Tunneling-Tools erfahren Sie, wie Sie ngrok/Cloudflare Tunnel/localhost.run für Ihre Entwicklungsumgebung einrichten.
Worauf Sie achten sollten: Konnektivität und Callback-Antworten
Server Approval hängt von einem Live-Round-Trip zwischen Gerät und Server ab und davon, dass Ihr Server immer korrekt antwortet. Zwei Situationen sollten Sie bei der Planung berücksichtigen:
Das Gerät ist offline. Es kann den Verifizierungs-Callback nicht in Echtzeit senden, sodass Ihre Software nie die Gelegenheit bekommt, mit done oder reject zu antworten. Das Gerät zeigt die Meldung „Disconnected“ an und lehnt die Stempelung kategorisch ab – es greift nicht auf einen rein lokalen Zutritt zurück.
Ihr Callback gibt etwas anderes als {"status": "done"} oder {"status": "reject"} zurück. Eine ungültige oder unerwartete Antwort bleibt in der Warteschlange hängen, und das Gerät sendet keine weiteren Stempeldaten an Ihren Callback, bis das Problem behoben ist – die Tür bleibt also nicht nur für diesen Benutzer, sondern für alle nachfolgenden geschlossen, bis Ihr Callback wieder korrekt antwortet.
Anders gesagt: Die Garantie „immer nur eine Person“ ist nur so stark wie die Netzwerkverbindung des Geräts und die Zuverlässigkeit Ihrer Callback-Antworten. Berücksichtigen Sie bei Produktivumgebungen beides in Ihrem Setup – z. B. kabelgebundene Verbindungen statt WLAN oder Alarmierung bei längeren Offline-Zeiten – sowie eine strikte Validierung, damit Ihr Callback auch in Fehlerpfaden stets eine wohlgeformte done/reject-Antwort liefert.
Ergebnis
Mit aktiviertem Server Approval und einem minimalen Belegungs-Flag in der Software des Kunden wurde die Anforderung „immer nur eine Person“ vollständig mit vorhandenen Gerätefunktionen umgesetzt – ohne zusätzliche Hardware und ohne Änderungen am Gerät außer einem Konfigurationsschalter.