 Cams Support Hub
مطالعه موردی: ورود تکنفره به اتاق با Server Approval
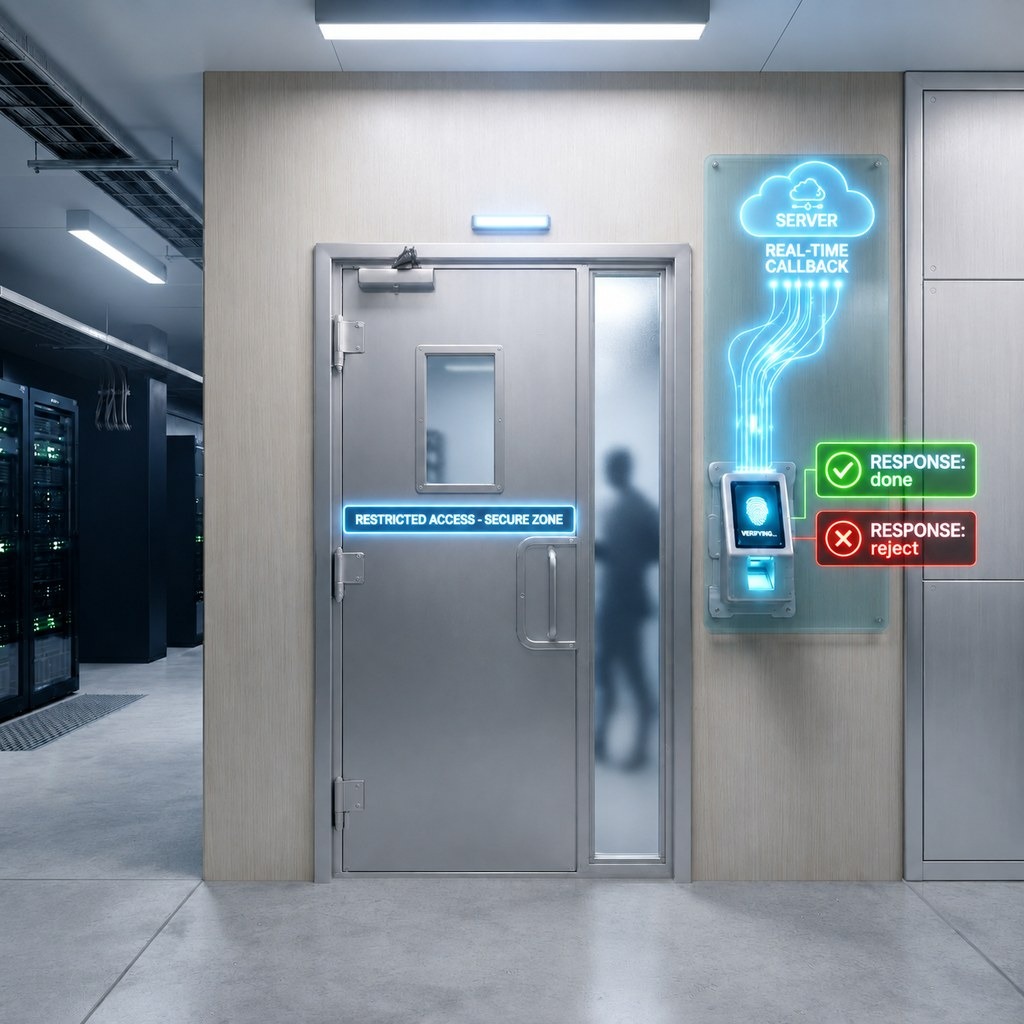
نیازمندی
یکی از مشتریان که یک اتاق با دسترسی محدود (مثلاً اتاق سرور، گاوصندوق یا آزمایشگاه) را اداره میکرد، به یک قانون ساده اما سختگیرانه در محل ورودی نیاز داشت:
در هر لحظه فقط یک نفر مجاز است داخل اتاق باشد. نفر بعدی تا زمانی که فرد حاضر در اتاق خروج خود را ثبت نکرده، نباید اجازه ورود داشته باشد.
دستگاه Cams تأیید هویت را انجام میدهد و Server Approval این قابلیت را گسترش میدهد و به نرمافزار خودتان اجازه میدهد منطق «آیا کسی از قبل داخل است؟» را به آن اضافه کند , و در لحظه تصمیم بگیرد که آیا کاربرِ تأییدشده واقعاً باید وارد شود یا نه.
چرا Server Approval مناسب است
بهصورت پیشفرض (وقتی Server Approval غیرفعال است)، دستگاه به محض تأیید محلی کاربر دسترسی را صادر میکند , و نرمافزار شما بعداً مطلع میشود. این برای ثبت ساده رویدادها مشکلی ندارد، اما نمیتواند از ورود جلوگیری کند.
وقتی Server Approval فعال باشد، دستگاه پس از تأیید محلی متوقف میشود و پیش از باز کردن درب منتظر میماند تا نرمافزار شما ثبت تردد را تأیید کند. همین رفتوبرگشت است که به شما امکان میدهد منطق کسبوکار , مانند «آیا کسی از قبل داخل است؟» , را در خودِ تصمیم دسترسی اعمال کنید، نه اینکه فقط پس از وقوع آن را ثبت کنید.
جریان کار چگونه است
- کاربر روی دستگاه تردد میزند.
- دستگاه او را بهصورت محلی تأیید میکند و سپس یک درخواست JSON به callback URL ثبتشدهی شما میفرستد.
- نرمافزار شما وضعیت حضور خودش را بررسی میکند و پاسخ میدهد:
{"status": "done"}→ دستگاه تردد را میپذیرد و درب را باز میکند.{"status": "reject"}→ دستگاه دسترسی را رد میکند و درب بسته میماند.
- هنگام ثبت خروج، نرمافزار شما وضعیت حضور را بهروزرسانی میکند تا ورود بعدی بهدرستی ارزیابی شود.
بررسی مرحلهبهمرحله با دو کاربر
کاربر X ورود خود را ثبت میکند. دستگاه X را تأیید میکند، callback میزند، نرمافزار شما اتاق را خالی میبیند و done برمیگرداند. X وارد میشود. نرمافزار شما اتاق را «اشغالشده» علامت میزند.
کاربر Y در حالی که X هنوز داخل است تلاش میکند ورود خود را ثبت کند. دستگاه Y را تأیید میکند و callback میزند , دقیقاً مثل هر تردد دیگر. نرمافزار شما میبیند که اتاق هنوز اشغال است و reject برمیگرداند. دستگاه ورود Y را رد میکند و درب بسته میماند. تا زمانی که نرمافزار شما اجازه ندهد، Y هرگز وارد نمیشود.
X خروج خود را ثبت میکند. نرمافزار شما خروج را ثبت میکند و پرچم حضور را پاک میکند.
Y دوباره تلاش میکند. همان جریان callback تکرار میشود، اما این بار نرمافزار شما اتاق را خالی میبیند و done برمیگرداند. Y وارد میشود.
نقش دستگاه هرگز تغییر نمیکند , همیشه هویت فرد را تأیید میکند و از نرمافزار شما میپرسد قدم بعدی چیست. تنها چیزی که بین «reject» و «done» تفاوت ایجاد میکند، اطلاعاتی است که نرمافزار شما دربارهی افراد حاضر در اتاق دارد.
نکات پیادهسازی
- بررسی حضور کاملاً بر عهدهی شماست , دستگاه هیچ حافظهای از اینکه چه کسی داخل است ندارد. برای فضای تکنفره یک پرچم یا رکورد ساده برای هر اتاق کافی است؛ در تنظیمات چنداتاقه یا چندظرفیتی به یک جدول وضعیت کوچک با کلید اتاق/دستگاه نیاز دارید.
- مطمئن شوید رویدادهای خروج همیشه بهطور قابلاعتماد ثبت میشوند، زیرا ثبتنشدن یک خروج باعث میشود اتاق حتی پس از رفتن کاربر برای همیشه قفل بماند.
- پیش از راهاندازی نهایی، مسیر callback را بهصورت محلی آزمایش کنید , برای راهاندازی ngrok/Cloudflare Tunnel/localhost.run روی محیط توسعهی خود، راهنمای مکمل ما را ببینید: آزمایش محلی callbackهای Cams API با ابزارهای تونلزنی.
مواردی که باید در طراحی در نظر بگیرید: اتصال و پاسخهای callback
Server Approval به یک رفتوبرگشت زنده بین دستگاه و سرور شما وابسته است و نیز به اینکه سرور شما همیشه درست پاسخ دهد. دو وضعیت وجود دارد که ارزش دارد در طراحی به آنها توجه کنید:
دستگاه آفلاین است. دستگاه نمیتواند callback تأیید هویت را بهصورت لحظهای ارسال کند، پس نرمافزار شما هرگز فرصت پاسخ done یا reject را پیدا نمیکند. دستگاه پیام «Disconnected» را نشان میدهد و تردد را کاملاً رد میکند , و به دسترسی صرفاً محلی بازنمیگردد.
callback شما چیزی غیر از {"status": "done"} یا {"status": "reject"} برمیگرداند. پاسخ نامعتبر یا غیرمنتظره در صف گیر میکند و دستگاه تا زمان رفع مشکل هیچ دادهی تردد بعدی را به callback شما ارسال نمیکند , بنابراین درب بسته میماند، نه فقط برای آن کاربر بلکه برای همهی افراد بعد از او، تا زمانی که callback شما دوباره درست پاسخ دهد.
به عبارت دیگر، تضمین «هر بار فقط یک نفر» تنها به اندازهی قدرت اتصال شبکهی دستگاه و قابلاعتماد بودن پاسخهای callback شما قوی است. برای استقرار در محیط عملیاتی هر دو را در نظر بگیرید , مثلاً اتصال سیمی بهجای Wi-Fi یا هشداردهی برای دورههای طولانی آفلاین بودن، و اعتبارسنجی سختگیرانه تا مطمئن شوید callback شما همیشه پاسخ درستفرم done/reject برمیگرداند، حتی در مسیرهای خطا.
نتیجه
با فعالبودن Server Approval و یک پرچم حضور ساده در نرمافزار مشتری، الزام «هر بار فقط یک نفر» کاملاً با قابلیتهای موجود دستگاه اجرا شد , بدون سختافزار اضافی و بدون هیچ تغییری در سمت دستگاه جز یک تنظیم روشن/خاموش.