 Cams Support Hub
Caso práctico: acceso de una persona a la vez con Server Approval
El requisito
Un cliente que gestionaba una sala restringida (p. ej., una sala de servidores, una cámara acorazada o un laboratorio) necesitaba una regla sencilla pero estricta aplicada en la puerta:
Solo una persona puede estar dentro de la sala a la vez. No se debe dejar entrar a la siguiente persona hasta que el ocupante actual haya registrado su salida.
El dispositivo Cams se encarga de la verificación de identidad, y Server Approval lo amplía al permitir que su propio software añada encima la lógica de «¿ya hay alguien dentro?» , decidiendo, en tiempo real, si un usuario verificado debe entrar realmente.
Por qué encaja Server Approval
De forma predeterminada (con Server Approval desactivado), el dispositivo concede el acceso en cuanto verifica al usuario localmente , su software se entera después. Eso es suficiente para un registro simple, pero no puede impedir la entrada.
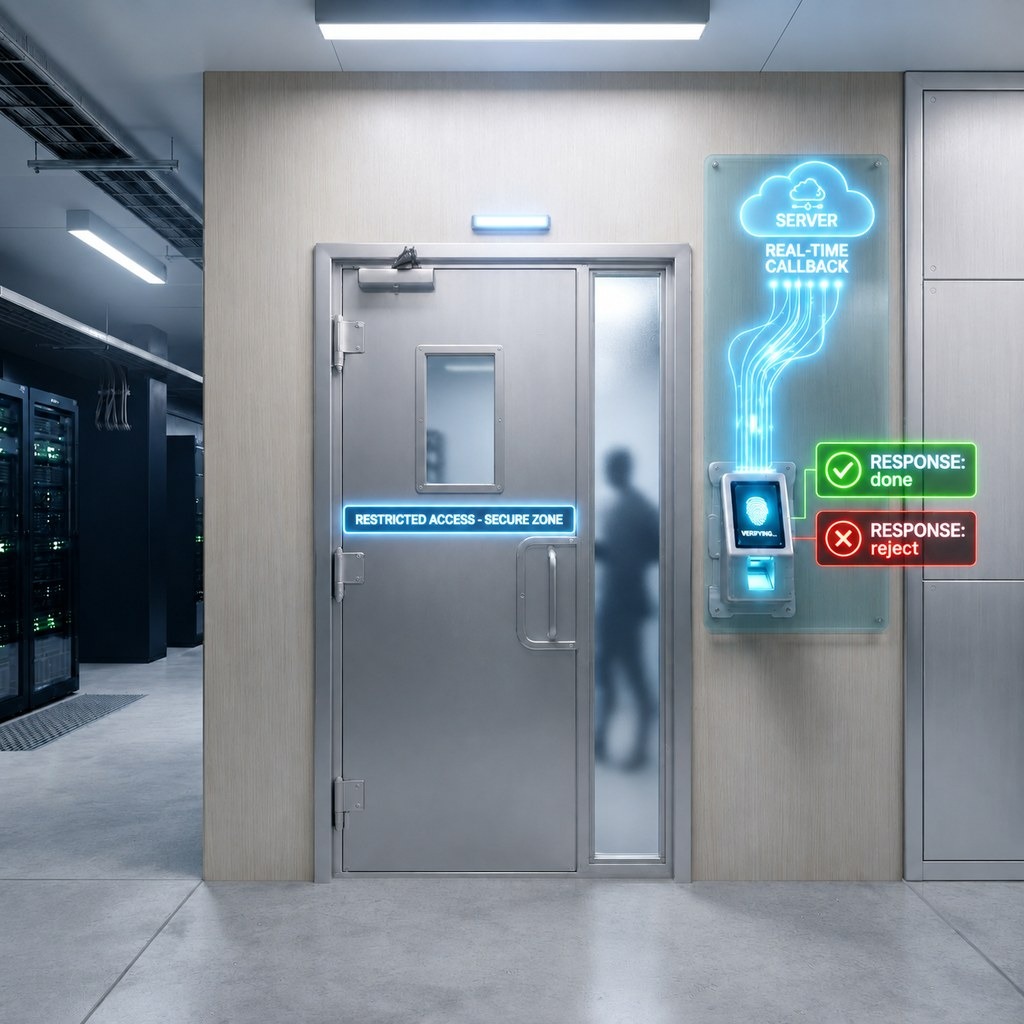
Con Server Approval activado, el dispositivo se detiene tras la verificación local y espera a que su software confirme el registro antes de abrir la puerta. Ese intercambio de ida y vuelta es lo que permite introducir lógica de negocio , como «¿ya hay alguien dentro?» , en la propia decisión de acceso, en lugar de limitarse a registrarla a posteriori.
Cómo funciona el flujo
- Un usuario ficha en el dispositivo.
- El dispositivo lo verifica localmente y luego envía una solicitud JSON a la URL de callback que usted registró.
- Su software comprueba su propio estado de ocupación y responde:
{"status": "done"}→ el dispositivo acepta el registro y abre la puerta.{"status": "reject"}→ el dispositivo deniega el acceso y mantiene la puerta cerrada.
- Al registrar la salida, su software actualiza el estado de ocupación para que la siguiente entrada se evalúe correctamente.
Un recorrido con dos usuarios
El usuario X registra su entrada. El dispositivo verifica a X, envía el callback, su software encuentra la sala vacía y devuelve done. X entra. Su software marca la sala como ocupada.
El usuario Y intenta entrar mientras X sigue dentro. El dispositivo verifica a Y y envía el callback , igual que con cualquier otro registro. Su software ve que la sala sigue ocupada y devuelve reject. El dispositivo deniega a Y y la puerta permanece cerrada. Y no entra hasta que su software indique lo contrario.
X registra su salida. Su software registra la salida y borra el indicador de ocupación.
Y lo intenta de nuevo. Mismo flujo de callback, pero esta vez su software ve que la sala está libre y devuelve done. Y entra.
El papel del dispositivo nunca cambia , siempre verifica a la persona y pregunta a su software qué hacer a continuación. Lo único que cambia entre «reject» y «done» es lo que su software sabe sobre quién está dentro en ese momento.
Notas de implementación
- La comprobación de ocupación es responsabilidad exclusiva de su software , el dispositivo no recuerda quién está dentro. Un simple indicador o registro por sala basta para un espacio de ocupación única; las configuraciones con varias salas o varias plazas necesitan una pequeña tabla de estado con clave de sala/dispositivo.
- Asegúrese de que los eventos de salida se capturen de forma fiable, ya que una salida omitida bloqueará la sala de forma permanente aunque el usuario ya se haya ido.
- Pruebe la ruta del callback en local antes de salir a producción , consulte nuestra guía complementaria sobre cómo probar localmente los callbacks de la API de Cams con herramientas de túnel para configurar ngrok/Cloudflare Tunnel/localhost.run en su entorno de desarrollo.
Qué tener en cuenta: conectividad y respuestas del callback
Server Approval depende de un intercambio en vivo entre el dispositivo y su servidor, y de que su servidor responda siempre correctamente. Conviene diseñar el sistema pensando en dos situaciones:
El dispositivo está sin conexión. No puede enviar el callback de verificación en tiempo real, por lo que su software nunca tiene oportunidad de responder done o reject. El dispositivo muestra el mensaje «Disconnected» y rechaza el registro de plano , no recurre a un acceso solo local.
Su callback devuelve algo distinto de {"status": "done"} o {"status": "reject"}. Una respuesta no válida o inesperada queda atascada en la cola, y el dispositivo no enviará a su callback ningún registro posterior hasta que se resuelva , por lo que la puerta permanece cerrada, no solo para ese usuario sino para todos los siguientes, hasta que su callback vuelva a responder correctamente.
En otras palabras, la garantía de una sola persona a la vez es tan sólida como la conexión de red del dispositivo y la fiabilidad de las respuestas de su callback. En implementaciones de producción, tenga en cuenta ambos factores , p. ej., conexiones por cable en lugar de Wi-Fi o alertas ante periodos prolongados sin conexión, y una validación estricta para asegurar que su callback siempre devuelva una respuesta done/reject bien formada, incluso en las rutas de error.
Resultado
Con Server Approval activado y un indicador de ocupación mínimo en el software del cliente, el requisito de una sola persona a la vez se cumplió íntegramente con las capacidades existentes del dispositivo , sin hardware adicional y sin cambios en el dispositivo más allá de un ajuste de configuración.