 Cams Support Hub
Studiu de caz: acces într-o încăpere pentru o singură persoană
Cerința
Un client care administrează o încăpere cu acces restricționat (de ex. o cameră server, un seif sau un laborator) avea nevoie de o regulă simplă, dar strictă, aplicată chiar la ușă:
Într-o încăpere poate fi o singură persoană la un moment dat. Următoarea persoană nu trebuie lăsată să intre până când ocupantul curent nu a ieșit (check-out).
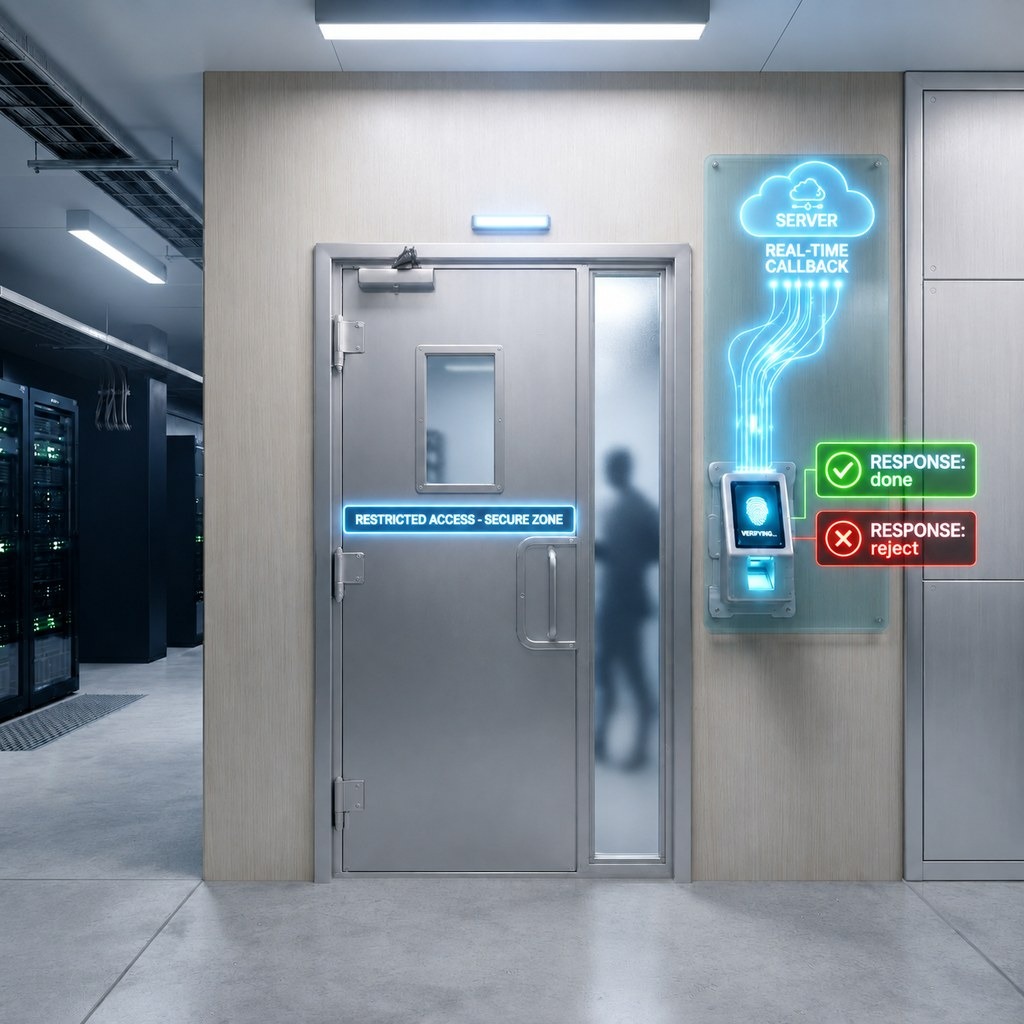
Dispozitivul Cams se ocupă de verificarea identității, iar Server Approval o completează, permițând software-ului dvs. să adauge deasupra logica „este deja cineva înăuntru?”, hotărând în timp real dacă un utilizator verificat trebuie într-adevăr lăsat să intre.
De ce se potrivește Server Approval
În mod implicit (cu Server Approval dezactivat), dispozitivul acordă accesul imediat ce verifică utilizatorul local, iar software-ul dvs. află abia după aceea. Este suficient pentru o simplă înregistrare în jurnal, dar nu poate împiedica intrarea.
Cu Server Approval activat, dispozitivul se oprește după verificarea locală și așteaptă ca software-ul dvs. să confirme pontajul înainte de a deschide ușa. Acest schimb dus-întors este cel care vă permite să introduceți logică de business, de exemplu „este deja cineva înăuntru?”, chiar în decizia de acces, în loc să o înregistrați doar după fapt.
Cum funcționează fluxul
- Un utilizator pontează la dispozitiv.
- Dispozitivul îl verifică local, apoi trimite o cerere JSON către URL-ul de callback înregistrat.
- Software-ul dvs. verifică propria stare de ocupare și răspunde:
{"status": "done"}→ dispozitivul acceptă pontajul și deschide ușa.{"status": "reject"}→ dispozitivul refuză accesul și ține ușa închisă.
- La check-out, software-ul dvs. actualizează starea de ocupare, astfel încât următorul check-in să fie evaluat corect.
Exemplu cu doi utilizatori
Utilizatorul X face check-in. Dispozitivul îl verifică pe X, apelează callback-ul, software-ul dvs. constată că încăperea este goală și returnează done. X intră. Software-ul dvs. marchează încăperea ca ocupată.
Utilizatorul Y încearcă să facă check-in cât timp X este încă înăuntru. Dispozitivul îl verifică pe Y, apelează callback-ul, la fel ca la orice alt pontaj. Software-ul dvs. vede că încăperea este încă ocupată și returnează reject. Dispozitivul îl refuză pe Y, iar ușa rămâne închisă. Y nu intră până când software-ul dvs. nu spune altceva.
X face check-out. Software-ul dvs. înregistrează check-out-ul și șterge indicatorul de ocupare.
Y încearcă din nou. Același flux de callback, dar de data aceasta software-ul dvs. vede că încăperea este liberă și returnează done. Y intră.
Rolul dispozitivului nu se schimbă niciodată: verifică întotdeauna persoana și întreabă software-ul dvs. ce să facă în continuare. Singurul lucru care diferă între „reject” și „done” este ceea ce știe software-ul dvs. despre cine se află în prezent înăuntru.
Note de implementare
- Verificarea ocupării este în întregime responsabilitatea dvs., deoarece dispozitivul nu ține minte cine se află înăuntru. Un simplu indicator sau o înregistrare pentru fiecare încăpere este suficient pentru un spațiu cu ocupare unică; configurațiile cu mai multe încăperi sau cu capacitate mai mare necesită un mic tabel de stare, cu cheia încăpere/dispozitiv.
- Asigurați-vă că evenimentele de check-out sunt captate în mod fiabil, deoarece un check-out ratat va bloca încăperea definitiv, chiar și după ce utilizatorul a plecat.
- Testați local calea callback-ului înainte de a trece în producție; consultați ghidul nostru complementar despre testarea locală a callback-urilor Cams API cu instrumente de tunelare, pentru configurarea ngrok/Cloudflare Tunnel/localhost.run în mediul dvs. de dezvoltare.
La ce să vă pregătiți: conectivitatea și răspunsurile callback-ului
Server Approval depinde de un schimb dus-întors în timp real între dispozitiv și serverul dvs., precum și de faptul că serverul răspunde întotdeauna corect. Merită să proiectați sistemul ținând cont de două situații:
Dispozitivul este offline. Nu poate trimite callback-ul de verificare în timp real, deci software-ul dvs. nu are ocazia să răspundă cu done sau reject. Dispozitivul afișează mesajul „Disconnected” și refuză pontajul în mod categoric, fără să revină la accesul exclusiv local.
Callback-ul dvs. returnează altceva decât {"status": "done"} sau {"status": "reject"}. Un răspuns invalid sau neașteptat rămâne blocat în coadă, iar dispozitivul nu va mai trimite niciun pontaj ulterior către callback-ul dvs. până la rezolvare, astfel că ușa rămâne închisă, nu doar pentru acel utilizator, ci pentru toți cei de după el, până când callback-ul dvs. începe din nou să răspundă corect.
Cu alte cuvinte, garanția „o singură persoană la un moment dat” este atât de solidă cât sunt conexiunea de rețea a dispozitivului și fiabilitatea răspunsurilor callback-ului dvs. Pentru implementările de producție, luați în calcul ambele aspecte în configurație, de ex. conexiuni prin cablu în loc de Wi-Fi sau alerte în cazul perioadelor lungi offline, precum și o validare strictă, pentru ca callback-ul dvs. să returneze mereu un răspuns done/reject bine format, chiar și pe căile de eroare.
Rezultat
Cu Server Approval activat și un indicator minimal de ocupare în software-ul clientului, cerința „o singură persoană la un moment dat” a fost aplicată exclusiv prin capabilitățile existente ale dispozitivului, fără hardware suplimentar și fără modificări pe dispozitiv în afara unui comutator de configurare.