 Cams Support Hub
Кейс: доступ в помещение по одному человеку с Server Approval
Требование
Клиенту, у которого есть помещение с ограниченным доступом (например, серверная, хранилище или лаборатория), нужно было обеспечить на входе простое, но строгое правило:
В помещении одновременно может находиться только один человек. Следующего человека нельзя пускать, пока текущий не отметит выход.
Устройство Cams отвечает за проверку личности, а Server Approval расширяет эту возможность: ваше собственное ПО добавляет сверху логику «есть ли кто-нибудь внутри?» и в реальном времени решает, нужно ли действительно пустить уже идентифицированного пользователя.
Почему подходит Server Approval
По умолчанию (Server Approval отключён) устройство предоставляет доступ сразу после локальной идентификации пользователя, а ваше ПО узнаёт об этом уже потом. Для простого журналирования этого достаточно, но так нельзя предотвратить проход.
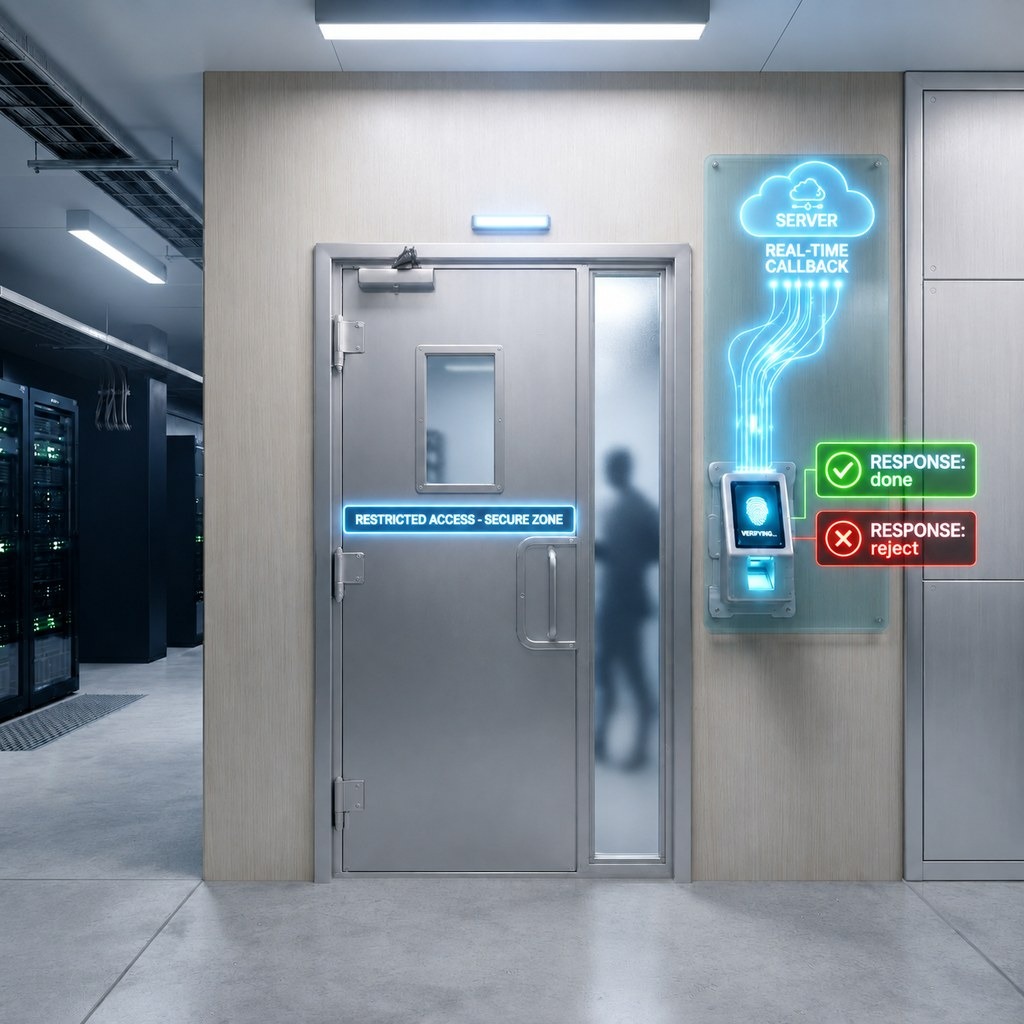
При включённом Server Approval устройство после локальной идентификации делает паузу и ждёт, пока ваше ПО подтвердит отметку, и только затем открывает дверь. Именно этот обмен запросом и ответом позволяет встроить бизнес-логику, например «есть ли кто-нибудь внутри?», непосредственно в решение о доступе, а не просто фиксировать его постфактум.
Как работает схема
- Пользователь делает отметку на устройстве.
- Устройство локально идентифицирует его, затем отправляет JSON-запрос на зарегистрированный callback URL.
- Ваше ПО проверяет собственное состояние занятости и отвечает:
{"status": "done"}→ устройство принимает отметку и открывает дверь.{"status": "reject"}→ устройство отказывает в доступе и оставляет дверь закрытой.
- При отметке выхода ваше ПО обновляет состояние занятости, чтобы следующий вход был оценён правильно.
Пример с двумя пользователями
Пользователь X отмечает вход. Устройство идентифицирует X и отправляет callback, ваше ПО видит, что помещение пустое, и возвращает done. X входит. Ваше ПО помечает помещение как занятое.
Пользователь Y пытается войти, пока X ещё внутри. Устройство идентифицирует Y и отправляет callback — так же, как и при любой другой отметке. Ваше ПО видит, что помещение всё ещё занято, и возвращает reject. Устройство отказывает Y, дверь остаётся закрытой. Y не войдёт, пока ваше ПО не решит иначе.
X отмечает выход. Ваше ПО фиксирует выход и сбрасывает признак занятости.
Y пробует снова. Тот же процесс с callback, но теперь ваше ПО видит, что помещение свободно, и возвращает done. Y входит.
Роль устройства не меняется — оно всегда идентифицирует человека и спрашивает ваше ПО, что делать дальше. Между «reject» и «done» меняется только то, что ваше ПО знает о том, кто сейчас находится внутри.
Замечания по реализации
- Проверка занятости полностью лежит на вашей стороне — устройство не помнит, кто находится внутри. Для помещения на одного человека достаточно простого флага или записи для каждого помещения; для нескольких помещений или помещений с большей вместимостью понадобится небольшая таблица состояний с ключом по помещению/устройству.
- Убедитесь, что события выхода фиксируются надёжно: пропущенный выход навсегда заблокирует помещение, даже когда пользователь уже ушёл.
- Проверьте путь callback локально, прежде чем запускать систему в работу — см. наше сопутствующее руководство о локальном тестировании callback-ов Cams API с помощью туннелей, где описана настройка ngrok/Cloudflare Tunnel/localhost.run для вашей среды разработки.
Что нужно учесть: связь и ответы callback
Server Approval зависит от живого обмена между устройством и вашим сервером и от того, что ваш сервер всегда отвечает корректно. Стоит заранее продумать два случая:
Устройство не в сети. Оно не может отправить callback с результатом идентификации в реальном времени, поэтому ваше ПО не получает возможности ответить done или reject. Устройство показывает сообщение «Disconnected» и сразу отклоняет отметку — оно не переходит на локальный доступ без сервера.
Ваш callback возвращает что-то помимо {"status": "done"} или {"status": "reject"}. Недопустимый или неожиданный ответ застревает в очереди, и устройство не будет отправлять на ваш callback данные последующих отметок, пока проблема не будет устранена — поэтому дверь остаётся закрытой не только для этого пользователя, но и для всех после него, пока ваш callback снова не начнёт отвечать правильно.
Иными словами, гарантия «один человек за раз» настолько надёжна, насколько надёжны сетевое подключение устройства и ответы вашего callback. Для рабочих развёртываний учтите оба фактора: например, используйте проводное подключение вместо Wi-Fi или оповещения о длительных периодах отсутствия связи, а также строгую валидацию, чтобы callback всегда возвращал корректный ответ done/reject, в том числе при ошибках.
Результат
Благодаря включённому Server Approval и минимальному признаку занятости в ПО клиента требование «один человек за раз» было реализовано полностью за счёт существующих возможностей устройства — без дополнительного оборудования и без изменений на стороне устройства, кроме переключения одной настройки.