 Cams Support Hub
사례 연구: 서버 승인을 이용한 1인 출입 통제
요구 사항
서버실, 금고, 연구실 같은 출입 제한 구역을 운영하는 고객사가 출입문에서 적용할 단순하지만 엄격한 규칙을 요구했습니다.
한 번에 한 명만 실내에 있을 수 있습니다. 현재 사용자가 퇴실하기 전까지는 다음 사람을 들여보내면 안 됩니다.
Cams 장치는 신원 확인을 처리하고, Server Approval은 여기에 “이미 안에 누가 있는가?”라는 로직을 사용자의 소프트웨어가 추가할 수 있게 해 , 인증된 사용자를 실제로 들여보낼지 여부를 실시간으로 결정하게 해 줍니다.
Server Approval이 적합한 이유
기본 설정(Server Approval 비활성화)에서는 장치가 사용자를 로컬에서 확인하는 즉시 출입을 허용하며 , 소프트웨어는 그 이후에야 이를 알게 됩니다. 단순한 기록용으로는 충분하지만 출입을 막을 수는 없습니다.
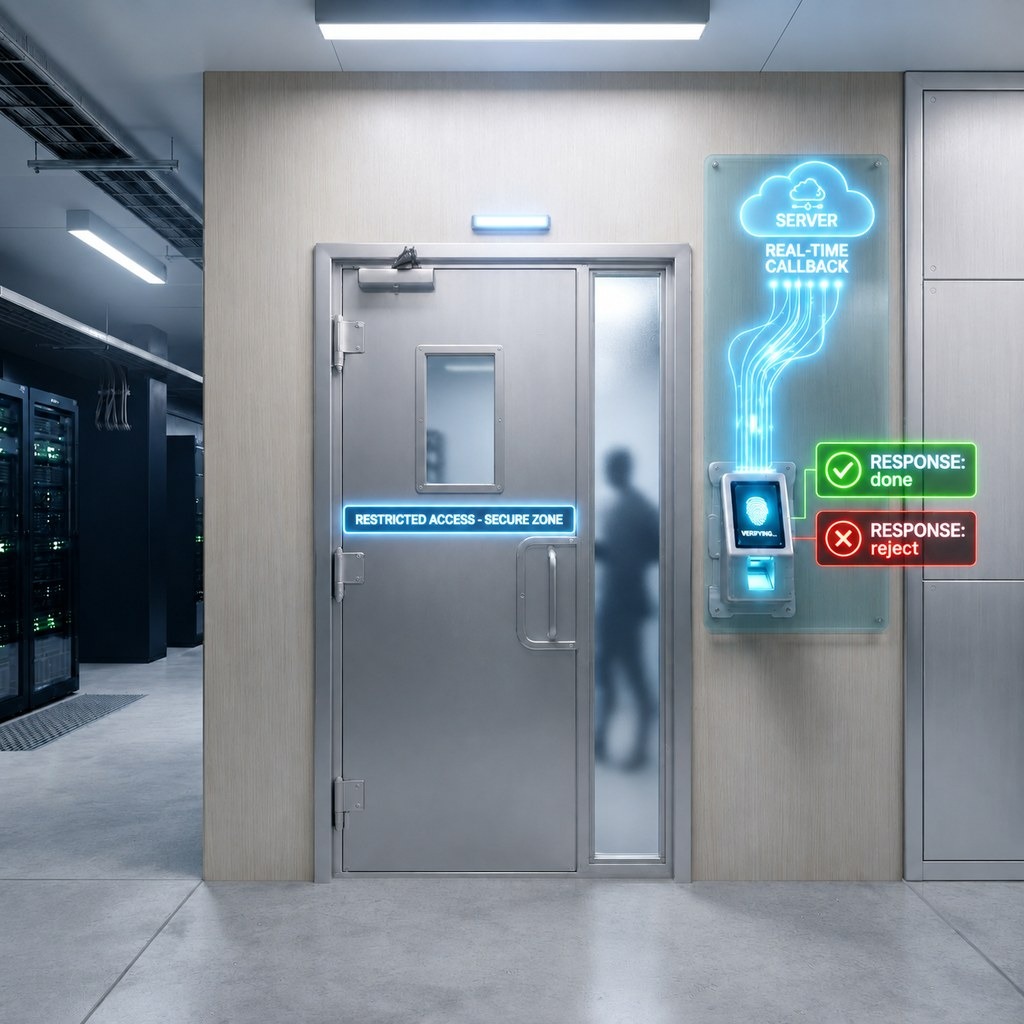
Server Approval을 활성화하면 장치는 로컬 인증 후 일시 정지하고, 문을 열기 전에 소프트웨어가 펀치를 승인하기를 기다립니다. 이 왕복 통신 덕분에 “이미 안에 누가 있는가?” 같은 업무 로직을 , 사후에 기록하는 데 그치지 않고 출입 판단 자체에 적용할 수 있습니다.
동작 흐름
- 사용자가 장치에서 펀치합니다.
- 장치가 로컬에서 사용자를 인증한 뒤, 등록된 콜백 URL로 JSON 요청을 보냅니다.
- 소프트웨어가 자체 재실 상태를 확인하고 다음과 같이 응답합니다.
{"status": "done"}→ 장치가 펀치를 수락하고 문을 엽니다.{"status": "reject"}→ 장치가 출입을 거부하고 문을 닫아 둡니다.
- 퇴실 시 소프트웨어가 재실 상태를 갱신하여 다음 입실이 올바르게 판단되도록 합니다.
두 사용자로 살펴보기
사용자 X가 입실합니다. 장치가 X를 인증하고 콜백을 호출하면, 소프트웨어는 방이 비어 있음을 확인하고 done을 반환합니다. X가 들어갑니다. 소프트웨어는 방을 사용 중으로 표시합니다.
X가 아직 안에 있는 동안 사용자 Y가 입실을 시도합니다. 장치가 Y를 인증하고 다른 펀치와 똑같이 콜백을 호출합니다. 소프트웨어는 방이 아직 사용 중임을 확인하고 reject를 반환합니다. 장치는 Y의 출입을 거부하고 문은 닫힌 채로 유지됩니다. 소프트웨어가 달리 응답하기 전까지 Y는 들어갈 수 없습니다.
X가 퇴실합니다. 소프트웨어가 퇴실을 기록하고 재실 플래그를 해제합니다.
Y가 다시 시도합니다. 콜백 흐름은 같지만, 이번에는 소프트웨어가 방이 비어 있음을 확인하고 done을 반환합니다. Y가 들어갑니다.
장치의 역할은 달라지지 않습니다 , 항상 사람을 인증하고 다음에 무엇을 할지 소프트웨어에 묻습니다. “reject”와 “done”을 가르는 유일한 요소는 현재 누가 안에 있는지에 대해 소프트웨어가 알고 있는 정보입니다.
구현 참고 사항
- 재실 확인은 전적으로 사용자 측 책임입니다 , 장치는 누가 안에 있는지 기억하지 않습니다. 1인 전용 공간에는 방마다 간단한 플래그나 레코드 하나면 충분하며, 여러 방 또는 여러 인원을 허용하는 구성에는 방/장치를 키로 하는 작은 상태 테이블이 필요합니다.
- 퇴실 이벤트가 안정적으로 수집되도록 하세요. 퇴실이 누락되면 사용자가 이미 나갔더라도 방이 영구적으로 잠긴 상태가 됩니다.
- 운영에 들어가기 전에 콜백 경로를 로컬에서 테스트하세요 , 개발 환경에서 ngrok/Cloudflare Tunnel/localhost.run을 설정하는 방법은 관련 가이드 터널링 도구로 Cams API 콜백을 로컬에서 테스트하기를 참고하세요.
고려해야 할 사항: 연결 상태와 콜백 응답
Server Approval은 장치와 서버 간의 실시간 왕복 통신, 그리고 서버가 항상 올바르게 응답하는 것에 의존합니다. 설계 시 다음 두 가지 상황을 염두에 두어야 합니다.
장치가 오프라인입니다. 인증 콜백을 실시간으로 보낼 수 없으므로 소프트웨어는 done 또는 reject로 응답할 기회를 얻지 못합니다. 장치는 “Disconnected” 메시지를 표시하고 펀치를 즉시 거부하며 , 로컬 전용 출입으로 전환하지 않습니다.
콜백이 {"status": "done"} 또는 {"status": "reject"} 이외의 값을 반환합니다. 잘못되었거나 예상치 못한 응답은 큐에 걸리며, 문제가 해결되기 전까지 장치는 이후의 펀치 데이터를 콜백으로 전송하지 않습니다 , 따라서 해당 사용자뿐 아니라 그 이후의 모든 사용자에 대해서도 콜백이 다시 올바르게 응답할 때까지 문이 닫힌 채로 유지됩니다.
즉, 한 번에 한 명만 출입한다는 보장은 장치의 네트워크 연결과 콜백 응답의 안정성만큼만 강력합니다. 운영 환경에서는 둘 다 설정에 반영하세요 , 예를 들어 Wi-Fi 대신 유선 연결을 사용하고, 오프라인이 길어지면 알림을 받도록 하며, 오류 경로에서도 콜백이 항상 올바른 형식의 done/reject 응답을 반환하도록 엄격하게 검증하세요.
결과
Server Approval을 활성화하고 고객사 소프트웨어에 최소한의 재실 플래그를 두는 것만으로, 한 번에 한 명만 출입한다는 요구 사항을 기존 장치 기능만으로 구현했습니다 , 추가 하드웨어도 필요 없었고 장치 측에서는 설정 토글 외에 변경할 것이 없었습니다.